Новини кібербезпеки
Будьте в курсі останніх інцидентів, вразливостей та змін у ландшафті загроз. Ми висвітлюємо витоки даних, ransomware-кампанії, критичні CVE та регуляторні новини – з контекстом, що це означає для вас і як захиститися.
PostgreSQL закриває 52 вразливості, зокрема type confusion із виконанням коду на сервері
12 листопада 2026 року PostgreSQL Global Development Group випустила мінорні оновлення для всіх підтримуваних гілок, усунувши 52 вразливості безпеки та ...
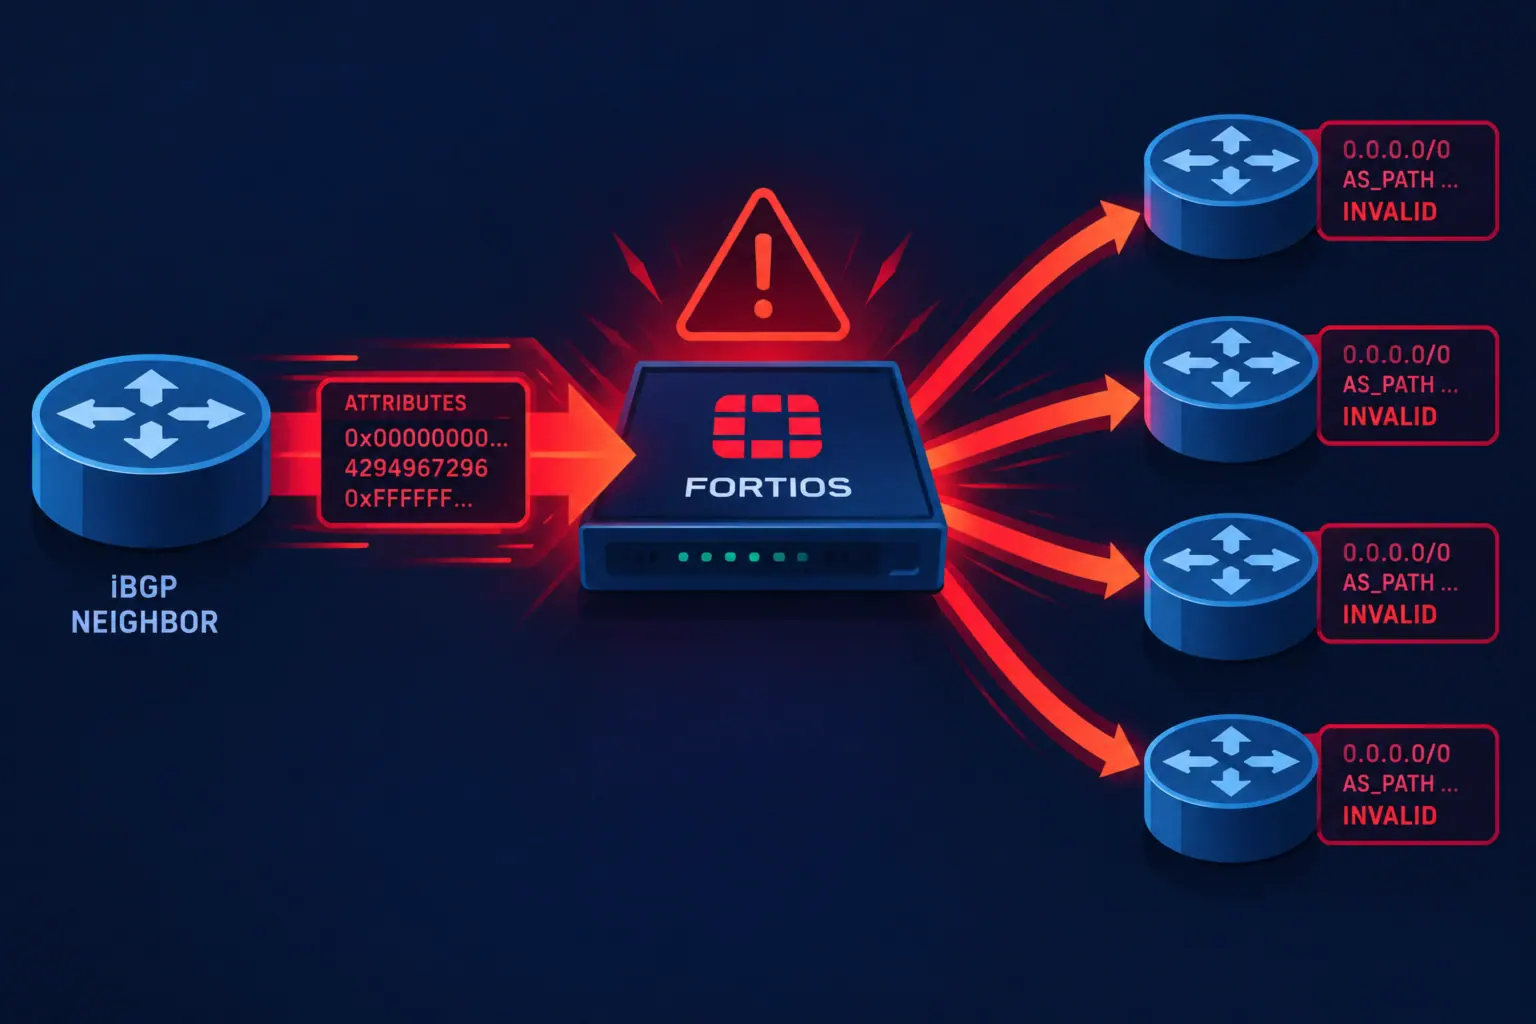
CVE-2026-126254: вразливість усічення числових даних у BGP-демоні FortiOS і FortiSASE (CVSS 9.6)
Fortinet опублікувала бюлетень безпеки FG-IR-26-268, у якому описується критична вразливість CVE-2026-126254 у BGP-демоні FortiOS і FortiSASE. Вразливість типу Numeric Truncation ...
Нові експлойти 4EverAble2Shell і Agent2Shell працюють проти серверів N-able N-central із встановленим патчем
Незалежний дослідник безпеки Шон Бейлс (Sean Bales) опублікував нові експлойти 4EverAble2Shell і Agent2Shell для платформи віддаленого керування N-able N-central, які, ...
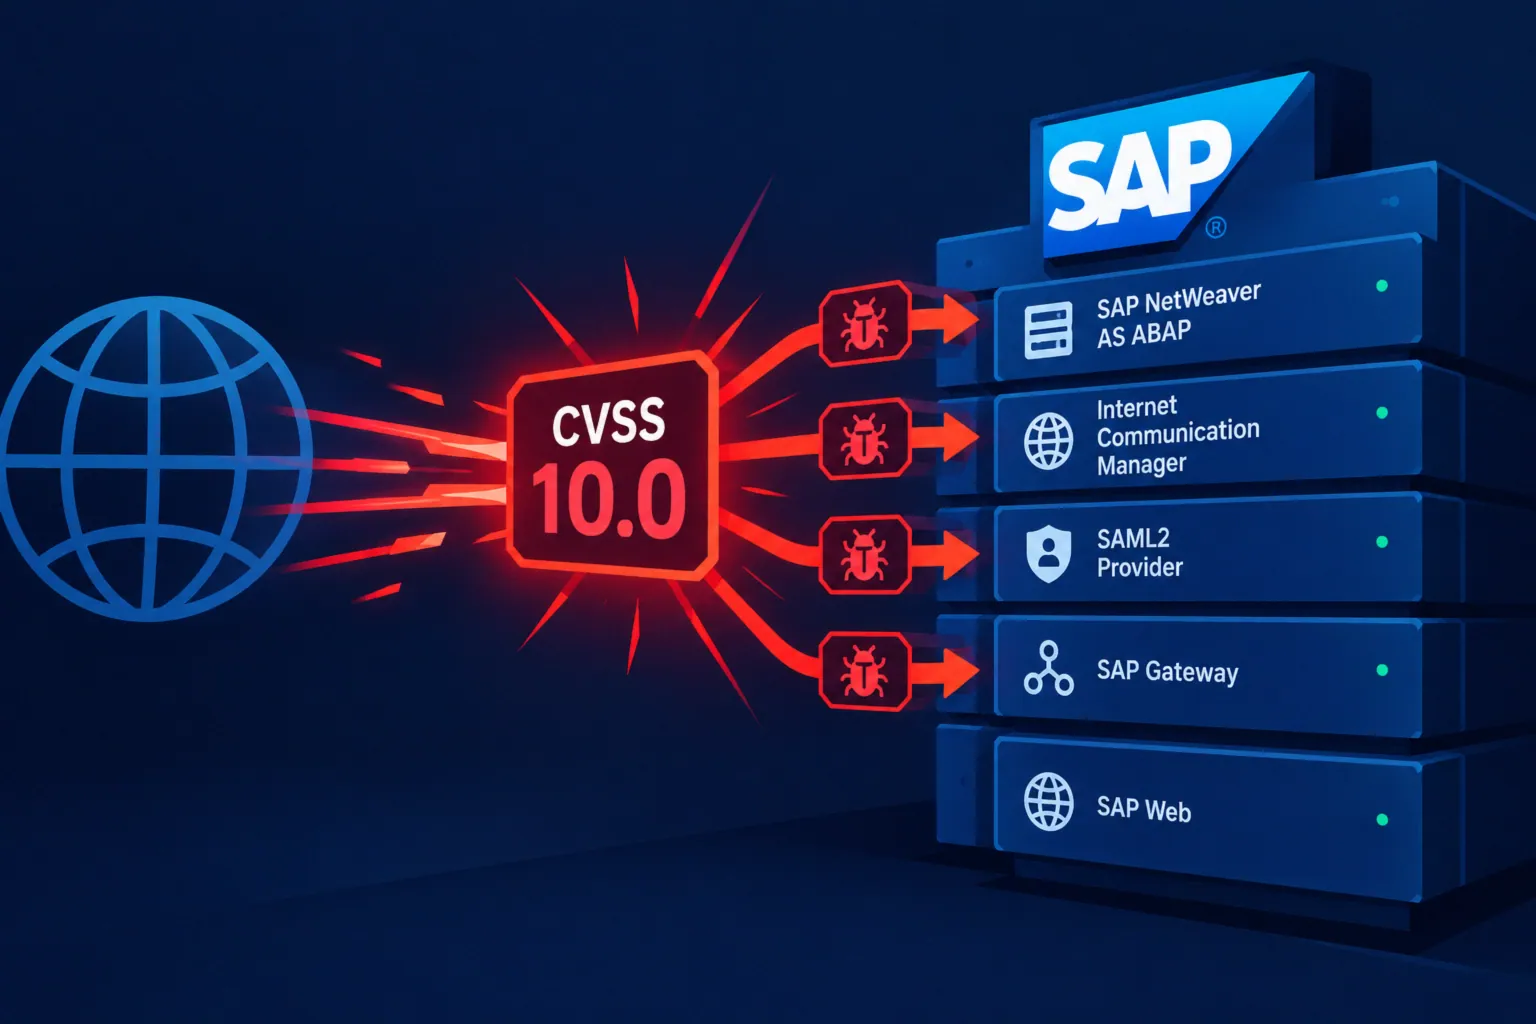
Чотири критичні вразливості CVSS 10.0 в SAP NetWeaver і Web Dispatcher — аналіз та рекомендації
У межах листопадового Security Patch Day компанія SAP випустила виправлення для чотирьох вразливостей, кожна з яких отримала максимальну оцінку CVSS ...
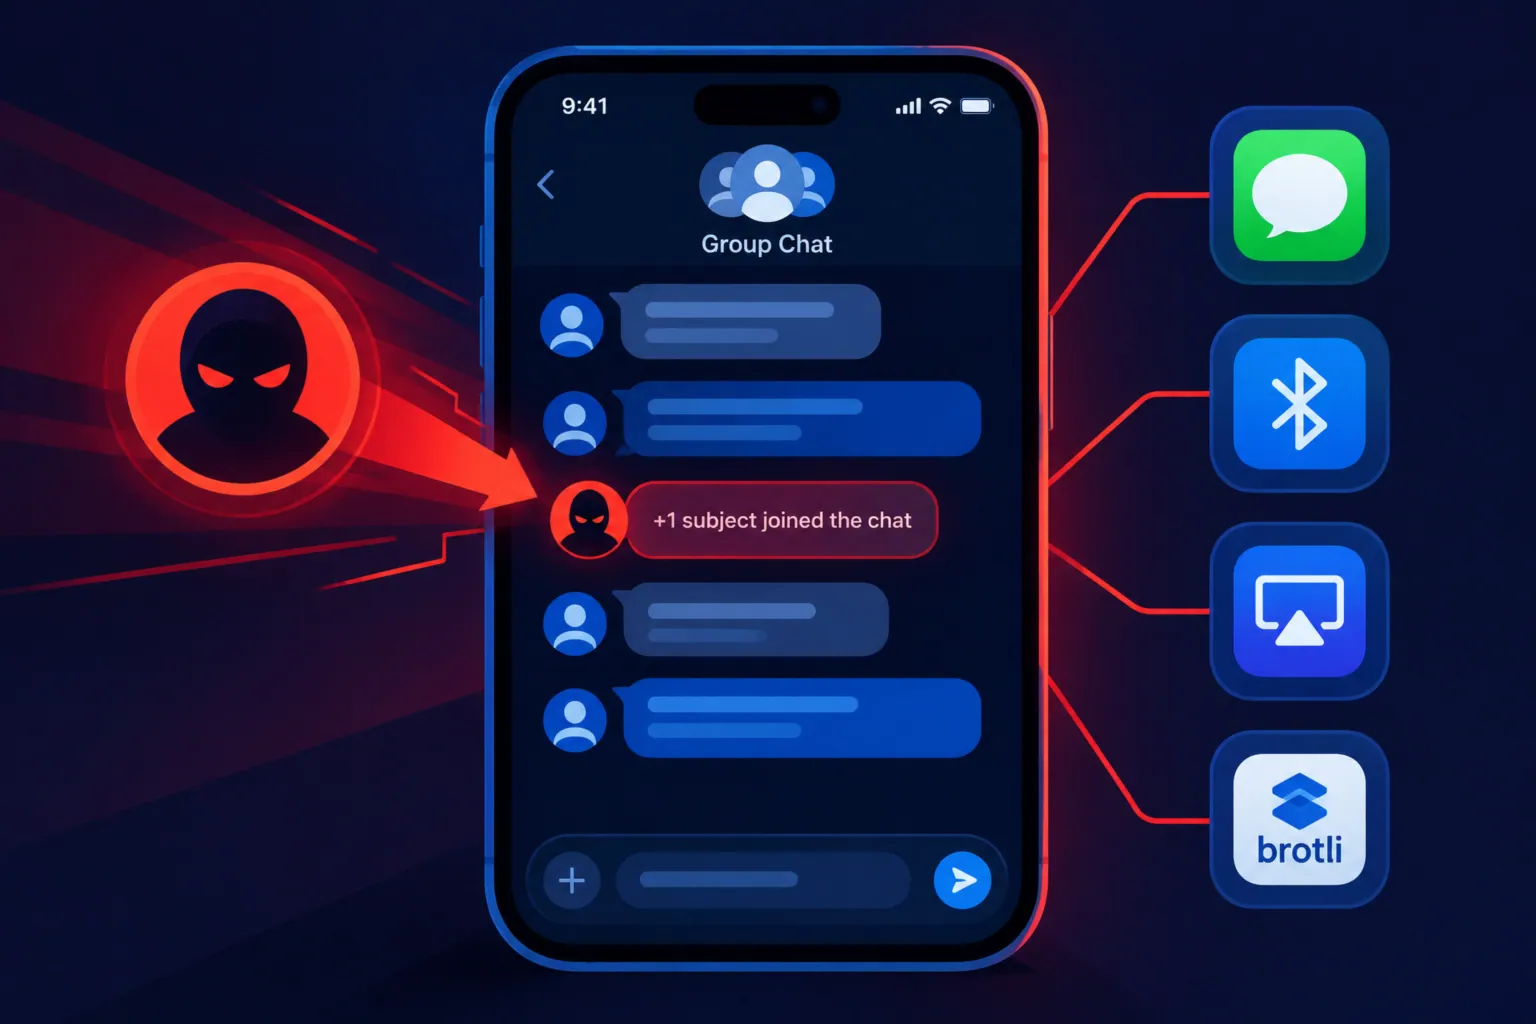
Apple випустила оновлення для критичних вразливостей в iMessage, Bluetooth і бібліотеці Brotli
9 листопада 2026 року Apple випустила серію оновлень безпеки, які усувають вісім вразливостей в iMessage, Bluetooth, AirPlay і бібліотеці стиснення ...
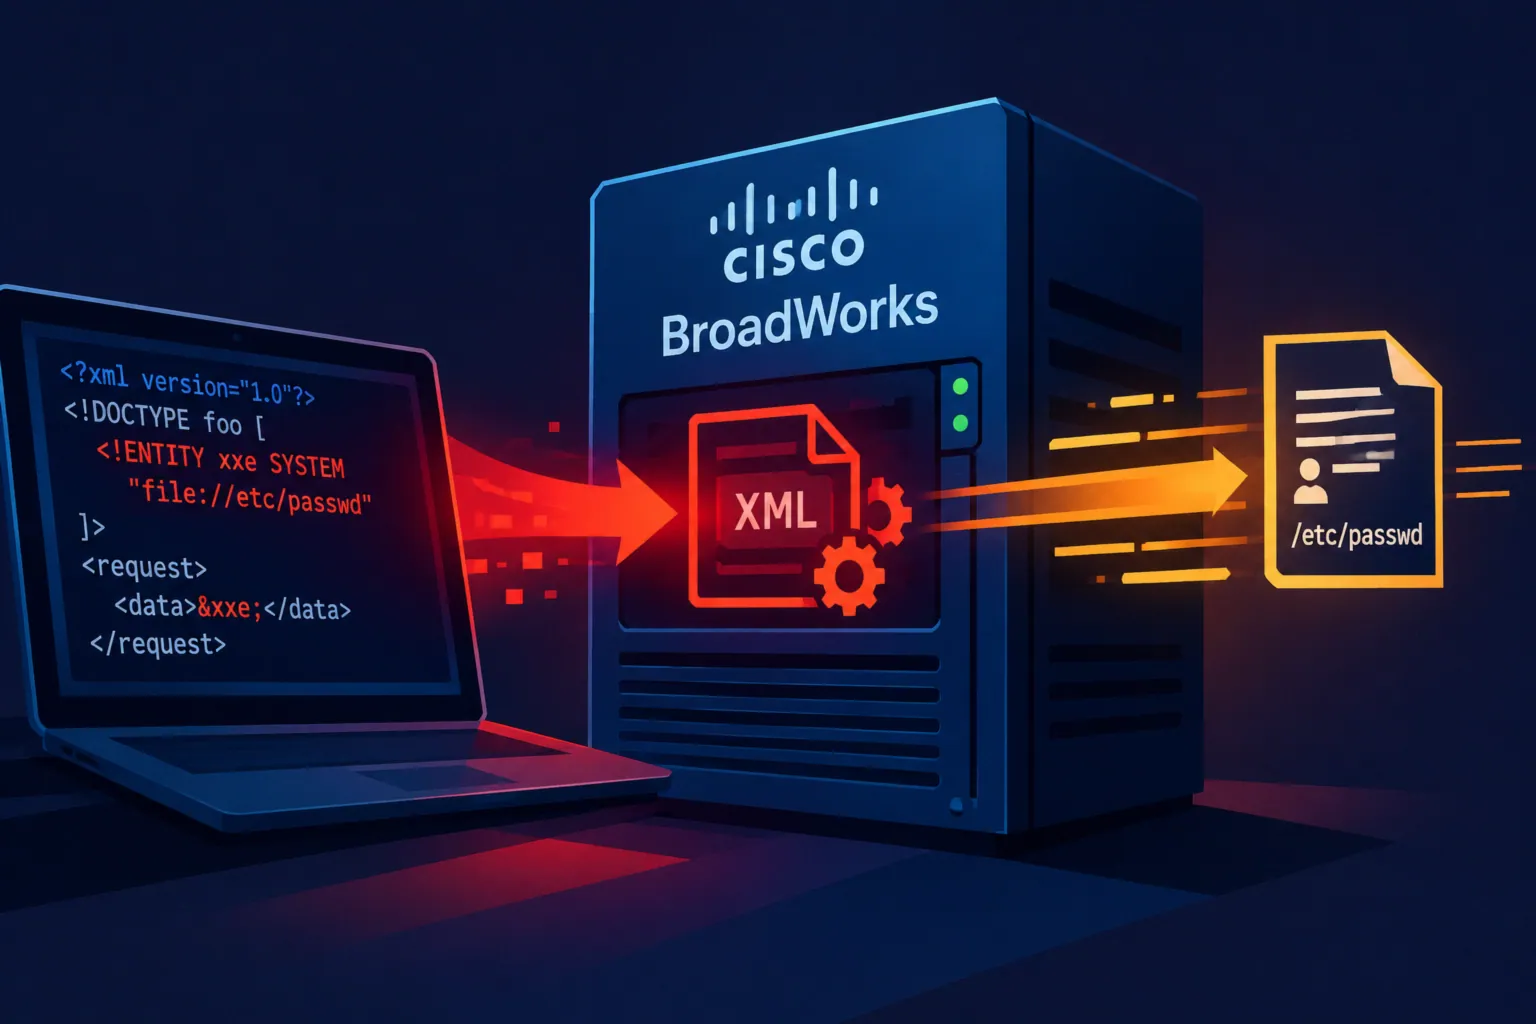
CVE-2026-20320 в Cisco BroadWorks: що відомо про вразливість і суперечності навколо її експлуатації
Видання The Hacker News повідомило про додавання CISA двох вразливостей — у Cisco BroadWorks та Openwave Messaging Webtop Media Transcoder ...
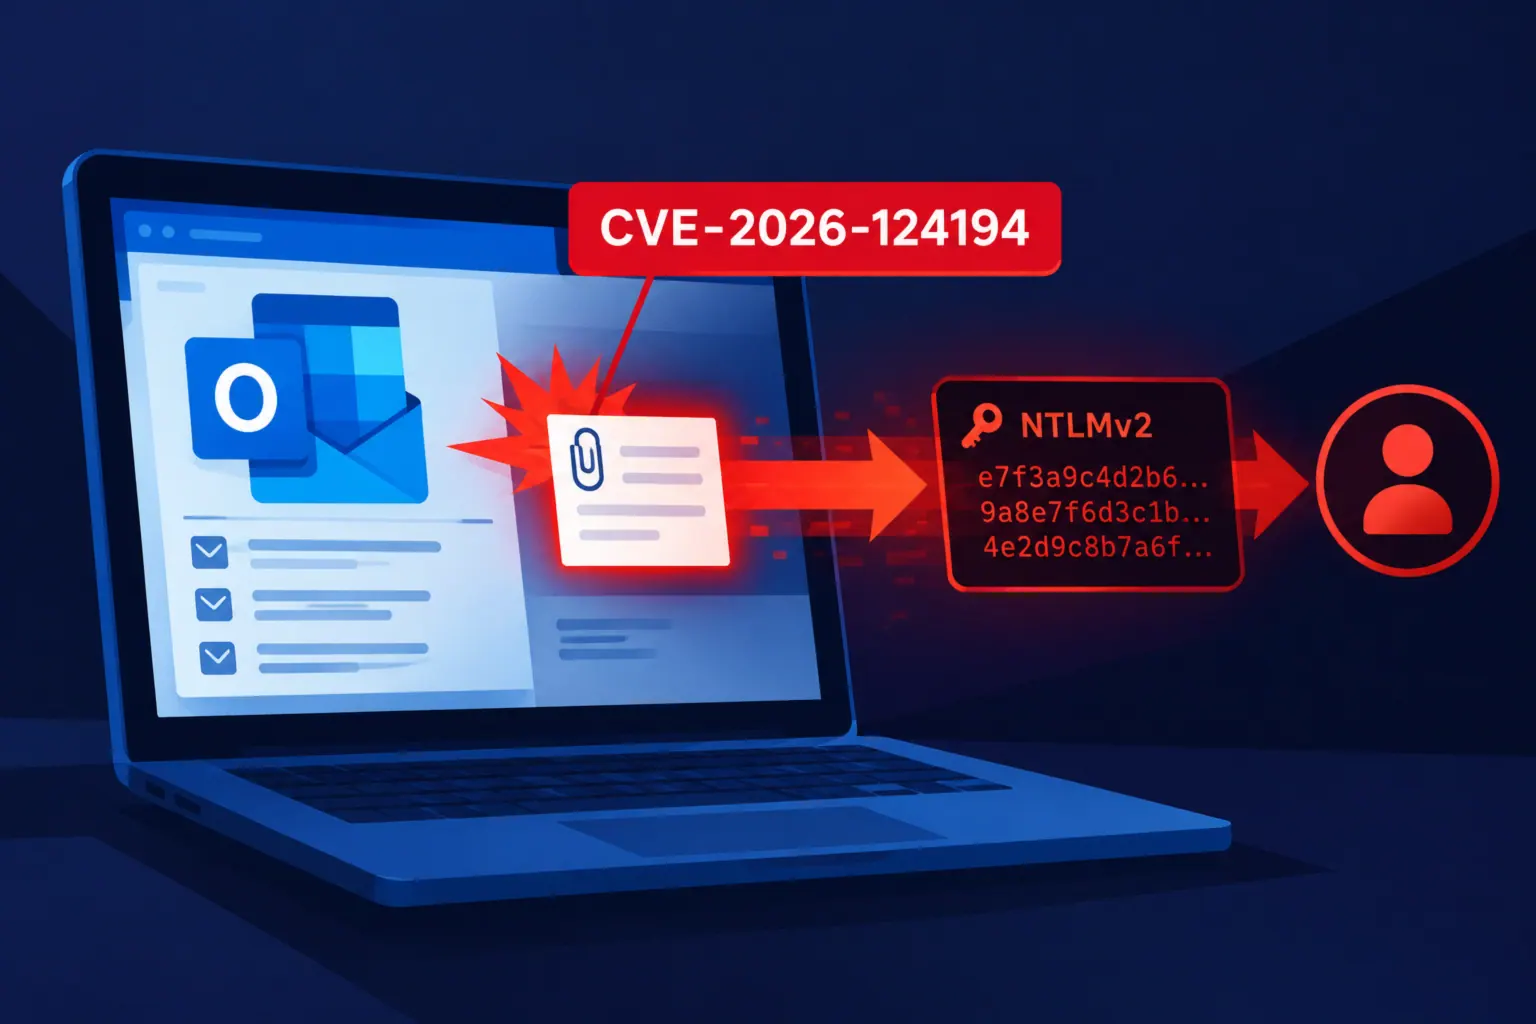
Microsoft закриває понад тисячу вразливостей — баг в Outlook з витоком NTLMv2-гешів уже використовується зловмисниками
Листопадовий Patch Tuesday від Microsoft став другим поспіль оновленням з обсягом понад тисячу виправлень. Головна загроза — вразливість CVE-2026-124194 у ...
CISA попереджає про експлуатацію вразливостей в OpenSSH, GPUStack, FreeSWITCH та IBM Aspera Faspex
9 листопада 2026 року CISA додала до каталогу відомих експлуатованих вразливостей (KEV) чотири вразливості, що зачіпають OpenSSH, GPUStack, SignalWire FreeSWITCH ...
Google випустила екстрене оновлення Chrome 157 — вразливість use-after-free в XML уже експлуатується
Google випустила оновлення стабільного каналу Chrome до версій 157.0.8103.50/.51 для Windows і macOS та 157.0.8103.50 для Linux, усунувши дев’ять вразливостей ...
CVE-2026-124194 — спуфінг-вразливість у Microsoft Outlook із підтвердженою експлуатацією
Microsoft повідомляє про активну експлуатацію вразливості CVE-2026-124194 у Microsoft Office Outlook. Проблема належить до класу спуфінгу: інтерфейс продукту не попереджає ...