Новини кібербезпеки
Будьте в курсі останніх інцидентів, вразливостей та змін у ландшафті загроз. Ми висвітлюємо витоки даних, ransomware-кампанії, критичні CVE та регуляторні новини – з контекстом, що це означає для вас і як захиститися.
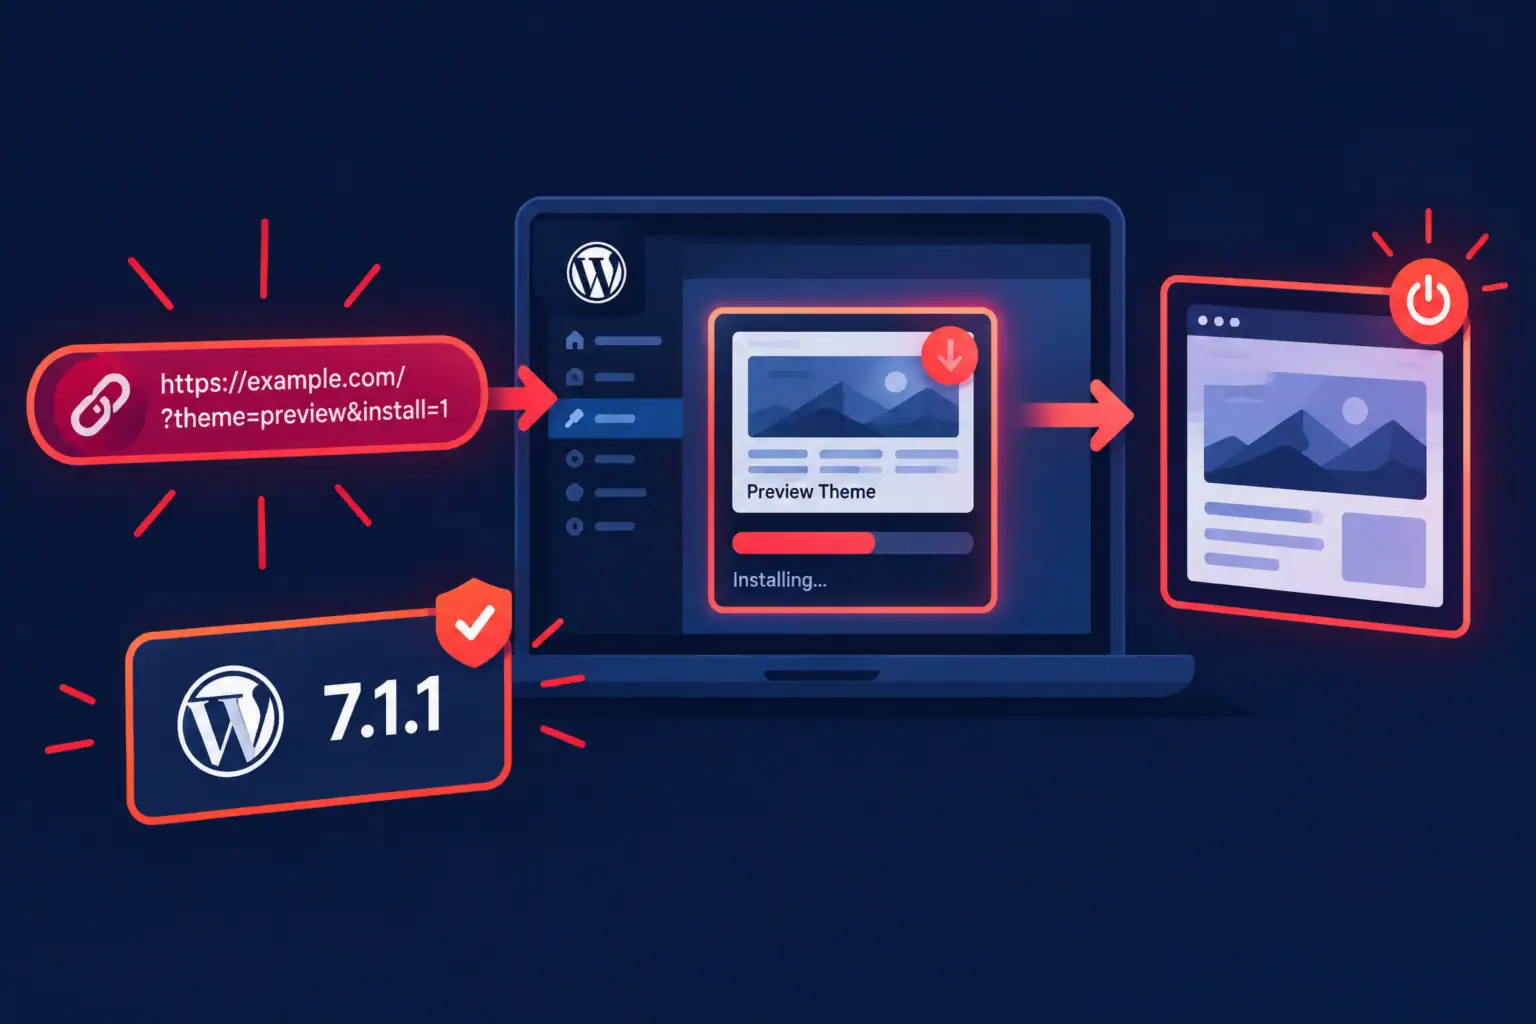
Вразливість Click2Shell у WordPress дозволяє встановити тему без відома адміністратора
17 вересня 2026 року WordPress випустив версію 7.1.1 — термінове оновлення безпеки, яке закриває вразливість, що дозволяє спеціально сформованому посиланню ...
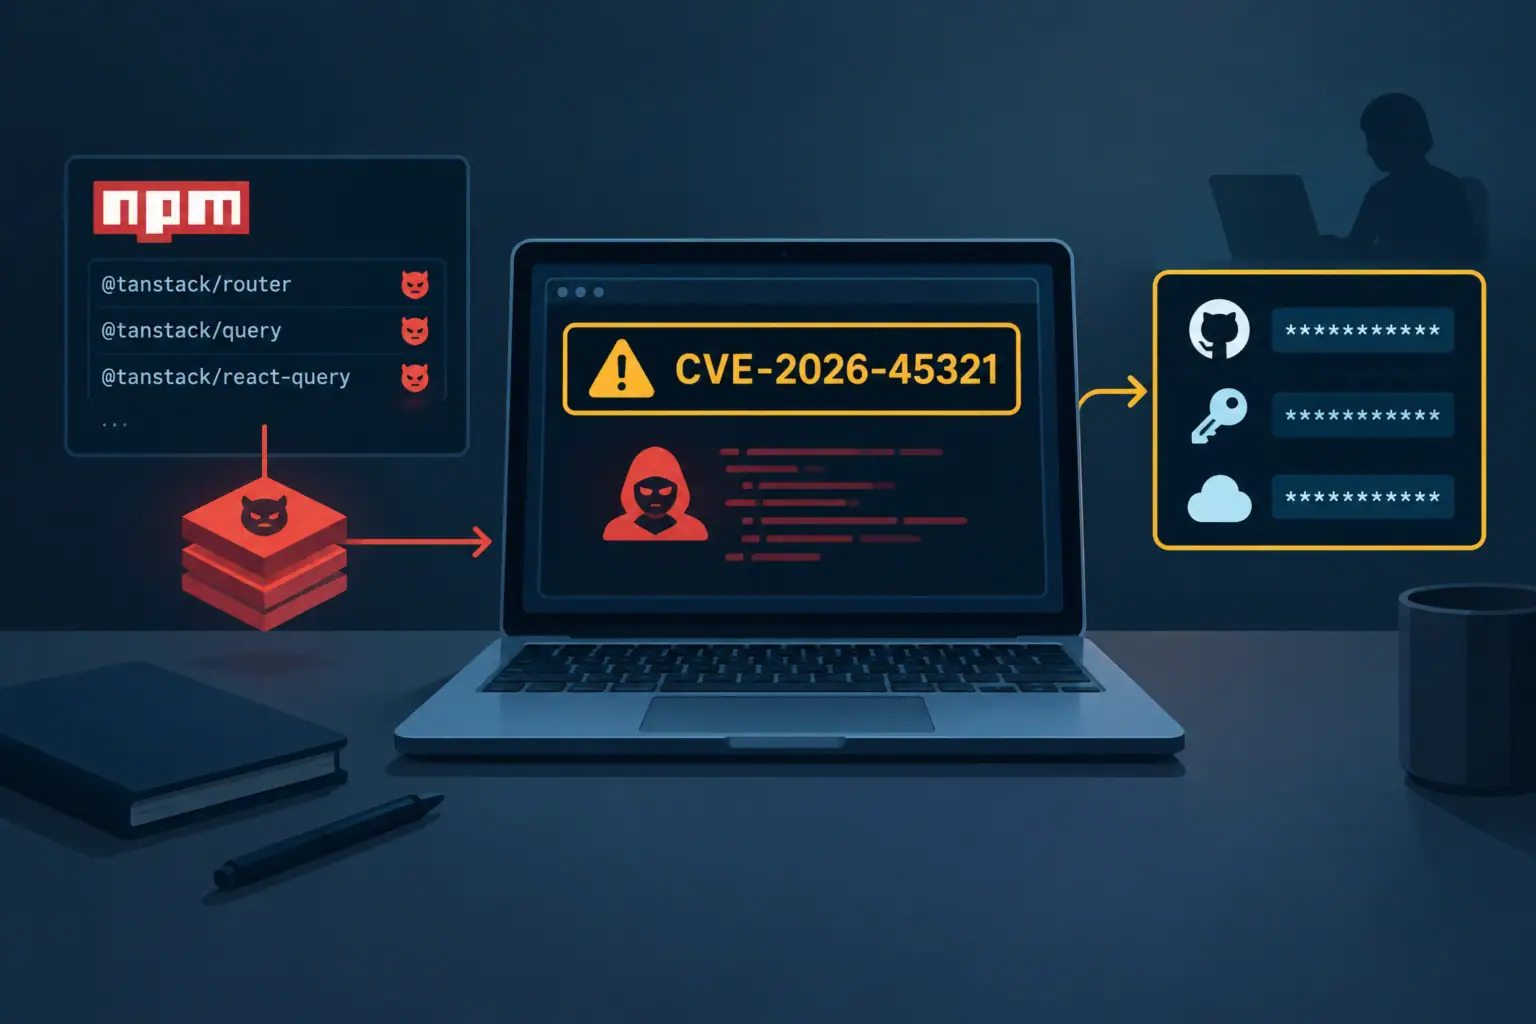
Атака на ланцюг постачання TanStack призвела до копіювання 170 приватних репозиторіїв CrowdSec
11 травня 2026 року в реєстрі npm були опубліковані 84 шкідливі версії 42 пакетів @tanstack/* — атака на ланцюг постачання, ...
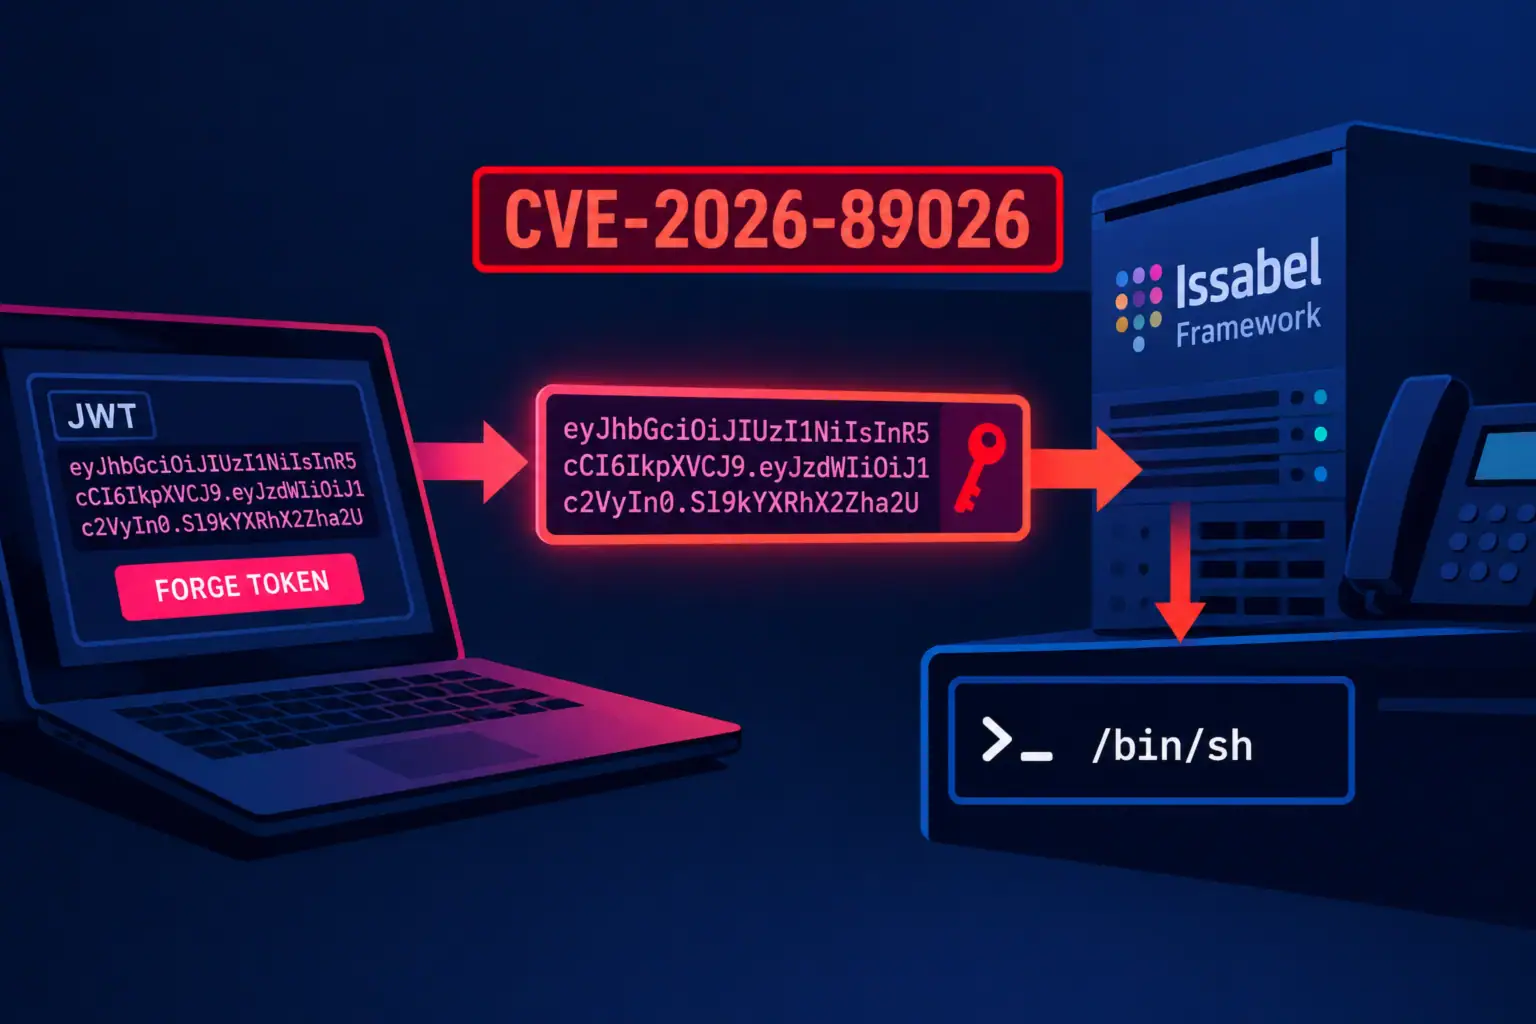
Жорстко закодований JWT-ключ в Issabel Framework дозволяє виконувати команди ОС без автентифікації
У вебфреймворку Issabel Framework, що використовується для керування PBX-системами на базі Asterisk, виявлено вразливість CVE-2026-89026, яка дозволяє віддаленому зловмиснику без ...
Cisco ISE: критична вразливість обходу автентифікації вже експлуатується в атаках — патчі та рекомендації
Cisco опублікувала попередження про критичну вразливість CVE-2026-76460 (CVSS 10.0) в Identity Services Engine (ISE) і ISE Passive Identity Connector (ISE-PIC), ...
SolarWinds усуває вразливість віддаленого виконання коду в Access Rights Manager через вшитий ключ
17 вересня 2026 року компанія SolarWinds опублікувала бюлетень безпеки щодо вразливості CVE-2026-28326 — помилки в Access Rights Manager (ARM), що ...
Критична вразливість в Orkes Conductor дає змогу виконувати команди ОС без автентифікації
Платформа оркестрації робочих процесів Orkes Conductor версій з 3.21.21 до 3.30.2 містить критичну вразливість CVE-2026-58138 (CVSS v4: 9.3), яка дозволяє ...
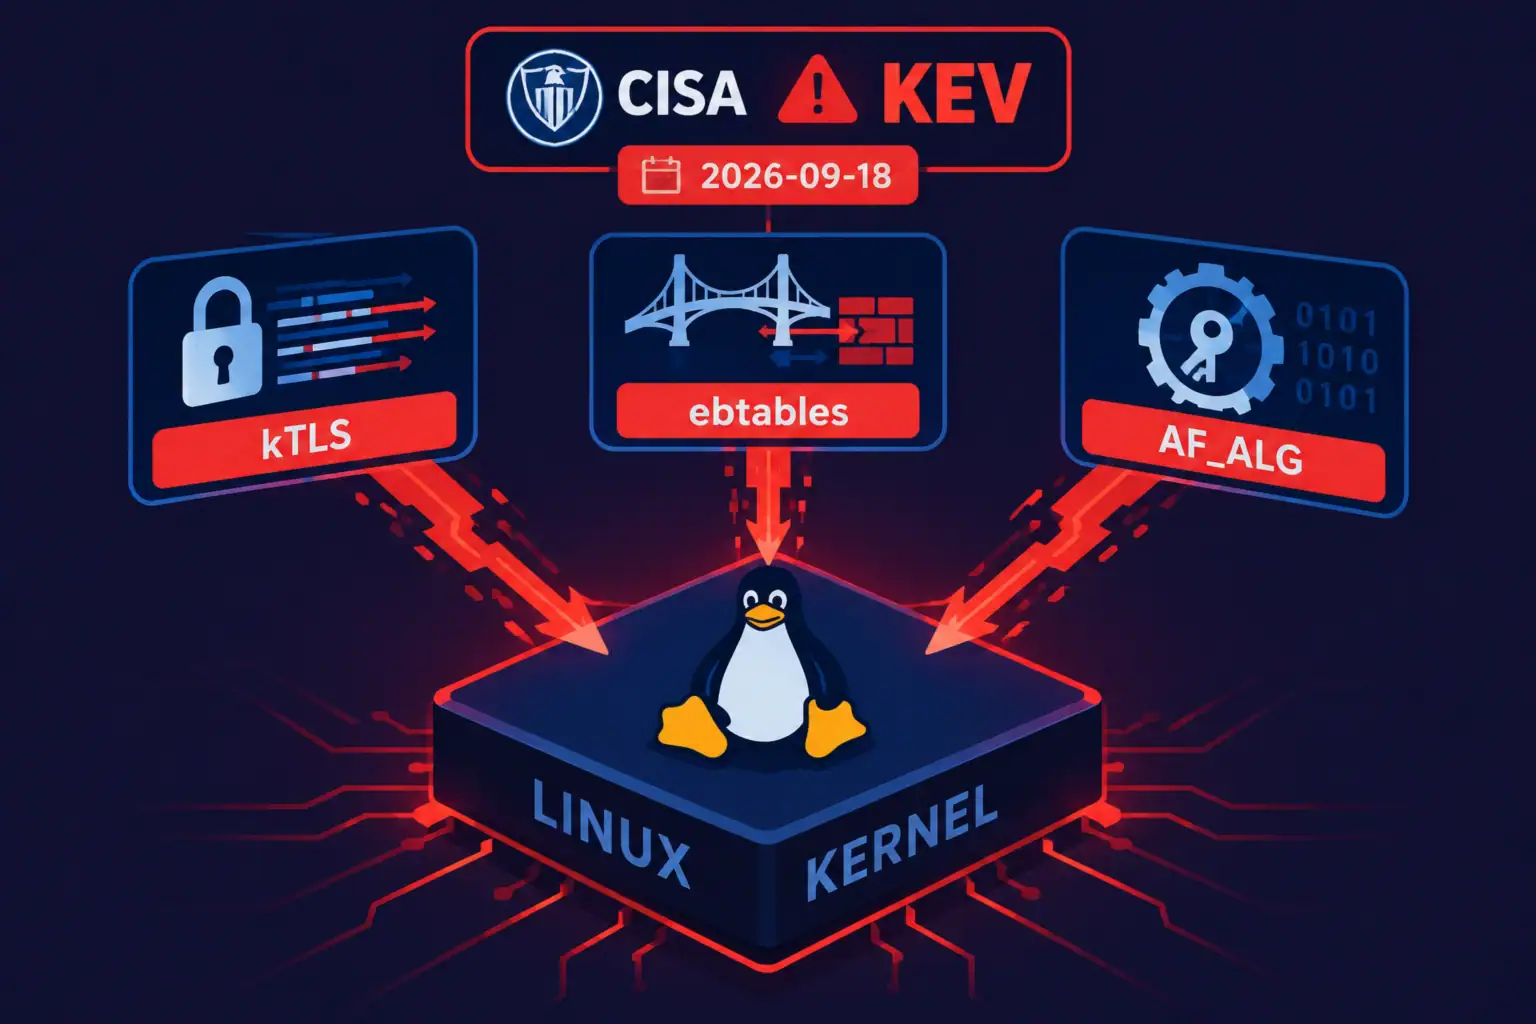
CISA внесла три вразливості ядра Linux до каталогу KEV: що відомо про експлуатацію і як захиститися
Агентство CISA 18 вересня 2026 року внесло три вразливості ядра Linux до каталогу Known Exploited Vulnerabilities (KEV), посилаючись на свідчення ...
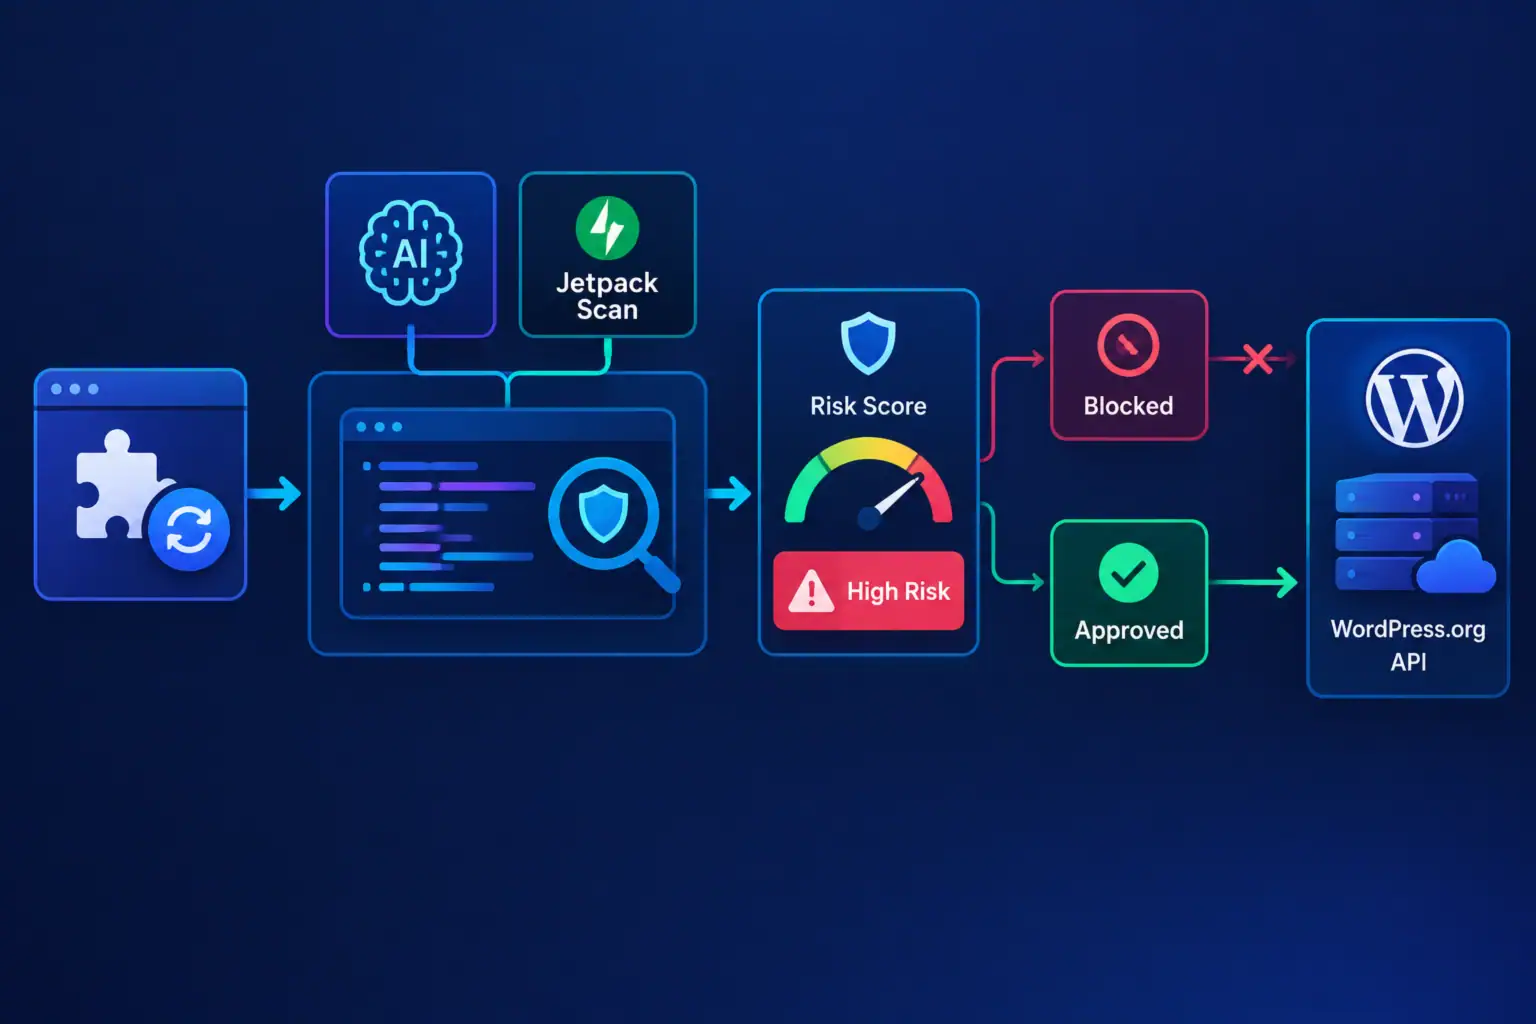
WordPress впроваджує автоматичний аудит безпеки плагінів перед їх розповсюдженням
Команда WordPress оголосила про запуск автоматизованої перевірки безпеки для кожного оновлення плагінів перед їх розповсюдженням через API WordPress.org. Система використовує ...
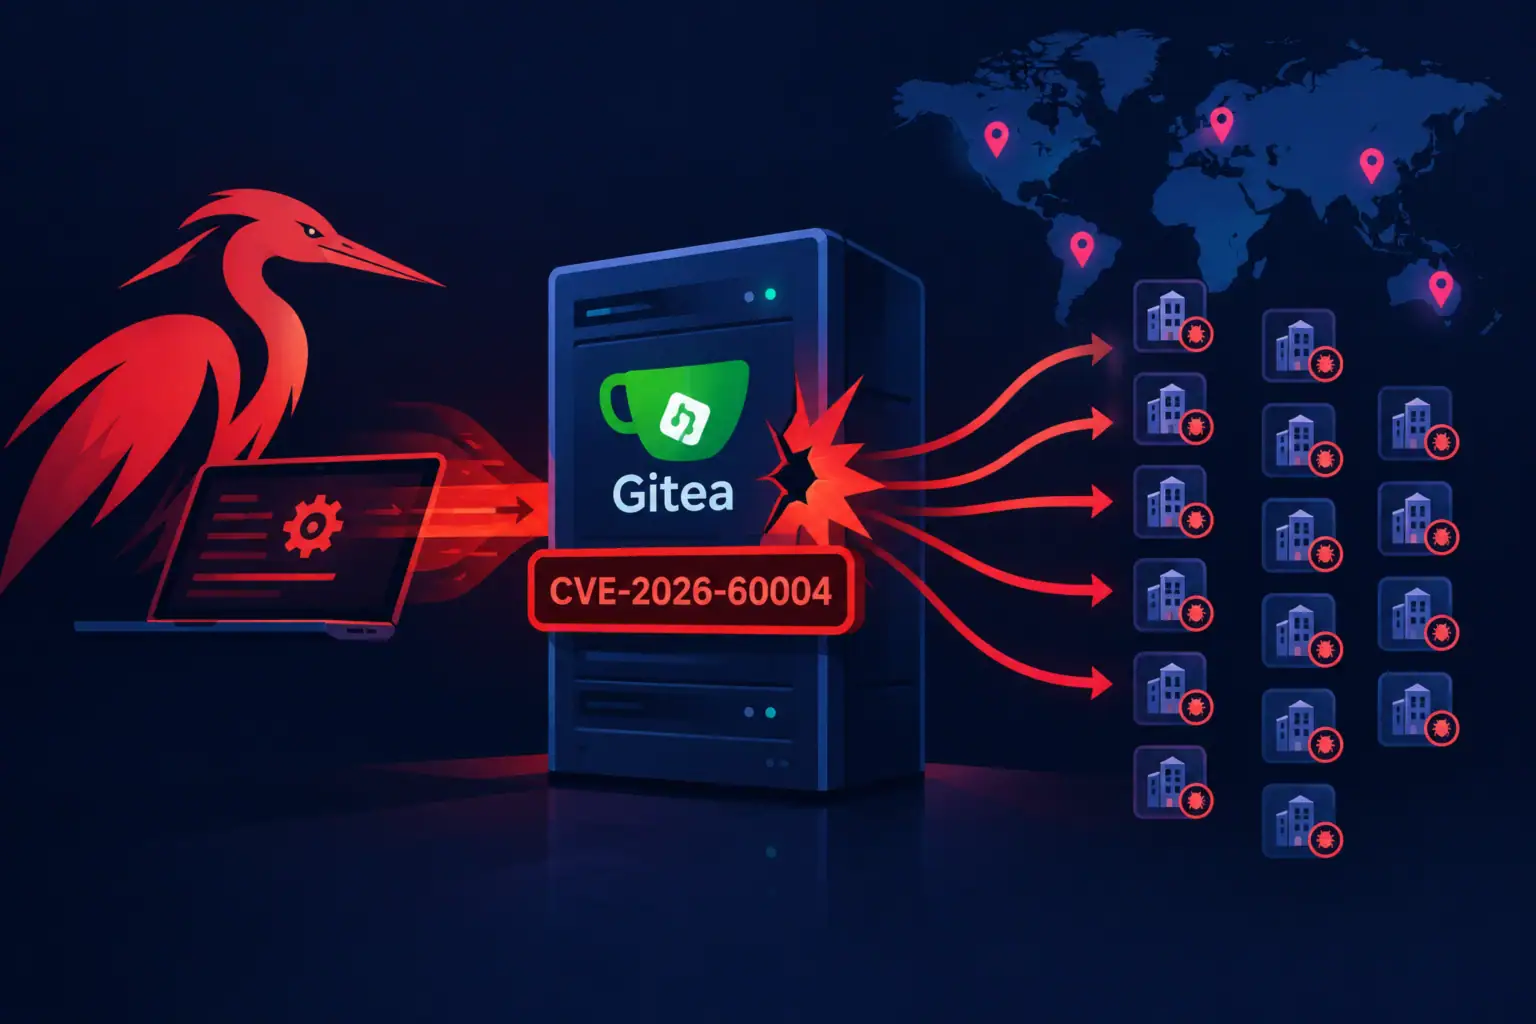
Кампанія Red Heron: як вразливість CVE-2026-60004 у Gitea призвела до компрометації організацій у шести країнах
Критична вразливість CVE-2026-60004 у платформі Gitea (CVSS 9.8), про яку ми вже писали, стала вектором масштабної кампанії кібершпигунства. За даними ...
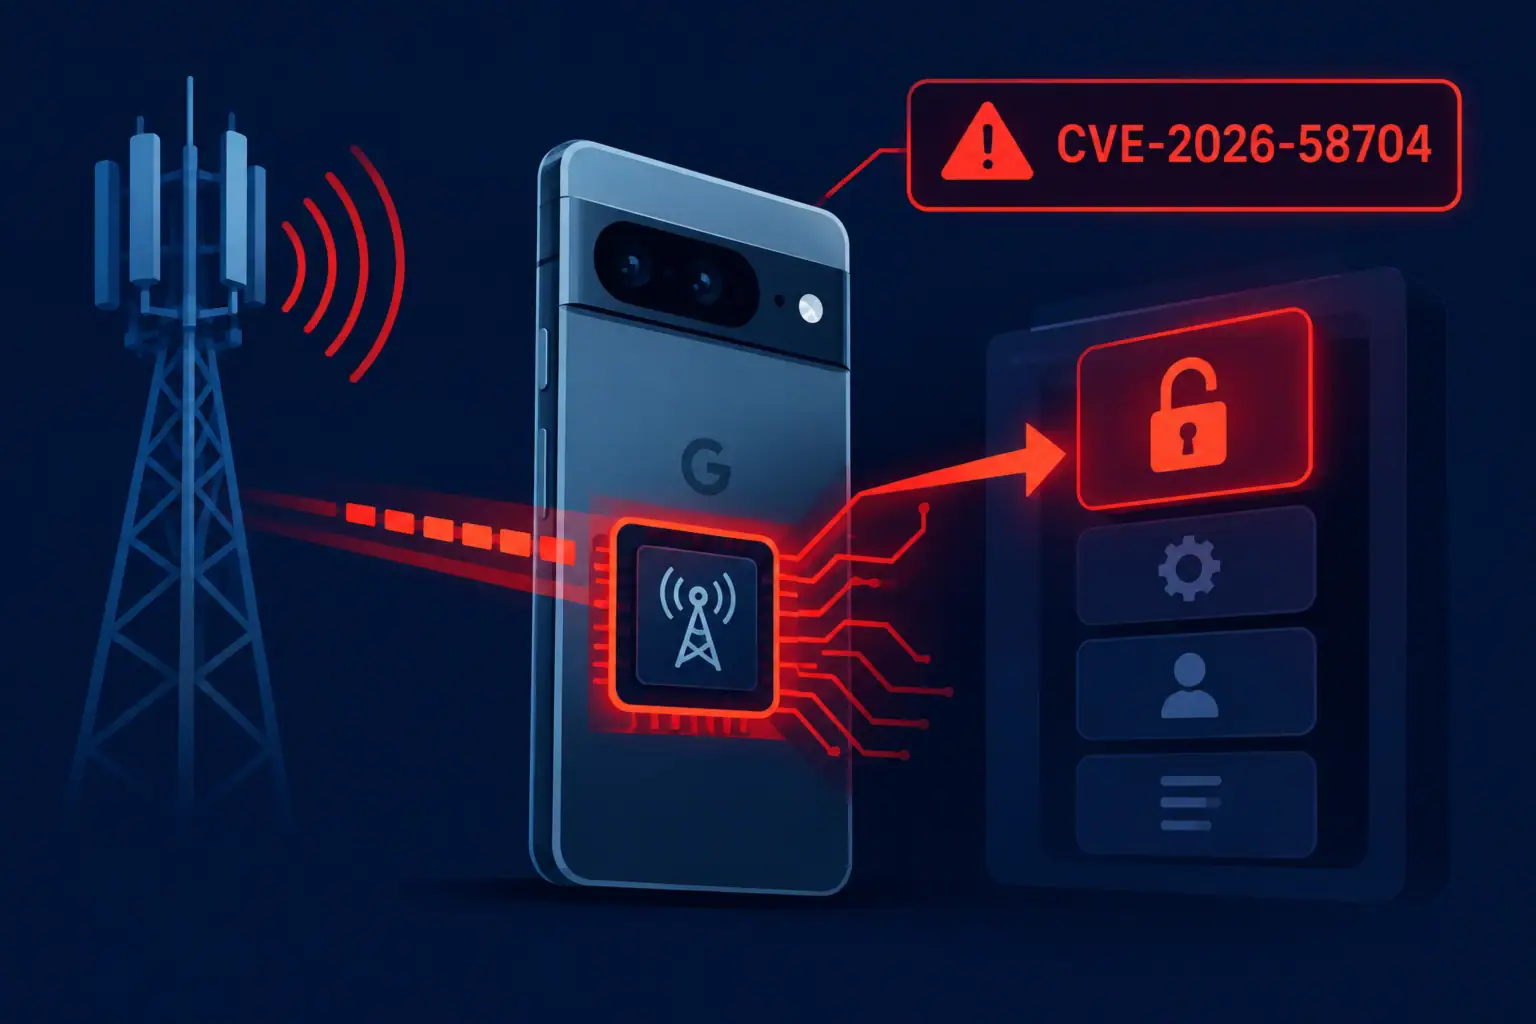
Google усуває вразливість стільникового модема Pixel з ознаками цільової експлуатації
Вразливість підвищення привілеїв CVE-2026-58704 у стільниковому модемі смартфонів Google Pixel була внесена до каталогу відомих експлуатованих вразливостей CISA (KEV) 16 ...