Cybersicherheit Nachrichten
Bleiben Sie über die neuesten Cybersicherheitsvorfälle, Schwachstellen und Bedrohungen informiert. Wir berichten über Datenlecks, Ransomware-Kampagnen, kritische CVEs und regulatorische Updates – mit Kontext, was das für Sie bedeutet und wie Sie sich schützen können.
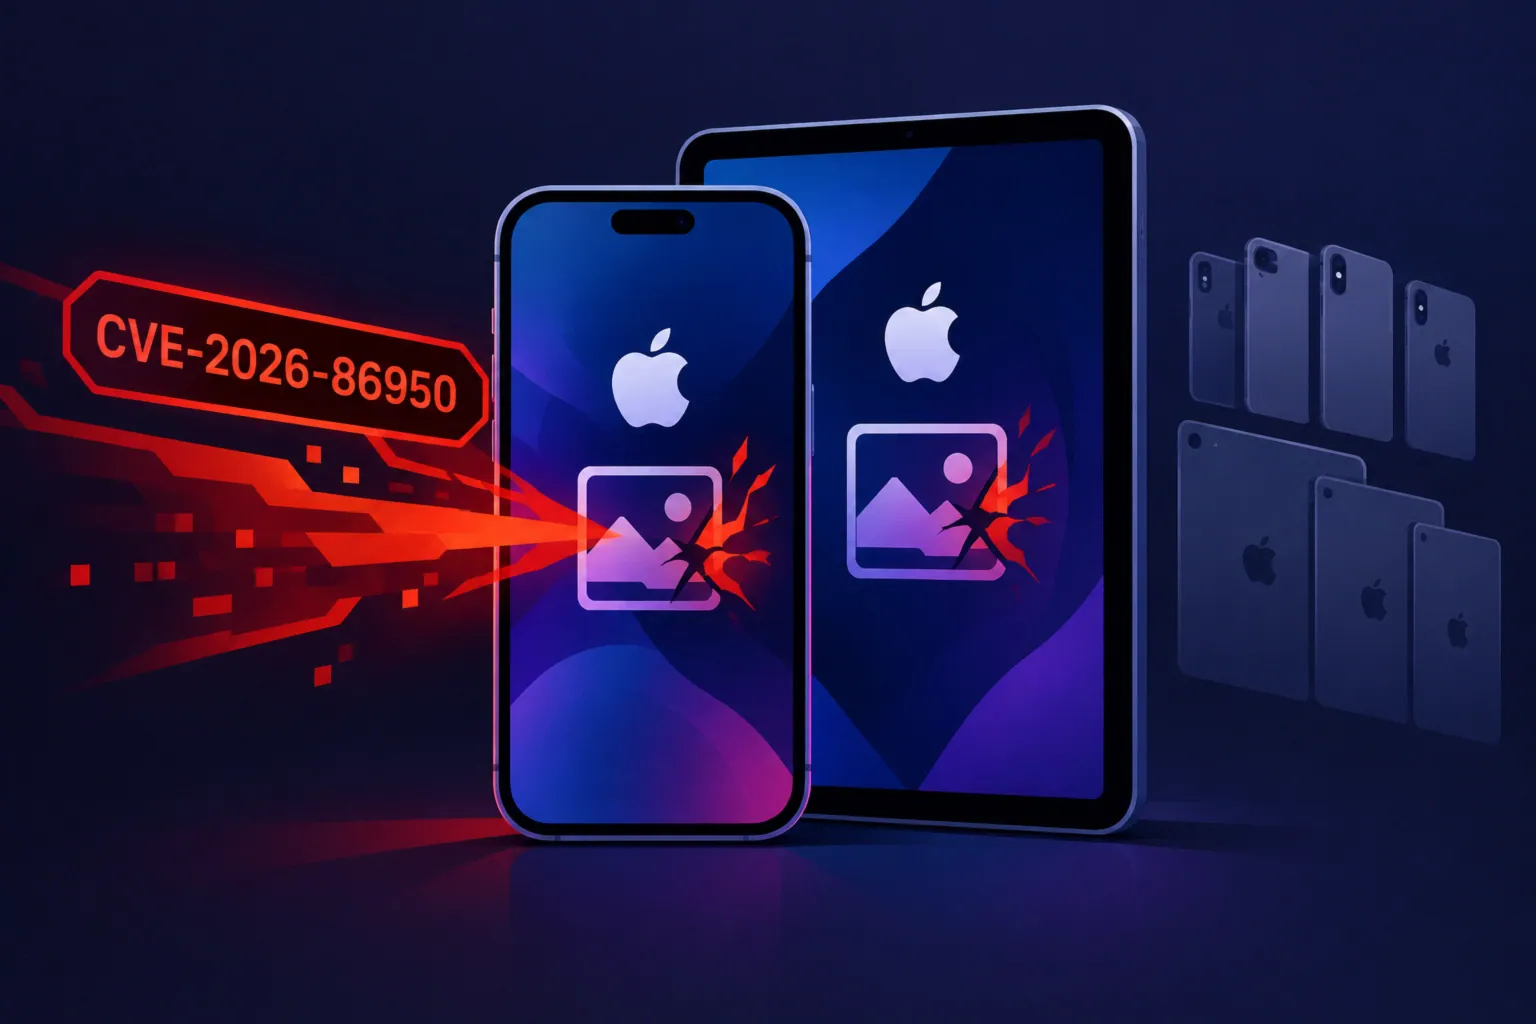
CVE-2026-86950 in CoreGraphics: Apple erweitert den Patch auf Geräte der iPhone-XS- und -XR-Reihe
Am 26. Oktober 2026 hat Apple iOS 18.7.11 und iPadOS 18.7.11 veröffentlicht – ein Sicherheitsupdate für ältere iPhone- und iPad-Modelle, ...
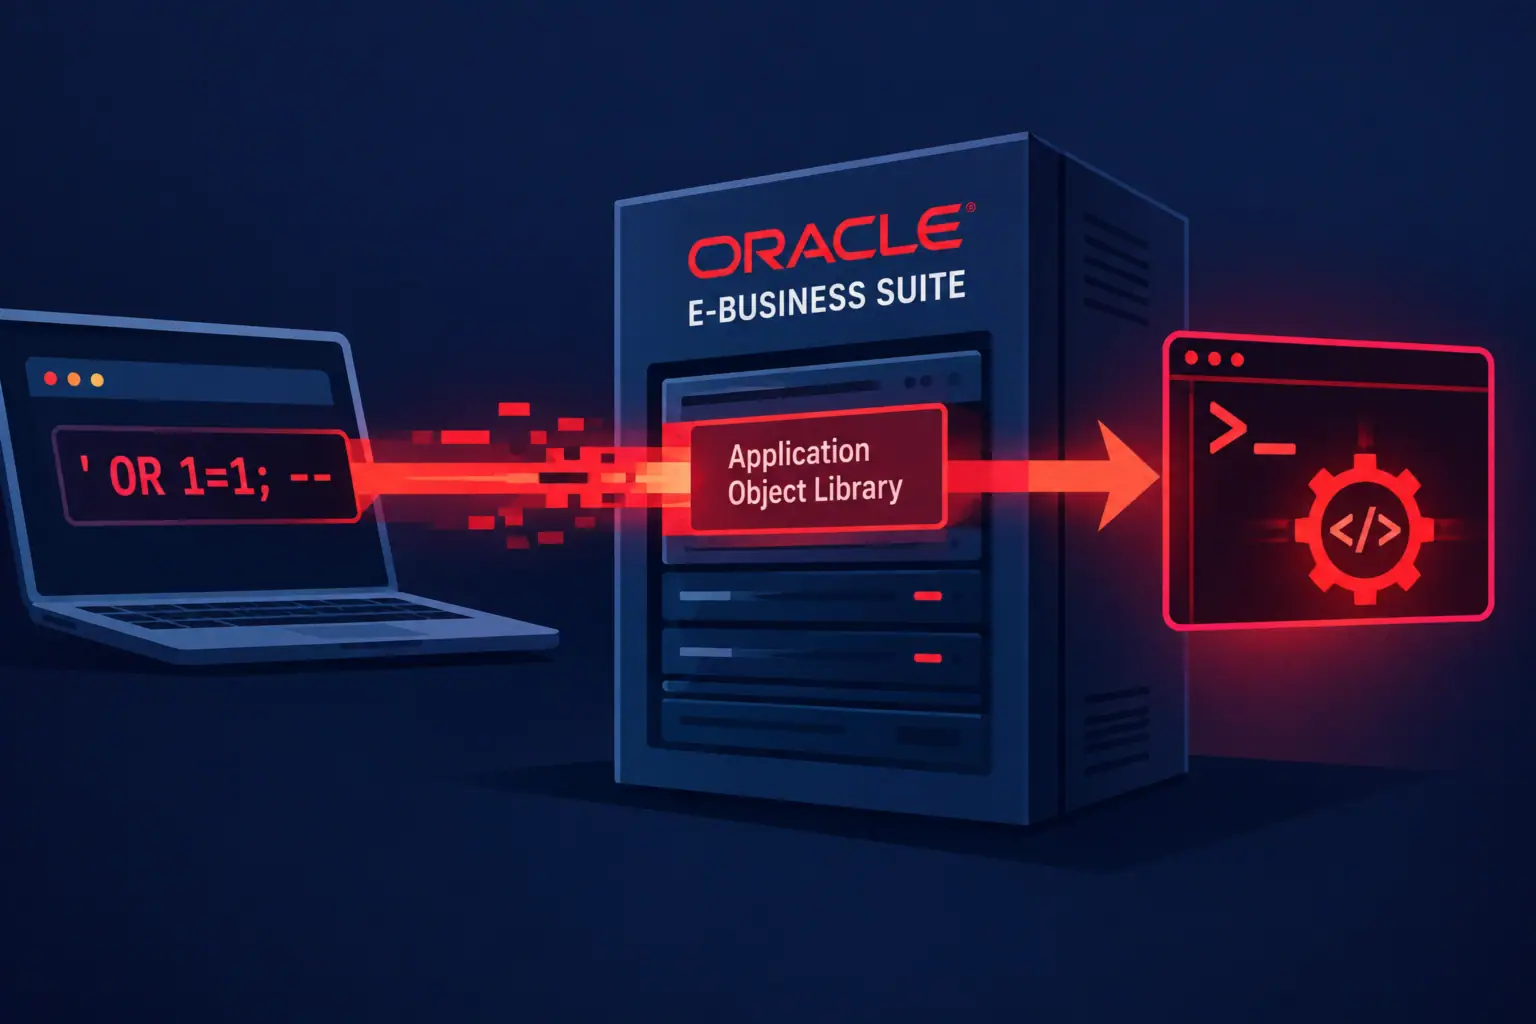
Kritische Schwachstelle CVE-2026-101767 in Oracle E-Business Suite – Kette von SQL injection bis zur Ausführung von Betriebssystembefehlen
Oracle hat die kritische Schwachstelle CVE-2026-101767 (CVSS 9.8) in der Komponente Oracle Application Object Library des Produkts Oracle E-Business Suite ...
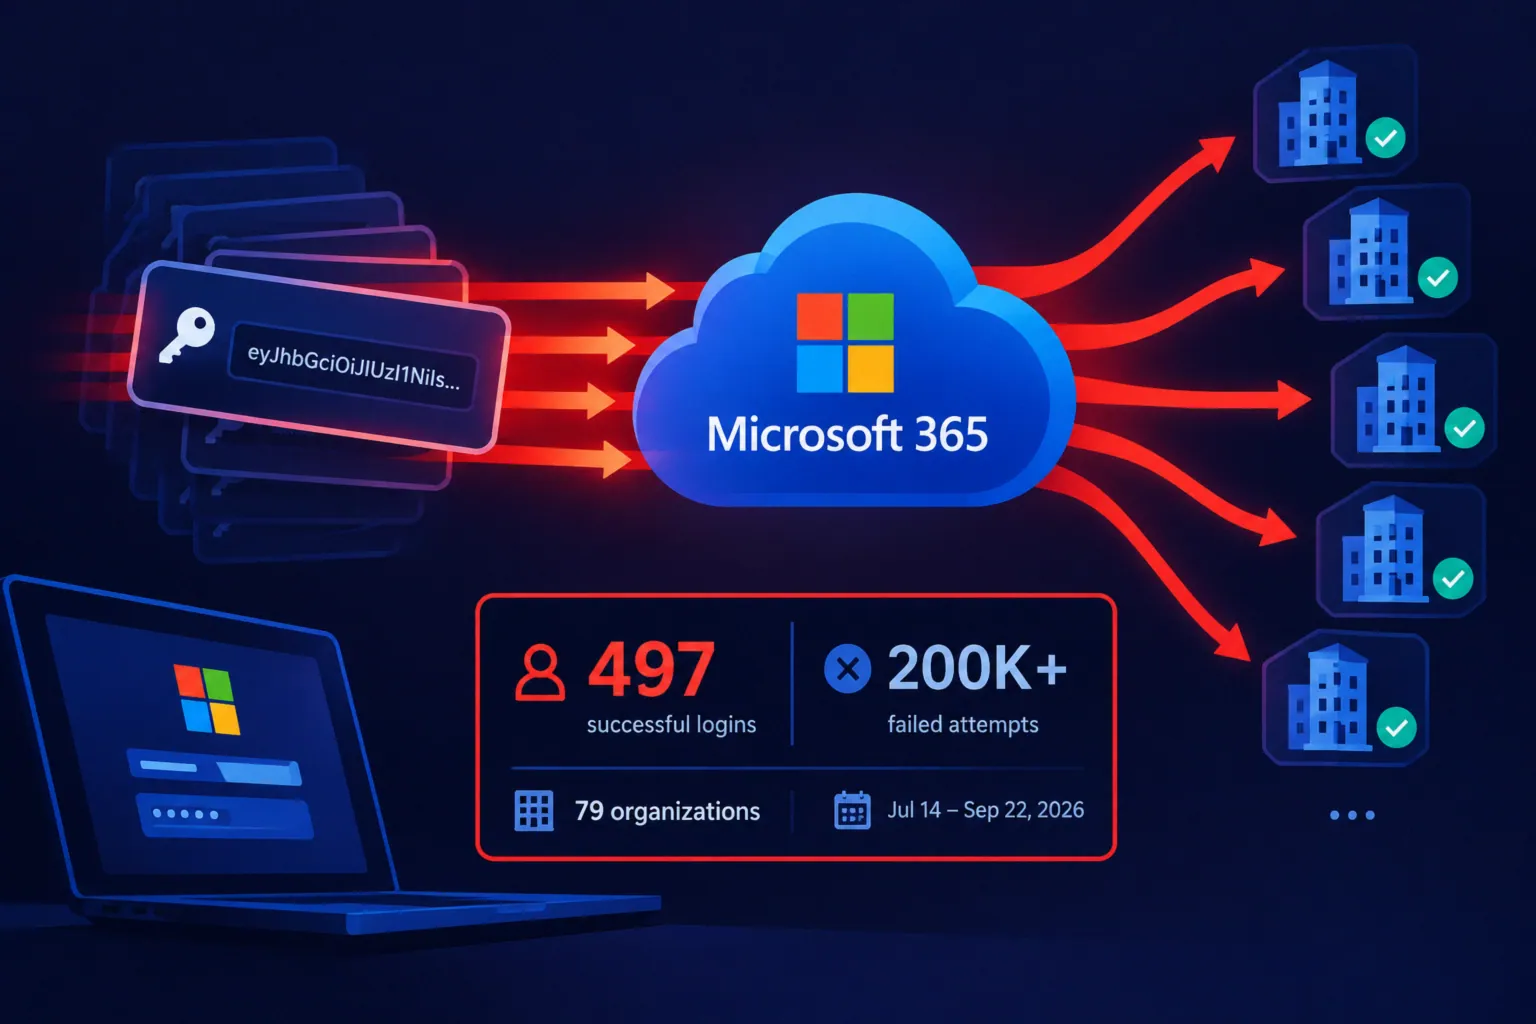
Token-Spraying-Kampagne kompromittierte Dutzende Organisationen durch Replay gestohlener Microsoft-365-Sitzungen
Forschende von Huntress haben eine umfangreiche Kampagne zur Kompromittierung von Microsoft 365-Konten offengelegt, bei der Angreifer gestohlene Authentifizierungs-Token erneut abspielten, ...
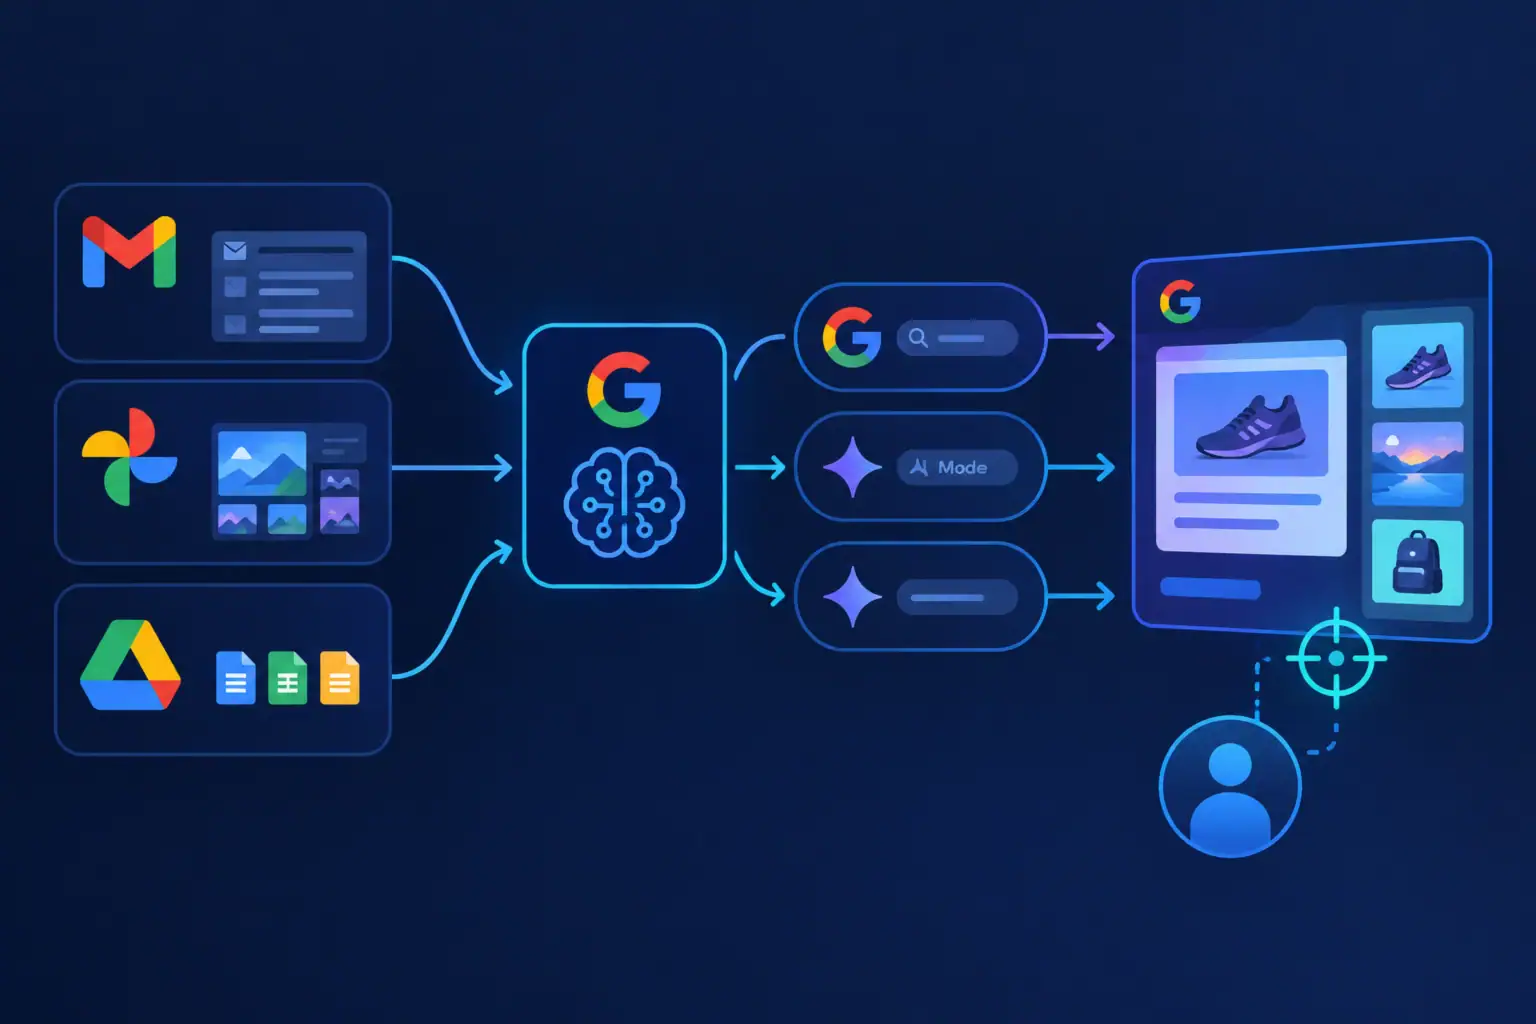
Aktualisierte Google-Datenschutzerklärung: wie Personal Intelligence persönliche Daten mit zielgerichteter Werbung verknüpft
Ab dem 16. Oktober 2026 tritt die aktualisierte Datenschutzerklärung von Google in Kraft, die nach Angaben von The Hacker News ...
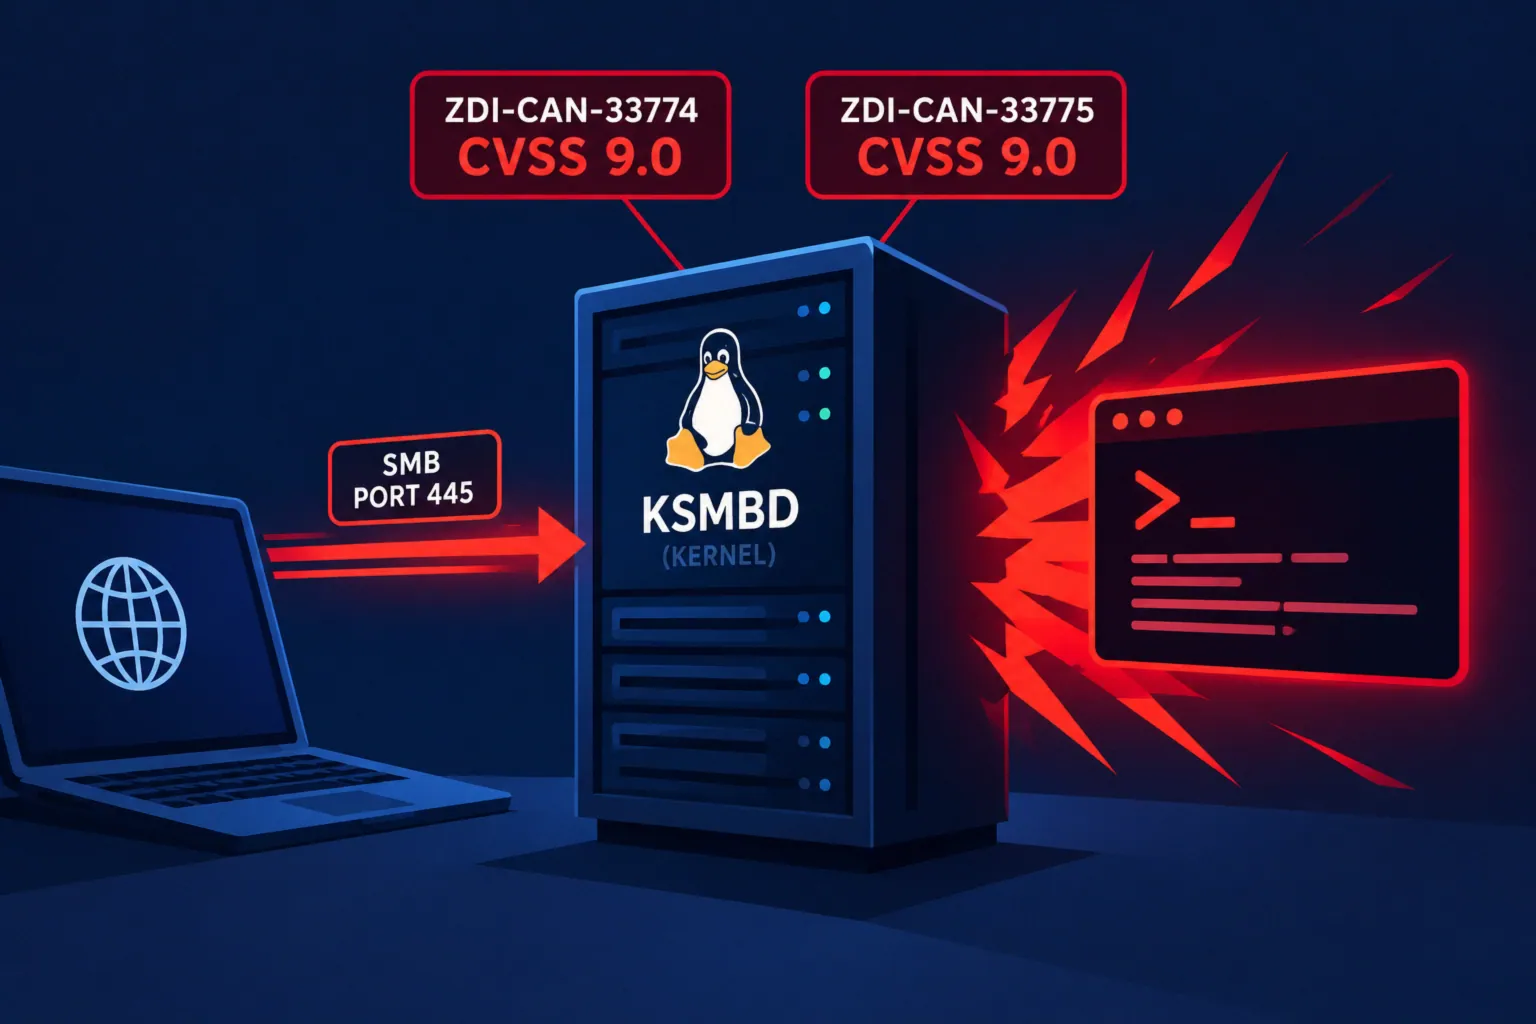
Zwei kritische Schwachstellen im SMB-Server des Linux-Kernels vor Veröffentlichung von Patches offengelegt
Das Modul KSMBD – der im Linux-Kernel integrierte SMB-Server – weist zwei Schwachstellen zur Remote Code Execution auf, die jeweils ...
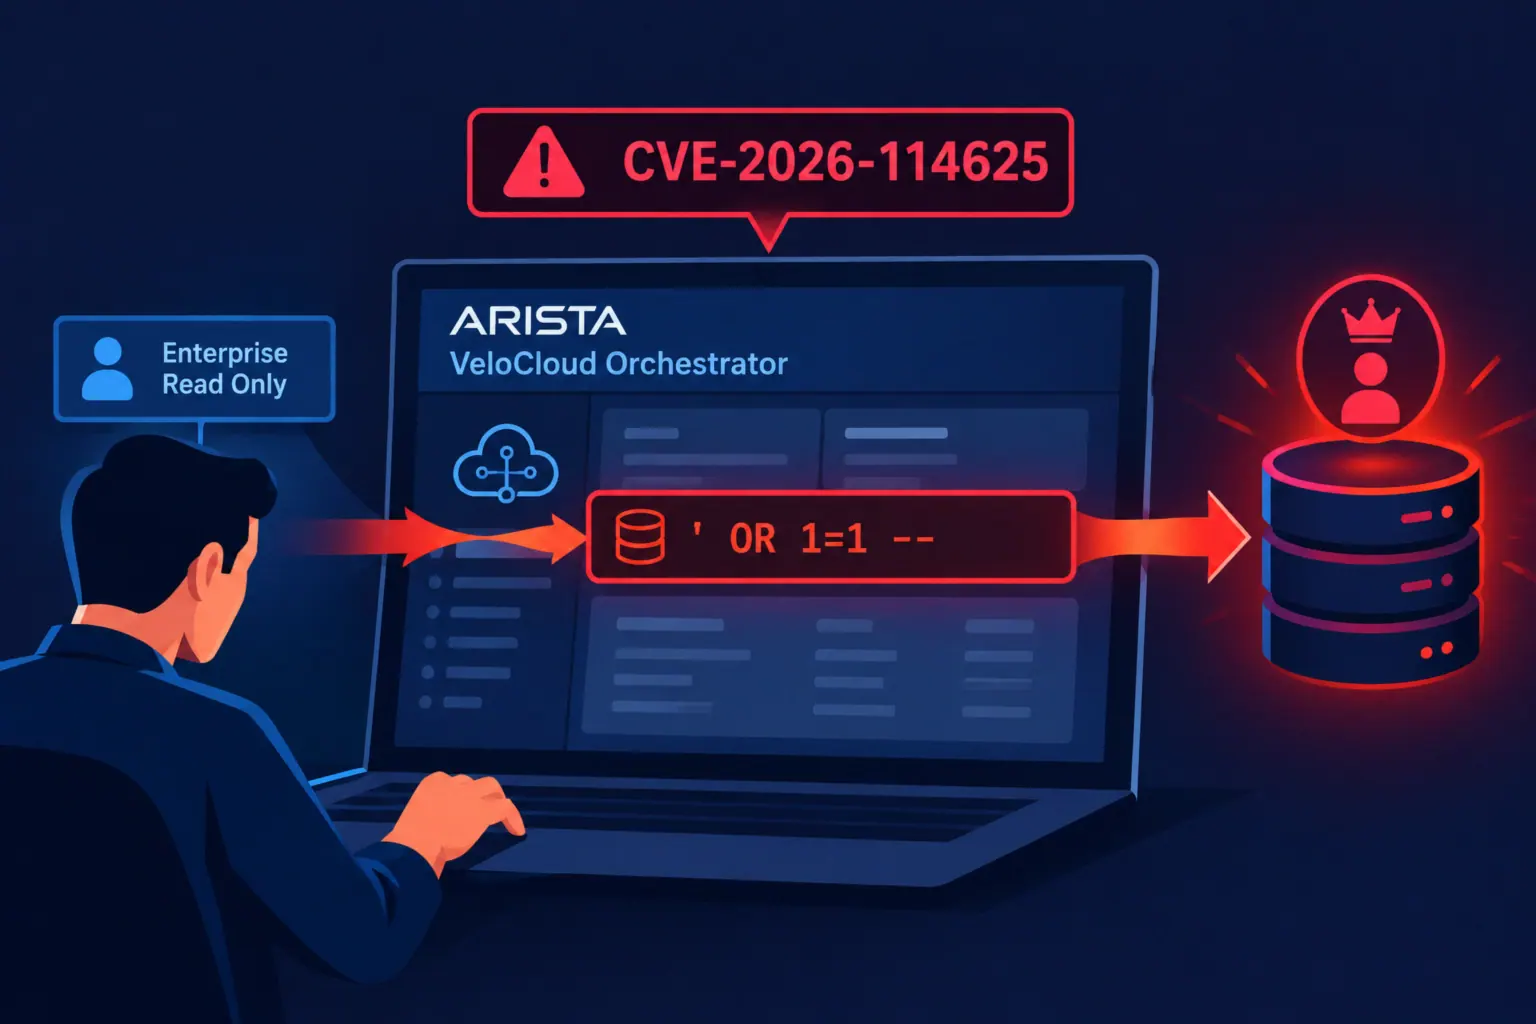
Dritte Zero-Day-Schwachstelle in drei Monaten im VeloCloud Orchestrator — SQL injection mit CVSS 9.9
Arista Networks hat am 22. Oktober einen Sicherheitshinweis veröffentlicht, in dem vor der aktiven Ausnutzung der kritischen Schwachstelle CVE-2026-114625 in ...
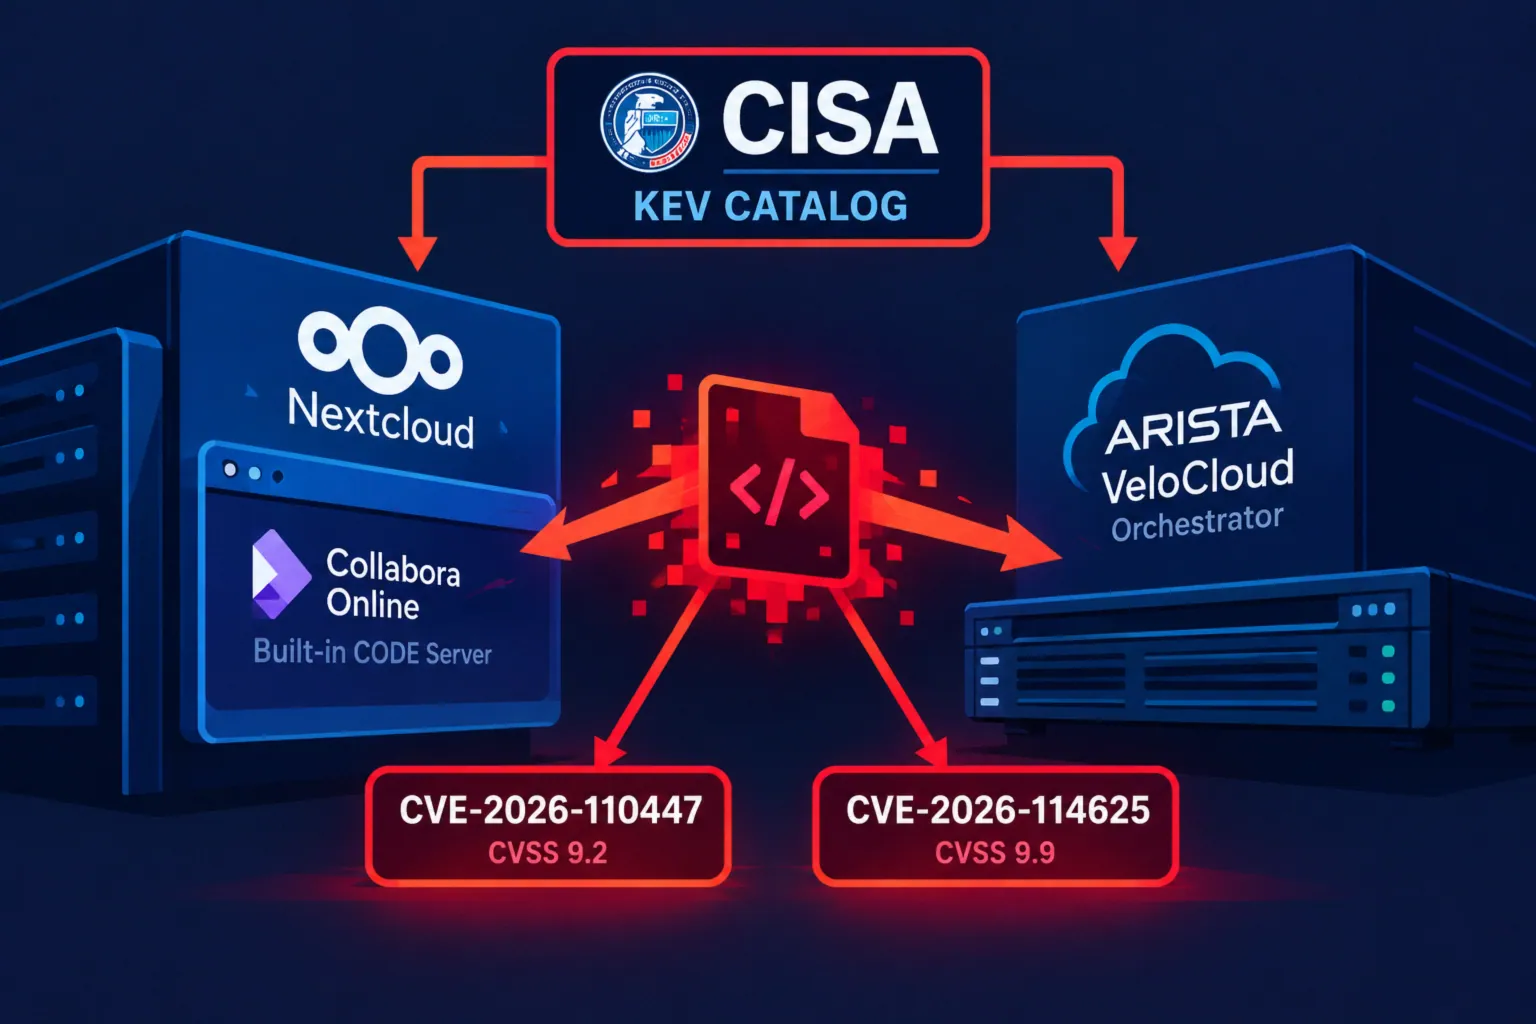
Zwei kritische Schwachstellen in Collabora Online und Arista VeloCloud werden aktiv ausgenutzt
Am 23. Oktober 2026 hat die Behörde CISA zwei kritische Schwachstellen in den Katalog der bekannt ausgenutzten Schwachstellen (KEV) aufgenommen: ...
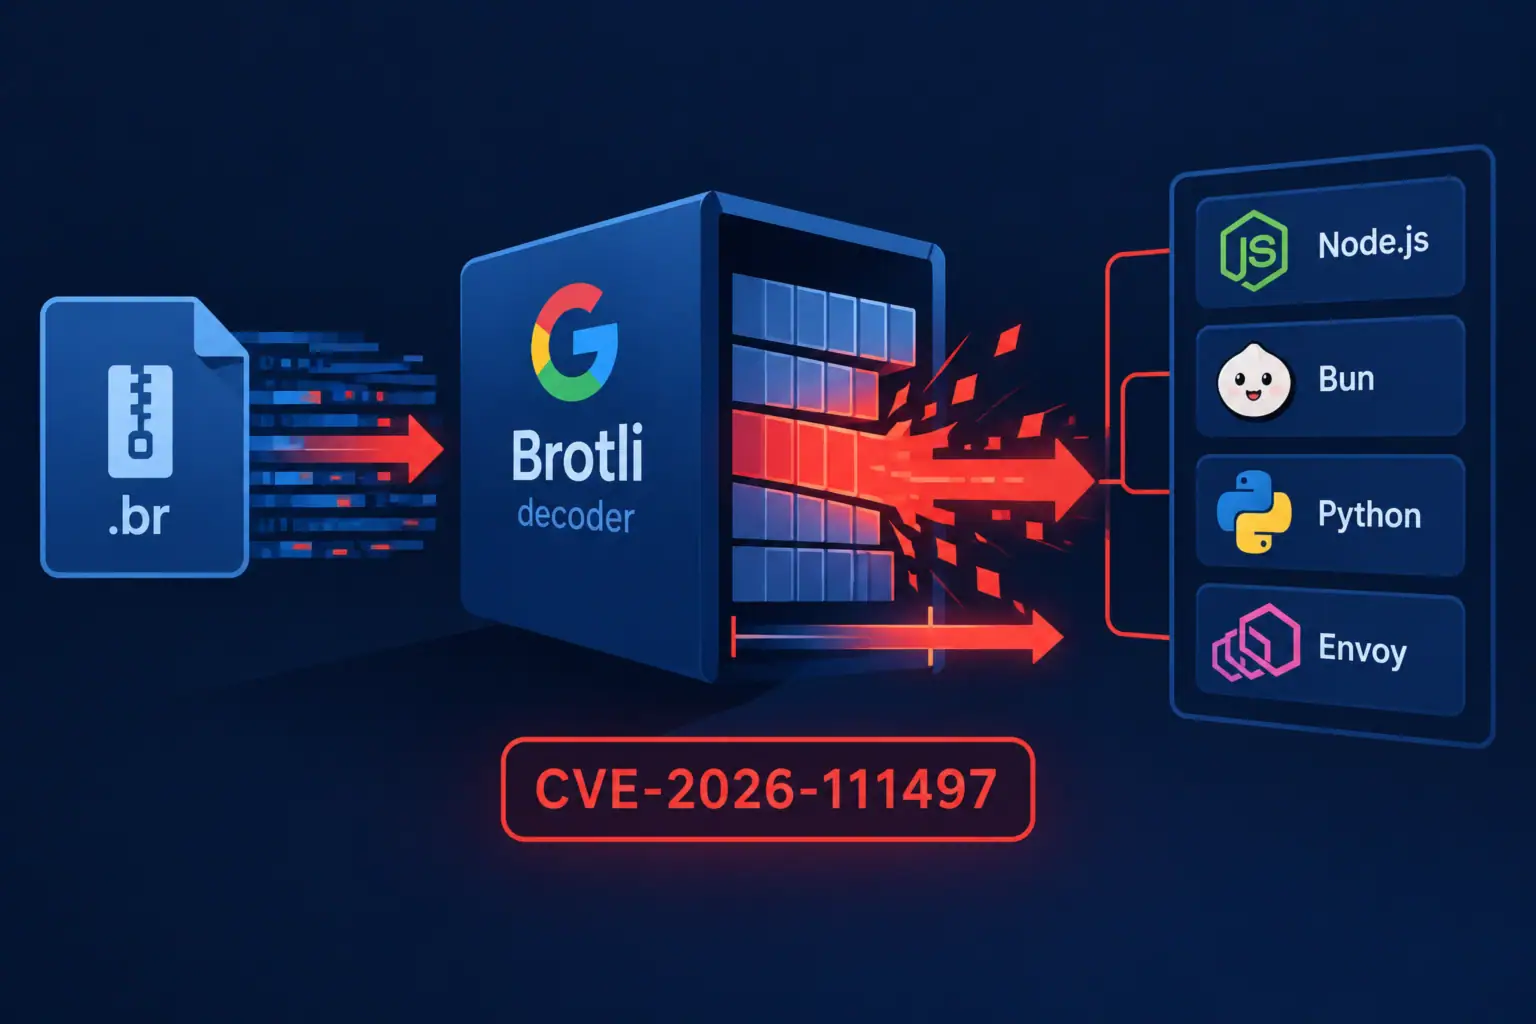
CVE-2026-111497: Schwachstelle im Brotli-Decoder betrifft Node.js, Bun, Python und Envoy
Die Schwachstelle CVE-2026-111497 im Brotli-Kompressionsdecoder von Google ermöglicht einen Schreibzugriff außerhalb des Puffers bei der Verarbeitung speziell präparierter komprimierter Daten. ...
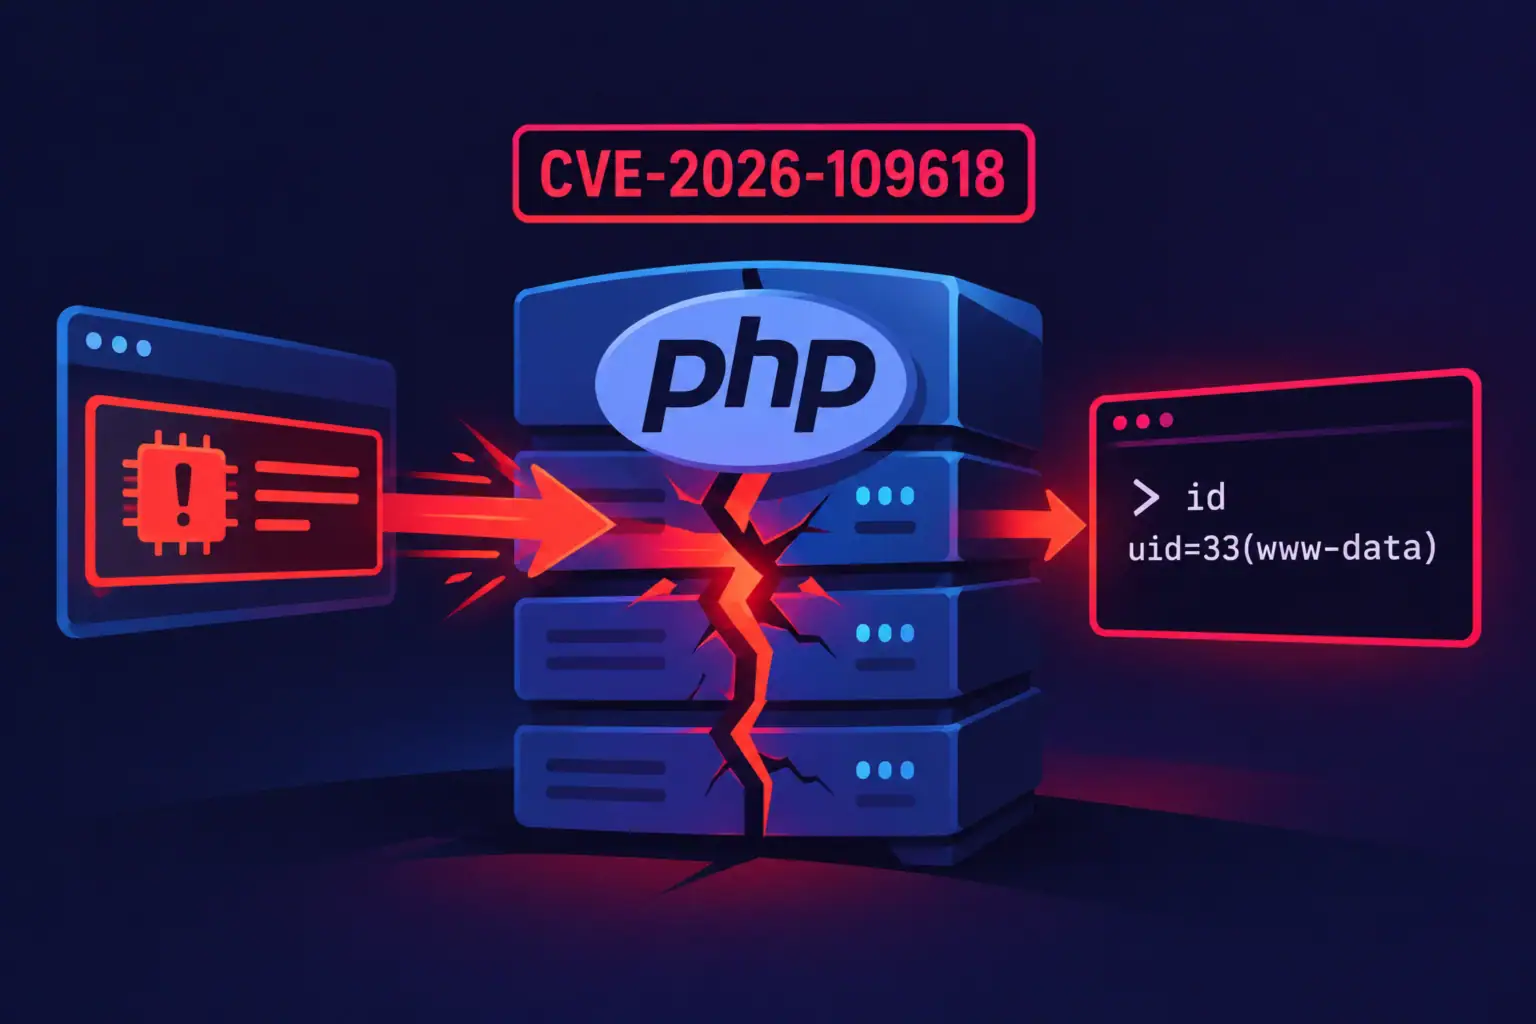
Fortinet untersucht Auswirkungen der kritischen PHP-RCE-Schwachstelle auf 12 Produkte
Fortinet hat den Sicherheitshinweis FG-IR-26-186 veröffentlicht, in dem das Unternehmen über die Untersuchung der Auswirkungen einer kritischen Schwachstelle im PHP-Kern ...
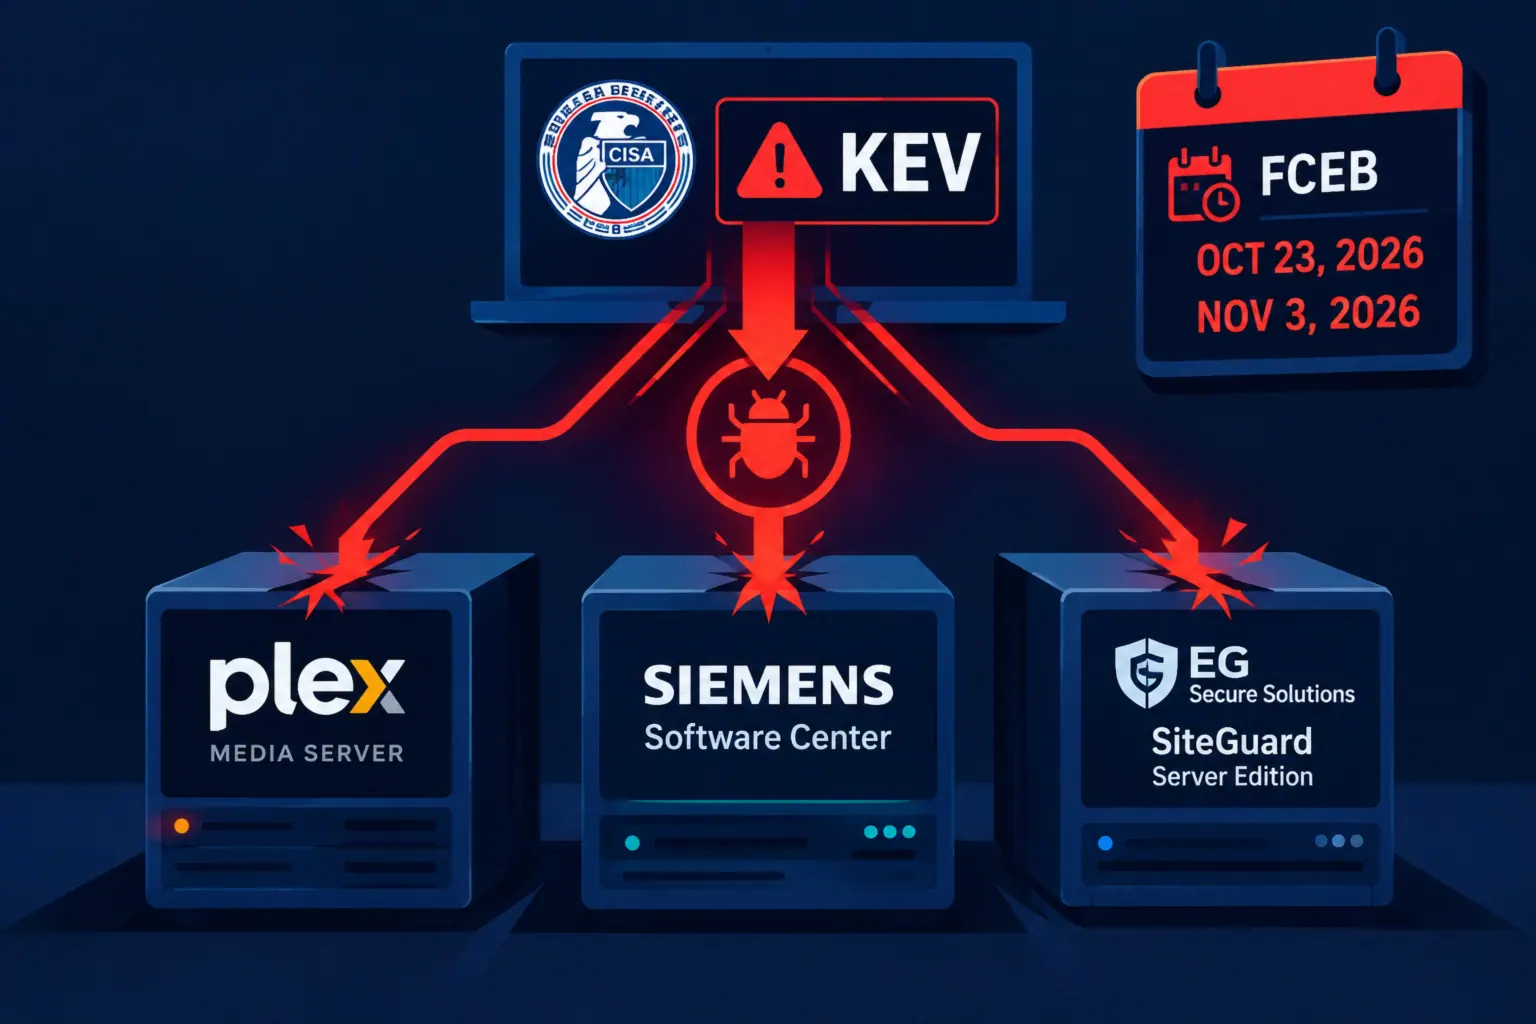
Sechs Schwachstellen in Plex Media Server, Siemens und SiteGuard im CISA-KEV-Katalog mit engen Patch-Fristen
Am 20. Oktober 2026 hat die US-amerikanische Cybersecurity and Infrastructure Security Agency (CISA) den Katalog um neue Einträge im Known ...