Cybersicherheit Nachrichten
Bleiben Sie über die neuesten Cybersicherheitsvorfälle, Schwachstellen und Bedrohungen informiert. Wir berichten über Datenlecks, Ransomware-Kampagnen, kritische CVEs und regulatorische Updates – mit Kontext, was das für Sie bedeutet und wie Sie sich schützen können.
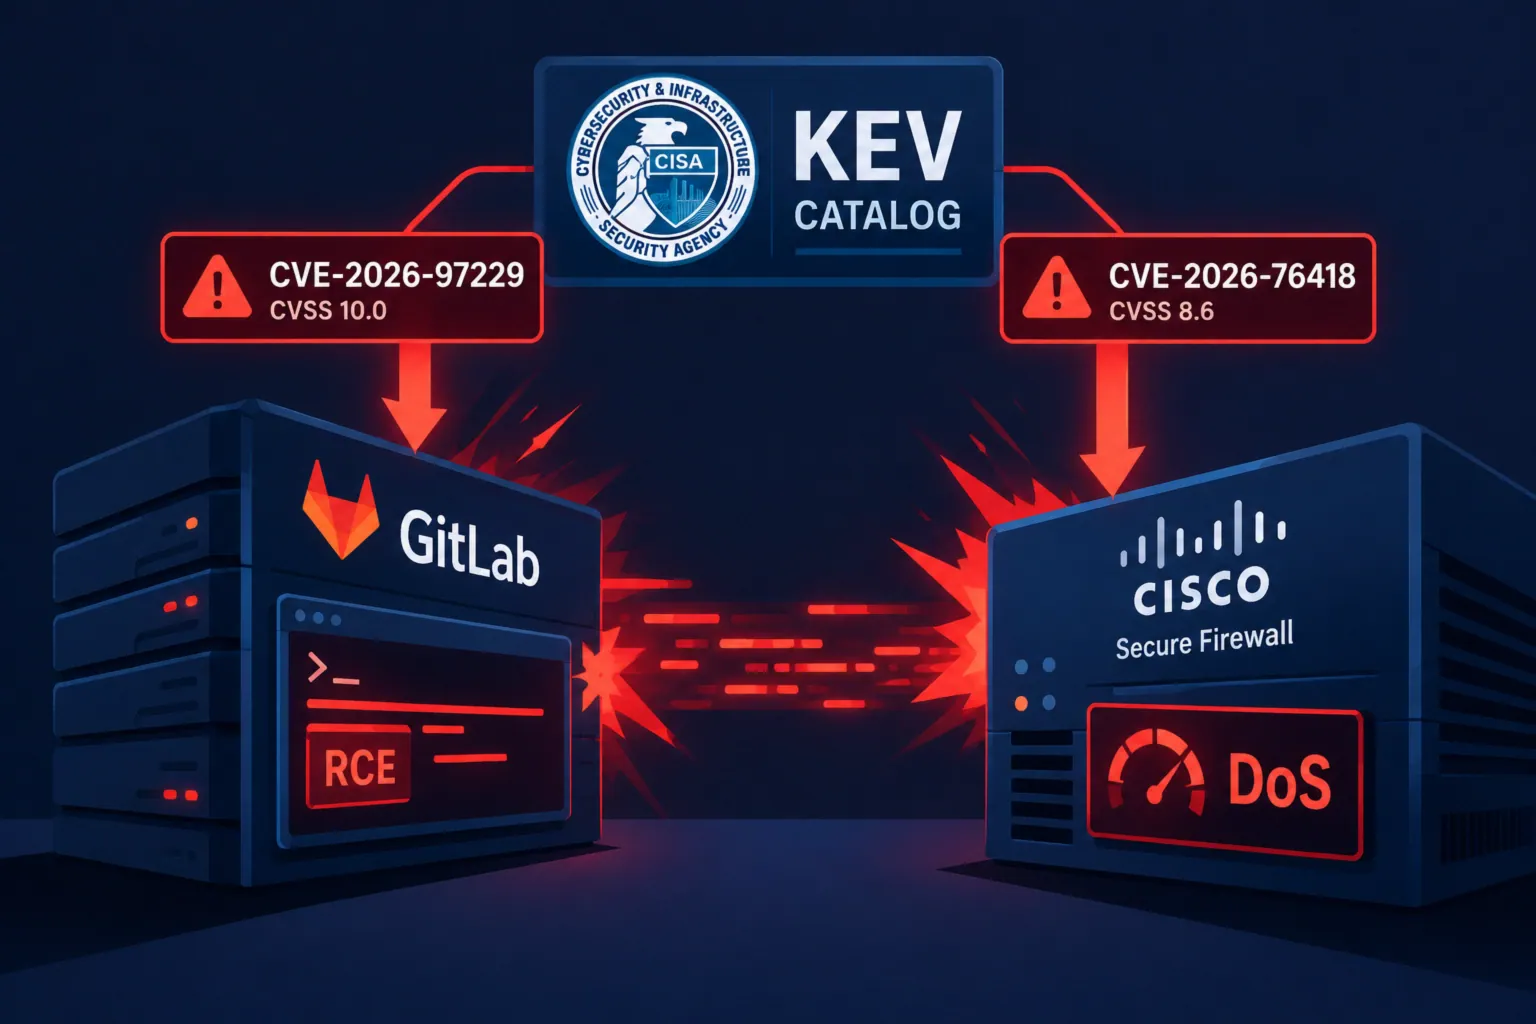
Kritische RCE in GitLab und DoS in Cisco Firewall nach bestätigter Ausnutzung in den CISA-KEV-Katalog aufgenommen
Am 29. Oktober 2026 hat die US-amerikanische Cybersecurity and Infrastructure Security Agency (CISA) zwei Schwachstellen in ihren Katalog bekannter ausgenutzter ...
Cisco patcht ausgenutzte Schwachstelle in SSL VPN und legt APT-Kampagne gegen SD-WAN offen
Cisco hat Sicherheitsupdates für CVE-2026-76418 veröffentlicht – eine Schwachstelle mit hoher Kritikalität (CVSS 8.6) in der Software Secure Firewall ASA ...
Die Malware KeyDrift extrahiert Verschlüsselungsschlüssel aus kompromittierten Cisco-SD-WAN-Controllern
Die kritische Schwachstelle CVE-2026-20127 (CVSS 10.0) in den Management-Komponenten von Cisco Catalyst SD-WAN wurde zur Installation der spezialisierten Malware KeyDrift ...
Kritische Schwachstelle in Canonical LXD und MicroCloud ermöglicht das Ausgeben als vertrauenswürdiger Client
Canonical hat Patches für CVE-2026-112816 veröffentlicht – eine kritische Schwachstelle in den Produkten LXD und MicroCloud, die es einem Angreifer ...
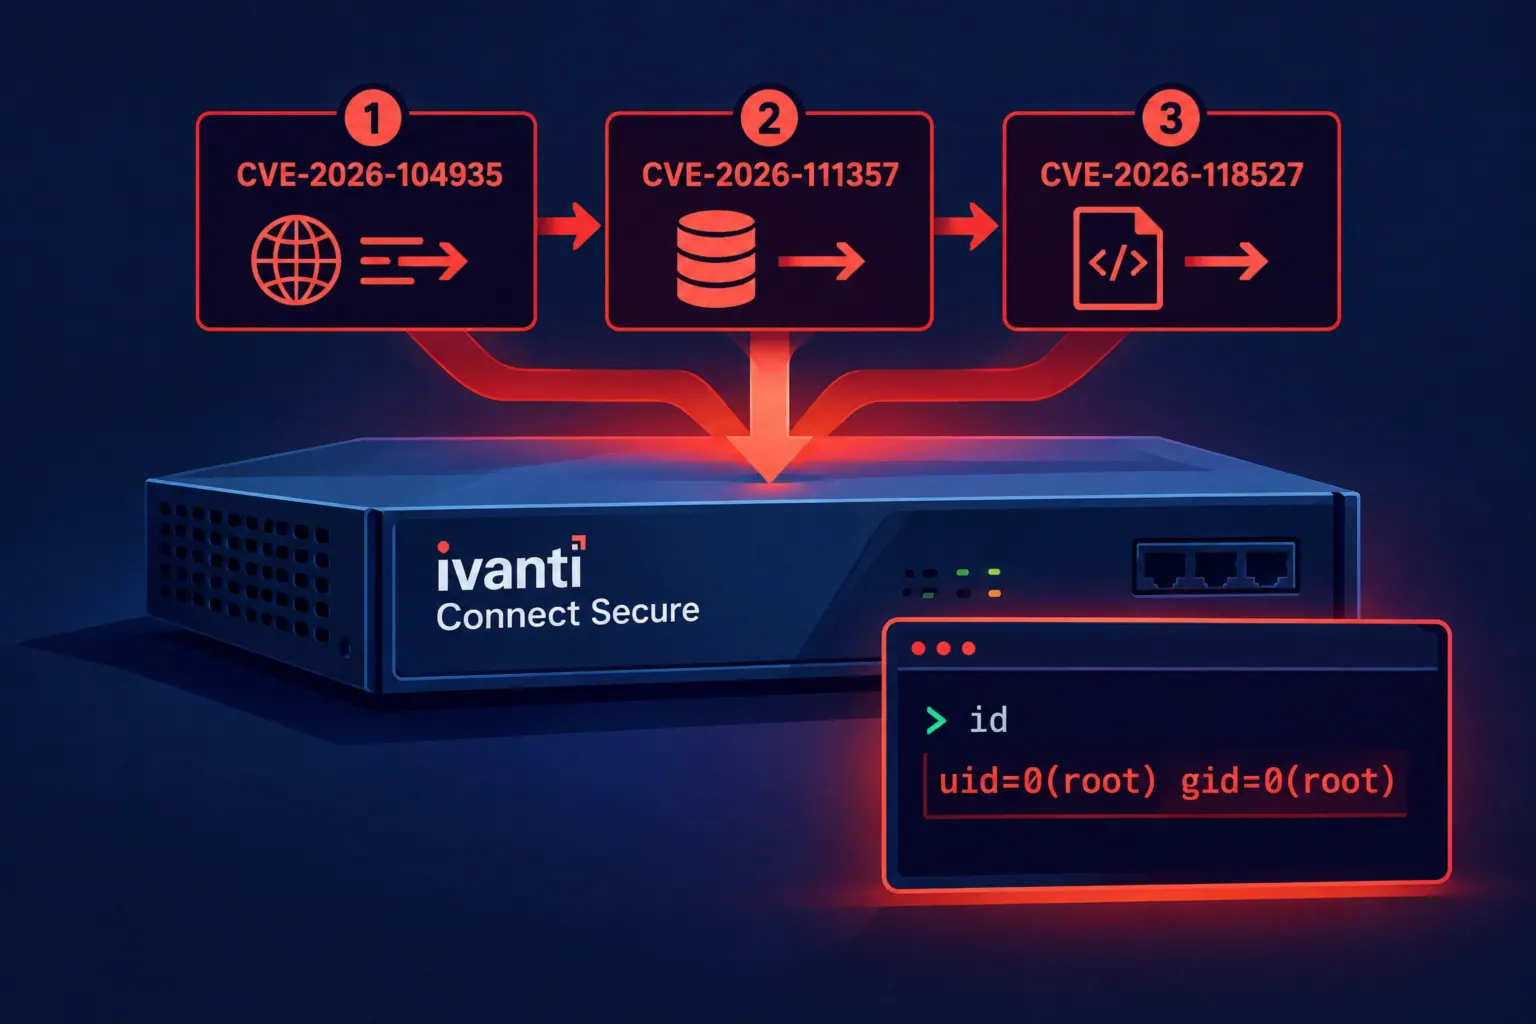
CISA nimmt zwei Ivanti-Connect-Secure-Schwachstellen in KEV auf, die in einer Angriffskette für Root-Zugriff ausgenutzt werden
Am 30. Oktober 2026 hat CISA zwei Schwachstellen in Ivanti Connect Secure in den Katalog Known Exploited Vulnerabilities (KEV) aufgenommen. ...
PHP2Shell — Millionen Exploit-Versuche von CVE-2026-109618 und CVE-2026-109619 haben bislang zu keinen bestätigten Kompromittierungen geführt
Zwei kritische Schwachstellen im PHP-Kern — CVE-2026-109618 und CVE-2026-109619 (CVSS v4.0 9.2) — lösten innerhalb von Stunden nach der Offenlegung ...
CVE-2026-111497 im Brotli-Decoder: PHP und Microsoft veröffentlichen außerplanmäßige Updates
Die kritische Schwachstelle CVE-2026-111497 im Brotli-Decoder von Google sorgt weiterhin für eine Welle von Notfall-Updates. Nach den ersten Patches für ...
Fortinet untersucht die Auswirkungen von 10 Node.js-Schwachstellen auf seine Produktpalette — CVE-2026-111497 bereits im CISA KEV
Am 26. Oktober 2026 veröffentlichte Fortinet den Sicherheitshinweis FG-IR-26-187, in dem zehn Node.js-Schwachstellen aufgelistet sind, die die Linien 22.x, 24.x ...
CISA nimmt PHP2Shell-Schwachstellen in den KEV-Katalog auf: aktive Ausnutzung bestätigt
Die Behörde CISA hat am 26. Oktober 2026 zwei kritische PHP-Schwachstellen – CVE-2026-109618 und CVE-2026-109619, die unter dem gemeinsamen Namen ...
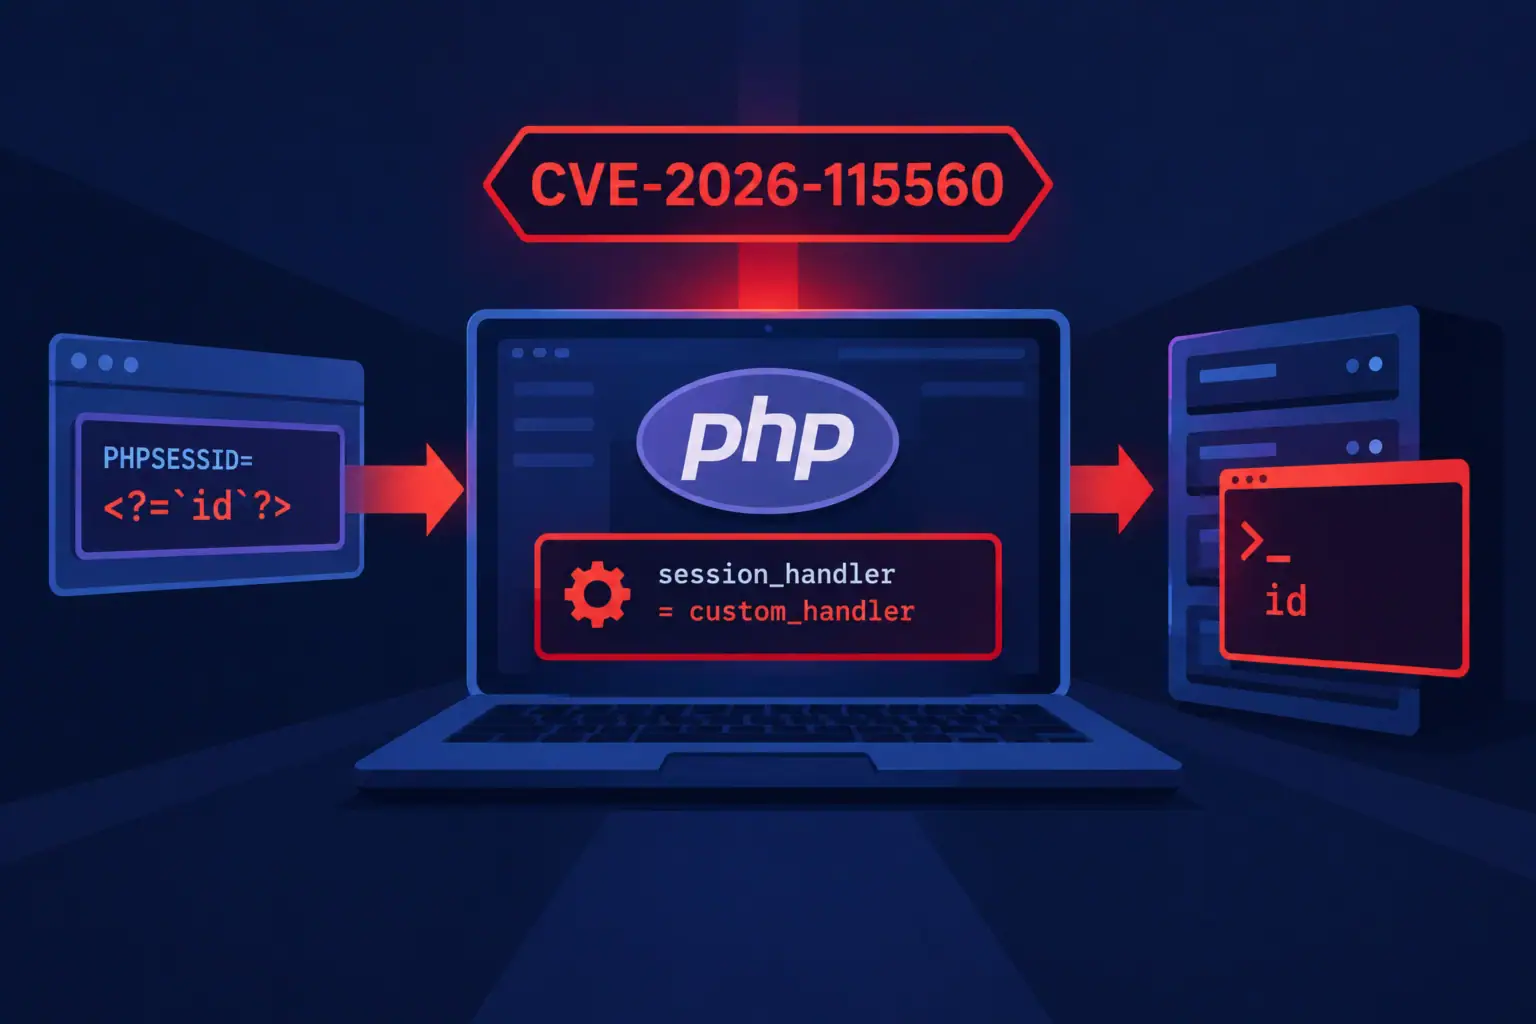
PHP warnt vor neuer RCE-Schwachstelle CVE-2026-115560 zwei Tage nach dem Notfall-Patch für PHP2Shell
Am 23. Oktober veröffentlichte die PHP Foundation eine Informationsmitteilung zu einer neuen Schwachstelle für Remote Code Execution — CVE-2026-115560. Das ...