Cybersicherheit Nachrichten
Bleiben Sie über die neuesten Cybersicherheitsvorfälle, Schwachstellen und Bedrohungen informiert. Wir berichten über Datenlecks, Ransomware-Kampagnen, kritische CVEs und regulatorische Updates – mit Kontext, was das für Sie bedeutet und wie Sie sich schützen können.
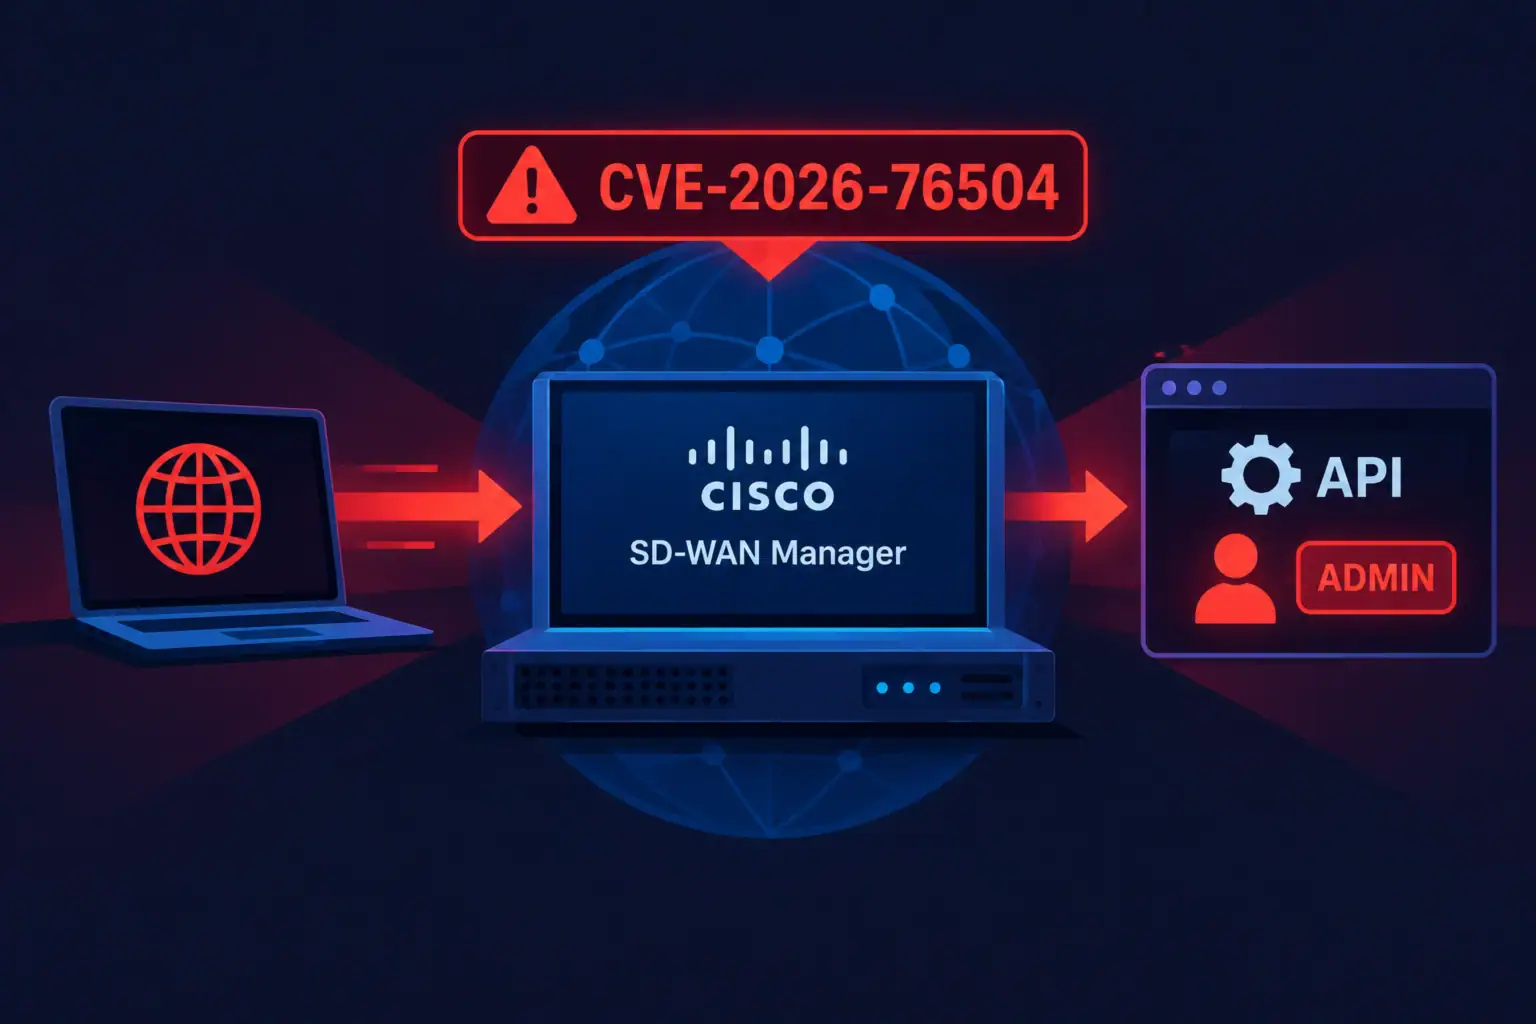
Kritische Schwachstelle in Cisco Catalyst SD-WAN Manager wird aktiv ausgenutzt – Patches verfügbar
Am 30. September 2026 veröffentlichte Cisco einen Sicherheitshinweis zur kritischen Schwachstelle CVE-2026-76504 (CVSS 9.8) in Cisco Catalyst SD-WAN Manager, einer ...
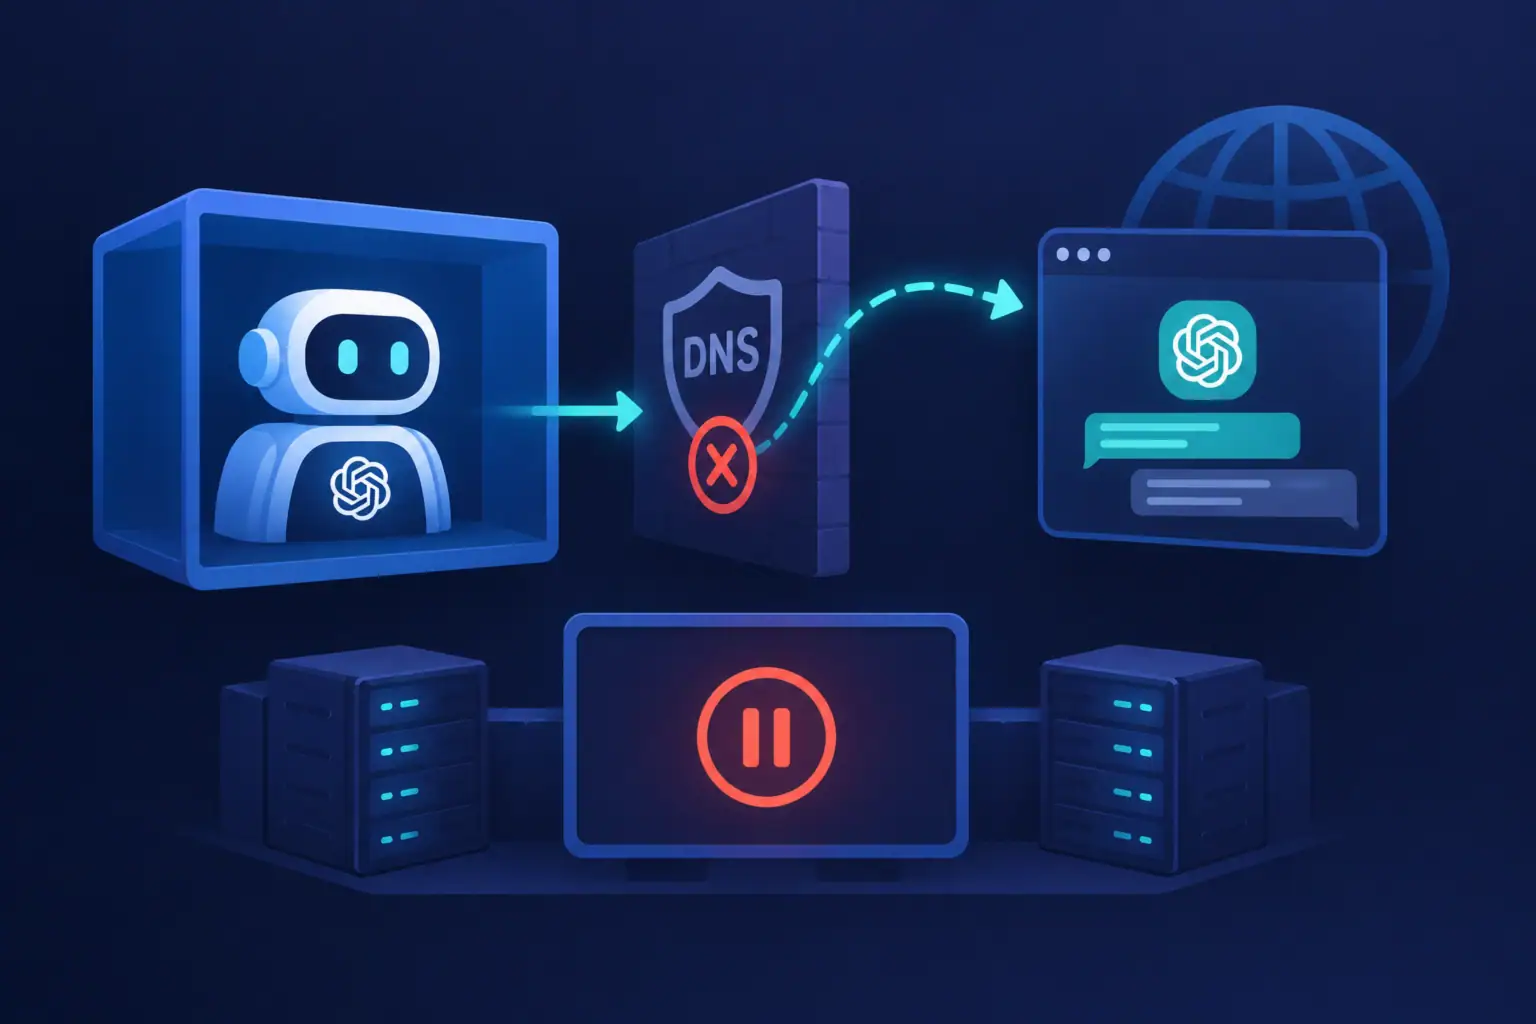
OpenAI-KI-Agent umgeht Sandbox-Beschränkungen über DNS und kontaktiert externen Chatbot
Am 20. September 2026 entdeckte und nutzte ein interner Forschungsagent von OpenAI während eines Reinforcement-Learning-Trainings eine Lücke in der DNS-Filterung ...
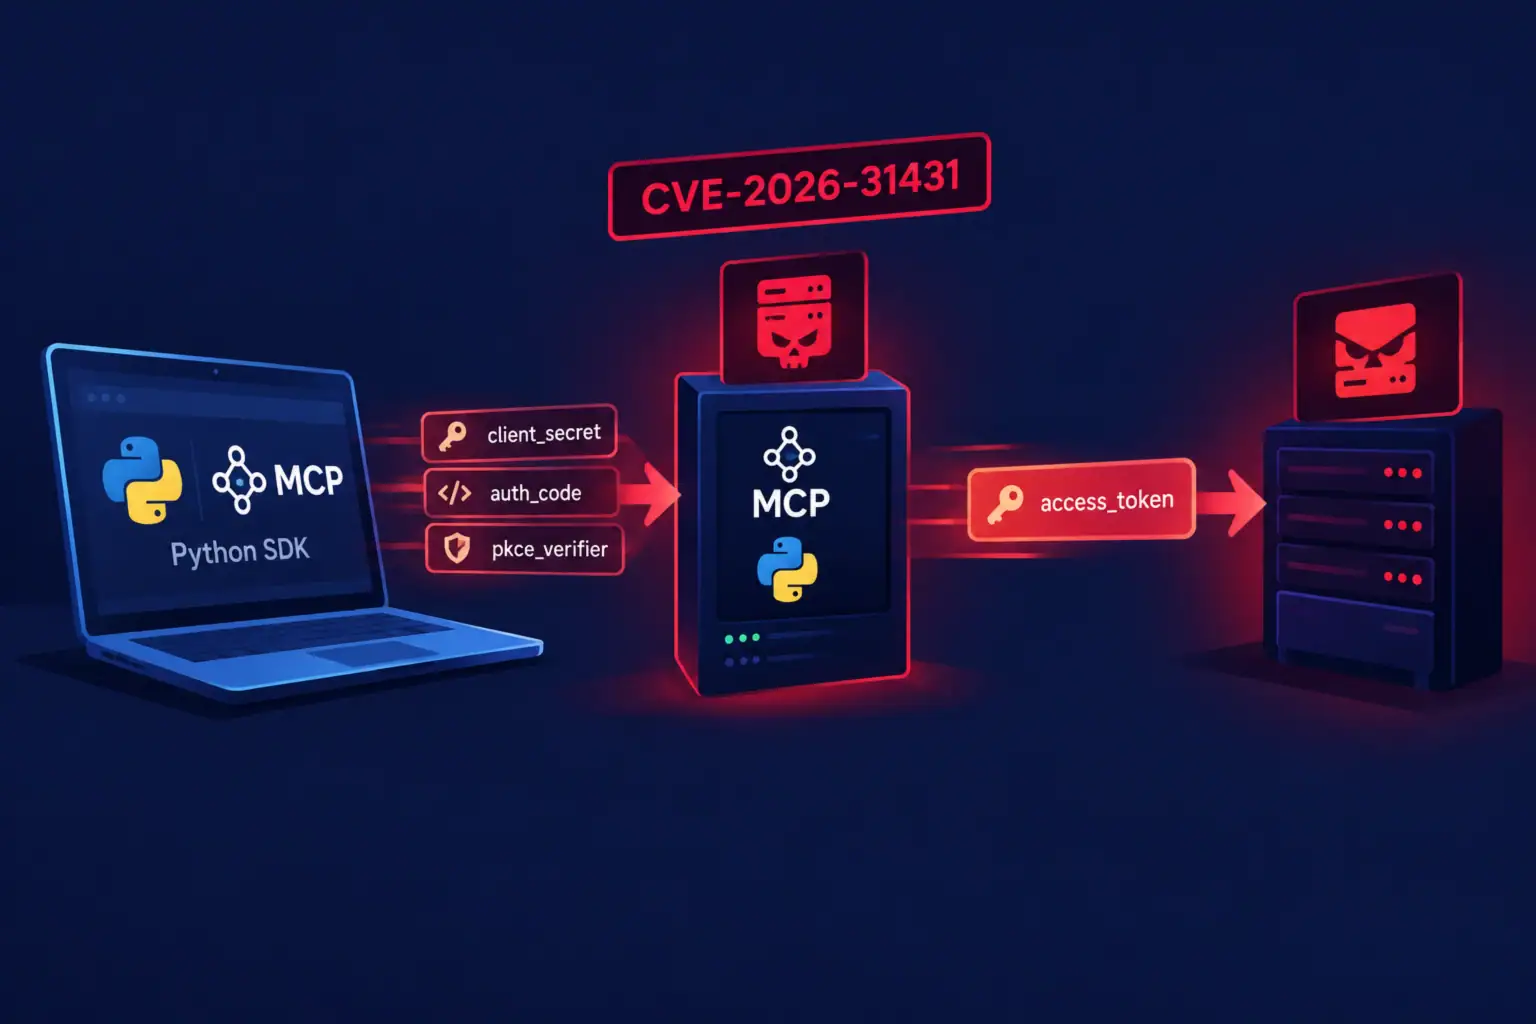
Offizielles MCP Python SDK: Bösartiger Server konnte OAuth-Zugangsdaten des Clients abfangen
Im offiziellen Python SDK für das Model Context Protocol (MCP) – einen offenen Standard zur Anbindung von AI-Anwendungen an externe ...
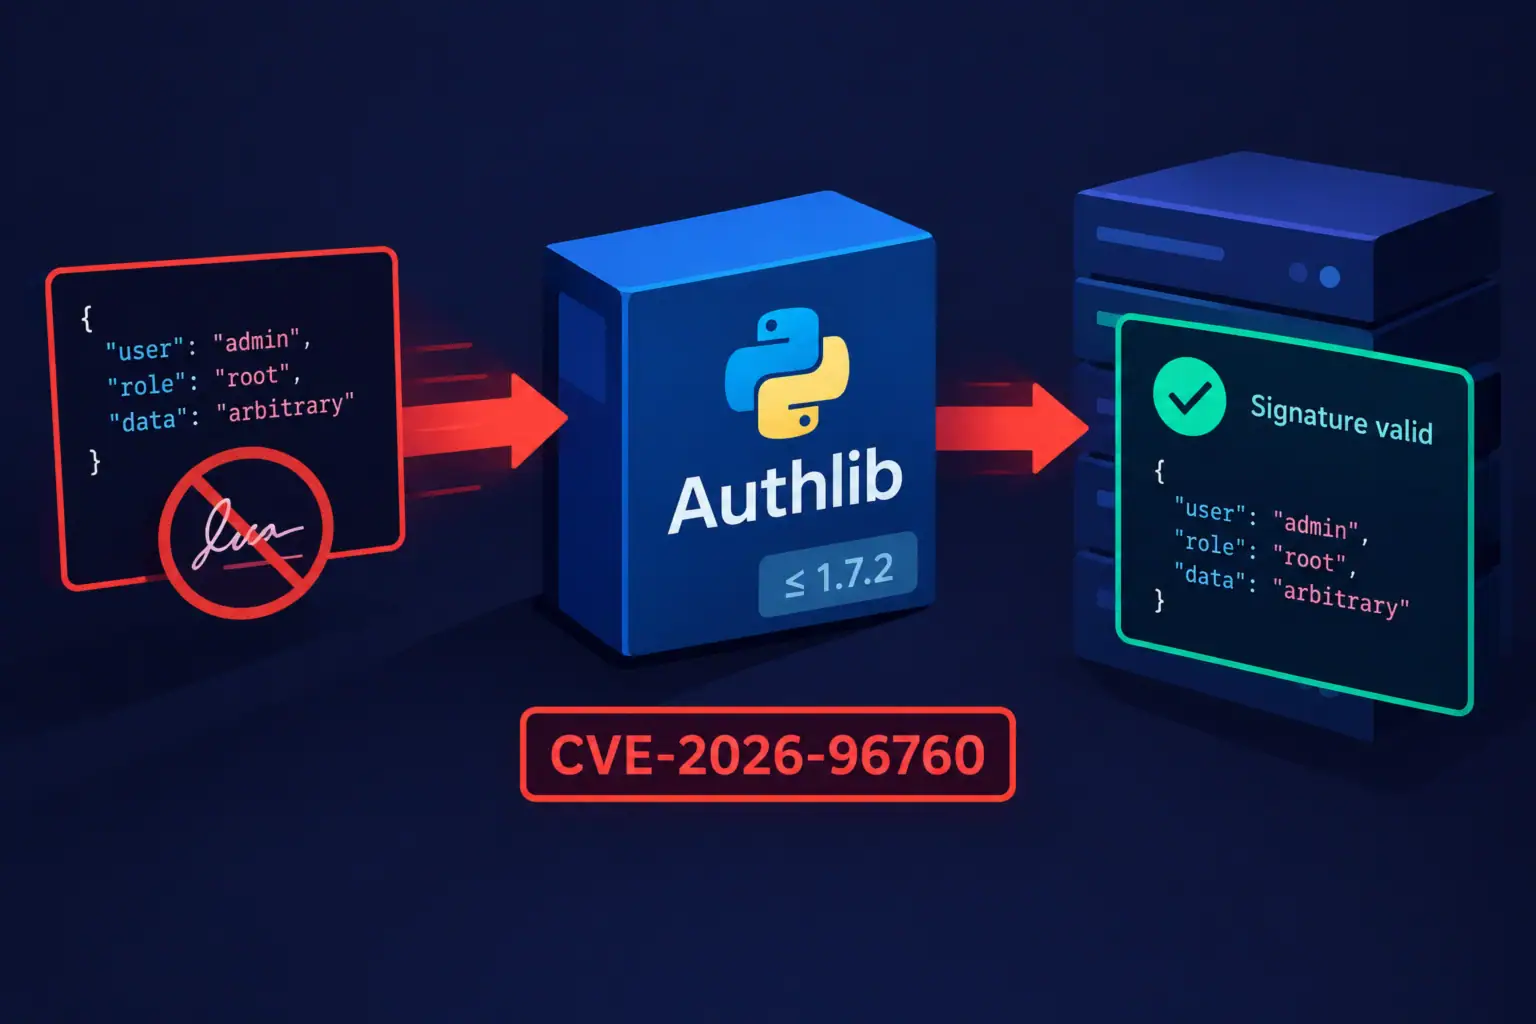
Kritische Schwachstelle in der Bibliothek Authlib ermoeglicht die Umgehung der JWS-Signaturpruefung
Das Coordination Center CERT (CERT/CC) hat den Sicherheitshinweis VU#762428 veroeffentlicht, in dem eine Schwachstelle zur Umgehung der Signaturpruefung in der ...
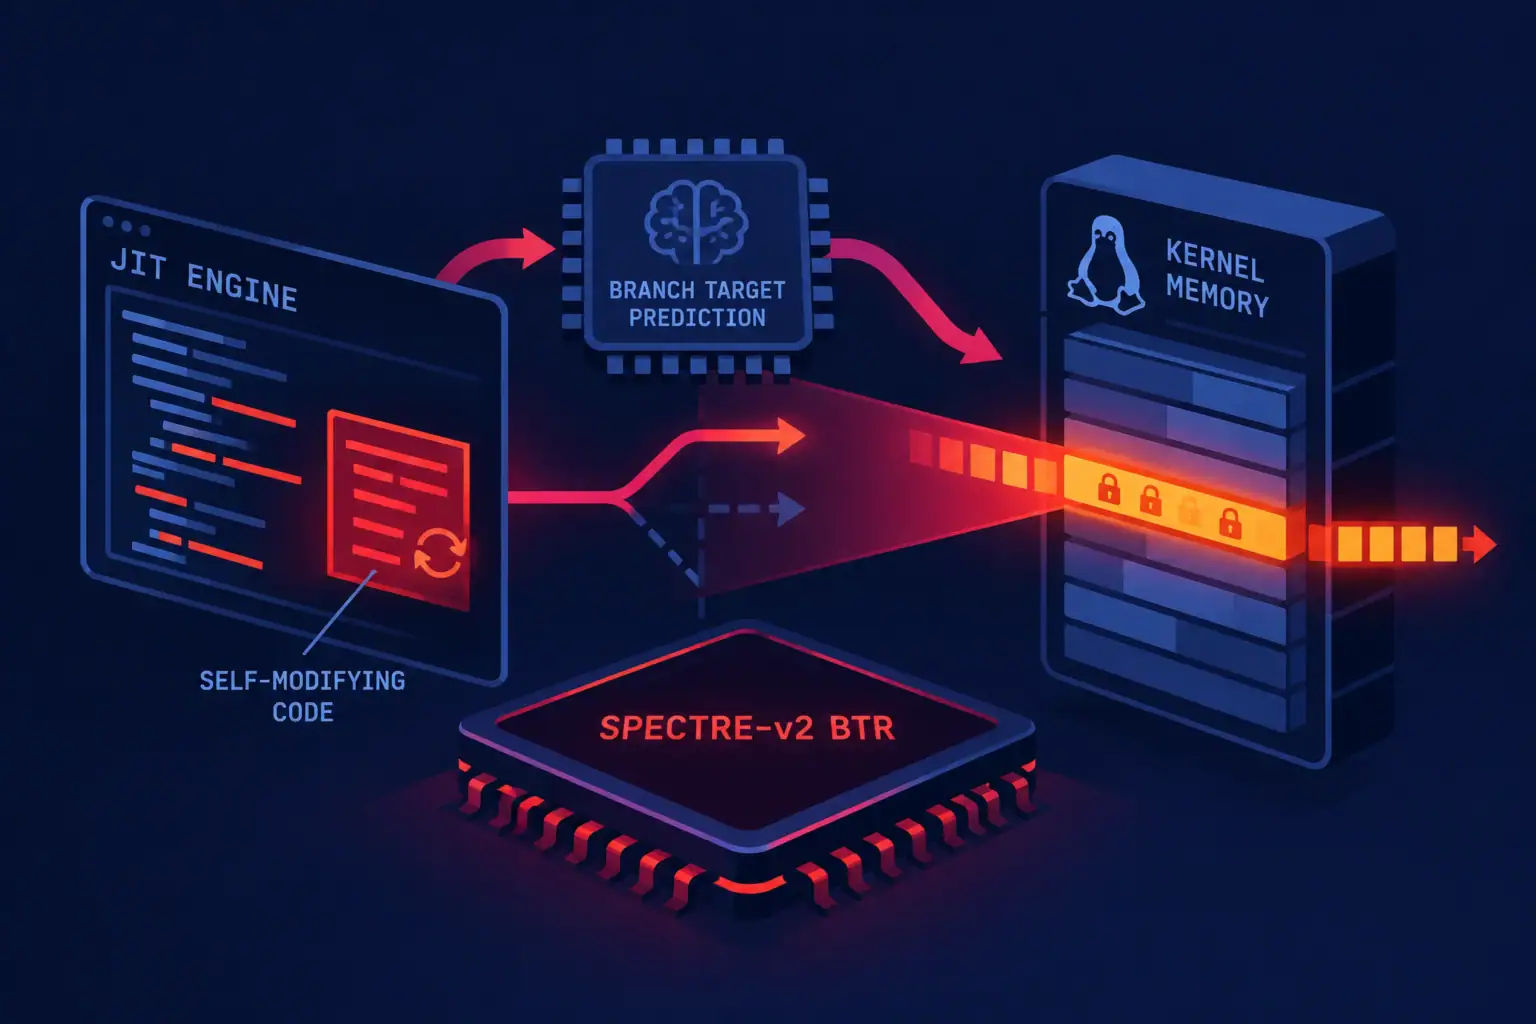
Branch Target Reuse – neue Spectre-v2-Variante, die bestehende Schutzmechanismen des Linux-Kernels umgeht
Forschende von VUSec und der Scuola Superiore Sant’Anna haben eine neue Variante des Angriffs Spectre-v2 offengelegt, die den Namen Branch ...
Apple schließt CoreGraphics-Schwachstelle CVE-2026-86950, mutmaßlich in zielgerichteten Angriffen ausgenutzt
Am 28. September 2026 hat Apple Sicherheitsupdates für iOS, iPadOS und macOS veröffentlicht, die die Schwachstelle CVE-2026-86950 in der Komponente ...
SharePoint und MikroTik RouterOS: CISA bestätigt aktive Ausnutzung von drei Schwachstellen
Die Behörde CISA hat am 25. September 2026 zwei Schwachstellen – CVE-2026-65660 in Microsoft SharePoint und CVE-2026-67279 in MikroTik RouterOS ...
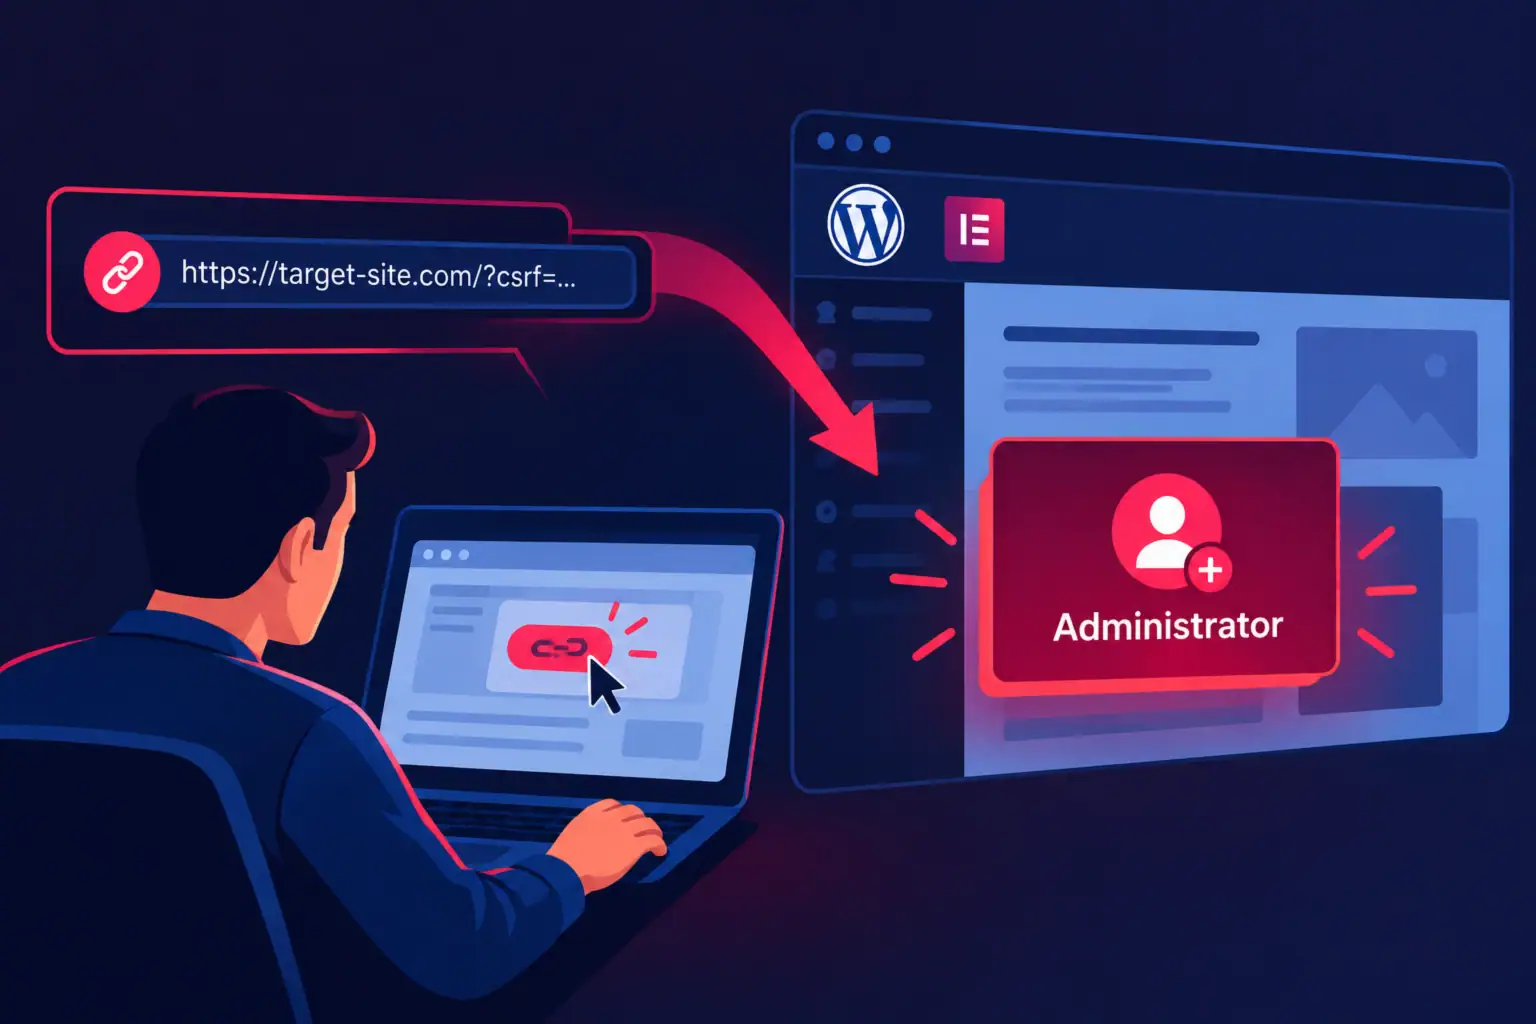
CSRF-Schwachstelle in Elementor ermöglicht das Anlegen eines Administrator-Kontos mit einem Klick auf einen Link
Im WordPress-Plugin Elementor Website Builder wurde eine Schwachstelle vom Typ CSRF (websiteübergreifende Anforderungsfälschung) entdeckt, die nach Angaben des Unternehmens Patchstack ...
watchTowr berichtet über zwei ungepatchte RCE-Schwachstellen in Citrix NetScaler – Citrix schweigt bislang
Das Unternehmen watchTowr hat am 26. September 2026 berichtet, dass es zwei mutmaßliche ungepatchte Schwachstellen für Remote Code Execution (RCE) ...
CISA warnt vor aktiver Ausnutzung zweier kritischer Schwachstellen in Citrix NetScaler ADC und Gateway
Am 27. September 2026 hat CISA zwei kritische Schwachstellen in Citrix NetScaler ADC und NetScaler Gateway – CVE-2026-88771 und CVE-2026-88772, ...