Noticias de Ciberseguridad
Mantente informado sobre los últimos incidentes de ciberseguridad, vulnerabilidades y cambios en el panorama de amenazas. Cubrimos filtraciones de datos, campañas de ransomware, CVEs críticos y actualizaciones regulatorias – con contexto sobre qué significa para ti y cómo protegerte.
Explotación activa de vulnerabilidades en los switches Zyxel GS1900 y Veeam Agent para Windows
El 21 de septiembre de 2026, CISA añadió al catálogo de vulnerabilidades explotadas de forma conocida (KEV) la vulnerabilidad crítica ...
La vulnerabilidad crítica CVE-2026-93952 en VeloCloud Orchestrator se explota activamente: los parches no están disponibles para todas las versiones
El 22 de septiembre de 2026, Arista publicó el Security Advisory 0183, en el que describe la vulnerabilidad crítica CVE-2026-93952 ...
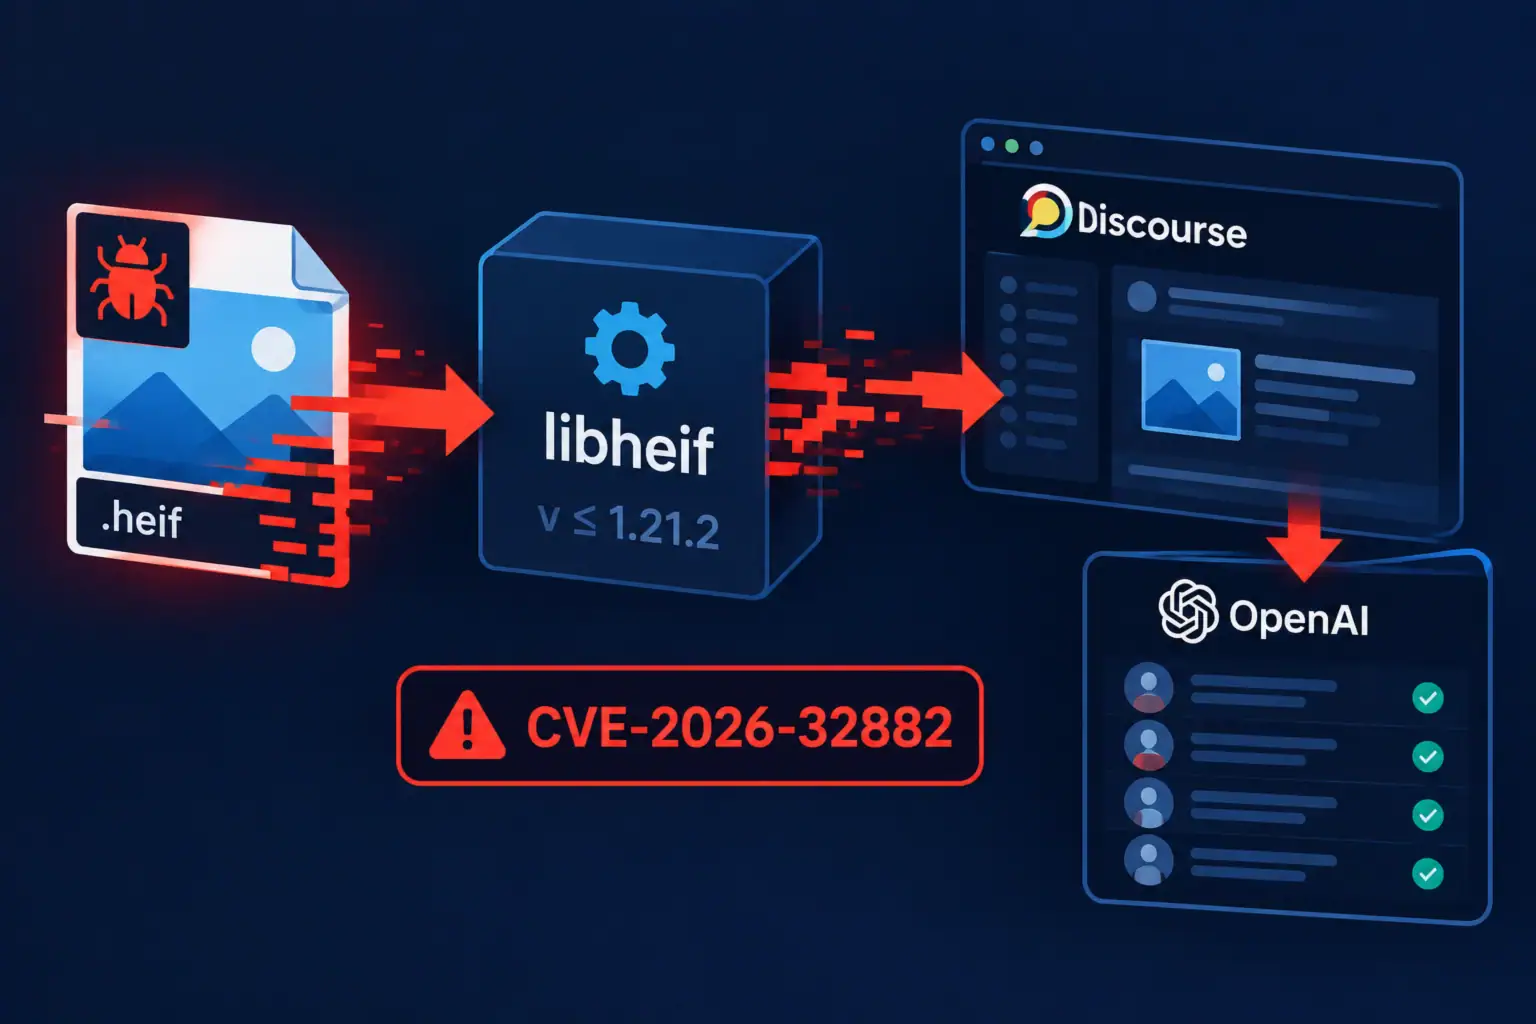
Una vulnerabilidad en libheif permitió a investigadores acceder a cuentas de empleados de OpenAI a través del foro
La vulnerabilidad CVE-2026-32882 en la biblioteca de procesamiento de imágenes libheif se convirtió en un eslabón clave en la cadena ...
Microsoft corrige una vulnerabilidad crítica en Azure AI Foundry y otros cinco fallos graves
Microsoft ha comunicado la corrección de seis vulnerabilidades, incluida CVE-2026-85889 con la puntuación máxima CVSS 10.0 en la plataforma Azure ...
La vulnerabilidad Click2Shell en WordPress permite instalar un tema sin conocimiento del administrador
El 17 de septiembre de 2026, WordPress lanzó la versión 7.1.1, una actualización de seguridad de emergencia que corrige una ...
El ataque a la cadena de suministro de TanStack provocó la copia de 170 repositorios privados de CrowdSec
El 11 de mayo de 2026 se publicaron en el registro de npm 84 versiones maliciosas de 42 paquetes @tanstack/*, ...
Una clave JWT codificada de forma rígida en Issabel Framework permite ejecutar comandos del sistema operativo sin autenticación
En el framework web Issabel Framework, utilizado para gestionar sistemas PBX basados en Asterisk, se ha descubierto la vulnerabilidad CVE-2026-89026, ...
Cisco ISE: vulnerabilidad crítica de bypass de autenticación explotada en ataques — parches y recomendaciones
Cisco ha publicado una advertencia sobre la vulnerabilidad crítica CVE-2026-76460 (CVSS 10.0) en Identity Services Engine (ISE) y ISE Passive ...
SolarWinds corrige una vulnerabilidad de ejecución remota de código en Access Rights Manager causada por una clave incrustada
El 17 de septiembre de 2026, SolarWinds publicó un aviso de seguridad sobre la vulnerabilidad CVE-2026-28326, un fallo en Access ...
Una vulnerabilidad crítica en Orkes Conductor permite ejecutar comandos del sistema operativo sin autenticación
La plataforma de orquestación de workflows Orkes Conductor en versiones desde la 3.21.21 hasta la 3.30.2 contiene la vulnerabilidad crítica ...





