Cybersicherheit Nachrichten
Bleiben Sie über die neuesten Cybersicherheitsvorfälle, Schwachstellen und Bedrohungen informiert. Wir berichten über Datenlecks, Ransomware-Kampagnen, kritische CVEs und regulatorische Updates – mit Kontext, was das für Sie bedeutet und wie Sie sich schützen können.
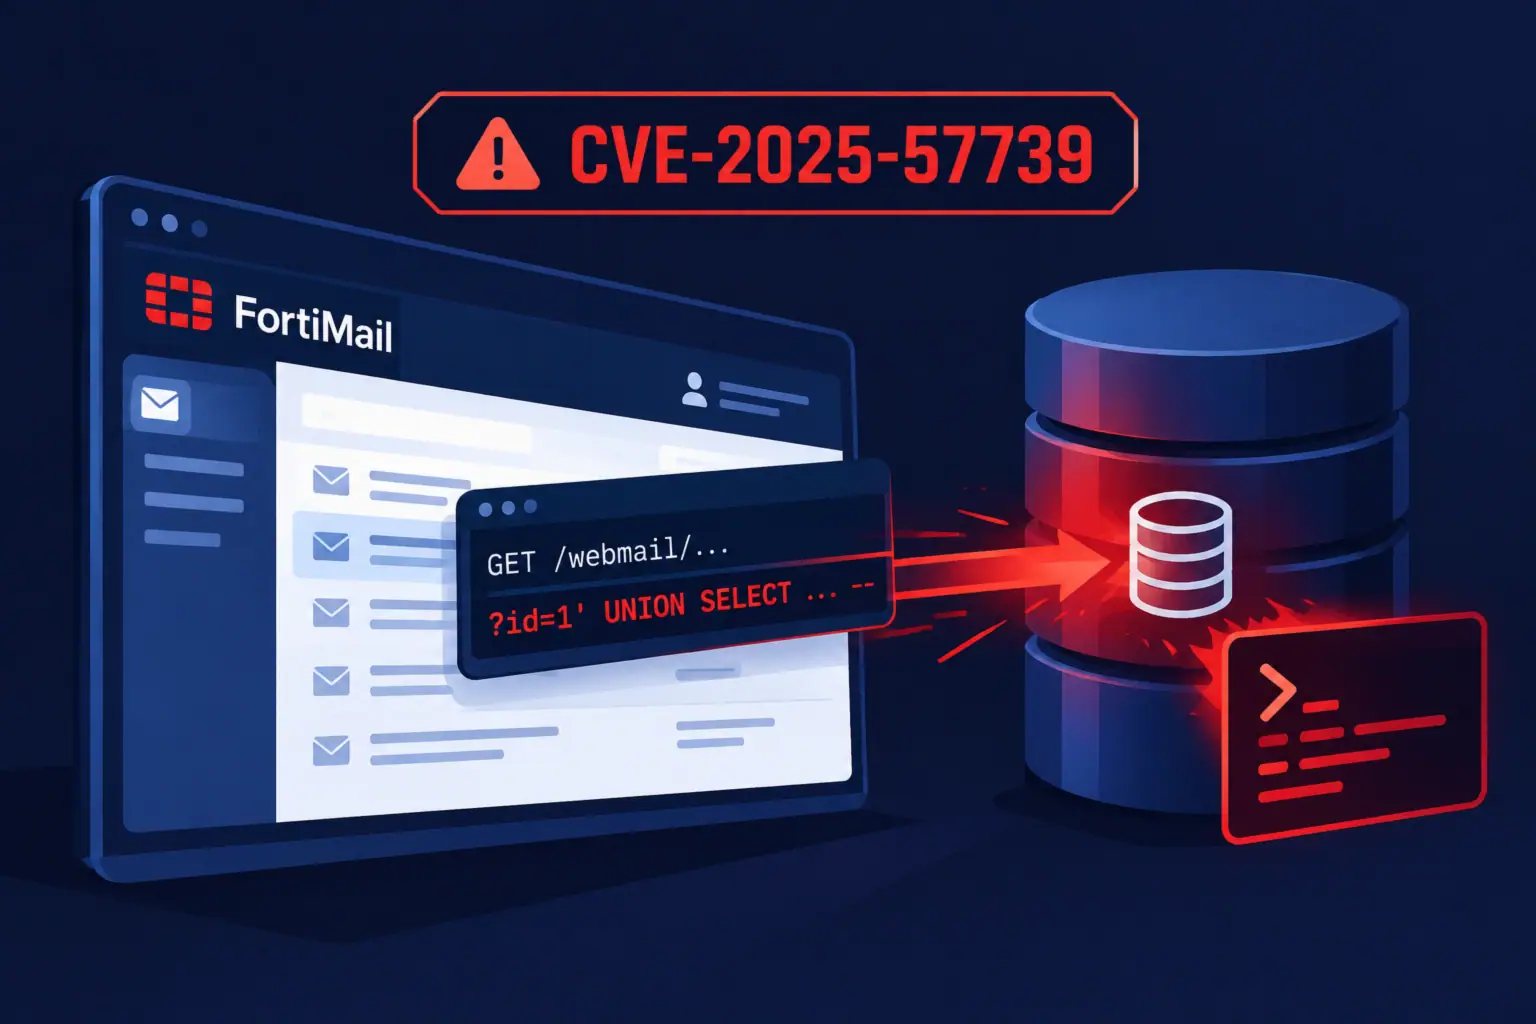
SQL injection in FortiMail Webmail – welche Versionen betroffen sind und wie Sie aktualisieren
Fortinet hat am 13. Oktober 2026 den Sicherheitshinweis FG-IR-26-184 veröffentlicht, in dem eine SQL-injection-Schwachstelle (CVE-2025-57739) in der Weboberfläche des E-Mail-Gateways ...
FG-IR-26-178: Mehrere SQL injection-Schwachstellen in FortiAnalyzer und FortiManager erlauben die Ausführung beliebiger Befehle
Am 13. Oktober 2026 hat Fortinet den Sicherheitshinweis FG-IR-26-178 veröffentlicht, der Schwachstellen des Typs SQL injection (CWE-89) in den Produkten ...
GhostPat – Docker-Hub-Schwachstelle, mit der sich fremde Container-Images durch Weitergabe von Personal Access Tokens steuern ließen
Docker hat die kritische Schwachstelle CVE-2026-105445 in Docker Hub behoben, die über mehr als zwei Jahre – vom 26. August ...
Beliebiges Schreiben von Dateien in FortiSIEM durch path traversal — CVSS 9.4 laut Fortinet
Fortinet hat den Sicherheitshinweis FG-IR-26-180 veröffentlicht, der eine kritische path-traversal-Schwachstelle in FortiSIEM beschreibt – einer Plattform für das Management von ...
Patch Tuesday von Microsoft im Oktober 2026: über 1400 Schwachstellen und eine ausgenutzte Lücke in Windows Shell
Am 13. Oktober 2026 hat Microsoft ein Patch-Tuesday-Sicherheitsupdatepaket mit Rekordumfang veröffentlicht. Die genaue Zahl der behobenen Schwachstellen variiert je nach ...
CVE-2026-96951: kritische Command-Injection-Schwachstelle in Windows Shell wird bereits ausgenutzt
CVE-2026-96951 ist eine Command-Injection-Schwachstelle im Windows-Shell-Komponenten, die Microsoft als aktiv ausgenutzt einstuft. Die Schwachstelle ermöglicht es einem nicht authentifizierten Angreifer, ...
Schwachstelle zur Umgehung der Authentifizierung im FortiSandbox-GUI – was bekannt ist und welche Maßnahmen zu ergreifen sind
Das Unternehmen Fortinet hat den Sicherheitshinweis FG-IR-26-185 veröffentlicht, der eine Schwachstelle zur Umgehung der Authentifizierung in der webbasierten Verwaltungsoberfläche von ...
Kritische Schwachstelle CVE-2026-97229 in GitLab CE/EE ermöglicht Codeausführung auf dem Server ohne Authentifizierung
GitLab hat außerplanmäßige Updates veröffentlicht, um CVE-2026-97229 zu beheben – eine kritische Schwachstelle mit der maximalen Bewertung von 10,0 Punkten ...
Neue kritische Schwachstelle in SonicWall SMA 1000 – die dritte in diesem Jahr, mit Anzeichen von Ausnutzungsversuchen nach Veröffentlichung des Patches
In Geräten der Reihe SonicWall SMA 1000 wurde eine kritische Schwachstelle entdeckt: CVE-2026-102255 – eine Server-Side Request Forgery (SSRF) ohne ...
Anthropic warnt vor dem Risiko sich selbst verbreitender KI-Würmer auf IoT-Geräten
Das Unternehmen Anthropic hat eine Studie veröffentlicht, in der ein Szenario für das Auftreten sich selbst verbreitender KI-Würmer beschrieben wird ...