Cybersicherheit Nachrichten
Bleiben Sie über die neuesten Cybersicherheitsvorfälle, Schwachstellen und Bedrohungen informiert. Wir berichten über Datenlecks, Ransomware-Kampagnen, kritische CVEs und regulatorische Updates – mit Kontext, was das für Sie bedeutet und wie Sie sich schützen können.
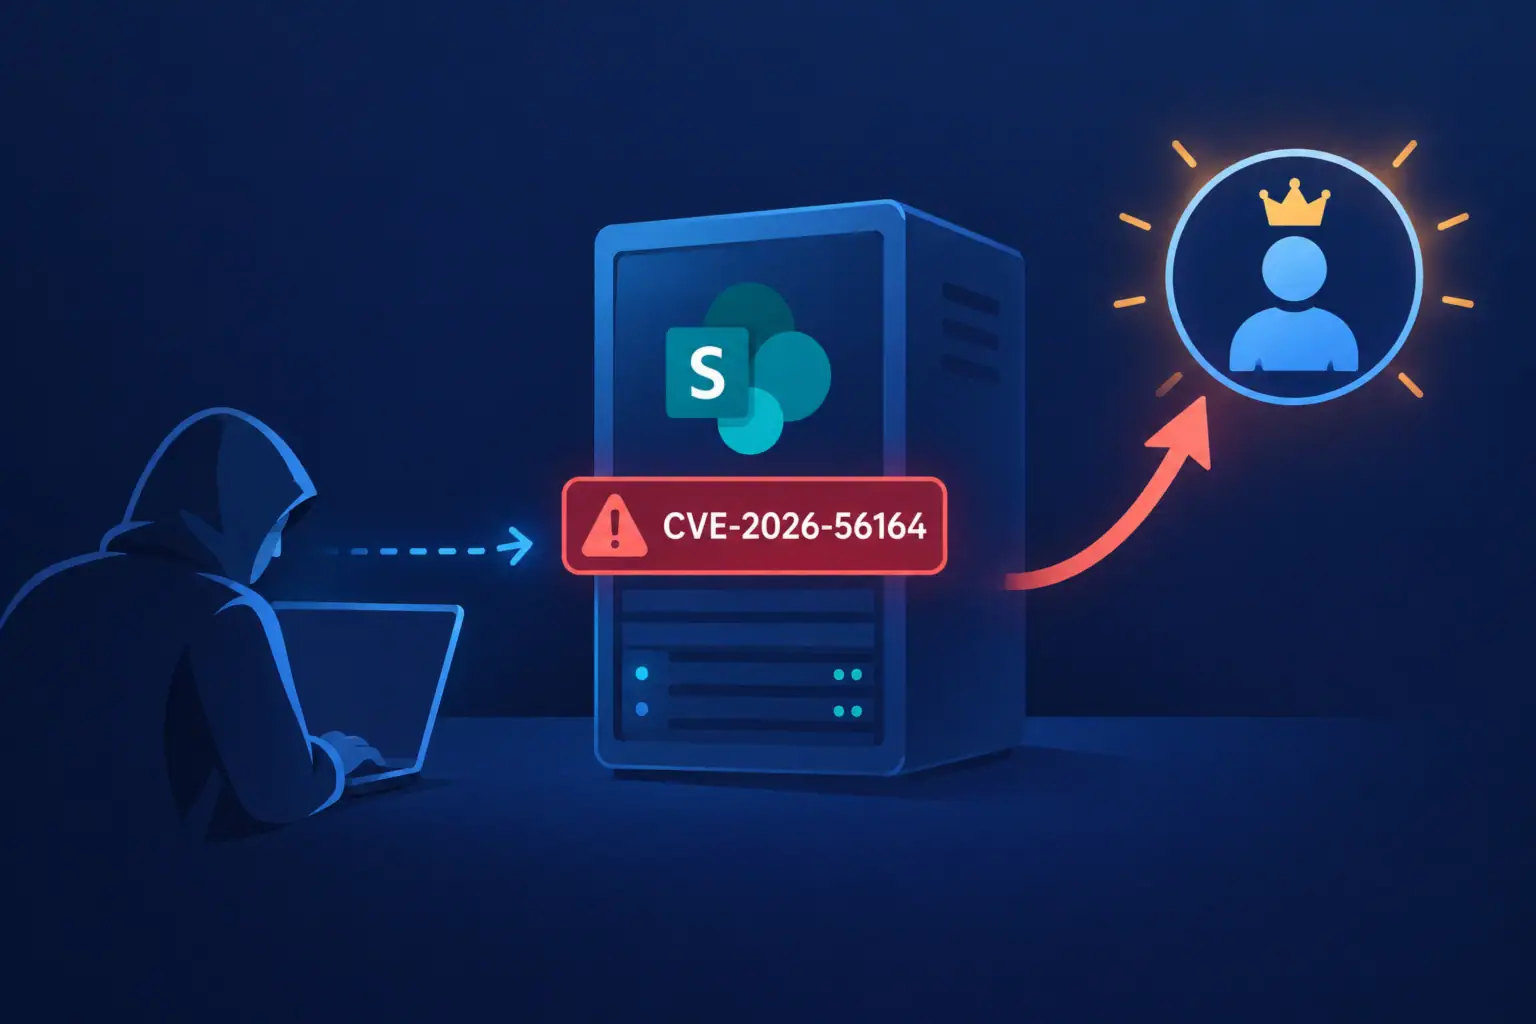
CVE-2026-56164: Rechteausweitung in Microsoft SharePoint ohne Anmeldung
Microsoft hat die Ausnutzung der Rechteausweitungs-Schwachstelle CVE-2026-56164 in Microsoft SharePoint Server bestätigt, die mit fehlender Authentifizierung für eine geschäftskritische Funktion ...
Zwischenfälle mit Claude: Warum Anthropic für interne Tests den Internetzugang abgeschaltet hat
Anthropic hat den Live-Internetzugang für alle internen Bewertungen seiner KI-Modelle vorübergehend deaktiviert, nachdem es zu einer Reihe von Zwischenfällen gekommen ...
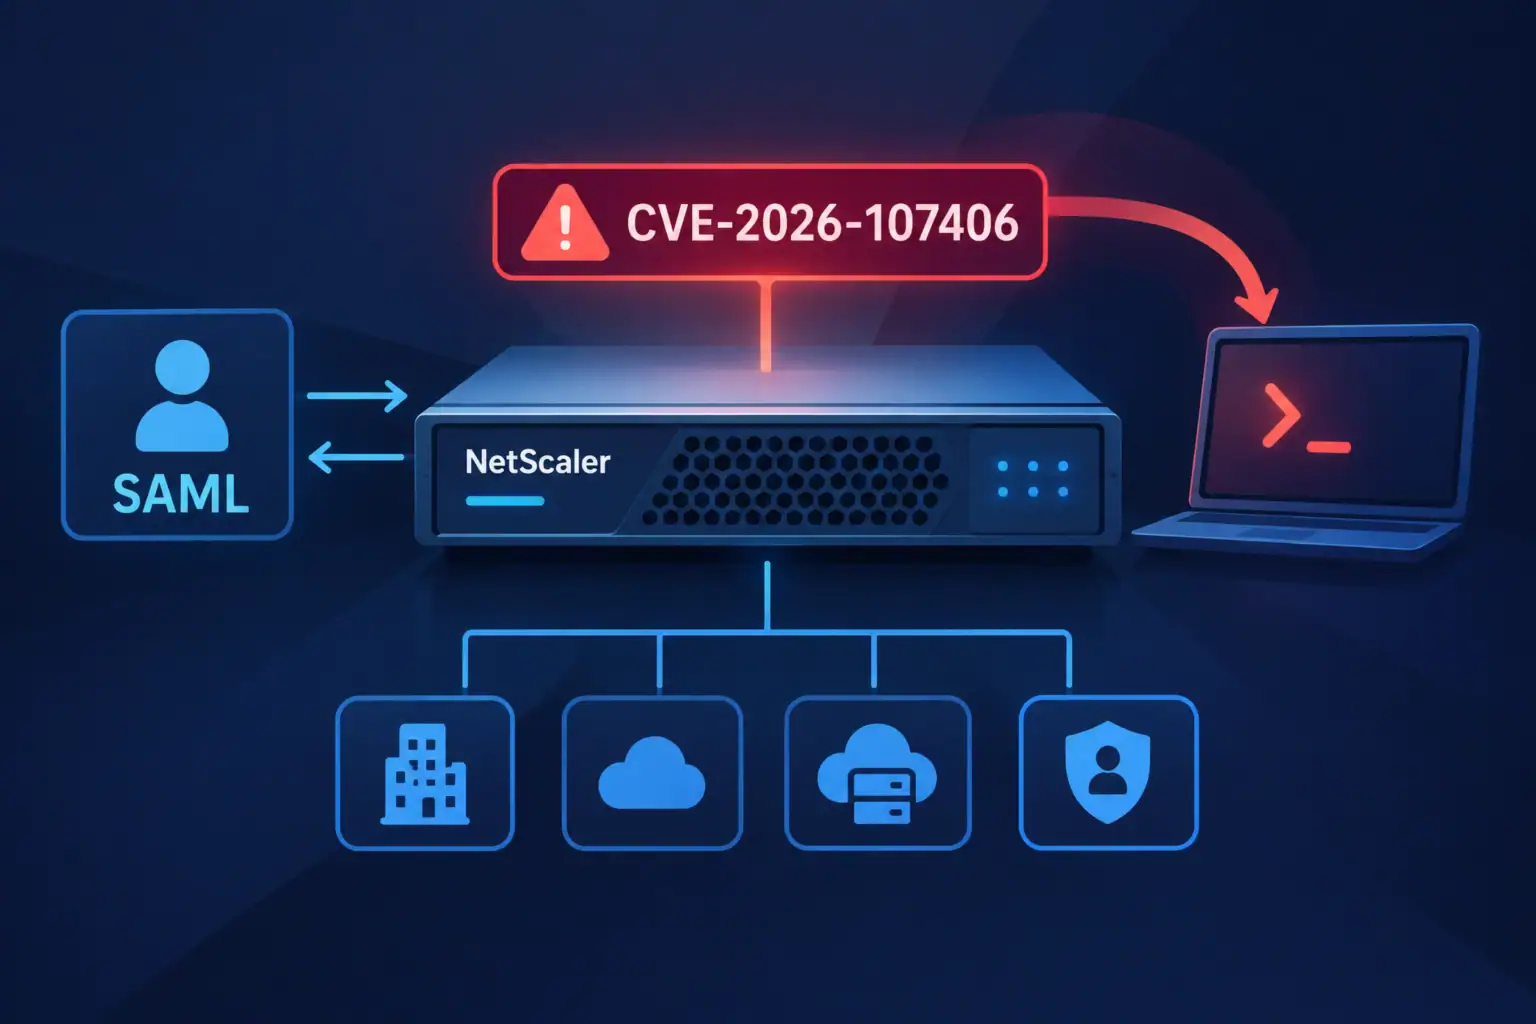
CVE-2026-107406 in Citrix NetScaler: SAML-Konfigurationen von Remote Code Execution bedroht
Citrix hat Updates veröffentlicht, um die kritische Schwachstelle CVE-2026-107406 in NetScaler ADC und NetScaler Gateway zu beheben, die bei bestimmten ...
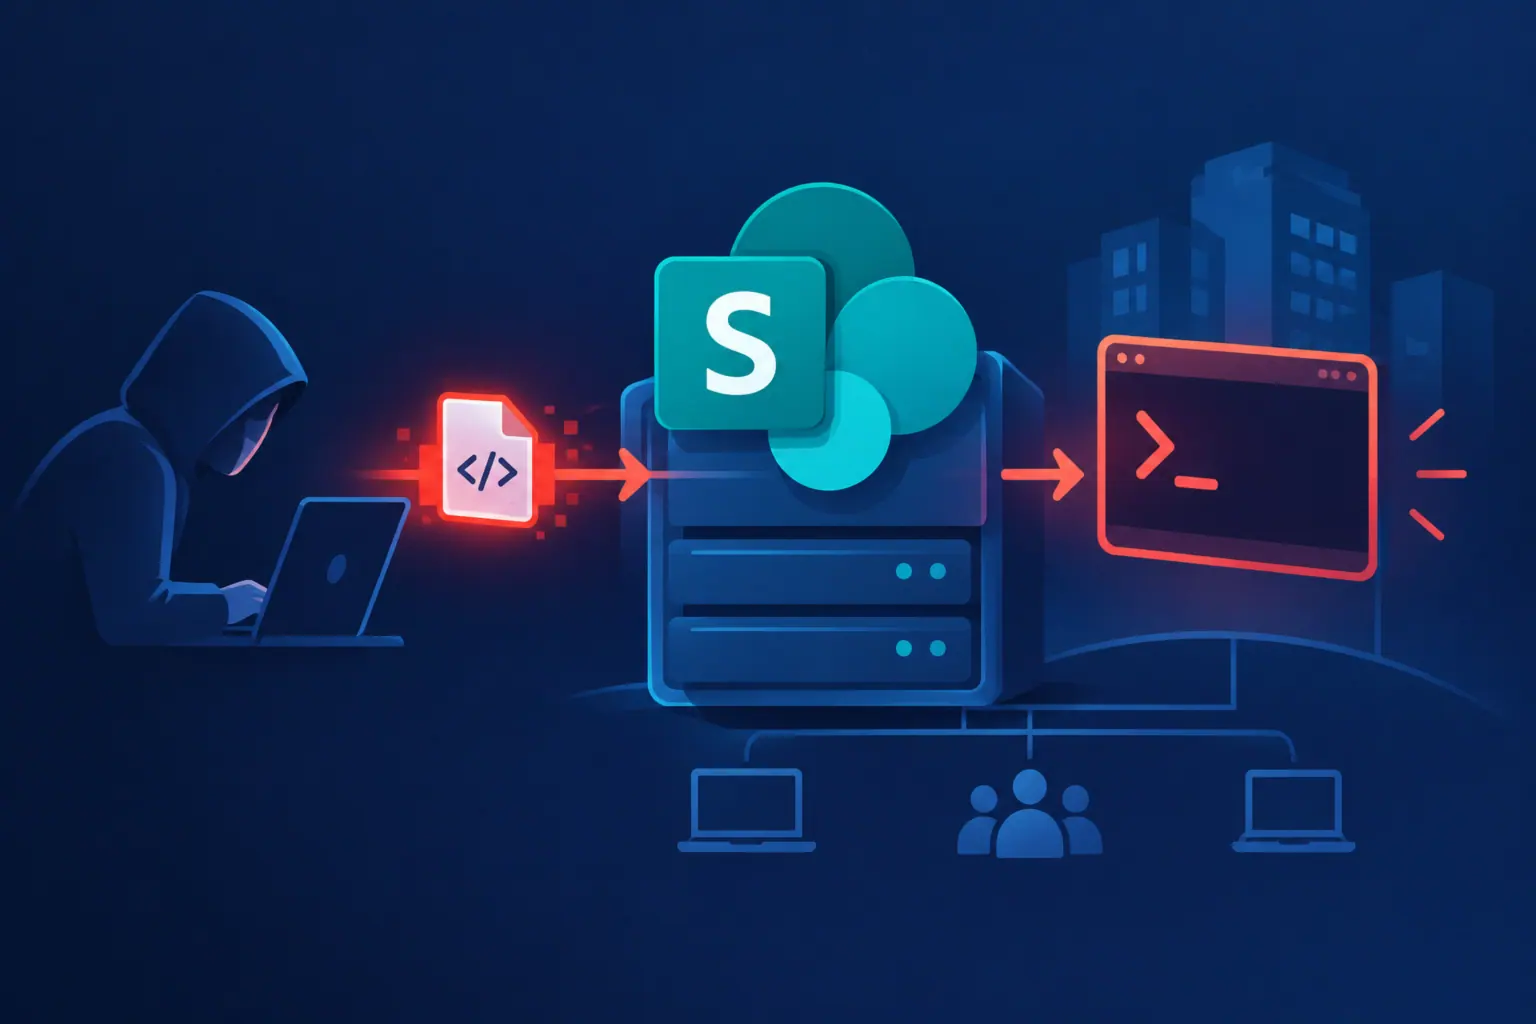
Remote Code Execution in Microsoft SharePoint: Risiken und Schutzmaßnahmen
CVE-2026-58644 — eine Schwachstelle zur Remote Code Execution in Microsoft SharePoint, die mit der Deserialisierung nicht vertrauenswürdiger Daten zusammenhängt, wird ...
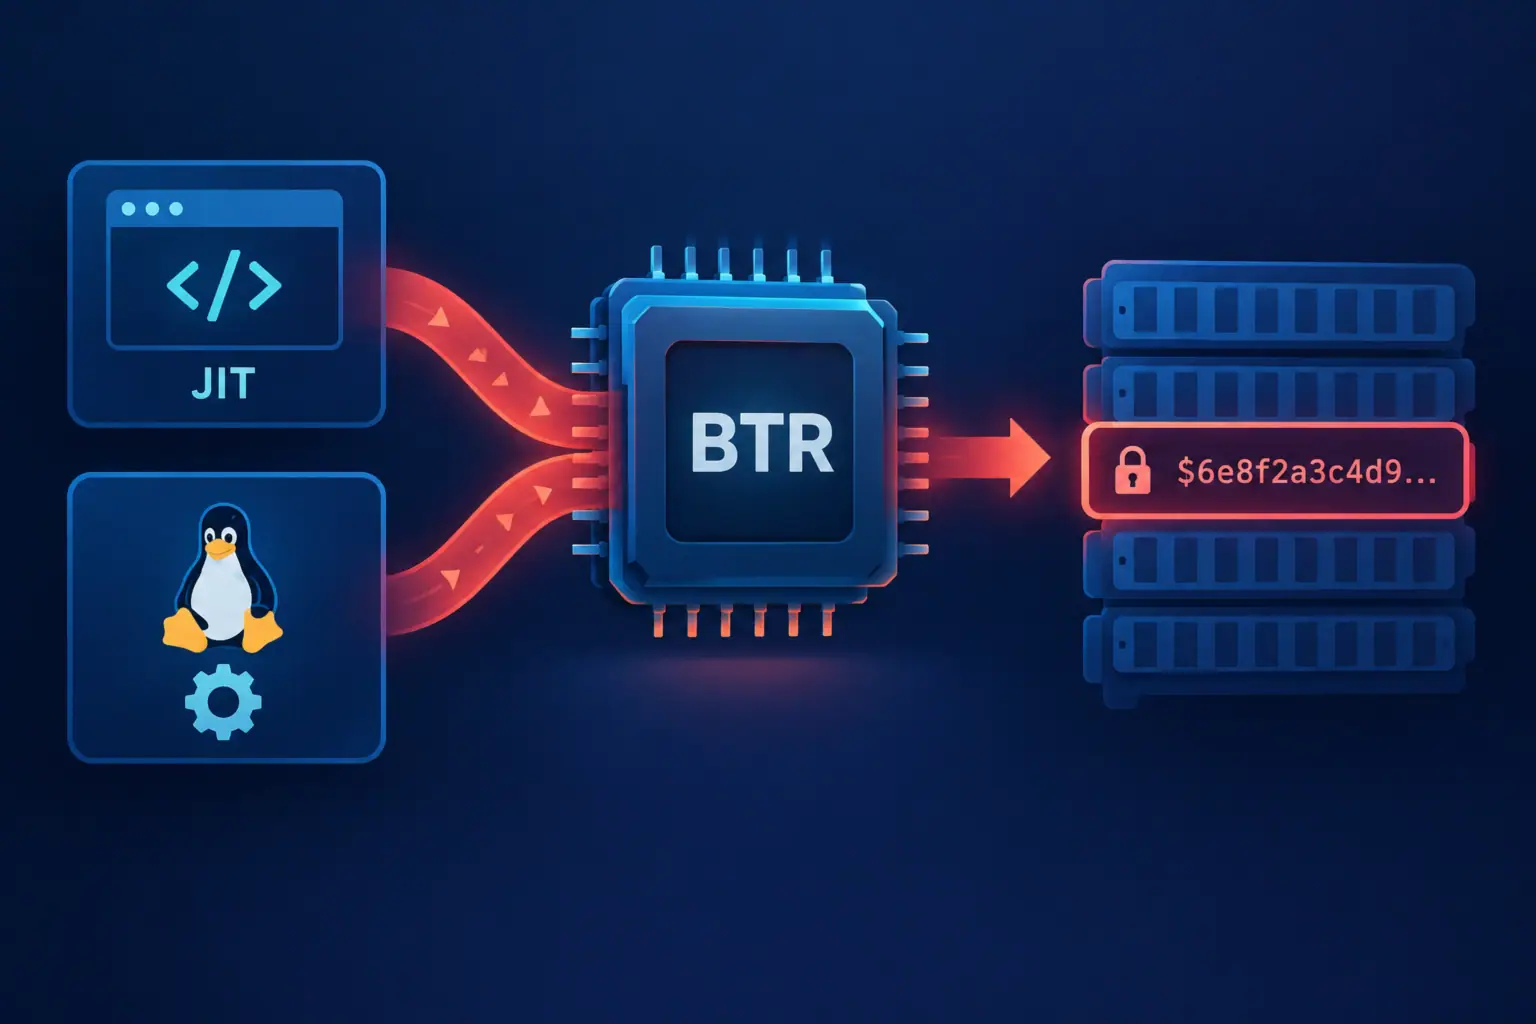
Branch Target Reuse: wie die neue Spectre-v2-Variante JIT, den Linux-Kernel und Sandboxes angreift
Forscher haben eine neue Variante der Angriffsklasse Spectre v2 vorgestellt, die den Namen Branch Target Reuse (BTR) trägt, Prozessoren von ...
Remote Code Execution in LMCache: Risiko für LLM-Clustern und Multi-Tenant-Umgebungen
Die kritische Schwachstelle CVE-2026-105192 in LMCache, das zur Beschleunigung von Servern großer Sprachmodelle wie vLLM verwendet wird, ermöglicht einem nicht ...
CVE-2026-21589 in Atlassian Data Center: Risikoanalyse und dringende Maßnahmen
Die kritische Schwachstelle CVE-2026-21589 (CVSS 9.3) in Produkten von Atlassian Data Center wird bereits gezielt von Angreifern ausgelotet: Laut Telemetriedaten ...
Neue Linux-Backdoors in Netzwerkgeräten in Korea und Taiwan
In Netzwerk- und Telekommunikationsgeräten in Südkorea und Taiwan wurden neue Varianten der Linux-Backdoors BPFDoor, Rekoobe und ein neuer Implantattyp AVERAT ...
CVE-2026-21589 in Atlassian Data Center: Risiko von Datenabfluss und was zu tun ist
CVE-2026-21589 ist eine kritische Schwachstelle (CVSS 9.3) in acht Atlassian Data Center-Produkten, die einem entfernten, nicht authentifizierten Angreifer ermöglicht, ihm ...
Wie die Änderung von macOS Full Disk Access KI-Agenten und die Datensicherheit trifft
Apple hat Pläne angekündigt, die Mechanik der Einstellung macOS Full Disk Access zu ändern, sodass der Zugriff auf den kompletten ...