Кібербезпека: гайди, етичний хакінг і приватність
Кібербезпечний Блог
Основи кібербезпеки
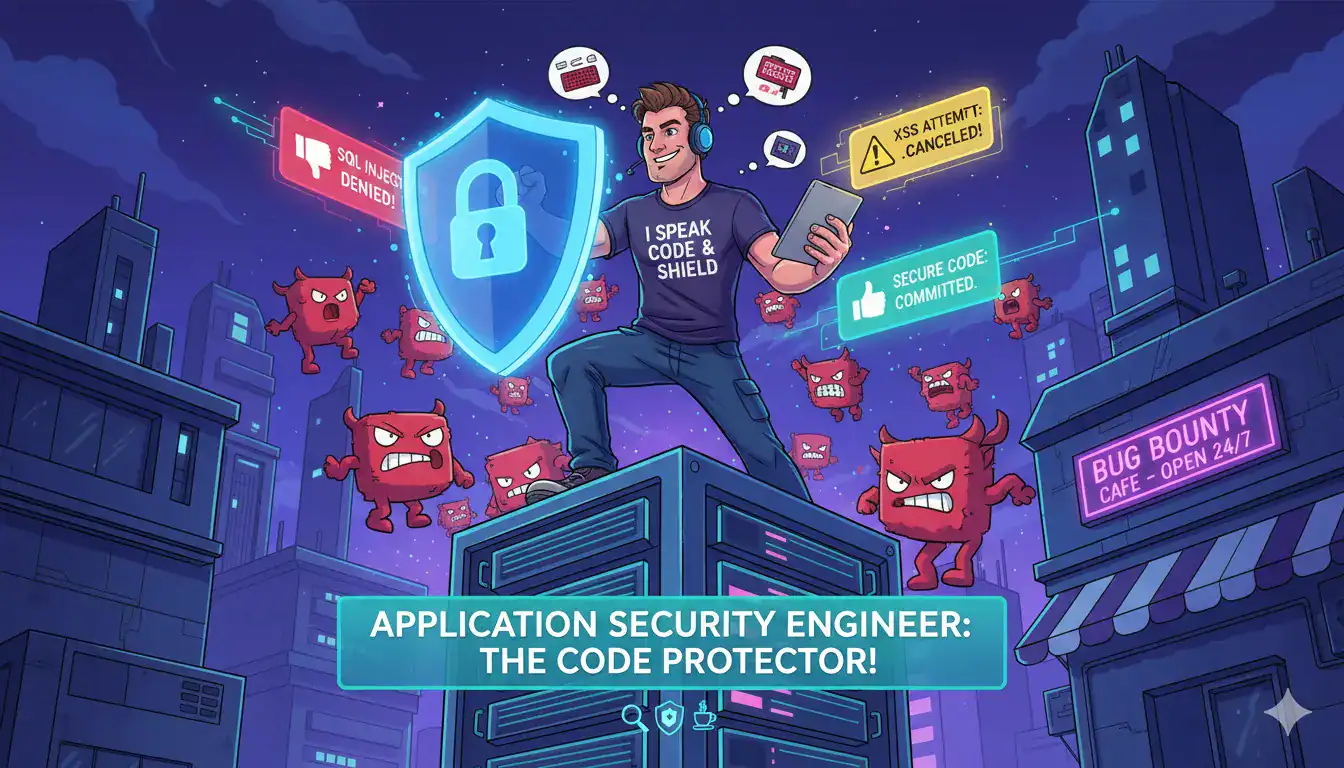
Application Security Engineer — ключова професія в сучасній кібербезпеці: обов’язки, навички та кар’єрні перспективи
В епоху цифрової трансформації та зростаючих кіберзагроз професія Application Security Engineer (інженер безпеки додатків) стає однією з найбільш затребуваних у сфері інформаційних …



Найбільш популярні


Новини Кібербезпеки
Далі
CVE-2026-98432: use-after-free в IPv4 TCP ядра Linux — патчі, розбіжності в оцінках і тимчасові заходи
CyberSecureFox Editorial Team
Вразливість CVE-2026-98432 у мережевому стеку IPv4 TCP ядра Linux дає змогу віддаленому неавтентифікованому зловмиснику досягти …
Вразливість в OpenSSH і musl libc дає змогу увійти в обліковий запис без пароля за допомогою довгого рядка
CyberSecureFox Editorial Team
Вразливість у взаємодії OpenSSH і бібліотеки musl libc дає змогу зловмиснику увійти в обліковий запис …
SonicWall не виправлятиме критичні вразливості в EOL-версіях GMS — що робити організаціям
CyberSecureFox Editorial Team
Компанія SonicWall опублікувала бюлетень безпеки SNWLID-2026-0019, в якому розкрила дві вразливості в системі централізованого керування …
IBM розкрила чотири вразливості в Langflow — дві з оцінкою CVSS 9.8 дають змогу виконувати код без автентифікації
CyberSecureFox Editorial Team
Langflow OSS — популярний інструмент з відкритим вихідним кодом для побудови AI-агентів і робочих процесів …