Новини кібербезпеки
Будьте в курсі останніх інцидентів, вразливостей та змін у ландшафті загроз. Ми висвітлюємо витоки даних, ransomware-кампанії, критичні CVE та регуляторні новини – з контекстом, що це означає для вас і як захиститися.
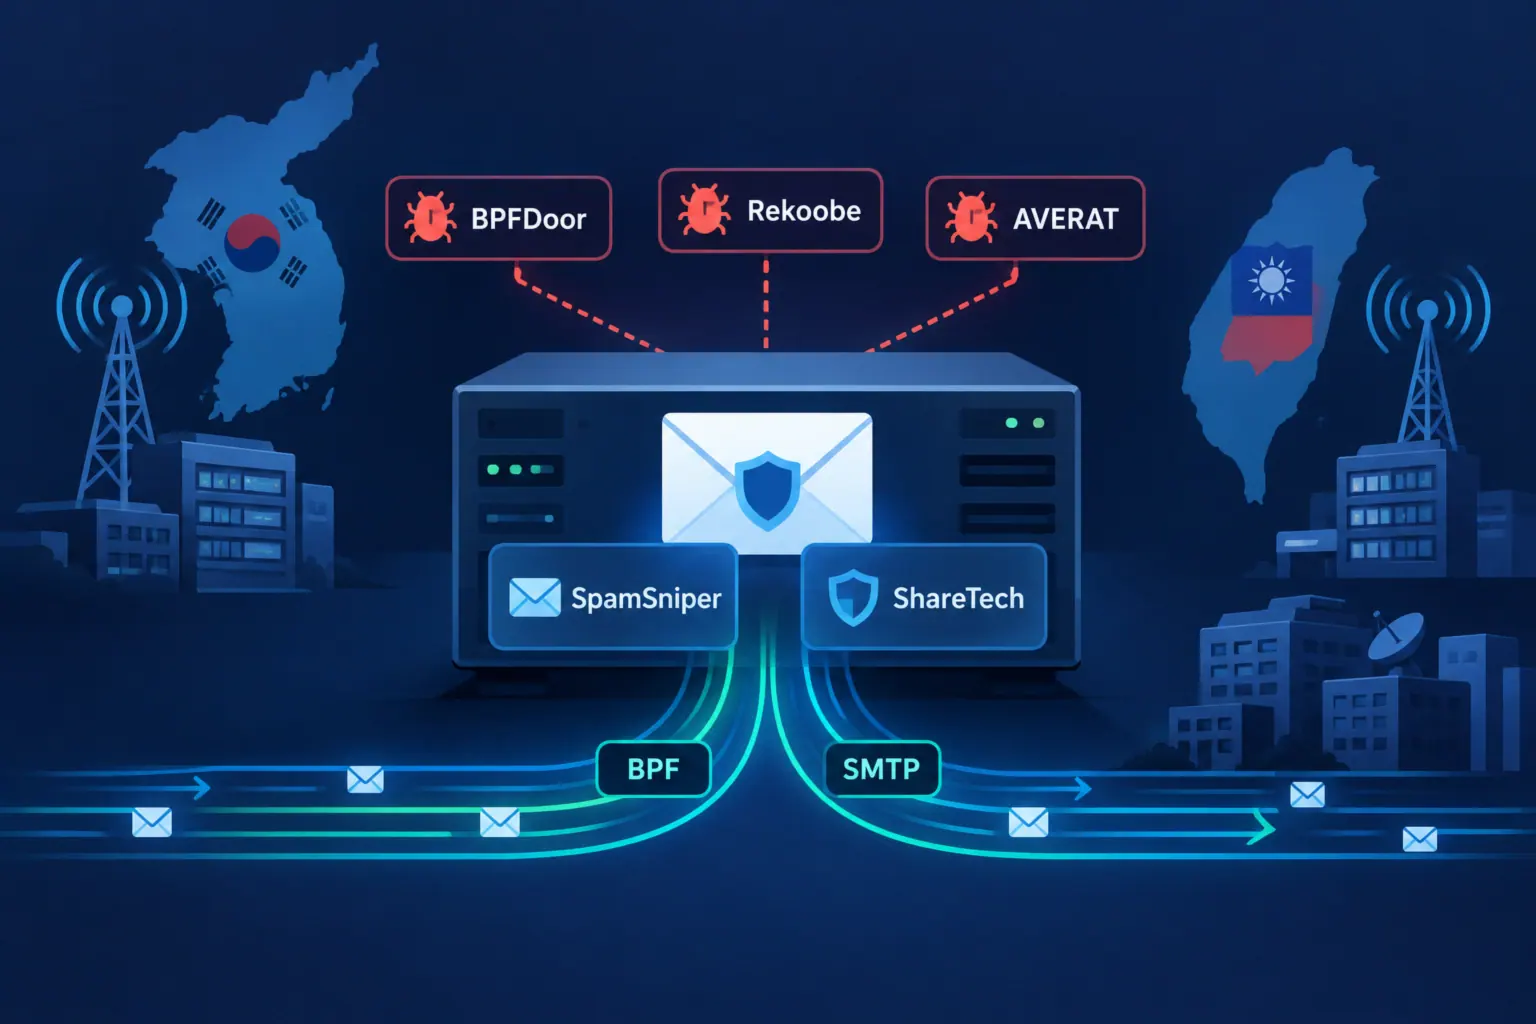
Нові Linux-бекдори в мережевих пристроях Кореї та Тайваню
У мережевих і телеком-обладнанні в Південній Кореї та на Тайвані виявлені нові варіанти Linux-бекдорів BPFDoor, Rekoobe і свіжий імплант AVERAT, ...
CVE-2026-21589 в Atlassian Data Center: ризик витоку даних і що робити
CVE-2026-21589 — критична вразливість (CVSS 9.3) у восьми продуктах Atlassian Data Center, яка дозволяє віддаленому неавтентифікованому зловмиснику читати відомі йому ...
Як зміна macOS Full Disk Access вдарить по ШІ-агентах і безпеці даних
Apple оголосила про плани змінити механіку налаштування macOS Full Disk Access, щоб доступ до повного вмісту диска надавався лише через ...
Як Android 17 перебудовує модель загроз навколо AccessibilityService
В Android 17 режим Advanced Protection кардинально змінює правила гри: доступ до AccessibilityService отримують лише перевірені застосунки, позначені як Accessibility ...
Gemini 4 Argon для кіберзахисників: посилення оборони та зростання системних ризиків
Google виводить модель штучного інтелекту Gemini 4 Argon до групи «довірених кіберзахисників» через програму Fairwind і готує версію без кіберобмежень, ...
Експлуатація CVE-2026-88771/88772 в Citrix NetScaler: техніка атак і кроки захисту
Дві критичні вразливості в Citrix NetScaler ADC і NetScaler Gateway — CVE-2026-88772 і CVE-2026-88771 (обидві з CVSS 9.5) — уже ...
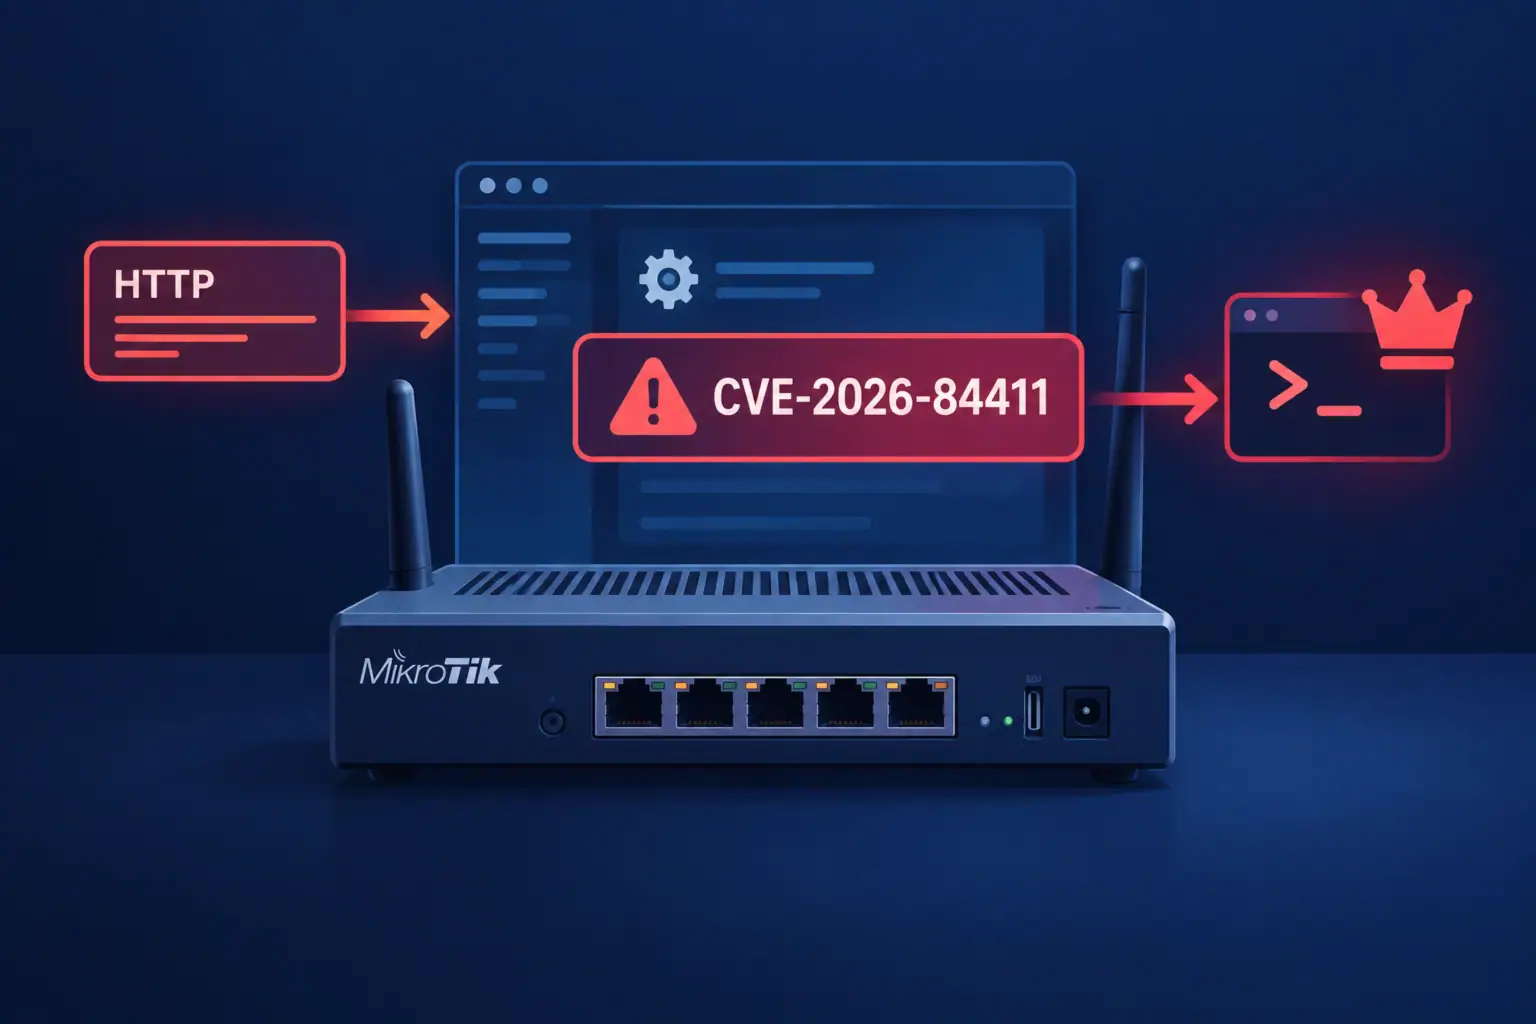
CVE‑2026‑84411 у MikroTik RouterOS: ризик повного захоплення пристроїв
Агентство CISA попередило про критичну вразливість CVE‑2026‑84411 у MikroTik RouterOS, яка дає змогу віддаленому зловмиснику виконати довільний код із правами ...
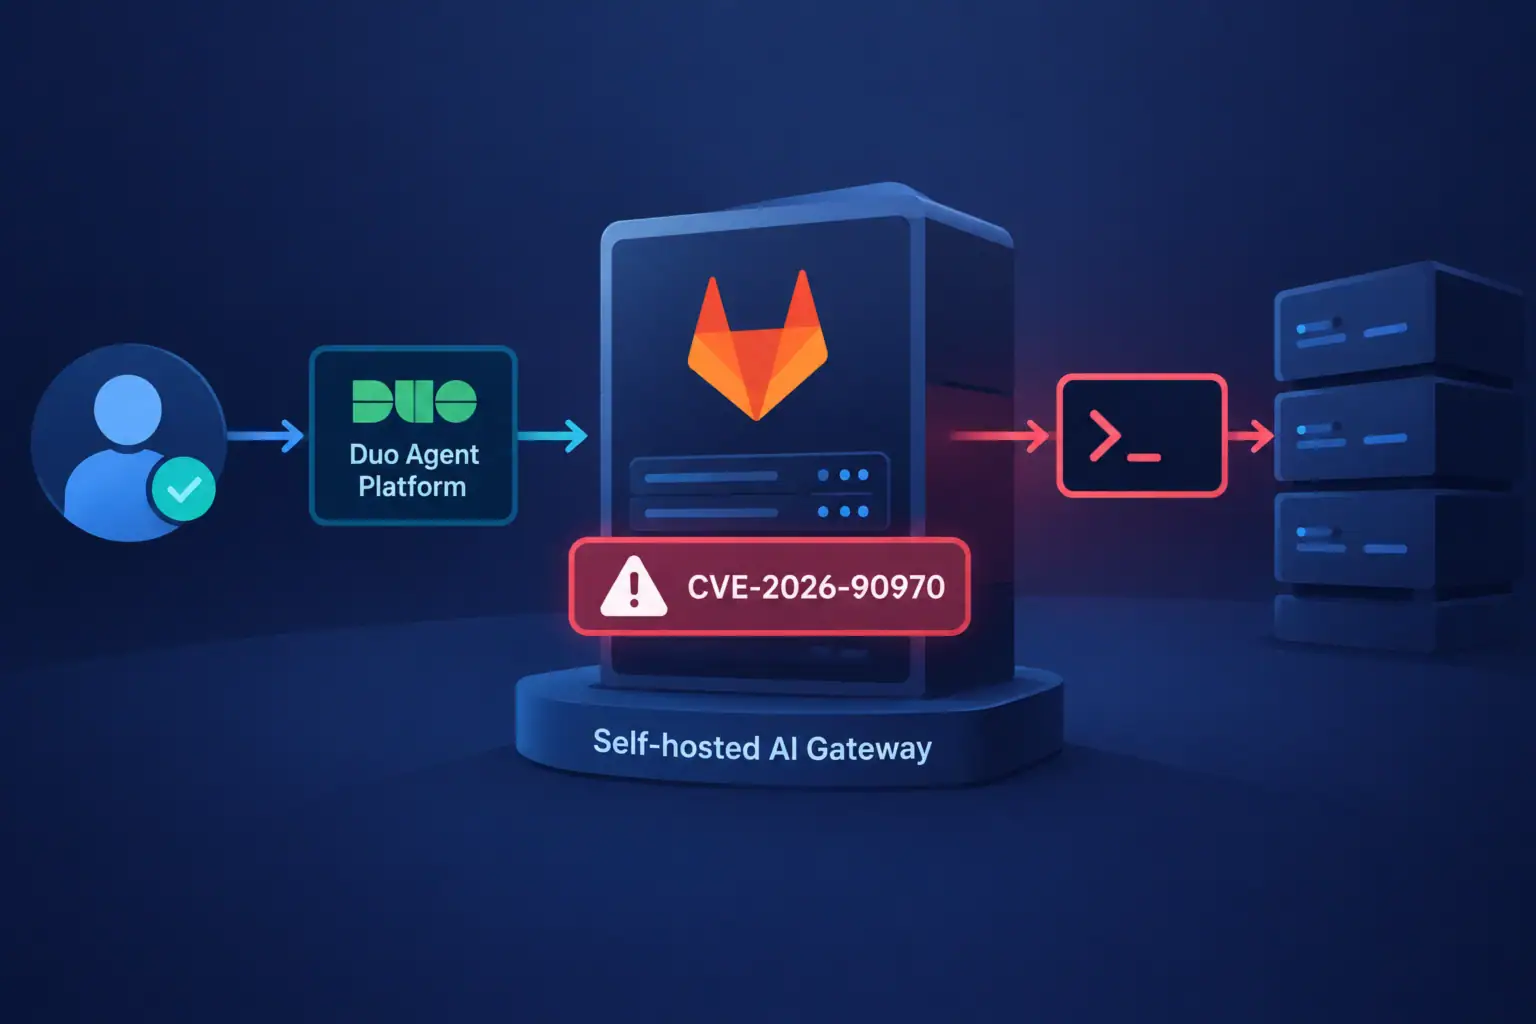
CVE-2026-90970 в GitLab AI Gateway: ризик RCE та компрометації JWT-ключів
GitLab AI Gateway отримав критичну вразливість CVE-2026-90970 (CVSS 9.9), яка за певних умов дозволяє автентифікованому користувачу з доступом до Duo ...
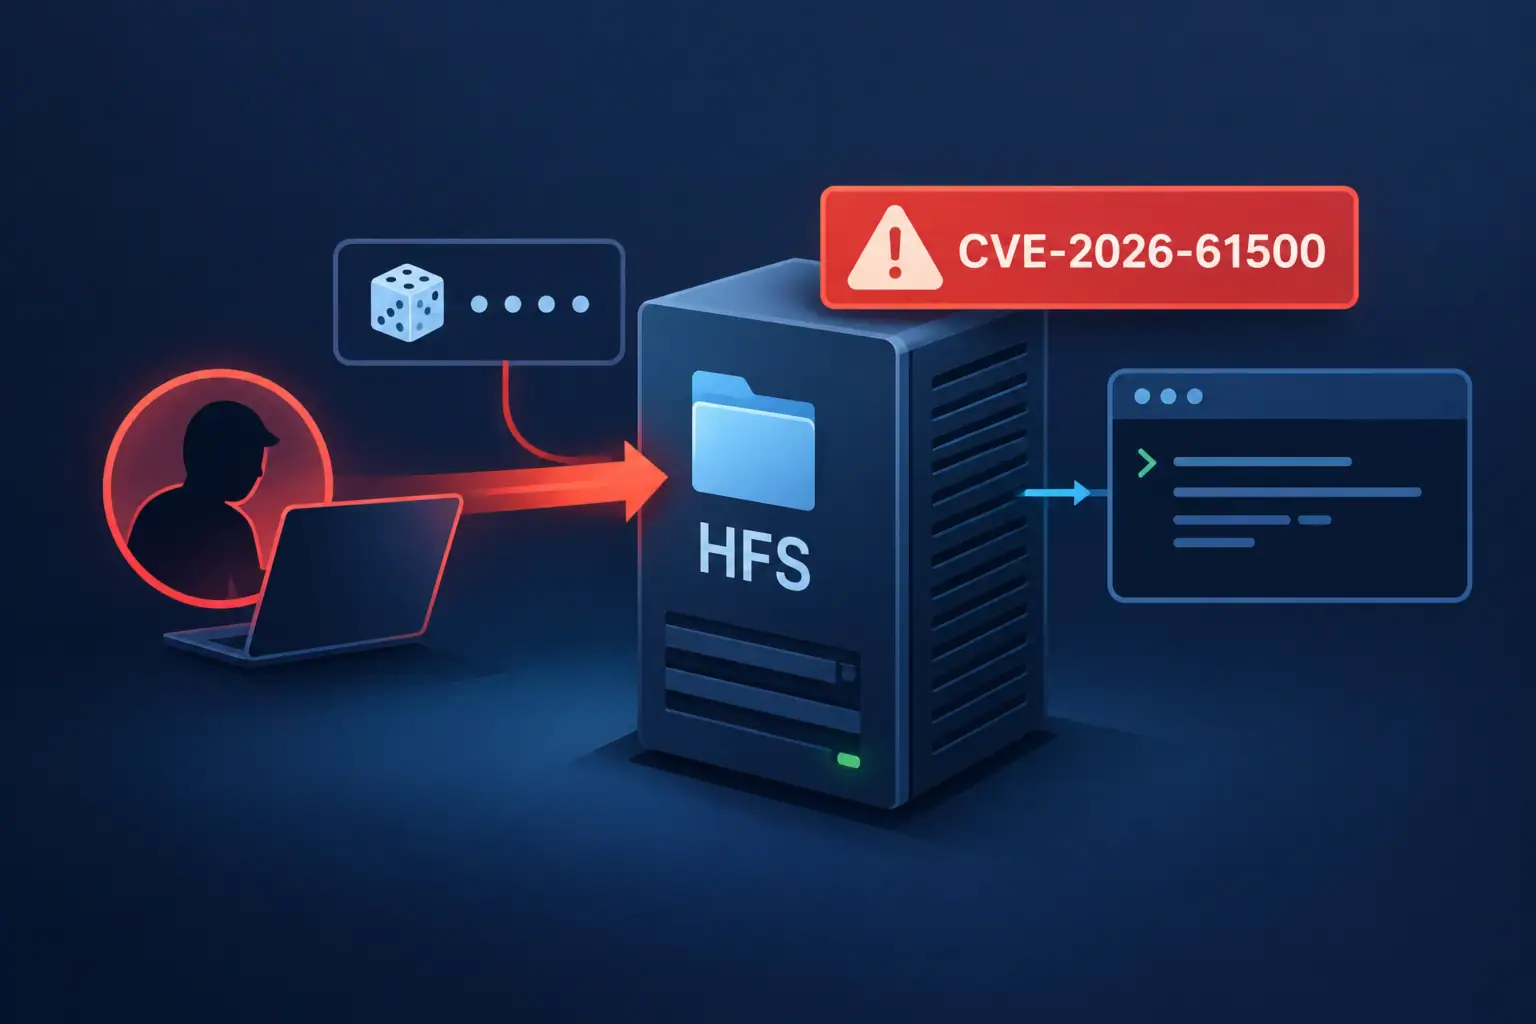
Вразливість CVE-2026-61500 в Rejetto HFS: підробка адмін-сесій і віддалене виконання коду
CVE-2026-61500 (CVSS 9.3) в Rejetto HTTP File Server (HFS) активно експлуатується: віддалені неавтентифіковані зловмисники підробляють адміністративні сесії через передбачуваний генератор ...
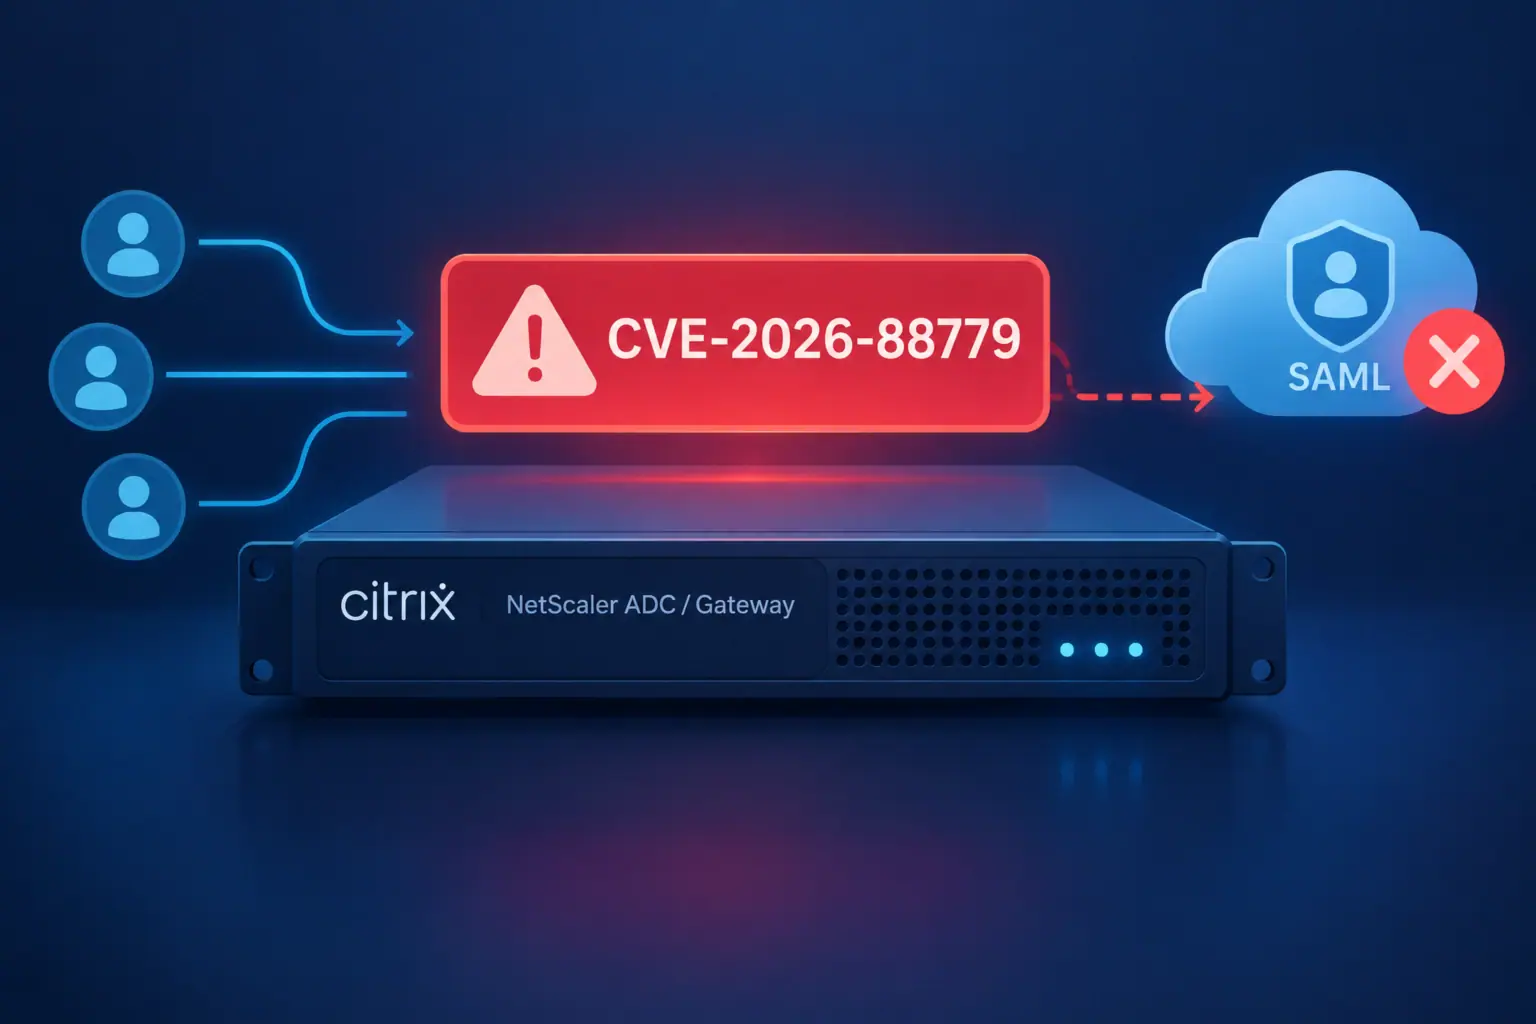
Вразливість CVE-2026-88779 у Citrix NetScaler SAML: ризики для доступності та кроки захисту
Висококритична вразливість CVE-2026-88779 (CVSS 8.7) у Citrix NetScaler ADC і Citrix NetScaler Gateway, яка вже експлуатується як zero-day, дає змогу ...