Новини кібербезпеки
Будьте в курсі останніх інцидентів, вразливостей та змін у ландшафті загроз. Ми висвітлюємо витоки даних, ransomware-кампанії, критичні CVE та регуляторні новини – з контекстом, що це означає для вас і як захиститися.
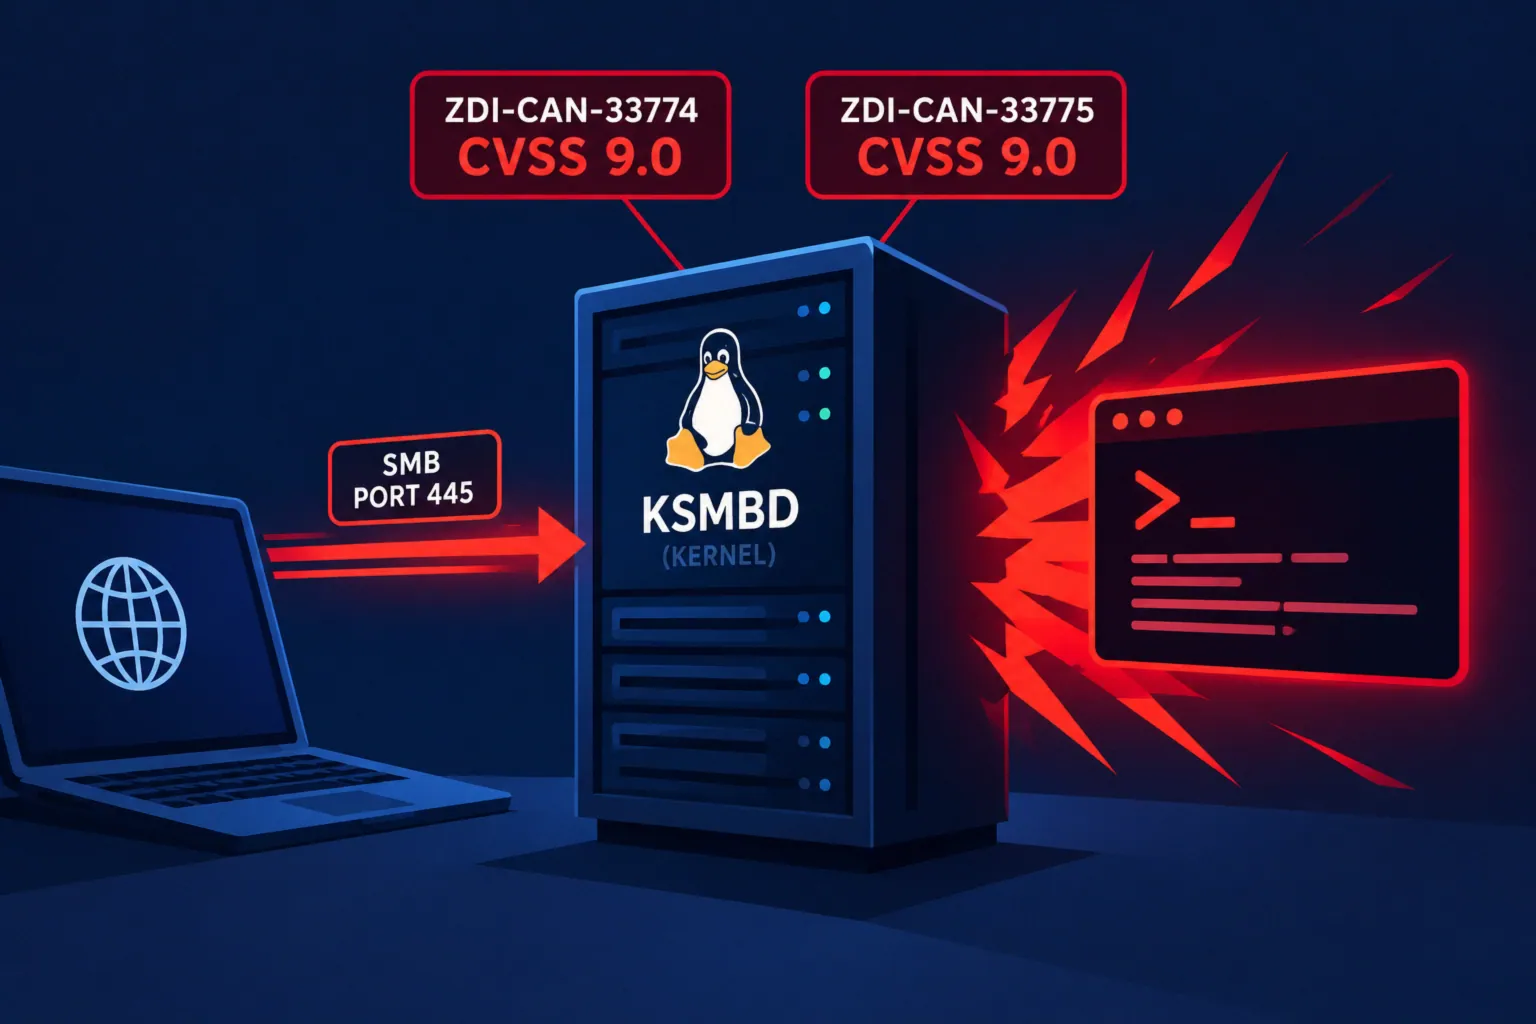
Дві критичні вразливості в SMB-сервері ядра Linux розкрито до виходу патчів
Модуль KSMBD — вбудований SMB-сервер ядра Linux — вразливий до двох вразливостей віддаленого виконання коду, кожна з яких отримала оцінку ...
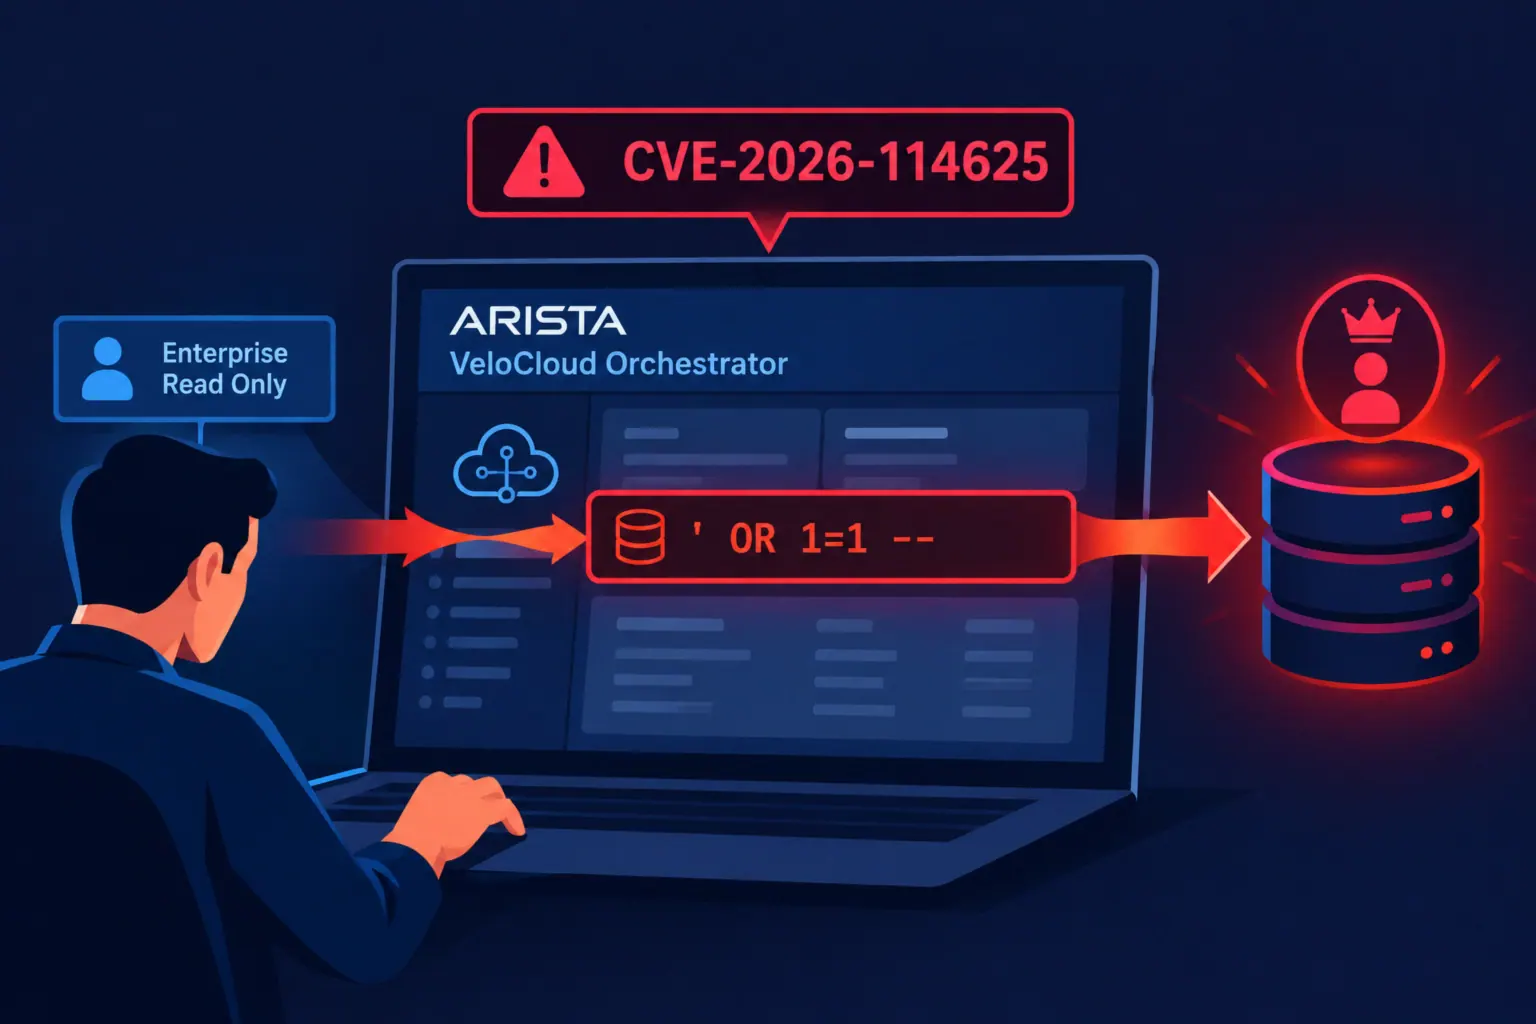
Третя за три місяці zero-day у VeloCloud Orchestrator — SQL injection з CVSS 9.9
Arista Networks 22 жовтня опублікувала бюлетень безпеки, у якому попереджає про активну експлуатацію критичної вразливості CVE-2026-114625 у VeloCloud Orchestrator (VCO) ...
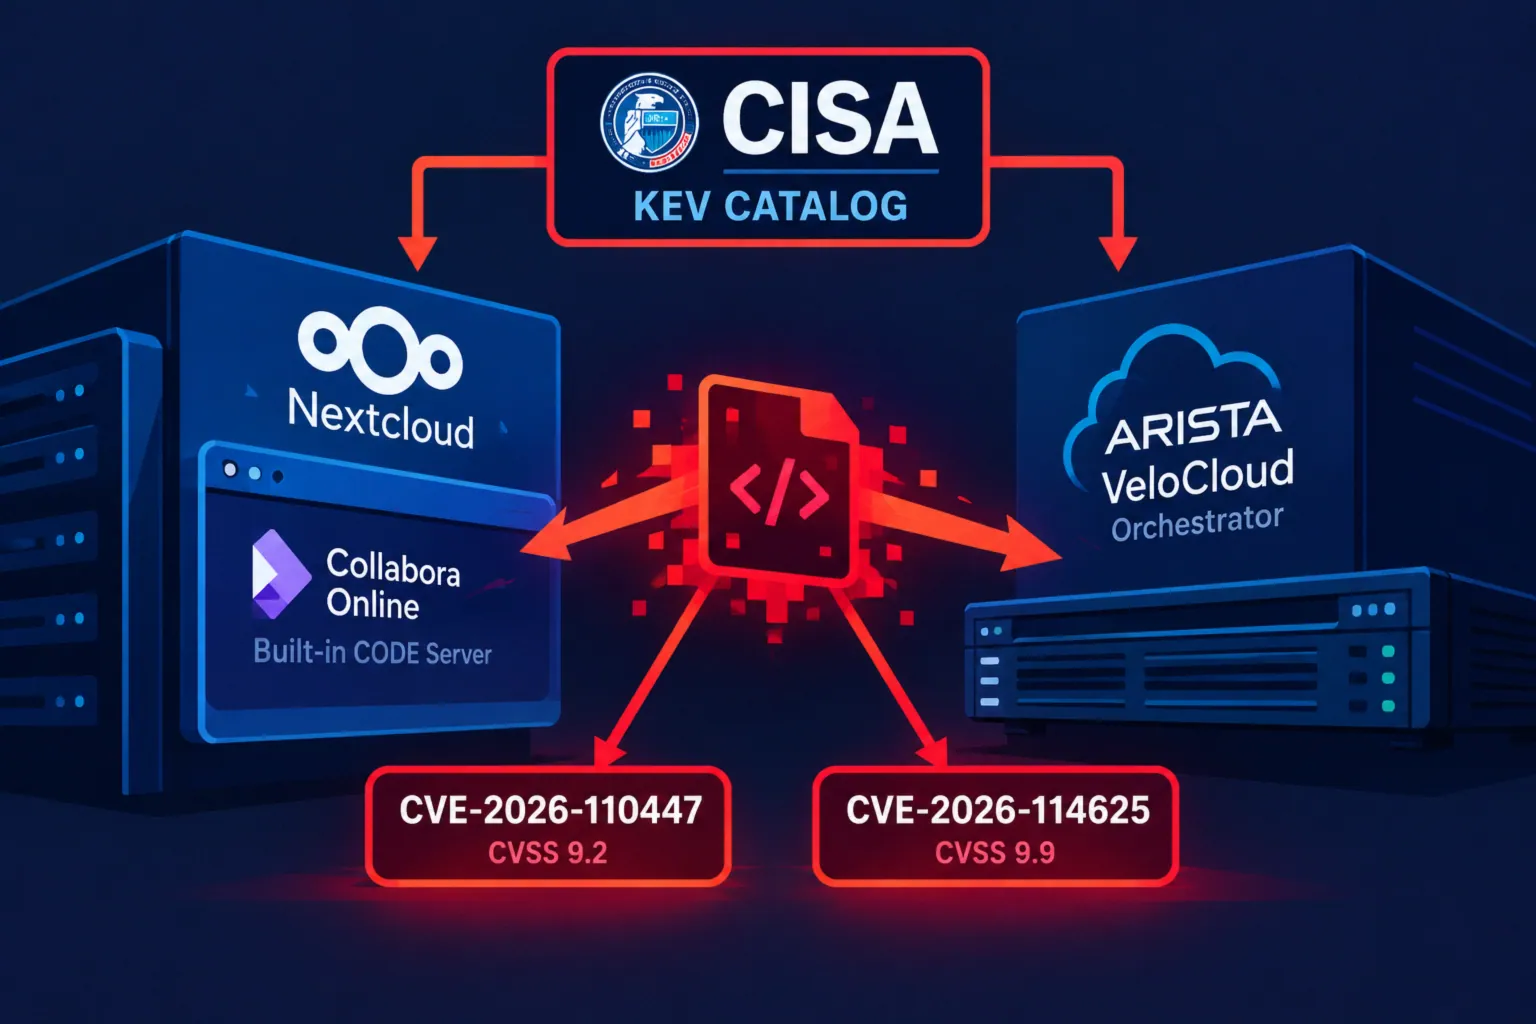
Дві критичні вразливості в Collabora Online та Arista VeloCloud активно експлуатуються
23 жовтня 2026 року агентство CISA внесло до каталогу відомих експлуатованих вразливостей (KEV) дві критичні проблеми: CVE-2026-110447 у Collabora Online ...
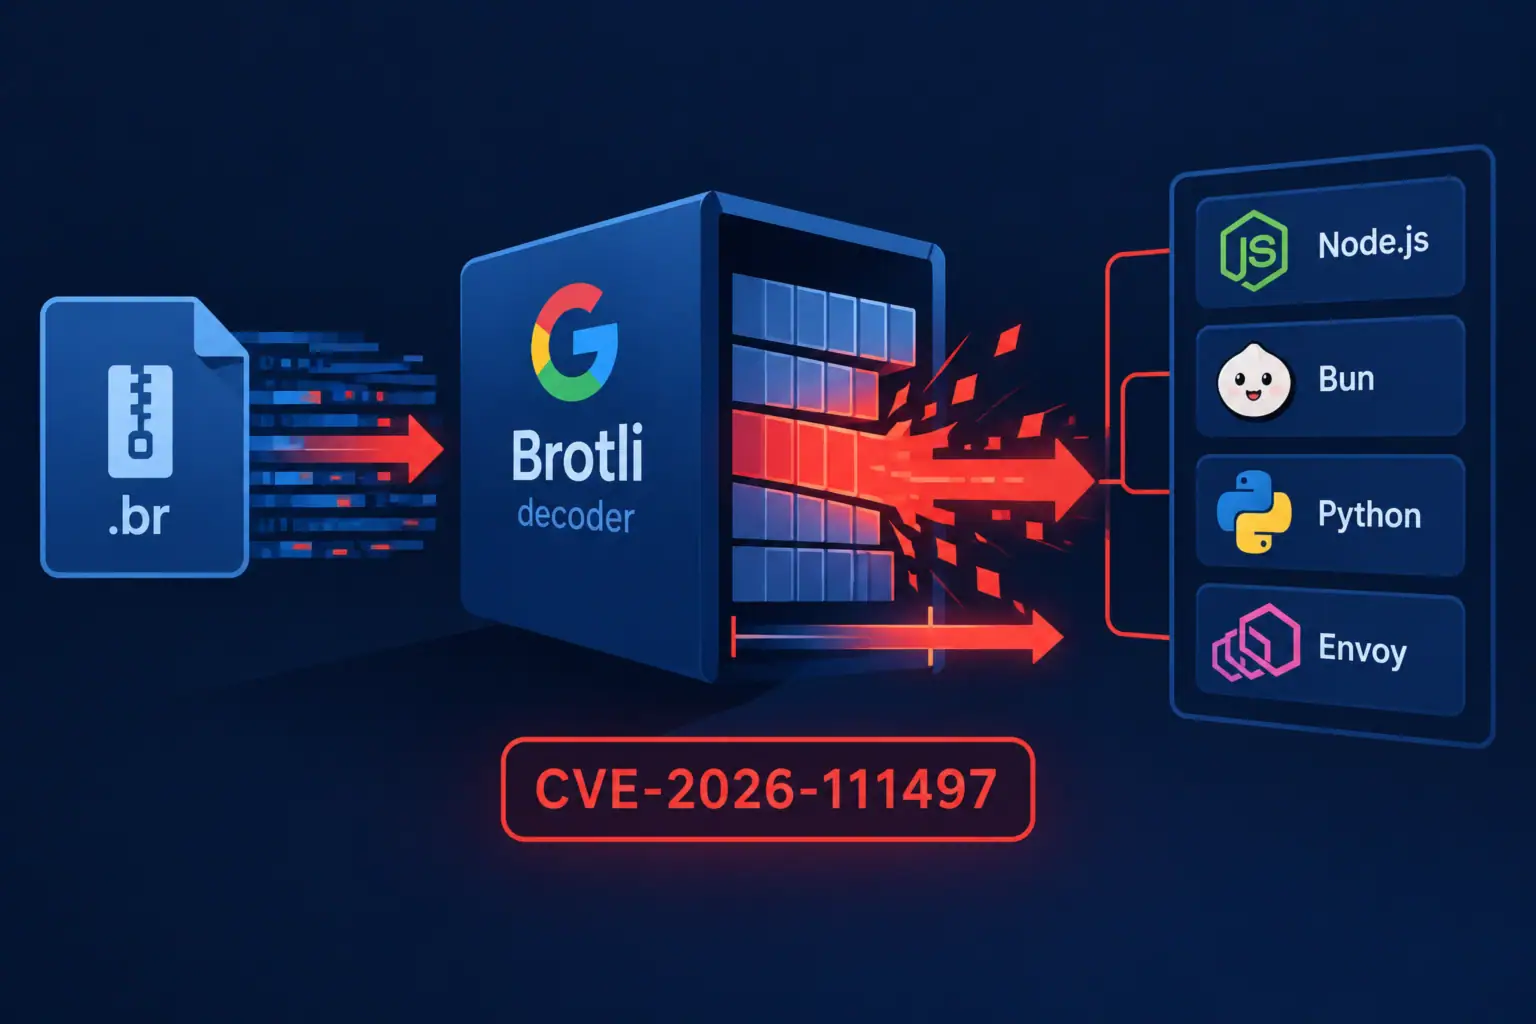
CVE-2026-111497: вразливість у декодері Brotli зачіпає Node.js, Bun, Python та Envoy
Вразливість CVE-2026-111497 у декодері стиснення Brotli від Google дає змогу виконати запис за межі буфера під час обробки спеціально сформованих ...
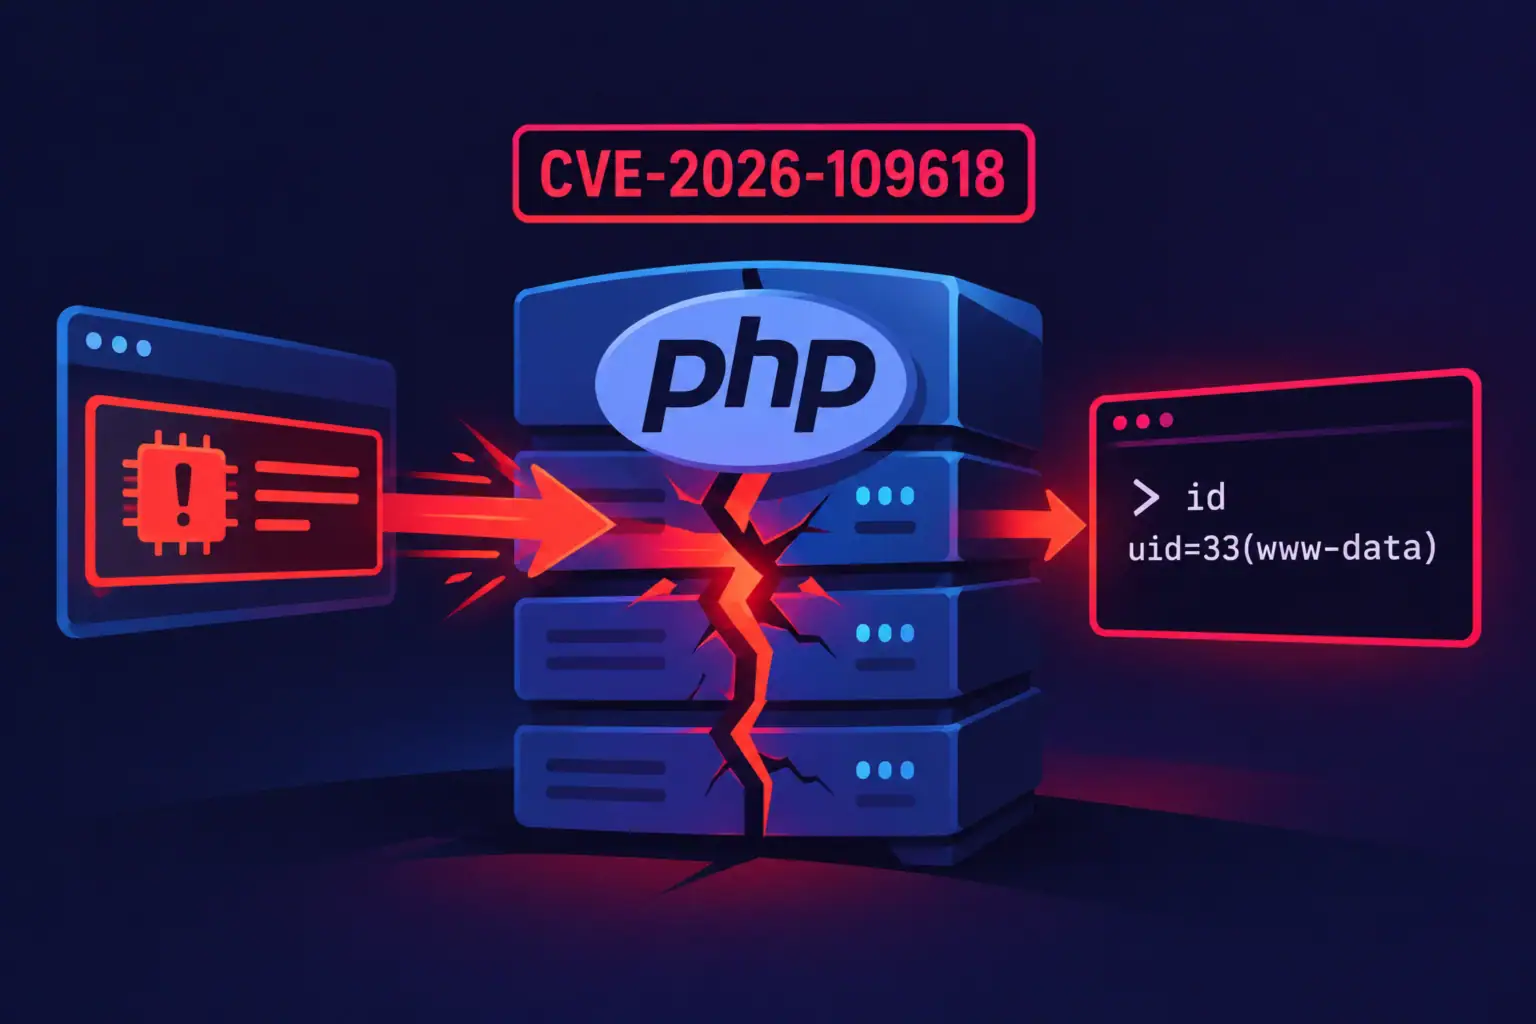
Fortinet розслідує вплив критичної PHP RCE-вразливості на 12 продуктів
Fortinet опублікувала бюлетень безпеки FG-IR-26-186, у якому повідомляє про розслідування впливу критичної вразливості в ядрі PHP — CVE-2026-109618 — на ...
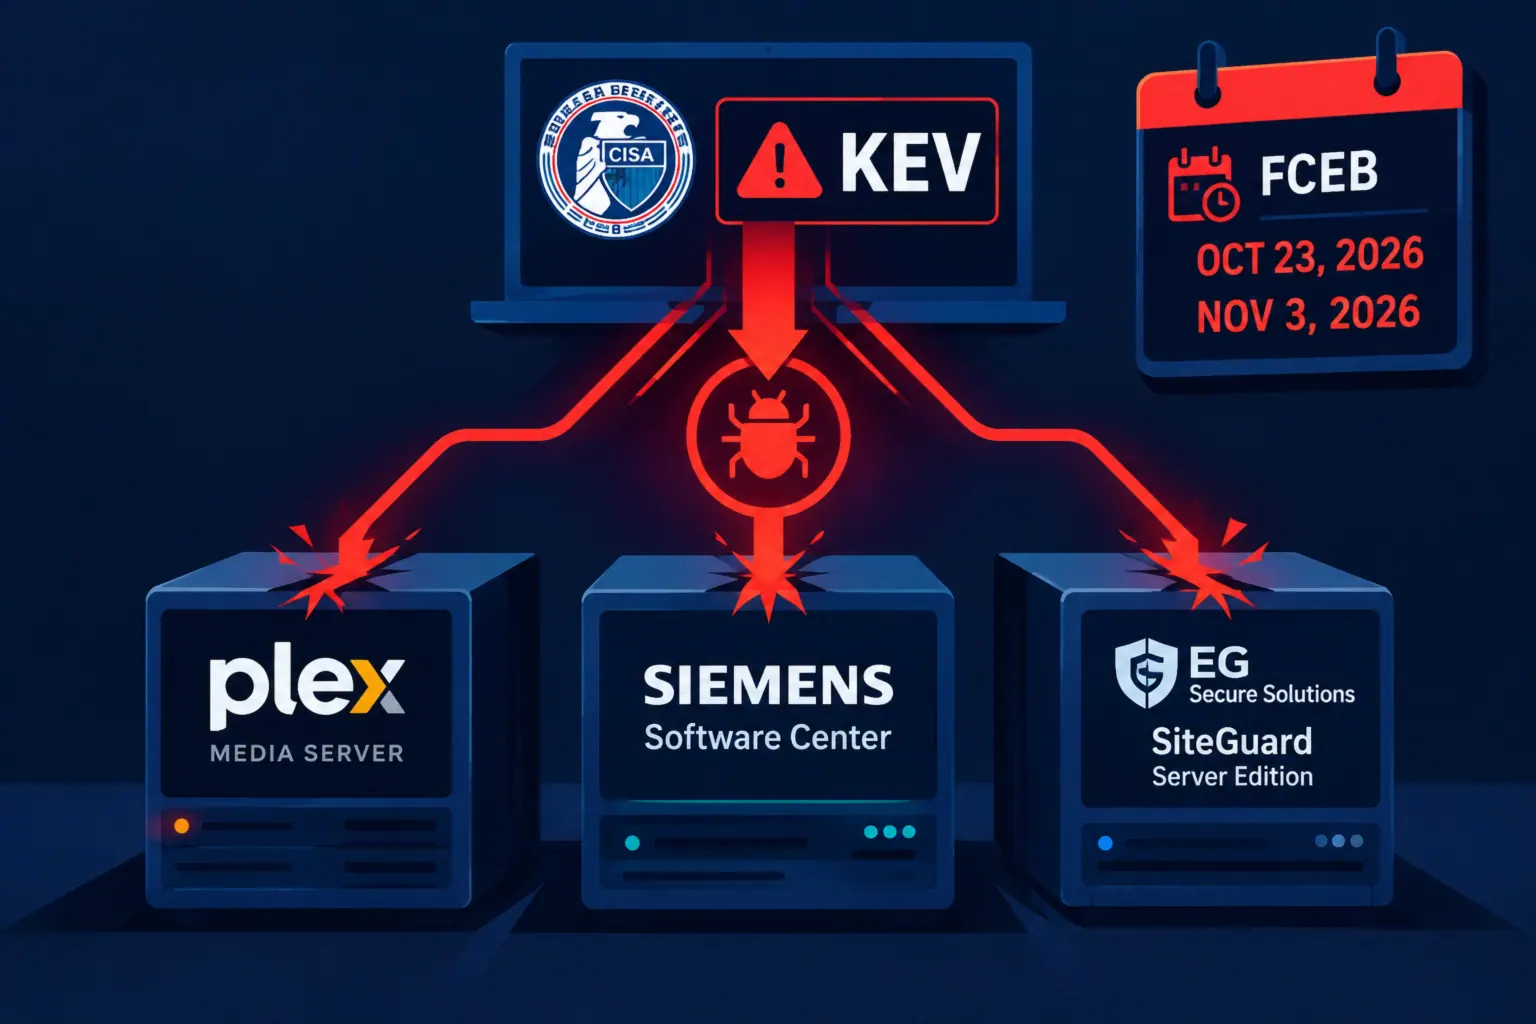
Шість вразливостей у Plex Media Server, Siemens і SiteGuard додано до каталогу CISA KEV із жорсткими строками патчування
20 жовтня 2026 року Агентство з кібербезпеки та захисту інфраструктури США (CISA) поповнило каталог Known Exploited Vulnerabilities (KEV) новими записами, ...
Оновлення Chrome 156 усуває 353 вразливості, зокрема шість критичних — ІІ-системи серед дослідників
20 жовтня 2026 року Google випустила Chrome 156 для Windows, Mac і Linux, усунувши 353 вразливості безпеки, шість із яких ...
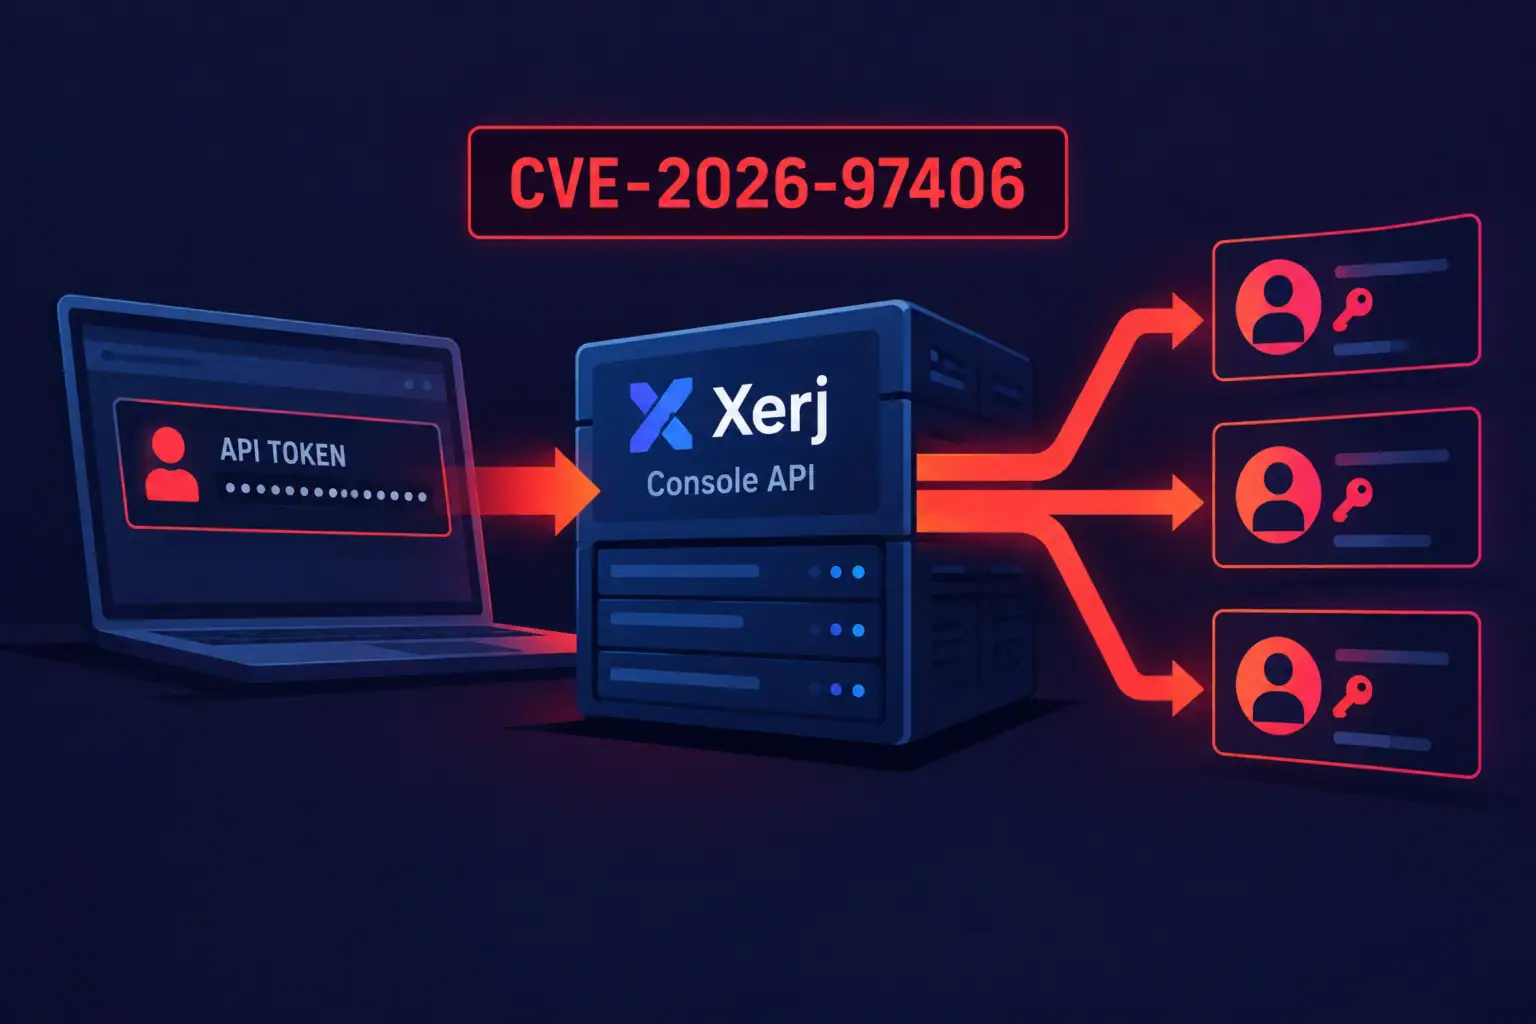
Вразливість у Xerj Console API дає змогу створювати невідкличні облікові дані в обхід passkey-автентифікації
CERT/CC опублікував бюлетень VU#645818, у якому описано вразливість обходу автентифікації в консольному API пошуково-індексаційного рушія Xerj — відкритого рішення, орієнтованого ...
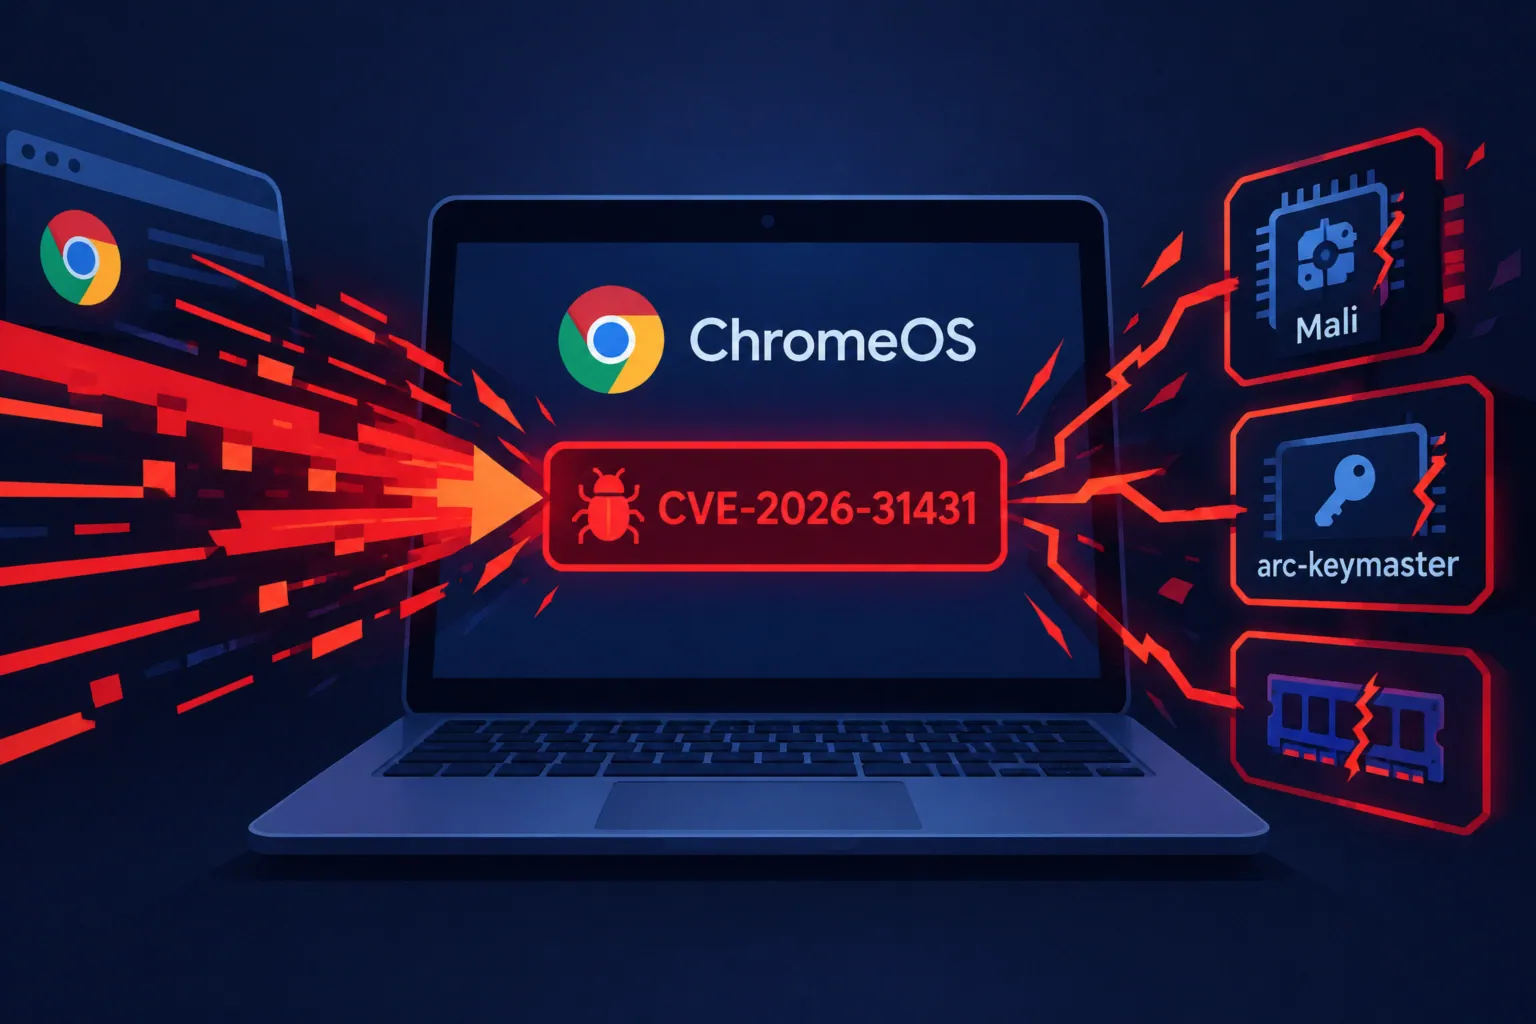
Оновлення ChromeOS M-156 усуває 12 критичних вразливостей браузера та небезпечні дефекти ядра
20 жовтня 2026 року Google випустила оновлення ChromeOS M-156 (версія 16836.19.0, браузер 156.0.8078.42) для стабільного каналу, відповідно до офіційного бюлетеня. ...
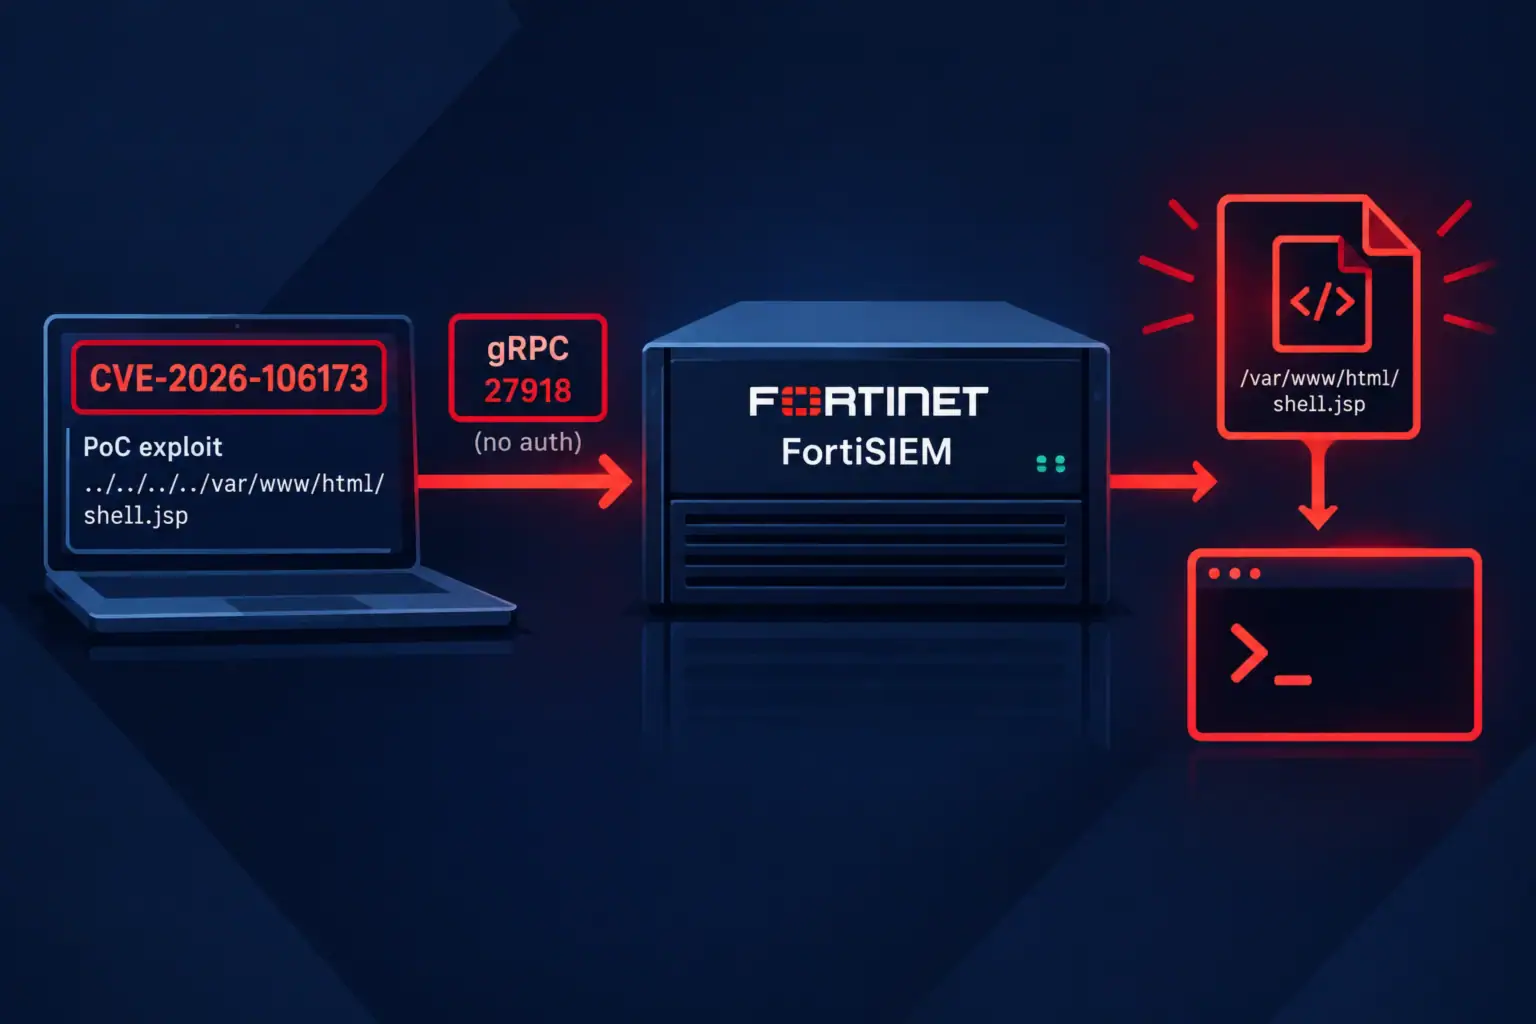
Публічний PoC-експлойт для критичної вразливості FortiSIEM дає змогу виконати код без автентифікації
Дослідники Horizon3.ai опублікували робочий PoC-експлойт для критичної вразливості CVE-2026-106173 у Fortinet FortiSIEM. Вразливість типу path traversal (обхід каталогів) з оцінкою ...