Новини кібербезпеки
Будьте в курсі останніх інцидентів, вразливостей та змін у ландшафті загроз. Ми висвітлюємо витоки даних, ransomware-кампанії, критичні CVE та регуляторні новини – з контекстом, що це означає для вас і як захиститися.
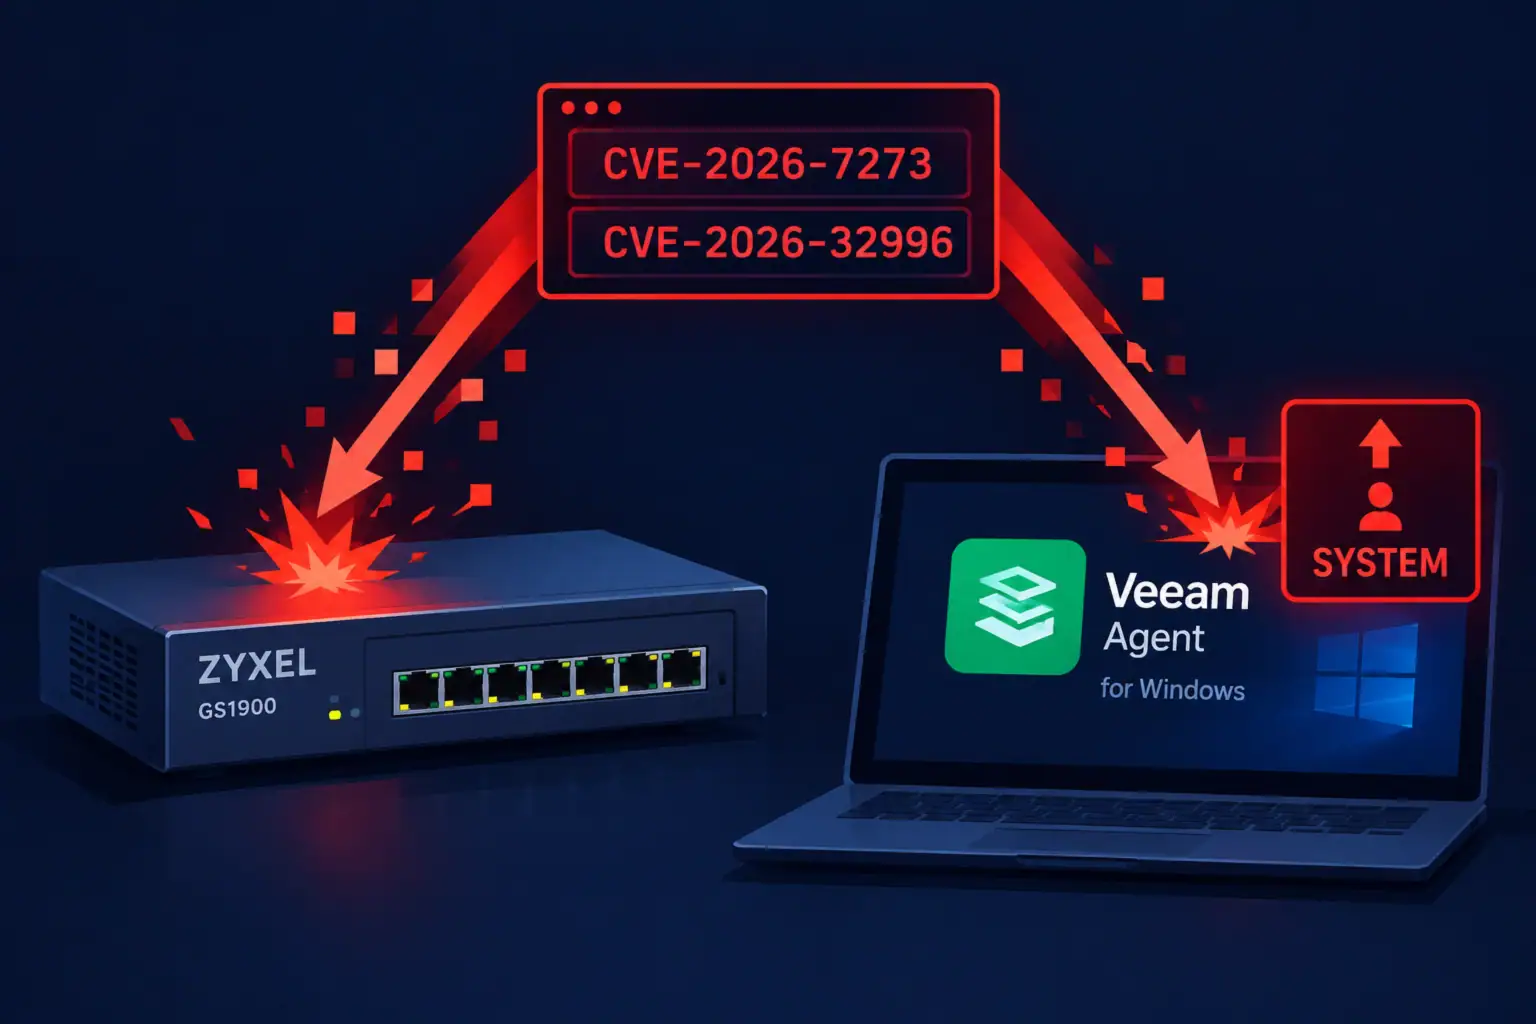
Активна експлуатація вразливостей у комутаторах Zyxel GS1900 та Veeam Agent для Windows
21 вересня 2026 року CISA додало до каталогу відомих експлуатованих вразливостей (KEV) критичну вразливість CVE-2026-7273 у комутаторах Zyxel GS1900, встановивши ...
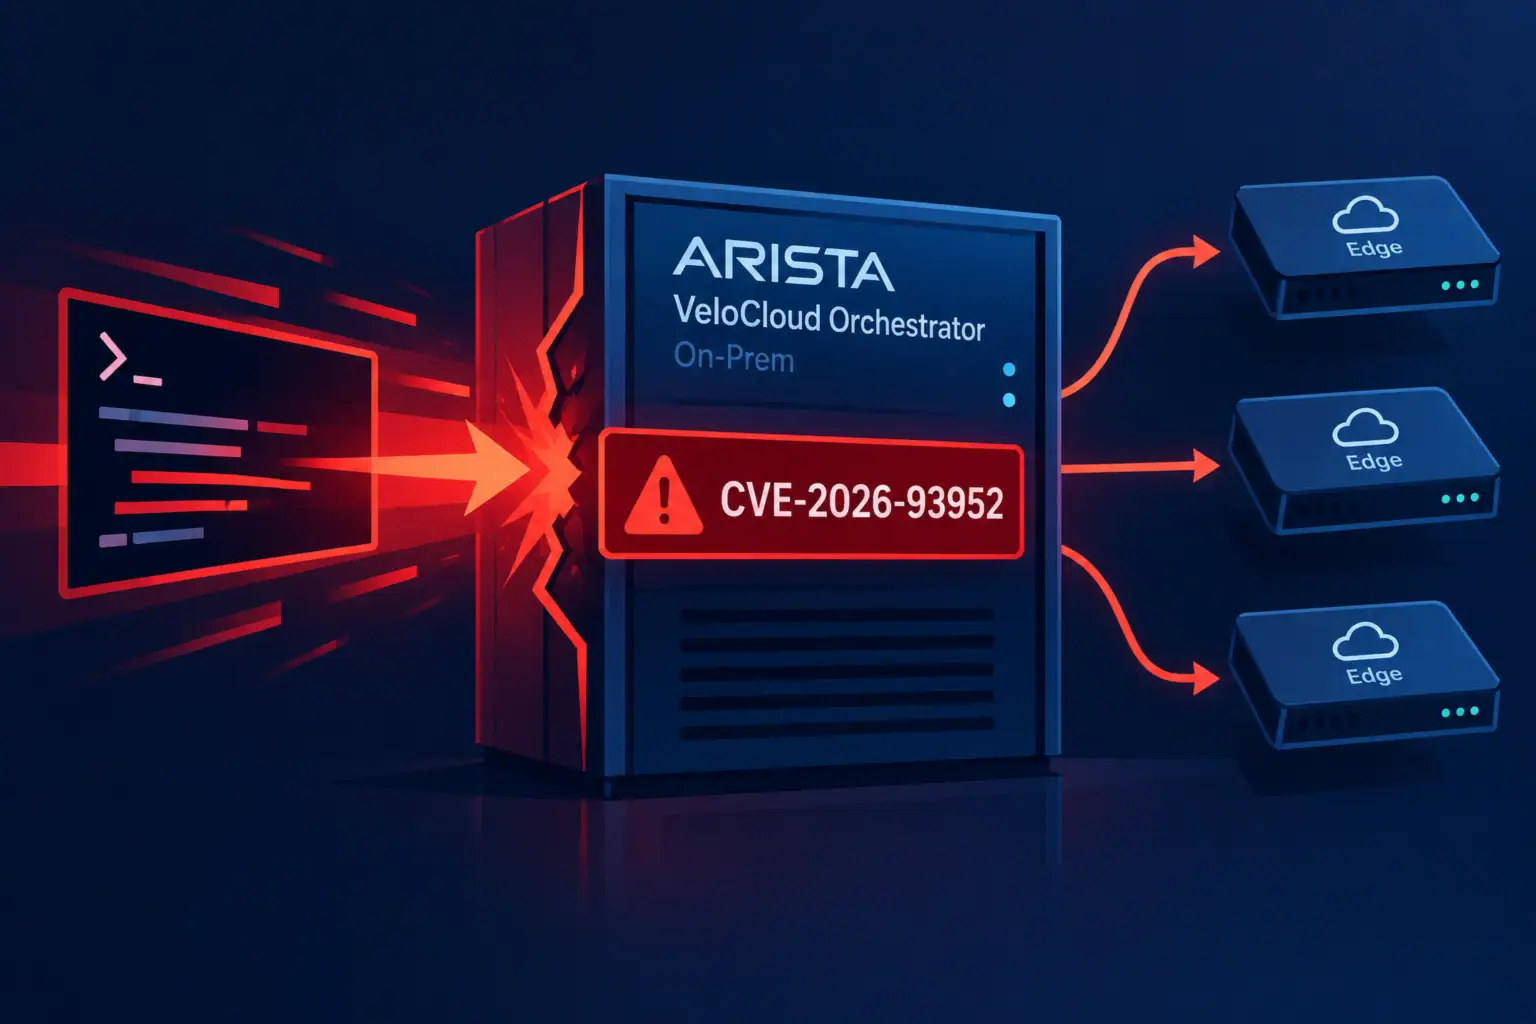
Критична вразливість CVE-2026-93952 у VeloCloud Orchestrator активно експлуатується — патчі доступні не для всіх версій
22 вересня 2026 року компанія Arista опублікувала Security Advisory 0183, де описано критичну вразливість CVE-2026-93952 у VeloCloud Orchestrator On-Prem — ...
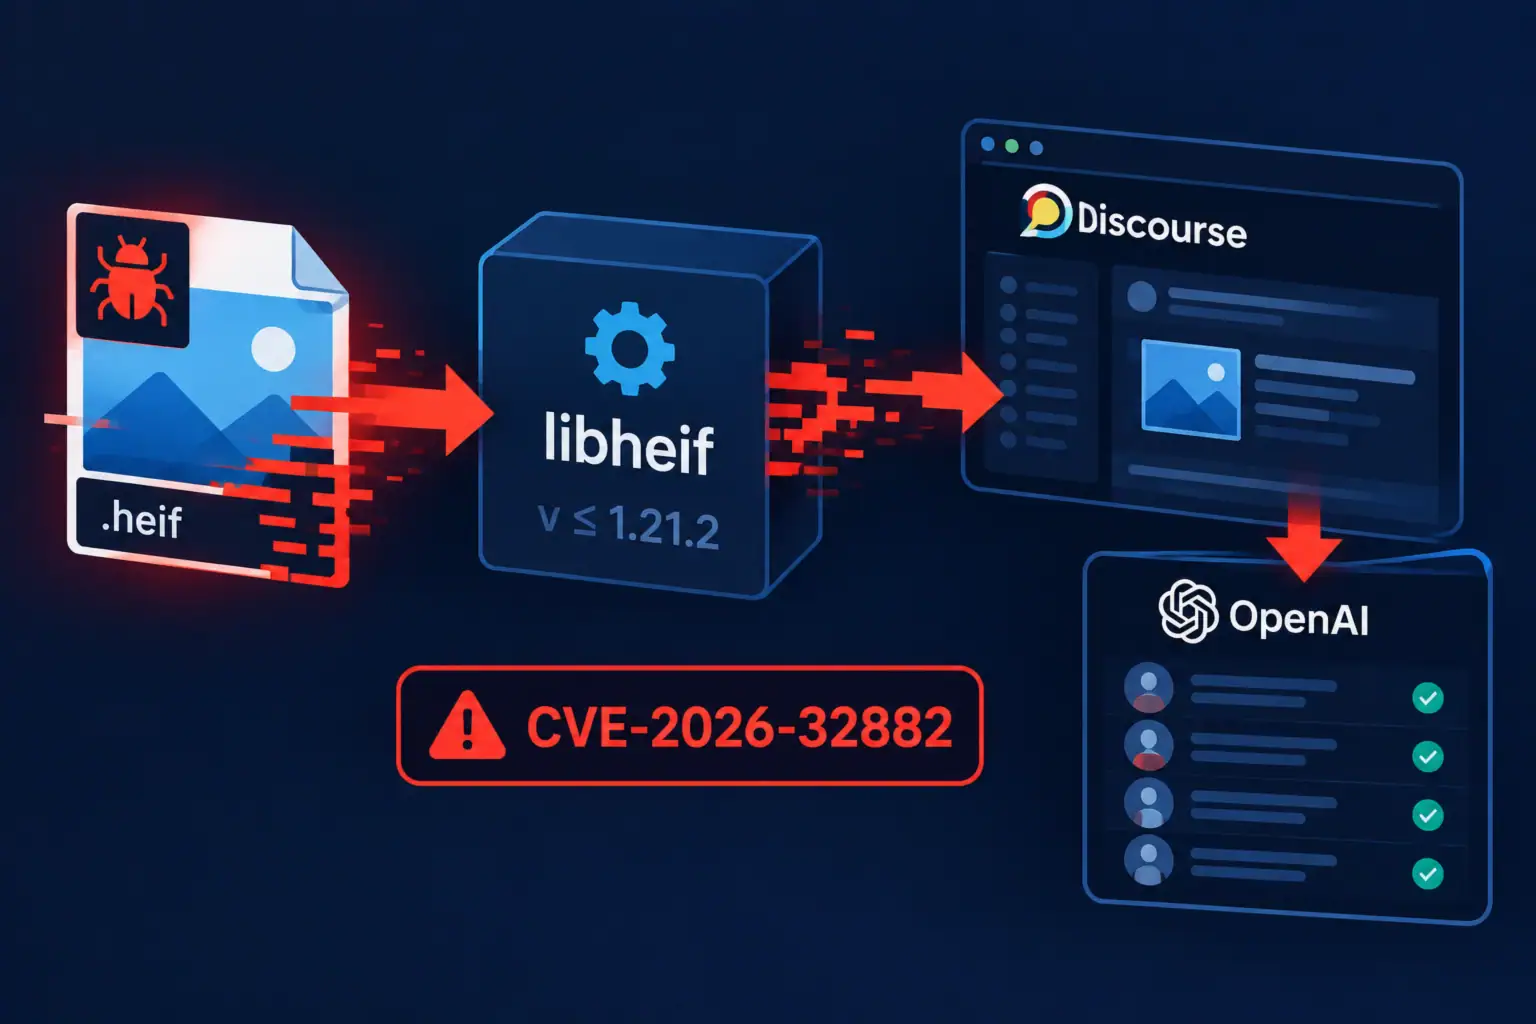
Вразливість у libheif дала змогу дослідникам отримати доступ до акаунтів співробітників OpenAI через форум
Вразливість CVE-2026-32882 у бібліотеці обробки зображень libheif стала ключовою ланкою в ланцюжку атаки, яка, за даними дослідницької компанії Hacktron, дала ...
Microsoft усунула критичну вразливість в Azure AI Foundry та ще п’ять серйозних багів
Microsoft повідомила про усунення шести вразливостей, включно з CVE-2026-85889 з максимальною оцінкою CVSS 10.0 у платформі Azure AI Foundry. За ...
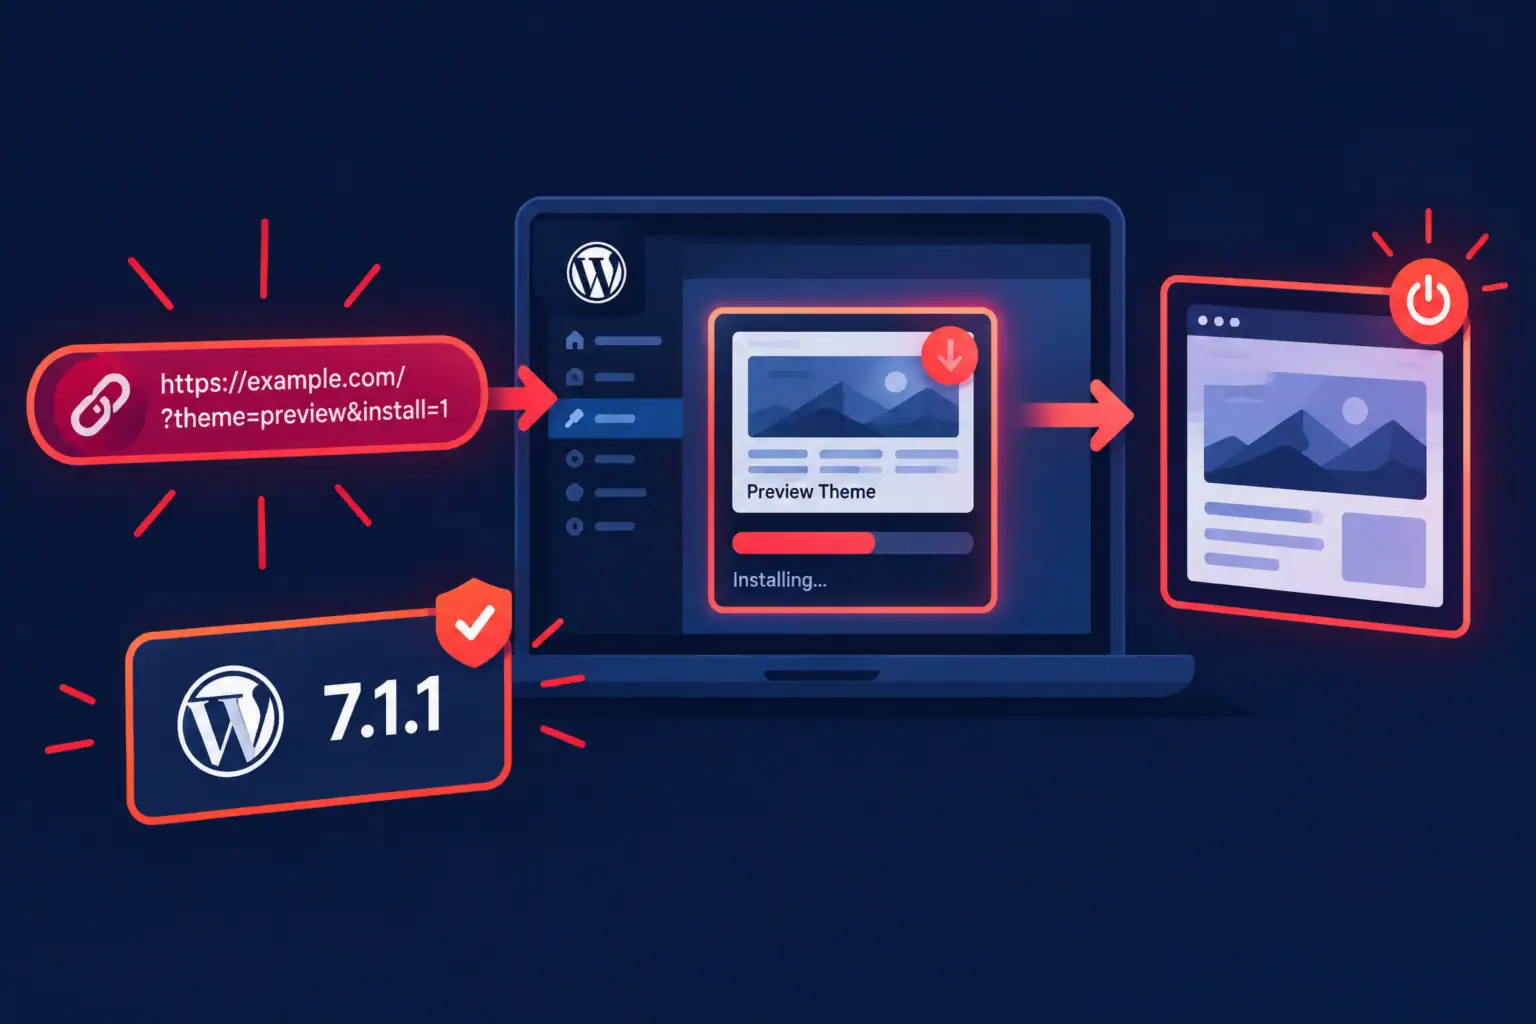
Вразливість Click2Shell у WordPress дозволяє встановити тему без відома адміністратора
17 вересня 2026 року WordPress випустив версію 7.1.1 — термінове оновлення безпеки, яке закриває вразливість, що дозволяє спеціально сформованому посиланню ...
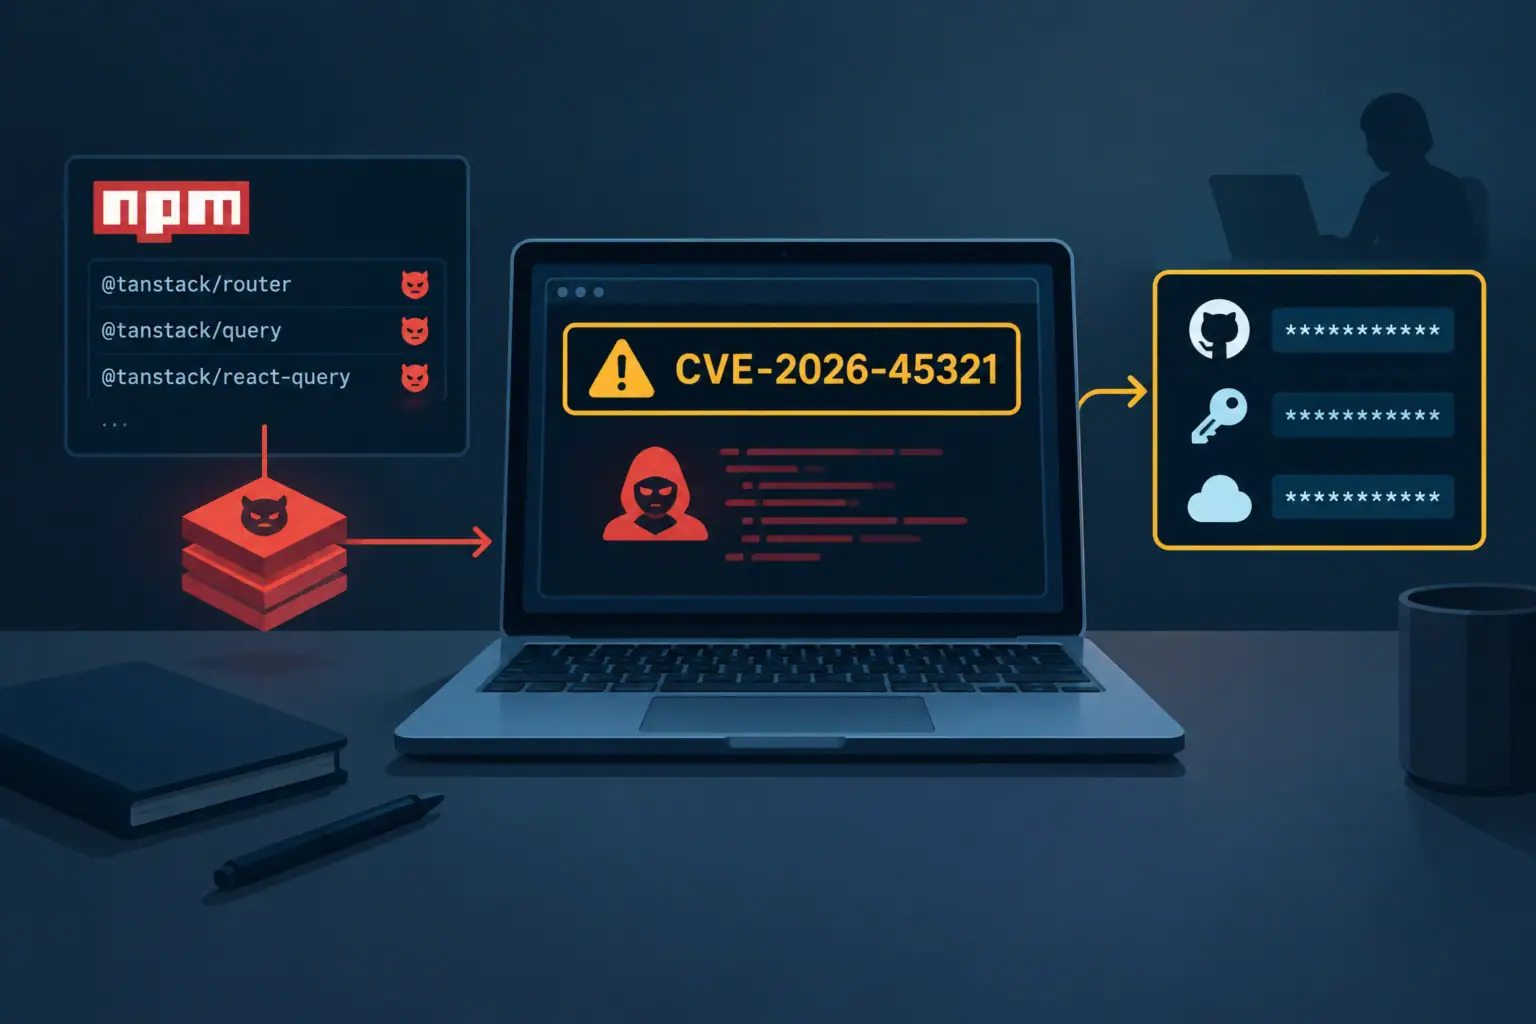
Атака на ланцюг постачання TanStack призвела до копіювання 170 приватних репозиторіїв CrowdSec
11 травня 2026 року в реєстрі npm були опубліковані 84 шкідливі версії 42 пакетів @tanstack/* — атака на ланцюг постачання, ...
Жорстко закодований JWT-ключ в Issabel Framework дозволяє виконувати команди ОС без автентифікації
У вебфреймворку Issabel Framework, що використовується для керування PBX-системами на базі Asterisk, виявлено вразливість CVE-2026-89026, яка дозволяє віддаленому зловмиснику без ...
Cisco ISE: критична вразливість обходу автентифікації вже експлуатується в атаках — патчі та рекомендації
Cisco опублікувала попередження про критичну вразливість CVE-2026-76460 (CVSS 10.0) в Identity Services Engine (ISE) і ISE Passive Identity Connector (ISE-PIC), ...
SolarWinds усуває вразливість віддаленого виконання коду в Access Rights Manager через вшитий ключ
17 вересня 2026 року компанія SolarWinds опублікувала бюлетень безпеки щодо вразливості CVE-2026-28326 — помилки в Access Rights Manager (ARM), що ...
Критична вразливість в Orkes Conductor дає змогу виконувати команди ОС без автентифікації
Платформа оркестрації робочих процесів Orkes Conductor версій з 3.21.21 до 3.30.2 містить критичну вразливість CVE-2026-58138 (CVSS v4: 9.3), яка дозволяє ...