Новини кібербезпеки
Будьте в курсі останніх інцидентів, вразливостей та змін у ландшафті загроз. Ми висвітлюємо витоки даних, ransomware-кампанії, критичні CVE та регуляторні новини – з контекстом, що це означає для вас і як захиститися.
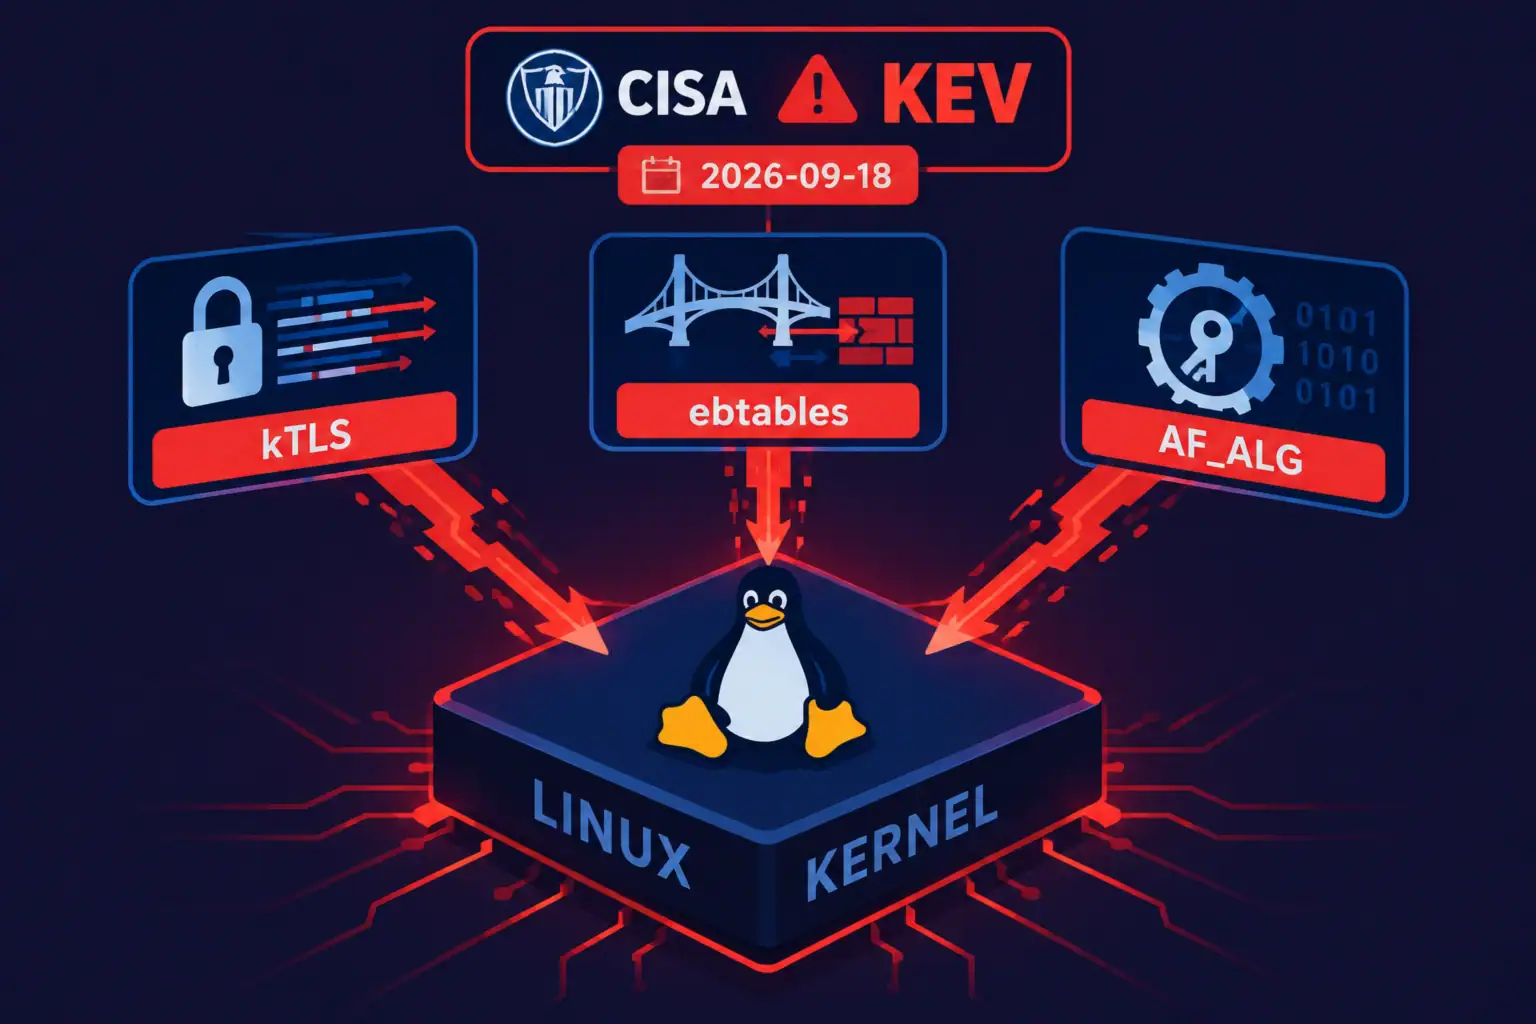
CISA внесла три вразливості ядра Linux до каталогу KEV: що відомо про експлуатацію і як захиститися
Агентство CISA 18 вересня 2026 року внесло три вразливості ядра Linux до каталогу Known Exploited Vulnerabilities (KEV), посилаючись на свідчення ...
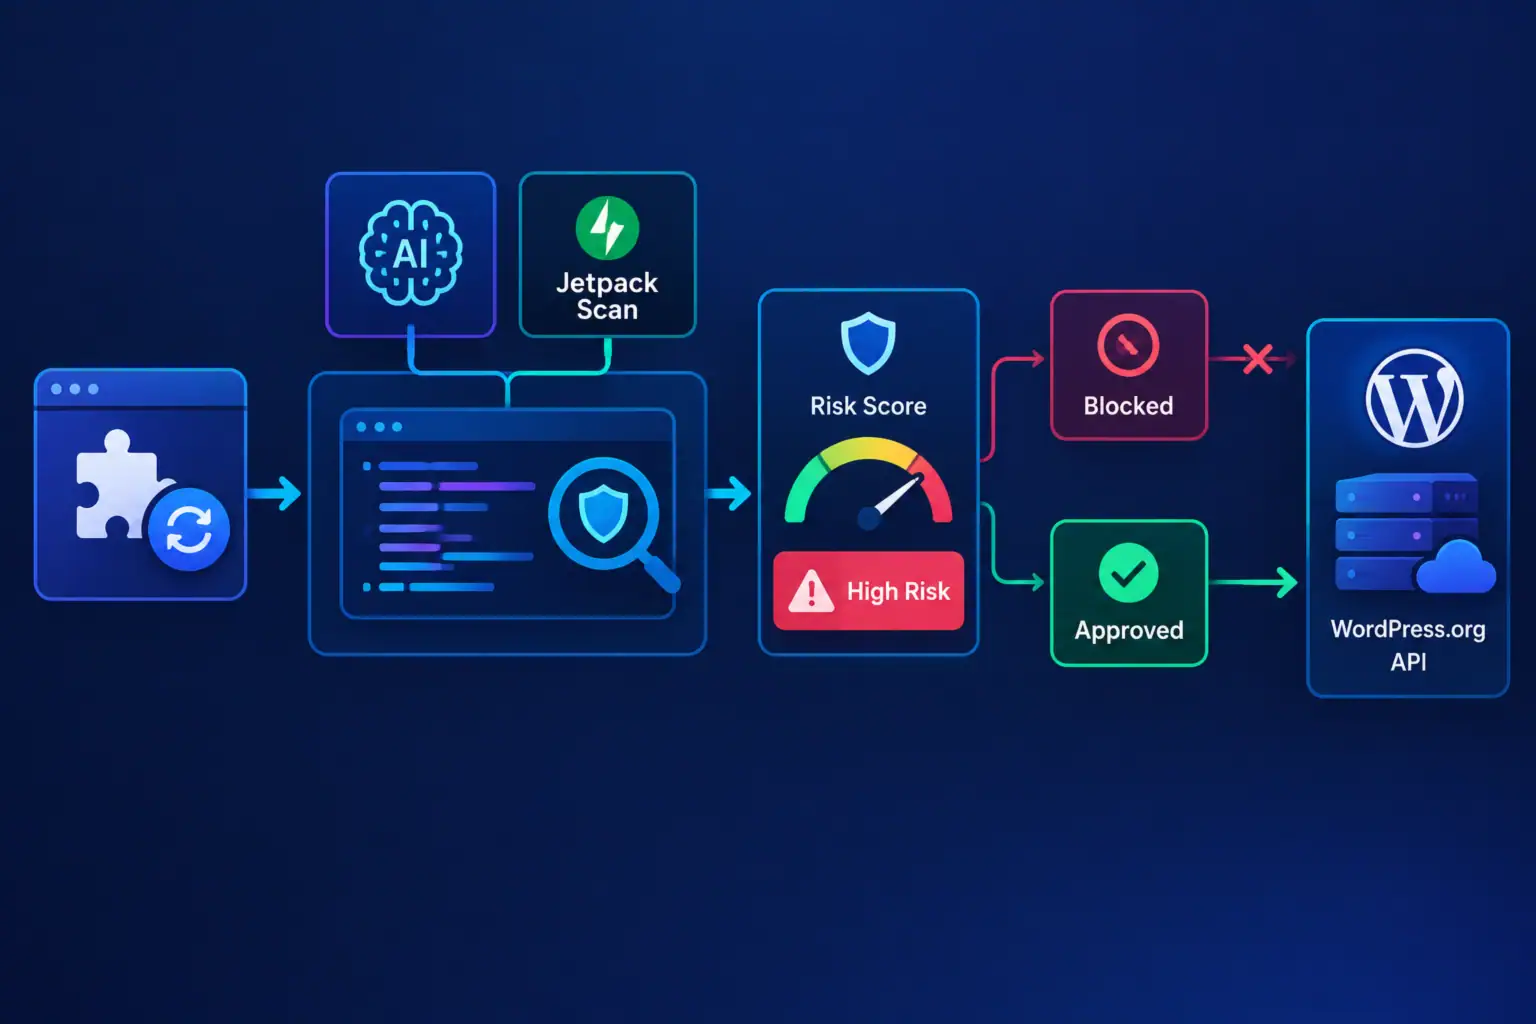
WordPress впроваджує автоматичний аудит безпеки плагінів перед їх розповсюдженням
Команда WordPress оголосила про запуск автоматизованої перевірки безпеки для кожного оновлення плагінів перед їх розповсюдженням через API WordPress.org. Система використовує ...
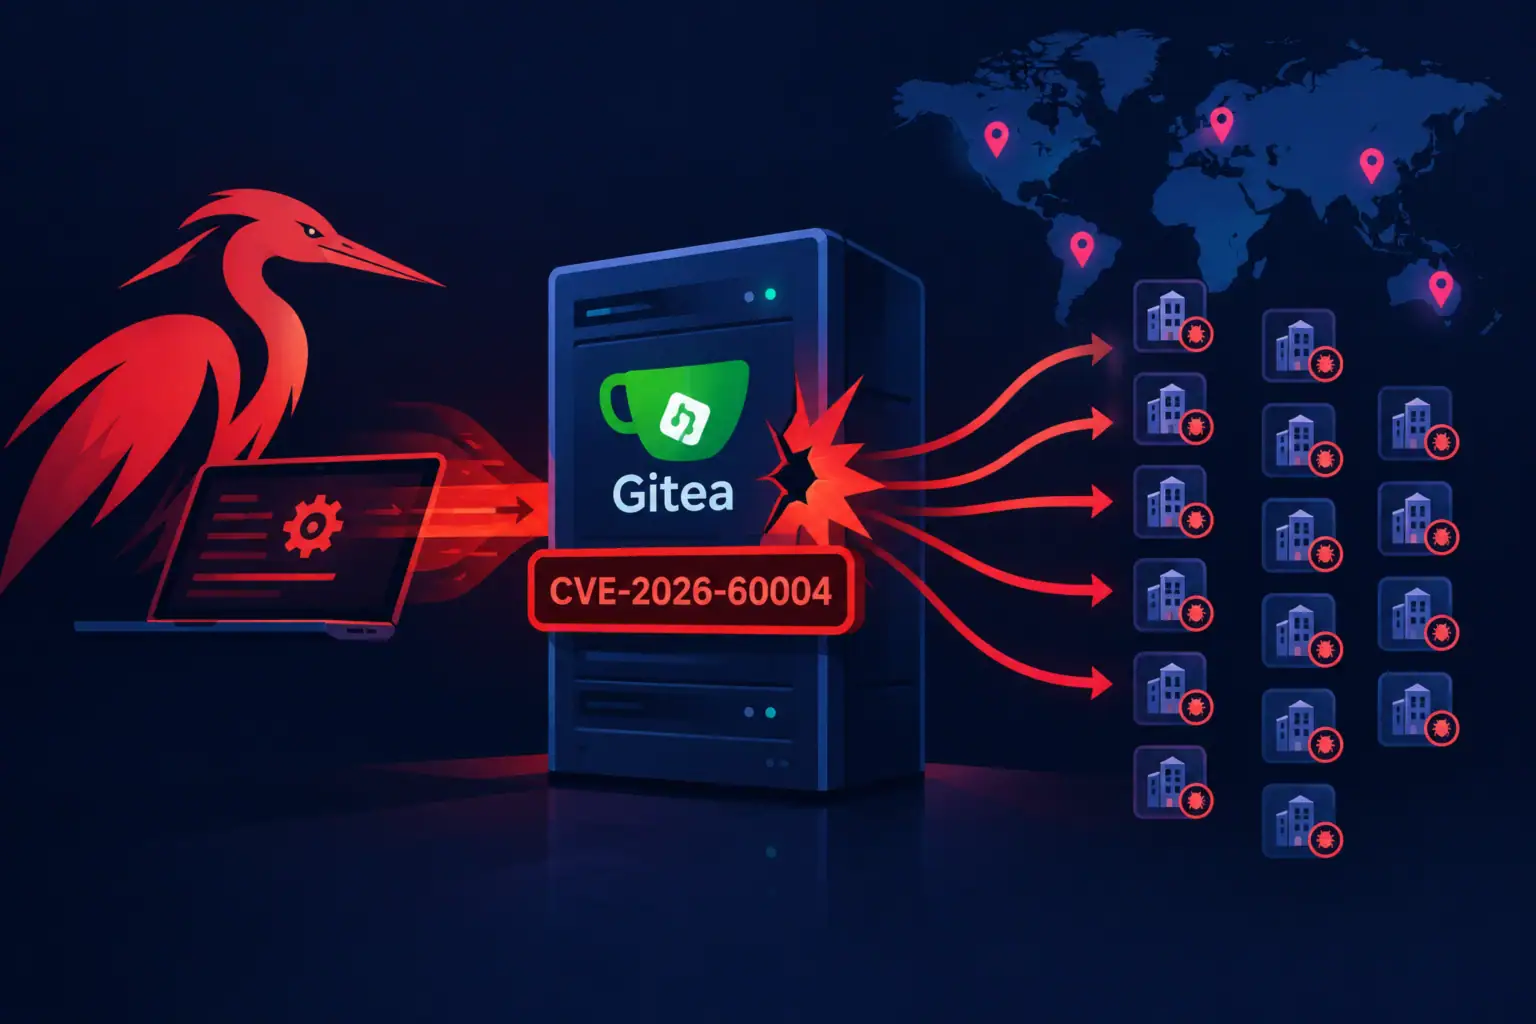
Кампанія Red Heron: як вразливість CVE-2026-60004 у Gitea призвела до компрометації організацій у шести країнах
Критична вразливість CVE-2026-60004 у платформі Gitea (CVSS 9.8), про яку ми вже писали, стала вектором масштабної кампанії кібершпигунства. За даними ...
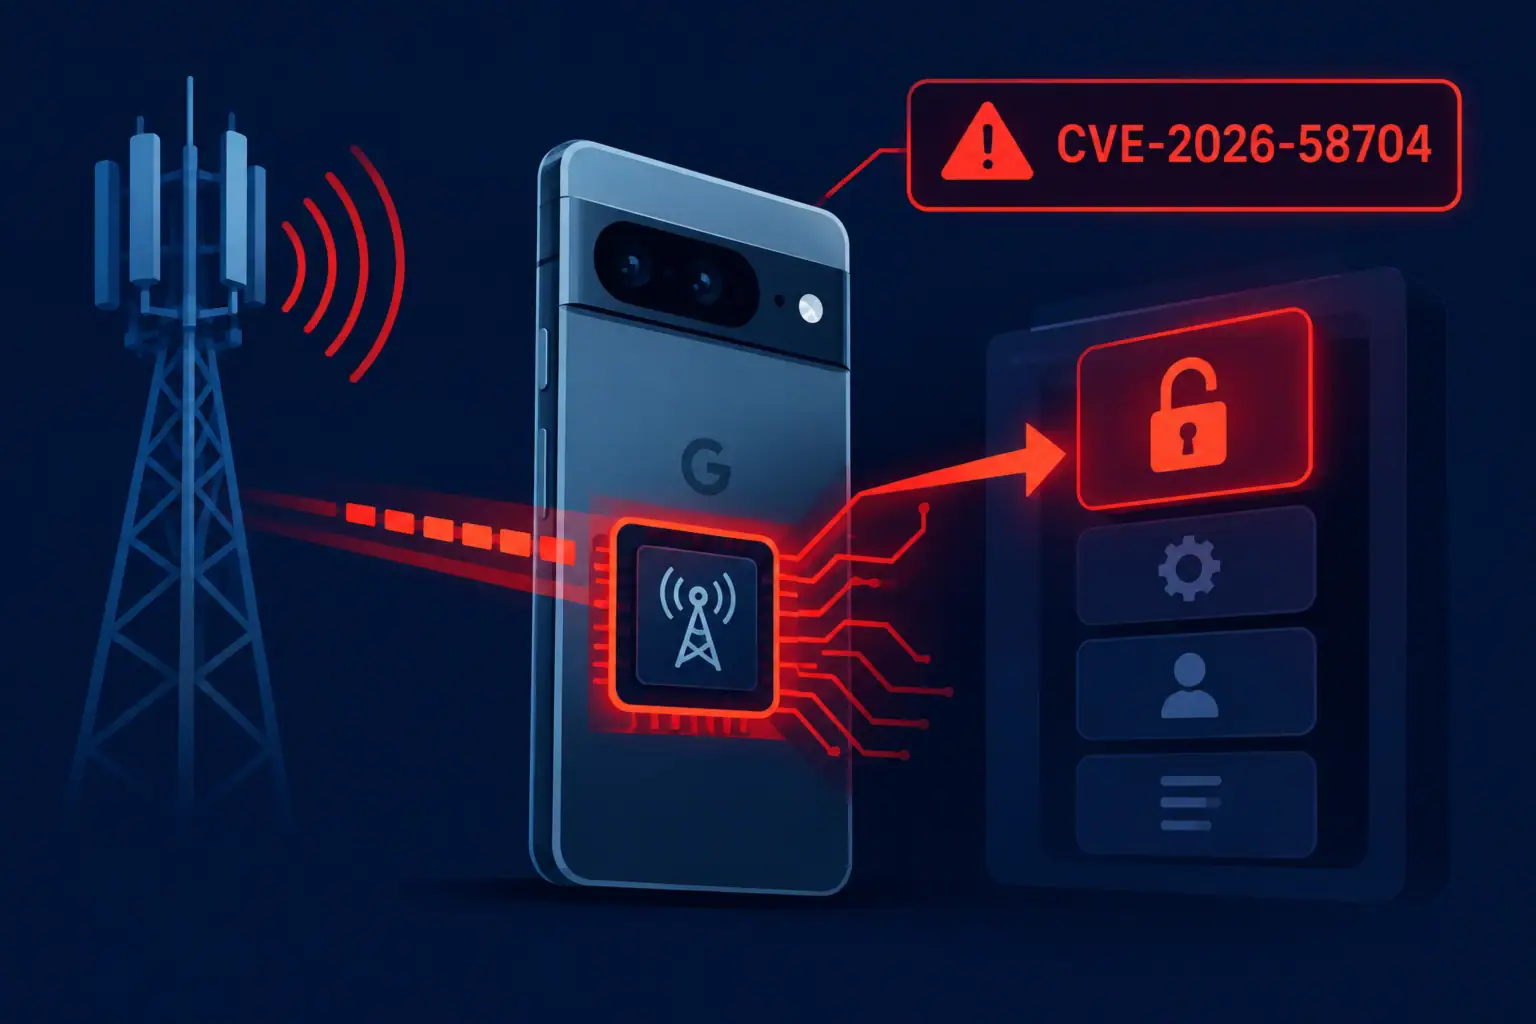
Google усуває вразливість стільникового модема Pixel з ознаками цільової експлуатації
Вразливість підвищення привілеїв CVE-2026-58704 у стільниковому модемі смартфонів Google Pixel була внесена до каталогу відомих експлуатованих вразливостей CISA (KEV) 16 ...
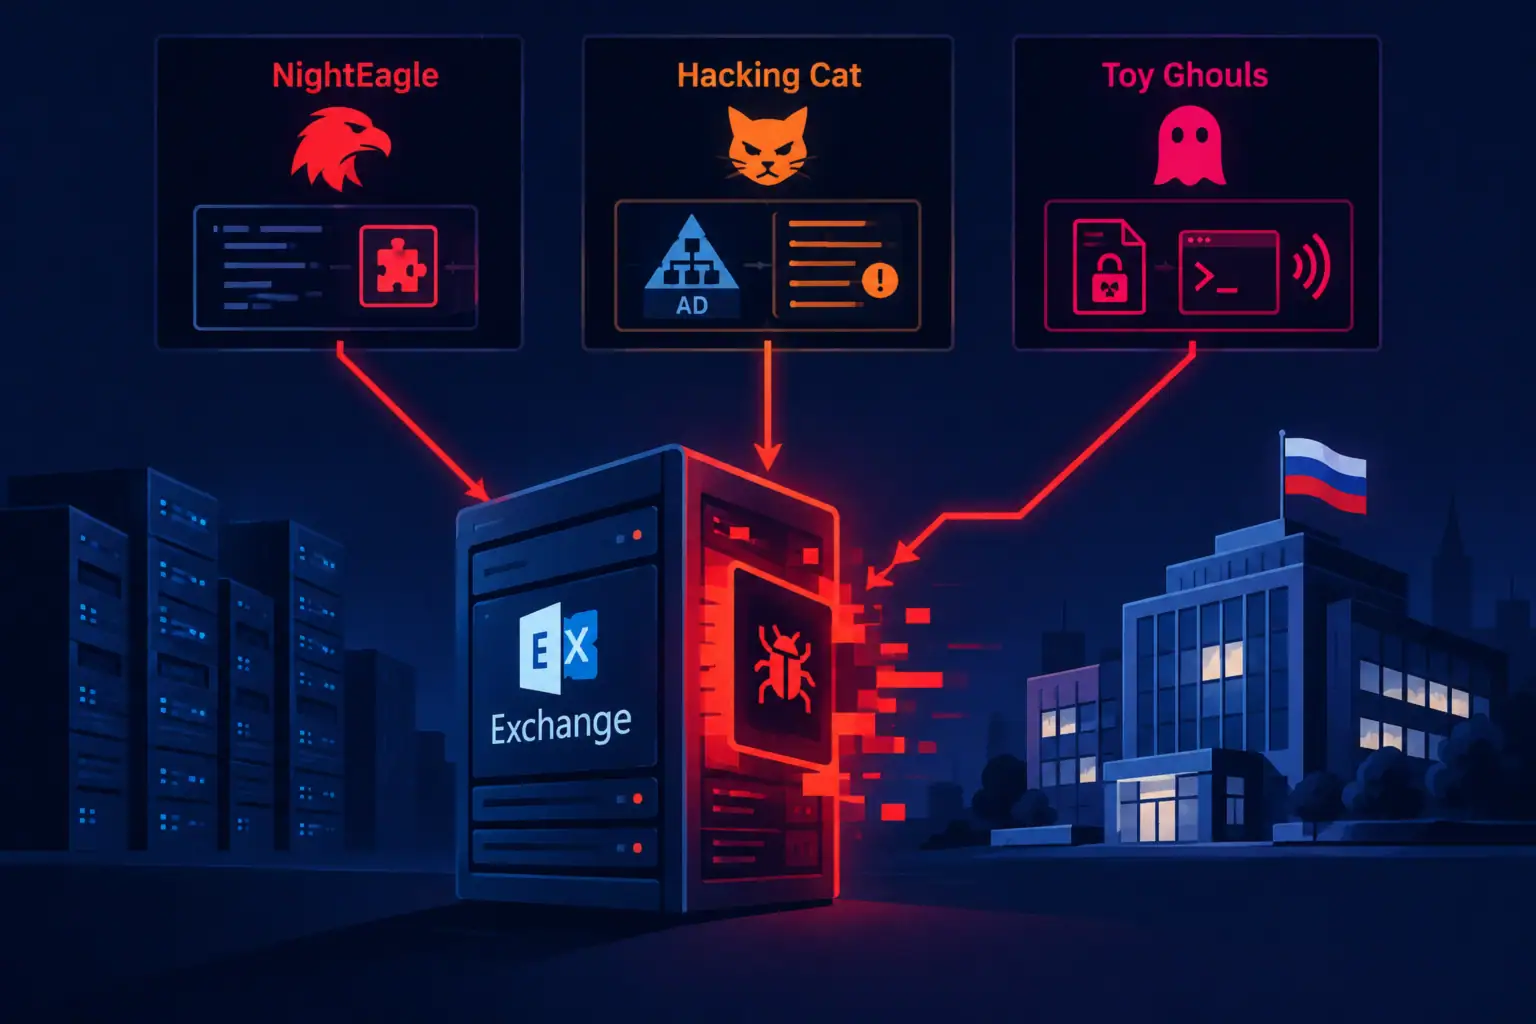
NightEagle, Hacking Cat і Toy Ghouls: Kaspersky описує три кластери загроз для російського бізнесу
Фахівці «Лабораторії Касперського» опублікували серію звітів про три кластери активності — NightEagle, Hacking Cat і Toy Ghouls, — спрямовані проти ...
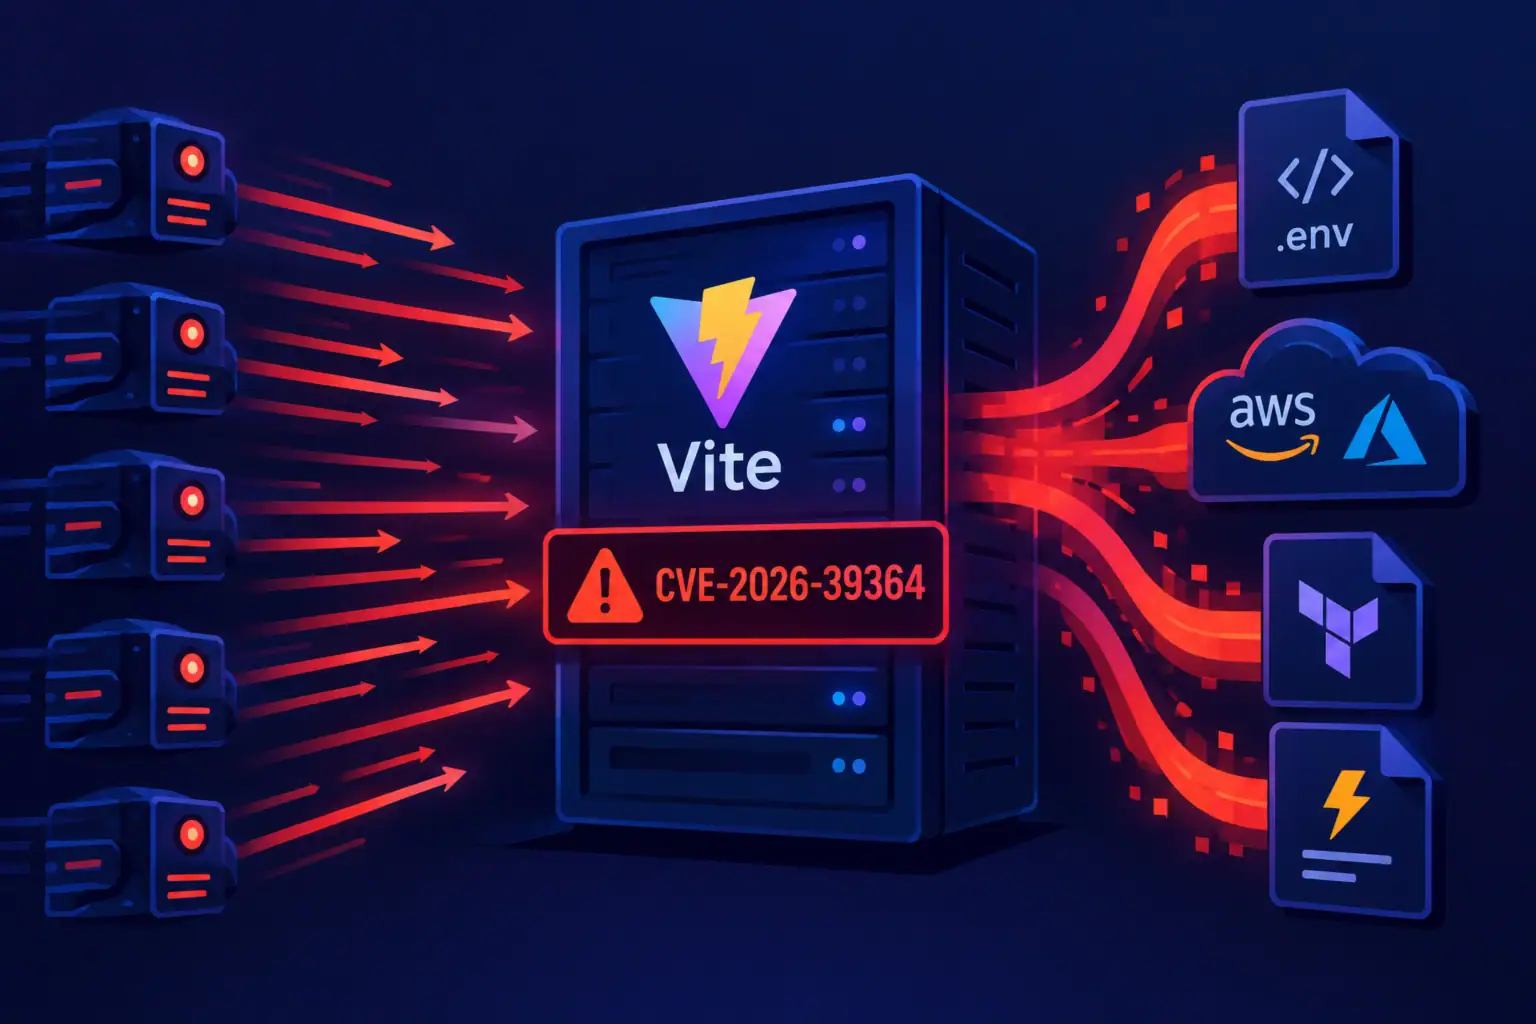
Масове сканування Vite-серверів для викрадення хмарних облікових даних — що відомо і як захиститися
У серпні 2026 року F5 Labs зафіксувала масштабну кампанію автоматизованого сканування, націлену на відкриті в інтернеті сервери розробки Vite. Зловмисники ...
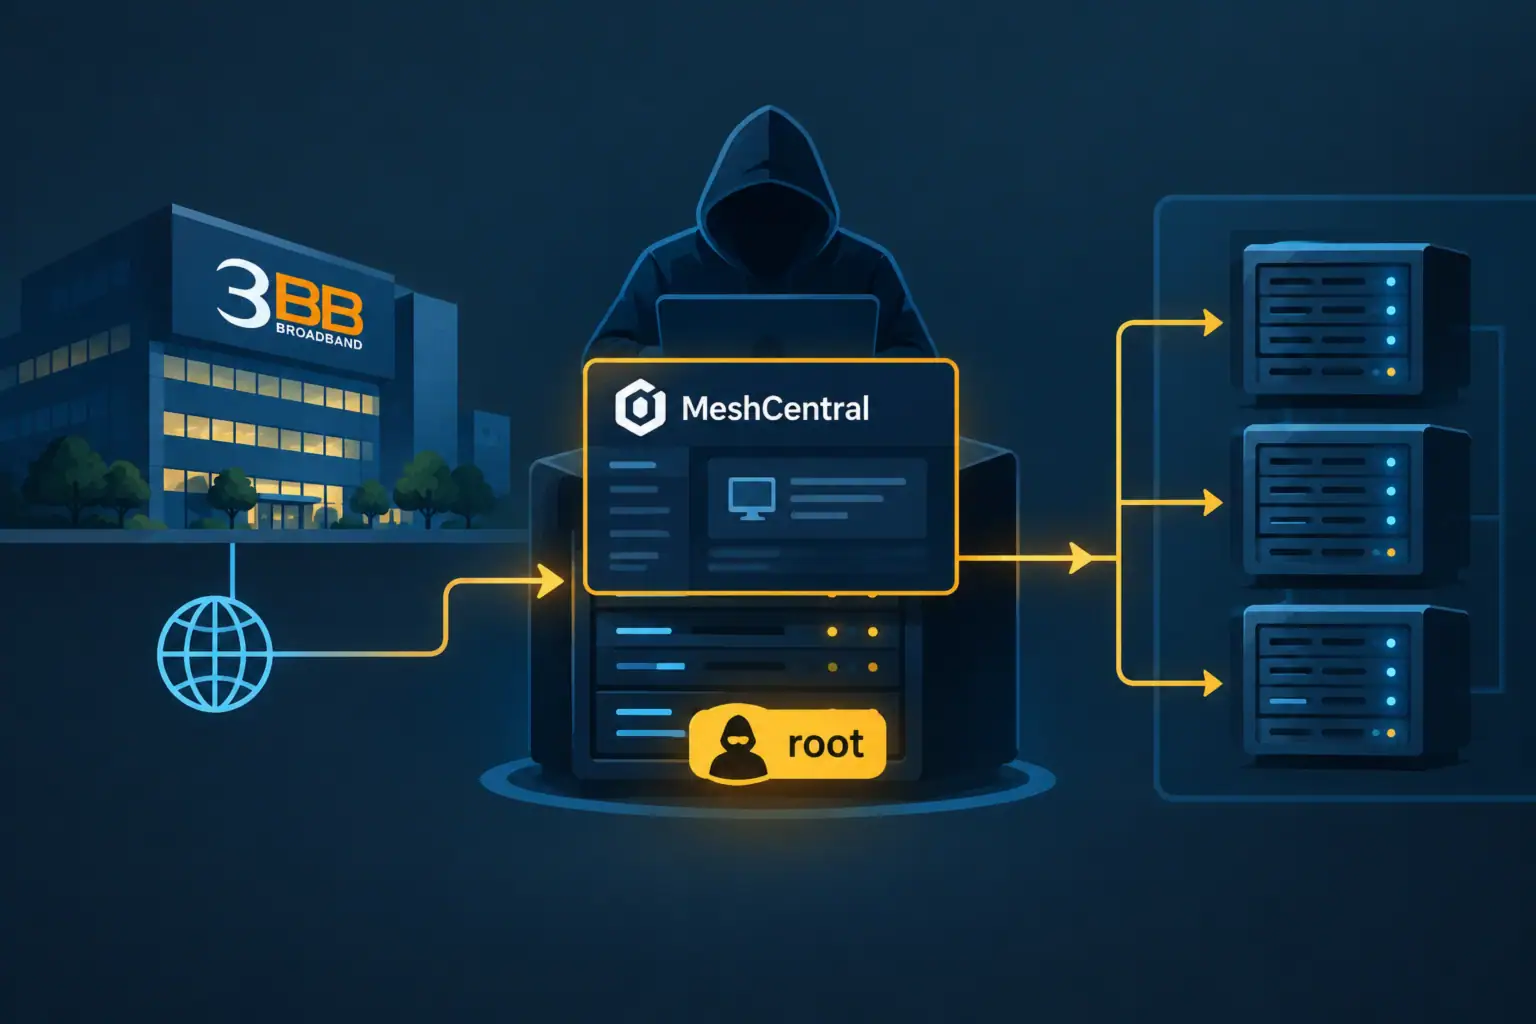
Атака на тайського провайдера 3BB: зловмисник використав MeshCentral для прихованого root-доступу
Компанія Hunt.io, що спеціалізується на аналізі загроз, виявила активне вторгнення у мережу 3BB — одного з найбільших широкосмугових провайдерів Таїланду. ...
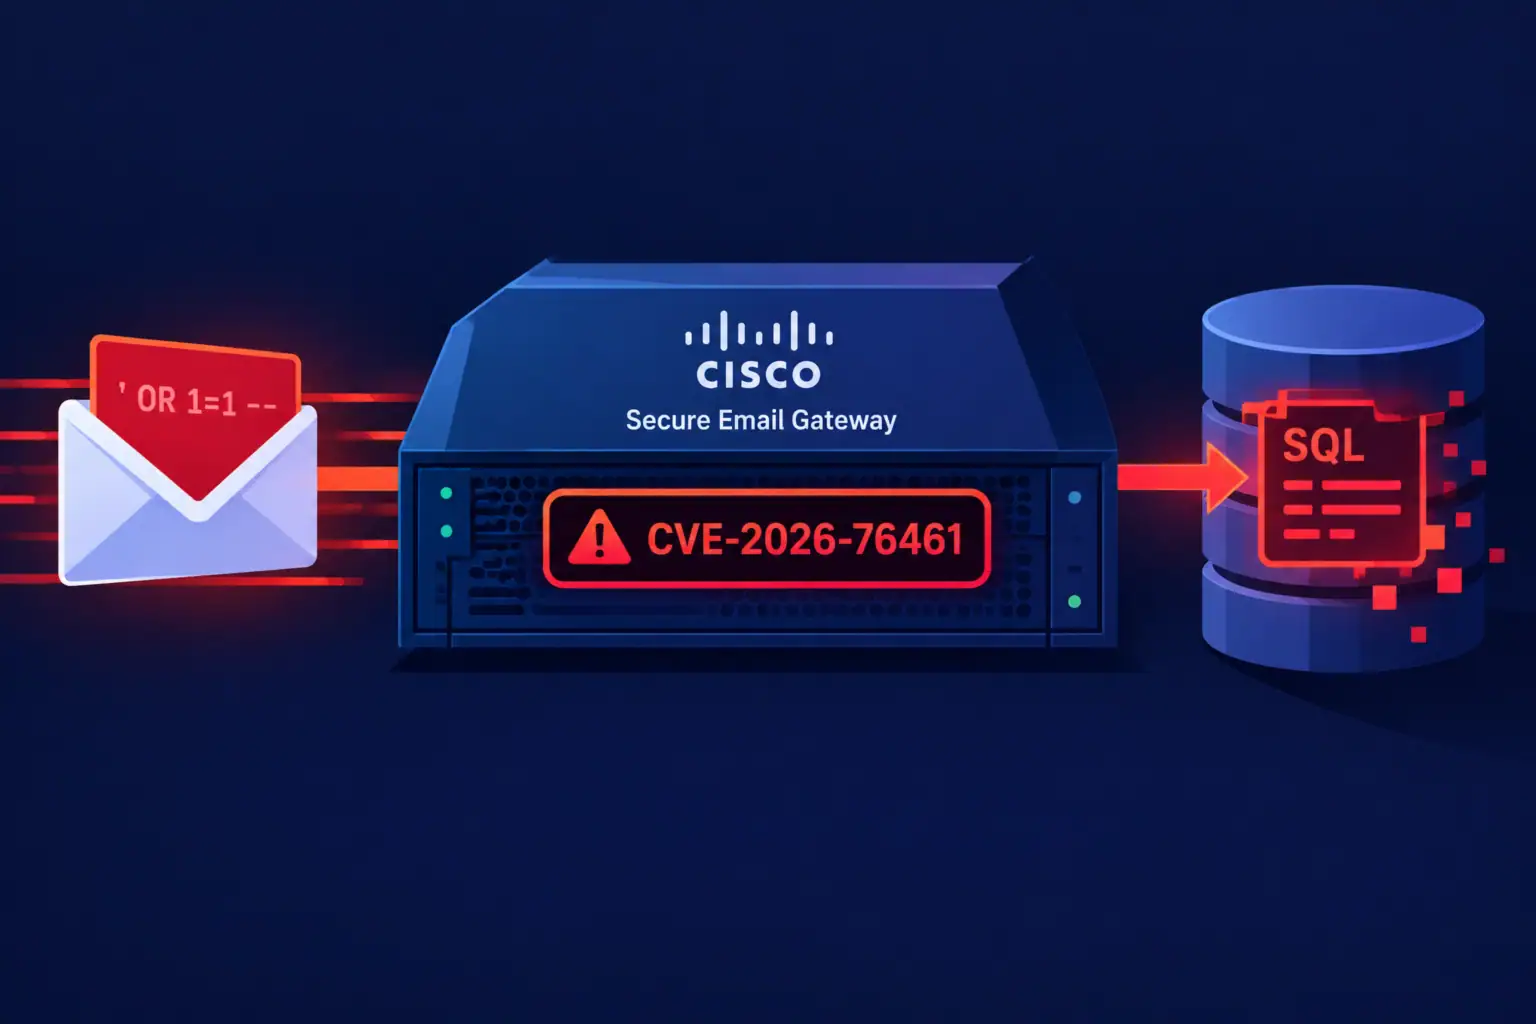
Критична вразливість у Cisco Secure Email Gateway активно експлуатується — патчі доступні
Компанія Cisco опублікувала попередження про критичну вразливість CVE-2026-76461 у програмному забезпеченні AsyncOS для Cisco Secure Email Gateway. Вразливість належить до ...
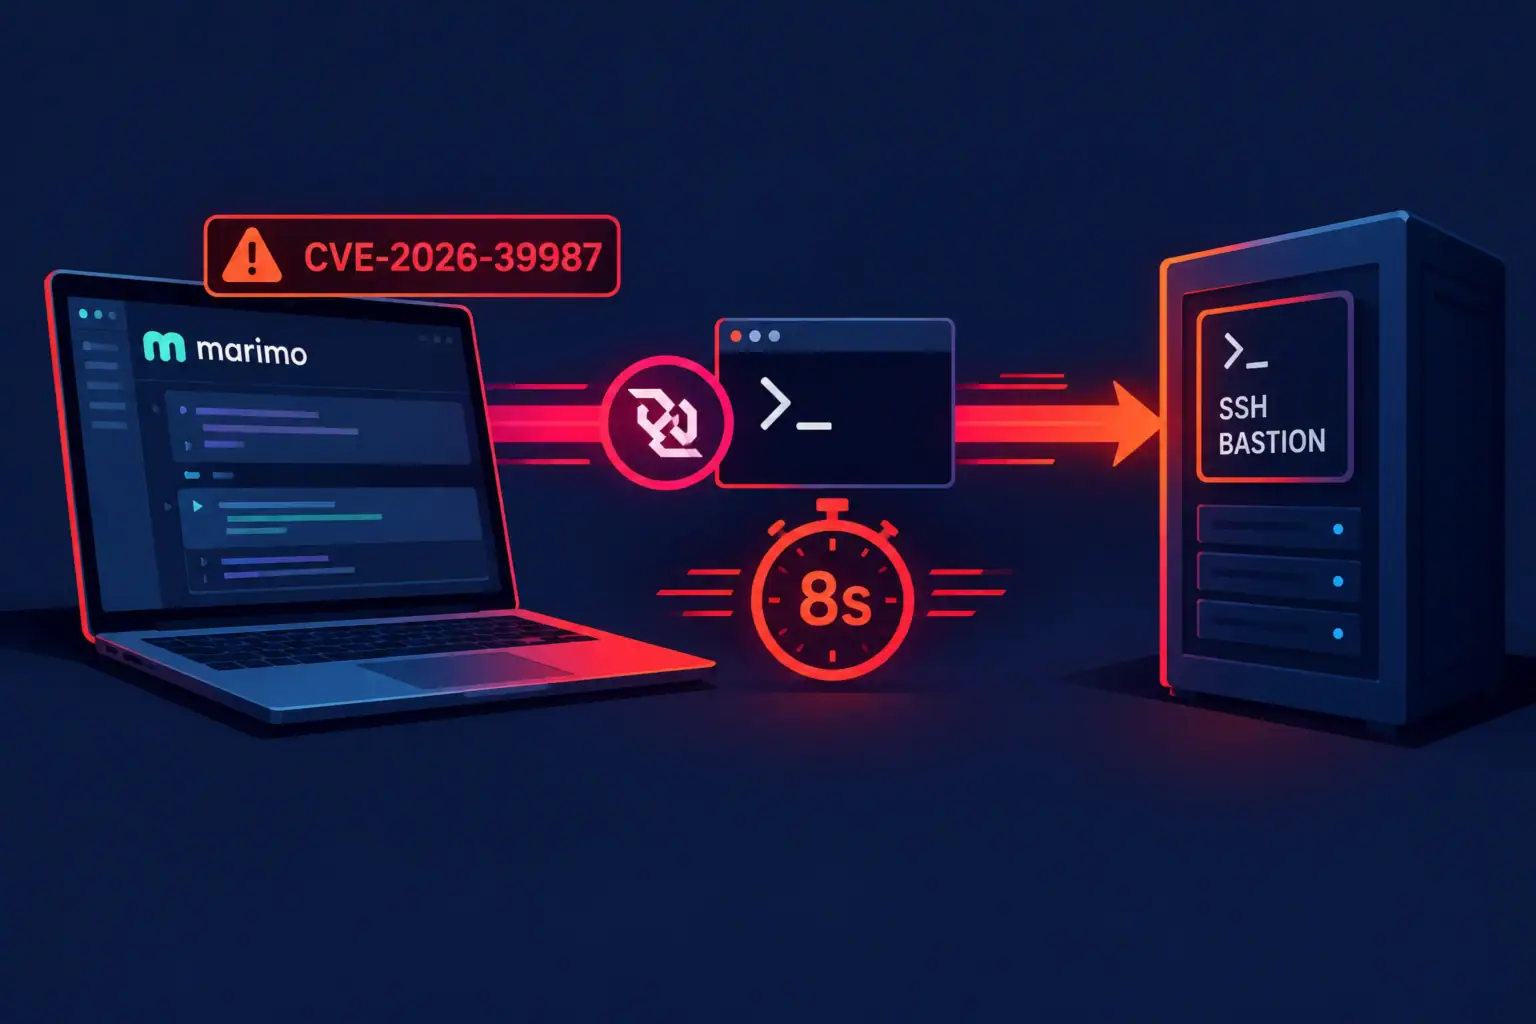
CVE-2026-39987 у Marimo: оператор-людина обійшов пастки й дістався SSH-бастіона за вісім секунд
Критична вразливість CVE-2026-39987 (CVSS 9.3) в інтерактивних ноутбуках Marimo — передавтентифікаційне remote code execution через WebSocket-ендпоінт термінала — внесена до ...
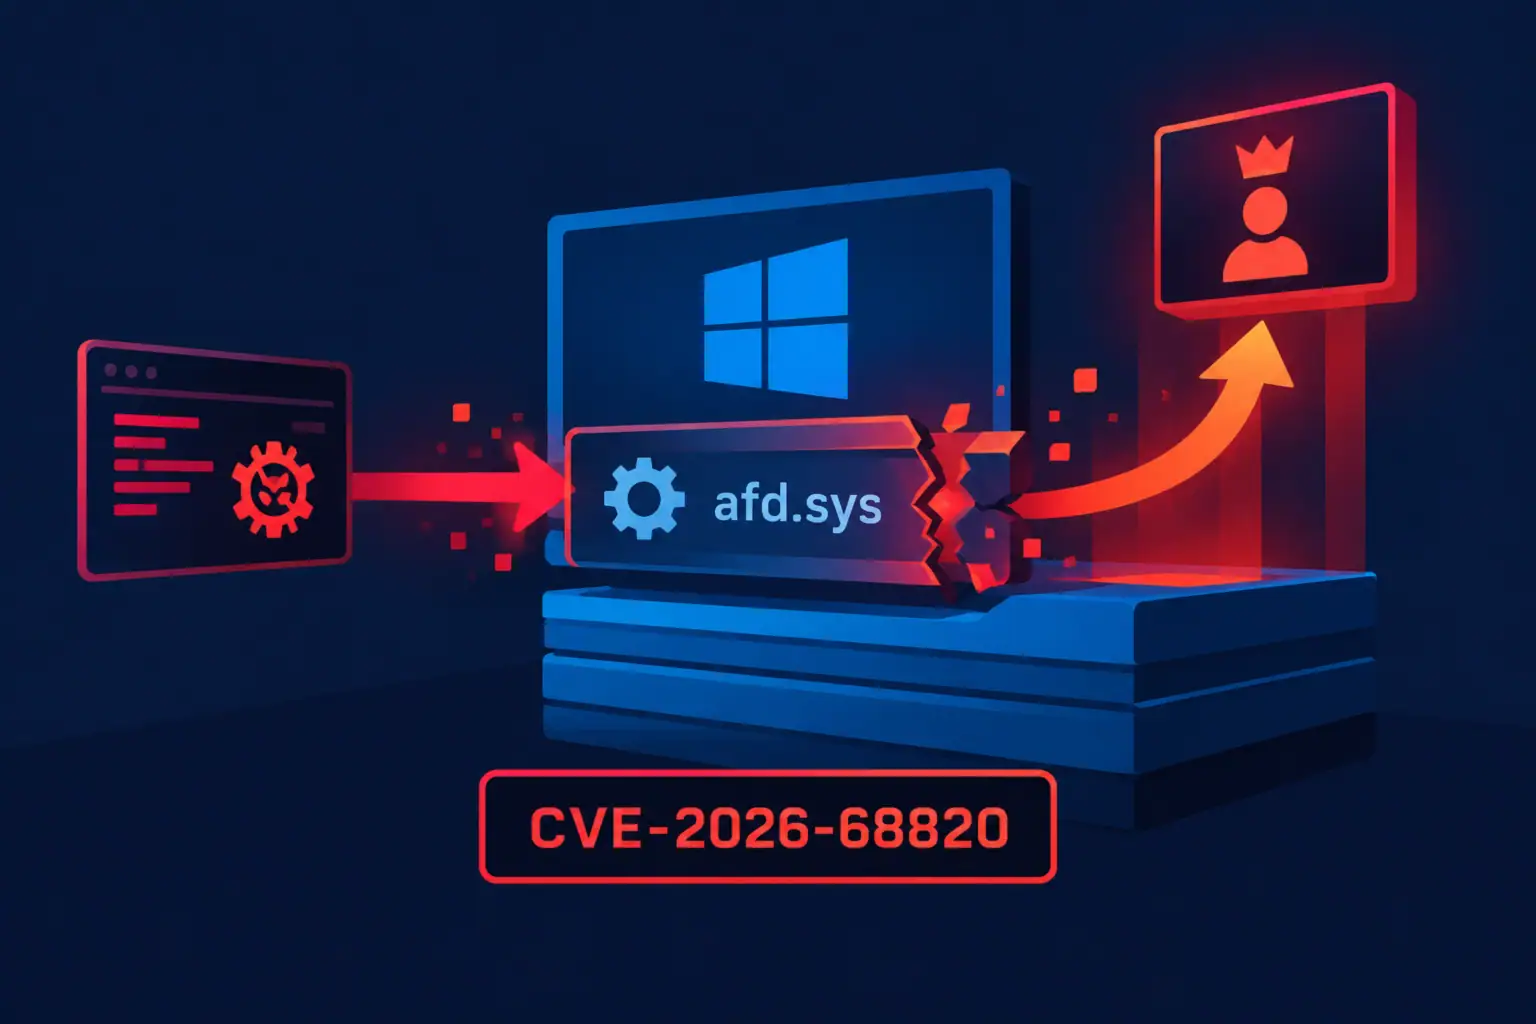
CVE-2026-68820 — use-after-free у Windows AFD for WinSock із підтвердженою експлуатацією
Вразливість CVE-2026-68820 у компоненті Windows Ancillary Function Driver for WinSock (afd.sys) активно експлуатується зловмисниками. Згідно з бюлетенем Microsoft, вада класу ...