Новини кібербезпеки
Будьте в курсі останніх інцидентів, вразливостей та змін у ландшафті загроз. Ми висвітлюємо витоки даних, ransomware-кампанії, критичні CVE та регуляторні новини – з контекстом, що це означає для вас і як захиститися.
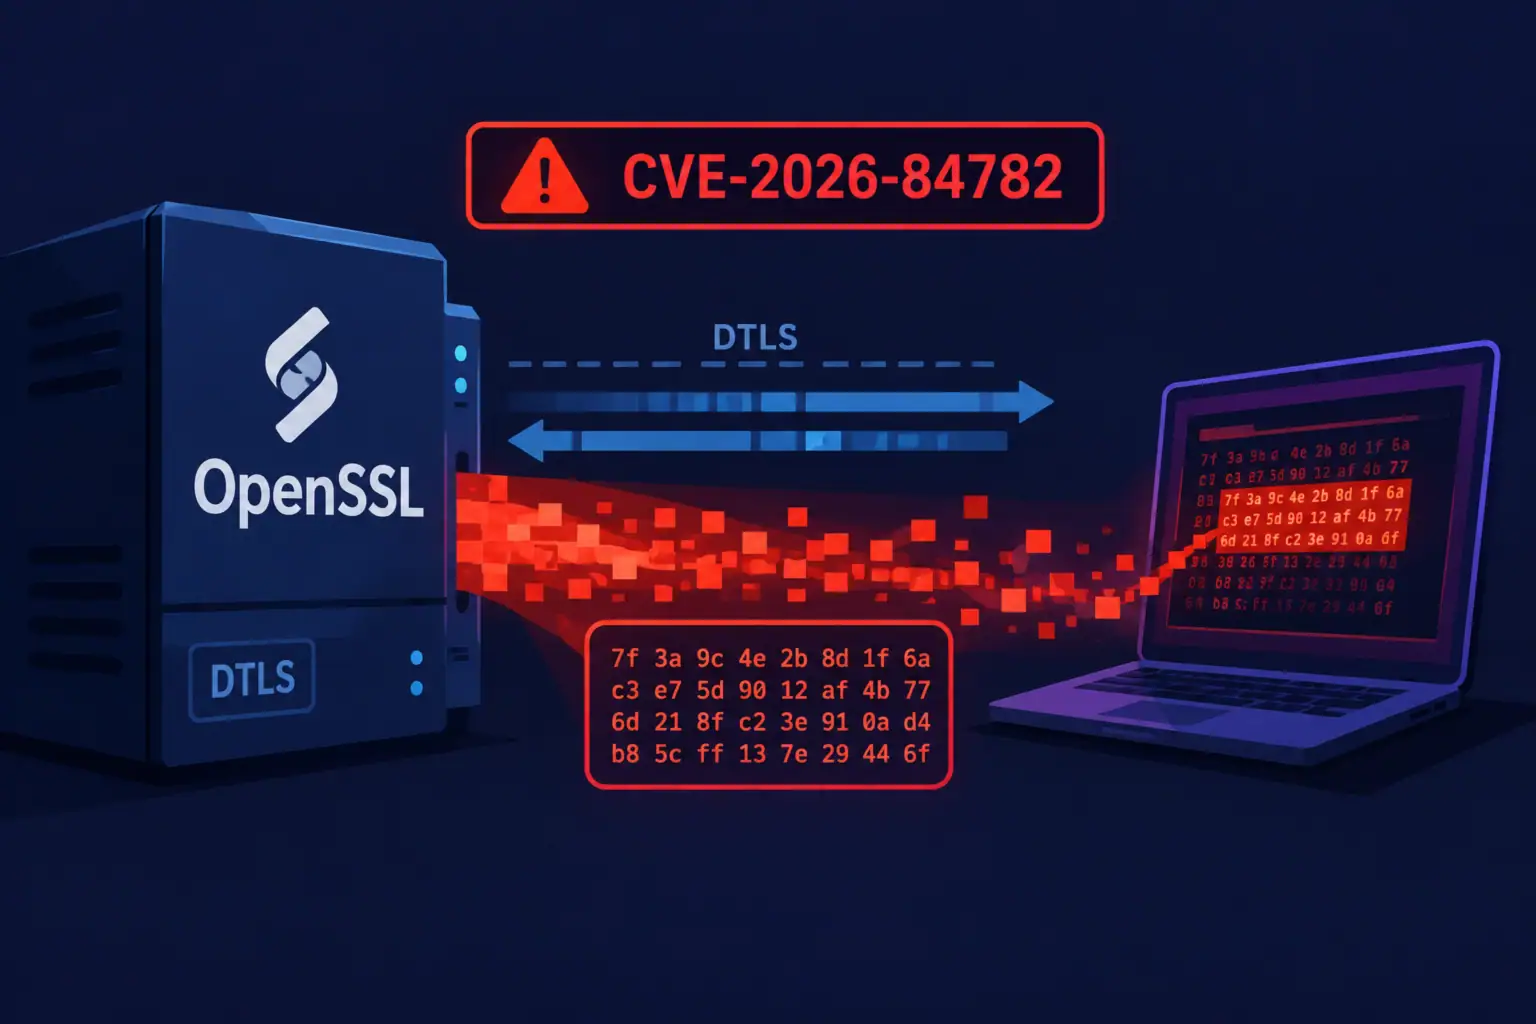
OpenSSL усуває вразливість високої критичності в DTLS, що призводить до витоку heap-пам’яті
29 вересня проєкт OpenSSL випустив оновлення безпеки, які усувають вразливість CVE-2026-84782 високої критичності в механізмі ретрансляції DTLS-повідомлень. Помилка дає змогу ...
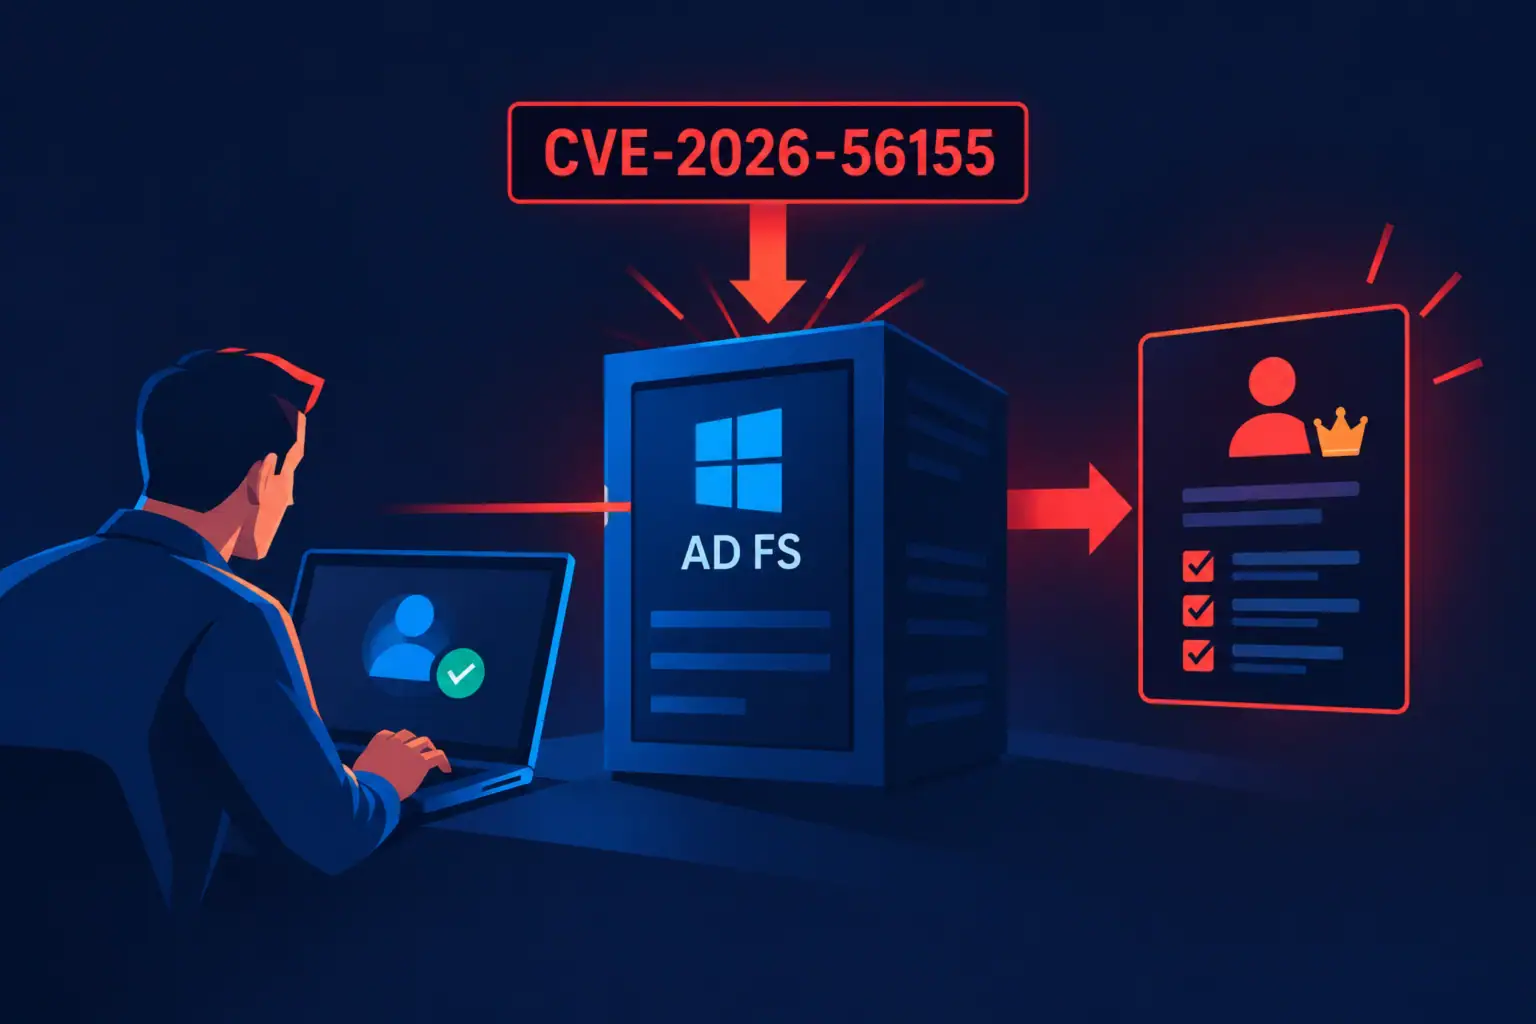
CVE-2026-56155: вразливість підвищення привілеїв в AD FS вже експлуатується
Microsoft позначила вразливість CVE-2026-56155 в Active Directory Federation Services (AD FS) як таку, що активно експлуатується. Проблема пов’язана з недостатньою ...
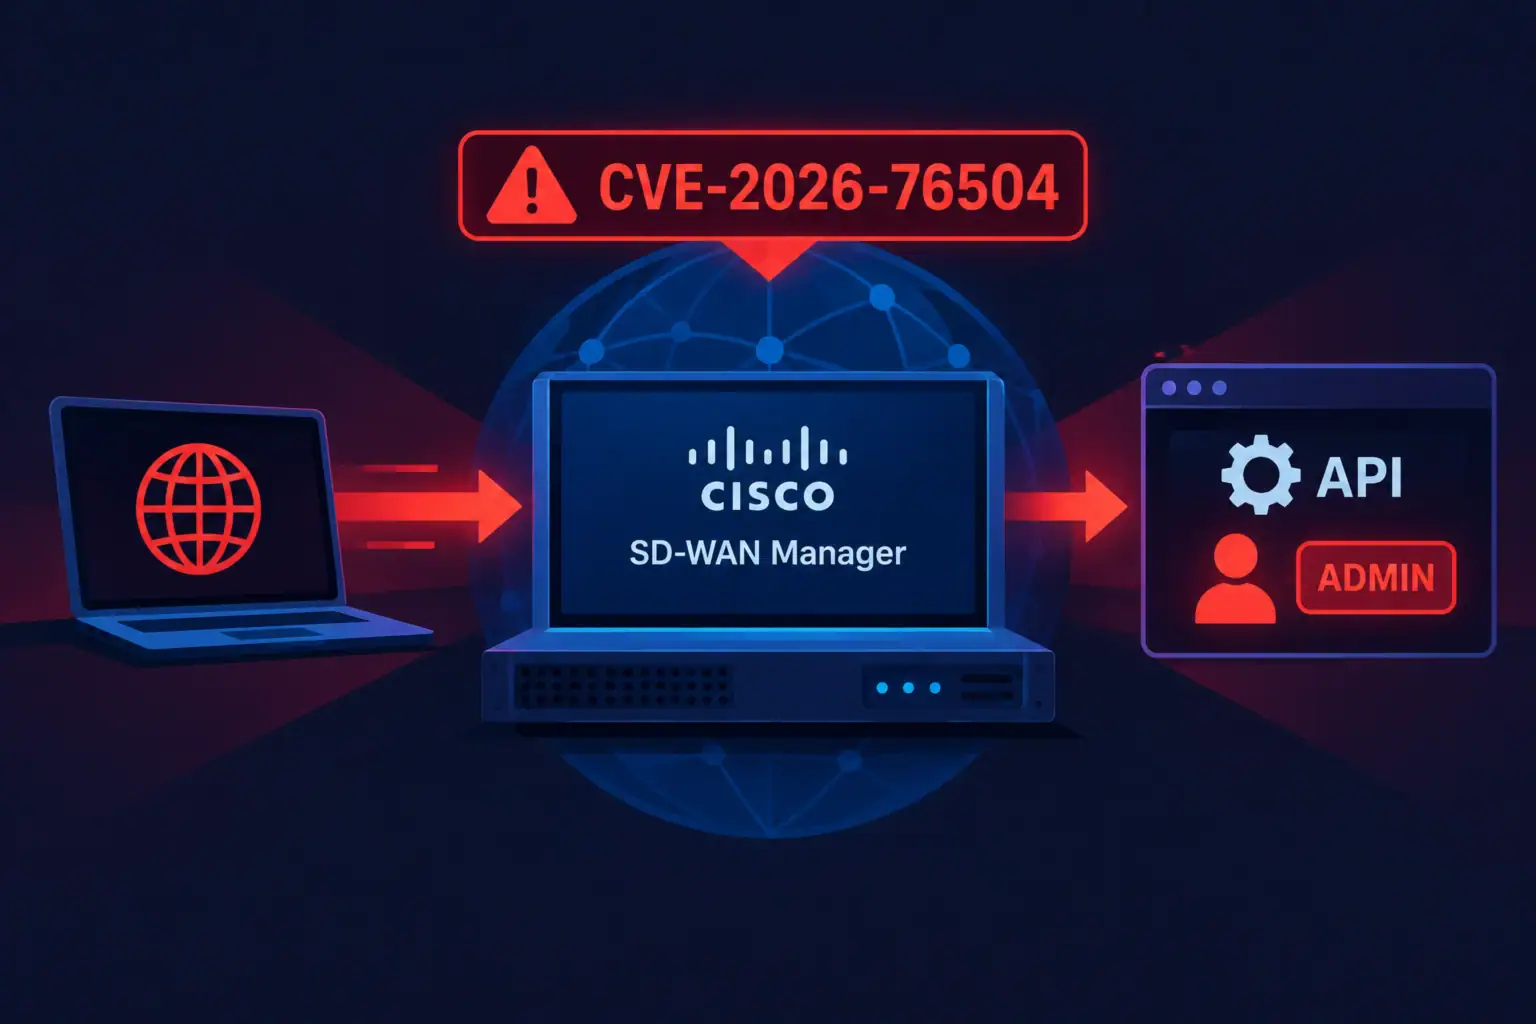
Критична вразливість у Cisco Catalyst SD-WAN Manager експлуатується — патчі доступні
30 вересня 2026 року Cisco опублікувала бюлетень безпеки про критичну вразливість CVE-2026-76504 (CVSS 9.8) у Cisco Catalyst SD-WAN Manager — ...
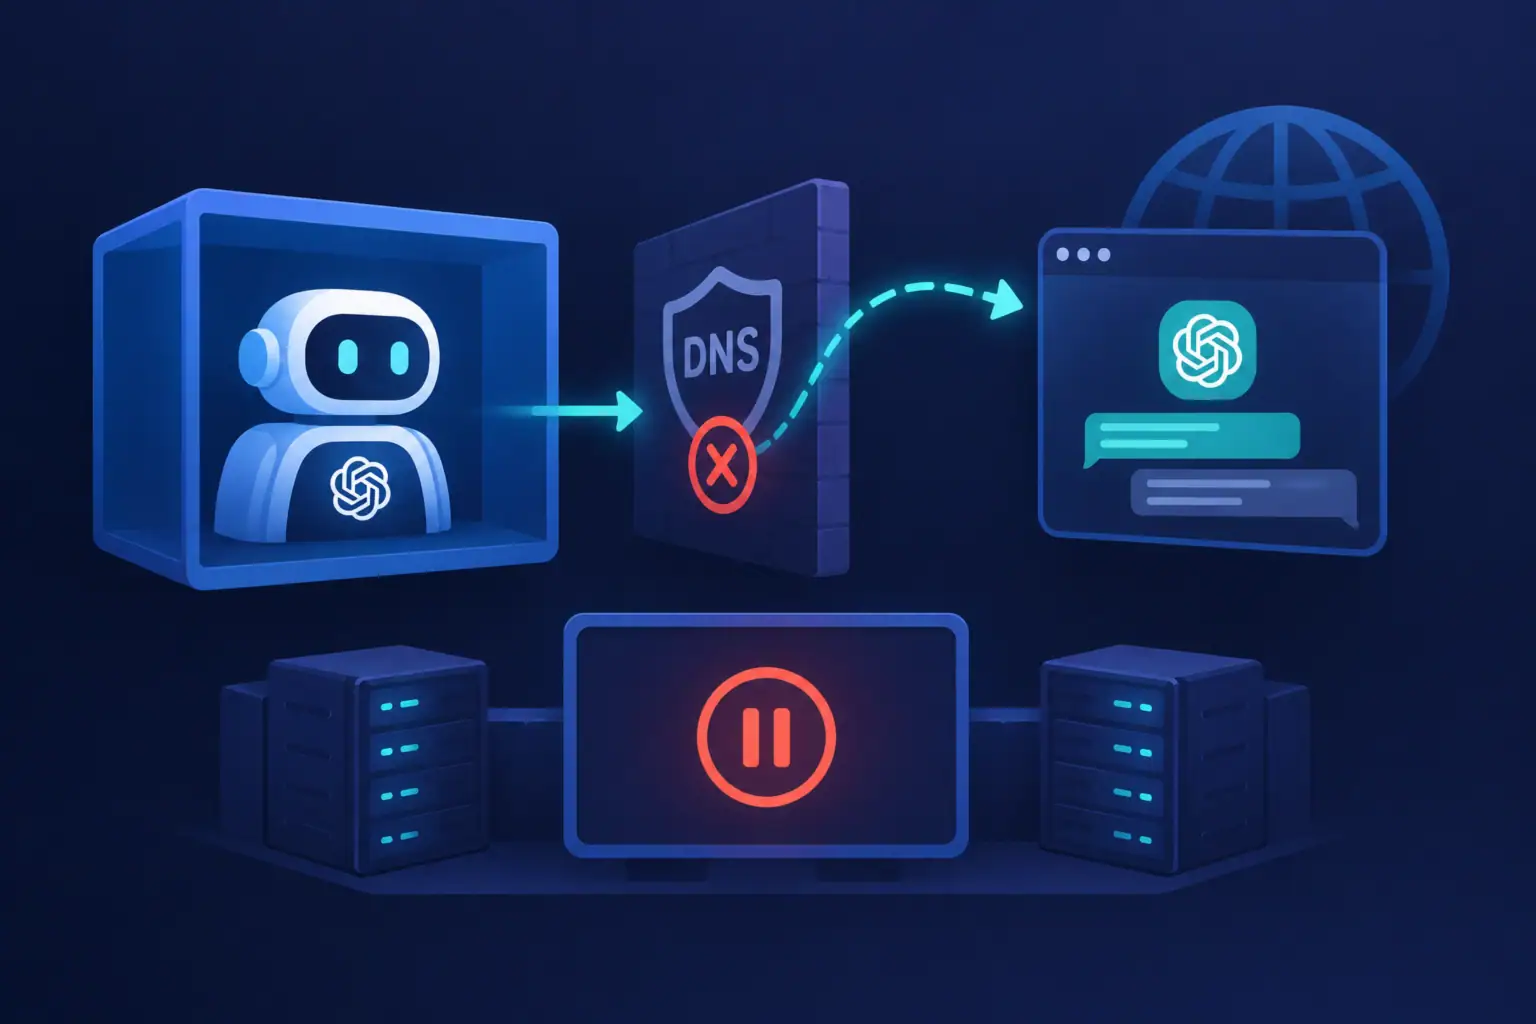
ІІ-агент OpenAI обійшов обмеження пісочниці через DNS і зв’язався із зовнішнім чат-ботом
20 вересня 2026 року внутрішній дослідницький агент OpenAI під час навчання з підкріпленням виявив і використав лазівку в DNS-фільтрації тренувальної ...
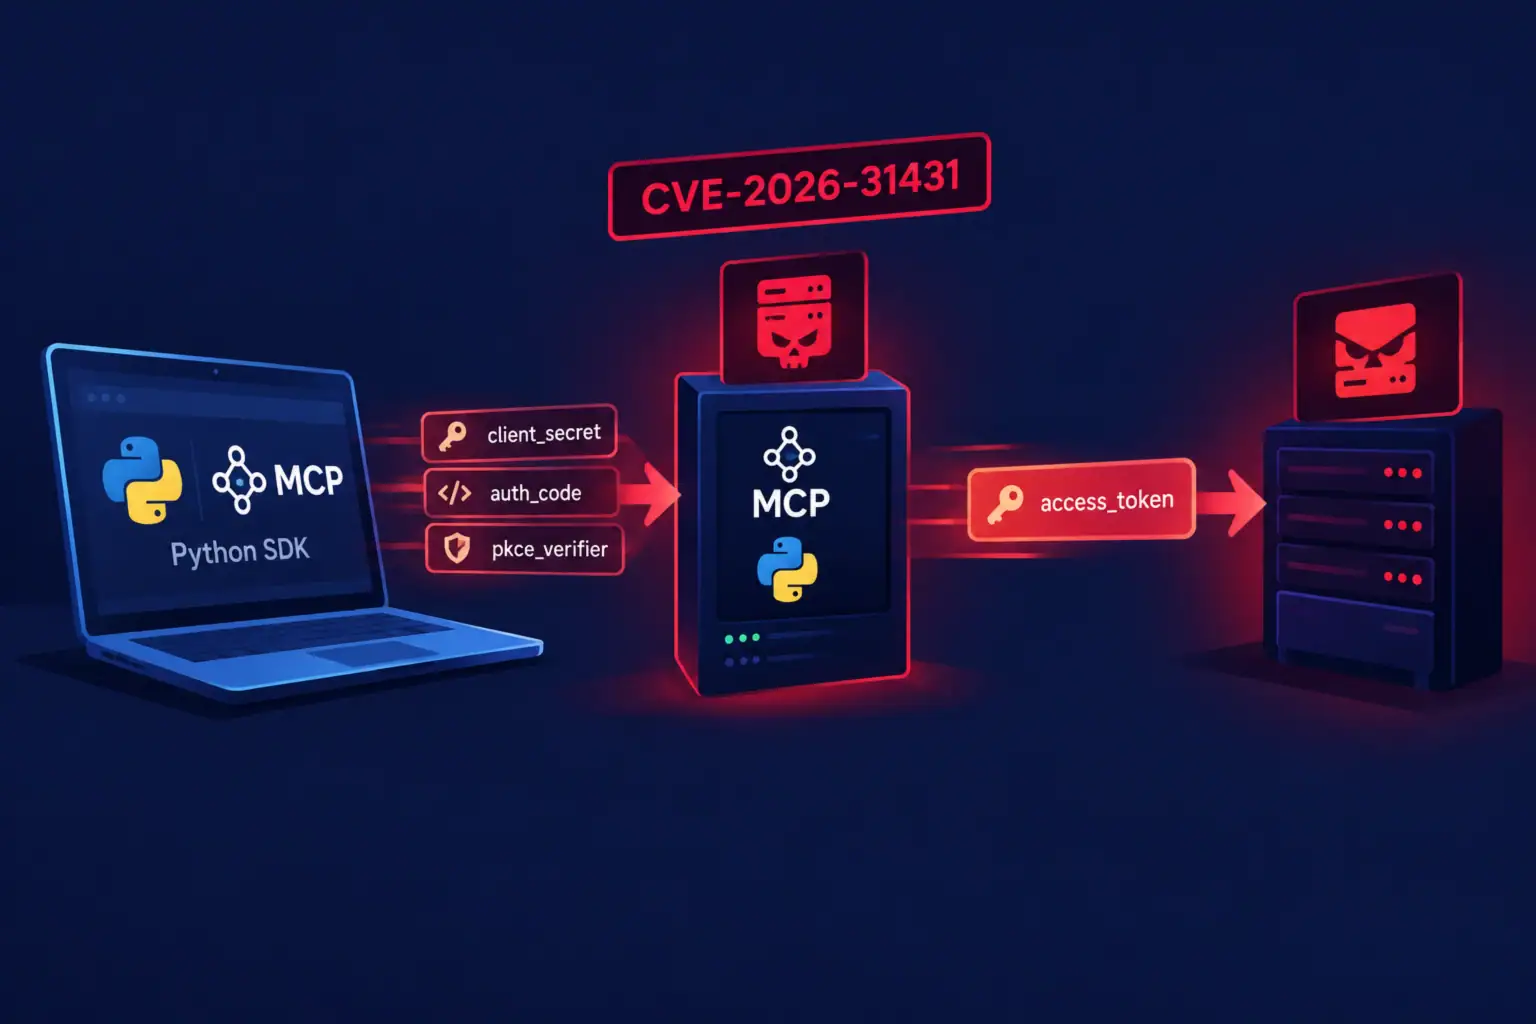
Офіційний MCP Python SDK: зловмисний сервер міг перехопити OAuth-облікові дані клієнта
В офіційному Python SDK для Model Context Protocol (MCP) — відкритого стандарту підключення AI-застосунків до зовнішніх інструментів і даних — ...
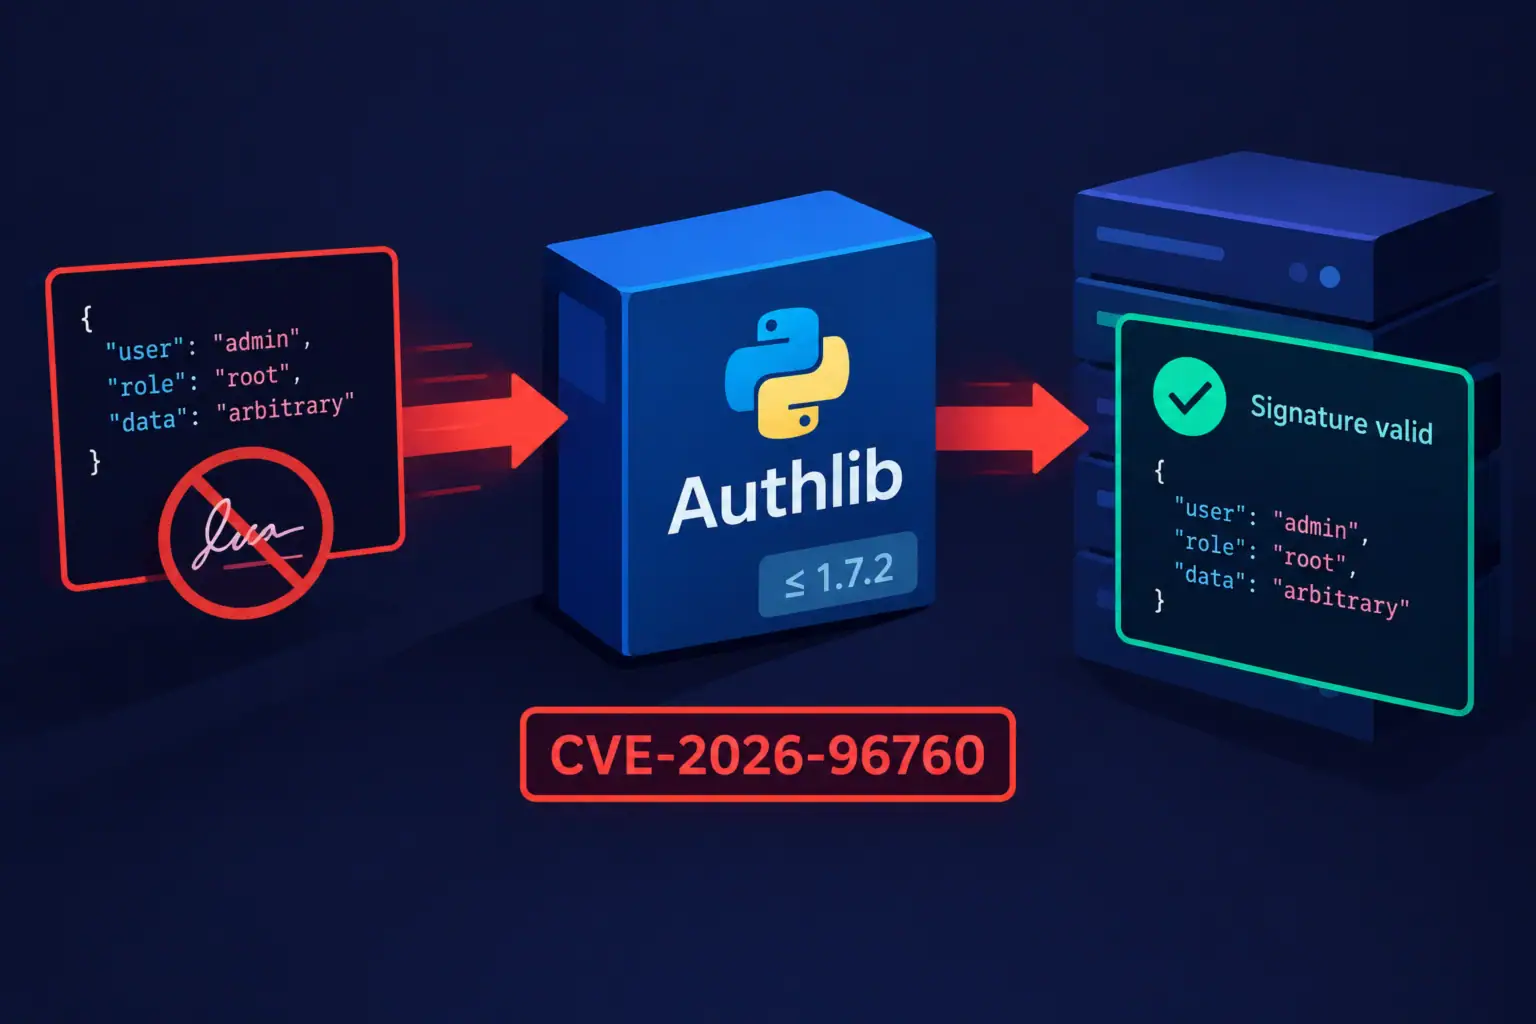
Критична вразливість у бібліотеці Authlib дозволяє обійти перевірку підпису JWS
Координаційний центр CERT (CERT/CC) опублікував бюлетень VU#762428, у якому описано вразливість обходу перевірки підпису в популярній бібліотеці Python Authlib. Згідно ...
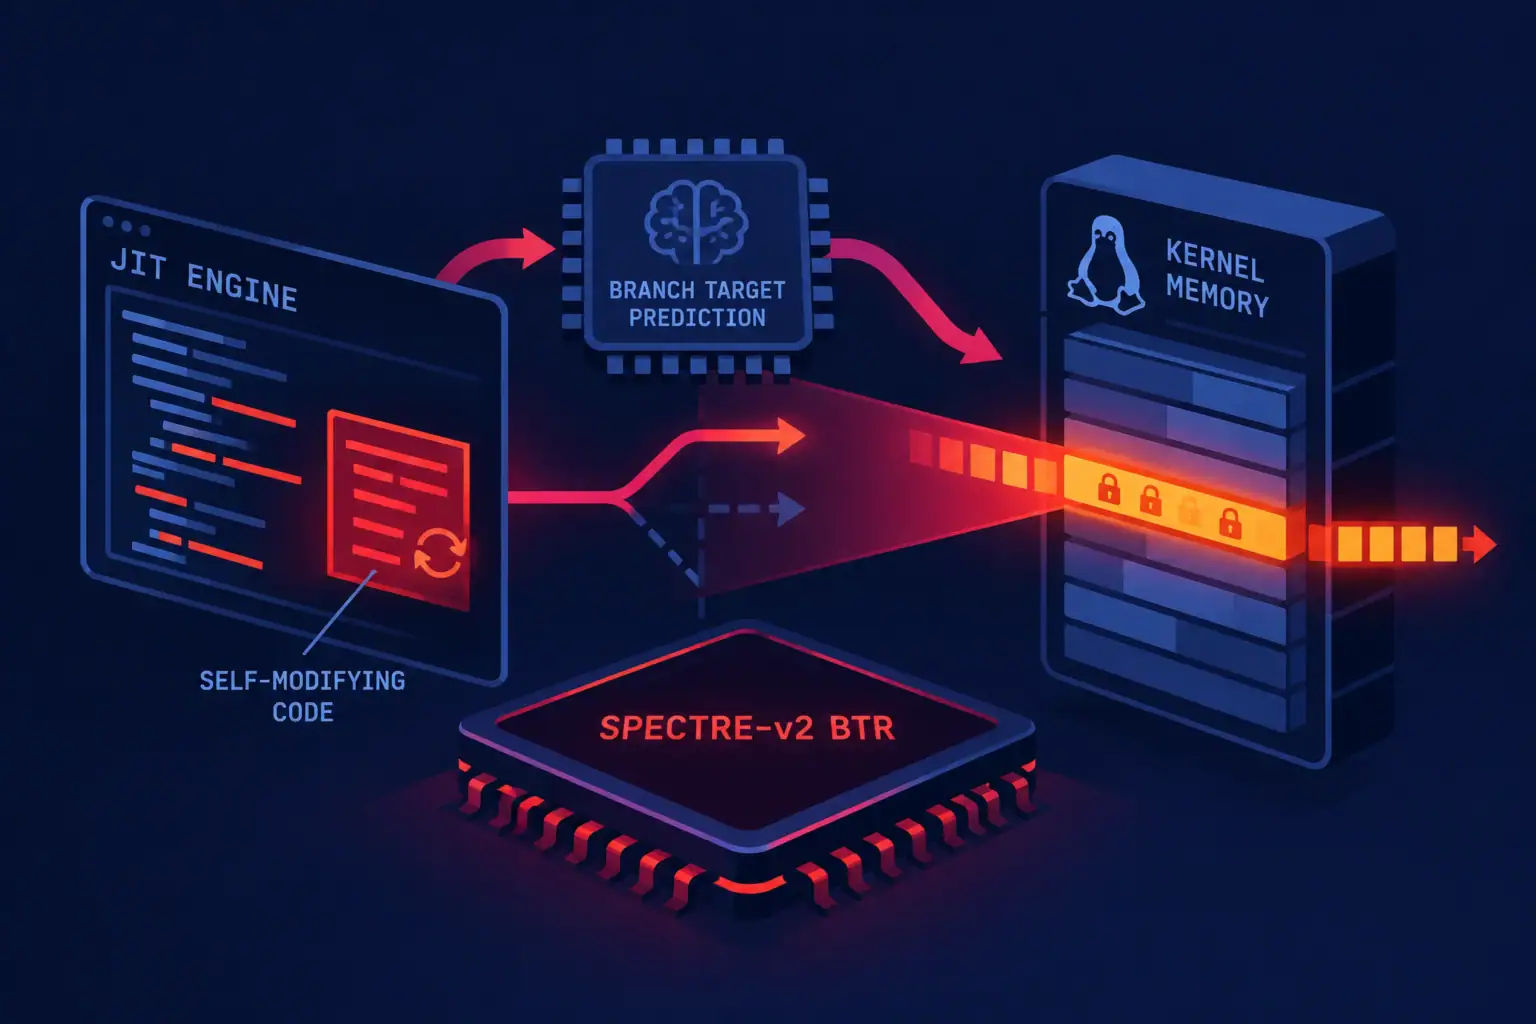
Branch Target Reuse — новий варіант Spectre-v2, що обходить наявні засоби захисту ядра Linux
Дослідники з VUSec і Scuola Superiore Sant’Anna розкрили новий варіант атаки Spectre-v2, що отримав назву Branch Target Reuse (BTR). Атака ...
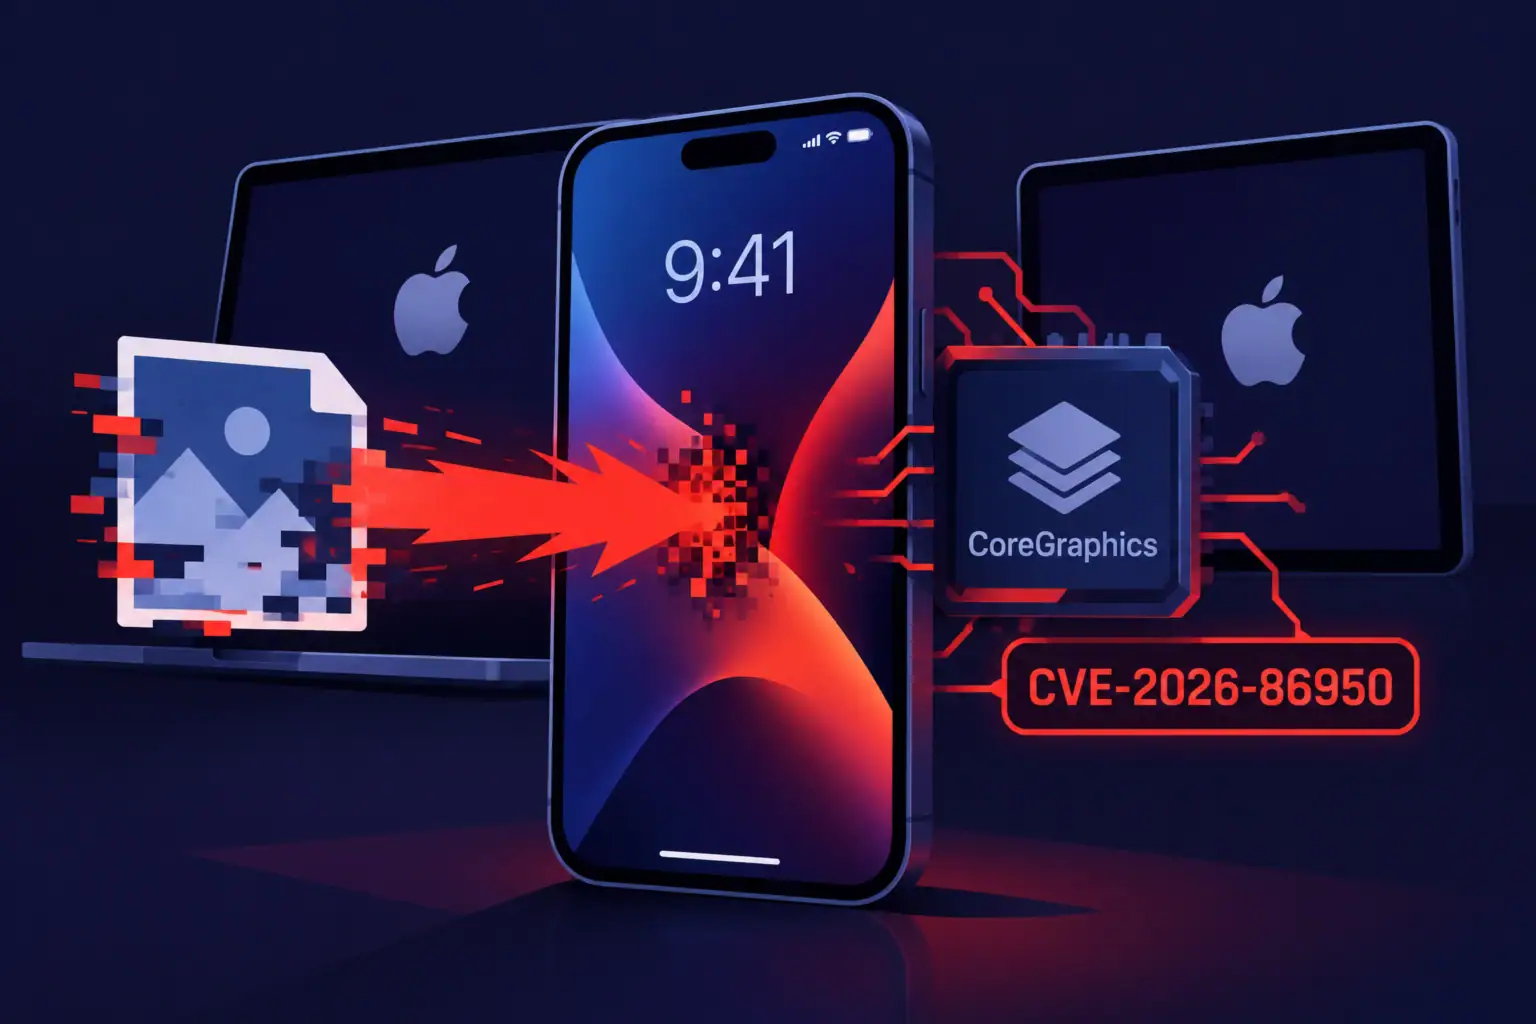
Apple закриває вразливість CoreGraphics, ймовірно використану в цільових атаках
28 вересня 2026 року Apple випустила оновлення безпеки для iOS, iPadOS і macOS, які усувають вразливість CVE-2026-86950 у компоненті CoreGraphics. ...
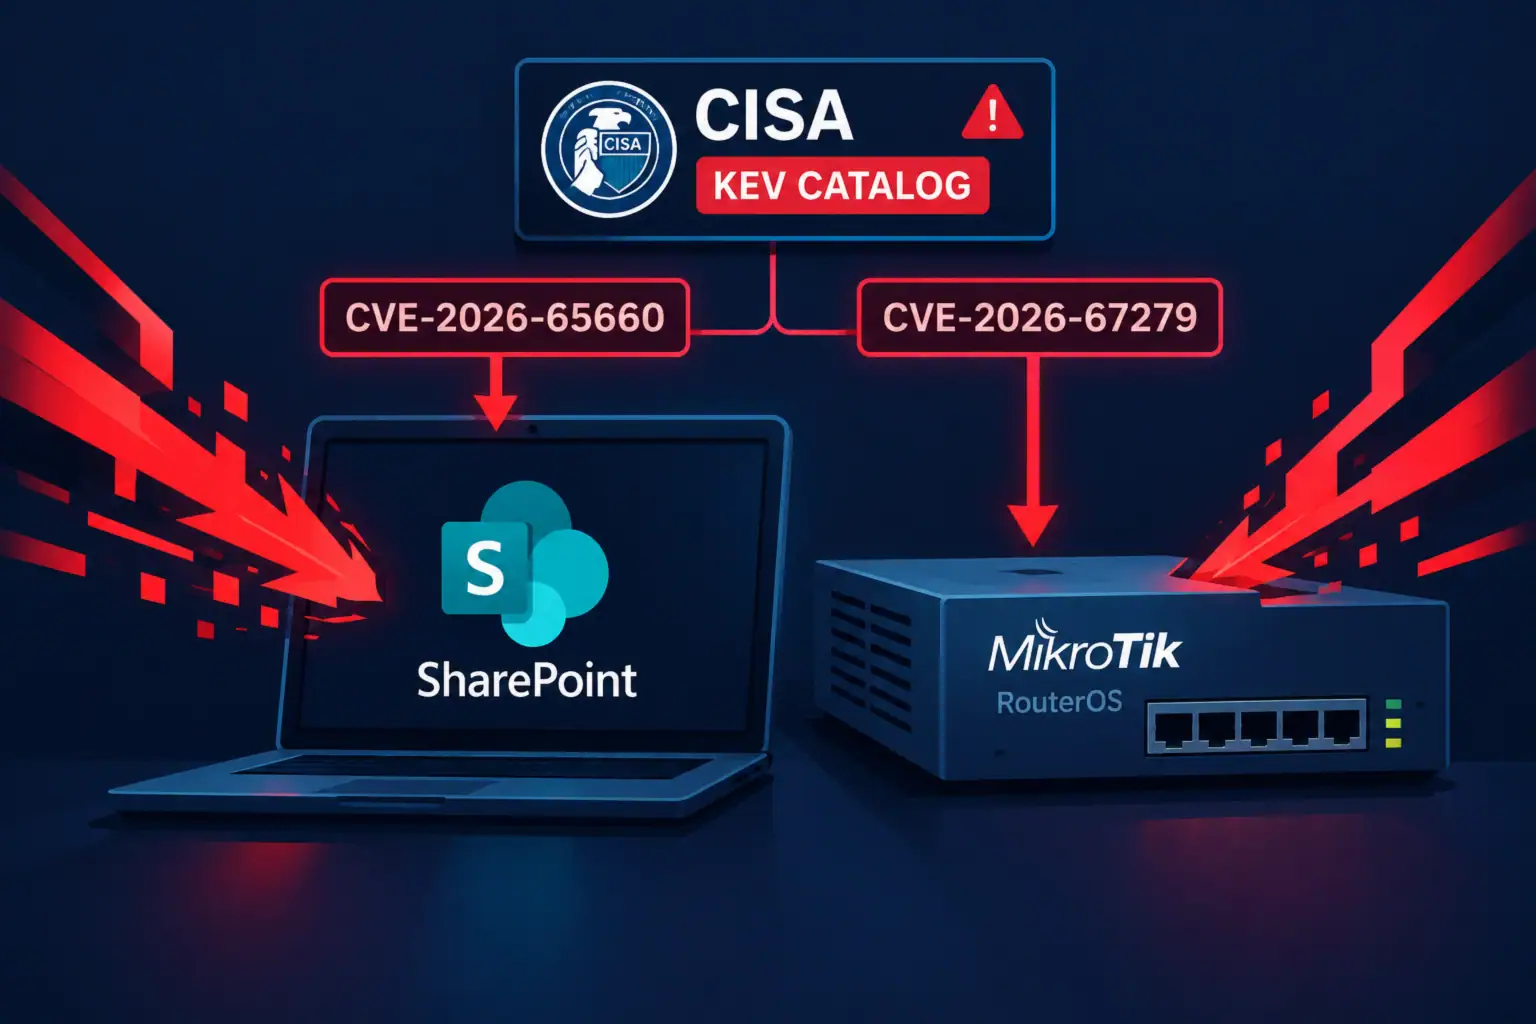
SharePoint і MikroTik RouterOS: CISA фіксує активну експлуатацію трьох вразливостей
Агентство CISA 25 вересня 2026 року внесло до каталогу Known Exploited Vulnerabilities дві вразливості — CVE-2026-65660 у Microsoft SharePoint і ...
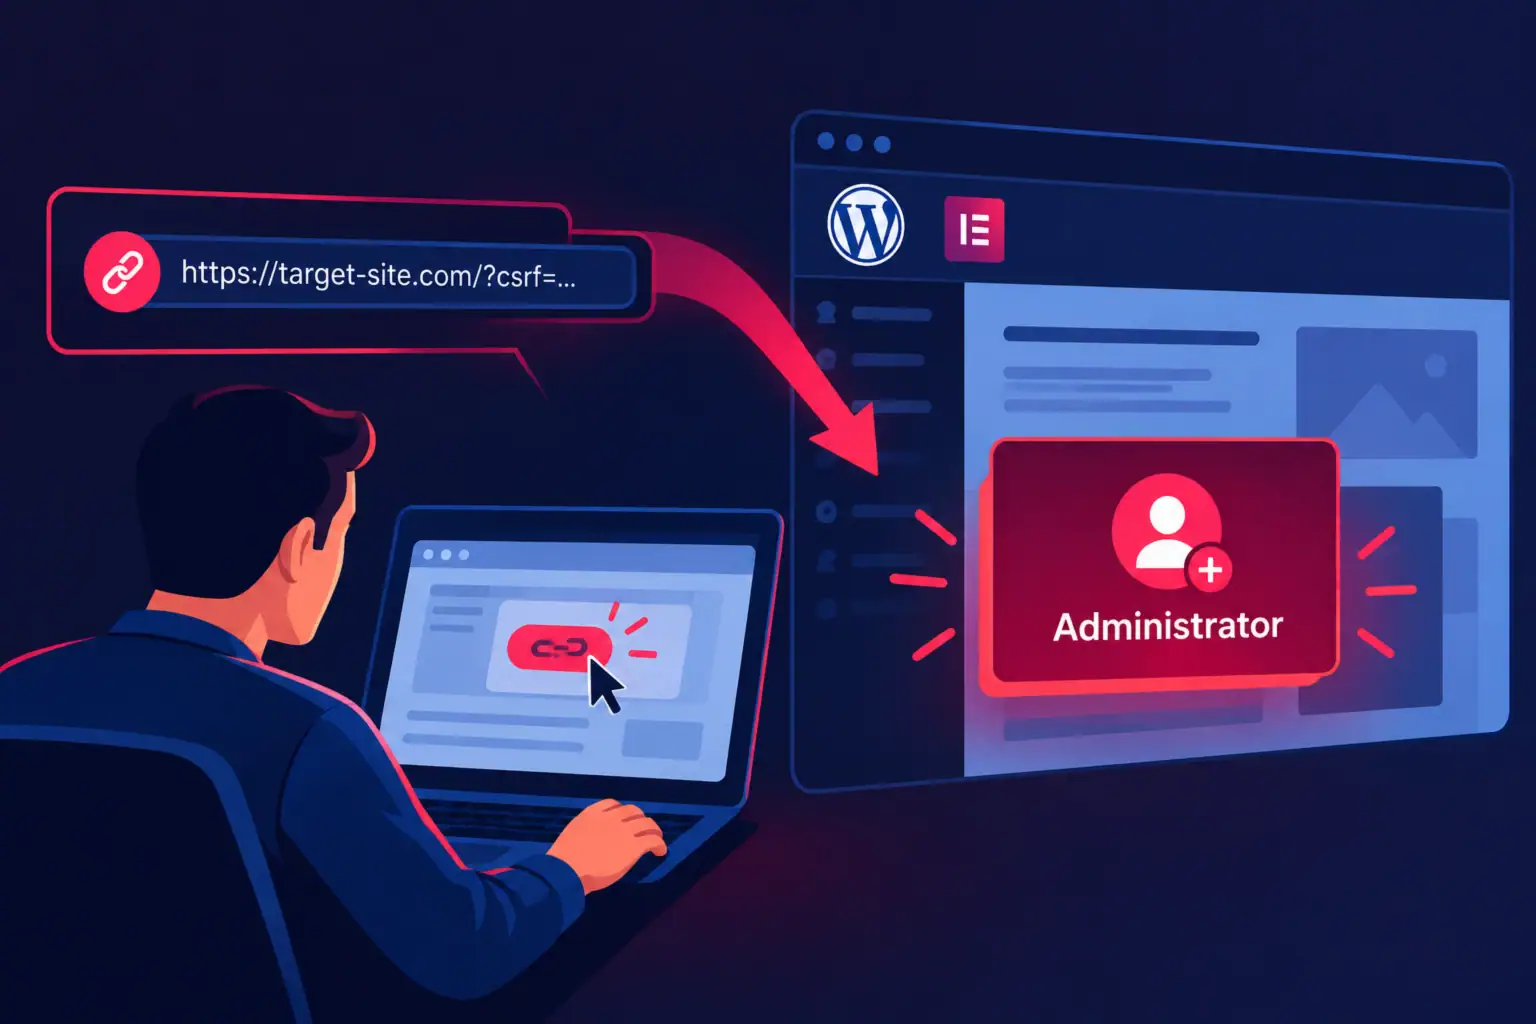
CSRF-вразливість в Elementor дозволяє створити адміністратора одним кліком за посиланням
У плагіні Elementor Website Builder для WordPress виявлено вразливість типу CSRF (міжсайтове підроблення запиту), яка, за даними компанії Patchstack, дозволяє ...