Новини кібербезпеки
Будьте в курсі останніх інцидентів, вразливостей та змін у ландшафті загроз. Ми висвітлюємо витоки даних, ransomware-кампанії, критичні CVE та регуляторні новини – з контекстом, що це означає для вас і як захиститися.
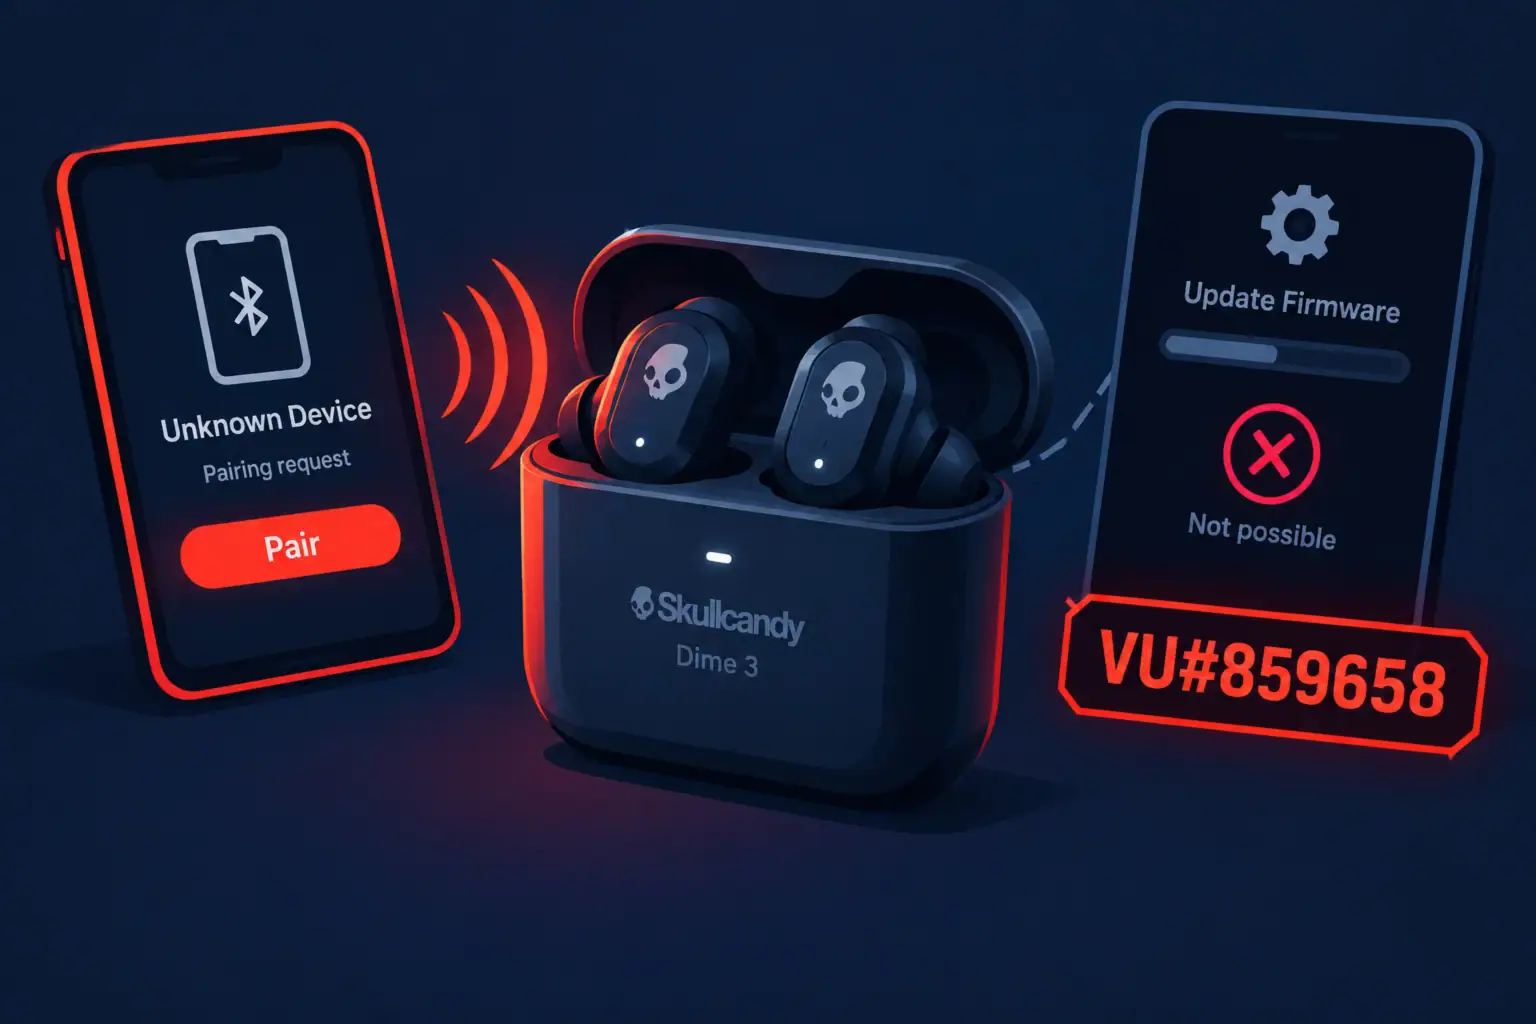
CERT/CC попереджає: навушники Skullcandy Dime 3 вразливі до несанкціонованого Bluetooth-парування без можливості оновлення
Координаційний центр CERT/CC опублікував бюлетень VU#859658, у якому описується вразливість бездротових навушників Skullcandy Dime 3 (модель S2DCW) з прошивкою версії ...
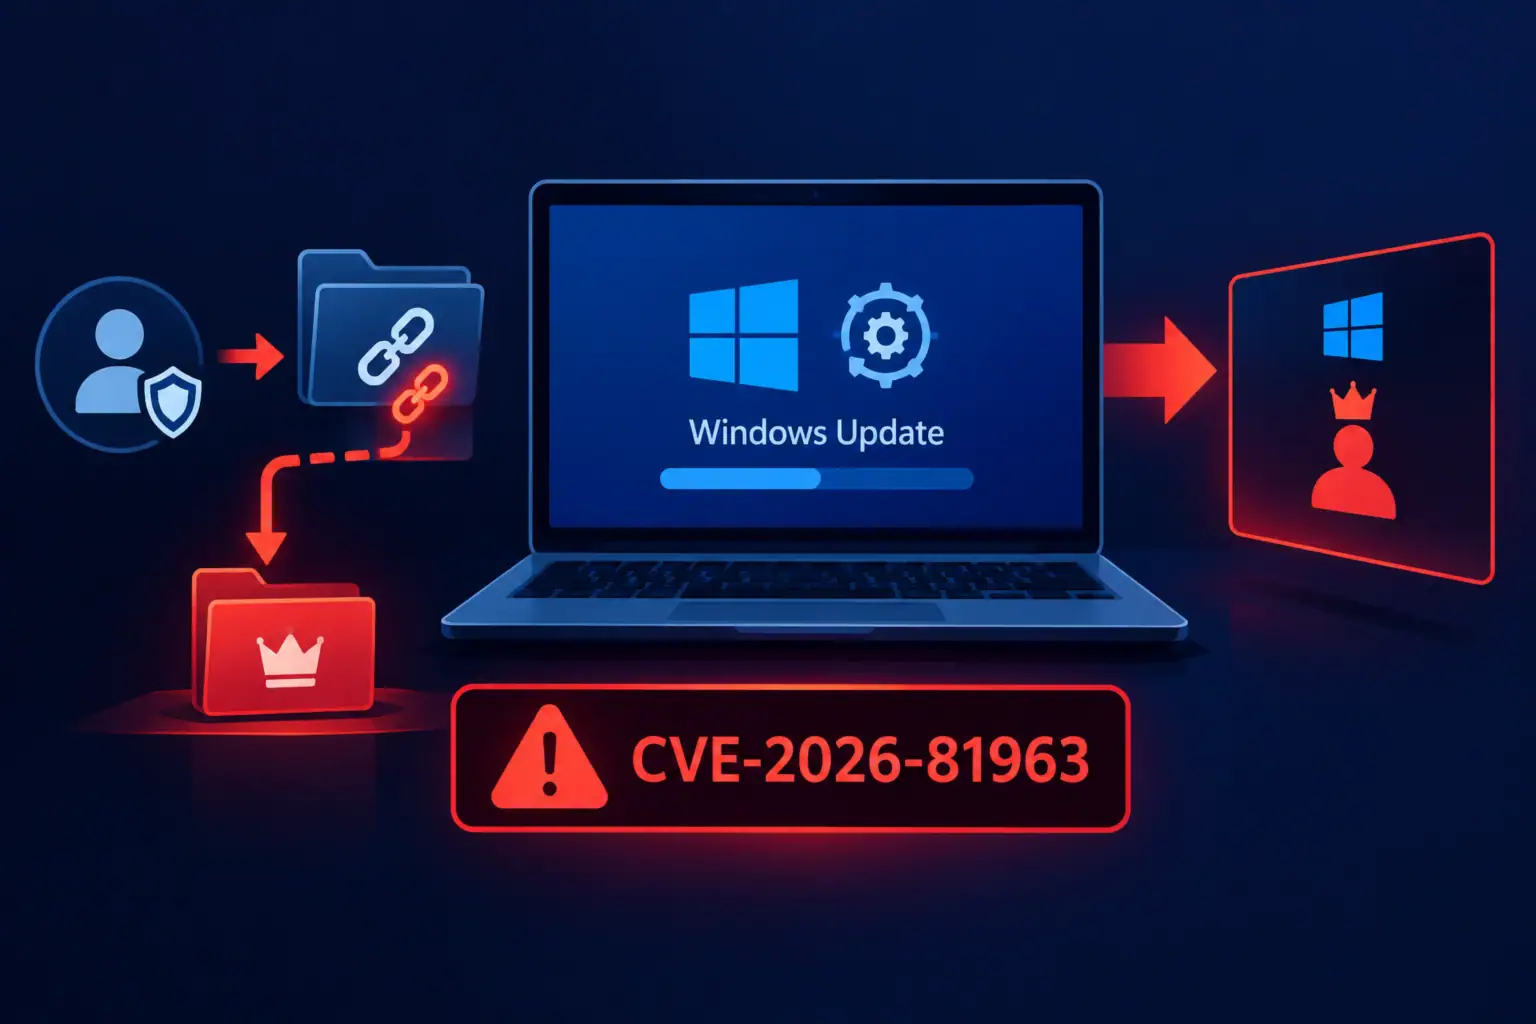
CVE-2026-81963: активно експлуатована вразливість підвищення привілеїв у Windows Update Stack
Microsoft повідомляє про активну експлуатацію вразливості CVE-2026-81963 у компоненті Windows Update Stack. Вразливість дає змогу локальному авторизованому зловмиснику підвищити привілеї ...
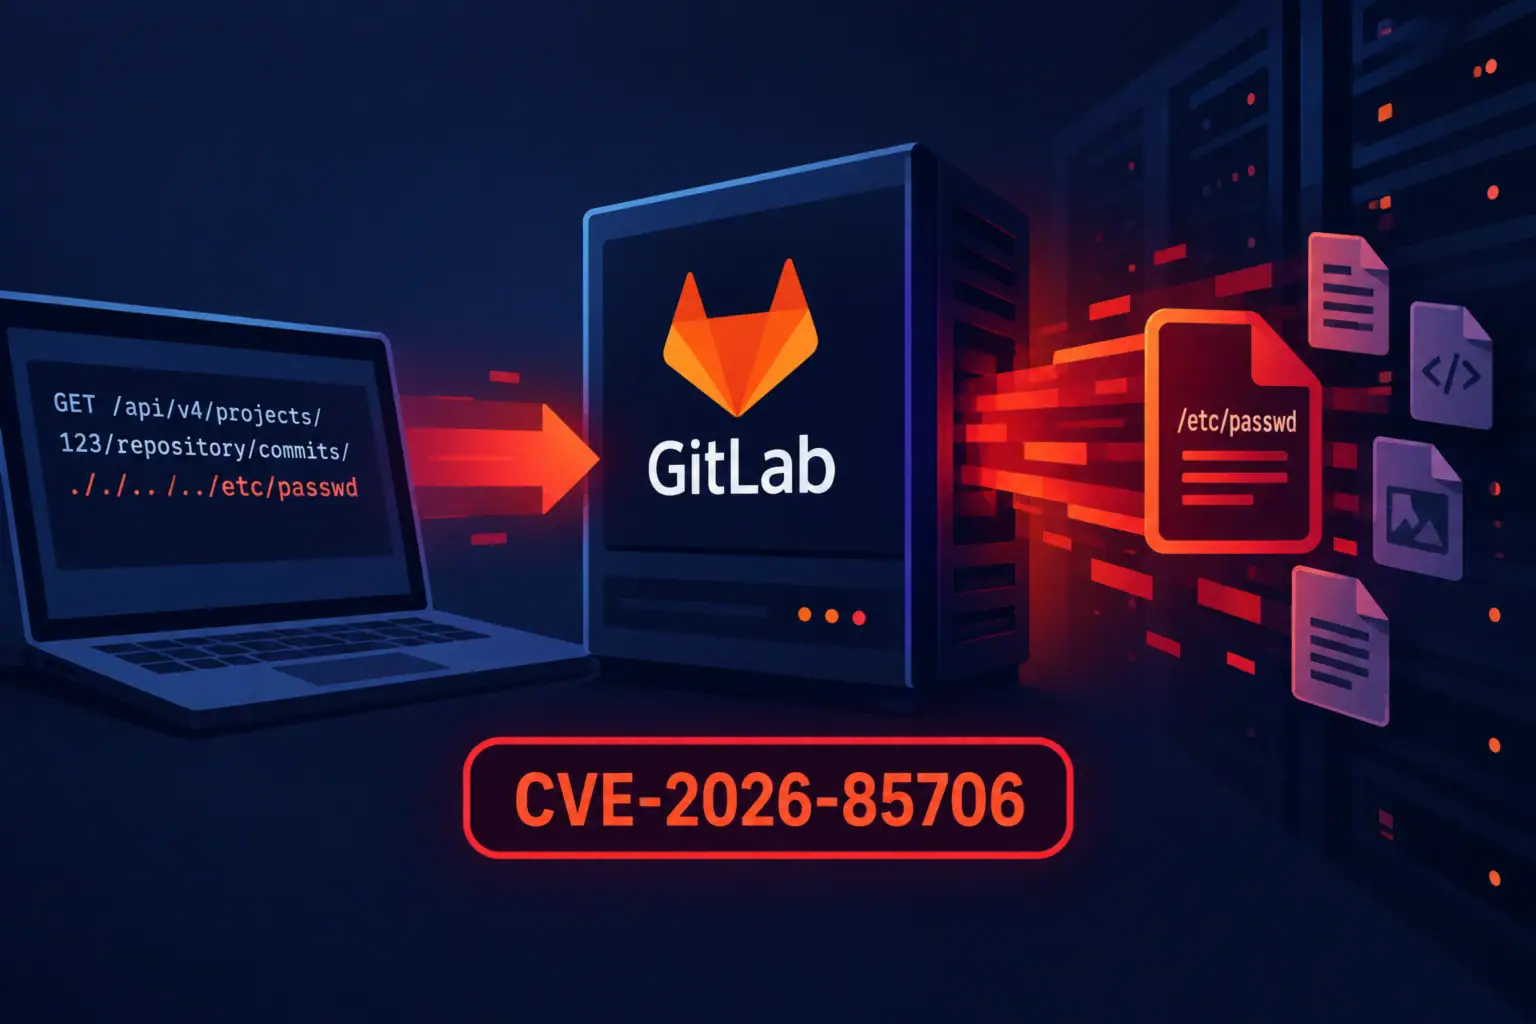
GitLab усуває вразливість читання файлів з максимальним CVSS — сканування вже розпочалося
GitLab випустив позачергові оновлення безпеки, які усувають кілька вразливостей, зокрема CVE-2026-85706 з максимальною оцінкою CVSS 10.0 — вразливість обходу шляху ...
Fortinet розкрила вразливість у FortiSandbox — неавтентифікований доступ до конфіденційних даних
Fortinet опублікувала бюлетень безпеки FG-IR-26-166, у якому описано вразливість неналежного контролю доступу (CWE-284) у вебінтерфейсі продуктів FortiSandbox, FortiSandbox Cloud і ...
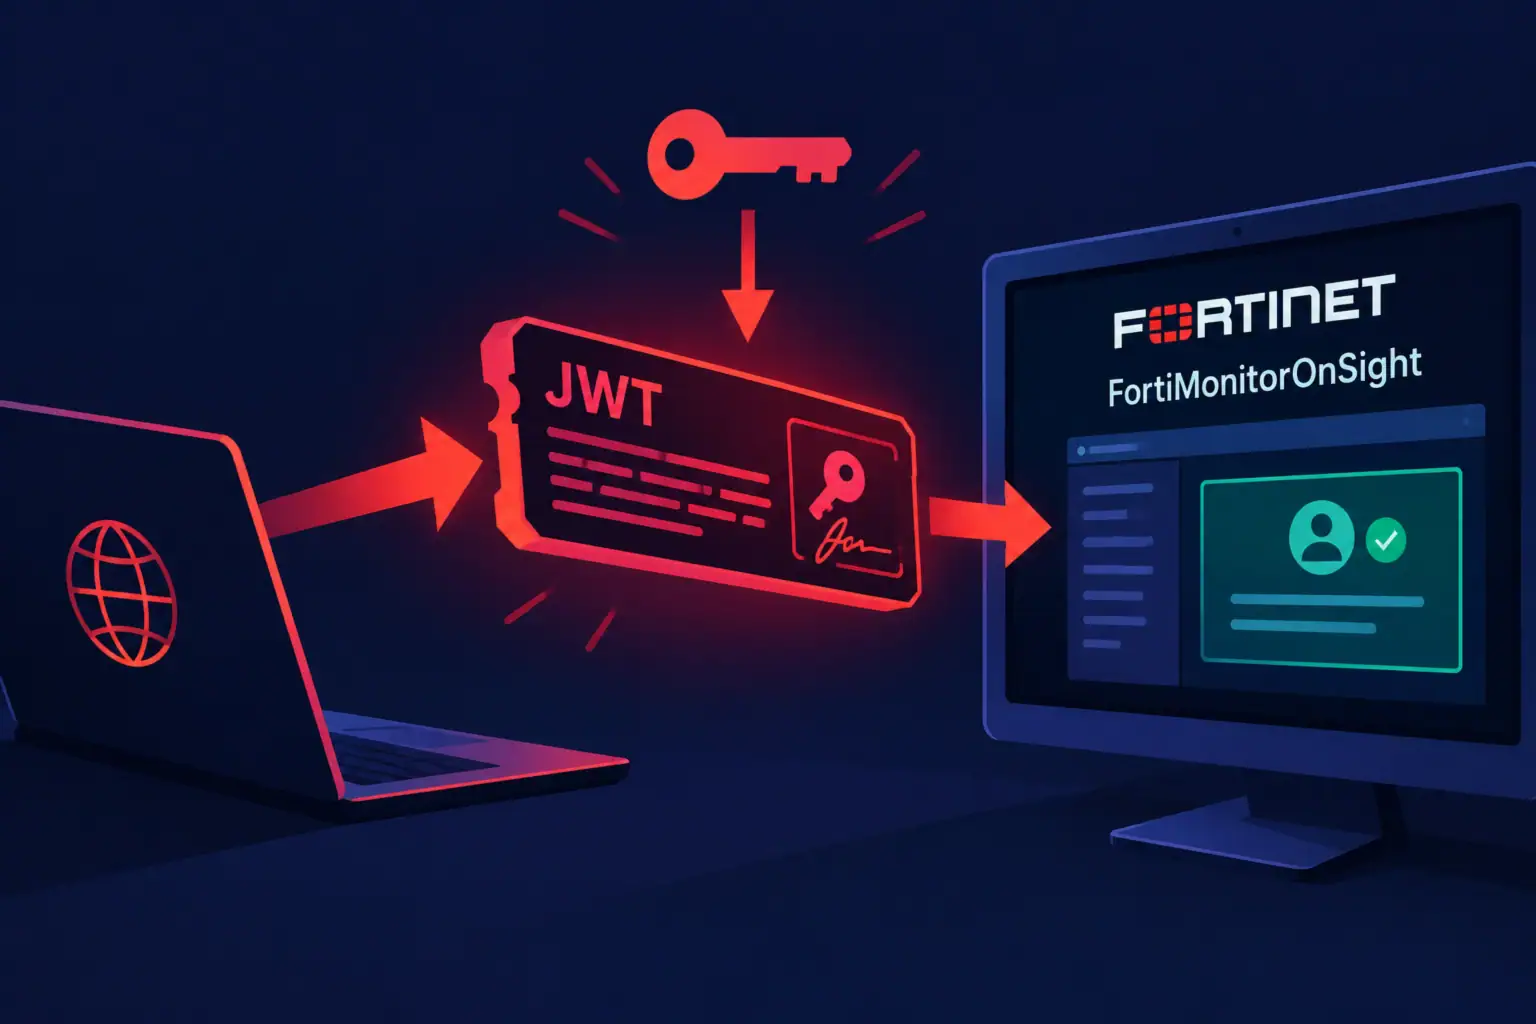
Критична вразливість у FortiMonitorOnSight дозволяє обійти автентифікацію через статичний ключ JWT
Компанія Fortinet опублікувала бюлетень безпеки FG-IR-26-170, у якому описано критичну вразливість у веб-порталі FortiMonitorOnSight. Проблема отримала оцінку CVSSv3 9.6 і ...
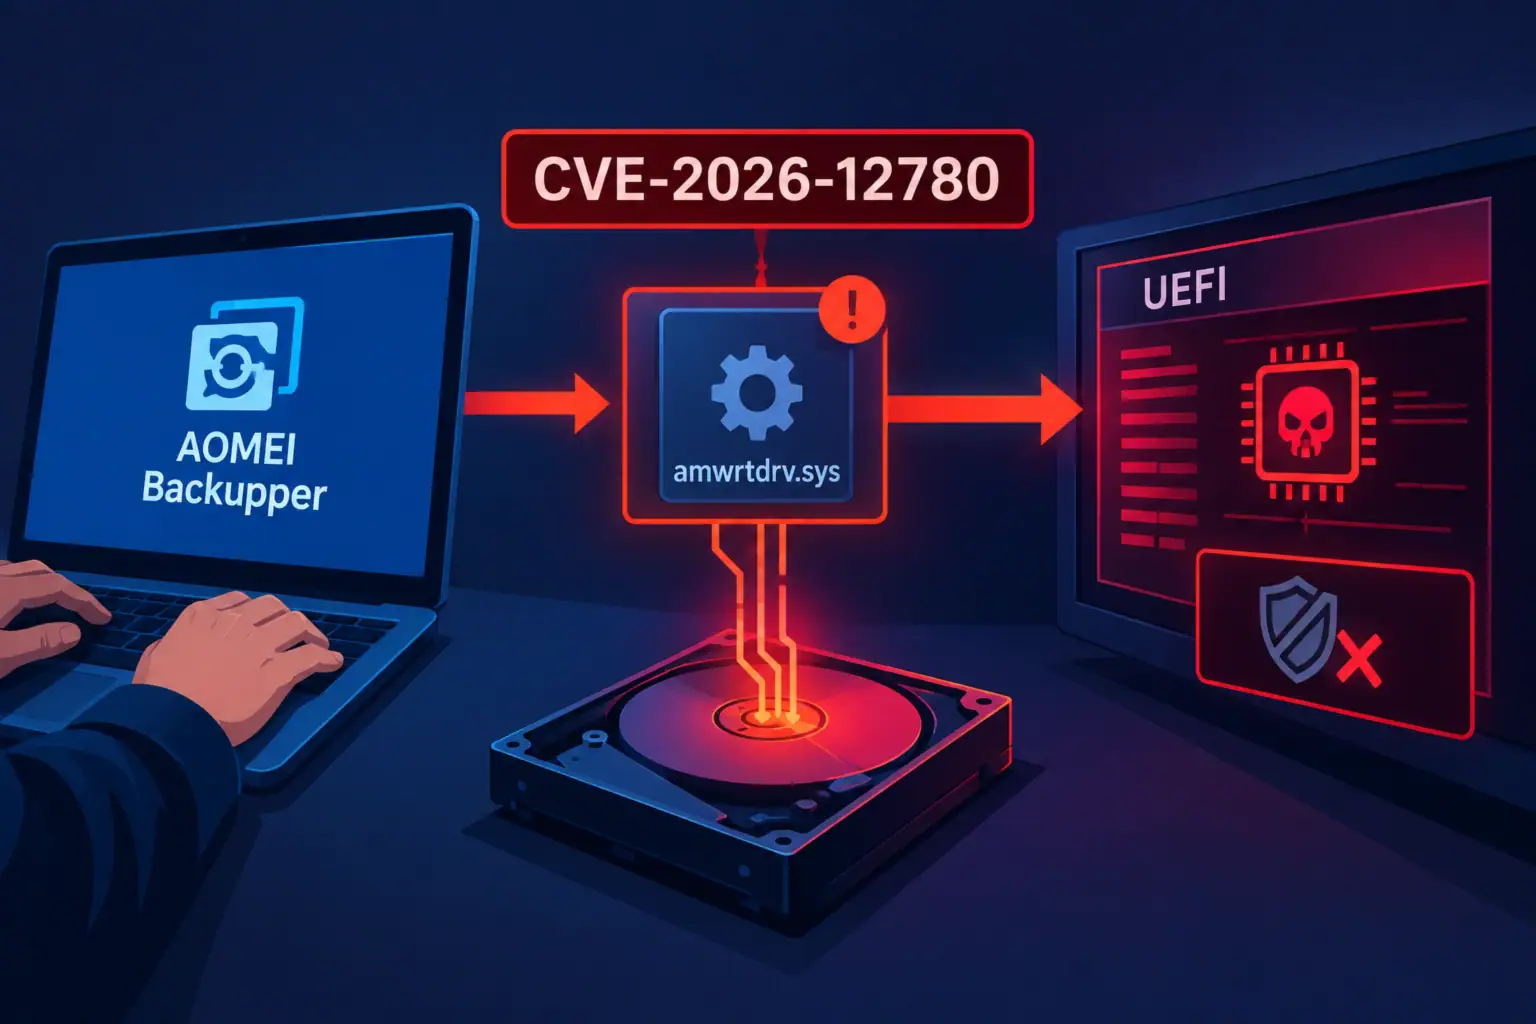
Вразливість у драйвері AOMEI Backupper дає змогу записувати дані на фізичний диск без привілеїв
Координаційний центр CERT (CERT/CC) опублікував бюлетень VU#687587, у якому описано вразливість CVE-2026-12780 у драйвері ядра amwrtdrv.sys, що входить до складу ...
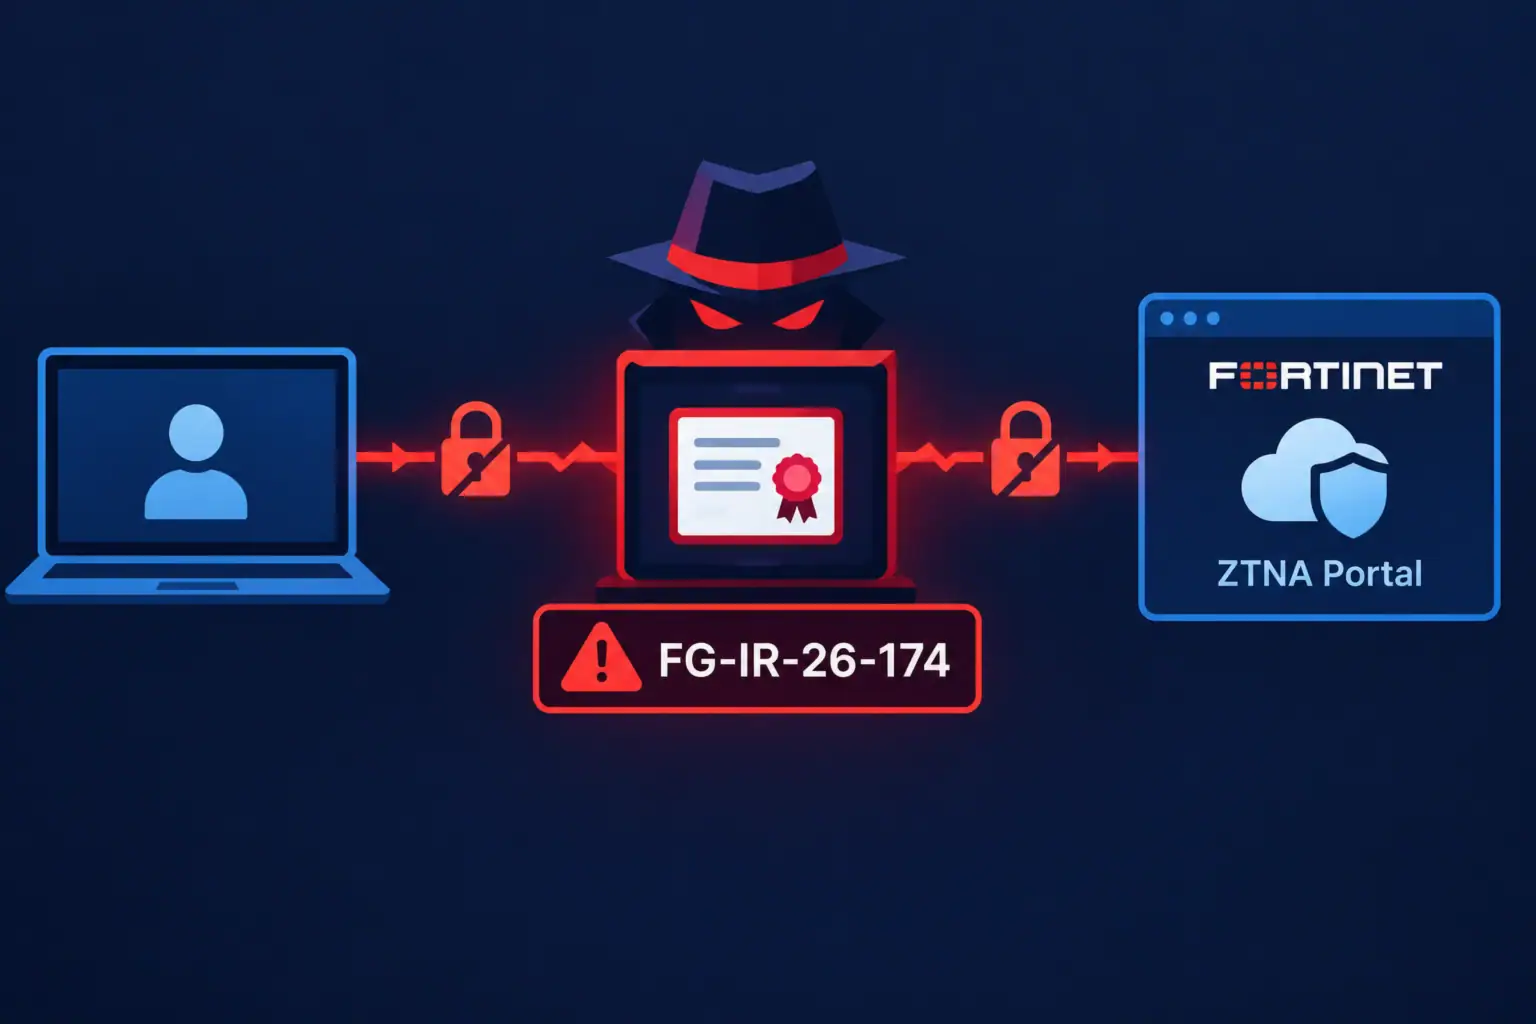
Вразливість перевірки сертифікатів у FortiOS і FortiProxy дає змогу перехоплювати трафік ZTNA-порталу
Fortinet опублікувала бюлетень безпеки FG-IR-26-174, який описує вразливість некоректної валідації сертифікатів (CWE-295) в безагентному ZTNA-порталі FortiOS і FortiProxy. Вразливість оцінена ...
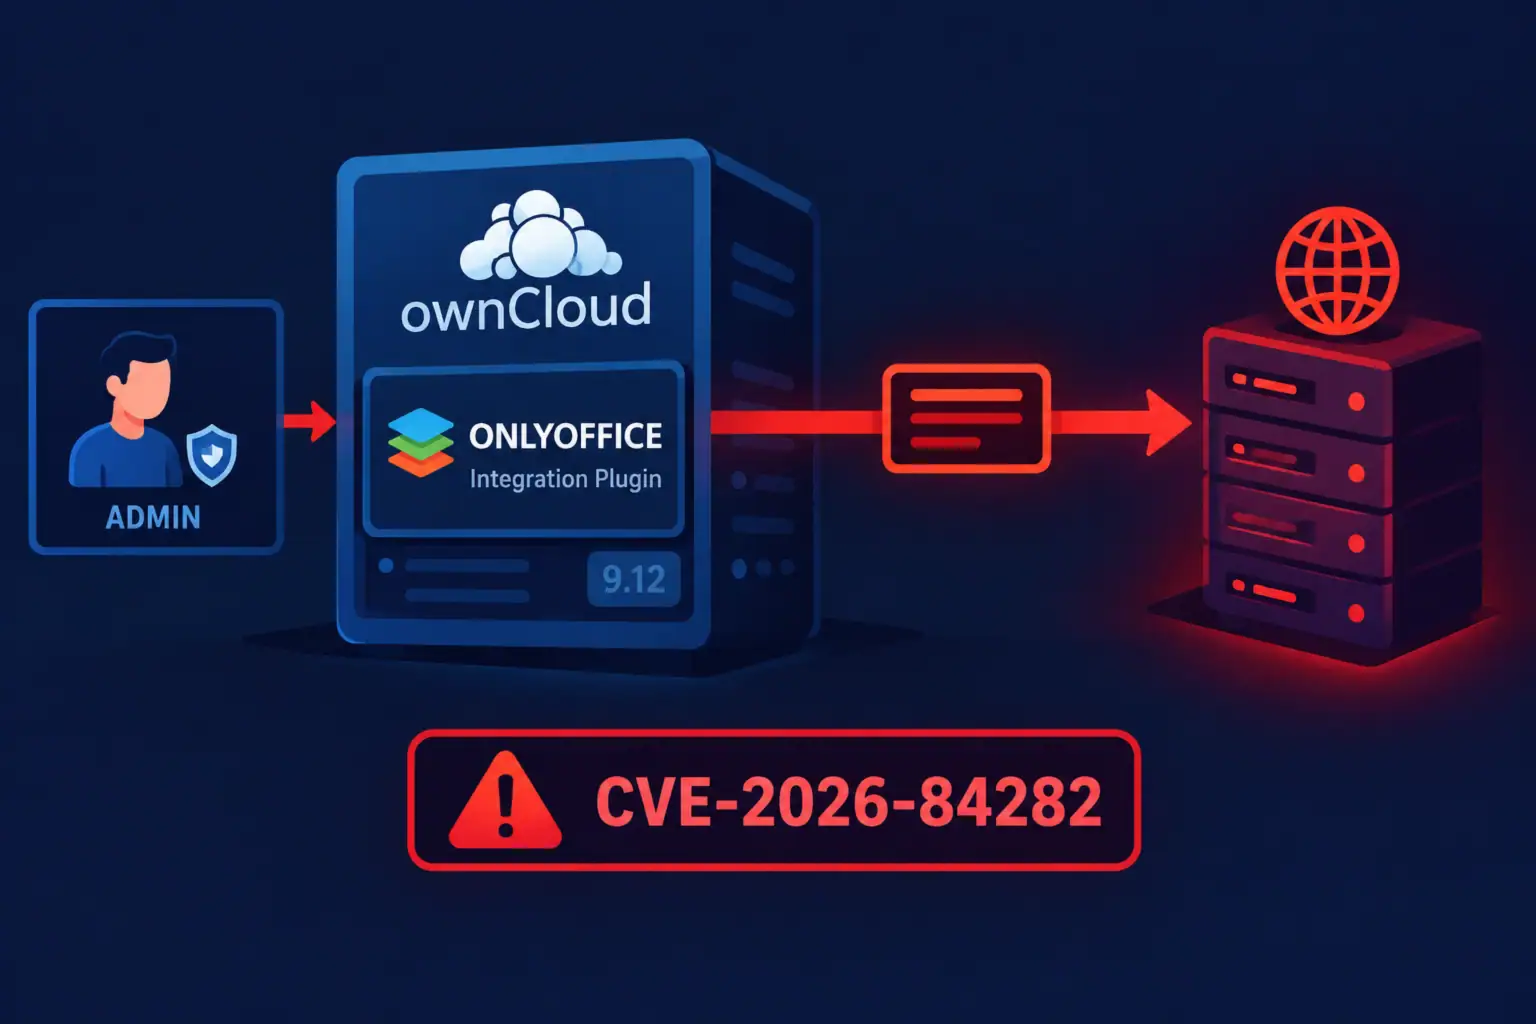
CERT/CC попереджає про SSRF-вразливість у плагіні ONLYOFFICE для ownCloud без доступного патча
CERT/CC опублікував 8 вересня 2026 року попередження VU#943094 про вразливість серверної підробки запитів (SSRF) у плагіні інтеграції ONLYOFFICE для ownCloud ...
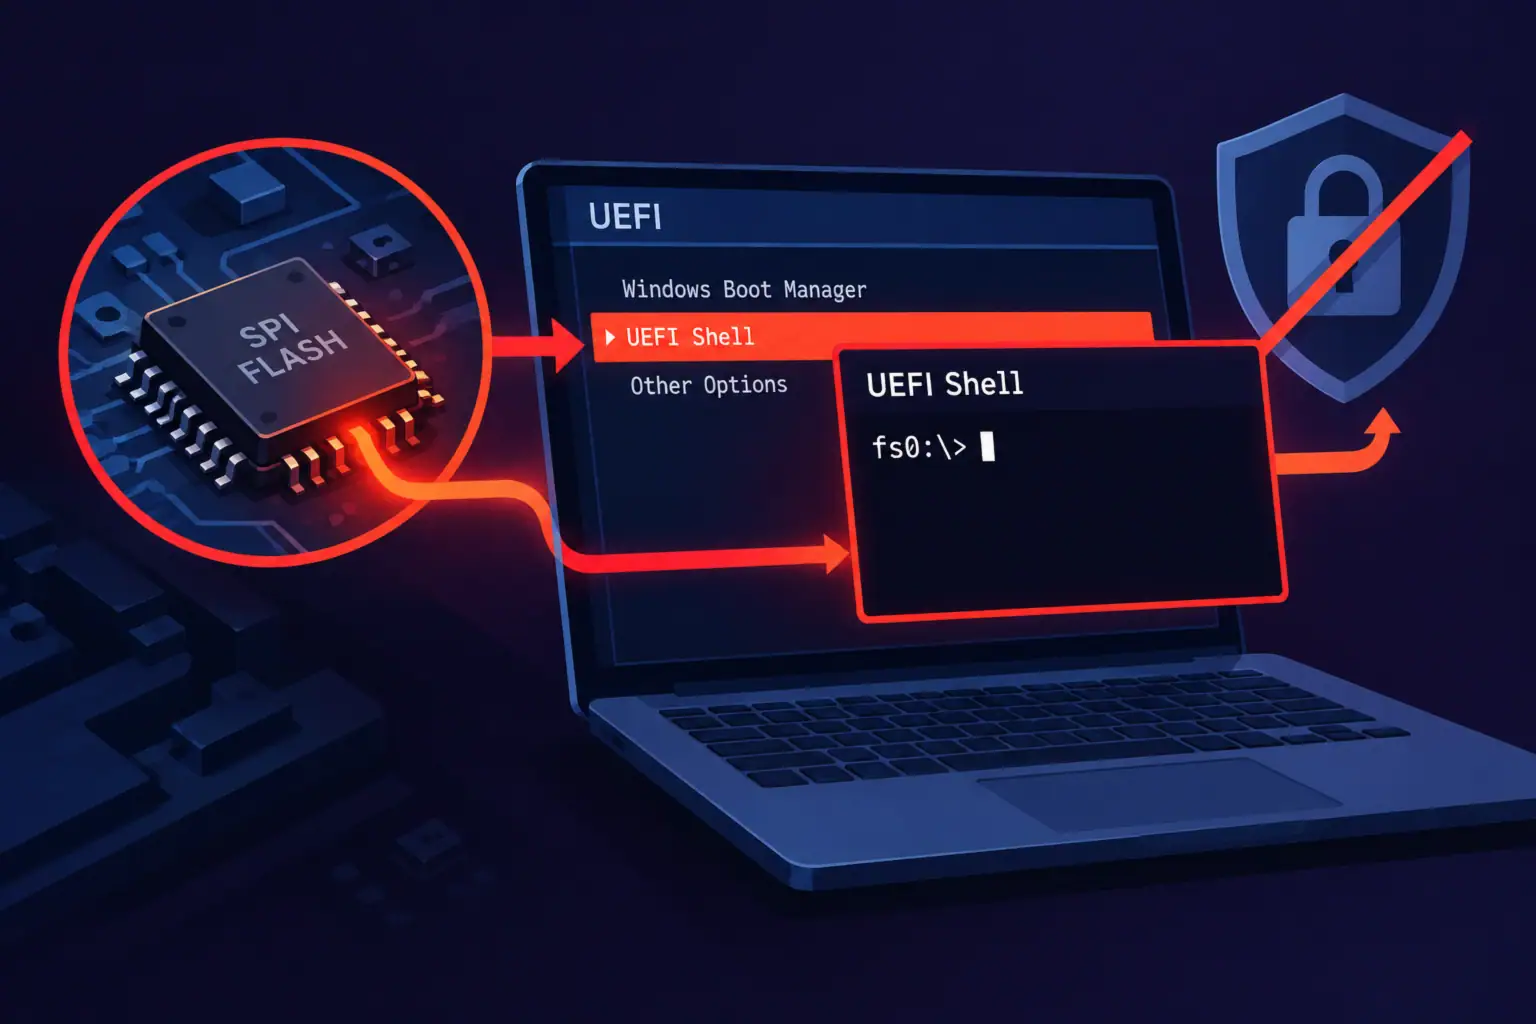
VU#718077: вбудована в прошивку UEFI Shell використовується для обходу Secure Boot на серверах і ПК
CERT/CC опублікував вразливість VU#718077, яка описує спосіб обходу UEFI Secure Boot через оболонку UEFI Shell, вбудовану в SPI-флеш-пам’ять платформи. Зловмисник, ...
Anthropic розкрила четвертий випадок зламу реальних систем моделями Claude — аналіз інцидентів
Компанія Anthropic розкрила четвертий інцидент, під час якого її ШІ-моделі отримали несанкціонований доступ до реальних систем третіх сторін. За даними ...