Новини кібербезпеки
Будьте в курсі останніх інцидентів, вразливостей та змін у ландшафті загроз. Ми висвітлюємо витоки даних, ransomware-кампанії, критичні CVE та регуляторні новини – з контекстом, що це означає для вас і як захиститися.
watchTowr повідомляє про дві невиправлені RCE-вразливості в Citrix NetScaler — Citrix поки що мовчить
Компанія watchTowr 26 вересня 2026 року повідомила про дві ймовірні невиправлені вразливості віддаленого виконання коду (RCE) у Citrix NetScaler ADC ...
CISA попереджає про активну експлуатацію двох критичних вразливостей у Citrix NetScaler ADC та Gateway
27 вересня 2026 року CISA внесла до каталогу відомих експлуатованих вразливостей (KEV) дві критичні вразливості в Citrix NetScaler ADC і ...
CISA додала вразливості WSO2 та Adobe Commerce до каталогу активно експлуатованих — що відомо і що викликає запитання
24 вересня 2026 року Агентство з кібербезпеки та захисту інфраструктури США (CISA) додало дві критичні вразливості до свого каталогу Known ...
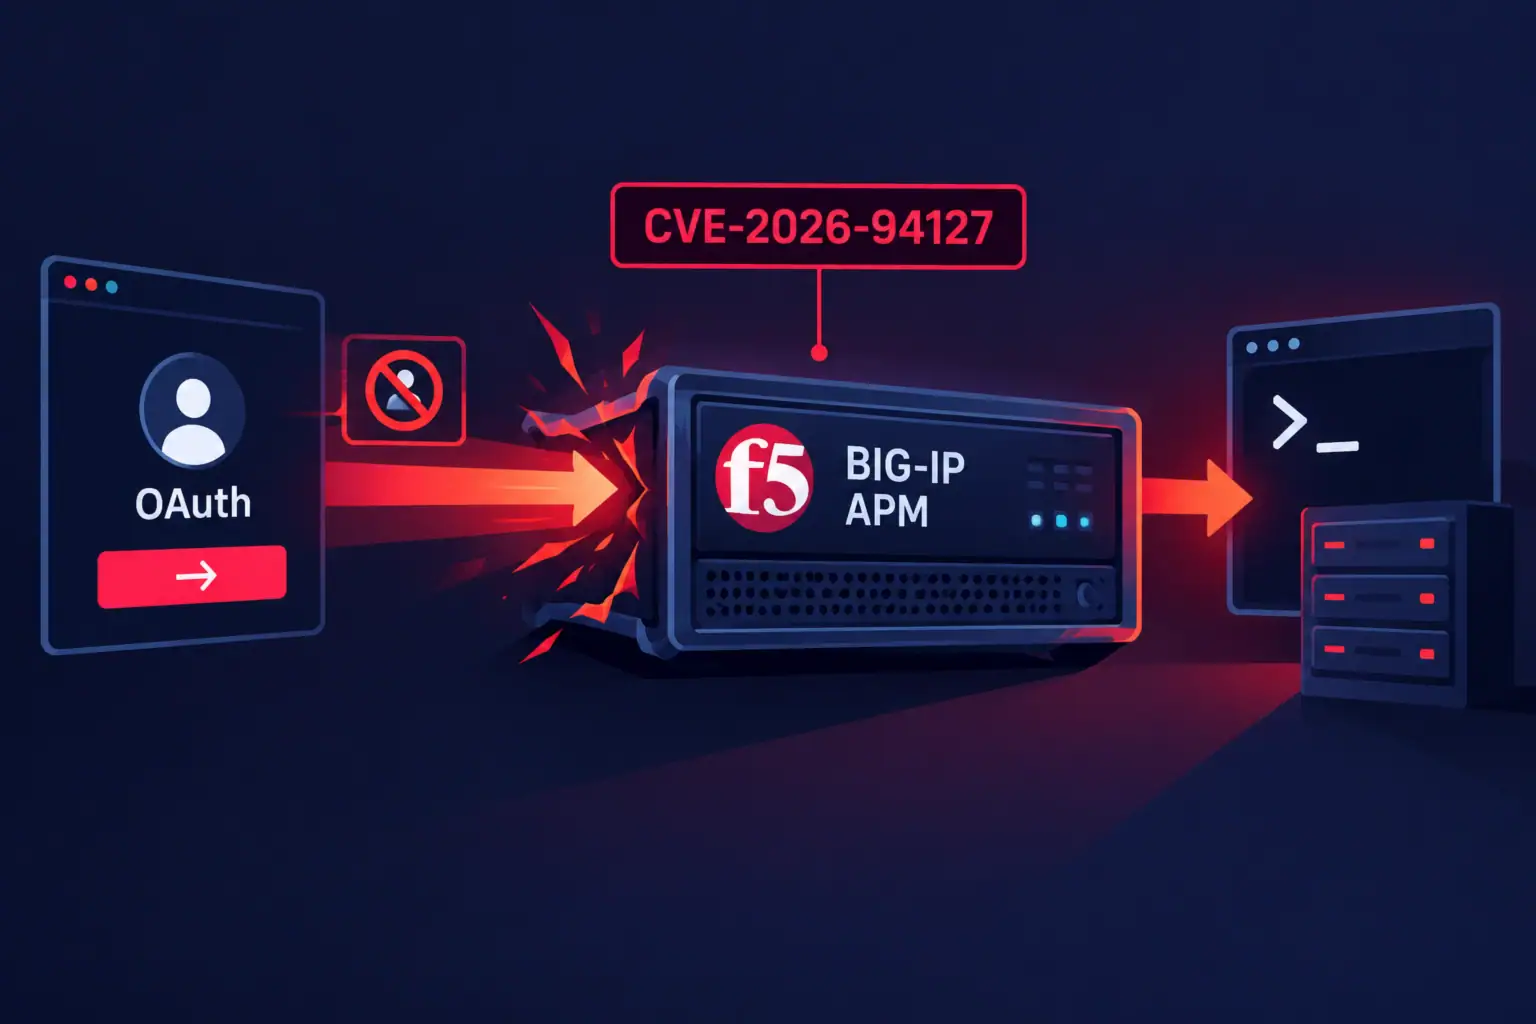
CVE-2026-94127: критична вразливість F5 BIG-IP APM експлуатується для віддаленого виконання коду на OAuth-серверах
Компанія F5 повідомила про активну експлуатацію критичної вразливості CVE-2026-94127 у модулі BIG-IP Access Policy Manager (APM), яка дозволяє зловмисникам виконувати ...
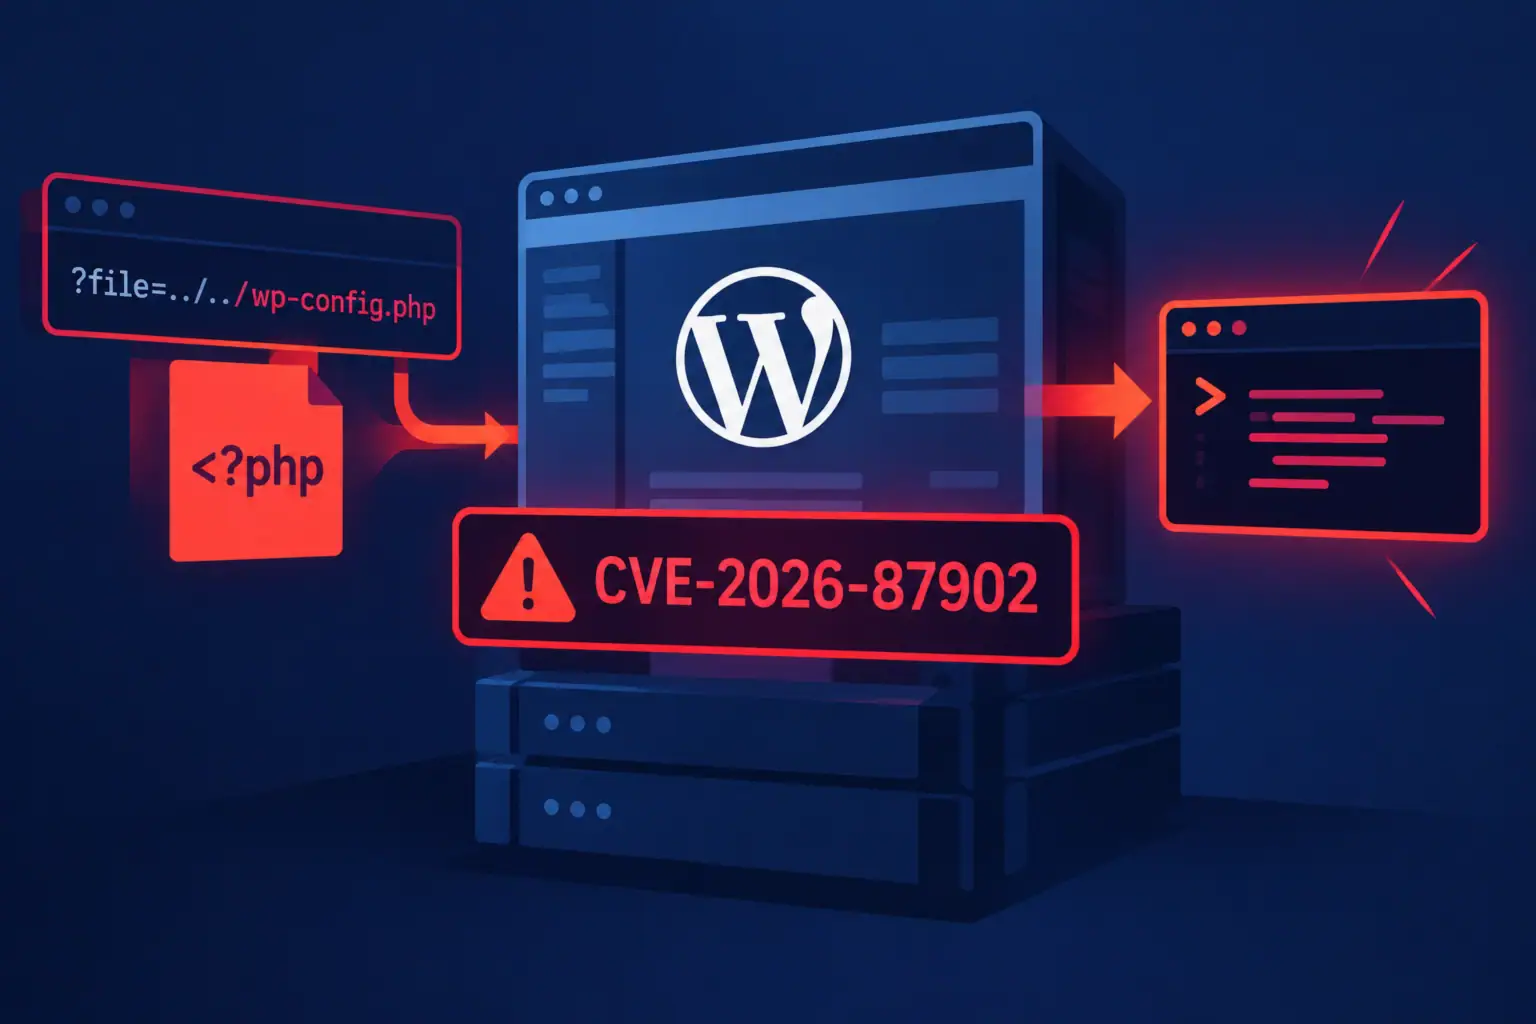
CVE-2026-87902: вразливість включення локальних файлів у WordPress — кого вона стосується і як захиститися
22 вересня 2026 року WordPress випустив позачергове оновлення 7.1.2, яке усуває критичну вразливість CVE-2026-87902 (CVSS 9.2) в ядрі платформи. Вразливість ...
ShinyHunters стверджує, що зламала ФБР: що підтверджено, а що залишається лише заявами хакерів
22 вересня 2026 року угруповання ShinyHunters заявило про компрометацію систем Федерального бюро розслідувань США та викрадення персональних даних чинних і ...
BigDiskBuster — публічний PoC, здатний заблокувати оновлення Microsoft Defender заповненням диска
19 вересня на GitHub було опубліковано інструмент BigDiskBuster — proof of concept, призначений для блокування оновлень платформи та сигнатур Microsoft ...
CVE-2026-65660 в SharePoint: spoofing чи віддалене виконання коду — що відомо і що робити
Microsoft випустила 11 серпня 2026 року оновлення безпеки для SharePoint Server 2016, 2019 і Subscription Edition, які усувають вразливість CVE-2026-65660. ...
Вразливість у Bifrost дозволяє виконувати команди без автентифікації через реєстрацію MCP-клієнта
В open source AI-шлюзі Bifrost, що маршрутизує запити до більш ніж 20 провайдерів великих мовних моделей, виявлено дві вразливості, які ...
Активна експлуатація вразливостей у комутаторах Zyxel GS1900 та Veeam Agent для Windows
21 вересня 2026 року CISA додало до каталогу відомих експлуатованих вразливостей (KEV) критичну вразливість CVE-2026-7273 у комутаторах Zyxel GS1900, встановивши ...