Новини кібербезпеки
Будьте в курсі останніх інцидентів, вразливостей та змін у ландшафті загроз. Ми висвітлюємо витоки даних, ransomware-кампанії, критичні CVE та регуляторні новини – з контекстом, що це означає для вас і як захиститися.

BlueNoroff використовує платформу ClickFix для цільових атак на Zoom і Teams
Дослідники компанії JUMPSEC розкрили деталі активної фішингової платформи, яка, за їхніми даними, пов’язана з північнокорейським угрупованням BlueNoroff. Платформа імітує відеоконференції ...

Як AgentForger дозволяв створювати прихованих ІІ-агентів у ChatGPT Workspace
Дослідники із Zenity Labs розкрили вразливість класу CSRF в інструменті OpenAI ChatGPT Agent Builder, яка отримала кодову назву AgentForger. За ...
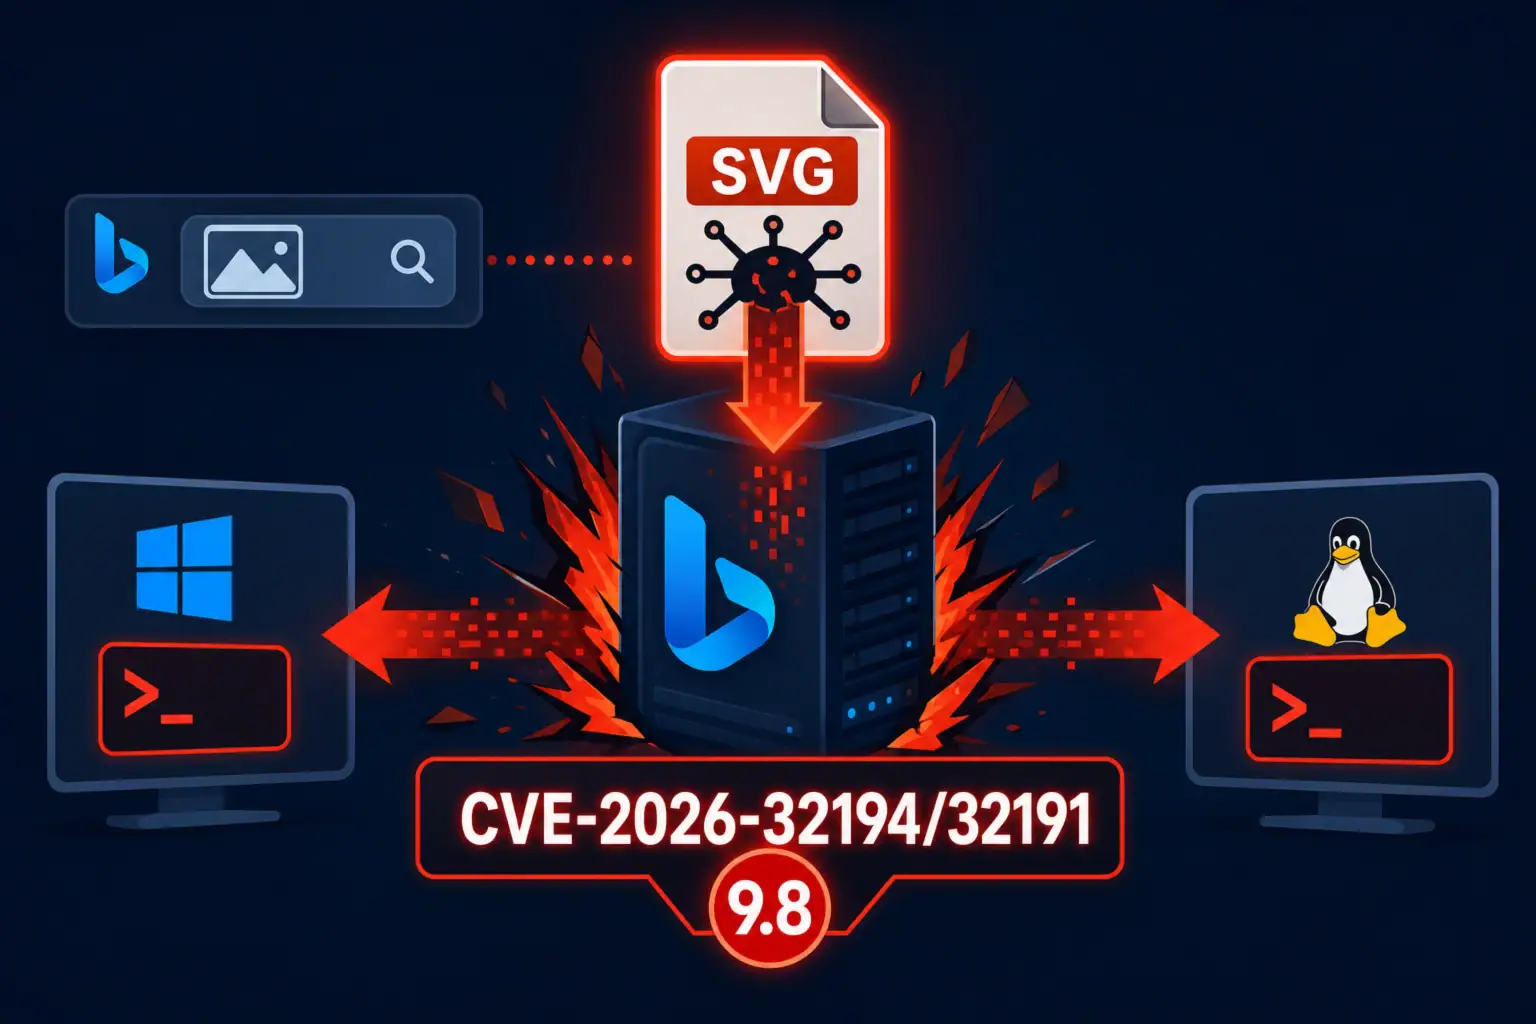
Як SVG-файли відкрили критичні RCE-вразливості в Bing Images
Microsoft присвоїла дві критичні CVE — CVE-2026-32194 і CVE-2026-32191 — вразливостям в інфраструктурі обробки зображень Bing, кожній з оцінкою CVSS ...
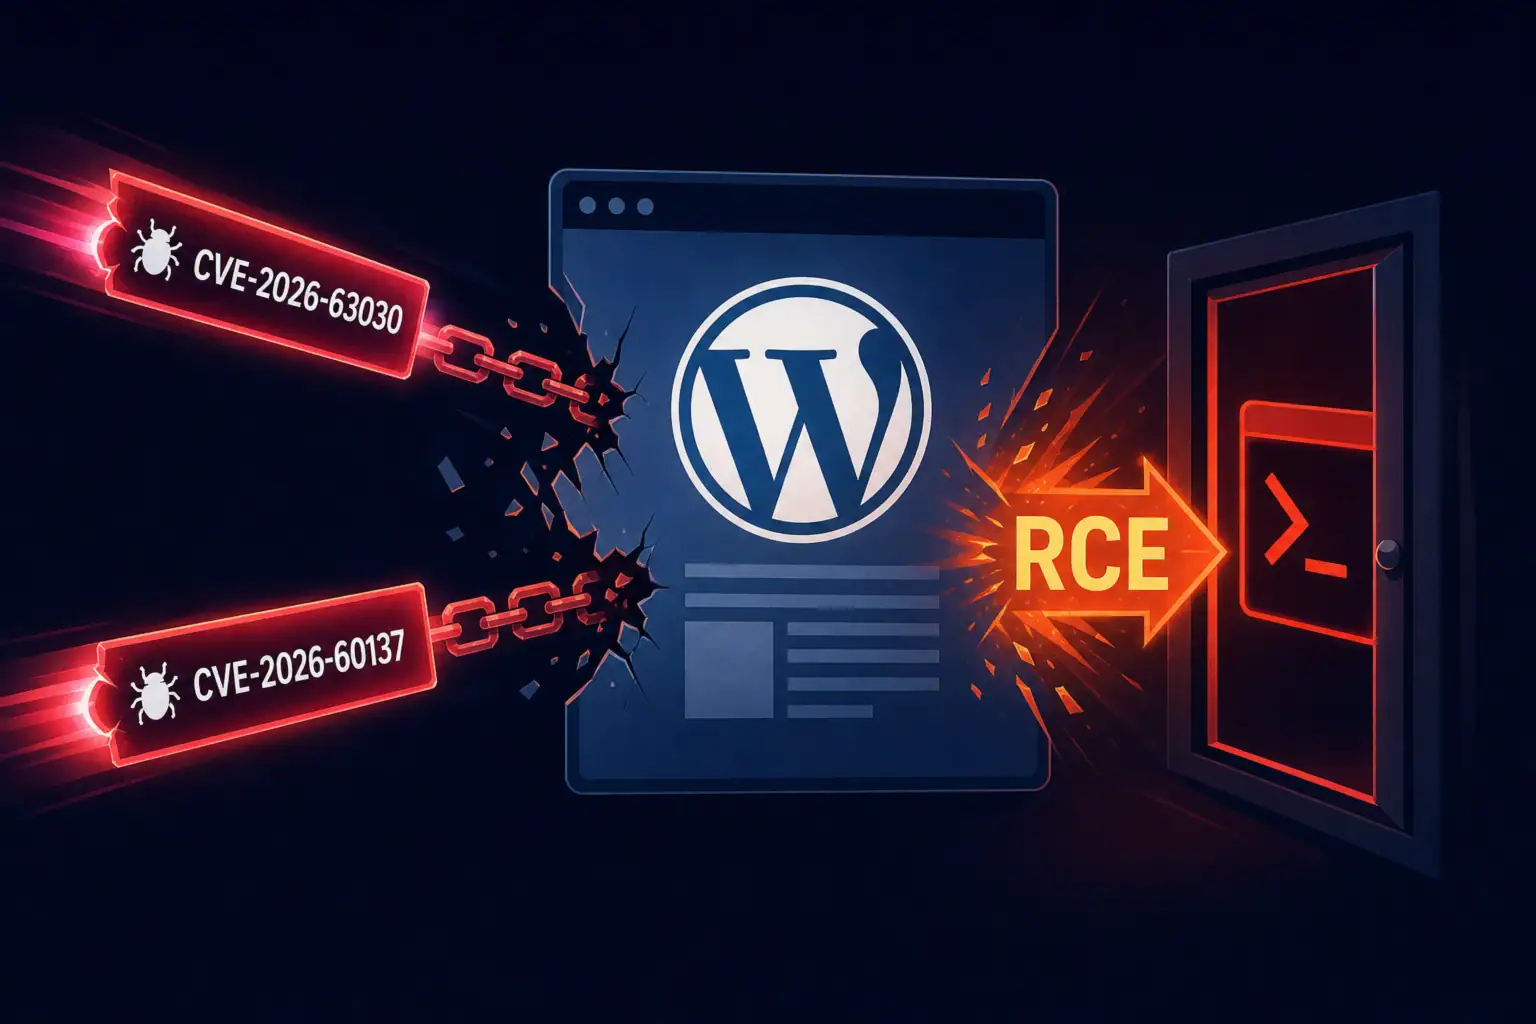
Ланцюжок wp2shell: експлуатація CVE-2026-63030 та CVE-2026-60137 у WordPress
Дві критичні вразливості в WordPress — CVE-2026-63030 і CVE-2026-60137 — активно експлуатуються зловмисниками в зв’язці, що отримала кодову назву wp2shell. ...
CVE-2026-6875: побіг із пісочниці та RCE в ServiceNow AI Platform
У платформі ServiceNow AI Platform виявлено критичну вразливість CVE-2026-6875 з оцінкою CVSS 9.5, яка дає змогу неавтентифікованому зловмиснику виконати довільний ...
FakeGit: як зловмисні GitHub-репозиторії атакують через AgentBaiting
Дослідники з компанії Island виявили масштабну кампанію, що отримала назву FakeGit: за їхніми даними, близько 7600 шкідливих репозиторіїв на GitHub, ...
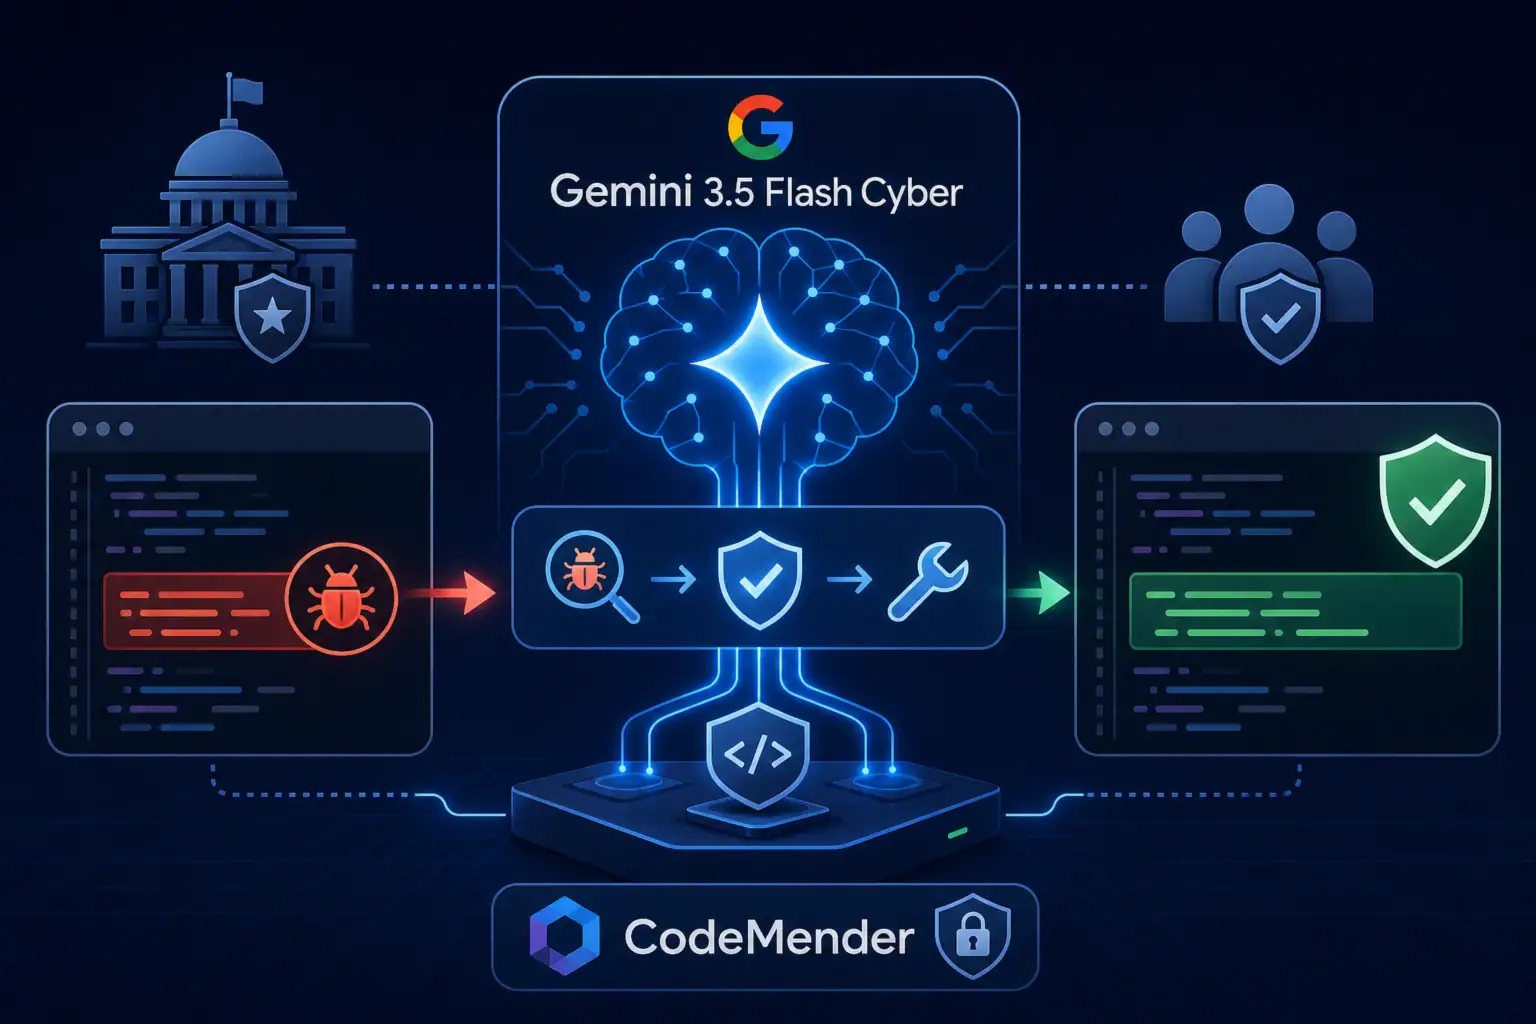
Як Gemini 3.5 Flash Cyber від Google допомагає знаходити вразливості в коді
Google DeepMind представила Gemini 3.5 Flash Cyber — спеціалізовану модель штучного інтелекту, призначену для виявлення, валідації та усунення вразливостей у ...

Експлуатація CVE-2026-0257 у PAN-OS веде до атак шифрувальника Qilin
Вразливість обходу автентифікації CVE-2026-0257 (CVSS 7.8) у компонентах порталу та шлюзу Palo Alto Networks PAN-OS, за даними дослідників Arctic Wolf, ...
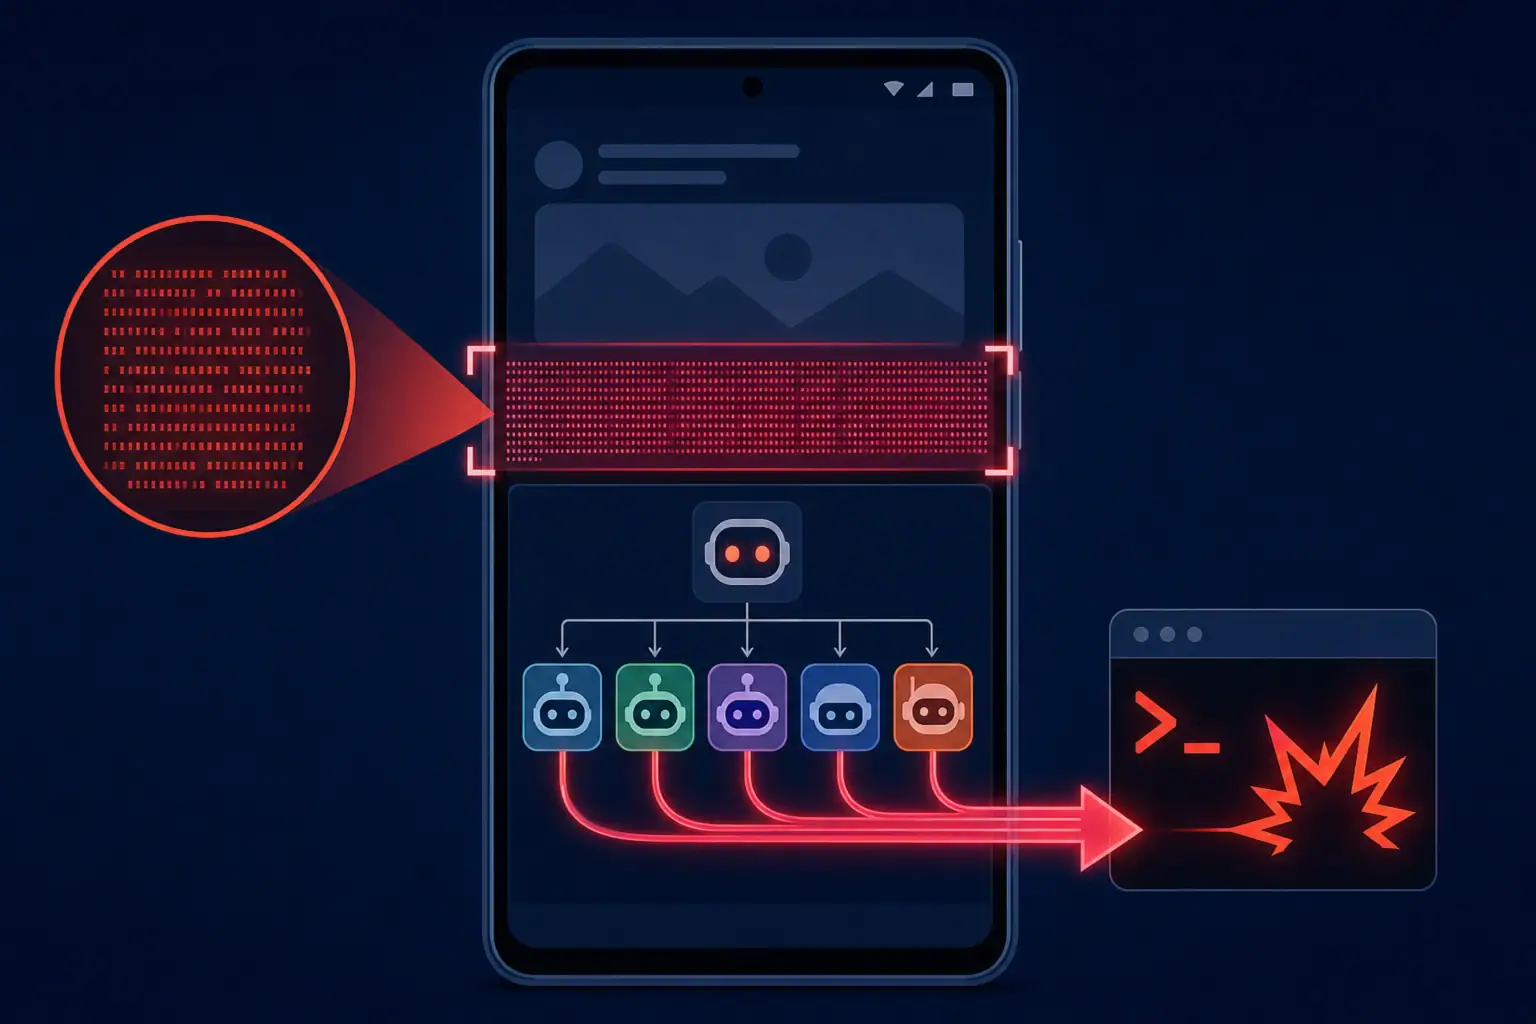
Як невидимий текст на Android призводить до RCE на хості AI-агента
Група дослідників із Simon Fraser University, Китайського університету Гонконгу, Шаньдунського університету та лабораторії Xingtu (QAX) опублікувала на arXiv роботу, що ...
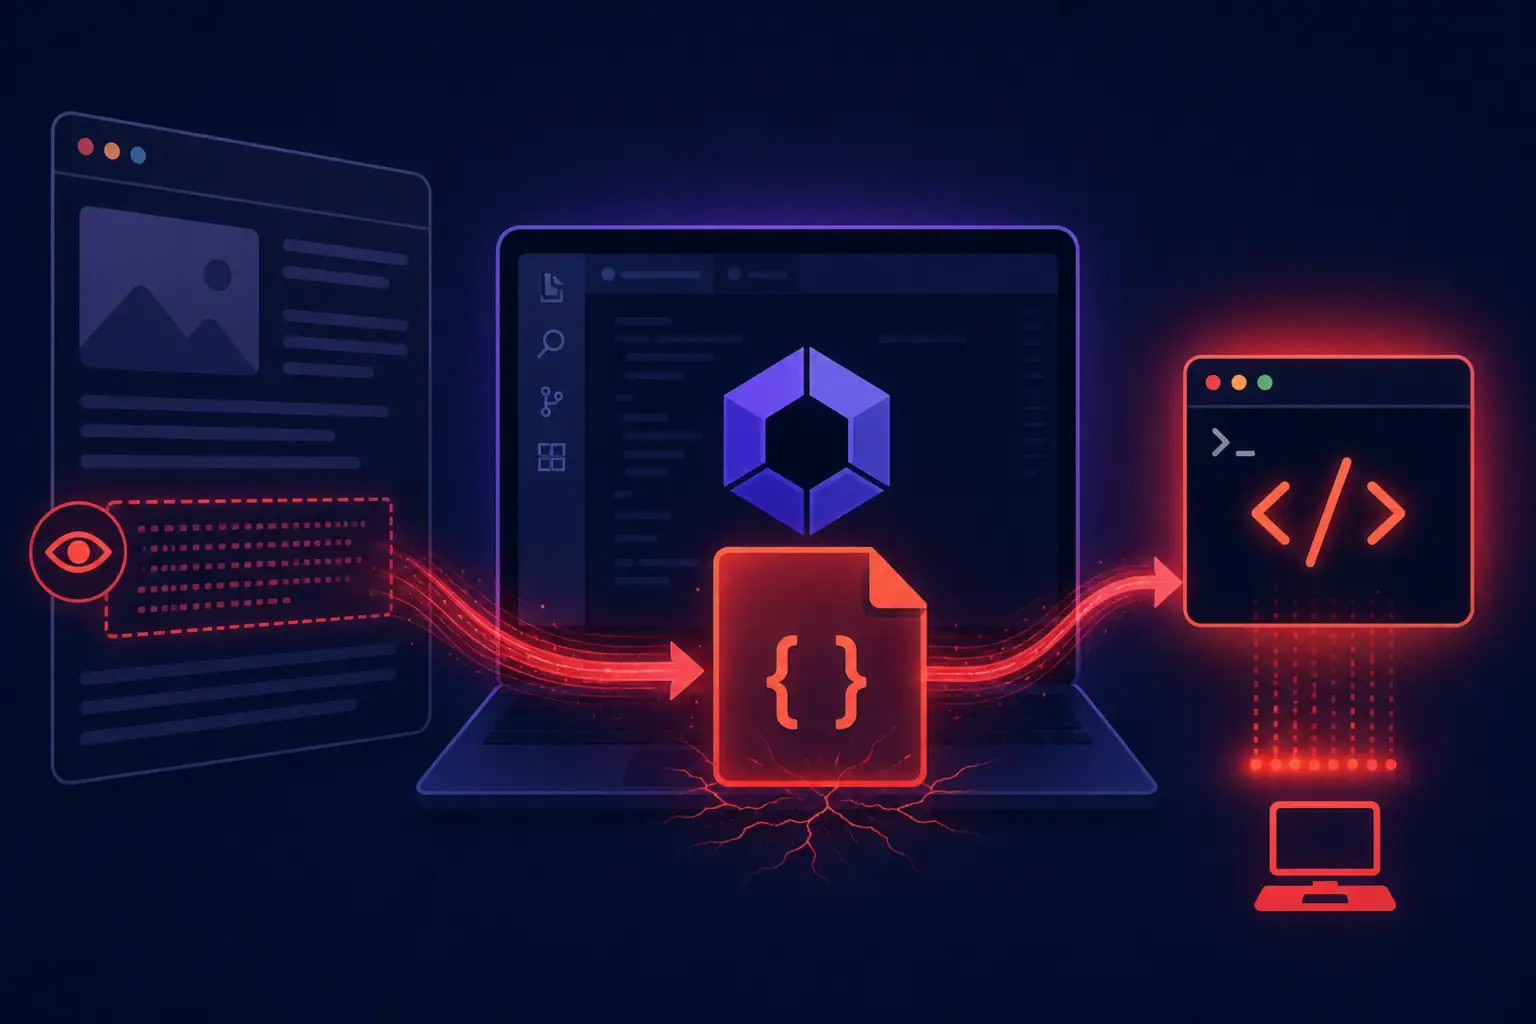
Як прихований текст на веб-сторінці запускав код в AWS Kiro
Дослідники з Intezer спільно з Kodem Security виявили в агентній IDE AWS Kiro ланцюжок атаки, який давав змогу через прихований ...