Новини кібербезпеки
Будьте в курсі останніх інцидентів, вразливостей та змін у ландшафті загроз. Ми висвітлюємо витоки даних, ransomware-кампанії, критичні CVE та регуляторні новини – з контекстом, що це означає для вас і як захиститися.

Дослідження Unit 42: як Pass-ta-key дозволяє обходити passkey у Chrome
Дослідники Palo Alto Networks Unit 42 опублікували дослідження трьох постексплуатаційних технік, які дають змогу шкідливому ПЗ, що працює з правами ...

Помилка генерації сид-фраз у Coldcard: аналіз вразливості
Дослідники Block розкрили критичну помилку в прошивці апаратних гаманців Coldcard канадської компанії Coinkite: починаючи з березня 2021 року, генерація сид-фраз ...

Zero-day вразливість CVE-2026-20316 у Cisco Secure FMC та ланцюжок атак
29 липня 2026 року Агентство з кібербезпеки та захисту інфраструктури США (CISA) внесло вразливість CVE-2026-20316 до каталогу відомих експлуатованих вразливостей ...

Adobe виправила CVE-2026-48449 в Campaign Classic та 8 критичних вразливостей у Bridge
Adobe випустила оновлення безпеки, які усувають вразливість максимальної критичності CVE-2026-48449 (CVSS 10.0) у платформі маркетингової автоматизації Adobe Campaign Classic (ACC). ...

Coca-Cola підтвердила крадіжку даних унаслідок атаки на Fairlife
Coca-Cola офіційно підтвердила, що здирницька атака на її дочірній молочний бренд Fairlife супроводжувалася несанкціонованим доступом до систем і крадіжкою даних. ...

BlueHammer (CVE-2026-33825): локальне підвищення привілеїв у Windows
Вразливість локального підвищення привілеїв CVE-2026-33825, що зачіпає Microsoft Windows, стала відправною точкою публічного конфлікту між дослідником безпеки, відомим як Nightmare ...
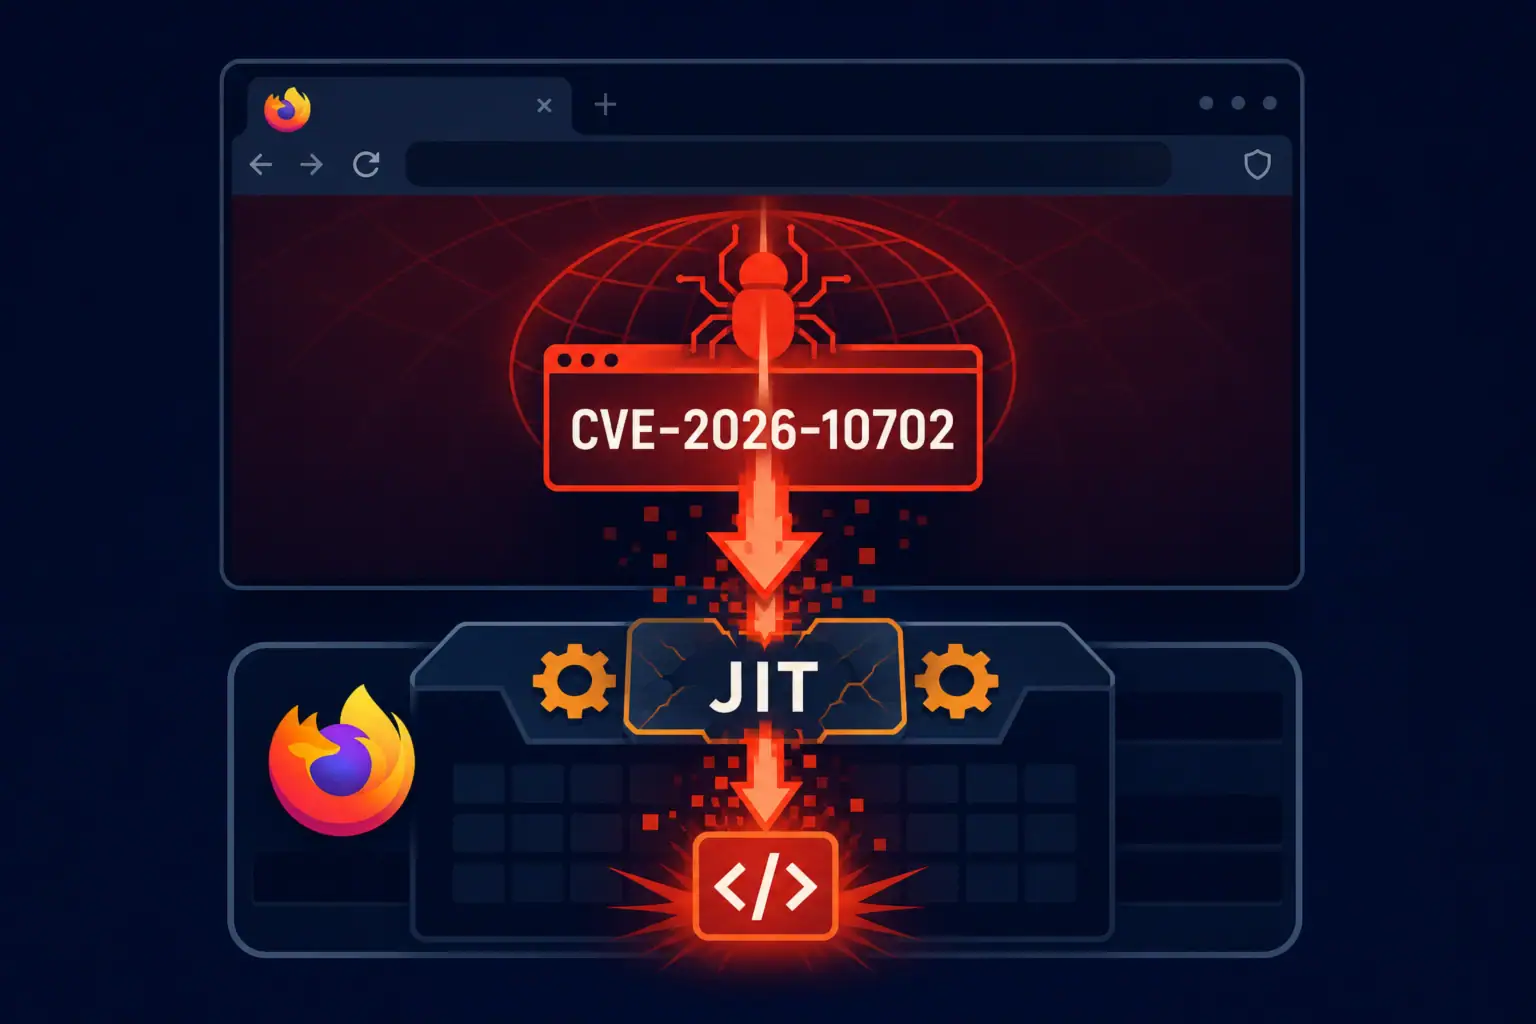
CVE-2026-10702 у Firefox: екстрене оновлення та публічний експлойт
Mozilla випустила екстрене оновлення Firefox 151.0.3, яке усуває вразливість CVE-2026-10702 високого рівня критичності в JIT-компіляторі браузера. Помилка зачіпає стабільні версії ...
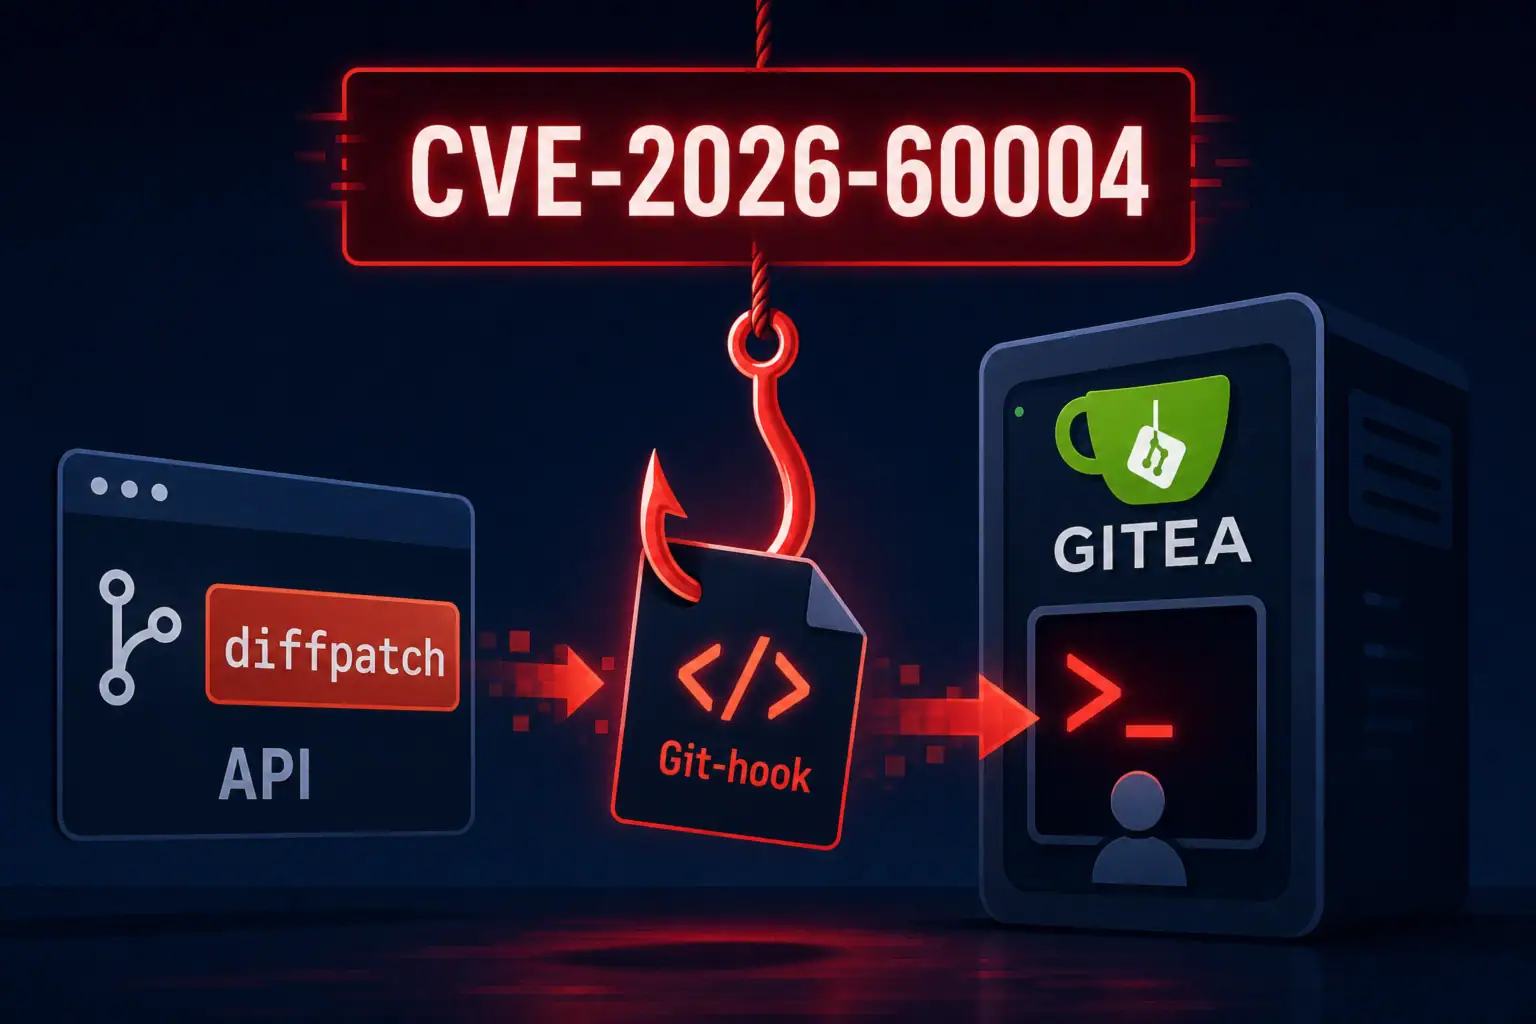
CVE-2026-60004: віддалене виконання коду в Gitea через diffpatch
Gitea усунула критичну вразливість віддаленого виконання коду (CVE-2026-60004, CVSS 9.8), яка дає змогу користувачу з правами запису до репозиторію впровадити ...
BMC з IPMI v2.0 розкривають хеші паролів для офлайн-атак
За даними дослідників компанії Lava, понад 36 000 контролерів керування серверами (BMC) з протоколом IPMI доступні з публічного інтернету, причому ...
Критичний RCE у odhcpd в OpenWrt та оновлення безпеки
Проєкт OpenWrt випустив версію 24.10.8, що усуває критичну вразливість CVE-2026-53921 (CVSS 3.1: 9.8) — переповнення стекового буфера в демоні odhcpd, ...