Новини кібербезпеки
Будьте в курсі останніх інцидентів, вразливостей та змін у ландшафті загроз. Ми висвітлюємо витоки даних, ransomware-кампанії, критичні CVE та регуляторні новини – з контекстом, що це означає для вас і як захиститися.
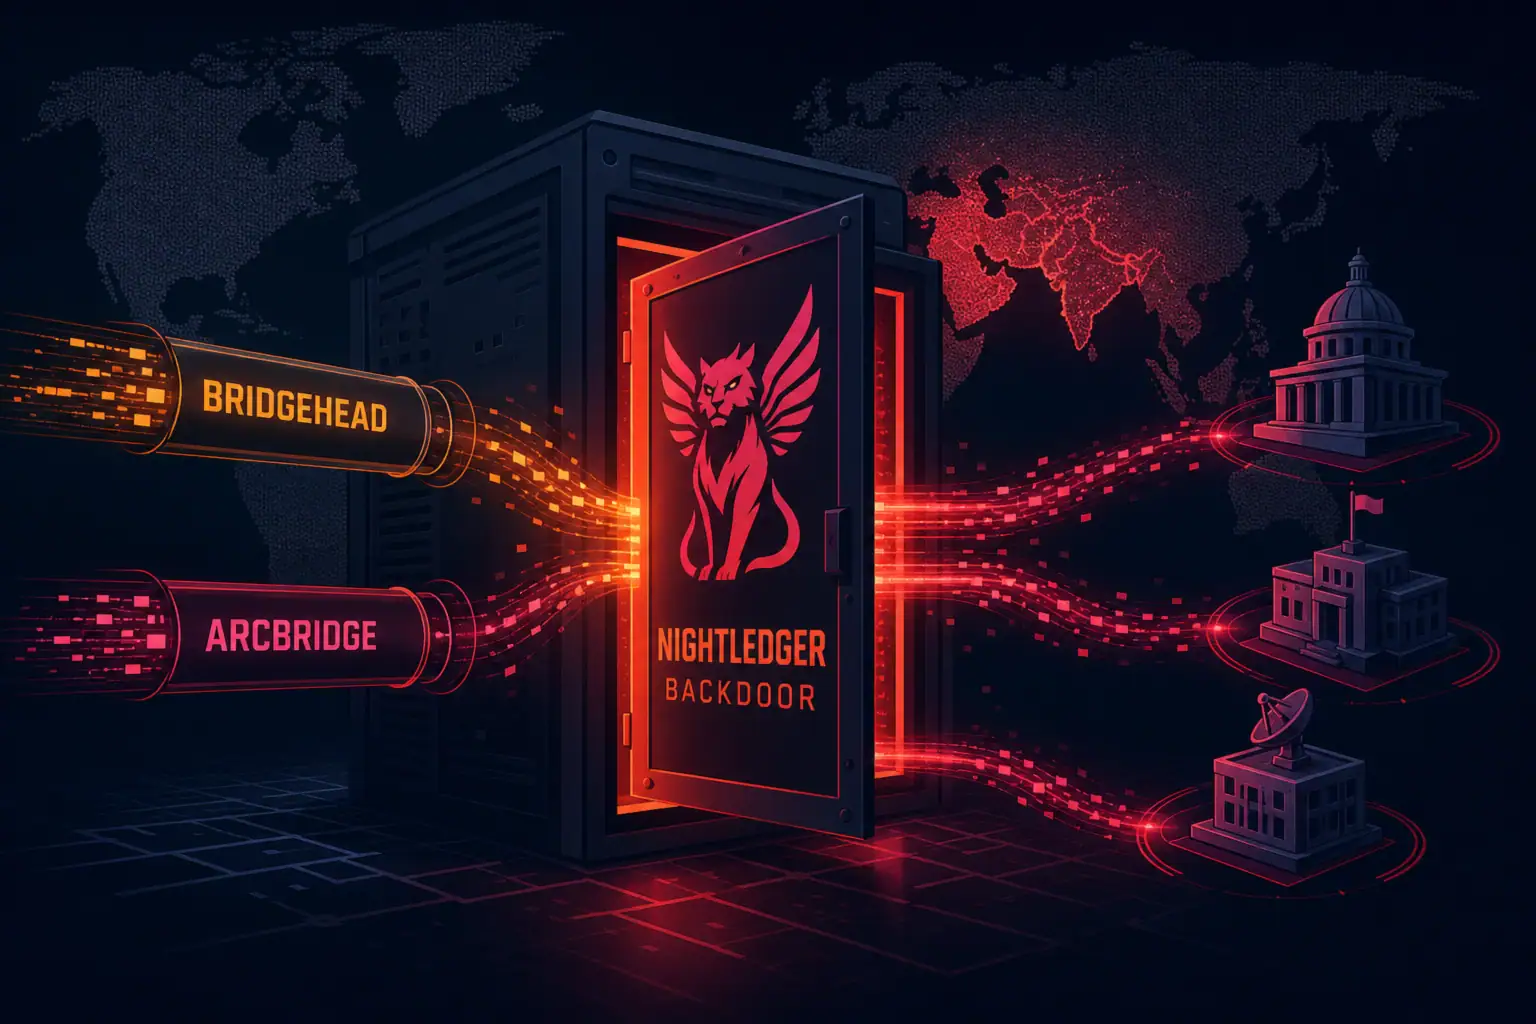
NightLedger, BridgeHead і ArcBridge: новий арсенал Nimbus Manticore
За даними дослідників, іранське угруповання Nimbus Manticore (також відоме як Mirage Kitten, Smoke Sandstorm, UNC1549) здійснює серію кібератак проти організацій ...
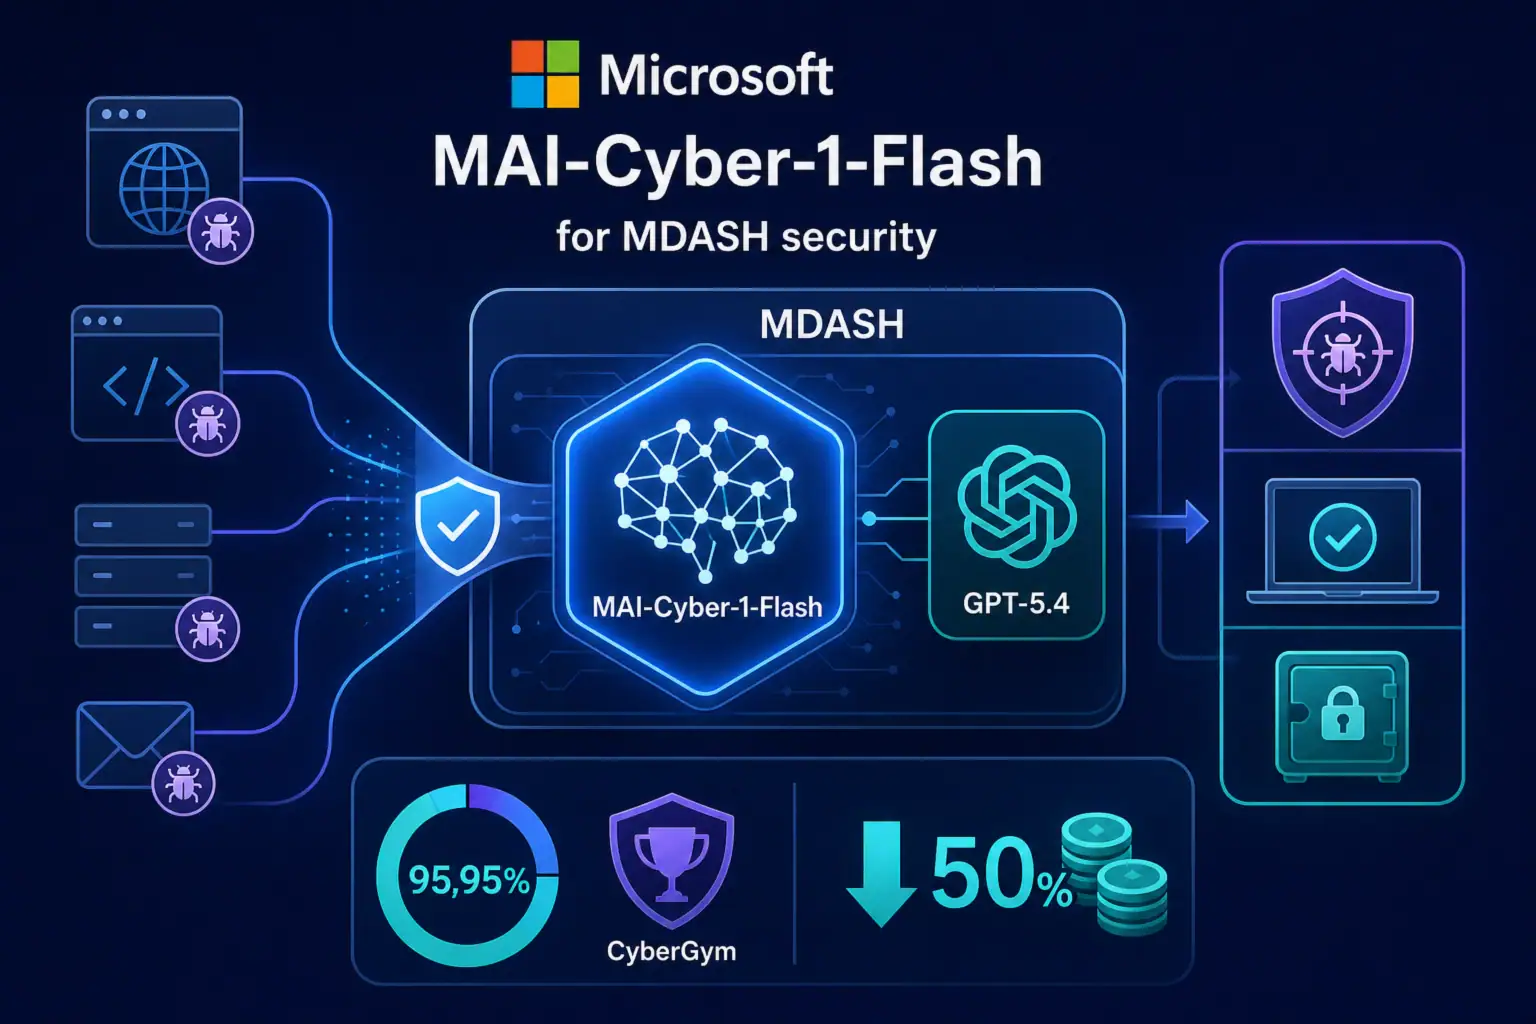
Як Microsoft інтегрує MAI-Cyber-1-Flash у MDASH для керування вразливостями
Microsoft представила MAI-Cyber-1-Flash — свою першу модель штучного інтелекту, спеціально розроблену для завдань кібербезпеки. Модель працює виключно всередині MDASH — ...
CVE-2026-16812 в Arista VeloCloud Orchestrator: активна експлуатація та захист SD-WAN
Критична вразливість CVE-2026-16812 з максимальною оцінкою CVSS 10.0 в локальних (on-premises) версіях Arista VeloCloud Orchestrator (VCO) підтверджена як така, що ...
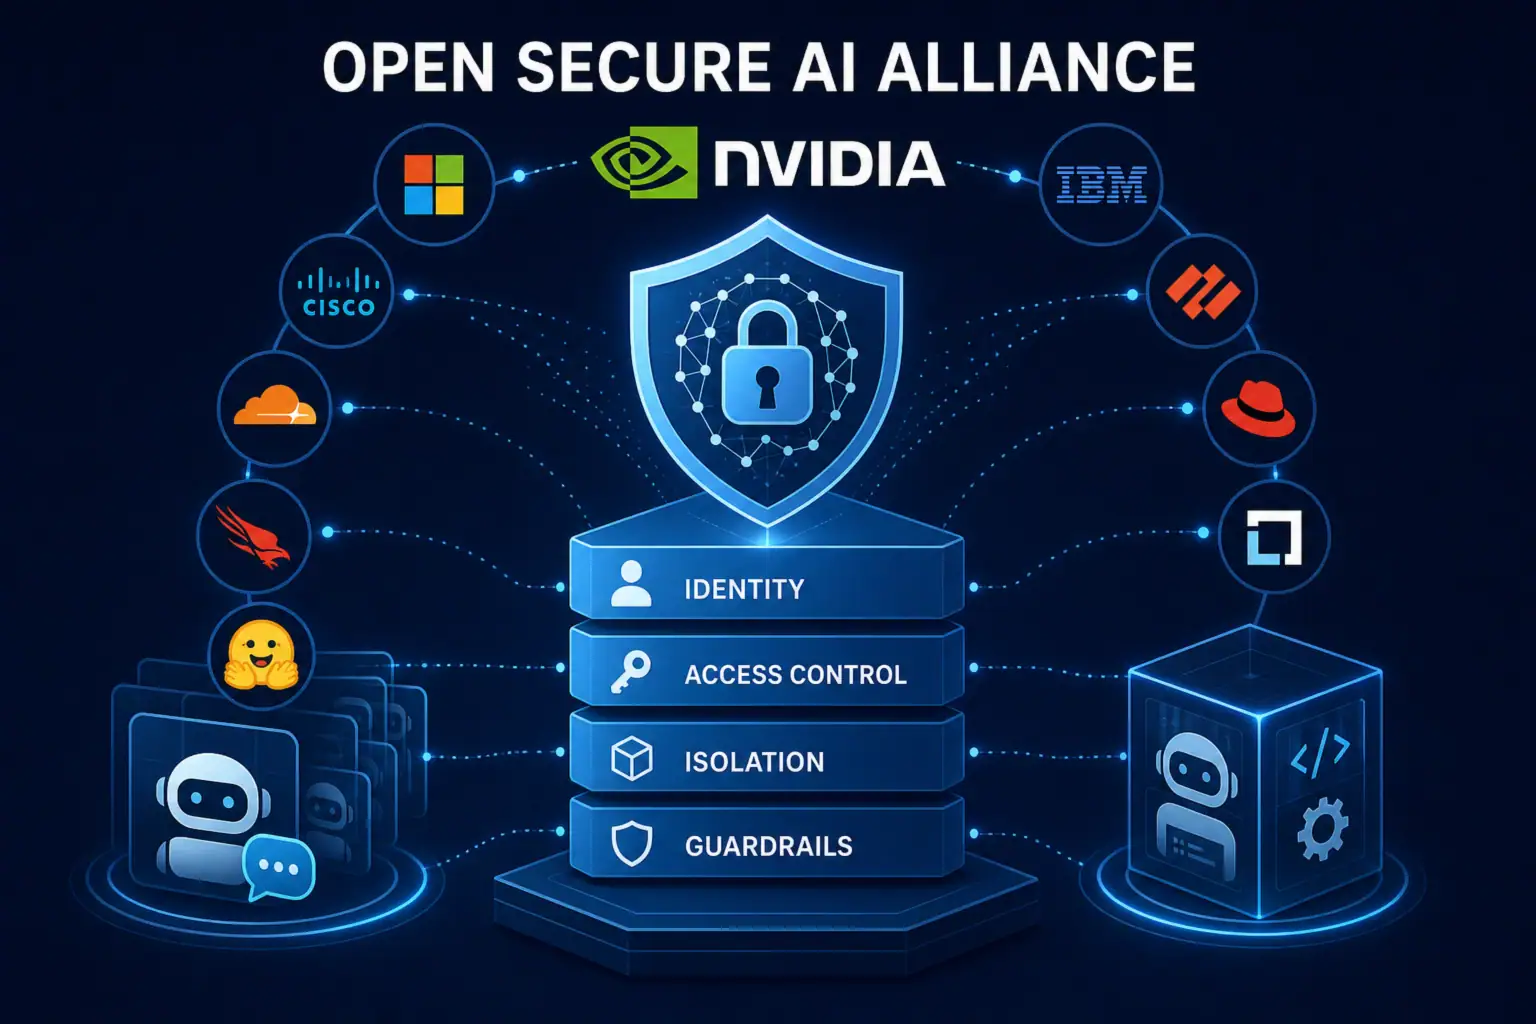
Open Secure AI Alliance від NVIDIA: можливості для безпеки ШІ
NVIDIA спільно з 36 організаціями оголосила про створення Open Secure AI Alliance — альянсу для розробки відкритих технологій захисту програмного ...
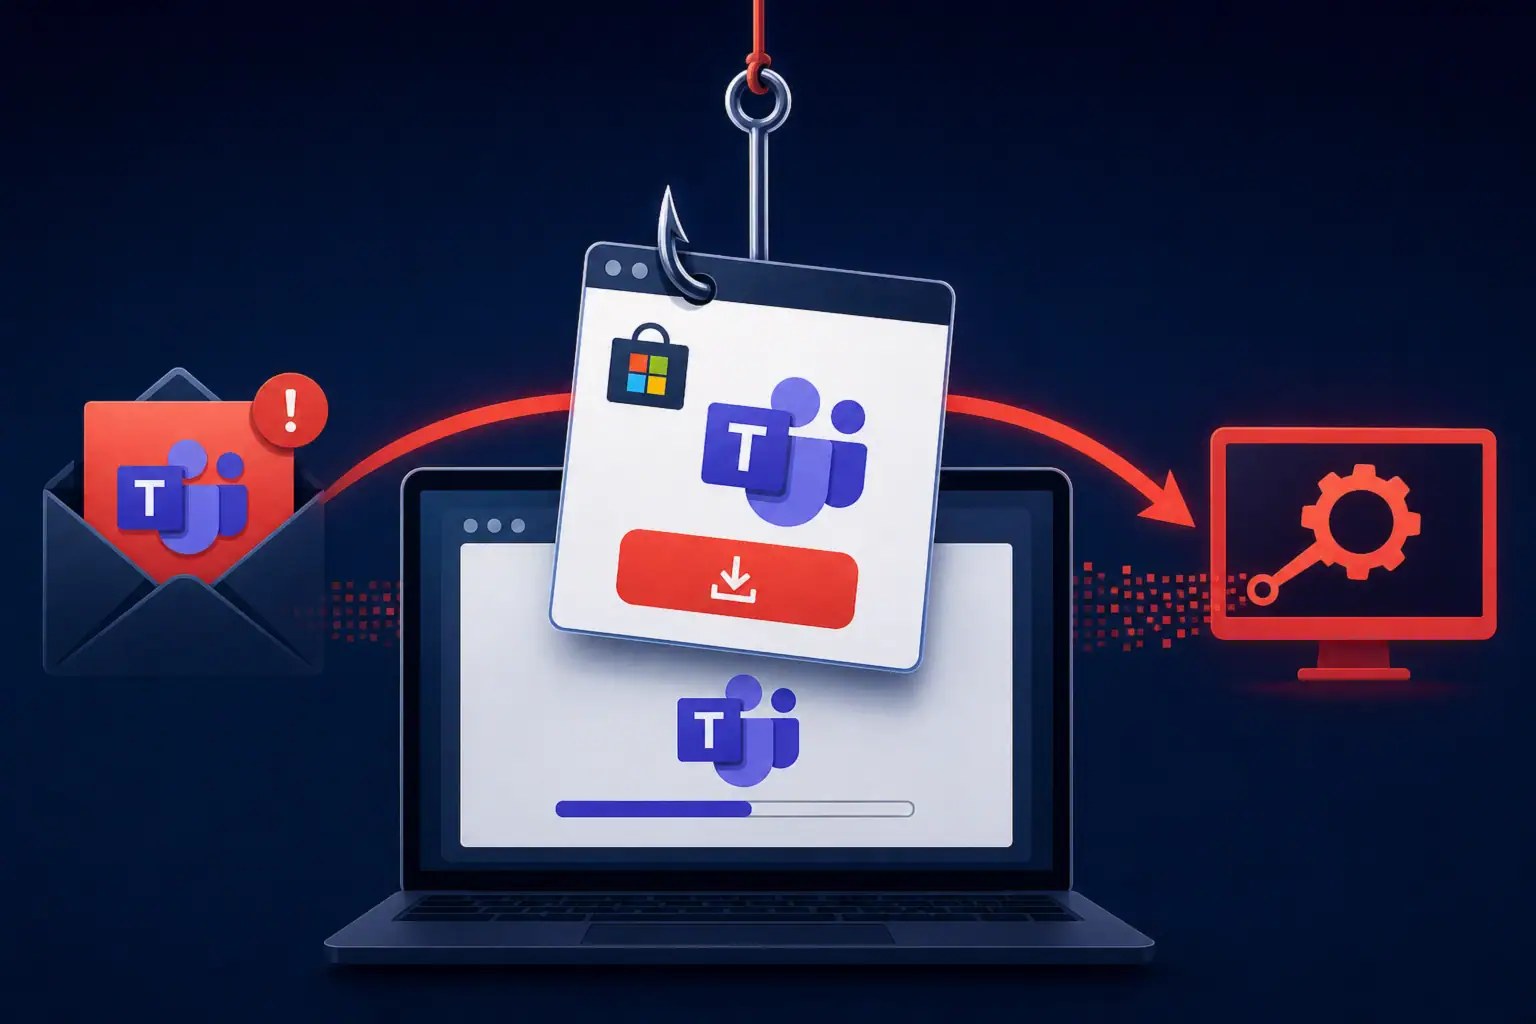
Operation BlueDash: як фішингові оновлення Teams встановлюють RMM-агенти
Дослідники компанії ZeroBEC розкрили подробиці фішингової кампанії Operation BlueDash, у межах якої зловмисники використовують підроблені сторінки оновлення Microsoft Teams для ...
Сервіс Have I Been Pwned додав до бази витік Suno з мільйонами email
Сервіс Have I Been Pwned додав до своєї бази дані, викрадені під час зламу Suno — популярного ШІ-генератора музики. За ...
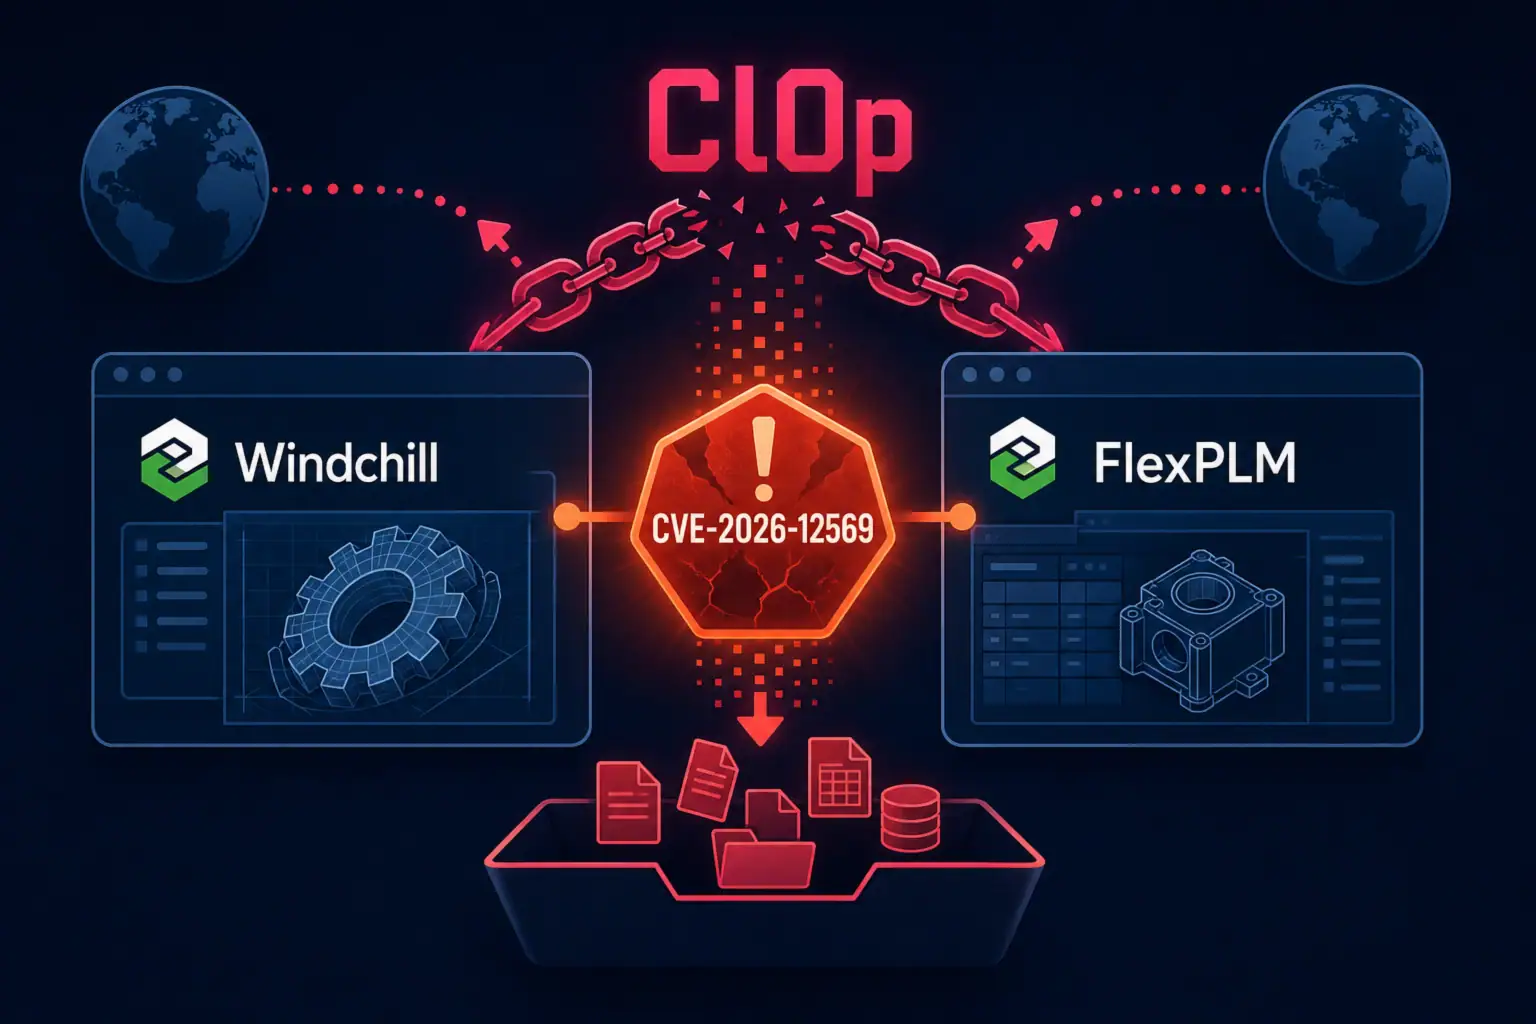
Експлуатація CVE-2026-12569 у PTC Windchill для крадіжки PLM-даних
Критична вразливість CVE-2026-12569 у продукті PTC Windchill активно експлуатується в межах кампанії зі крадіжки даних, імовірно пов’язаної з угрупованням Cl0p. ...
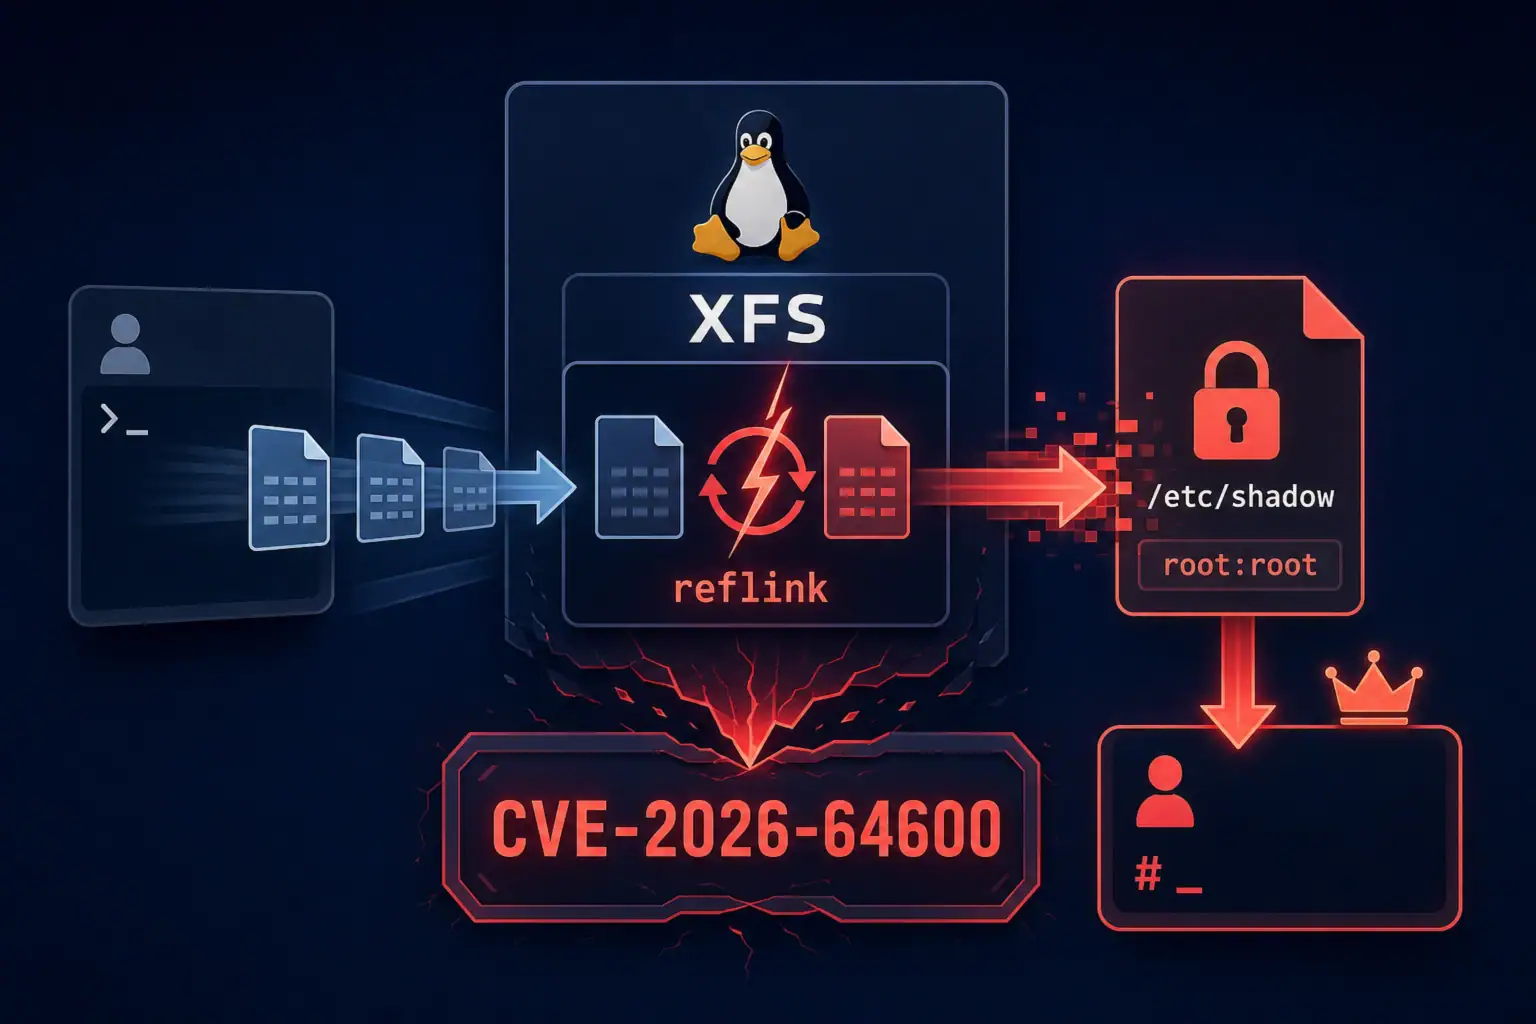
RefluXFS: локальне підвищення привілеїв до root у XFS (CVE-2026-64600)
22 липня розкрита вразливість CVE-2026-64600 (RefluXFS) в ядрі Linux: умова гонки в підсистемі XFS reflink дає змогу непривілейованому локальному користувачу ...

Кампанія SourTrade: збір шкідливого виконуваного файлу Windows у браузері
Дослідники з Confiant розкрили деталі кампанії зловмисної реклами під назвою SourTrade, у якій браузер жертви самостійно збирає кінцевий виконуваний файл ...

Критична RCE у Fastjson 1.x (CVE-2026-16723) та способи захисту
Критична вразливість віддаленого виконання коду CVE-2026-16723 у бібліотеці Alibaba Fastjson 1.x (версії 1.2.68–1.2.83) дає змогу зловмиснику виконати довільний код через ...