Новини кібербезпеки
Будьте в курсі останніх інцидентів, вразливостей та змін у ландшафті загроз. Ми висвітлюємо витоки даних, ransomware-кампанії, критичні CVE та регуляторні новини – з контекстом, що це означає для вас і як захиститися.
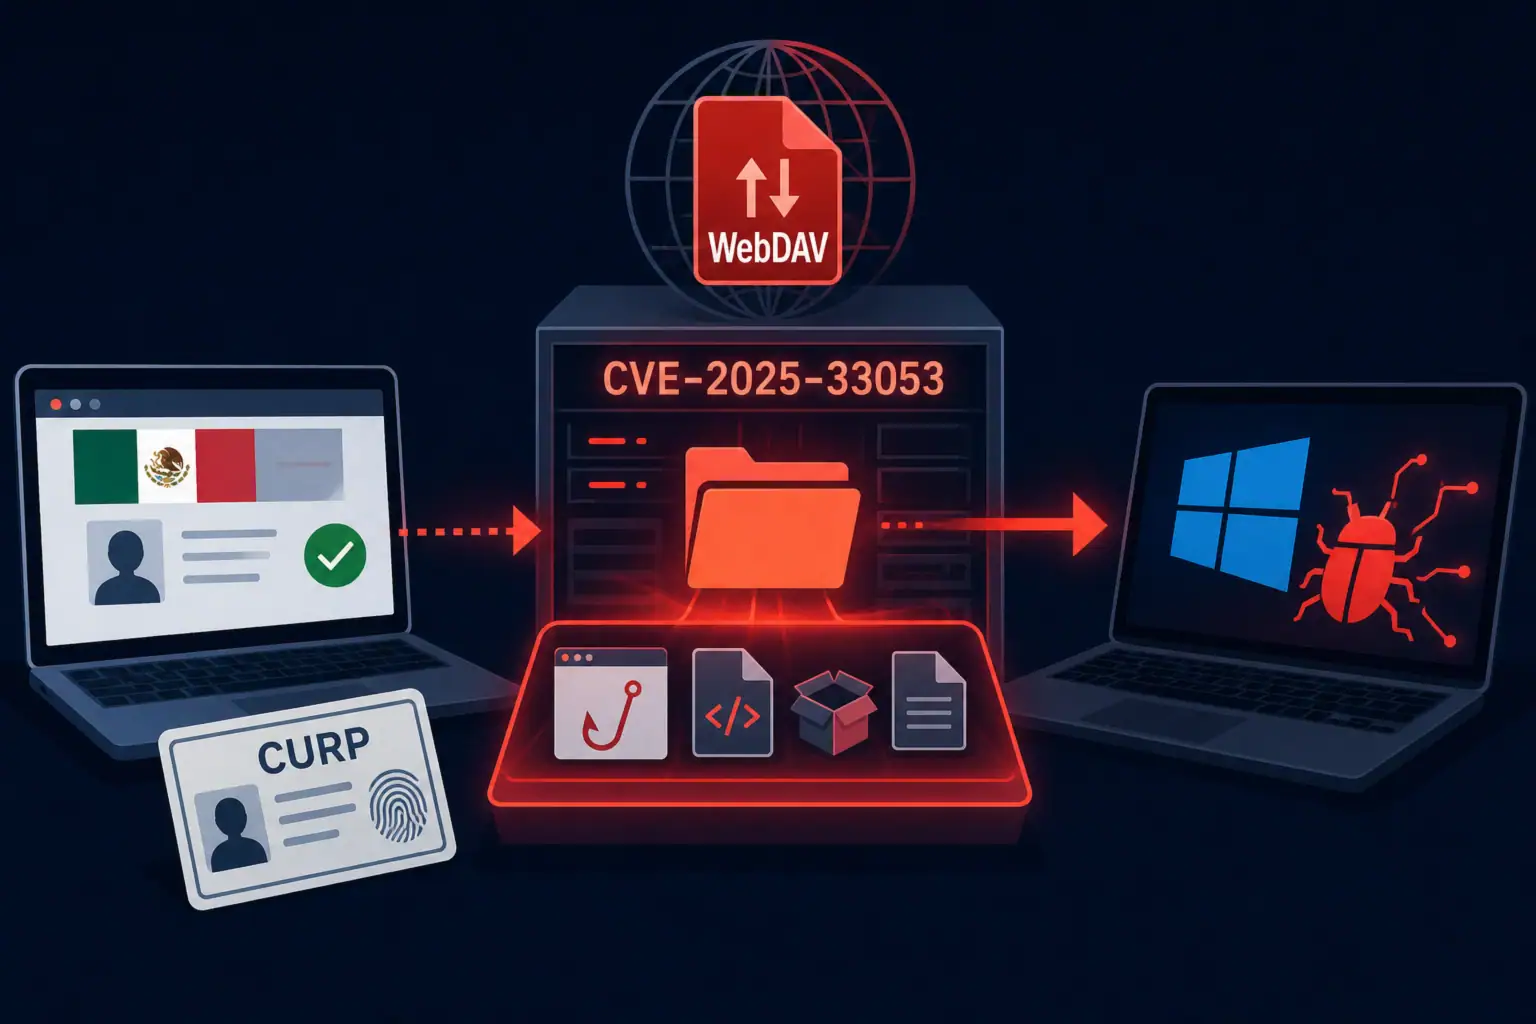
Як викритий сервер WebDAV розкрив повний цикл розробки малварі
Дослідники Rapid7 виявили незахищений сервер доставки шкідливого ПЗ, який містив 1 048 файлів — від шаблонів фішингових приманок і тестів ...
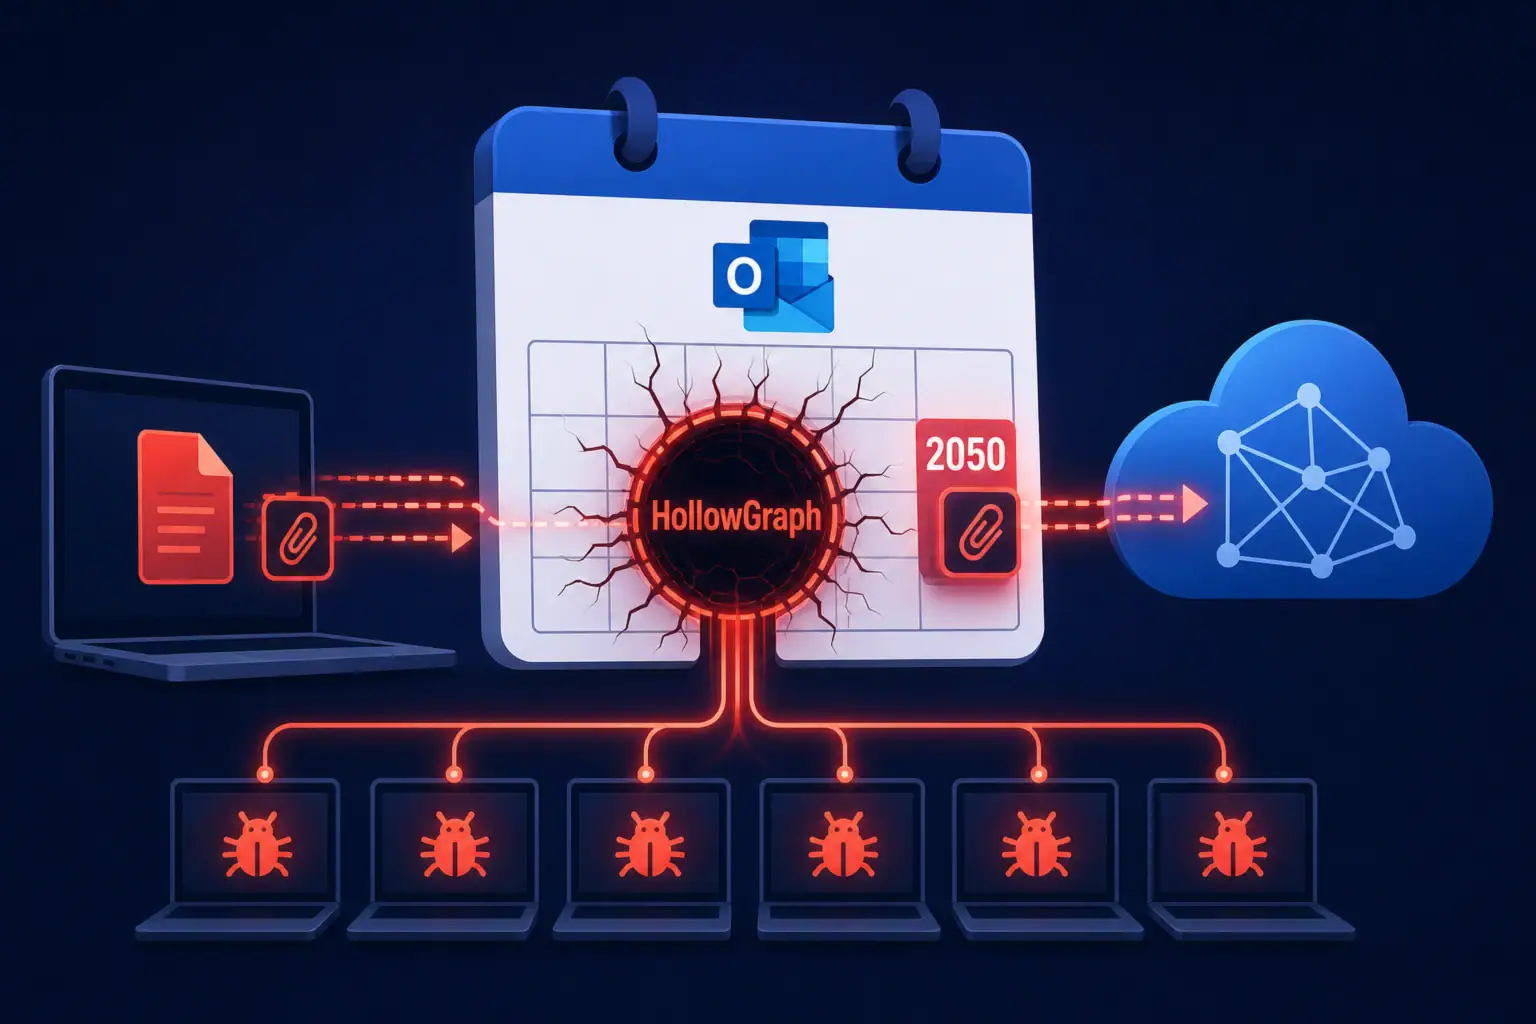
Як HollowGraph використовує календар Microsoft 365 для прихованого керування
Дослідники Group-IB виявили шпигунський імплант HollowGraph, який використовує календар скомпрометованого облікового запису Microsoft 365 як двосторонній канал керування. Команди оператора ...
Як Daxin і Stupig роками залишались прихованими в мережах виробників
Команди Symantec і Carbon Black Threat Hunter Team виявили активний екземпляр руткіта Daxin на скомпрометованому хості тайванської дочірньої компанії транснаціонального ...
Як Grok Build від xAI відправляв повні Git-репозиторії в хмару
CLI-інструмент Grok Build від xAI, призначений для допомоги у написанні коду, за даними дослідника, завантажував у хмарне сховище xAI не ...
Як уразливі shim-завантажувачі дозволяють обійти Secure Boot на сучасних системах
Дослідники компанії ESET виявили 11 застарілих UEFI-завантажувачів (так званих shim), підписаних Microsoft, які й досі вважаються довіреними на більшості UEFI-систем ...
CVE-2026-58644 у SharePoint: експлуатація та поради CISA
16 липня 2026 року Агентство з кібербезпеки та безпеки інфраструктури США (CISA) внесло вразливість CVE-2026-58644 у Microsoft SharePoint Server до ...
Як ClickLock Stealer блокує macOS та вибиває системний пароль
Дослідники Group-IB виявили новий macOS-інфостілер ClickLock Stealer, який використовує принципово інший підхід до отримання системного пароля: якщо жертва відмовляється ввести ...
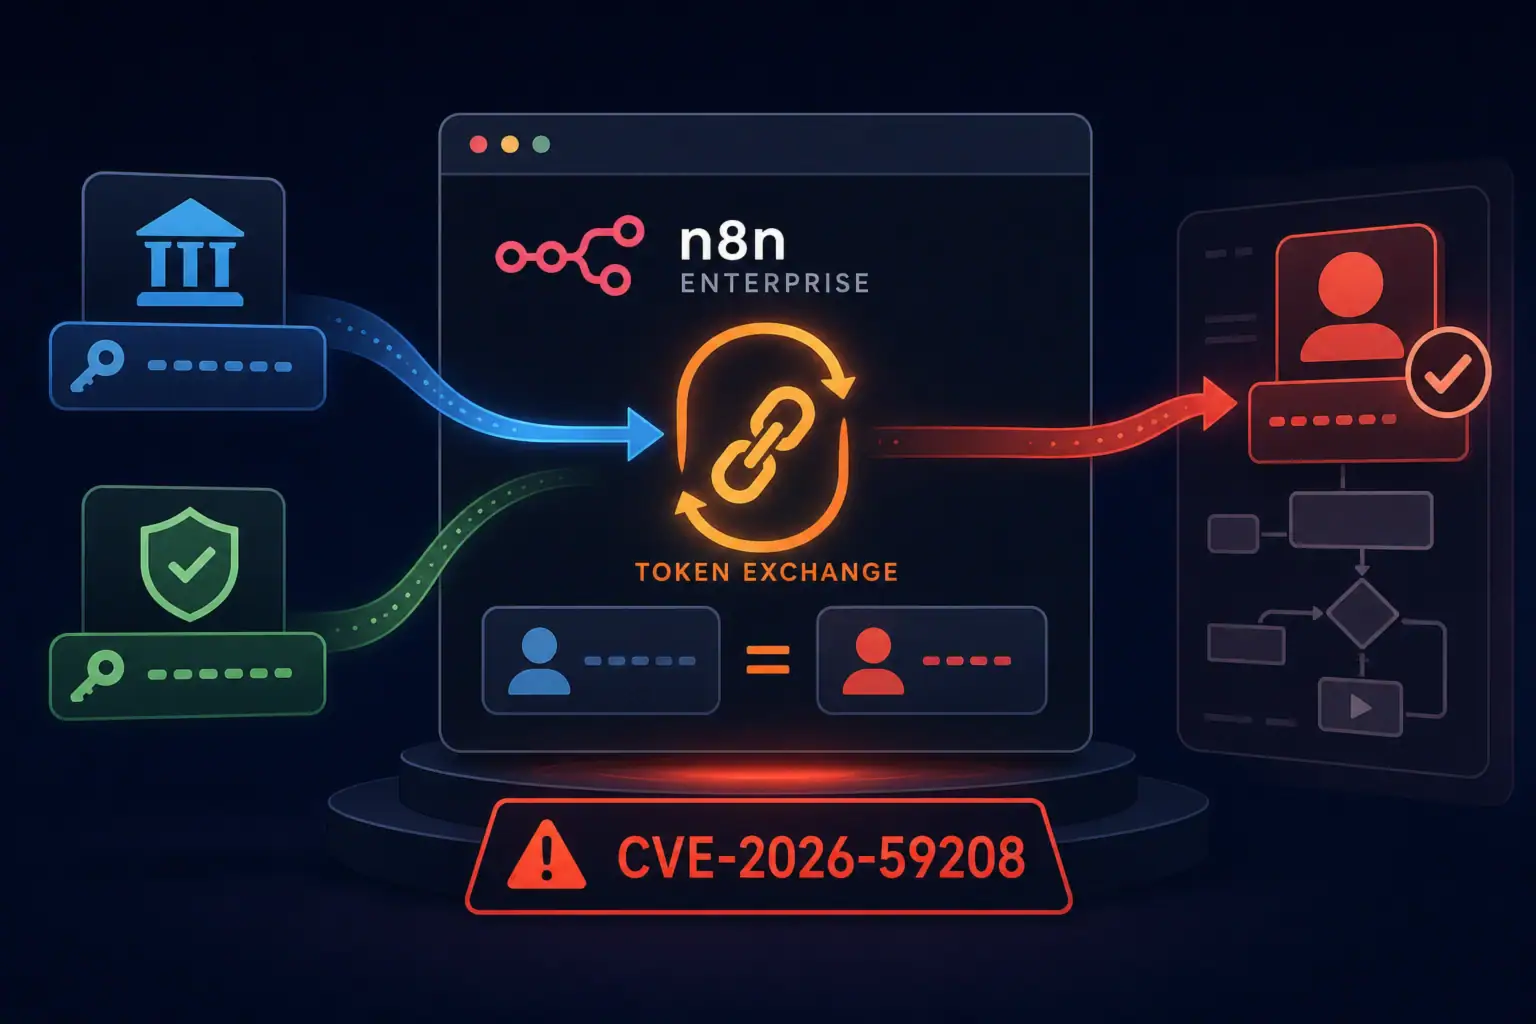
CVE-2026-59208 у n8n: підміна автентифікації через token exchange
У платформі автоматизації робочих процесів n8n виявлено вразливість CVE-2026-59208, яка дає змогу зловмиснику автентифікуватися під чужим обліковим записом без знання ...
SAP випустила липневі патчі безпеки 2026 для трьох критичних вразливостей
Компанія SAP оприлюднила липневий пакет оновлень безпеки 2026 року, у якому усунено три критичні вразливості: пошкодження пам’яті в SAP NetWeaver ...
Екстрене оновлення Zoom через критичну вразливість CVE-2026-53412
Zoom випустив екстрені оновлення безпеки, які усувають критичну вразливість CVE-2026-53412 з оцінкою CVSS 9.8 у лінійці продуктів Zoom Workplace для ...