Cybersicherheit Nachrichten
Bleiben Sie über die neuesten Cybersicherheitsvorfälle, Schwachstellen und Bedrohungen informiert. Wir berichten über Datenlecks, Ransomware-Kampagnen, kritische CVEs und regulatorische Updates – mit Kontext, was das für Sie bedeutet und wie Sie sich schützen können.
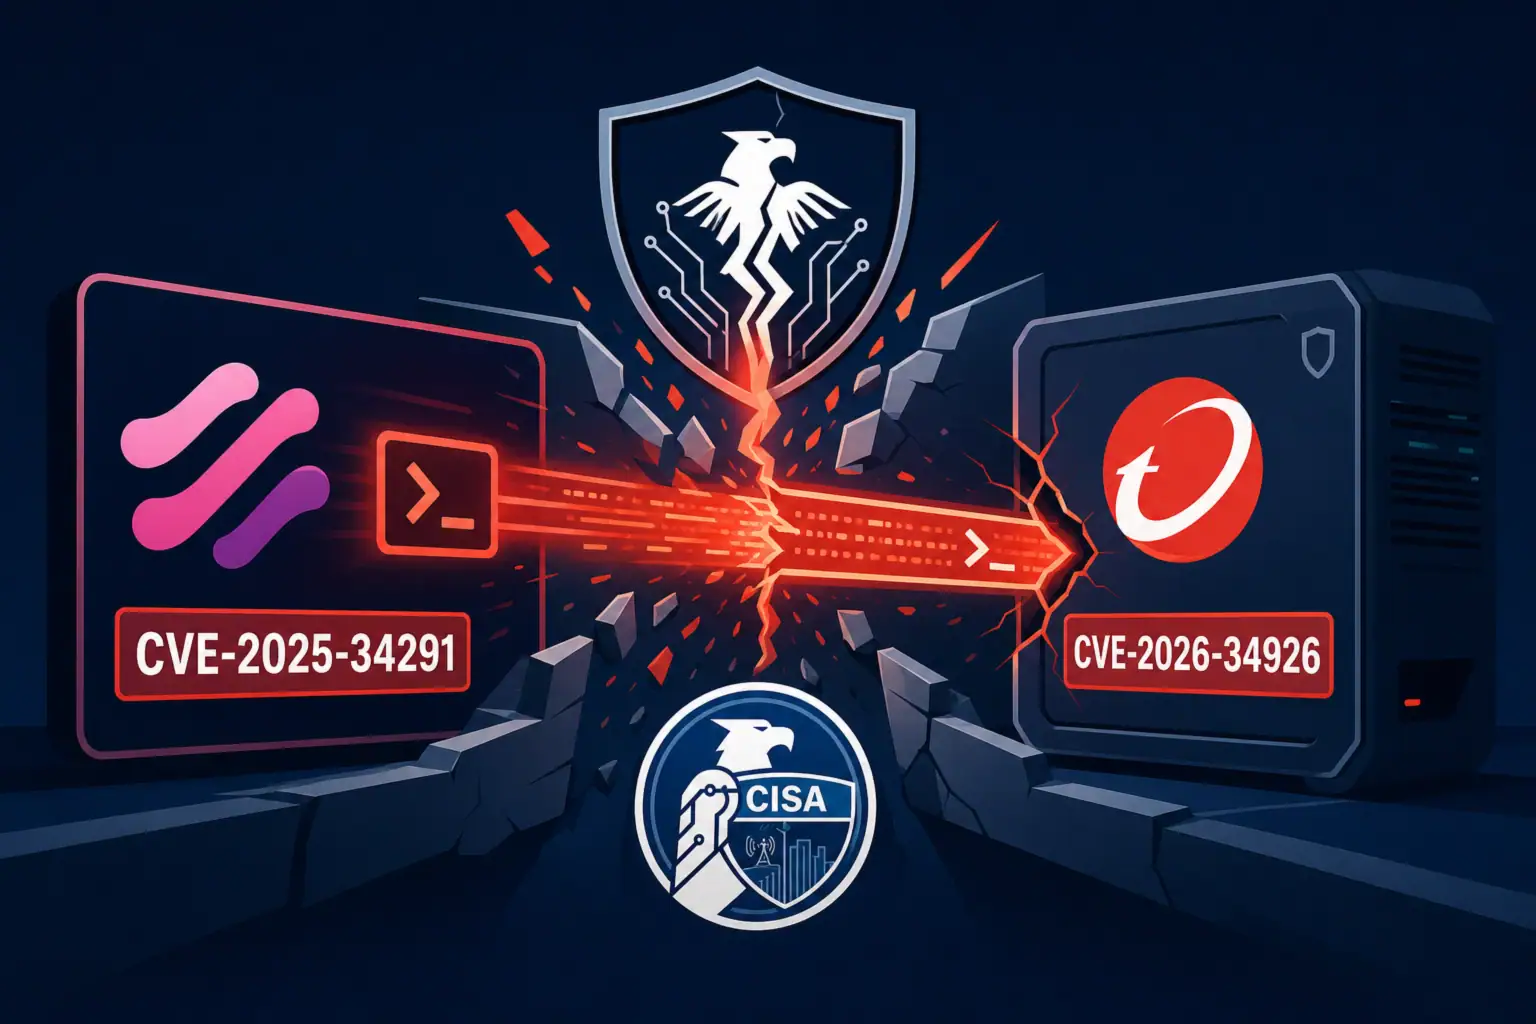
CISA meldet aktiv ausgenutzte Bugs in Langflow und Trend Micro Apex One
Am 21. Mai 2026 hat die US-Behörde für Cybersicherheit und Infrastrukturschutz (CISA) zwei Schwachstellen aufgenommen in den Katalog Known Exploited ...
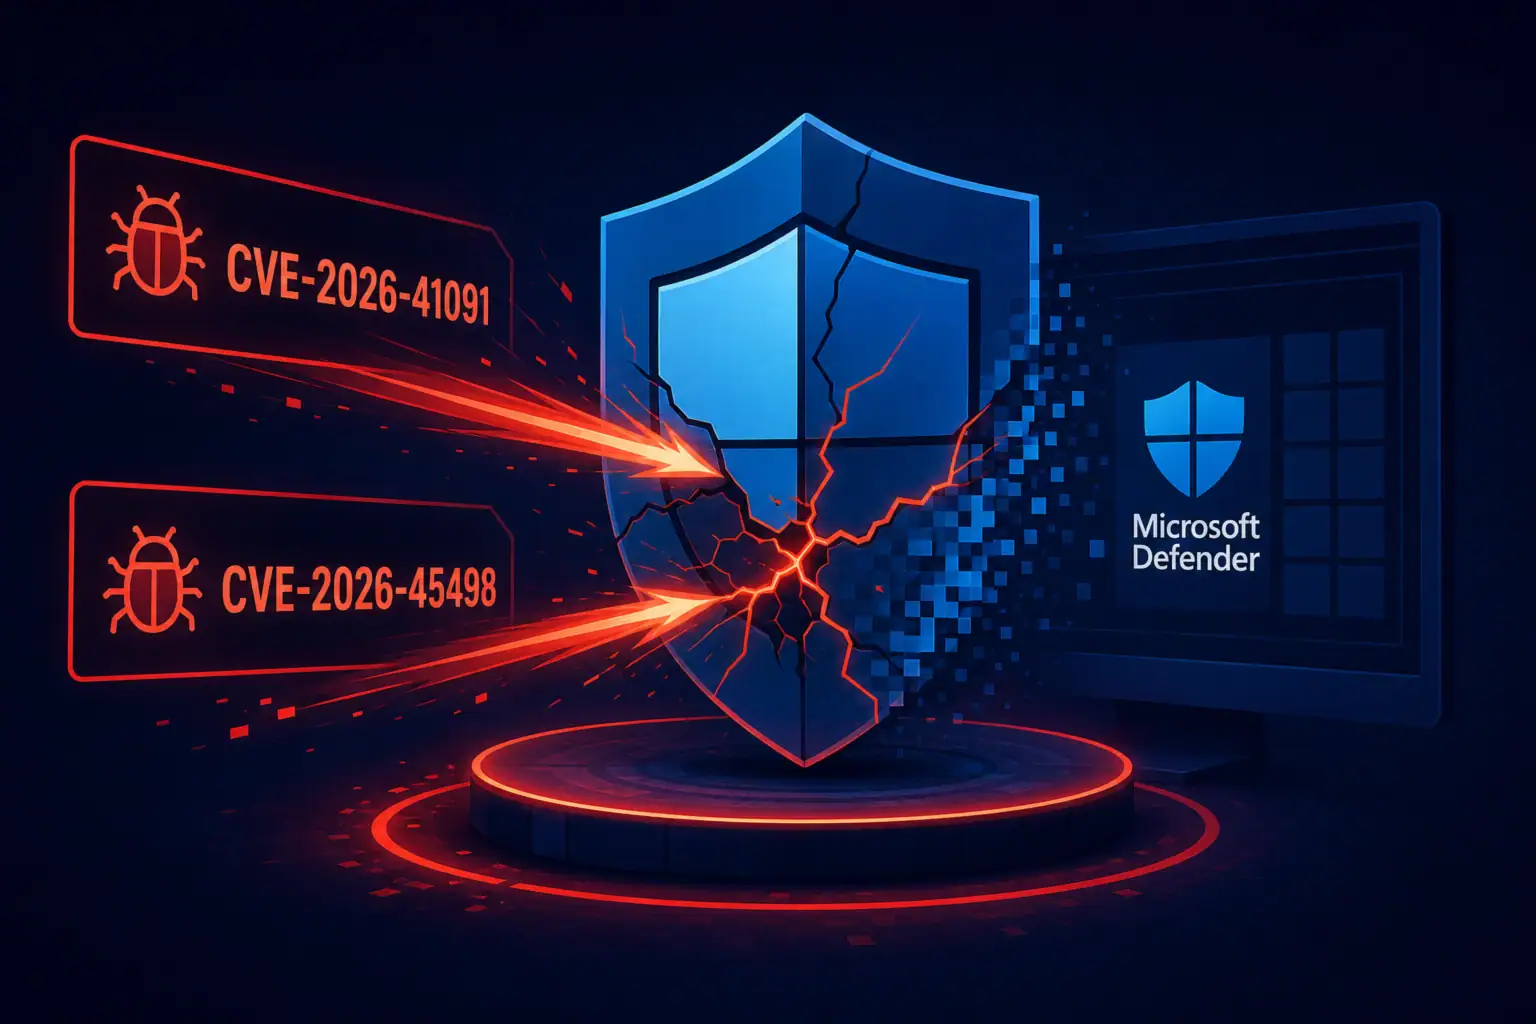
Aktive Ausnutzung kritischer Schwachstellen in Microsoft Defender
Microsoft hat die aktive Ausnutzung von zwei Schwachstellen in Microsoft Defender bestätigt: CVE-2026-41091 (Privilegienerweiterung bis zur Stufe SYSTEM, CVSS 7.8) ...
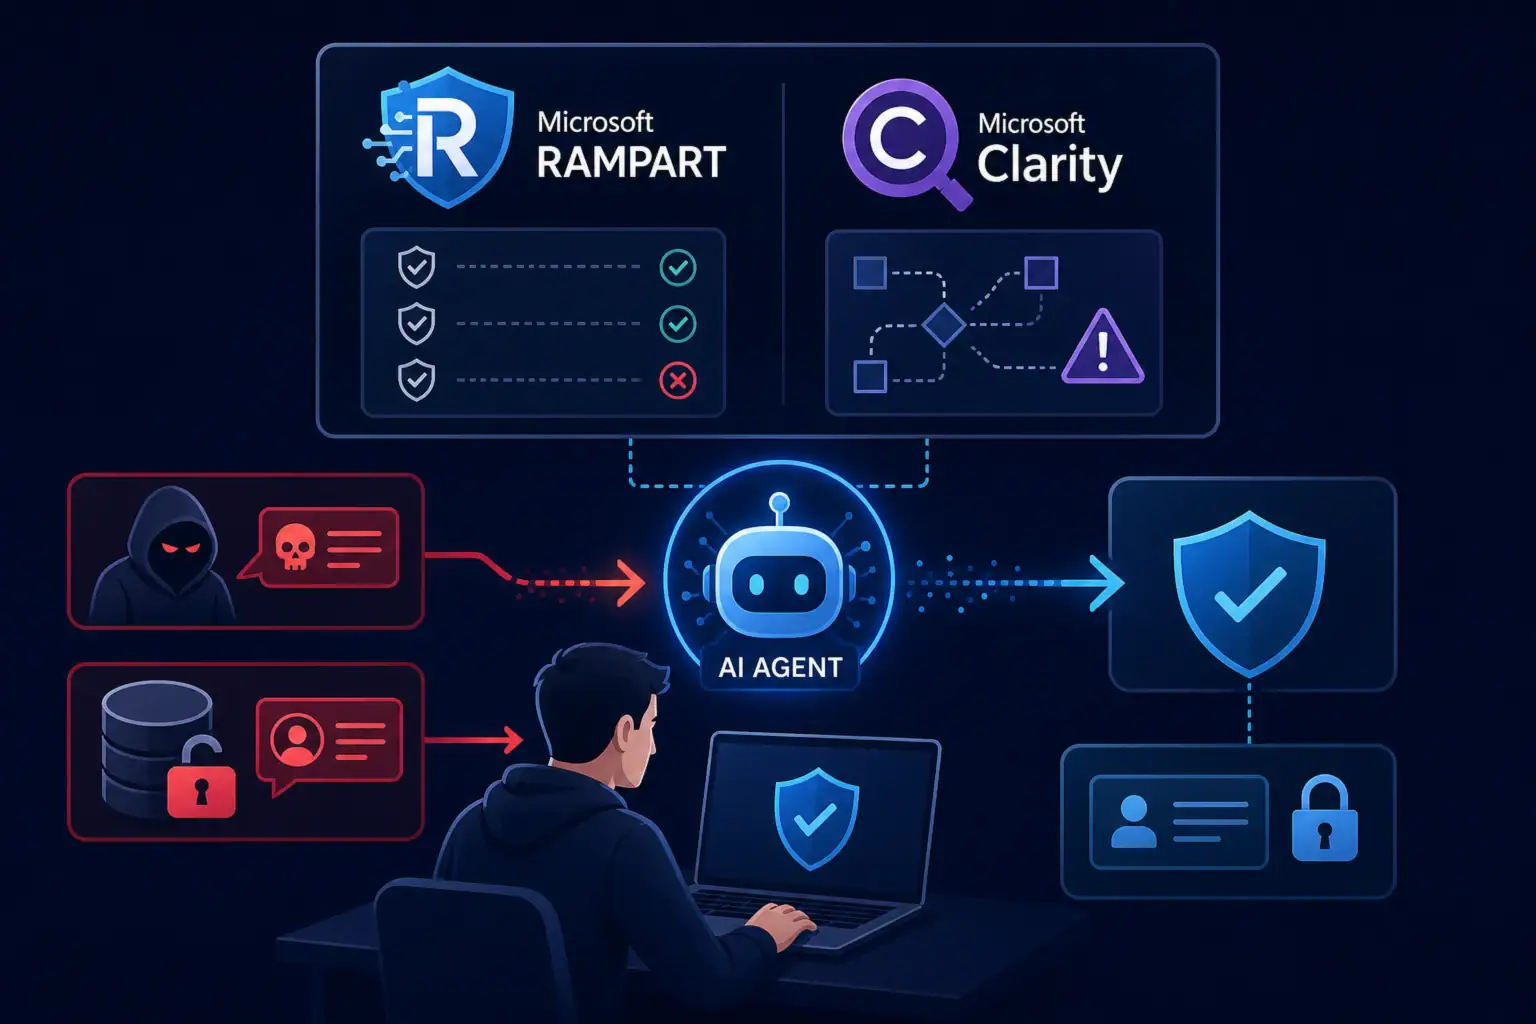
RAMPART und Clarity: Microsofts neue Tools für sichere KI-Agentenentwicklung
Microsoft hat zwei Open-Source-Tools vorgestellt — RAMPART und Clarity — die für das Testen der Sicherheit von KI-Agenten direkt im ...
Wie „dunkle Materie“ im IAM KI-Agenten unkontrollierbar macht
Das Unternehmen Orchid Security hat den Bericht Identity Gap: Snapshot 2026 veröffentlicht. Demnach bleiben 57% der Elemente der unternehmensweiten Identitätsinfrastruktur ...
Debatte in Grossbritannien: Mozilla kritisiert Pläne zur Einschränkung von VPN
Mozilla hat eine offizielle Stellungnahme an das britische Ministerium für Wissenschaft, Innovation und Technologie (DSIT) gerichtet, in der sich die ...
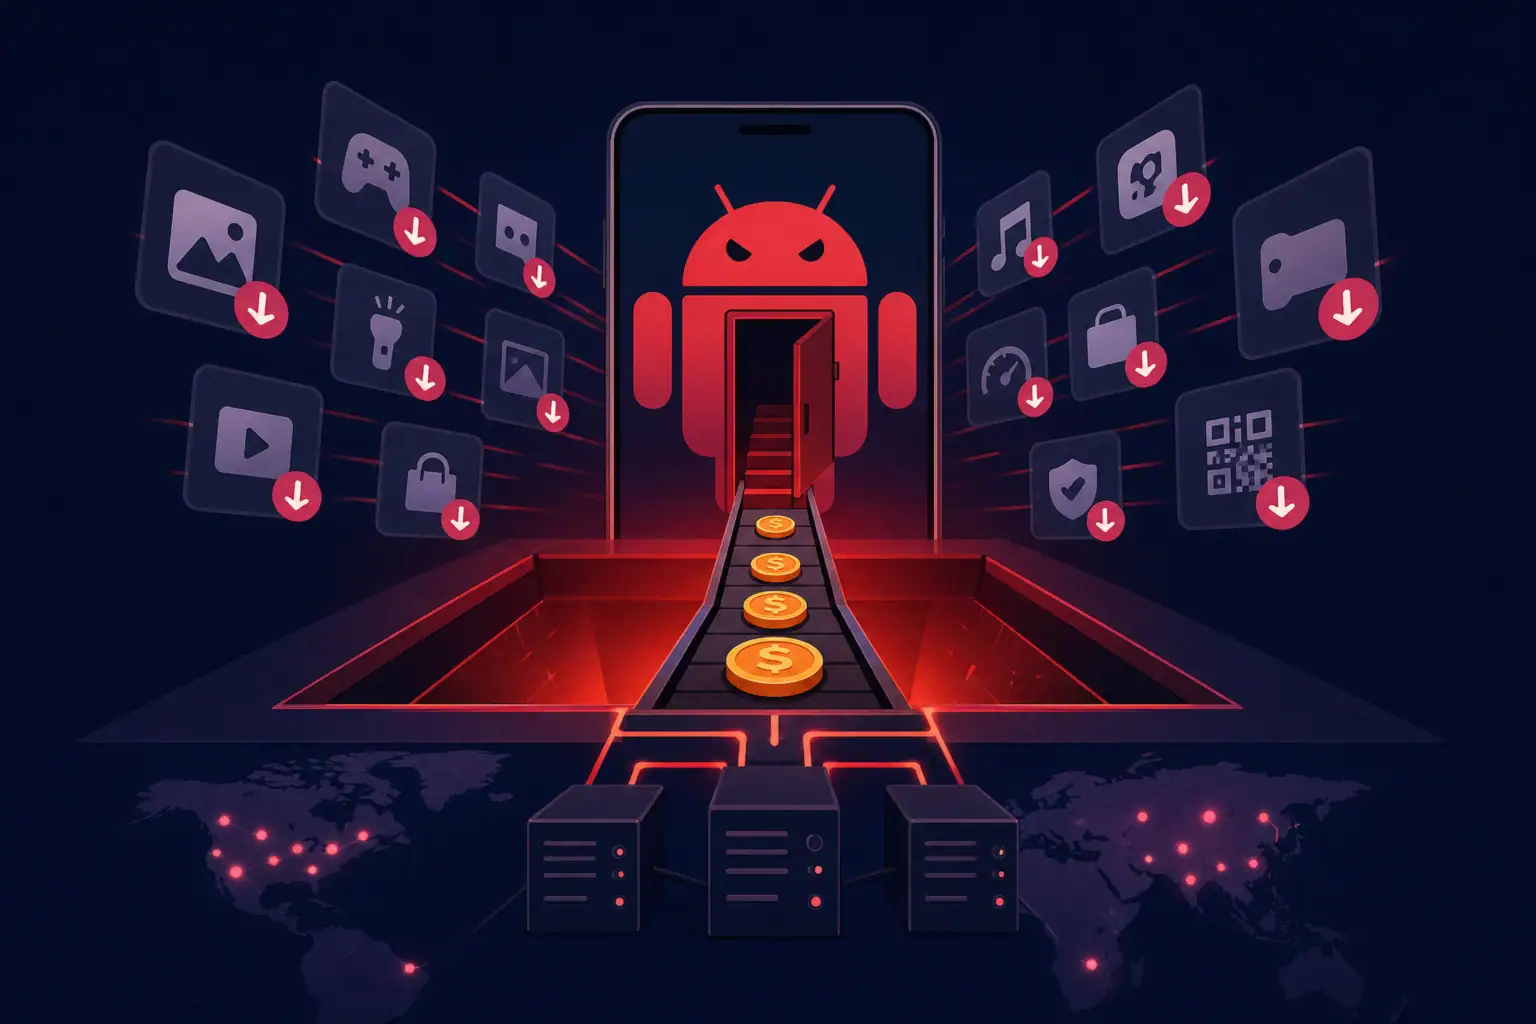
Trapdoor: Mehrstufige Malvertising-Operation gegen Android-Nutzer
Das Team von HUMAN Satori Threat Intelligence hat die groß angelegte Betrugsoperation Trapdoor aufgedeckt, die auf Android-Nutzer abzielt. Nach Angaben ...
Kompromittierte Nx-Console-Erweiterung stiehlt Entwickler-Zugangsdaten
Die beliebte Nx Console-Erweiterung für Visual Studio Code (Version 18.95.0) wurde kompromittiert und zur Auslieferung einer mehrstufigen Malware eingesetzt, die ...
TeamPCP kompromittiert Microsofts durabletask und zielt auf Supply-Chains
GitHub untersucht derzeit einen unbefugten Zugriff auf seine internen Repositories, während die Gruppe TeamPCP gleichzeitig eine groß angelegte Supply-Chain-Kampagne fortsetzt ...
Wie EvilTokens OAuth-Consent in Microsoft 365 für Phishing ausnutzt
Die Plattform EvilTokens, die nach dem Modell „Phishing-as-a-Service“ (PhaaS) arbeitet, nutzt laut Angaben der Cloud Security Alliance den Mechanismus OAuth ...
Sicherheitslücke in Drupal Core: Zwangsupdate am 20. Mai 2026
Drupal hat die geplante Veröffentlichung eines Core-Sicherheitsupdates für alle unterstützten Versionszweige für den 20. Mai 2026 im Zeitfenster von 17:00 ...