Cybersicherheit Nachrichten
Bleiben Sie über die neuesten Cybersicherheitsvorfälle, Schwachstellen und Bedrohungen informiert. Wir berichten über Datenlecks, Ransomware-Kampagnen, kritische CVEs und regulatorische Updates – mit Kontext, was das für Sie bedeutet und wie Sie sich schützen können.
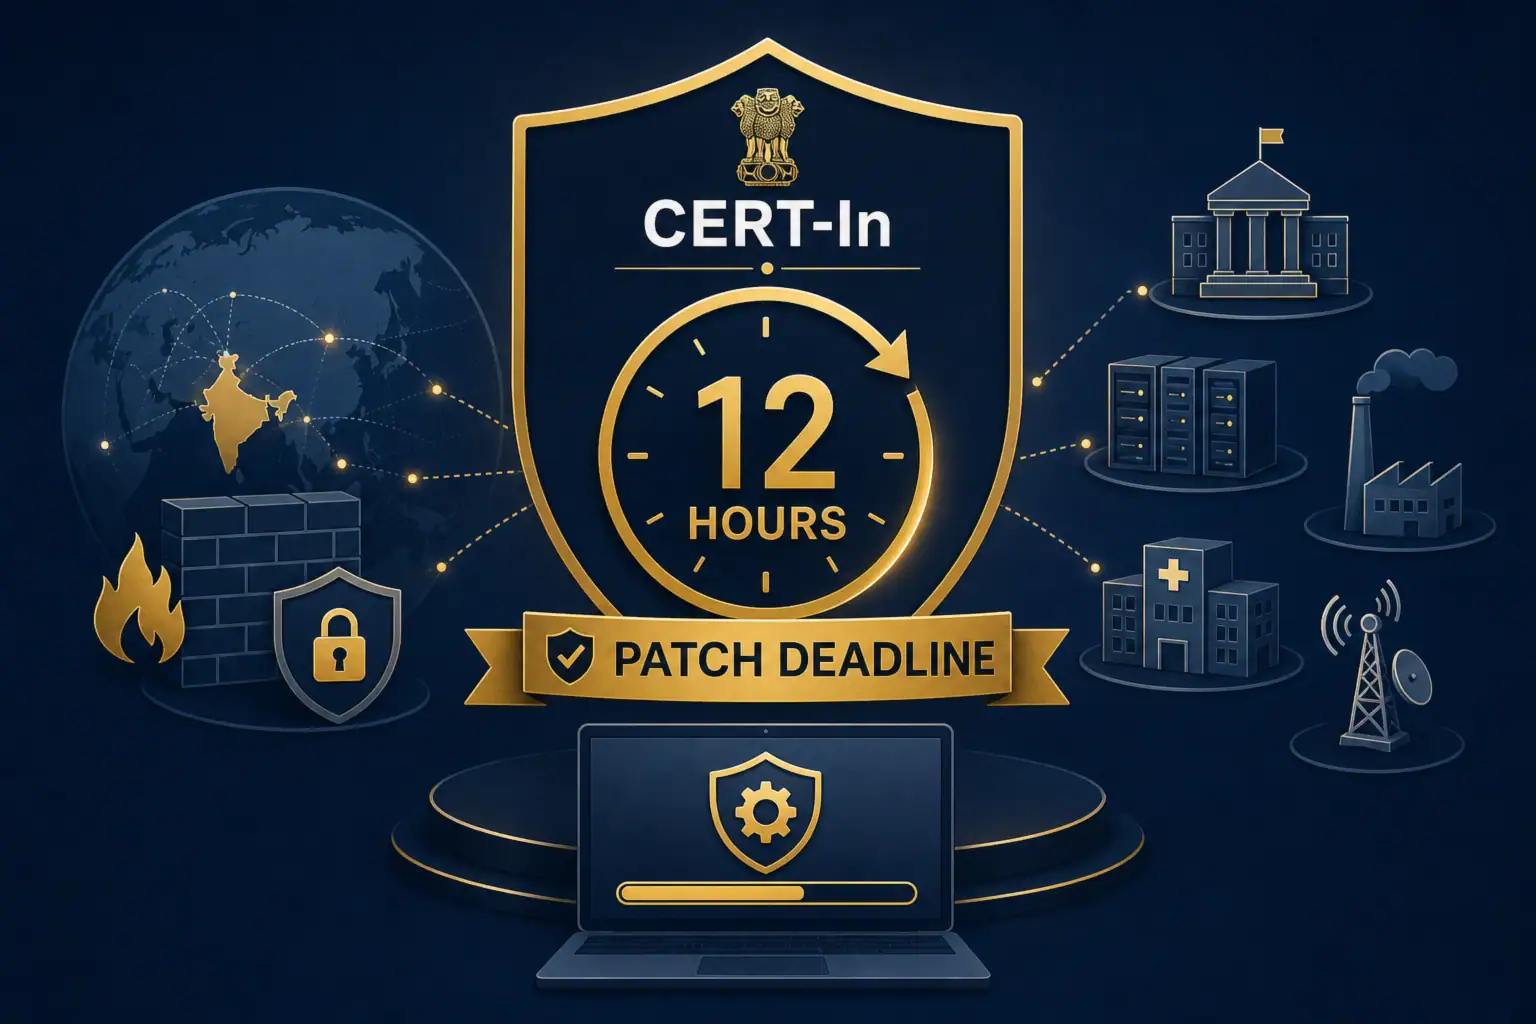
Wie CERT-In auf KI-beschleunigte Angriffe mit 12-Stunden-Patching reagiert
Die indische Computer-Notfallreaktionseinheit (CERT-In) hat das 38-seitige Leitdokument CISG-2026-02 veröffentlicht, das strikte Fristen für die Behebung von Schwachstellen festlegt: Bekannt ...
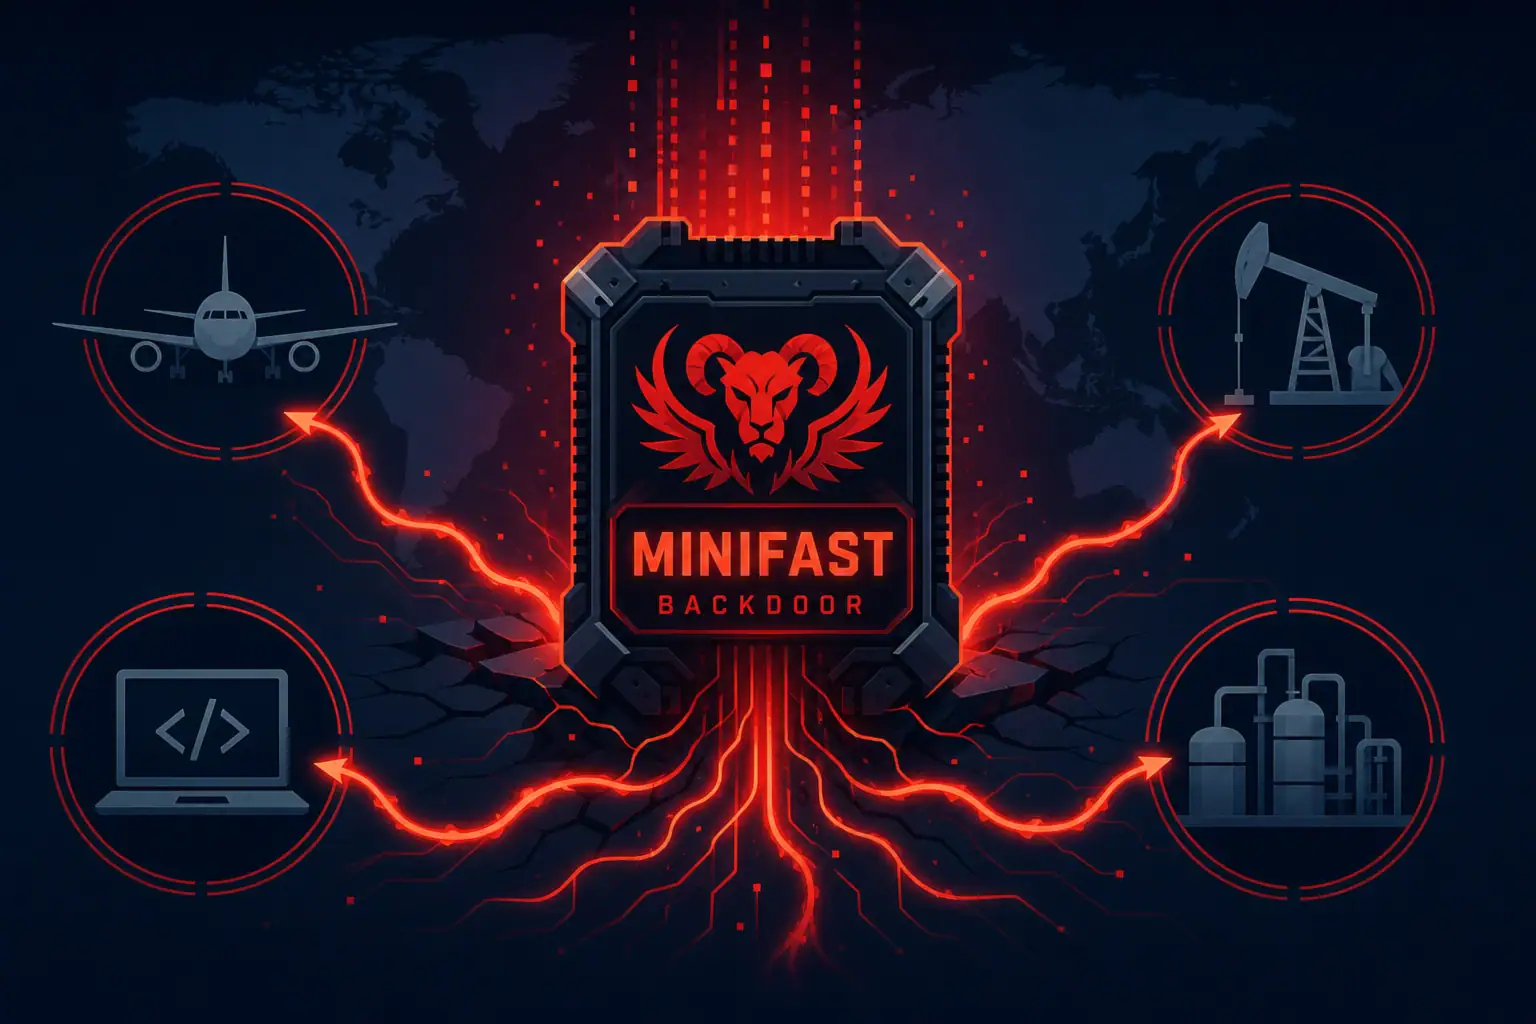
MiniFast, SEO-Poisoning und neue Angriffe von Nimbus Manticore
Die iranische APT-Gruppe Nimbus Manticore (auch bekannt als Screening Serpens und UNC1549) führte von Februar bis April 2026 drei aufeinanderfolgende ...
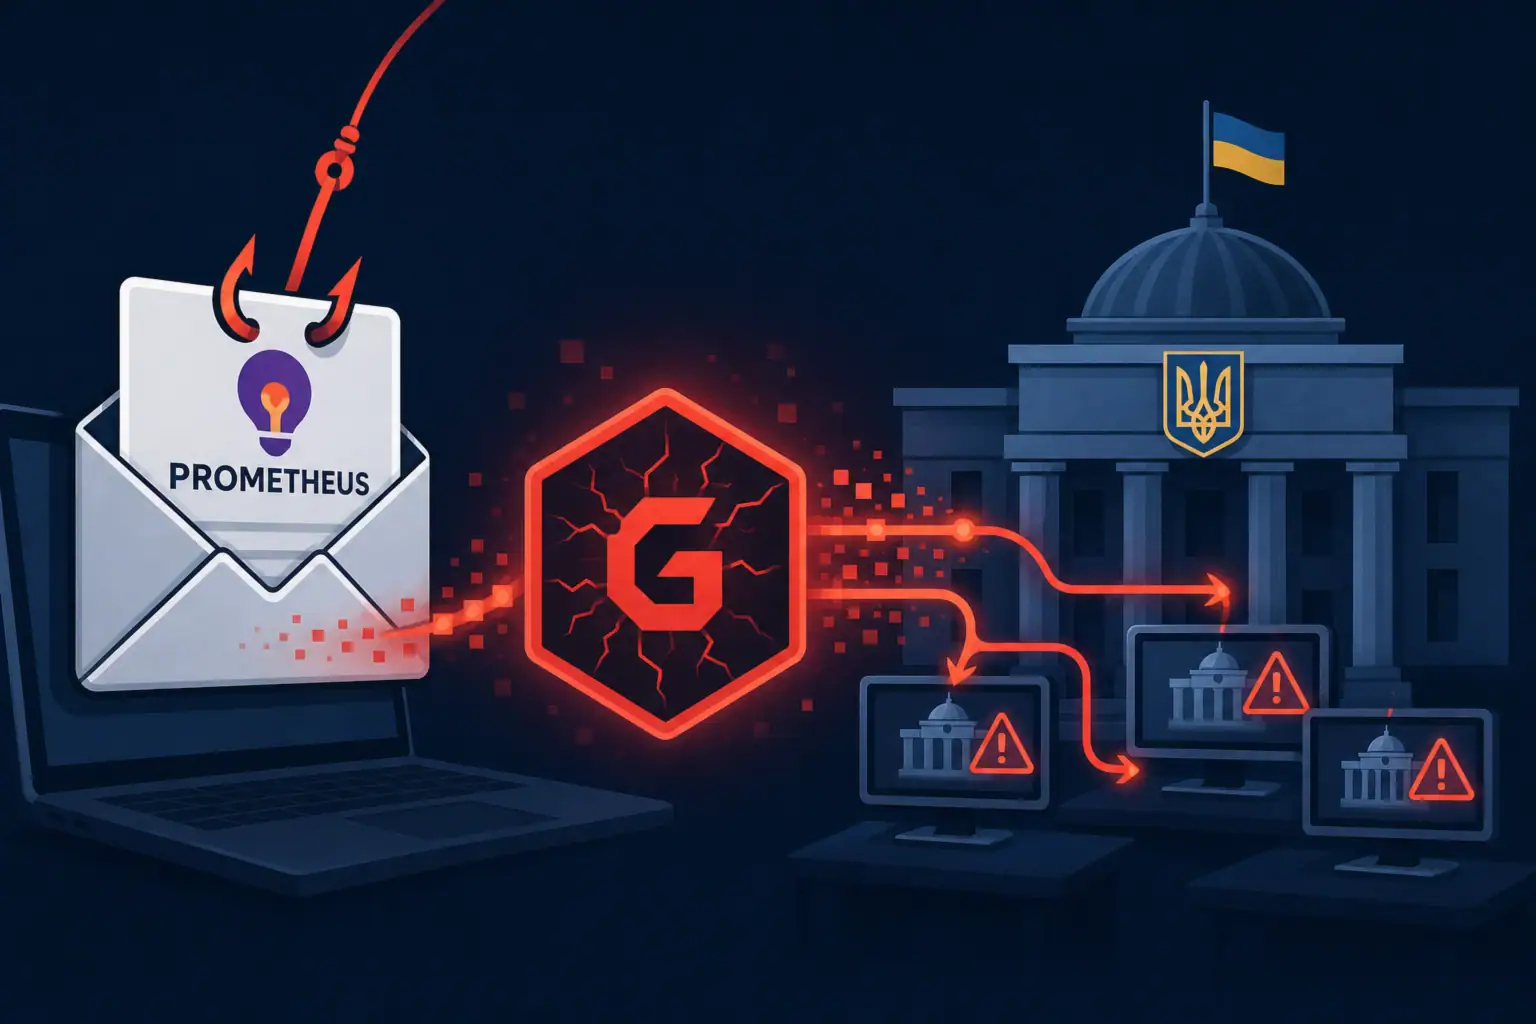
Belarussische Gruppe Ghostwriter zielt auf ukrainische Behörden mit OYSTER
Die Gruppierung Ghostwriter (auch verfolgt als UAC-0057 und UNC1151), die mit Belarus in Verbindung gebracht wird, führt eine Phishing-Kampagne gegen ...
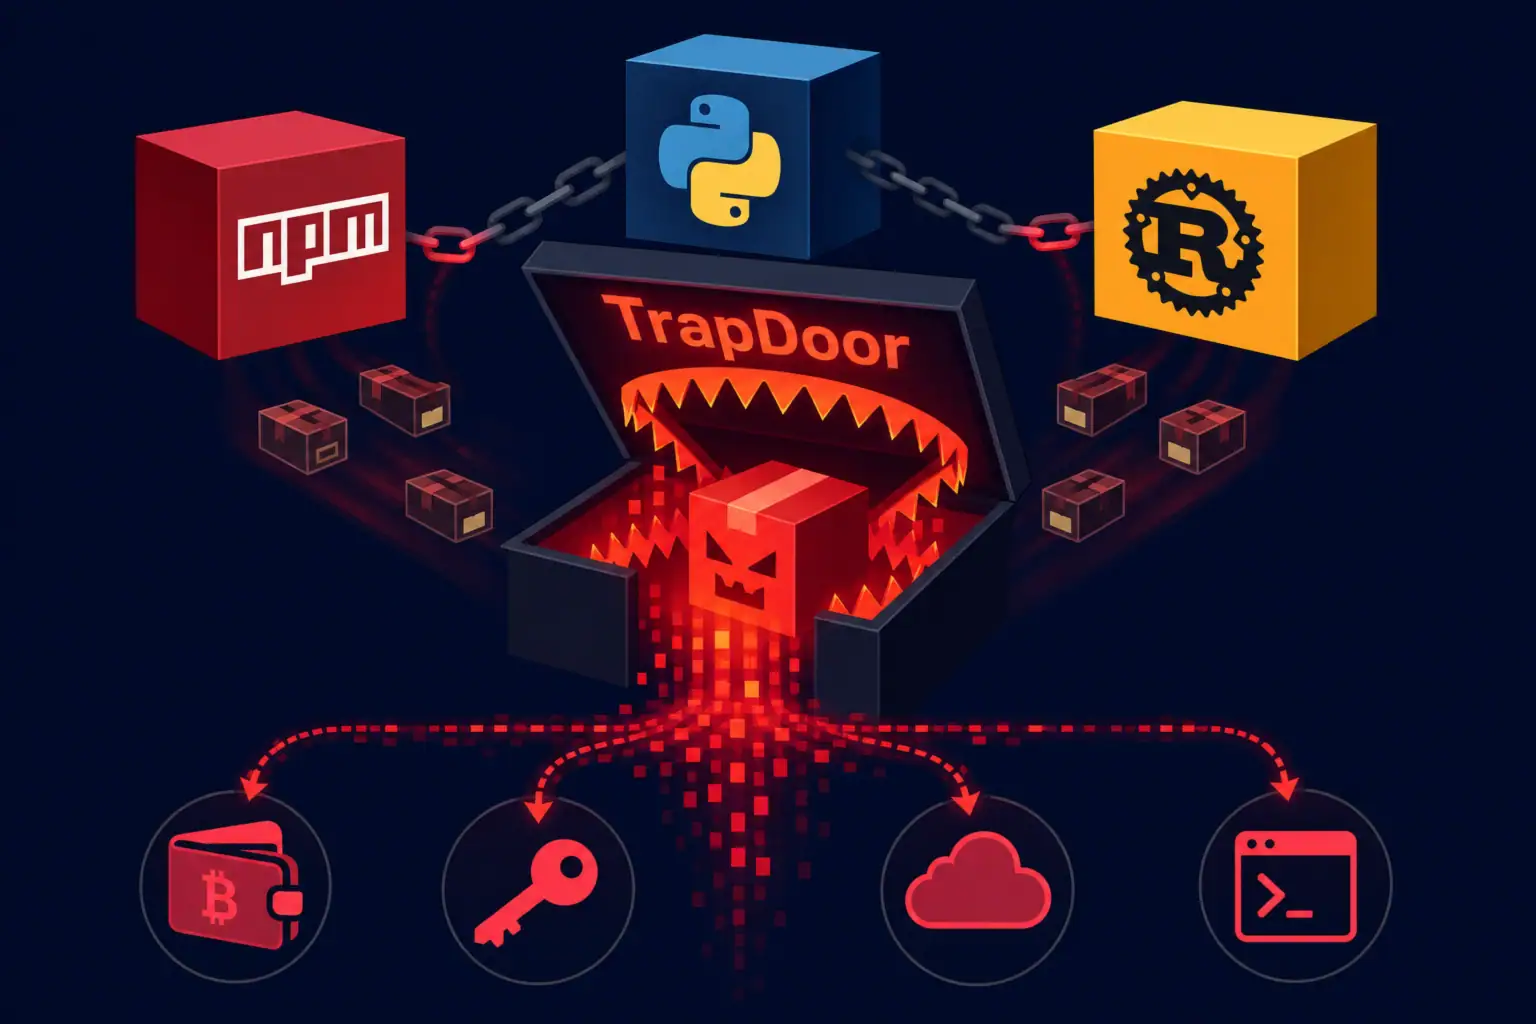
TrapDoor-Kampagne infiltriert npm, PyPI und Crates.io
Forscher von Socket haben eine koordinierte Angriffskampagne auf die Software-Lieferkette entdeckt, die den Codenamen TrapDoor erhalten hat und gleichzeitig die ...
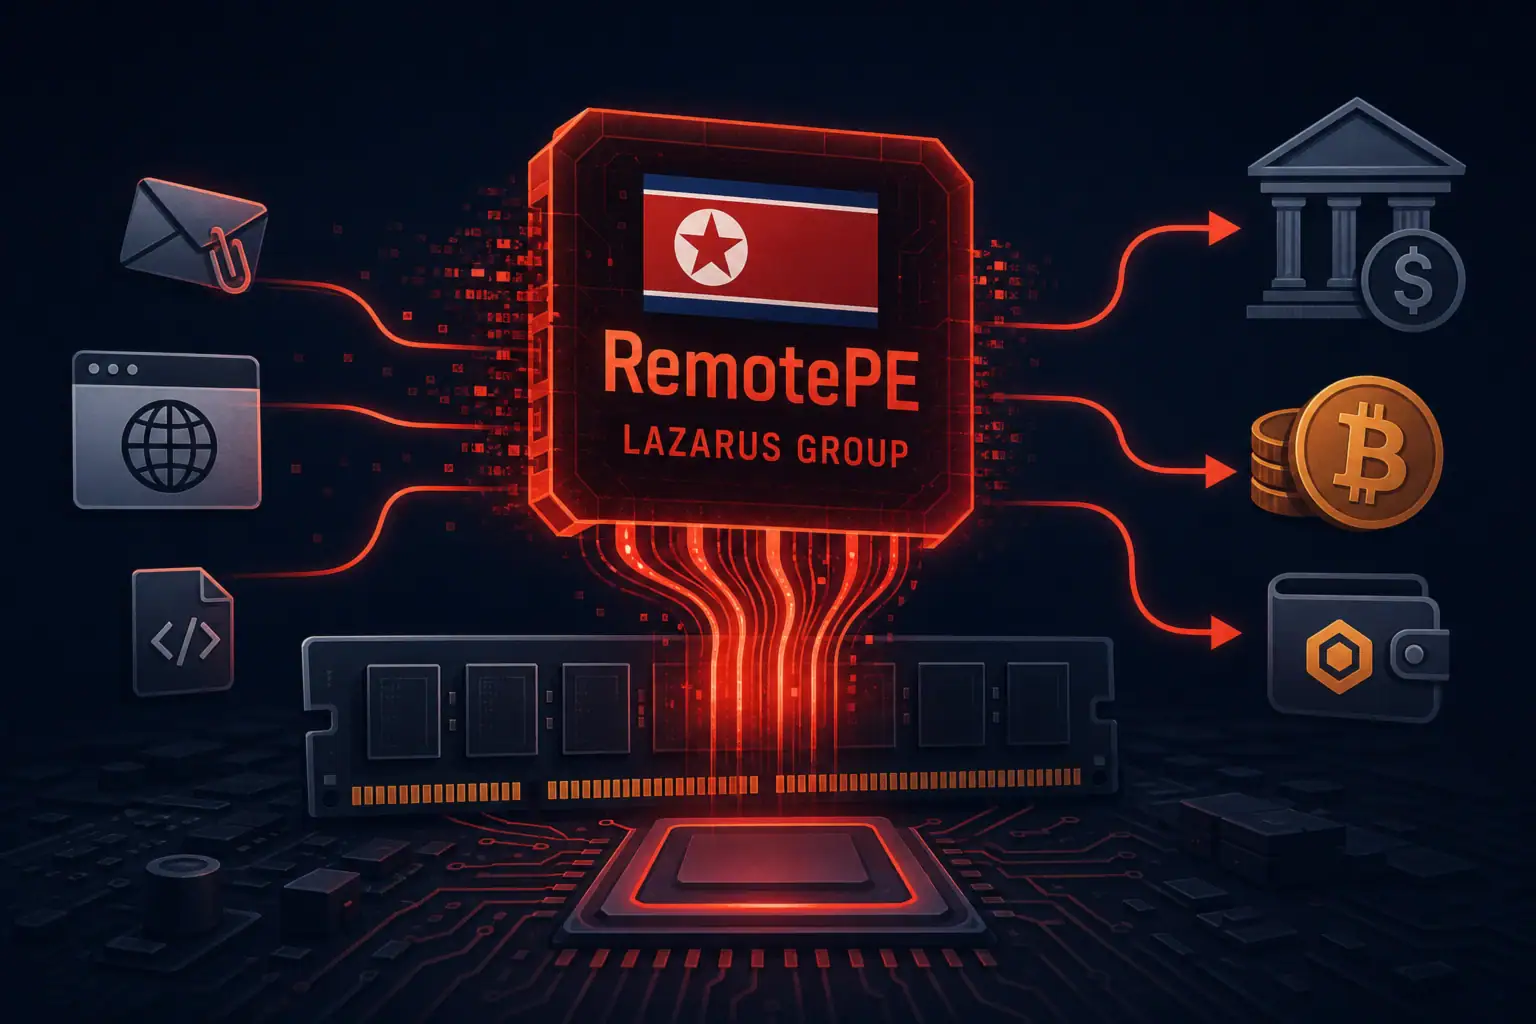
Analyse von RemotePE: Speicherresidenter RAT gegen Krypto- und Finanzziele
Forschende von Fox-IT (einer Tochter der NCC Group) haben eine detaillierte Analyse des mehrstufigen schädlichen Frameworks RemotePE veröffentlicht – eines ...
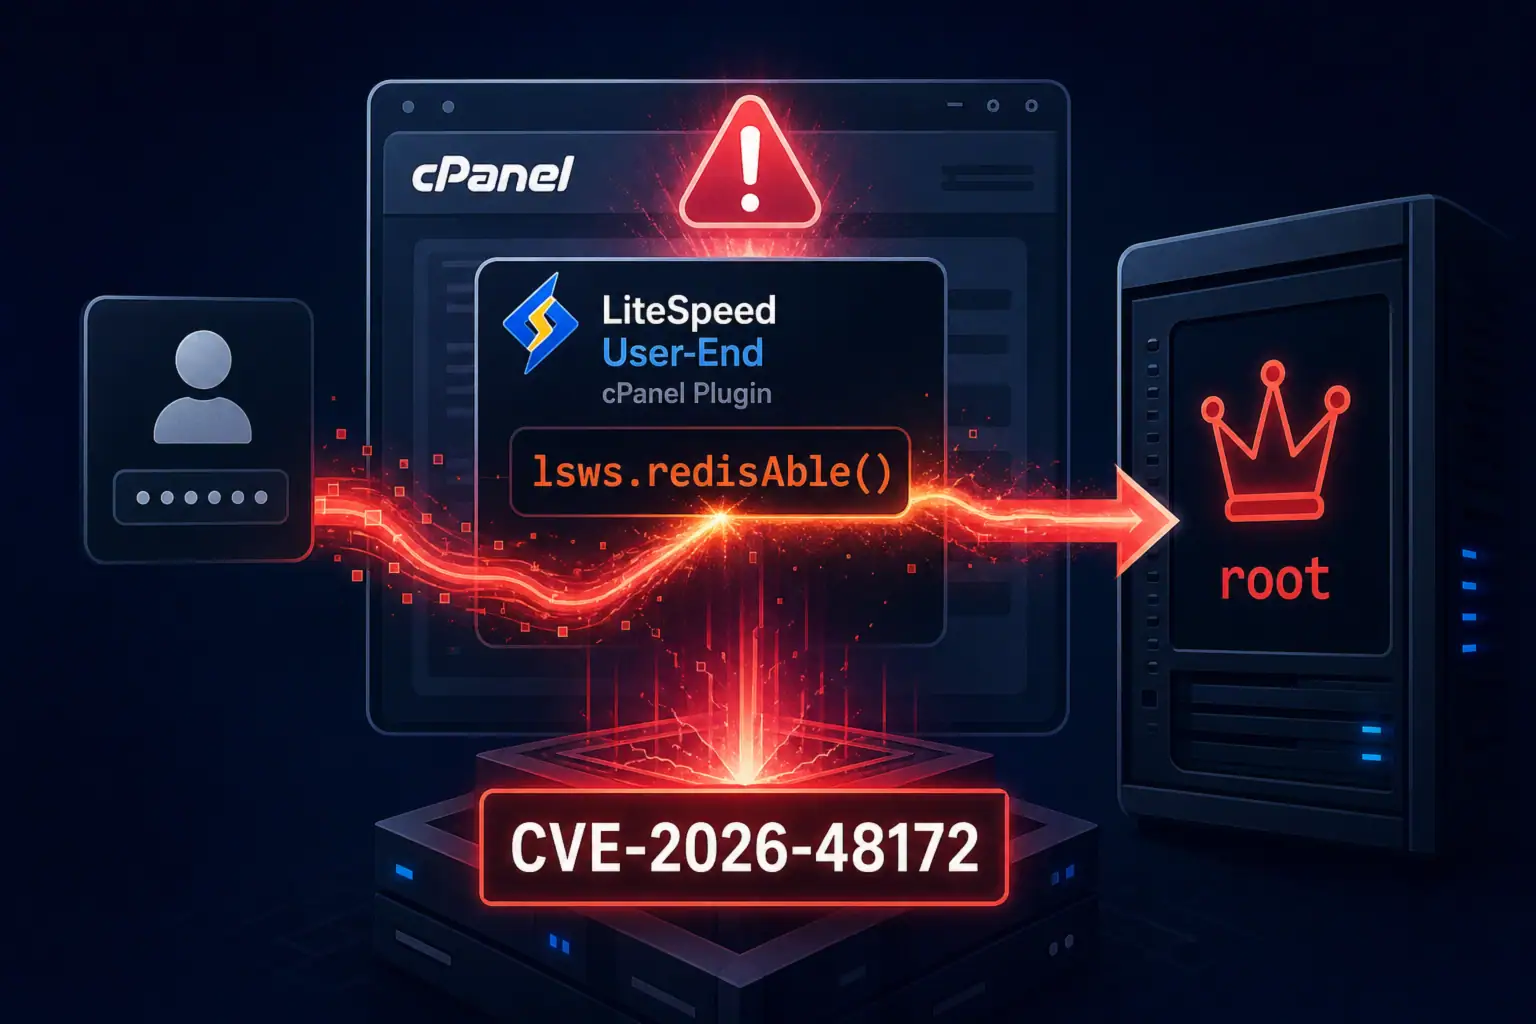
Kritische CVE-2026-48172-Lücke im LiteSpeed User-End cPanel Plugin
Die kritische Schwachstelle CVE-2026-48172 mit dem maximalen CVSS-Score von 10,0 im Plugin LiteSpeed User-End cPanel Plugin wird derzeit aktiv von ...
Wie Ermittler First VPN zerschlugen – Infrastruktur eines Ransomware-VPN
Strafverfolgungsbehörden Europas und Nordamerikas haben am 19.–20. Mai eine koordinierte Operation zur Zerschlagung von First VPN Service durchgeführt – eines ...
Drupal schliesst SQL injection-Lücke in PostgreSQL-Installationen
Das Drupal-Team hat Sicherheitsupdates veröffentlicht, die die Schwachstelle CVE-2026-9082 im CMS-Kern beheben. Die Schwachstelle ermöglicht nicht authentifizierten Nutzern, beliebige SQL-Abfragen ...
Arrest von Jacob Butler: Kimwolf-Botnet griff sogar US-Verteidigung an
Das US-Justizministerium hat bekannt gegeben, dass der 23-jährige kanadische Staatsbürger Jacob Butler (Pseudonym Dort) aus Ottawa wegen der Entwicklung und ...
GitHub bestätigt Supply-Chain-Angriff über VS-Code-Erweiterung
GitHub hat einen Angriff auf die Lieferkette bestätigt, in dessen Folge ungefähr 3.800 interne Repositories des Unternehmens kompromittiert wurden. Der ...