Cybersicherheit Nachrichten
Bleiben Sie über die neuesten Cybersicherheitsvorfälle, Schwachstellen und Bedrohungen informiert. Wir berichten über Datenlecks, Ransomware-Kampagnen, kritische CVEs und regulatorische Updates – mit Kontext, was das für Sie bedeutet und wie Sie sich schützen können.
FlagLeft in Microsoft 365 für Android: FOCI-Tokens bedrohten Konten
Microsoft hat Patches für vier Spoofing-Schwachstellen in den Android-Apps Word, PowerPoint, Excel und Microsoft 365 Copilot veröffentlicht, die es jeder ...
Analyse der neuen Redis RCE-Schwachstelle CVE-2026-23479
Am 5. Mai hat Redis Patches veröffentlicht für fünf Schwachstellen der Klasse RCE, von denen die schwerwiegendste — CVE-2026-23479 — ...
GitHub.dev-Schwachstelle erlaubt Diebstahl von OAuth-Tokens mit einem Klick
Der Sicherheitsforscher Ammar Askar (Ammar Askar) hat Details veröffentlicht zu einem Angriff auf die browserbasierte Umgebung GitHub.dev, der es ermöglicht, ...
NTLMv2-Hash-Leak über Windows-Search-URI: Risiko und Gegenmaßnahmen
Forschende von Huntress haben Details veröffentlicht zu einer ungepatchten Schwachstelle im Protokoll-Handler search: unter Windows, die es Angreifenden ermöglicht, den ...
Analyse der HTTP/2 Bomb und Risiken für Apache, NGINX & Co.
Forschende des Unternehmens Calif haben eine Beschreibung einer neuen Remote-Attacke vom Typ Denial-of-Service (DoS) veröffentlicht, die den Namen HTTP/2 Bomb ...
Weedhack-Kampagne: MaaS-Plattform nimmt Minecraft-Spieler ins Visier
McAfee Labs hat die Kampagne Weedhack offengelegt – eine Plattform nach dem Modell „Malware-as-a-Service“ (MaaS), die auf Minecraft-Spieler abzielt. Laut ...
Kritische Android-Framework-Lücke CVE-2025-48595 aktiv ausgenutzt
Im Rahmen des Android-Sicherheitsbulletins vom Juni 2026 hat Google 124 Schwachstellen behoben, von denen eine — CVE-2025-48595 — bereits aktiv ...
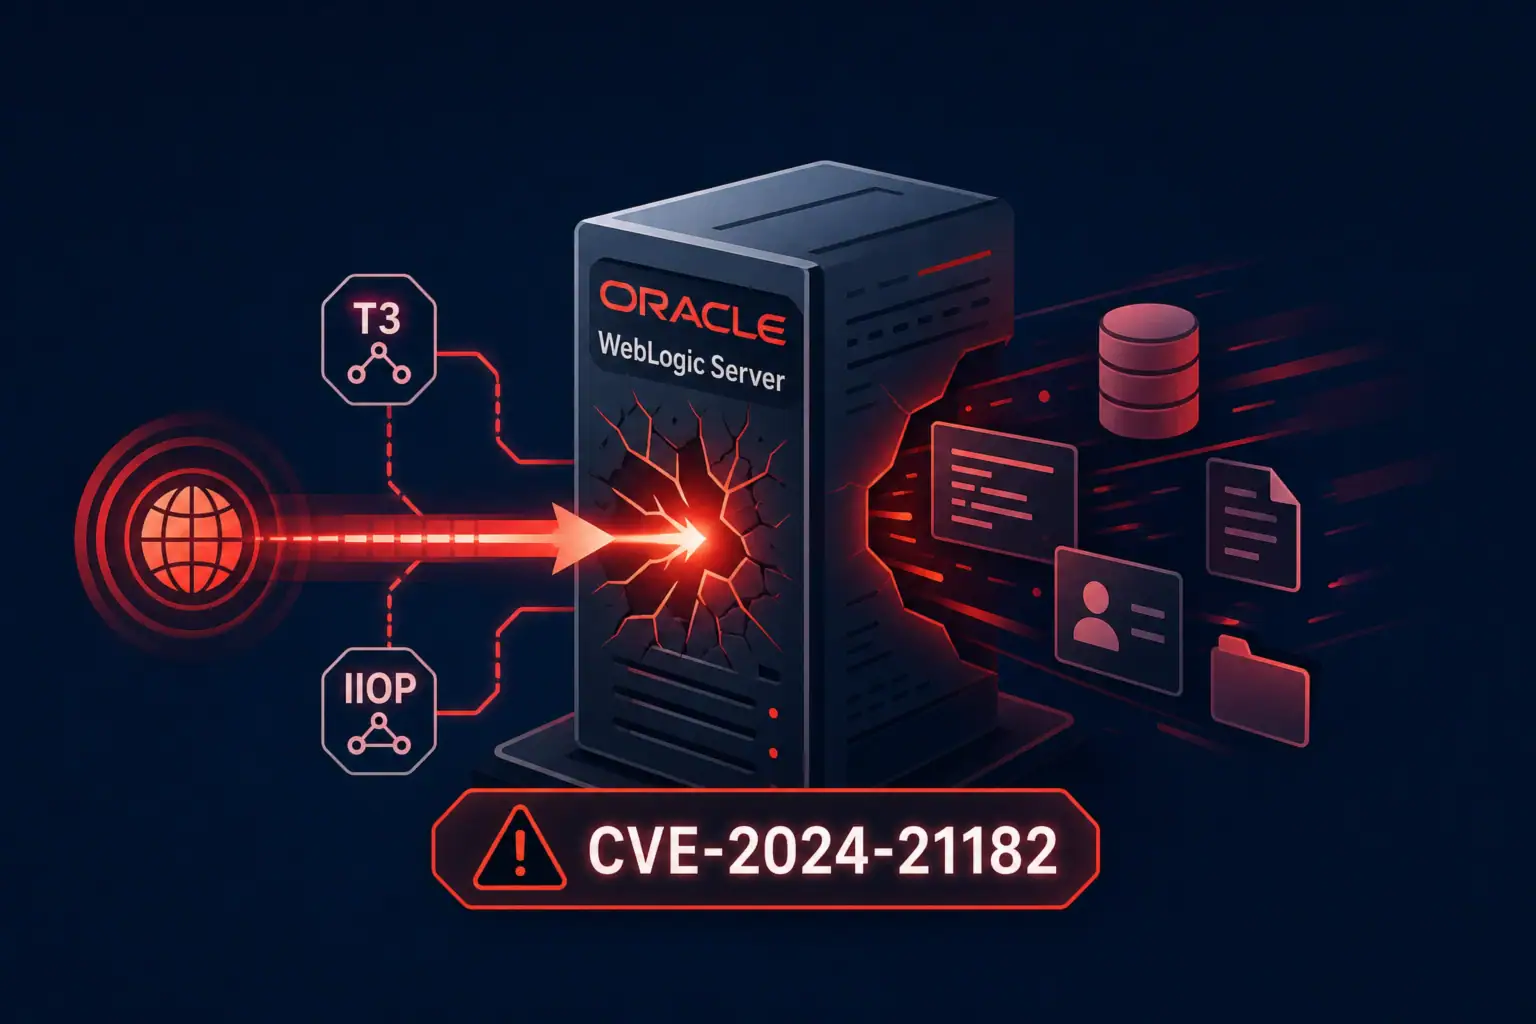
CVE-2024-21182 in Oracle WebLogic Server: aktive Ausnutzung und Schutzempfehlungen
Am 1. Juni 2026 hat CISA die Schwachstelle CVE-2024-21182 in den Katalog Known Exploited Vulnerabilities (KEV) aufgenommen und damit die ...
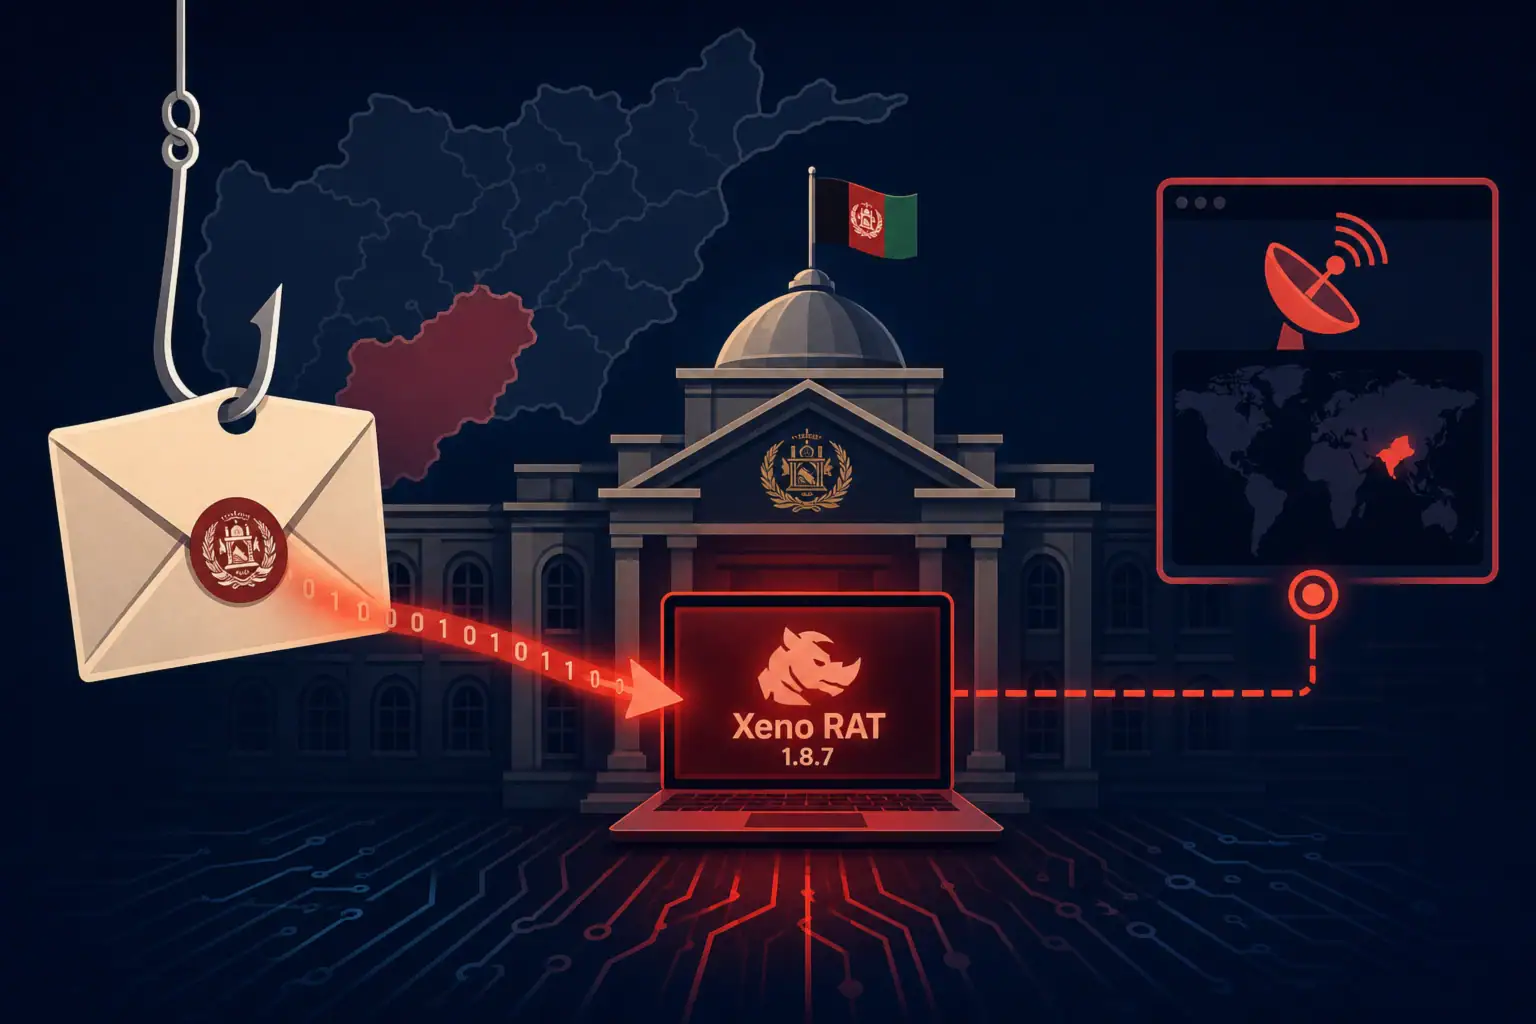
Operation XENOFISCAL: Xeno RAT gegen afghanische Finanzbehoerden
Forscher von Seqrite Labs haben Details zu einer zielgerichteten Phishing-Kampagne offengelegt, die sich gegen das afghanische Finanzministerium, die provinziellen Finanzverwaltungen ...
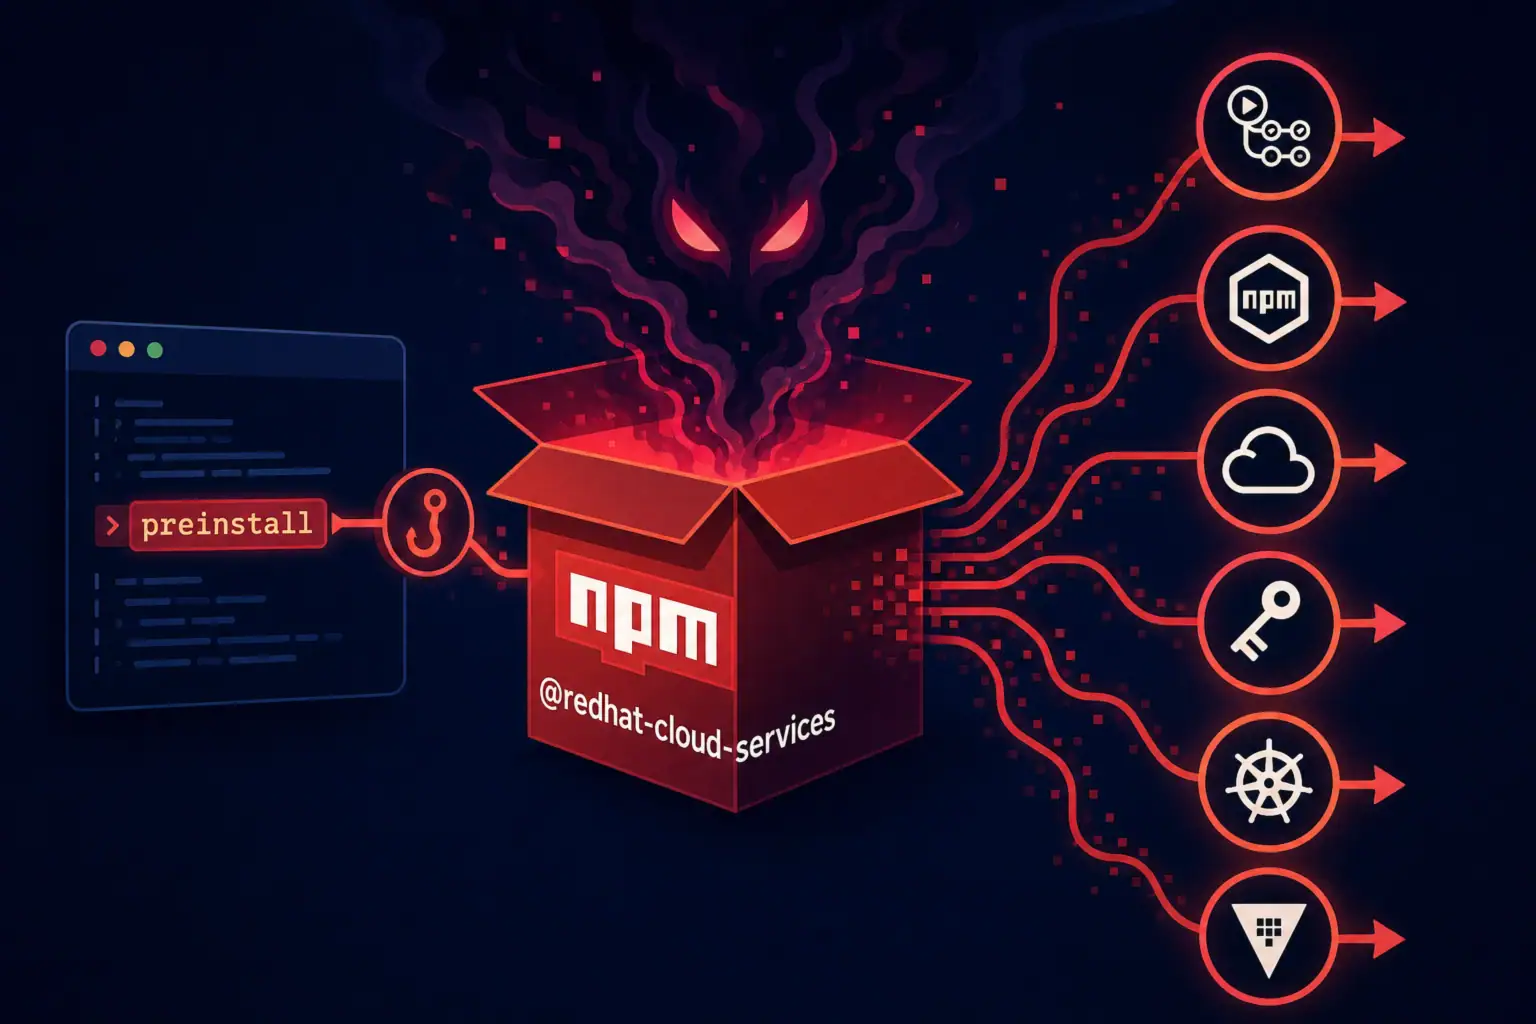
Miasma-Kampagne kompromittiert @redhat-cloud-services npm-Pakete
Zahlreiche npm-Pakete aus dem Namespace @redhat-cloud-services sind im Rahmen einer Kampagne kompromittiert worden, die den Codenamen Miasma erhalten hat. Nach ...