Cybersicherheit Nachrichten
Bleiben Sie über die neuesten Cybersicherheitsvorfälle, Schwachstellen und Bedrohungen informiert. Wir berichten über Datenlecks, Ransomware-Kampagnen, kritische CVEs und regulatorische Updates – mit Kontext, was das für Sie bedeutet und wie Sie sich schützen können.
Wie Claude Mythos mit Project Glasswing die Schwachstellenlandschaft verändert
Anthropic veröffentlichte den ersten Bericht zum Programm Project Glasswing, in dessen Rahmen das KI-Modell Claude Mythos mehr als 1000 Open-Source-Projekte ...
FIOD-Razzia gegen Pro-Kreml-Infrastruktur: 800 Server in den Niederlanden
Der niederländische Dienst zur Ermittlung von Finanzkriminalität (FIOD) hat eine groß angelegte Operation zur Beschlagnahme von mehr als 800 Servern ...
CVE-2026-27771 in Gitea: Unautorisierter Zugriff auf private Container-Images
In der Versionsverwaltungsplattform Gitea wurde die Schwachstelle CVE-2026-27771 entdeckt, die es nicht authentifizierten entfernten Angreifern ermöglicht, private Container-Images aus bereitgestellten ...
Angriffe auf GPU-Systeme: Kryptominer via KI-Chatbots und ScreenConnect
Die Teams Microsoft Defender Experts und Microsoft Defender Security Research haben einen Bericht veröffentlicht über eine aktive Kryptojacking-Kampagne, in der ...
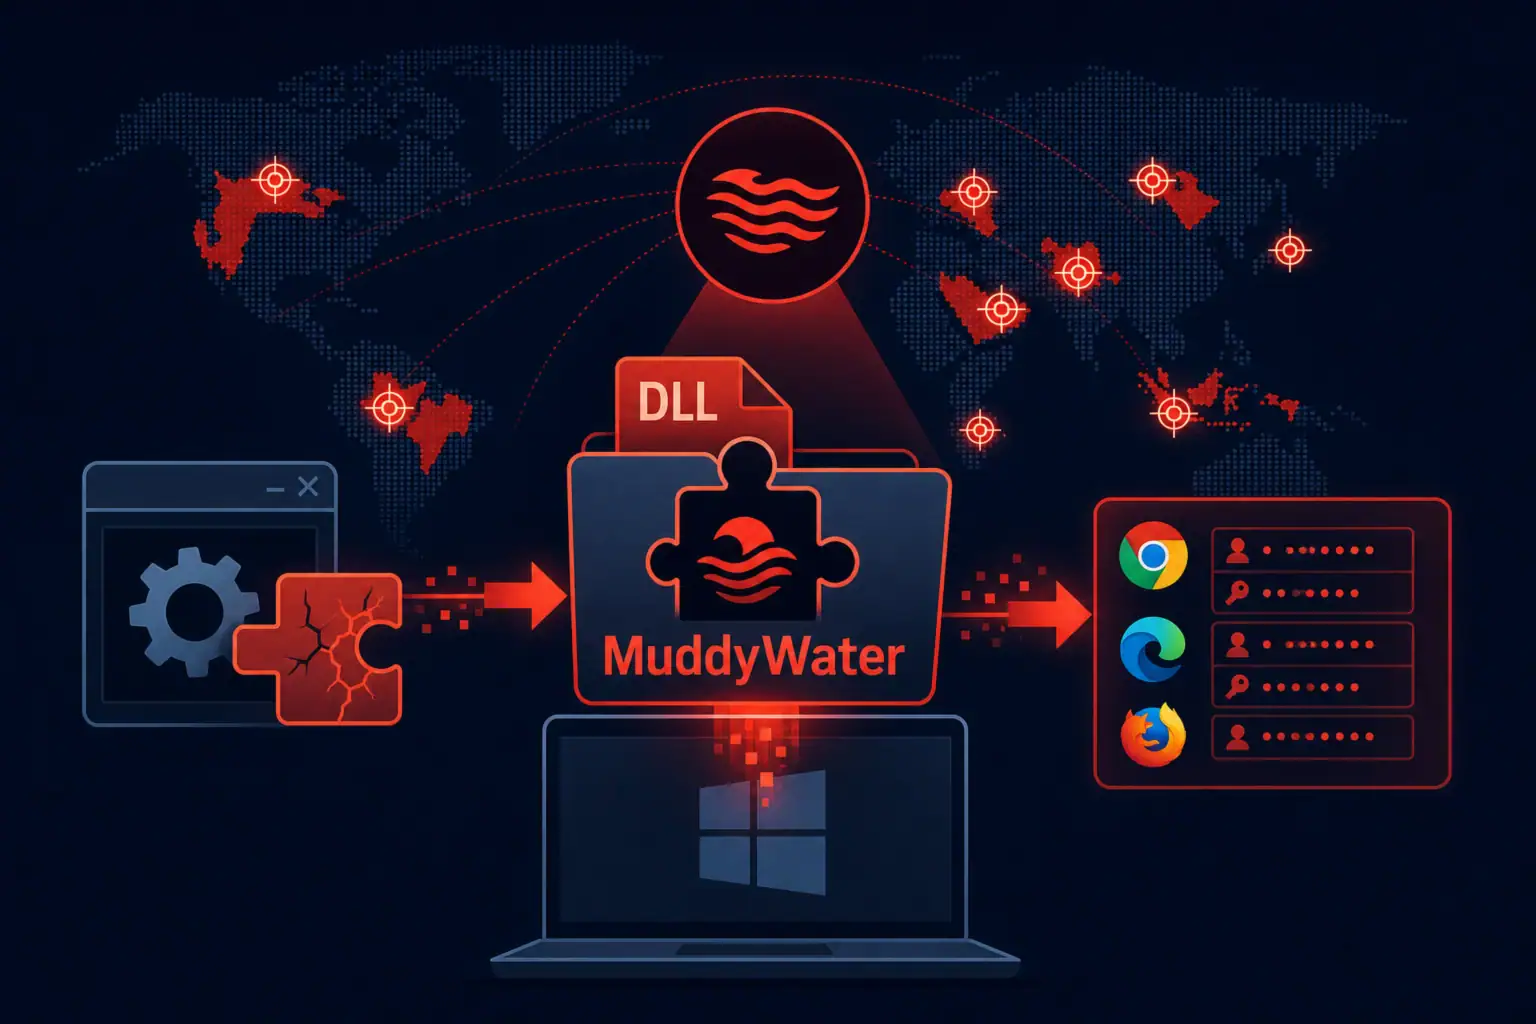
MuddyWater: Iranische Spionagekampagne mit DLL Sideloading und ChromElevator
Die iranische Gruppierung MuddyWater (auch bekannt als Seedworm) hat im ersten Quartal 2026 eine groß angelegte Spionagekampagne durchgeführt, von der ...
Zero-Day-Angriffe auf KnowledgeDeliver über ASP.NET machineKey-Leck
Die Schwachstelle CVE-2026-5426 (CVSS 7.5) im Learning-Management-System Digital Knowledge KnowledgeDeliver, das in Japan weit verbreitet ist, wurde als Zero-Day ausgenutzt, ...
CVE-2026-26980 in Ghost CMS: SQL injection ermöglicht Massenkompromittierung
Die kritische Schwachstelle CVE-2026-26980 (CVSS 9.4) in der Plattform Ghost CMS wird aktiv von Angreifern ausgenutzt, um massenhaft bösartigen JavaScript-Code ...
Grandoreiro und BTMOB: parallele Banking-Trojaner-Kampagnen gegen Finanzinstitute
Zwei parallele Kampagnen von Banking-Trojanern — Grandoreiro für Windows und BTMOB RAT für Android — greifen derzeit aktiv Finanzorganisationen und ...
npm-Paket mouse5212-super-formatter stiehlt Claude-AI-Daten
Forschende von OX Security haben in der npm-Registry das bösartige Paket mouse5212-super-formatter entdeckt, das Dateien aus dem Verzeichnis /mnt/user-data entwendet. ...
Kritische SharePoint-Sicherheitsluecke CVE-2026-45659 erlaubt Remote Code Execution
Microsoft hat Sicherheitsupdates veröffentlicht, die die Schwachstelle CVE-2026-45659 in SharePoint Server beheben – einen Fehler bei der Deserialisierung nicht vertrauenswürdiger ...