Cybersicherheit Nachrichten
Bleiben Sie über die neuesten Cybersicherheitsvorfälle, Schwachstellen und Bedrohungen informiert. Wir berichten über Datenlecks, Ransomware-Kampagnen, kritische CVEs und regulatorische Updates – mit Kontext, was das für Sie bedeutet und wie Sie sich schützen können.
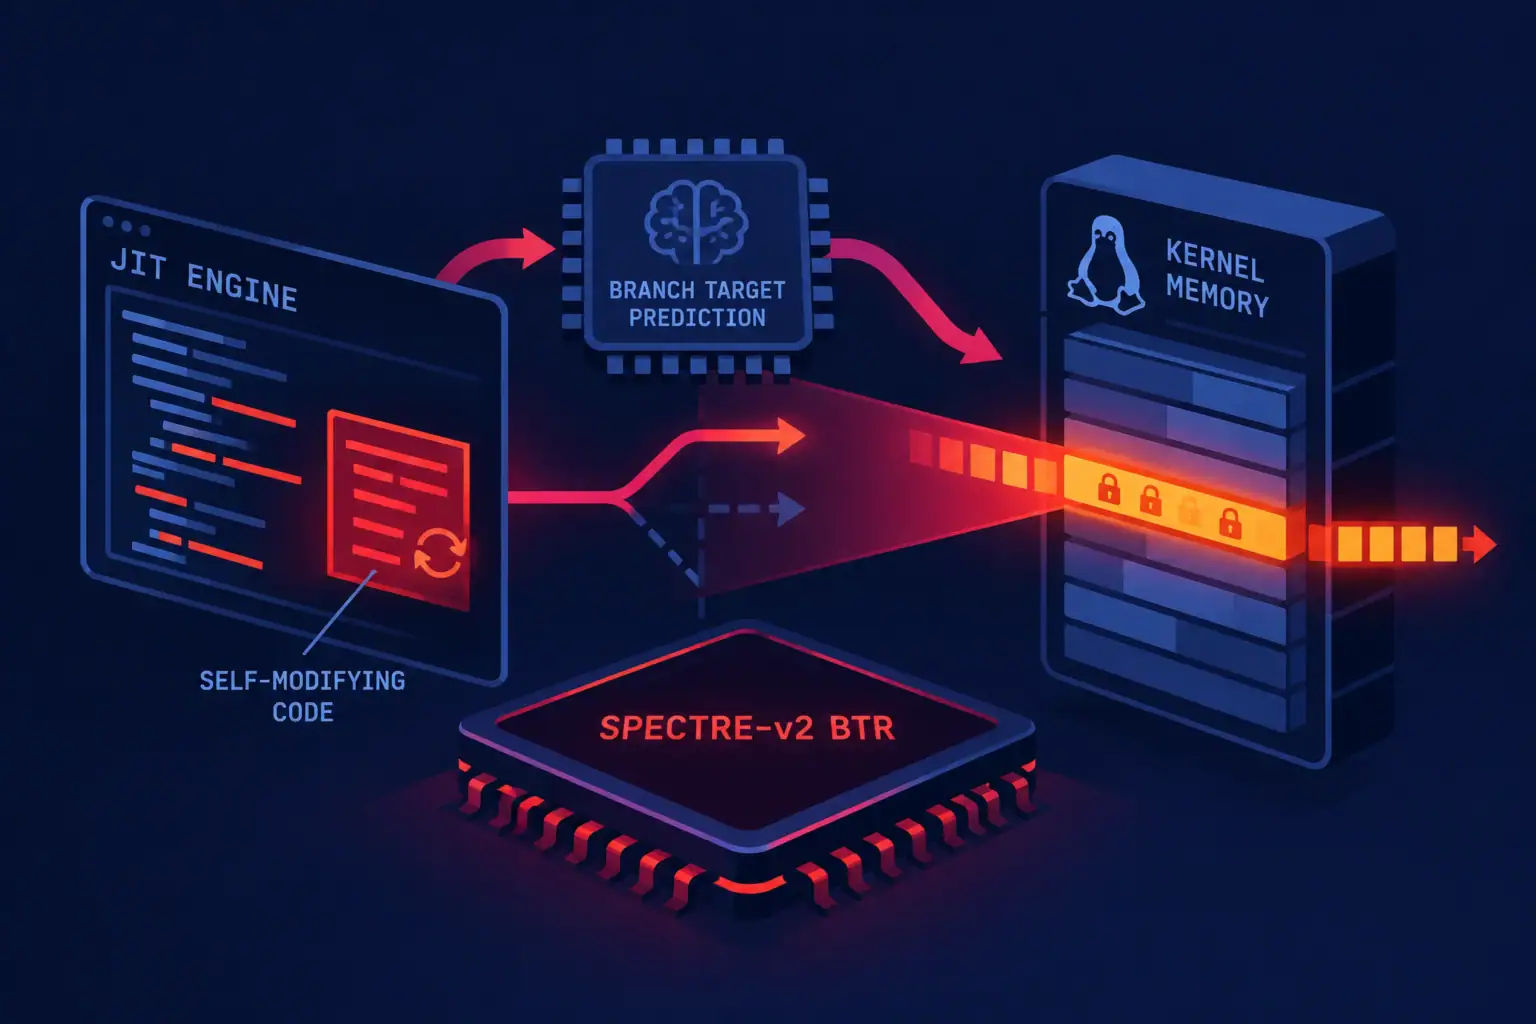
Branch Target Reuse – neue Spectre-v2-Variante, die bestehende Schutzmechanismen des Linux-Kernels umgeht
Forschende von VUSec und der Scuola Superiore Sant’Anna haben eine neue Variante des Angriffs Spectre-v2 offengelegt, die den Namen Branch ...
Apple schließt CoreGraphics-Schwachstelle CVE-2026-86950, mutmaßlich in zielgerichteten Angriffen ausgenutzt
Am 28. September 2026 hat Apple Sicherheitsupdates für iOS, iPadOS und macOS veröffentlicht, die die Schwachstelle CVE-2026-86950 in der Komponente ...
SharePoint und MikroTik RouterOS: CISA bestätigt aktive Ausnutzung von drei Schwachstellen
Die Behörde CISA hat am 25. September 2026 zwei Schwachstellen – CVE-2026-65660 in Microsoft SharePoint und CVE-2026-67279 in MikroTik RouterOS ...
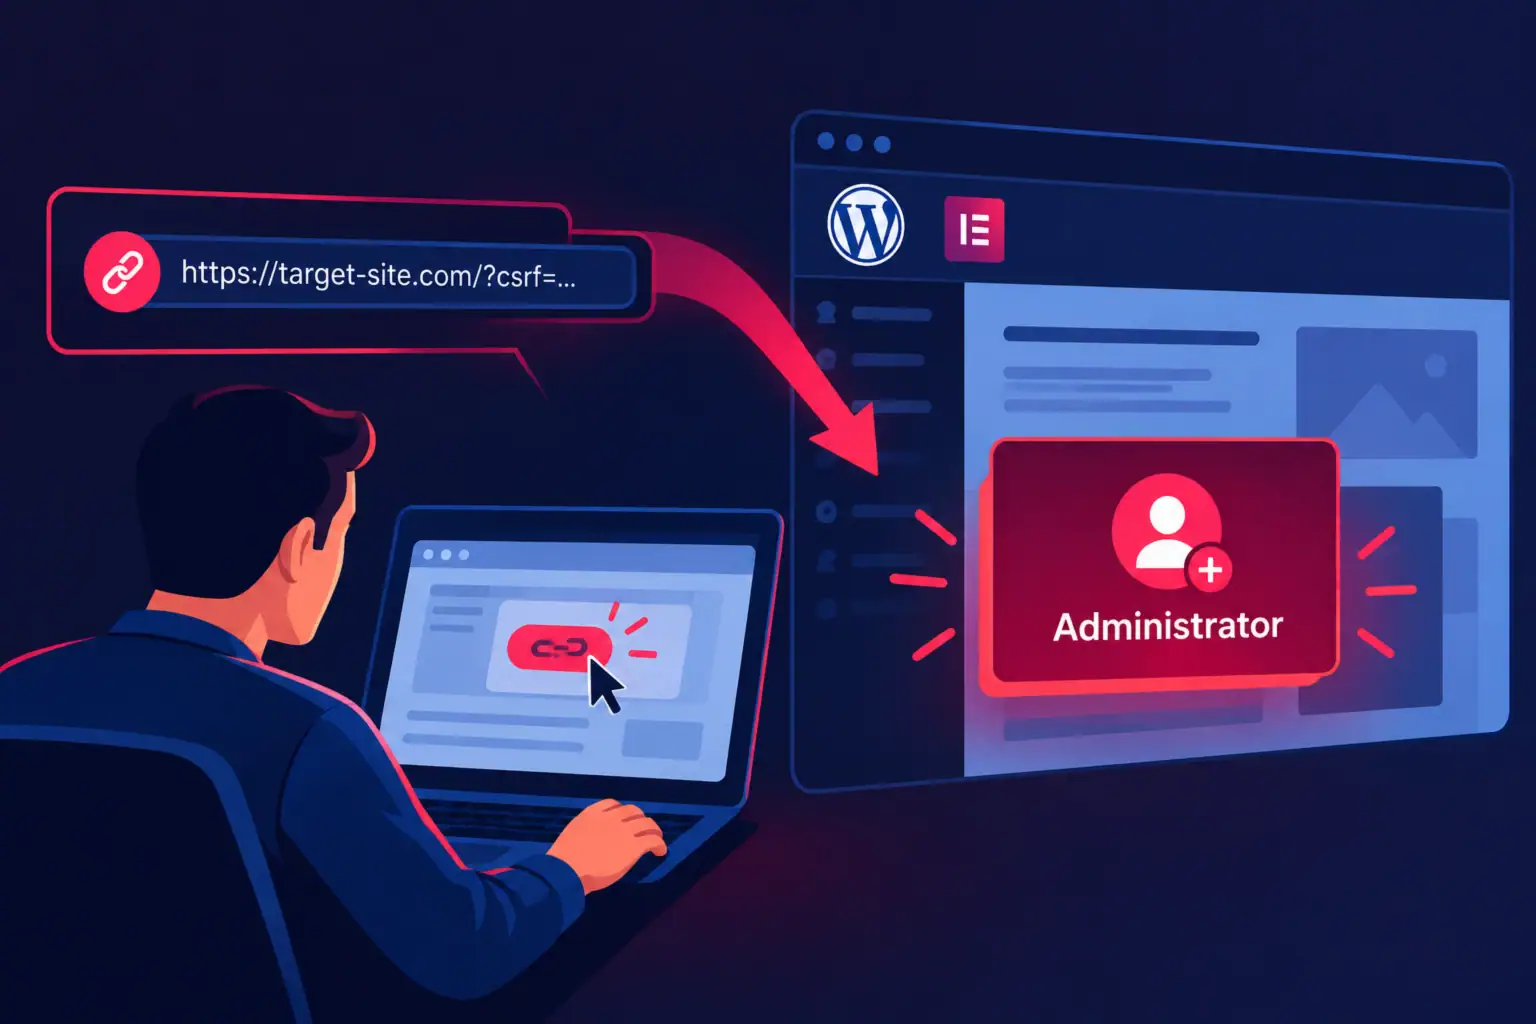
CSRF-Schwachstelle in Elementor ermöglicht das Anlegen eines Administrator-Kontos mit einem Klick auf einen Link
Im WordPress-Plugin Elementor Website Builder wurde eine Schwachstelle vom Typ CSRF (websiteübergreifende Anforderungsfälschung) entdeckt, die nach Angaben des Unternehmens Patchstack ...
watchTowr berichtet über zwei ungepatchte RCE-Schwachstellen in Citrix NetScaler – Citrix schweigt bislang
Das Unternehmen watchTowr hat am 26. September 2026 berichtet, dass es zwei mutmaßliche ungepatchte Schwachstellen für Remote Code Execution (RCE) ...
CISA warnt vor aktiver Ausnutzung zweier kritischer Schwachstellen in Citrix NetScaler ADC und Gateway
Am 27. September 2026 hat CISA zwei kritische Schwachstellen in Citrix NetScaler ADC und NetScaler Gateway – CVE-2026-88771 und CVE-2026-88772, ...
CISA nimmt Schwachstellen in WSO2 und Adobe Commerce in den Katalog aktiv ausgenutzter Schwachstellen auf – was bekannt ist und was Fragen aufwirft
Am 24. September 2026 hat die US-Behörde für Cybersicherheit und Infrastruktursicherheit (CISA) zwei kritische Schwachstellen hinzugefügt zu ihrem Known Exploited ...
CVE-2026-94127: Kritische Schwachstelle in F5 BIG-IP APM wird für Remote Code Execution auf OAuth-Servern ausgenutzt
Das Unternehmen F5 hat über die aktive Ausnutzung der kritischen Schwachstelle CVE-2026-94127 im Modul BIG-IP Access Policy Manager (APM) berichtet, ...
CVE-2026-87902: Schwachstelle zur Einbindung lokaler Dateien in WordPress – wen sie betrifft und wie man sich schützt
Am 22. September 2026 veröffentlichte WordPress das außerplanmäßige Update 7.1.2, das die kritische Schwachstelle CVE-2026-87902 (CVSS 9.2) im Core der ...
ShinyHunters behauptet, das FBI gehackt zu haben: Was bestätigt ist und was nur Aussagen der Hacker sind
Am 22. September 2026 erklärte die Gruppierung ShinyHunters, sie habe Systeme des Federal Bureau of Investigation (FBI) kompromittiert und personenbezogene ...