Cybersicherheit Nachrichten
Bleiben Sie über die neuesten Cybersicherheitsvorfälle, Schwachstellen und Bedrohungen informiert. Wir berichten über Datenlecks, Ransomware-Kampagnen, kritische CVEs und regulatorische Updates – mit Kontext, was das für Sie bedeutet und wie Sie sich schützen können.
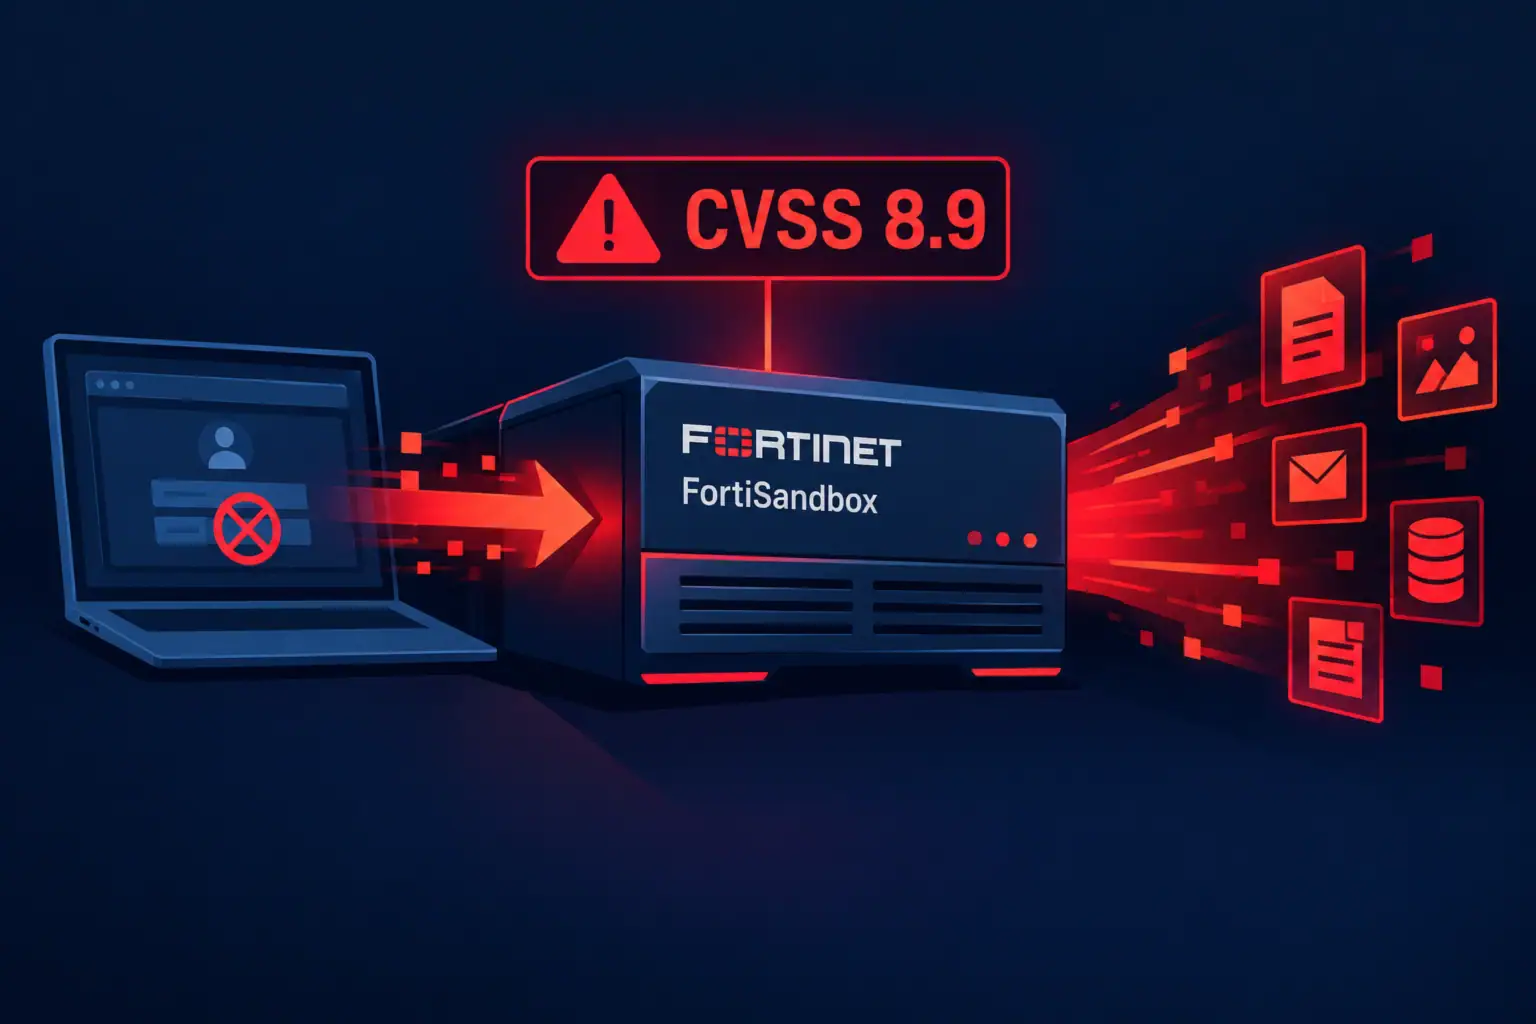
Fortinet veröffentlicht Schwachstelle in FortiSandbox – unauthentifizierter Zugriff auf vertrauliche Daten
Fortinet hat den Sicherheitshinweis FG-IR-26-166 veröffentlicht, der eine Schwachstelle des Typs Improper Access Control (CWE-284) im Web-Interface der Produkte FortiSandbox, ...
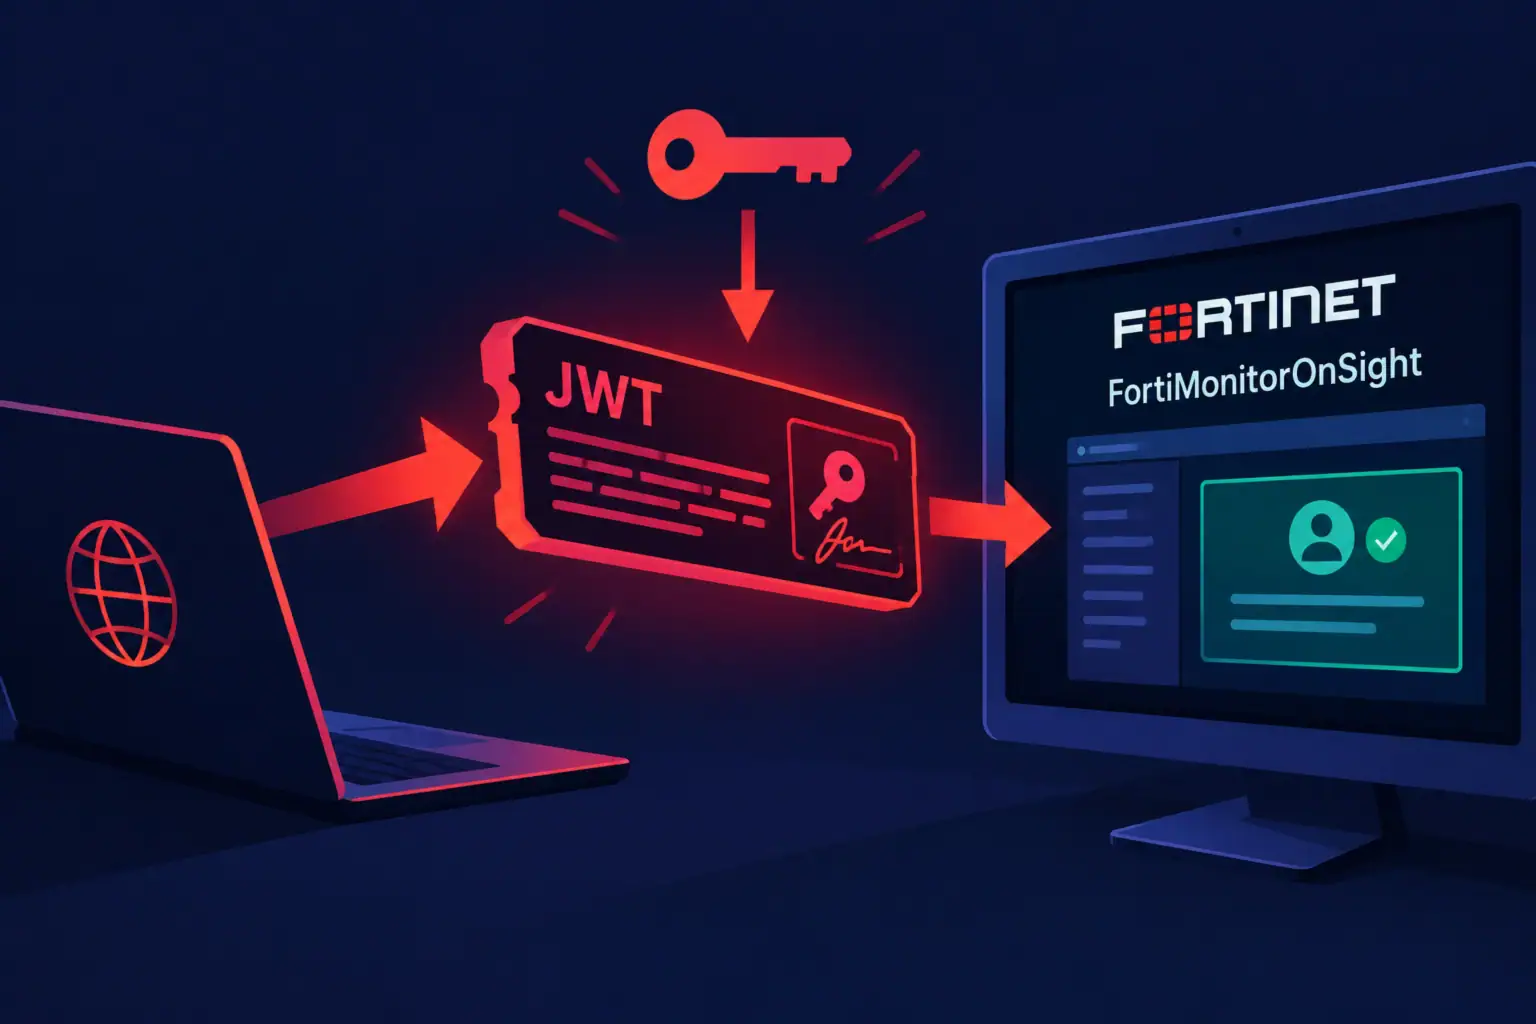
Kritische Schwachstelle in FortiMonitorOnSight erlaubt Umgehung der Authentifizierung über statischen JWT-Schlüssel
Das Unternehmen Fortinet hat den Sicherheitshinweis FG-IR-26-170 veröffentlicht, der eine kritische Schwachstelle im Web-Portal FortiMonitorOnSight beschreibt. Das Problem wurde mit ...
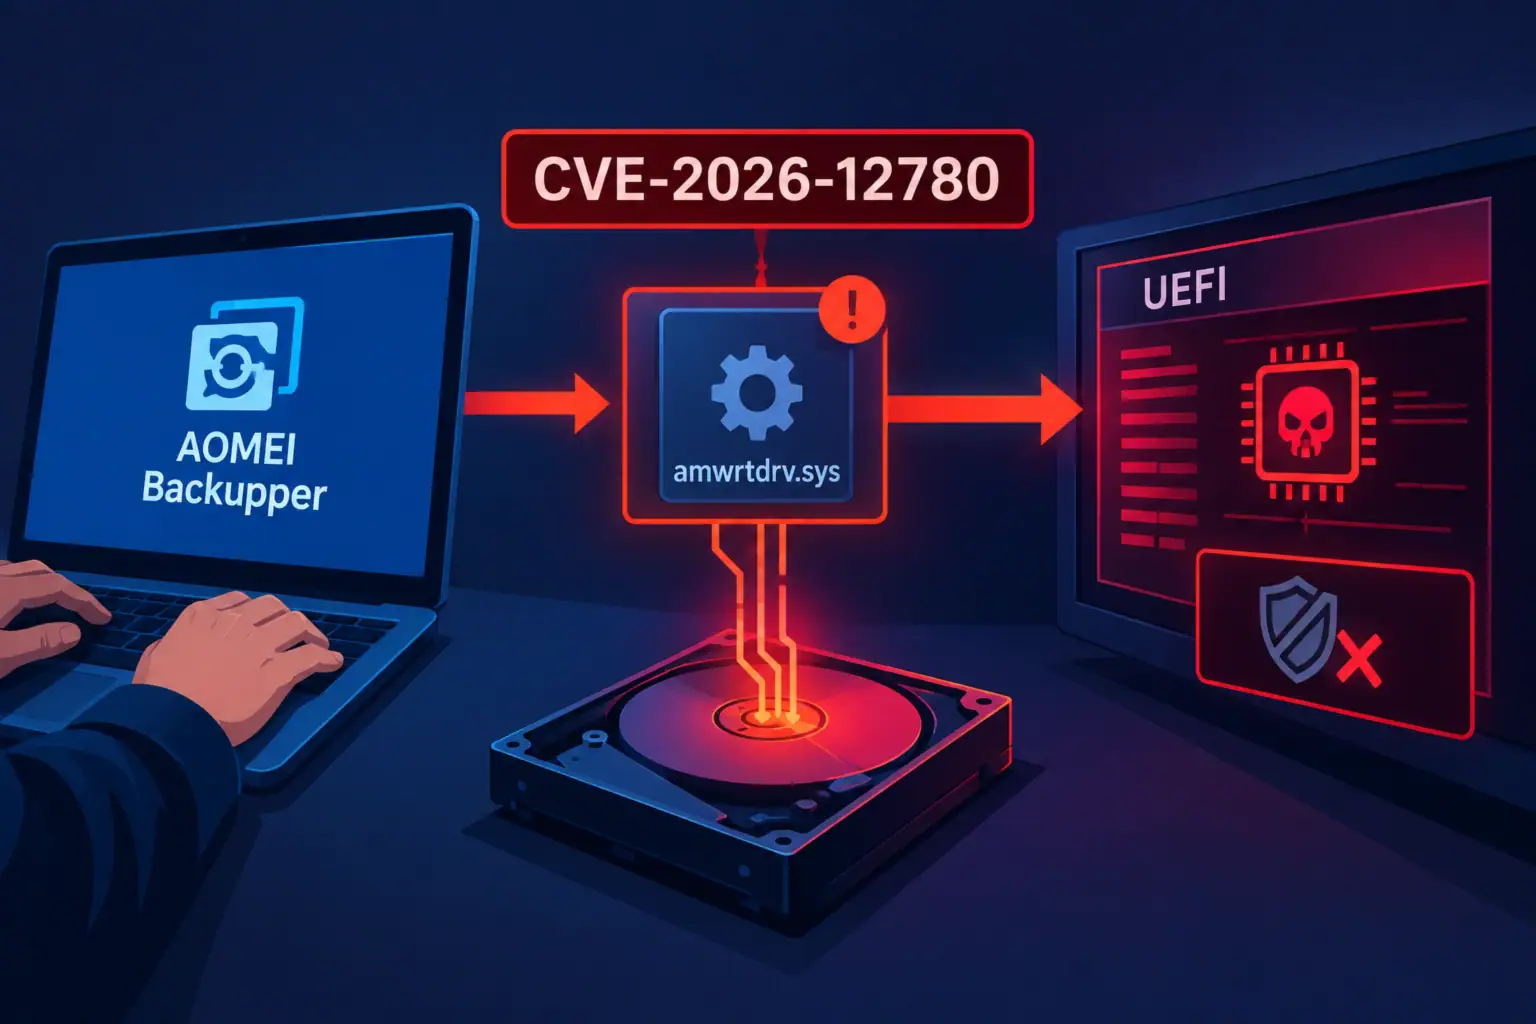
Schwachstelle im AOMEI-Backupper-Treiber erlaubt Schreibzugriffe auf physischen Datenträger ohne Privilegien
Das Coordination Center CERT (CERT/CC) hat einen Sicherheitshinweis VU#687587 veröffentlicht, in dem die Schwachstelle CVE-2026-12780 im Kernel-Treiber amwrtdrv.sys beschrieben wird, ...
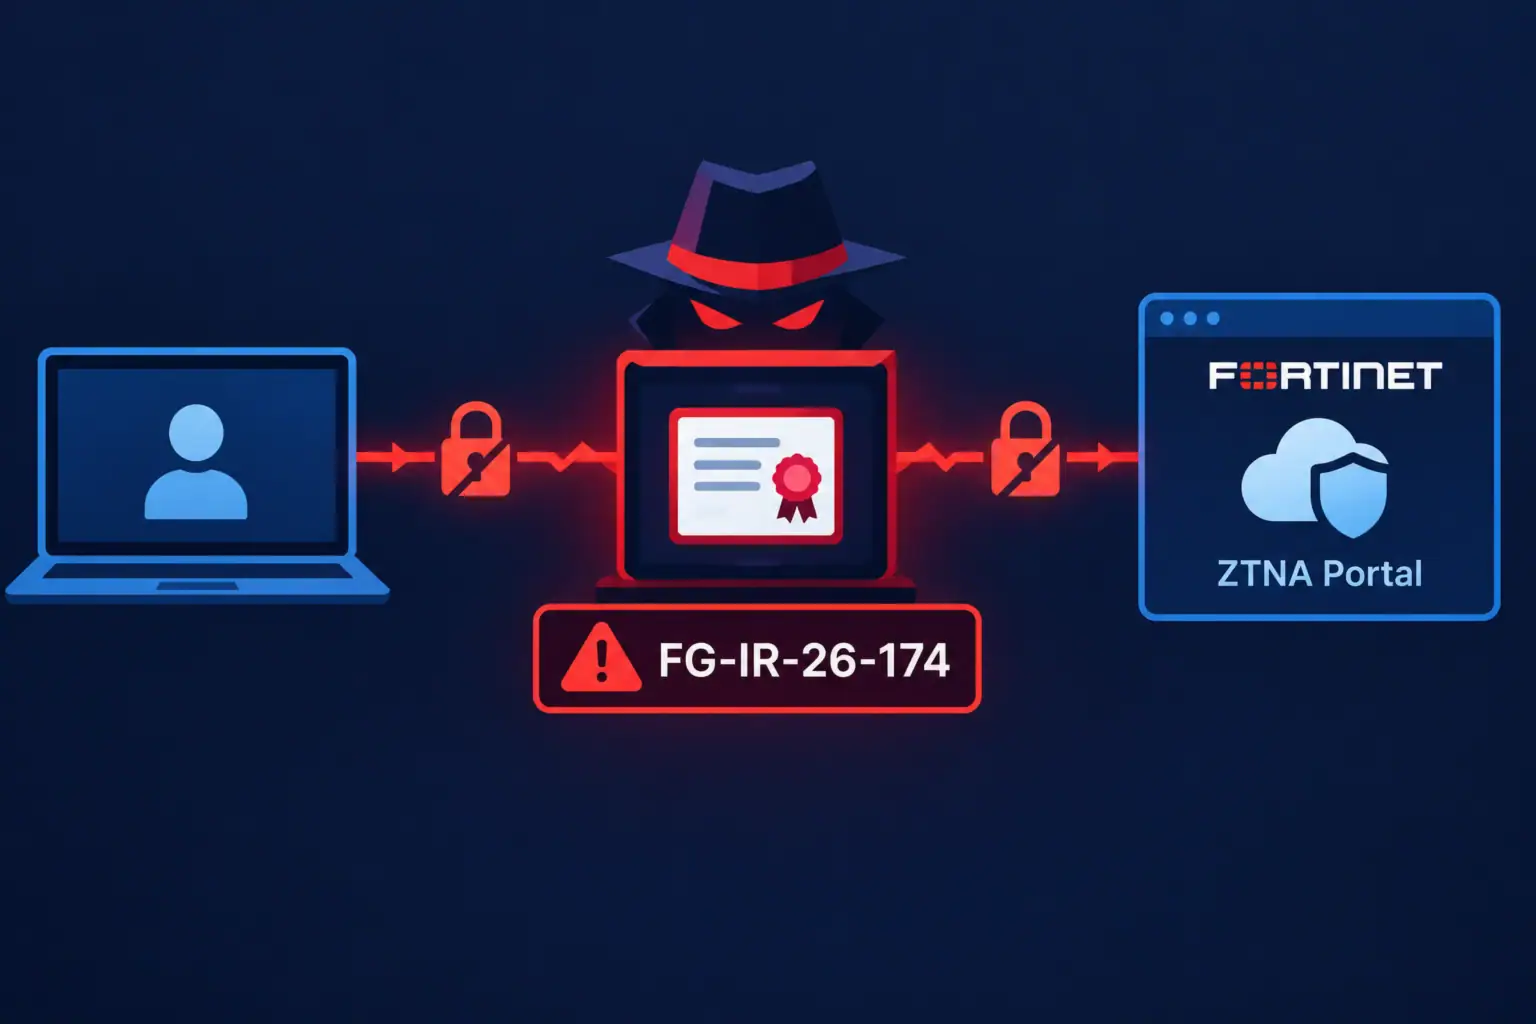
Schwachstelle bei der Zertifikatsvalidierung in FortiOS und FortiProxy ermöglicht das Abfangen des ZTNA-Portal-Traffics
Fortinet hat einen Sicherheitshinweis FG-IR-26-174 veröffentlicht, in dem eine Schwachstelle der fehlerhaften Zertifikatsvalidierung (CWE-295) im Agentless ZTNA-Portal von FortiOS und ...
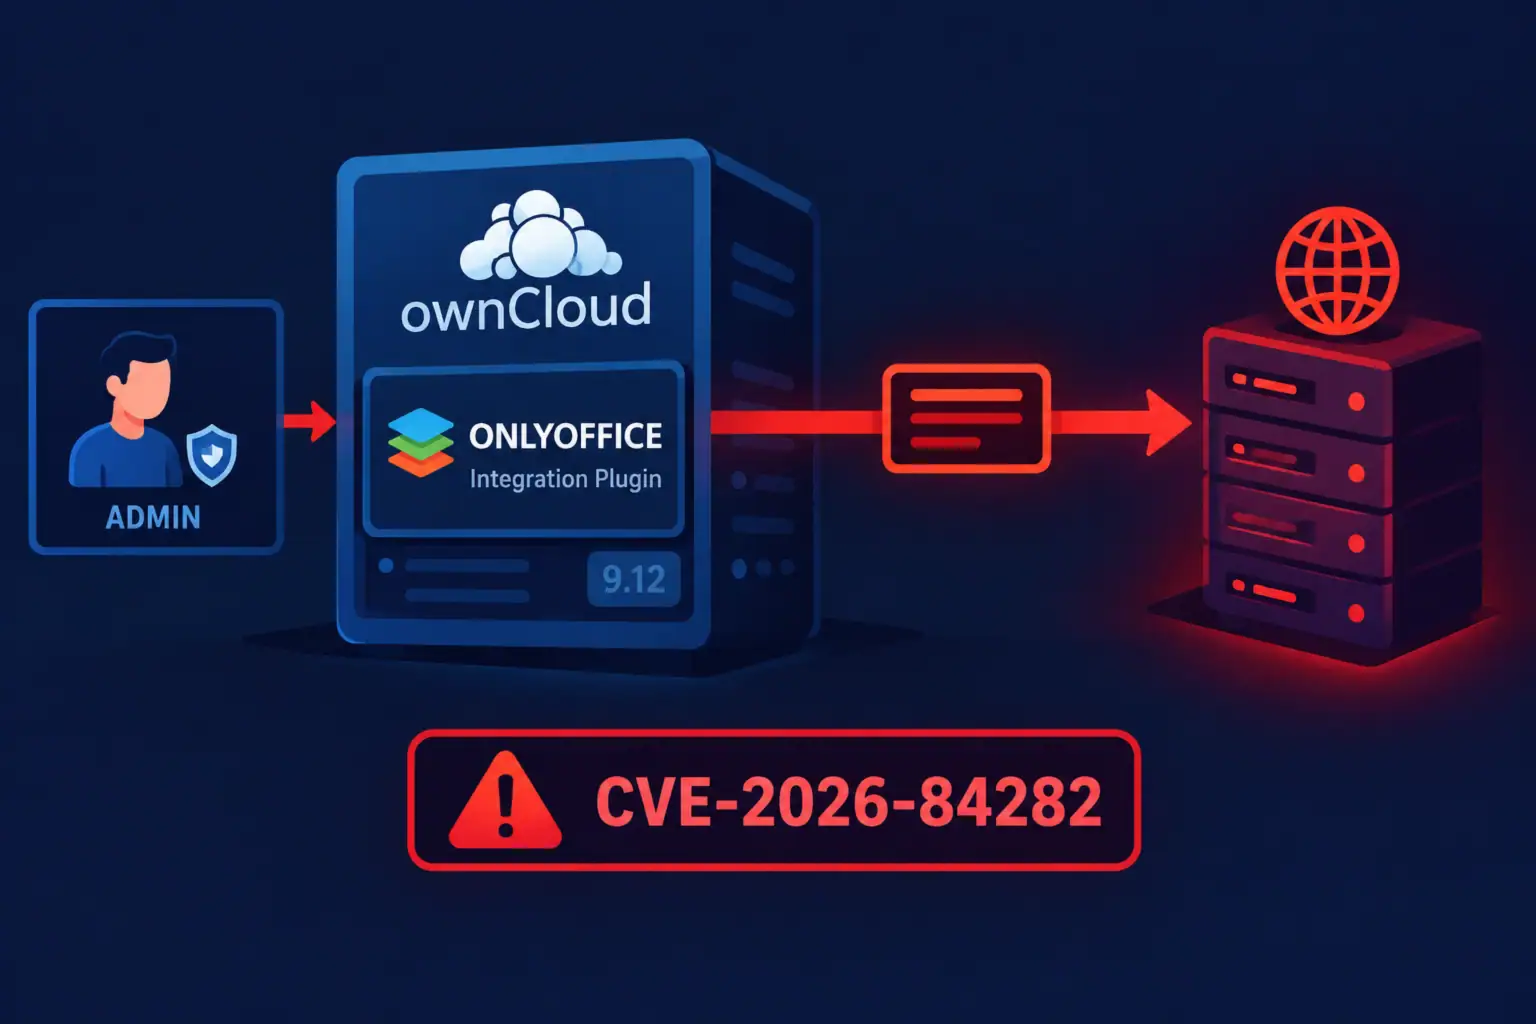
CERT/CC warnt vor SSRF-Schwachstelle im ONLYOFFICE-Plugin für ownCloud ohne verfügbaren Patch
CERT/CC hat am 8. September 2026 die Warnung VU#943094 zu einer Server-Side Request Forgery (SSRF)-Schwachstelle im Integrationsplugin ONLYOFFICE für ownCloud ...
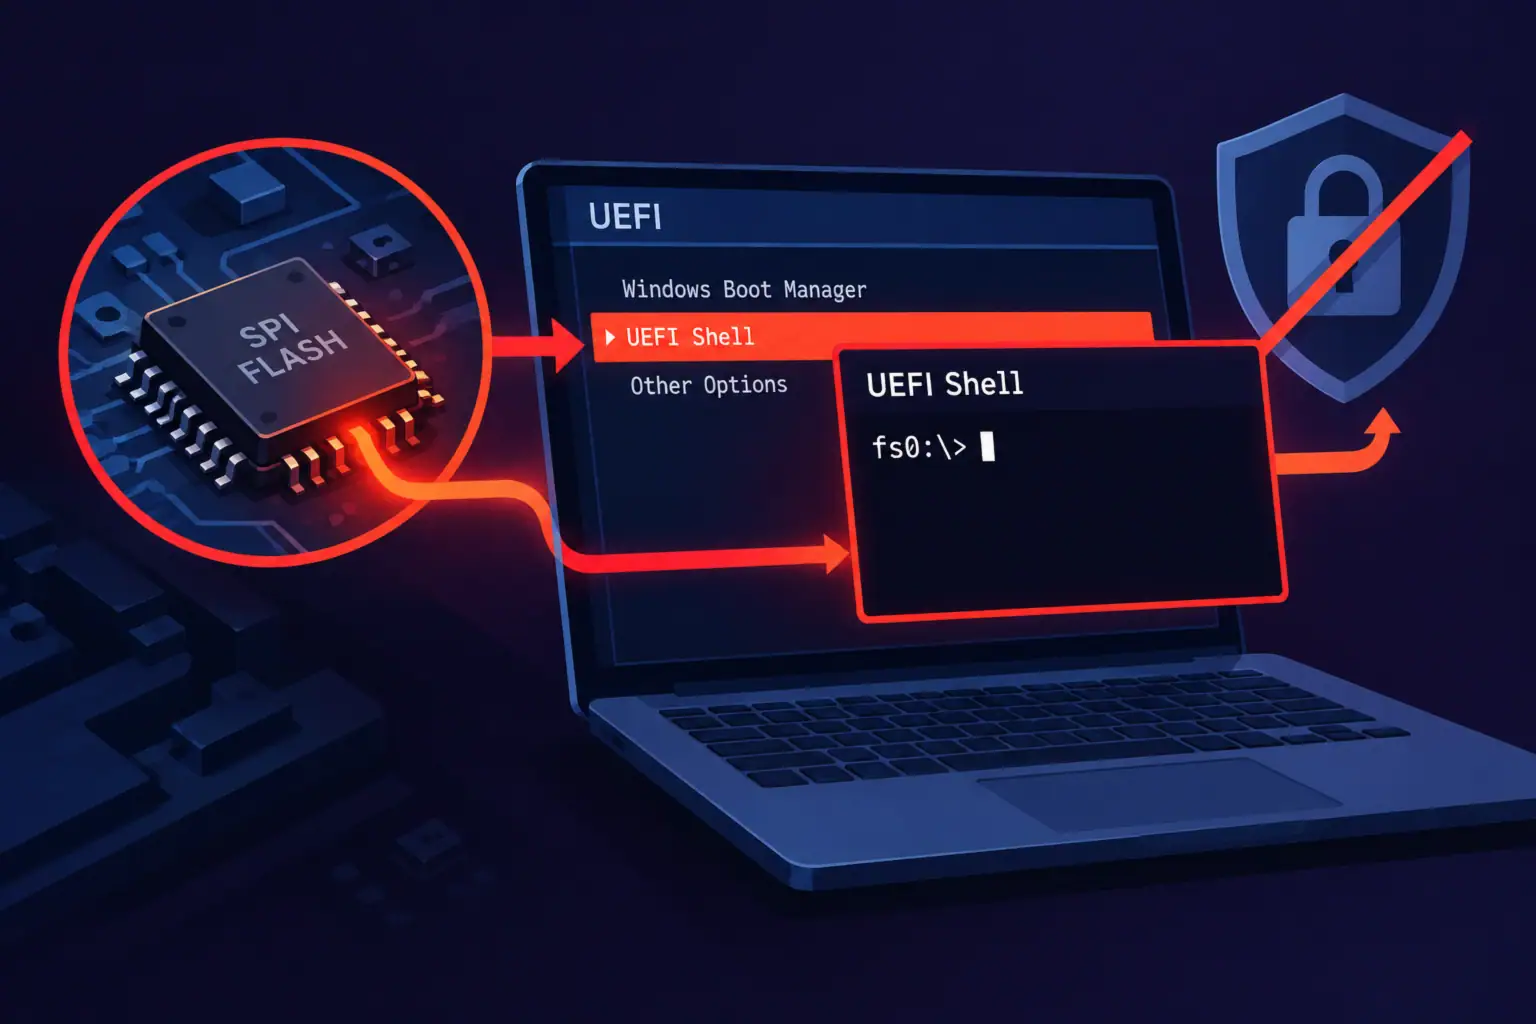
VU#718077: Eingebaute UEFI Shell in der Firmware wird zur Umgehung von Secure Boot auf Servern und PCs genutzt
CERT/CC hat die Schwachstelle VU#718077 veröffentlicht, die eine Methode zur Umgehung von UEFI Secure Boot über die in den SPI-Flash ...
Anthropic offenbart vierten Hack realer Systeme durch Claude-Modelle – Analyse der Zwischenfälle
Das Unternehmen Anthropic hat einen vierten Zwischenfall offengelegt, in dessen Verlauf seine KI-Modelle unautorisierten Zugriff auf reale Systeme Dritter erhielten. ...
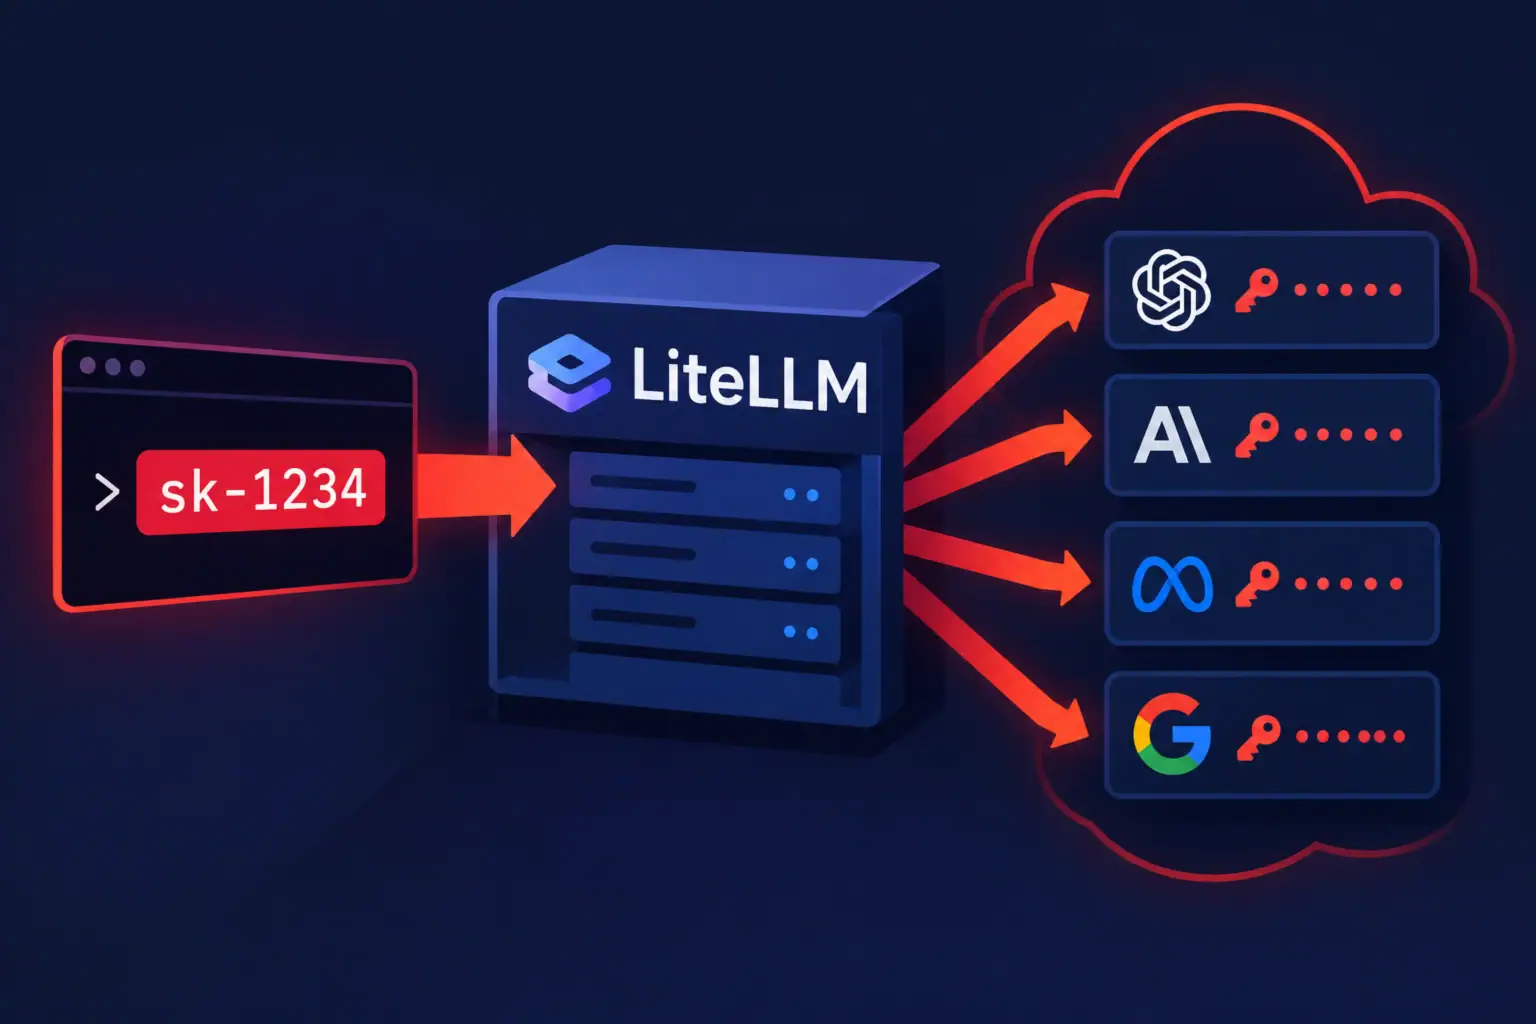
Schwachstellen des AI-Gateways LiteLLM: Standard-Schlüssel, Exploits in the wild und der Weg zu Cloud-Anmeldedaten
LiteLLM — ein populäres Open-Source-Gateway zwischen Anwendungen und Anbietern von Sprachmodellen — ist in den Mittelpunkt einer Reihe von Sicherheitsvorfällen ...
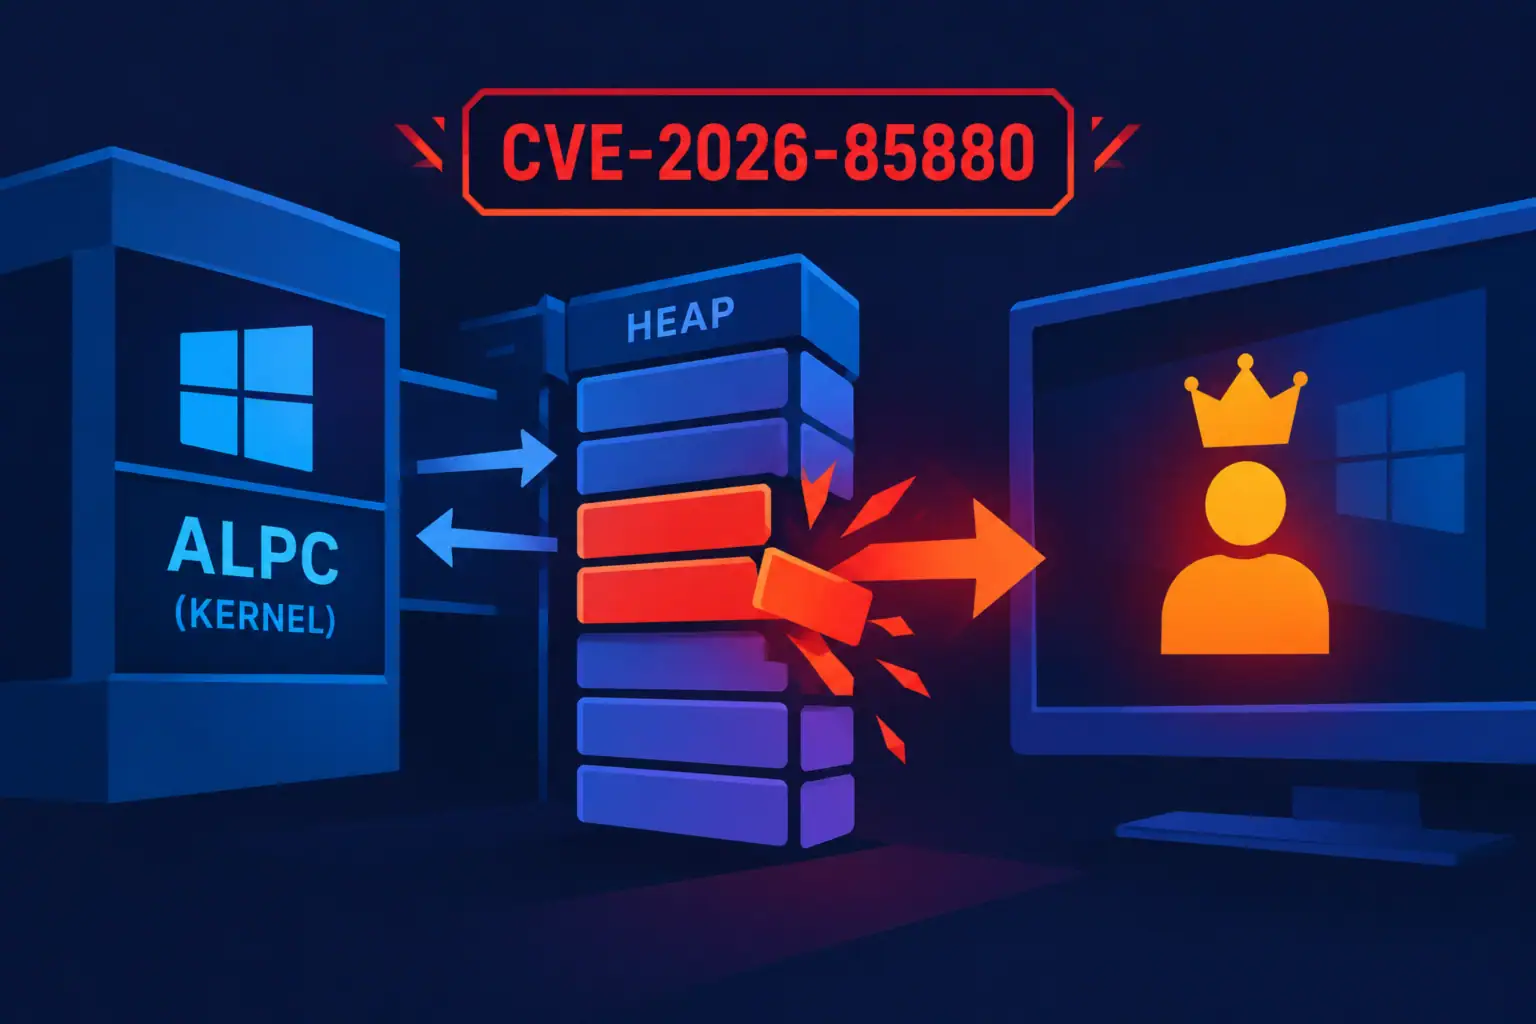
CVE-2026-85880: Heap-Überlauf in Windows ALPC wird für Rechteausweitung genutzt
Microsoft hat einen Sicherheitshinweis zur Schwachstelle CVE-2026-85880 veröffentlicht – einem heap-based buffer overflow im Komponentenmodul Windows Advanced Local Procedure Call ...
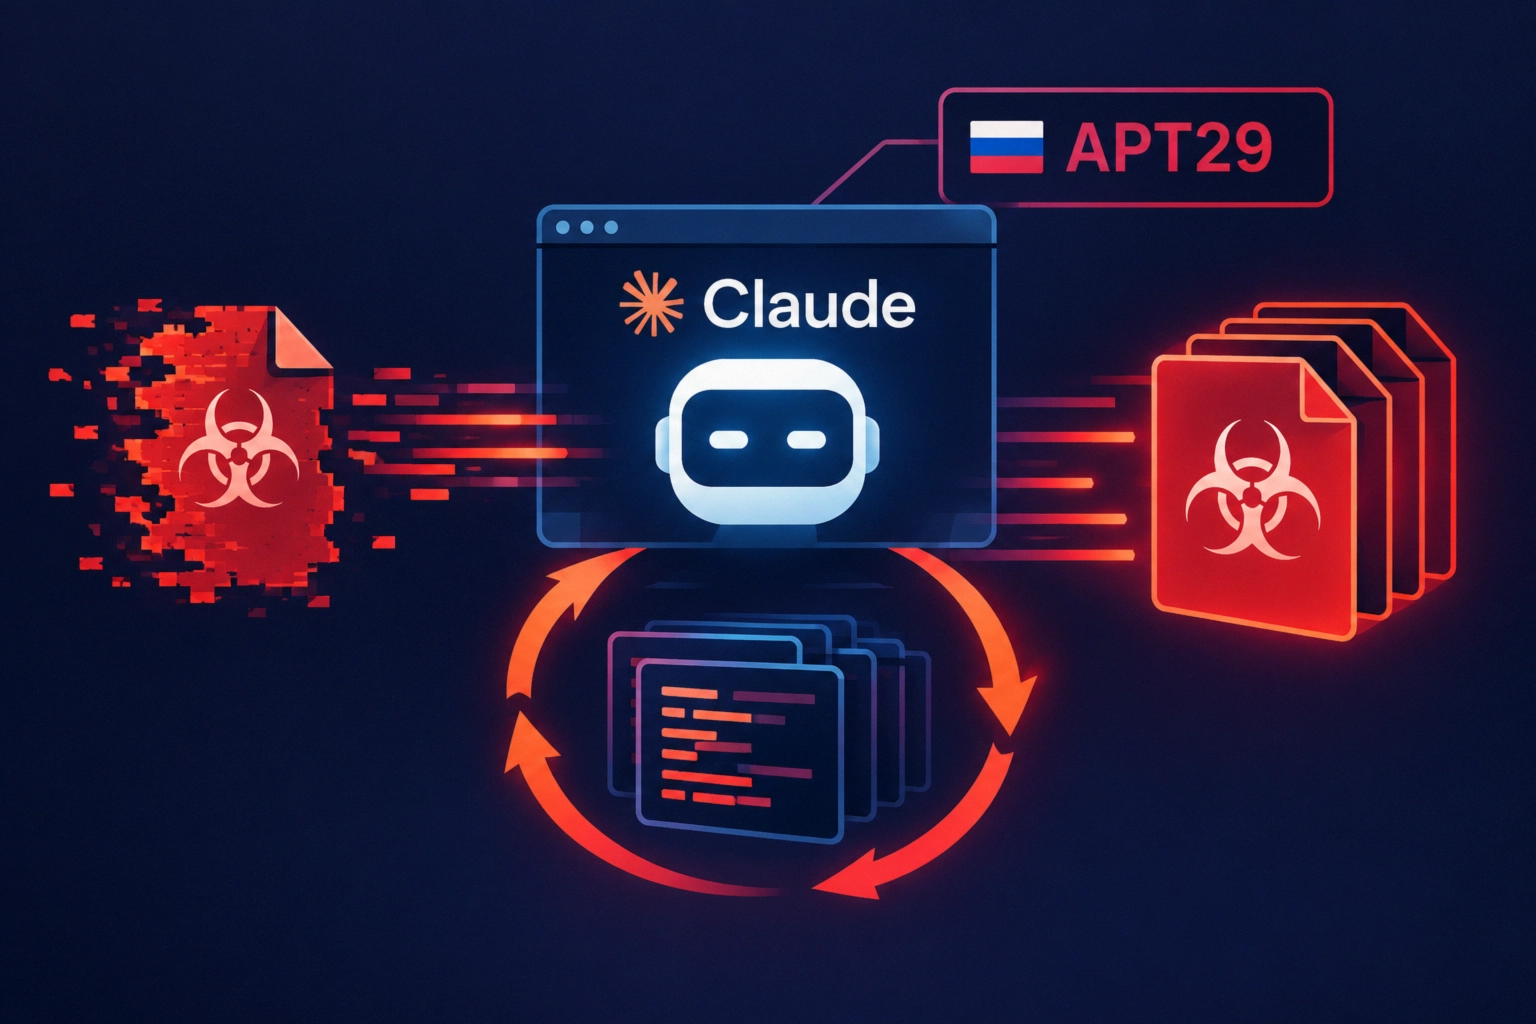
Anthropic-Bericht: Wie Midnight Blizzard Claude zur automatischen Neuzusammenstellung von Malware nutzte
Das Unternehmen Anthropic hat einen Bedrohungsbericht für September 2026 veröffentlicht, in dem ein beispielloses Ausmaß des Missbrauchs der Claude-Modelle offengelegt ...