Новини кібербезпеки
Будьте в курсі останніх інцидентів, вразливостей та змін у ландшафті загроз. Ми висвітлюємо витоки даних, ransomware-кампанії, критичні CVE та регуляторні новини – з контекстом, що це означає для вас і як захиститися.
Рекордний Patch Tuesday: критичні вразливості Windows, HTTP.sys і DHCP
Червневий Patch Tuesday 2026 став рекордним за обсягом: Microsoft усунула 206 вразливостей у своїх продуктах, з яких 39 отримали статус ...
Компрометація PyPI‑пакетів і репозиторіїв Microsoft у кампанії Miasma
Microsoft підтвердила тимчасове видалення низки репозиторіїв на GitHub у межах розслідування інциденту, пов’язаного з компрометацією відкритих проєктів компанії. Як повідомляється, ...
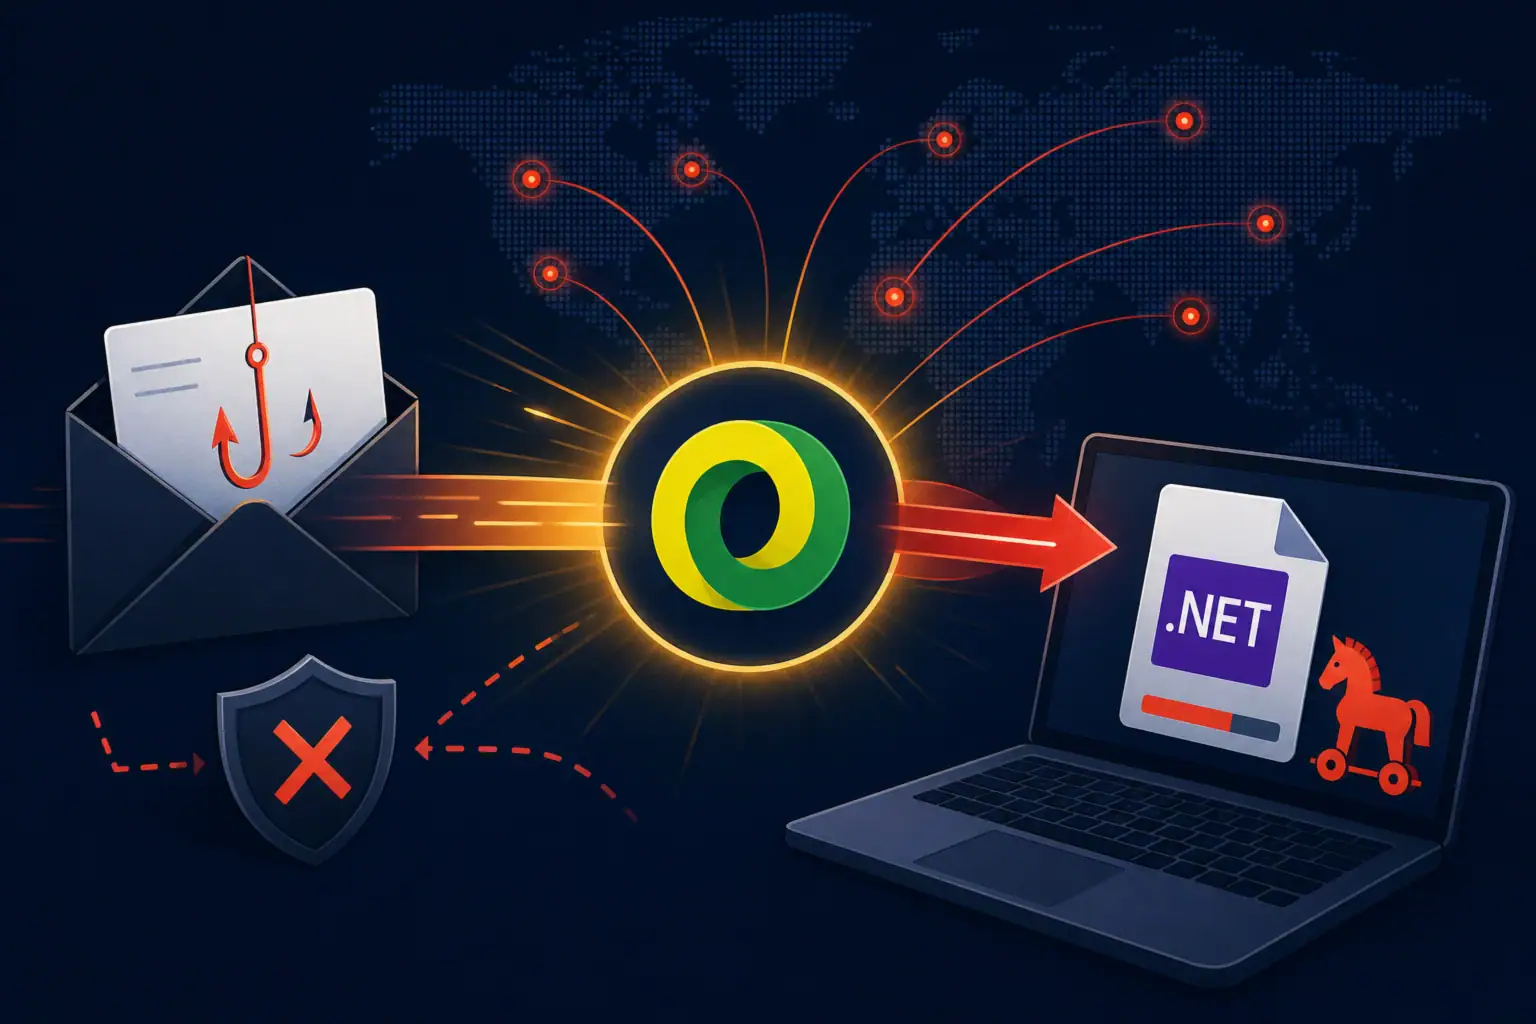
Huntress виявила фішинг через Google DoubleClick з .NET-завантажувачем
Дослідники компанії Huntress зафіксували кампанію масових фішингових розсилок, у якій зловмисники використовують легітимний домен Google DoubleClick як проміжну ланку ланцюжка ...
Як інʼєкції в обʼєктах повідомлень OpenClaw дають змогу викрасти дані
Дві незалежні команди дослідників — Imperva і Varonis — цього тижня опублікували результати досліджень, які демонструють, що OpenClaw, самостійно розгорнутий ...
Як міжнародна операція зупинила безкоштовну фішингову екосистему Sniper Dz
За даними компанії Group-IB, міжнародна операція під керівництвом ІНТЕРПОЛ призвела до ліквідації Sniper Dz — платформи «фішинг як послуга» (PhaaS), ...
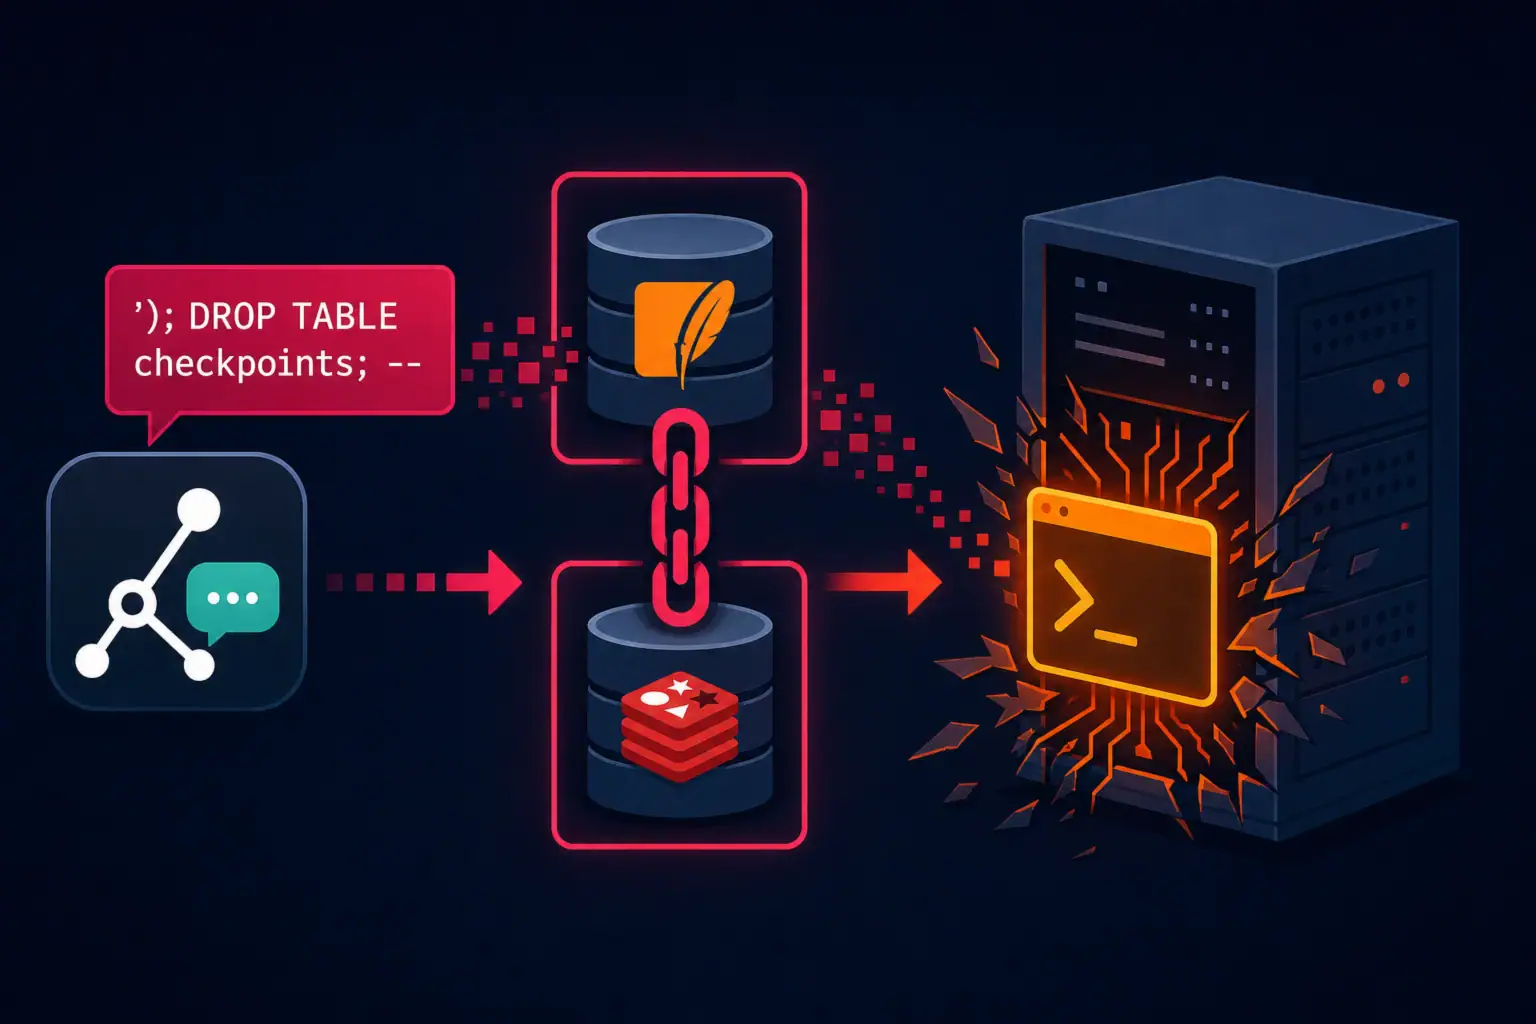
Як уразливості LangGraph дозволяють довести SQL injection до RCE
Дослідники Check Point розкрили три виправлені вразливості в LangGraph — відкритому фреймворку LangChain для створення багатoагентних ІІ-застосунків. Дві з них, ...
Google виправила експлуатовану вразливість у V8 для Chrome
Google випустила оновлення безпеки для Chrome, яке усуває 74 вразливості, зокрема критично небезпечну CVE-2026-11645 (CVSS 8.8) у JavaScript-рушії V8, яка ...
CVE-2026-50751: компрометація IKEv1 Remote Access VPN в Check Point
Компанія Check Point повідомила про активну експлуатацію критичної вразливості CVE-2026-50751 (CVSS 9.3) у своїх продуктах Remote Access VPN і Mobile ...
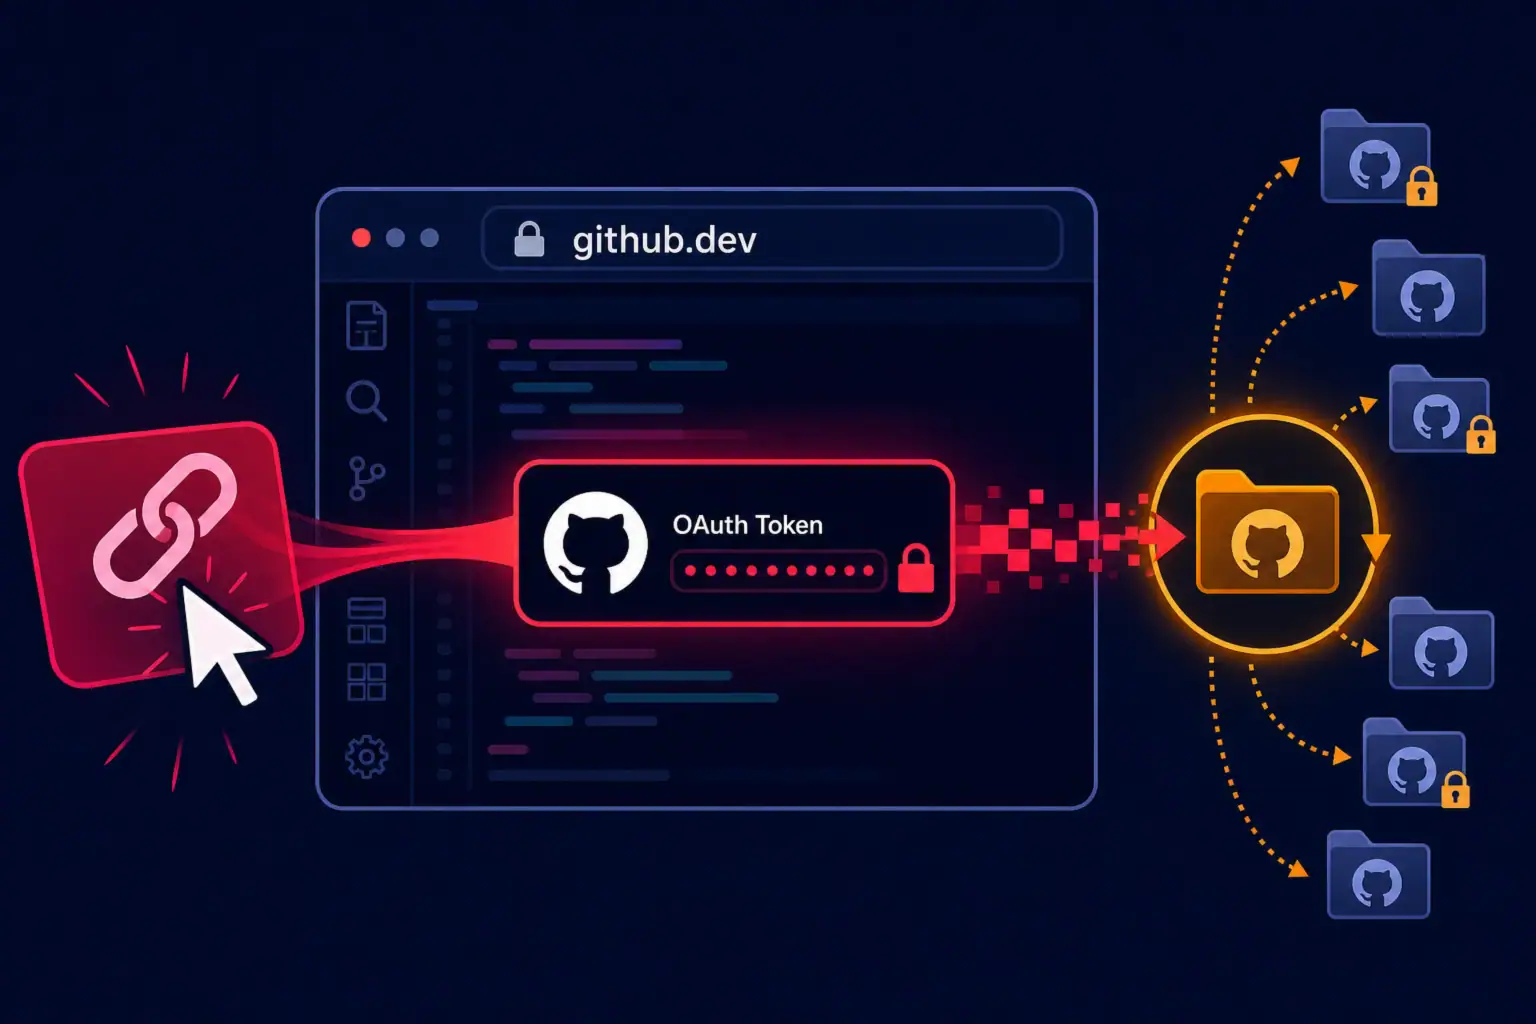
Як уразливість GitHub.dev відкривала доступ до всіх репозиторіїв
Дослідник із безпеки Аммар Аскар (Ammar Askar) розкрив вразливість у веб-редакторі GitHub.dev, яка дозволяла зловмиснику викрасти OAuth-токен користувача GitHub під ...
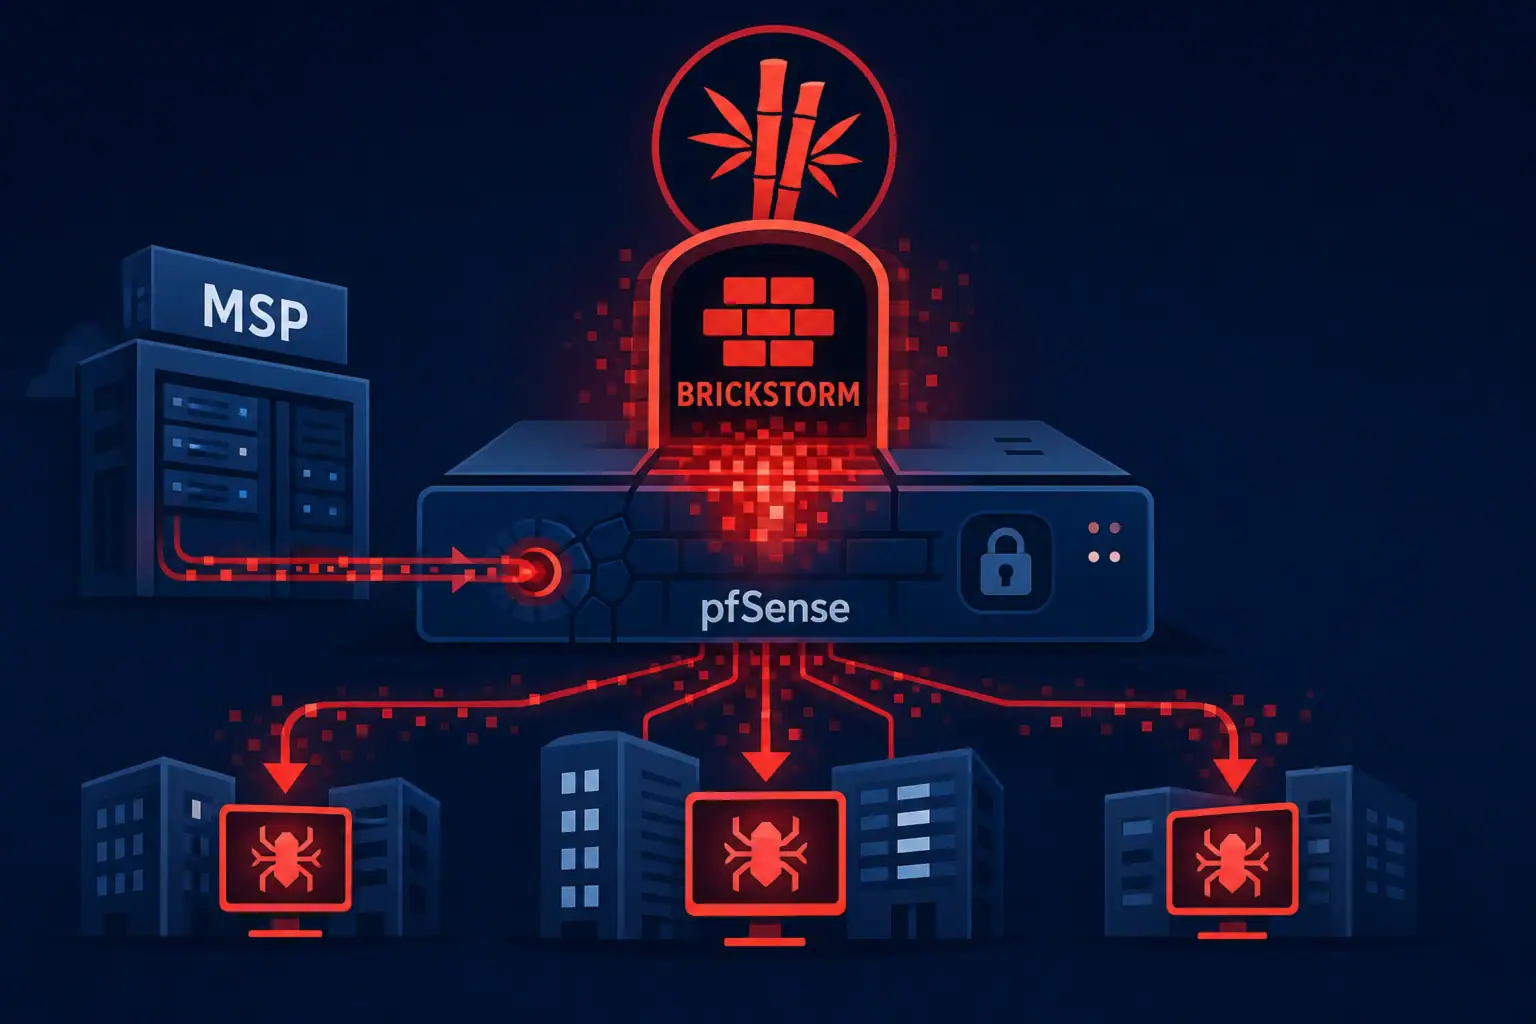
VerdantBamboo: шпигунська кампанія через MSP, pfSense і NAS
Дослідники Volexity оприлюднили звіт про кампанію кібершпигунства, в ході якої угруповання, імовірно пов’язане з Китаєм і відстежуване як VerdantBamboo, скомпрометувало ...