Новини кібербезпеки
Будьте в курсі останніх інцидентів, вразливостей та змін у ландшафті загроз. Ми висвітлюємо витоки даних, ransomware-кампанії, критичні CVE та регуляторні новини – з контекстом, що це означає для вас і як захиститися.
AryStinger перетворює застарілі роутери D-Link на проксі-ботнет
Дослідники Qianxin XLab повідомили про раніше невідомий ботнет AryStinger, який, за їхніми даними, скомпрометував понад 4000 застарілих роутерів у всьому ...
Ботнет AryStinger захоплює застарілі роутери та QNAP NAS для розвідки
Дослідники з QiAnXin XLab повідомляють про нове сімейство шкідливого ПЗ AryStinger, яке заражає застарілі домашні роутери на чипах Realtek RTL819X ...
Як 152 розширення живих шпалер у Chrome непомітно фальсифікували трафік
За даними дослідників компанії Socket, у Chrome Web Store було виявлено 152 шкідливі розширення, замасковані під інструменти встановлення живих шпалер ...
Масова атака на плагін Gravity SMTP для WordPress через CVE-2026-4020
Плагін Gravity SMTP для WordPress, встановлений орієнтовно на 100 000 сайтів, масово експлуатується через вразливість CVE-2026-4020 (CVSS 5.3). Попри середню ...
Масштабна операція проти SocGholish: наслідки для WordPress-сайтів
Правоохоронні органи Нідерландів, Канади, Німеччини та США провели скоординовану операцію із знешкодження інфраструктури SocGholish (також відомого як FakeUpdates) — одного ...
Критичні CVE-2026-42530 і CVE-2026-42055 у NGINX: що треба оновити
Компанія F5 оприлюднила оновлення безпеки, які усувають дві критичні вразливості в NGINX Open Source і пов’язаних продуктах. Обидві вразливості — ...
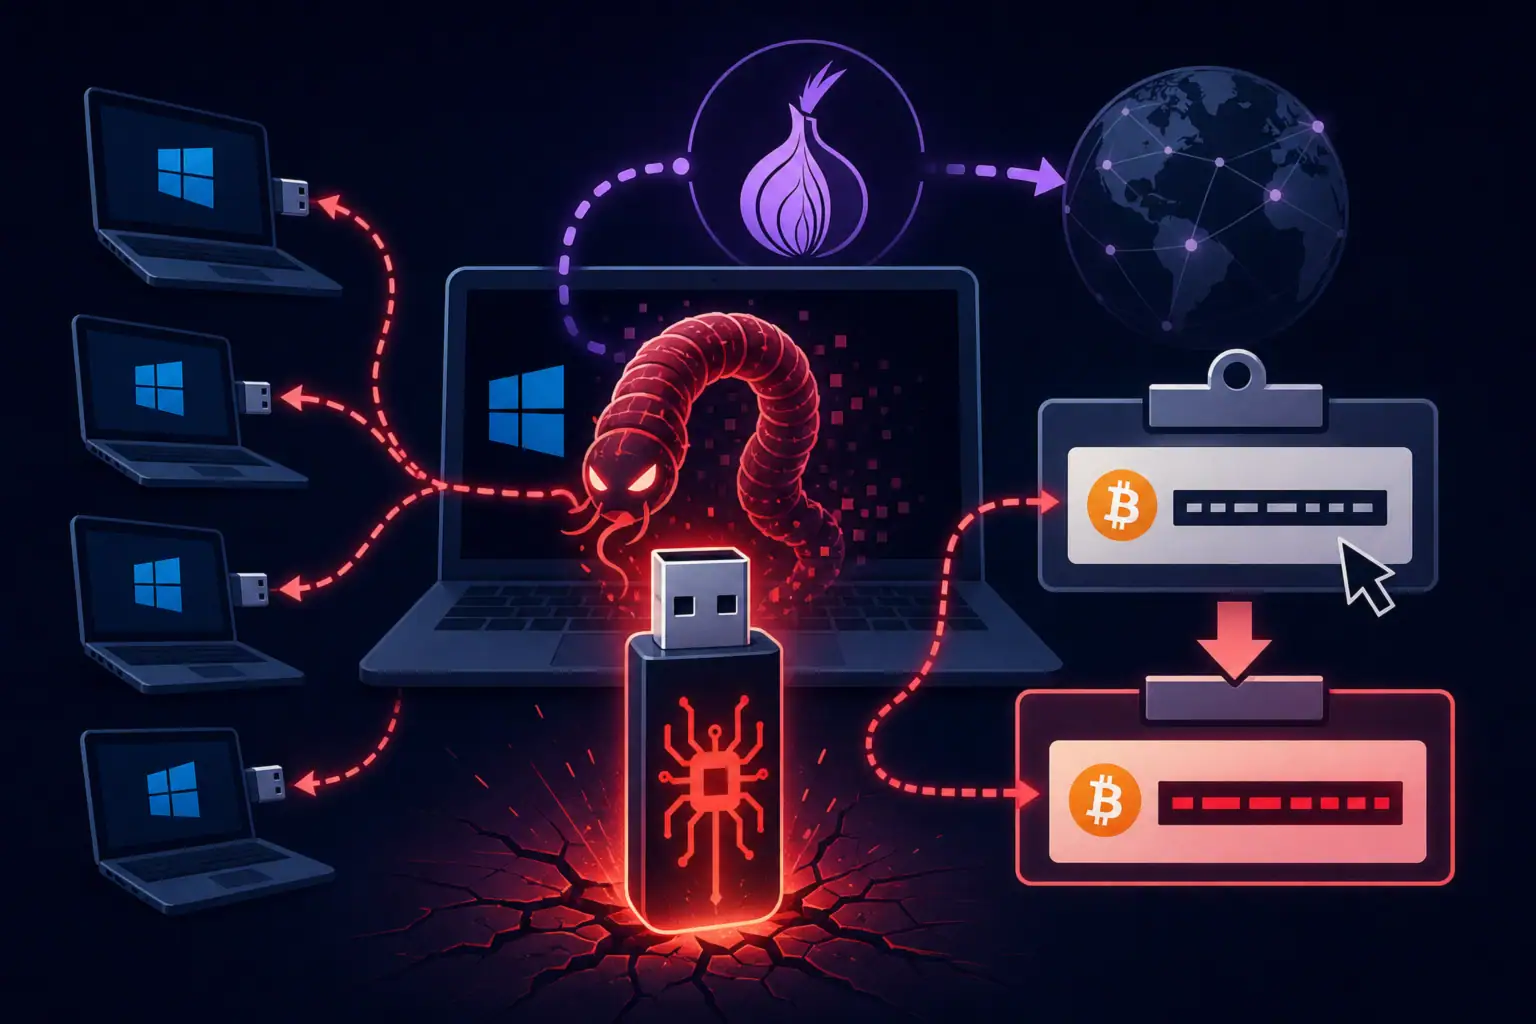
Криптокліппер для Windows: Tor, USB-черв’як і підміна криптоадрес
Команда Microsoft Defender Security Research опублікувала детальний розбір кампанії криптокліппера для Windows, який поєднує червеподібне поширення через USB-накопичувачі, маршрутизацію трафіку ...
RoguePlanet: підвищення привілеїв через стан гонки в Microsoft Defender
Microsoft підтвердила, що працює над виправленням вразливості CVE-2026-50656 (CVSS 7.8) у Microsoft Malware Protection Engine, компоненті Microsoft Defender. Вразливість, що ...
Цільова фішингова кампанія ScarCruft із застосуванням трояна NarwhalRAT
Північнокорейське угруповання ScarCruft (APT37), за даними південнокорейської компанії Genians Security Center, розгорнуло нову кампанію цільового фішингу з використанням раніше не ...
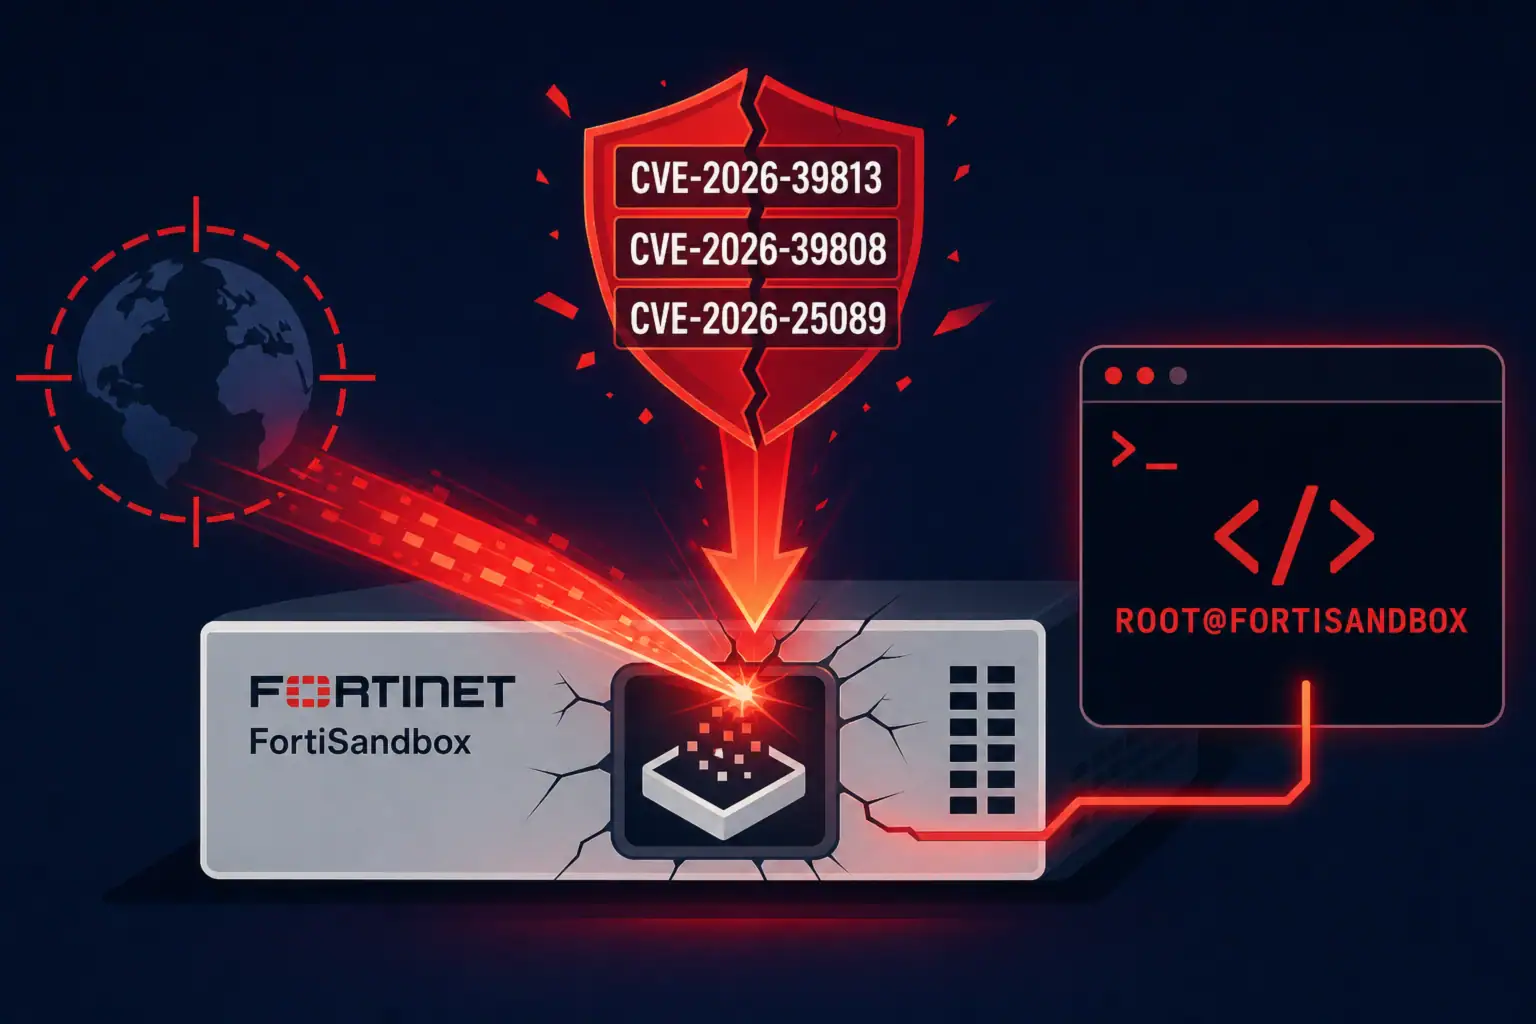
Як три нові вразливості FortiSandbox ставлять під ризик інфраструктуру
Три критичні вразливості в продуктах лінійки Fortinet FortiSandbox — CVE-2026-39813, CVE-2026-39808 і CVE-2026-25089 — усі з оцінкою CVSS 9.1, привернули ...