Новини кібербезпеки
Будьте в курсі останніх інцидентів, вразливостей та змін у ландшафті загроз. Ми висвітлюємо витоки даних, ransomware-кампанії, критичні CVE та регуляторні новини – з контекстом, що це означає для вас і як захиститися.
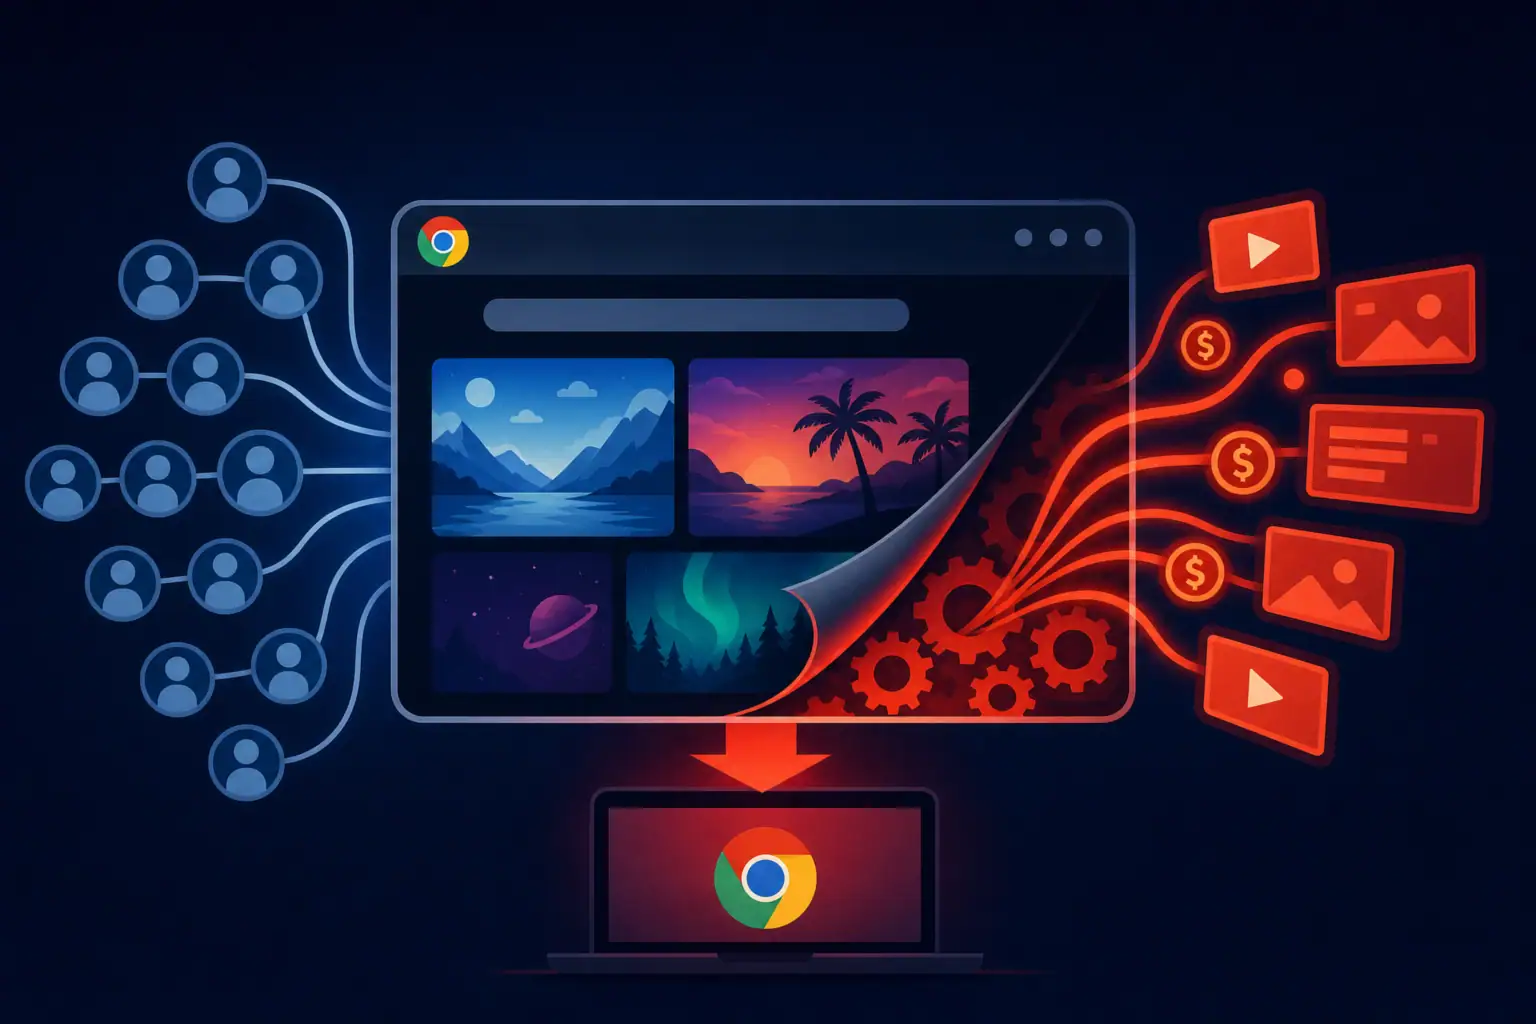
Як розширення з «живими шпалерами» у Chrome фальсифікують трафік і збирають дані
Дослідники компанії Socket виявили кластер із 152 розширень Google Chrome, які позиціонувалися як живі шпалери та теми для нових вкладок, ...
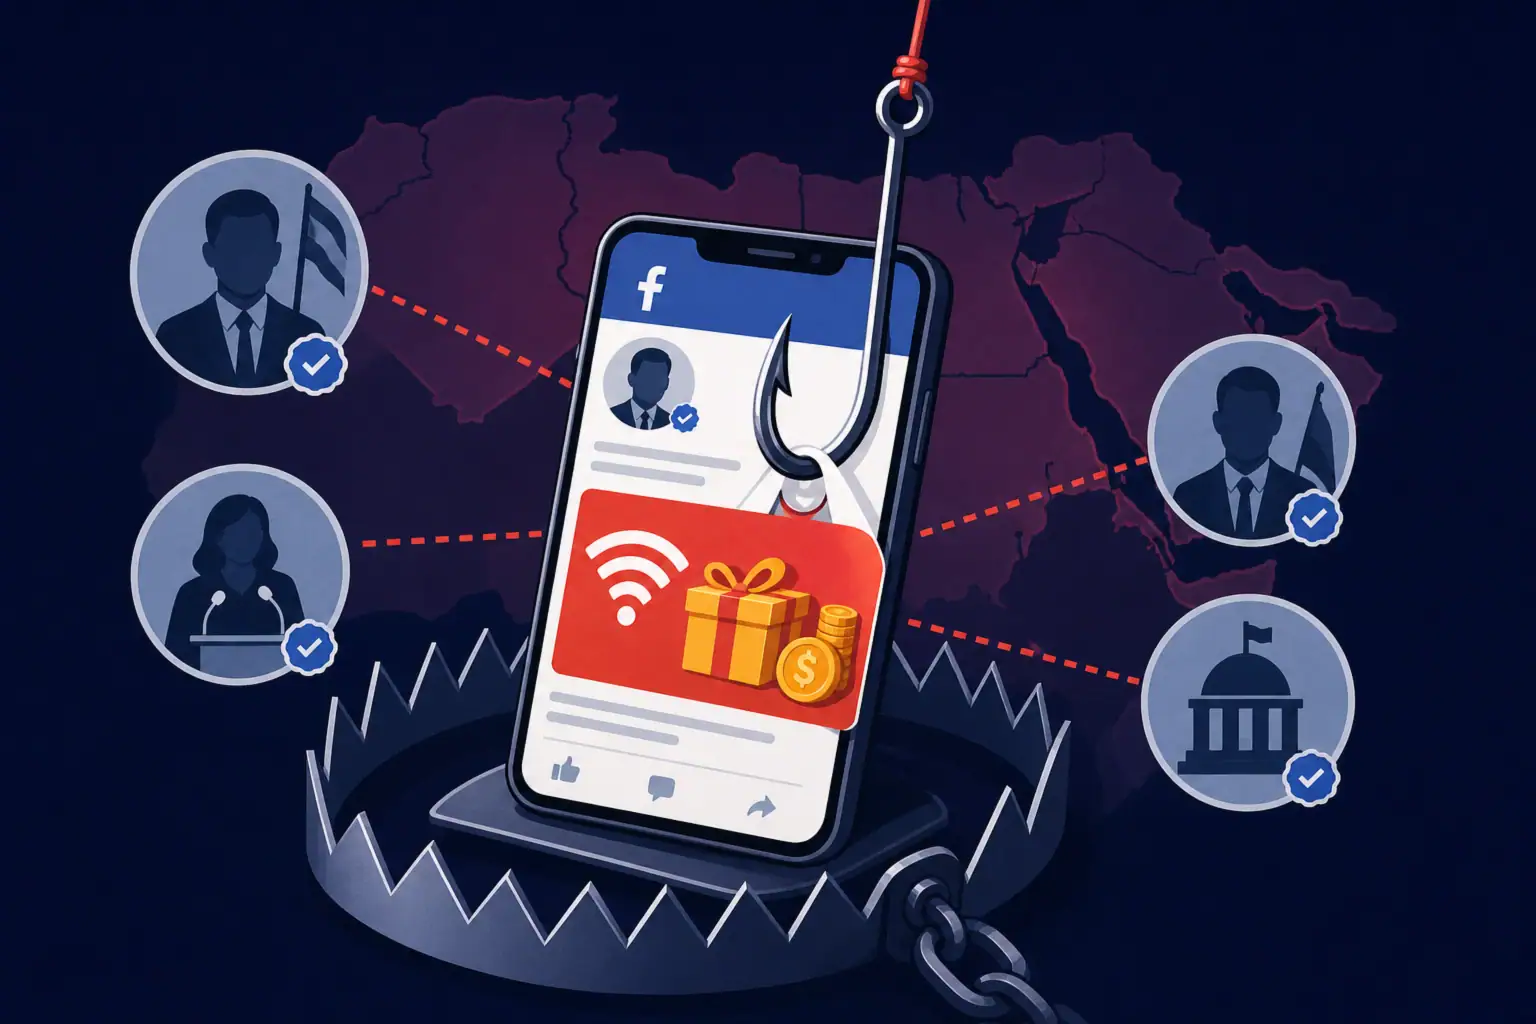
Як Sniper Dz зловживає push-сповіщеннями та соцмережами в регіоні MENA
Дослідники Group-IB розкрили деталі масштабної шахрайської кампанії, націленої на користувачів Близького Сходу та Північної Африки (MENA). Зловмисники використовують фейкові акаунти ...
CVE-2026-0257 у PAN-OS GlobalProtect: обхід автентифікації та активна експлуатація
Компанія Palo Alto Networks повідомила про активну експлуатацію вразливості CVE-2026-0257 у компонентах порталу та шлюзу GlobalProtect — VPN-рішення, яке широко ...
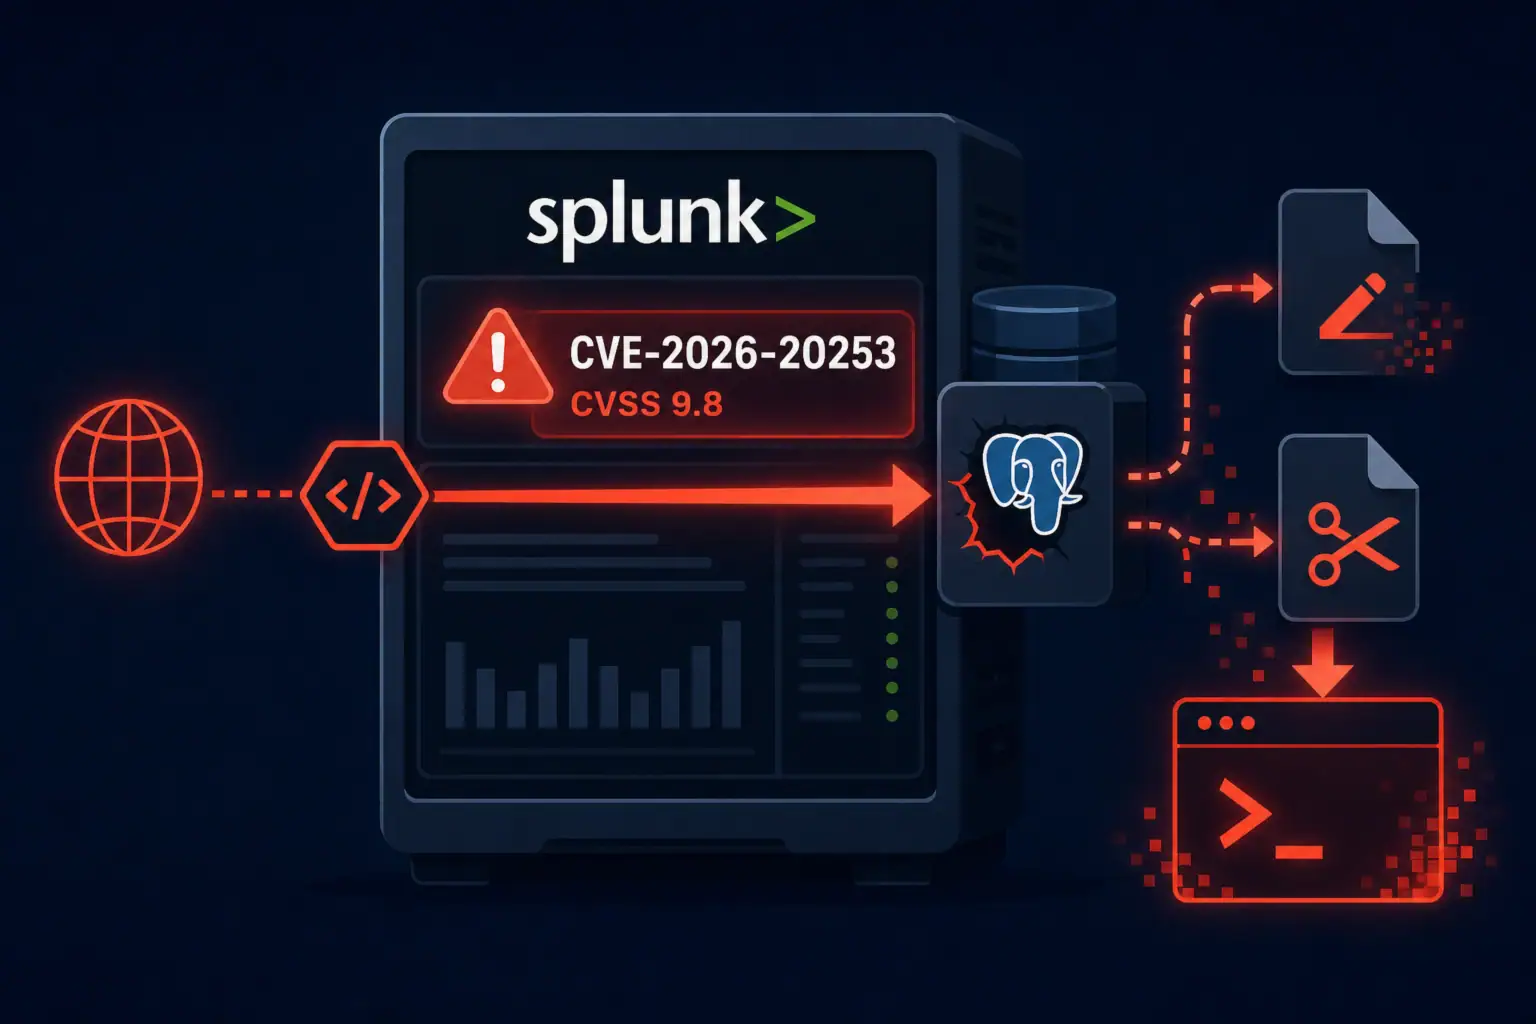
Як CVE-2026-20253 у Splunk Enterprise веде до pre-auth RCE
Splunk випустив екстрені оновлення безпеки для усунення критичної вразливості CVE-2026-20253 з оцінкою CVSS 9.8 у продукті Splunk Enterprise. Вразливість дозволяє ...
Як Europol та США ліквідували криптовалютний міксер AudiA6
10 червня 2026 року європейські правоохоронні органи за координації Europol ліквідували AudiA6 — сервіс з відмивання криптовалюти промислового масштабу, через ...
PoC GreatXML: що відомо про ймовірний обхід шифрування BitLocker
Дослідник з кібербезпеки, відомий під псевдонімами Chaotic Eclipse, Nightmare-Eclipse та MSNightmare, опублікував на GitHub публічний proof-of-concept експлойт під назвою GreatXML, ...
Як зміни в npm 12 вплинуть на скрипти встановлення та залежності
GitHub оголосив набір критичних змін у npm версії 12, головна з яких — відключення виконання install-скриптів залежностей за замовчуванням. Зміна ...
Кампанії OceanLotus проти внутрішніх цілей у Вʼєтнамі: SPECTRALVIPER і FireAnt
Дослідники ESET атрибутували угрупованню OceanLotus (APT32) дві кампанії 2024–2026 років, спрямовані проти внутрішніх вʼєтнамських цілей — інфраструктурної будівельної корпорації та ...
Сім критичних вразливостей у Fortinet, Ivanti Sentry та SAP
Три великі вендори — Fortinet, Ivanti і SAP — одночасно випустили оновлення безпеки, які в сукупності усувають сім критичних вразливостей ...
CISA додає у KEV вразливості в Cisco SD-WAN, Chrome V8 та Arista EOS
9 червня 2026 року Агентство з кібербезпеки та захисту інфраструктури США (CISA) внесло три вразливості до каталогу Known Exploited Vulnerabilities ...