Новини кібербезпеки
Будьте в курсі останніх інцидентів, вразливостей та змін у ландшафті загроз. Ми висвітлюємо витоки даних, ransomware-кампанії, критичні CVE та регуляторні новини – з контекстом, що це означає для вас і як захиститися.
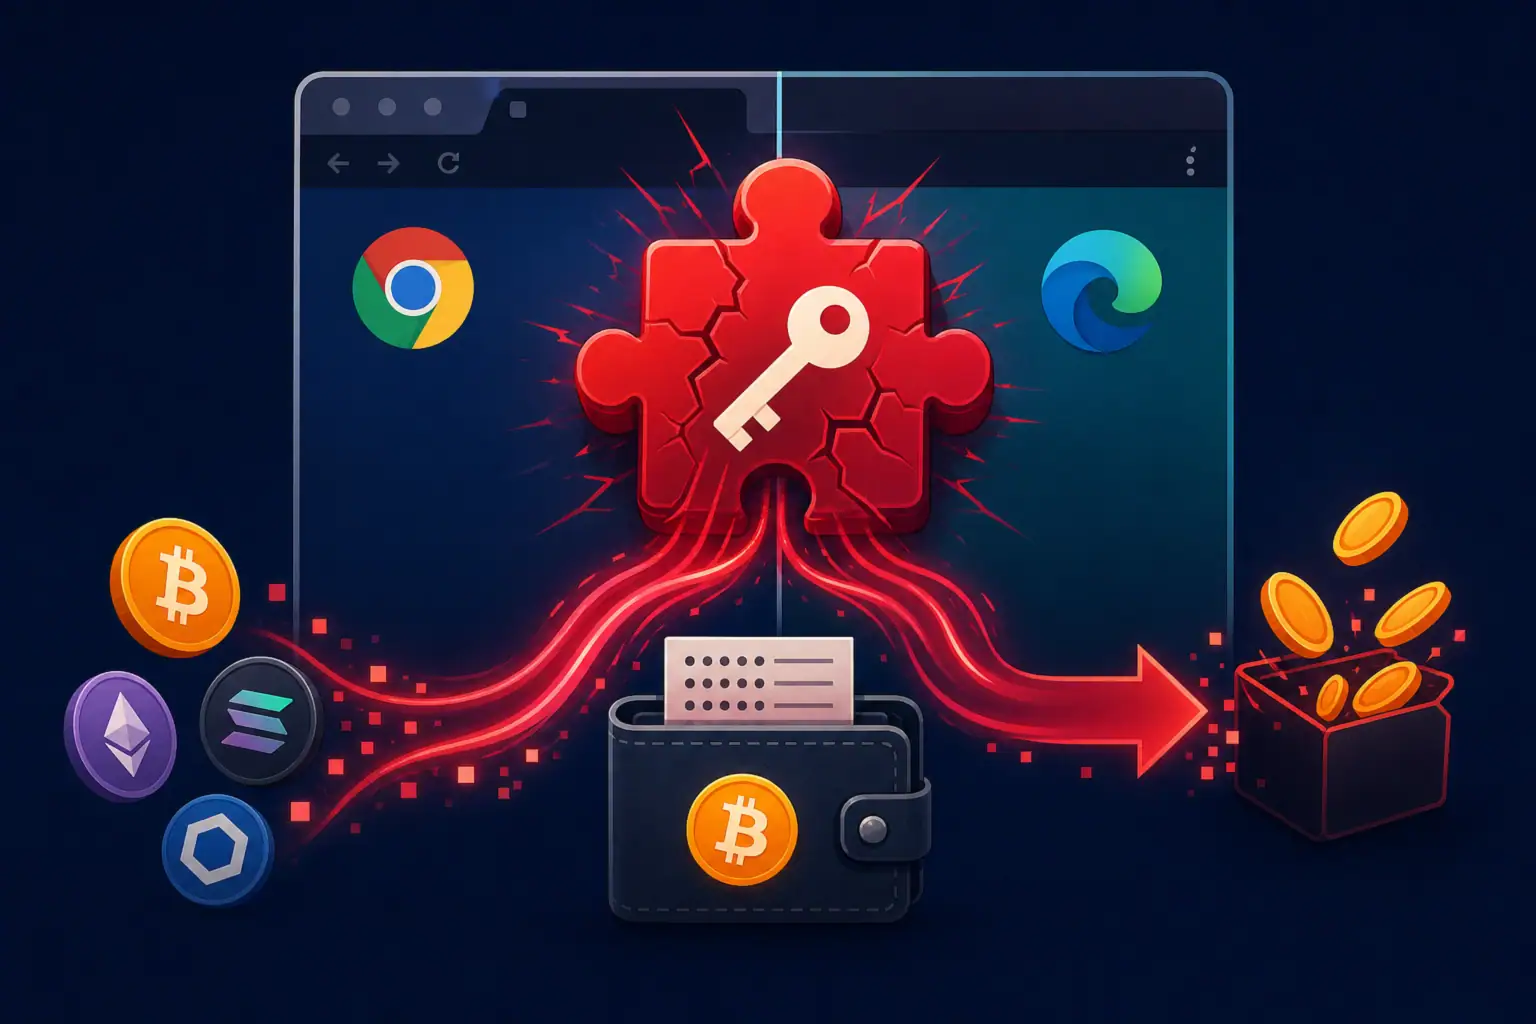
Кампанія Superior: як розширення Chrome та Edge зливають криптогаманці
Дослідники компанії Socket виявили кластер із 19 шкідливих розширень — 18 для Google Chrome та одне для Microsoft Edge — ...
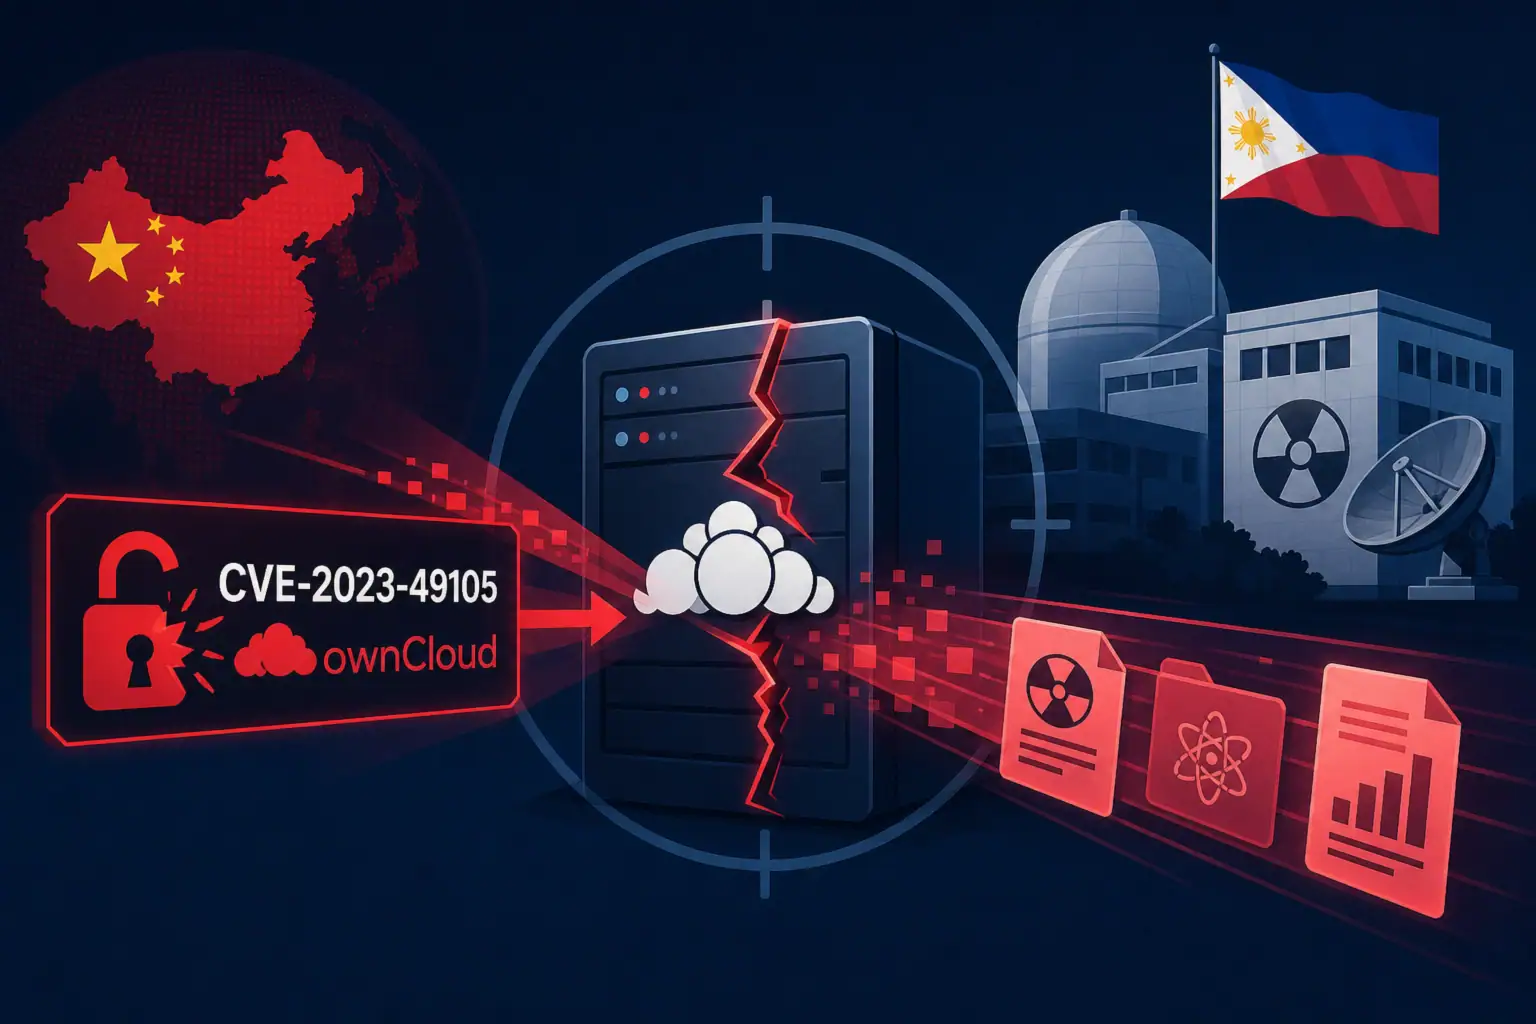
Китайськомовний оператор використав CVE-2023-49105 проти ядерного центру Філіппін
CISA додало критичну вразливість CVE-2023-49105 (CVSS 9.8) у платформі ownCloud до каталогу відомих експлуатованих вразливостей (KEV) після того, як дослідники ...
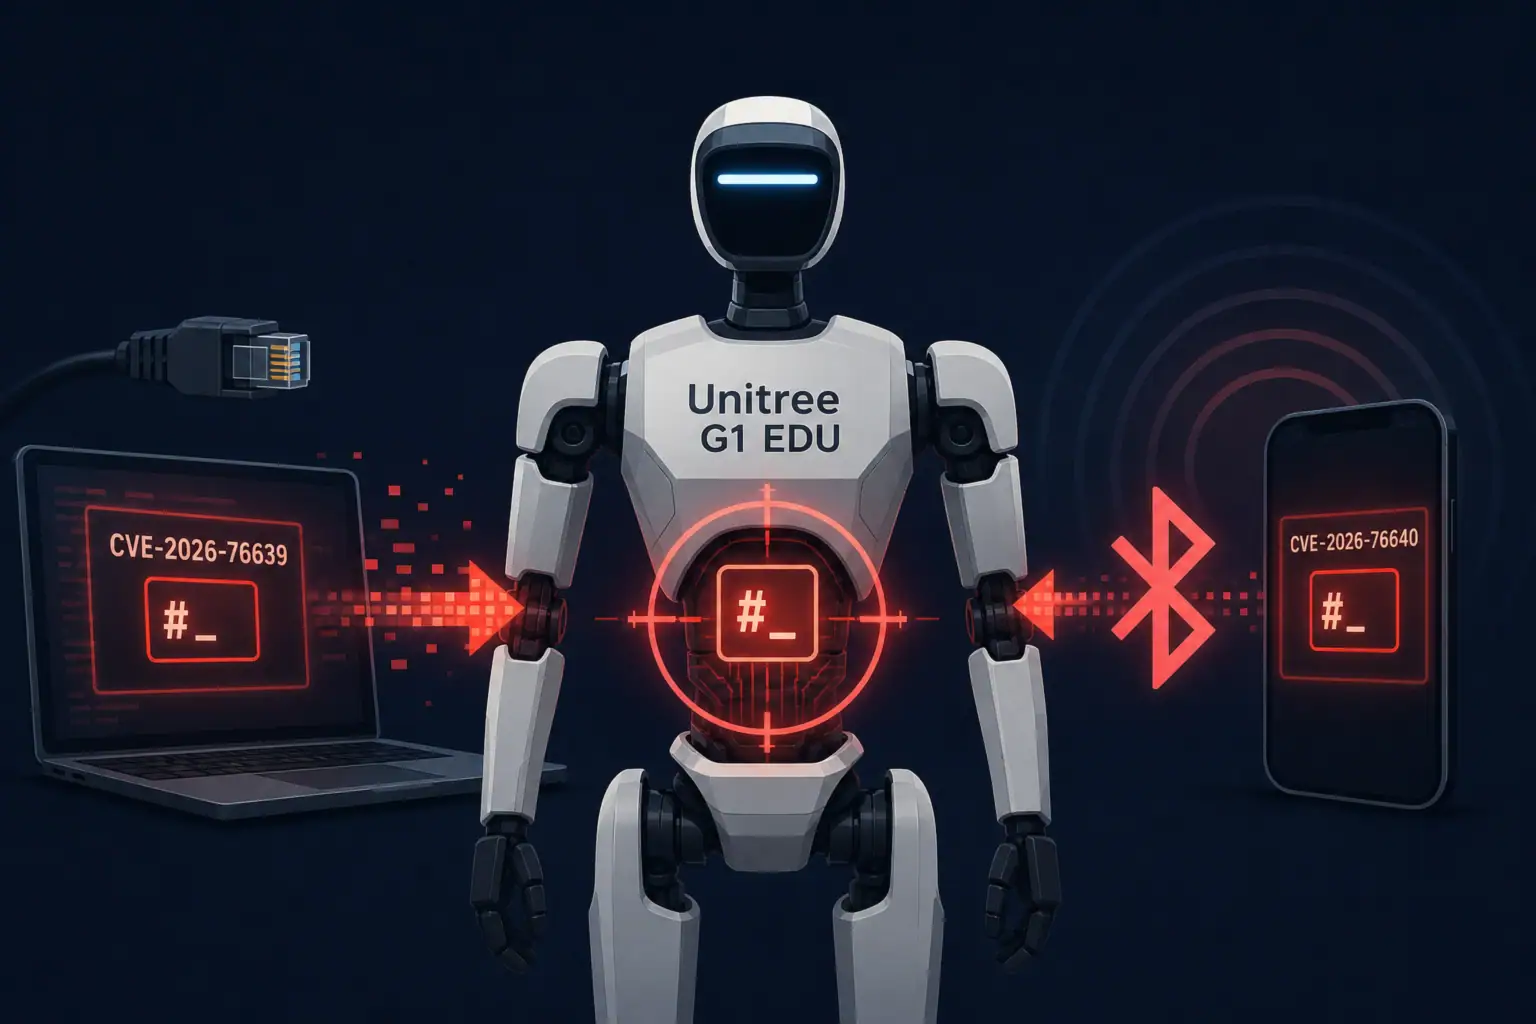
Root‑експлойти в освітньому роботі Unitree G1 EDU через мережу та BLE
Дослідник безпеки Олів’є Лафламм (Olivier Laflamme) 27 серпня 2026 року оприлюднив деталі двох незалежних ланцюжків віддаленого виконання коду з привілеями ...
CISA поповнила каталог KEV шістьма критичними вразливостями
Агентство з кібербезпеки та захисту інфраструктури США (CISA) додало шість вразливостей до каталогу Known Exploited Vulnerabilities (KEV) 26 серпня 2026 ...
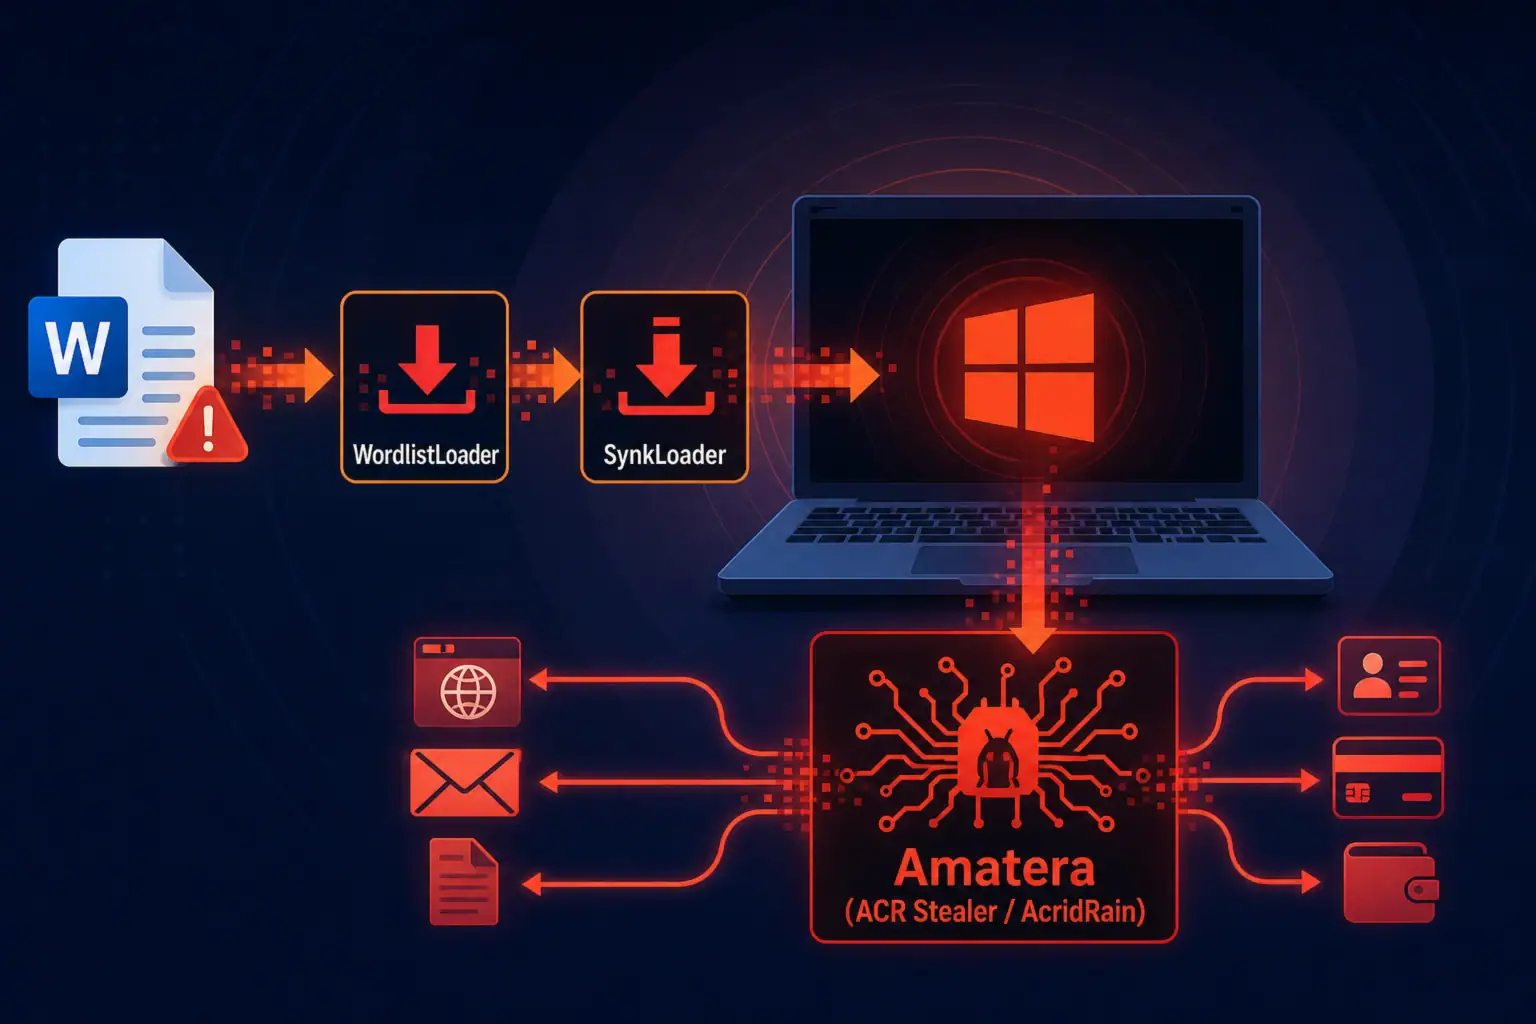
WordlistLoader та SynkLoader: аналіз нових завантажувачів і технік доставки
Дослідники з Gen Digital та Expel незалежно один від одного виявили два раніше невідомі завантажувачі шкідливого ПЗ — WordlistLoader і ...
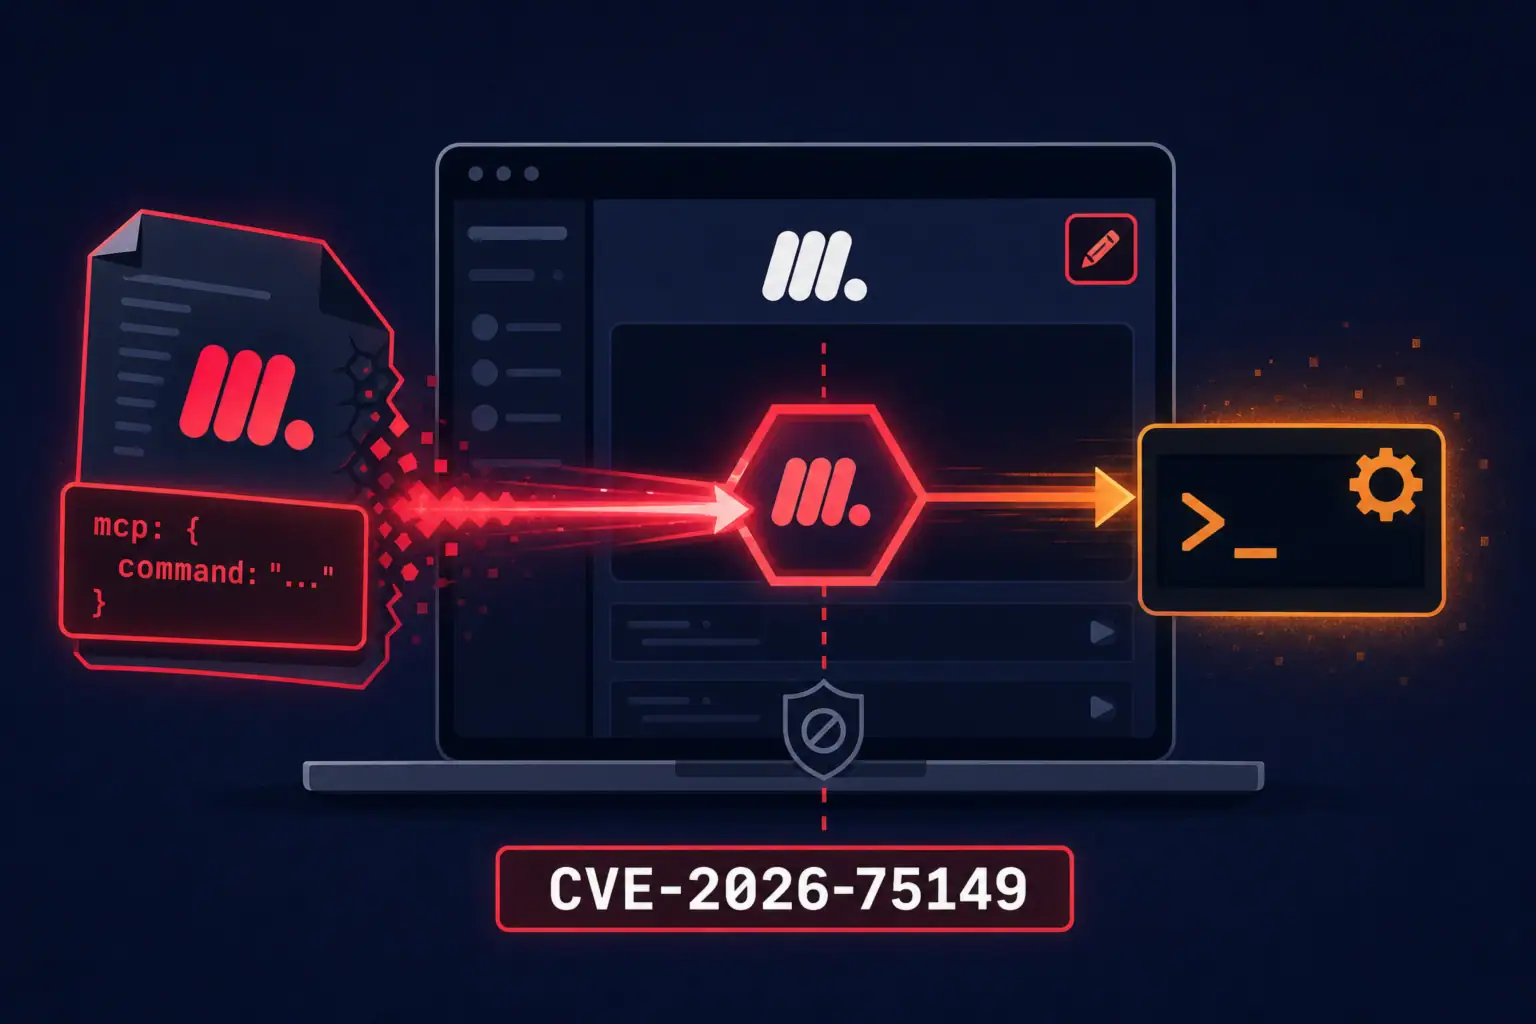
CVE-2026-75149 у Marimo: інʼєкція MCP-команд через ноутбуки
В інтерактивному ноутбуці Marimo усунуто вразливість високої критичності CVE-2026-75149, яка давала змогу зловмиснику впровадити довільну команду Model Context Protocol (MCP) ...
CVE-2026-15748 у Forminator Forms: віддалене виконання коду через завантаження файлів
У плагіні Forminator Forms для WordPress виявлено критичну вразливість довільного завантаження файлів, яка дає змогу неавтентифікованому зловмиснику завантажити на сервер ...
Як QScan і QTRouter допомагали Китаю атакувати критичну інфраструктуру США
Міністерство юстиції США повідомило про ліквідацію двох хакерських платформ — QScan і QTRouter, — які, за даними відомства, використовувалися державною ...
ServiceNow виправила чотири критичні вразливості в AI Platform
Компанія ServiceNow опублікувала 27 серпня 2026 року бюлетень безпеки, у якому описано чотири вразливості в ServiceNow AI Platform. Три з ...
Як ІІ-агенти OpenAI атакували інфраструктуру Hugging Face
26 серпня 2026 року OpenAI опублікувала детальний постмортем інциденту, в ході якого ІІ-агенти компанії, що працювали в межах внутрішніх оцінок ...