Новини кібербезпеки
Будьте в курсі останніх інцидентів, вразливостей та змін у ландшафті загроз. Ми висвітлюємо витоки даних, ransomware-кампанії, критичні CVE та регуляторні новини – з контекстом, що це означає для вас і як захиститися.
Нові вразливості FalconFlank, HardBreacher і ShieldBreak в рішеннях безпеки
Дослідник безпеки, відомий під псевдонімом MSNightmare (INFINITE NIGHTMARE), опублікував на GitHub публічний PoC експлойт під назвою FalconFlank, який позиціонується як ...
Як нові моделі ШІ Google, Anthropic та OpenAI змінюють кібербезпеку
На початку вересня 2026 року три найбільші розробники ШІ — Google, Anthropic і OpenAI — майже одночасно представили спеціалізовані моделі ...
Як StreamRat заражає Android через шахрайську рекламу Meta
Дослідники ThreatFabric виявили новий банківський троян для Android під назвою StreamRat, який поширювався через підроблену рекламну кампанію стримінгового сервісу в ...
Як Міністерство юстиції США знищило ботнет Sality
Міністерство юстиції США оголосило про завершення багато-національної операції з ліквідації ботнету Sality — однієї з найстаріших активних P2P-загроз, що діяла ...
CVE-2026-82329: критична вразливість в JFrog Artifactory і дії для захисту
В JFrog Artifactory виявлено критичну вразливість CVE-2026-82329 з оцінкою CVSS 9.8, яка дозволяє неавтентифікованому зловмиснику з мережевим доступом отримати адміністративні ...
Шкідливі Composer-пакети для OphimCMS і KKPhim як ланцюг атаки на iOS
Дослідники з Socket виявили 13 шкідливих Composer-пакетів на Packagist, замаскованих під теми для вʼєтнамських CMS-платформ OphimCMS і KKPhim. Пакети впроваджують ...
RCE у Langflow та Rails Active Storage: технічний аналіз і рекомендації
Дві критичні вразливості — CVE-2026-0768 у платформі для розробки AI-застосунків Langflow і CVE-2026-66066 (KindaRails2Shell) у компоненті Active Storage фреймворку Ruby ...
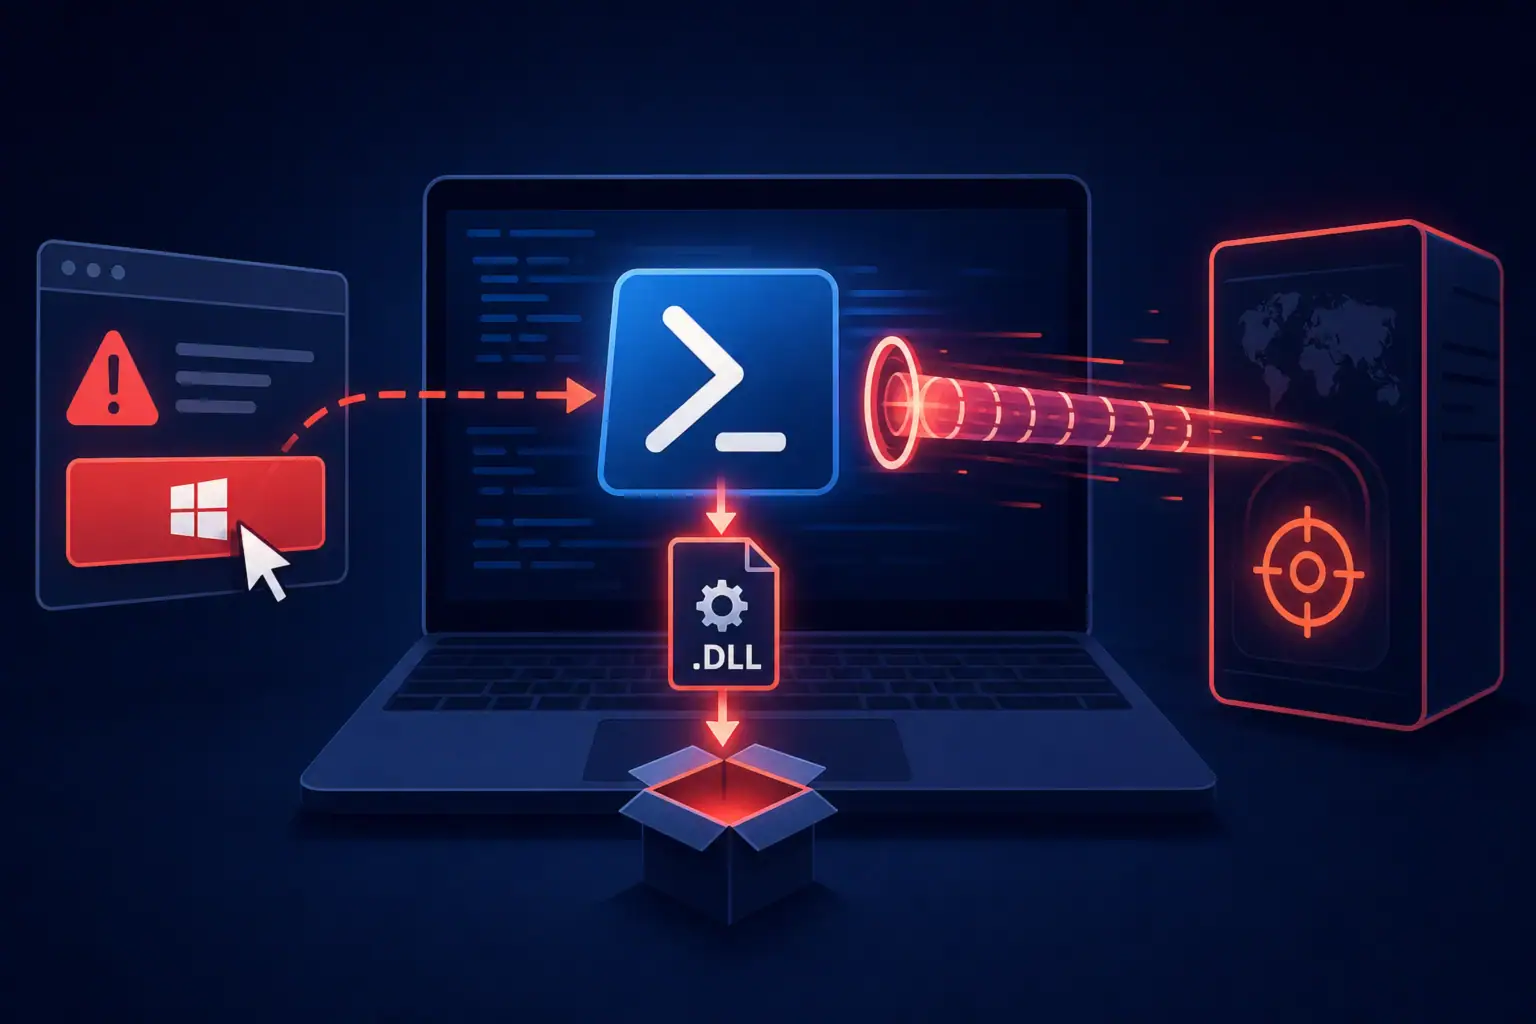
TerminalFix: багатоетапна атака через PowerShell і Windows Terminal
Microsoft опублікувала детальний аналіз нової кампанії TerminalFix — варіанту техніки ClickFix, націленої на організації з різних галузей. На відміну від ...
5 критичних вразливостей у плагінах і темах WordPress: аналіз і патчі
Дослідники з Wordfence та Patchstack розкрили п’ять критичних вразливостей (CVSS 9.8–10.0) у широко використовуваних плагінах і темах WordPress — WPMU ...
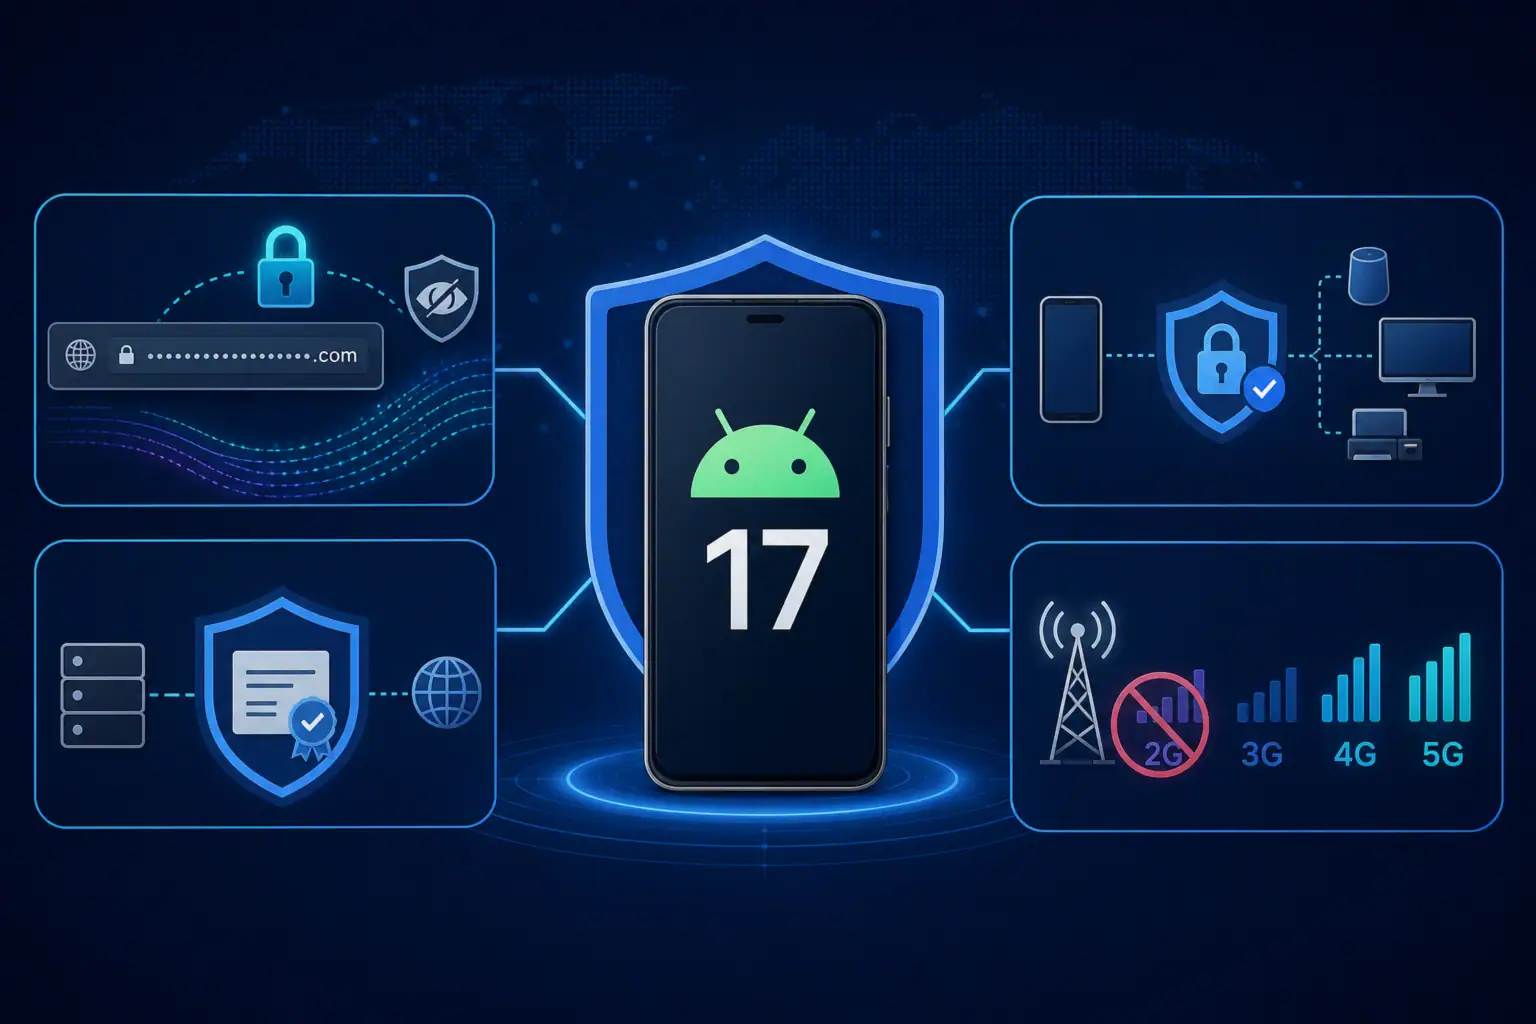
Мережеві захисти Android 17: ECH, локальна мережа та 2G
Android 17 (API level 37) запроваджує чотири суттєві мережеві покращення безпеки: платформену підтримку Encrypted Client Hello (ECH) для приховування назв ...