Noticias de Ciberseguridad
Mantente informado sobre los últimos incidentes de ciberseguridad, vulnerabilidades y cambios en el panorama de amenazas. Cubrimos filtraciones de datos, campañas de ransomware, CVEs críticos y actualizaciones regulatorias – con contexto sobre qué significa para ti y cómo protegerte.
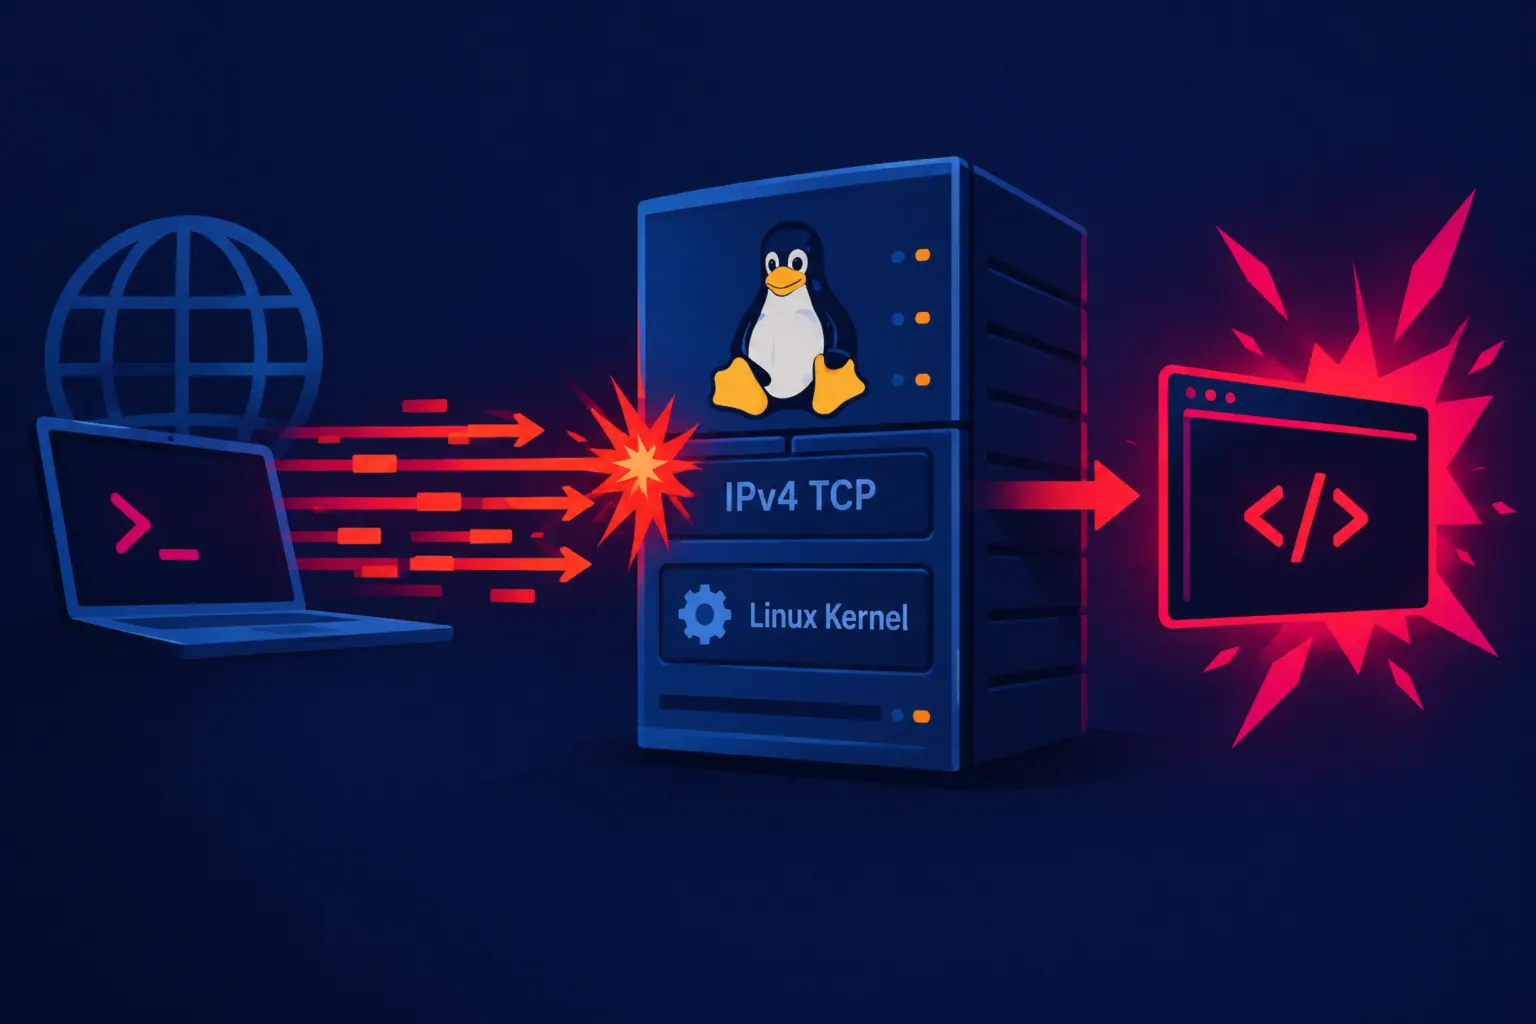
CVE-2026-98432: use-after-free en IPv4 TCP del kernel de Linux — parches, discrepancias en la gravedad y medidas temporales
La vulnerabilidad CVE-2026-98432 en la pila de red IPv4 TCP del kernel de Linux permite a un atacante remoto no ...
Una vulnerabilidad en OpenSSH y musl libc permite acceder a la cuenta sin contraseña usando una cadena larga
Una vulnerabilidad en la interacción entre OpenSSH y la biblioteca musl libc permite a un atacante acceder a una cuenta ...
SonicWall no corregirá vulnerabilidades críticas en las versiones EOL de GMS: qué deben hacer las organizaciones
La empresa SonicWall publicó el aviso de seguridad SNWLID-2026-0019, en el que reveló dos vulnerabilidades en el sistema de gestión ...
IBM revela cuatro vulnerabilidades en Langflow: dos con puntuación CVSS 9.8 permiten ejecutar código sin autenticación
Langflow OSS, una herramienta de código abierto muy popular para crear agentes de IA y flujos de trabajo, contiene cuatro ...
La vulnerabilidad de registro de VMware ESX fue explotada como zero-day — CISA exige aplicar el parche antes del 11 de noviembre
CVE-2026-41709, una vulnerabilidad de registro insuficiente en VMware ESX, fue añadida por CISA al catálogo Known Exploited Vulnerabilities el 28 ...
Vulnerabilidad crítica en Drupal Commerce Core explotada en entornos reales: actualizaciones y recomendaciones
Drupal ha publicado un aviso de seguridad sobre la vulnerabilidad CVE-2026-118539 en el módulo Commerce Core, que proporciona la funcionalidad ...
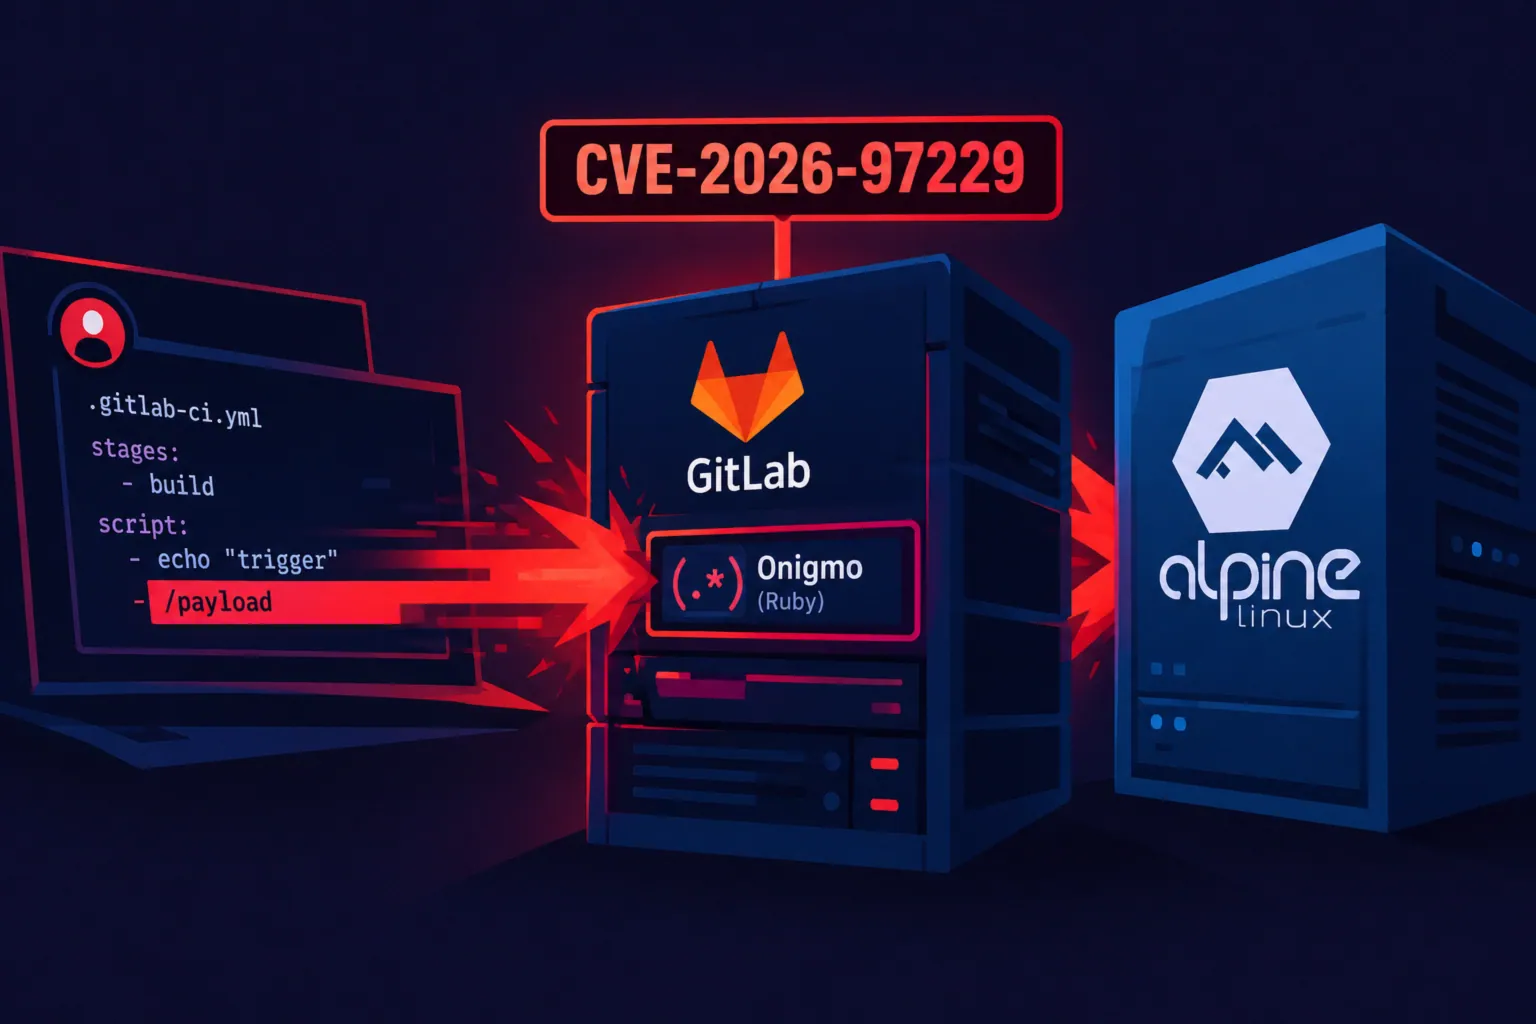
Ataque a GitLab en Alpine Linux a través de CVE-2026-97229: por qué la actualización de GitLab no cerró la vulnerabilidad
La vulnerabilidad crítica CVE-2026-97229 (CVSS 10.0) en el motor de expresiones regulares Onigmo integrado en Ruby se utilizó para atacar ...
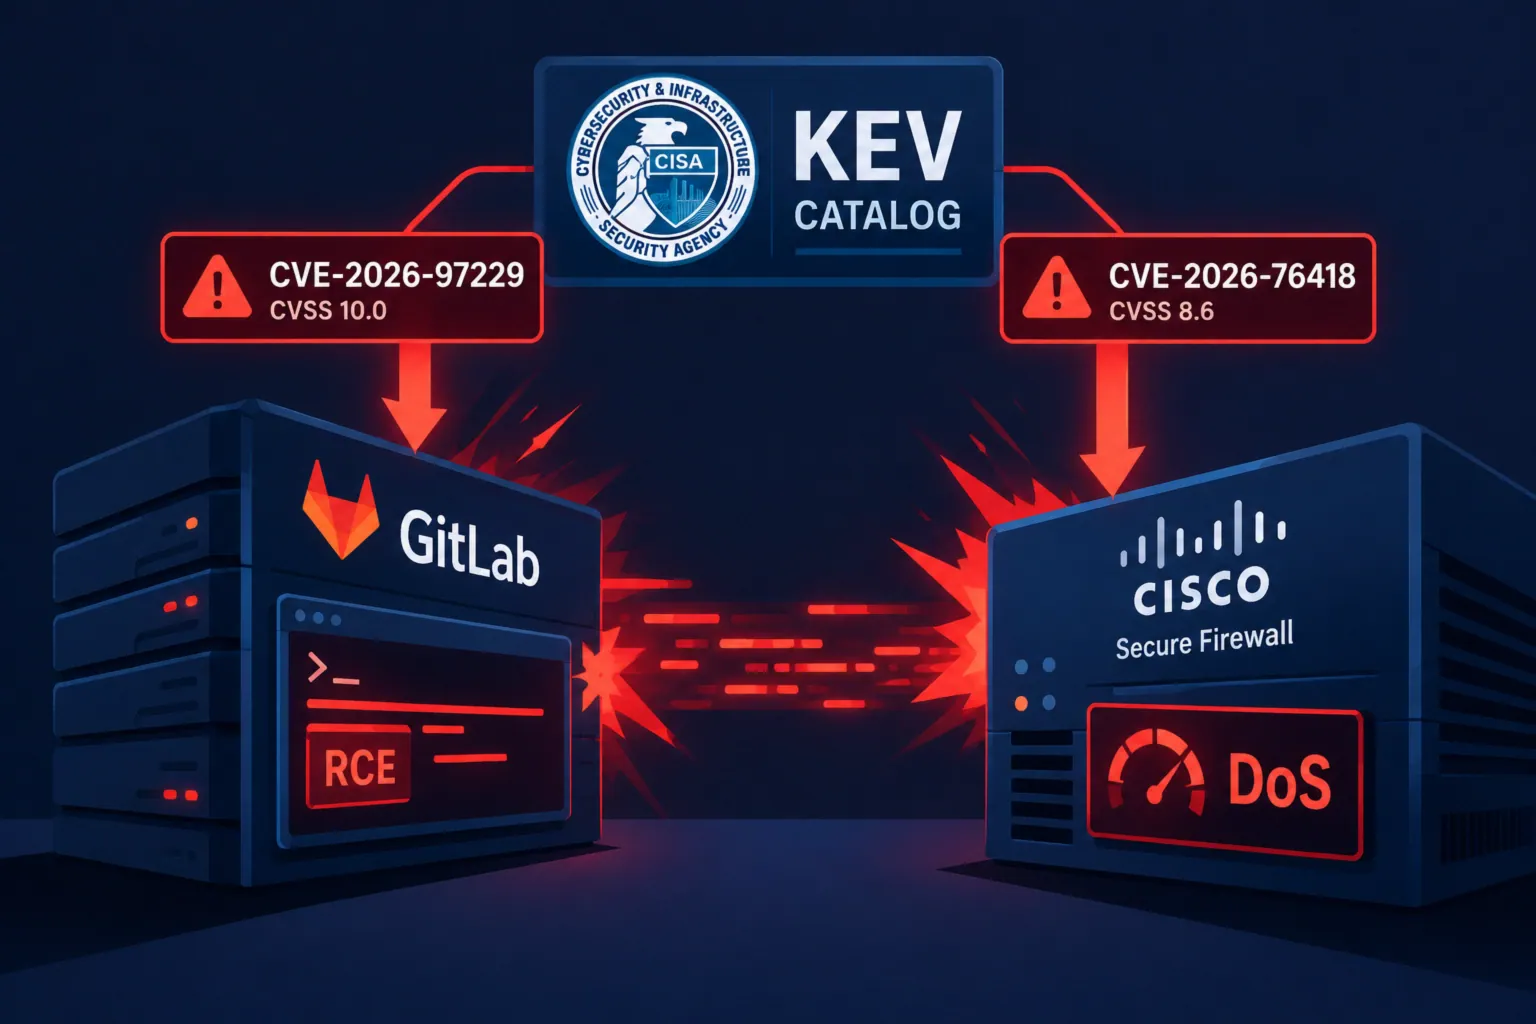
RCE crítica en GitLab y DoS en Cisco Firewall añadidas al catálogo KEV de CISA tras confirmarse su explotación
El 29 de octubre de 2026, la Agencia de Ciberseguridad y Seguridad de Infraestructuras de EE. UU. (CISA) añadió al ...
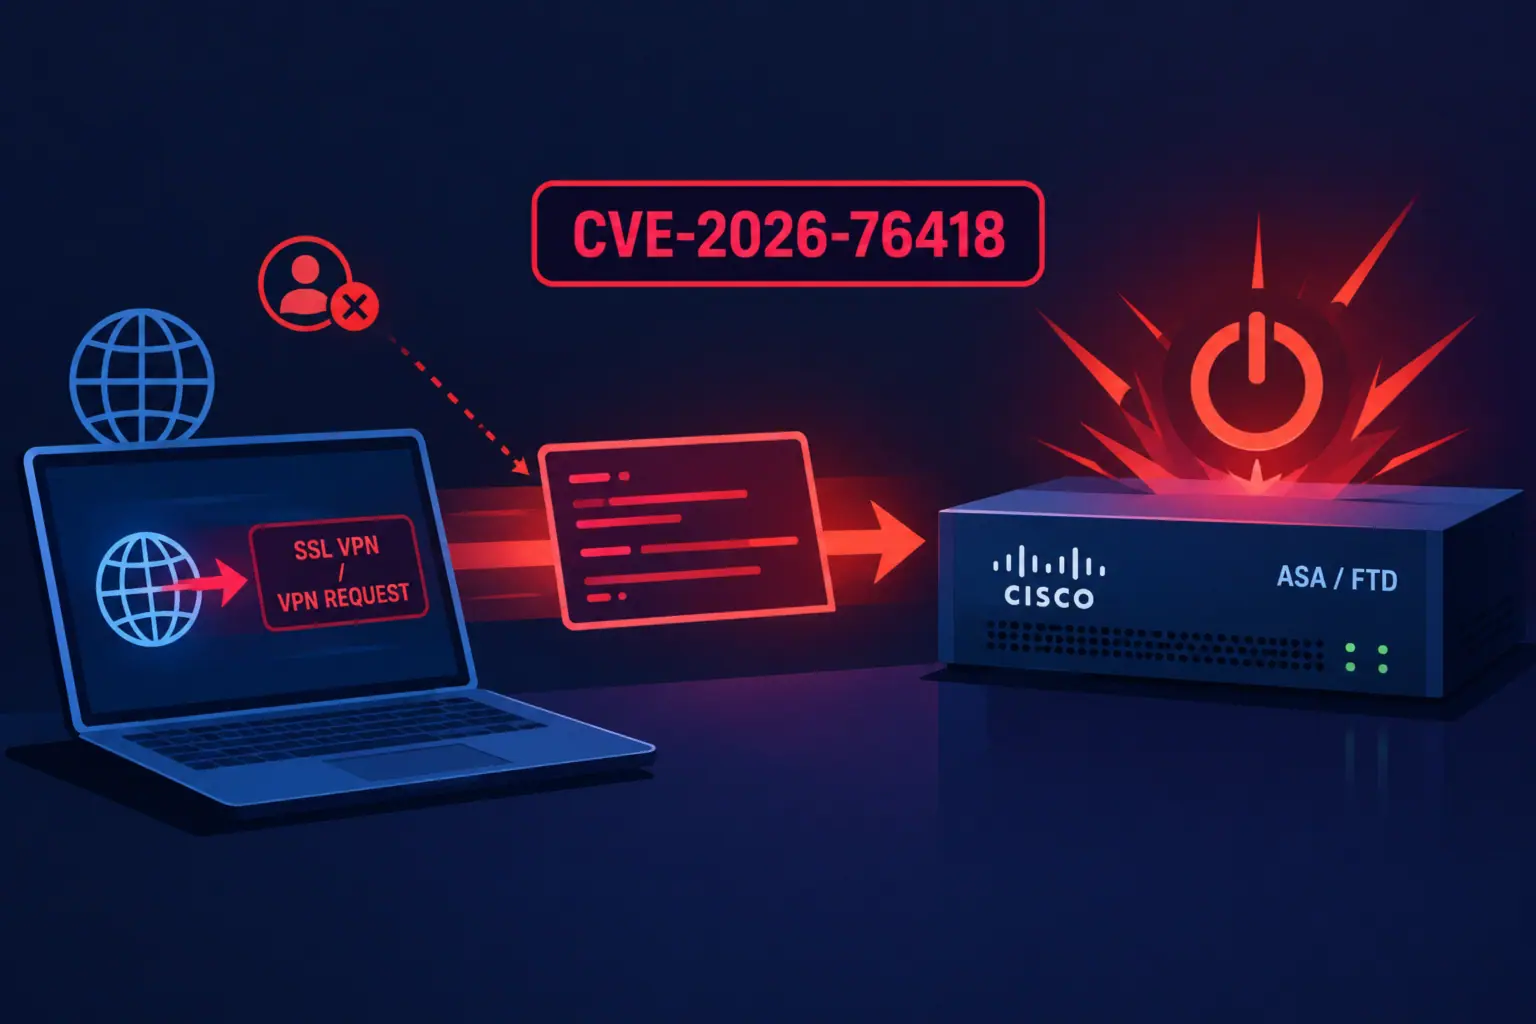
Cisco corrige una vulnerabilidad explotada en SSL VPN y revela una campaña APT contra SD-WAN
Cisco ha publicado actualizaciones de seguridad para CVE-2026-76418, una vulnerabilidad de alta gravedad (CVSS 8.6) en el software Secure Firewall ...
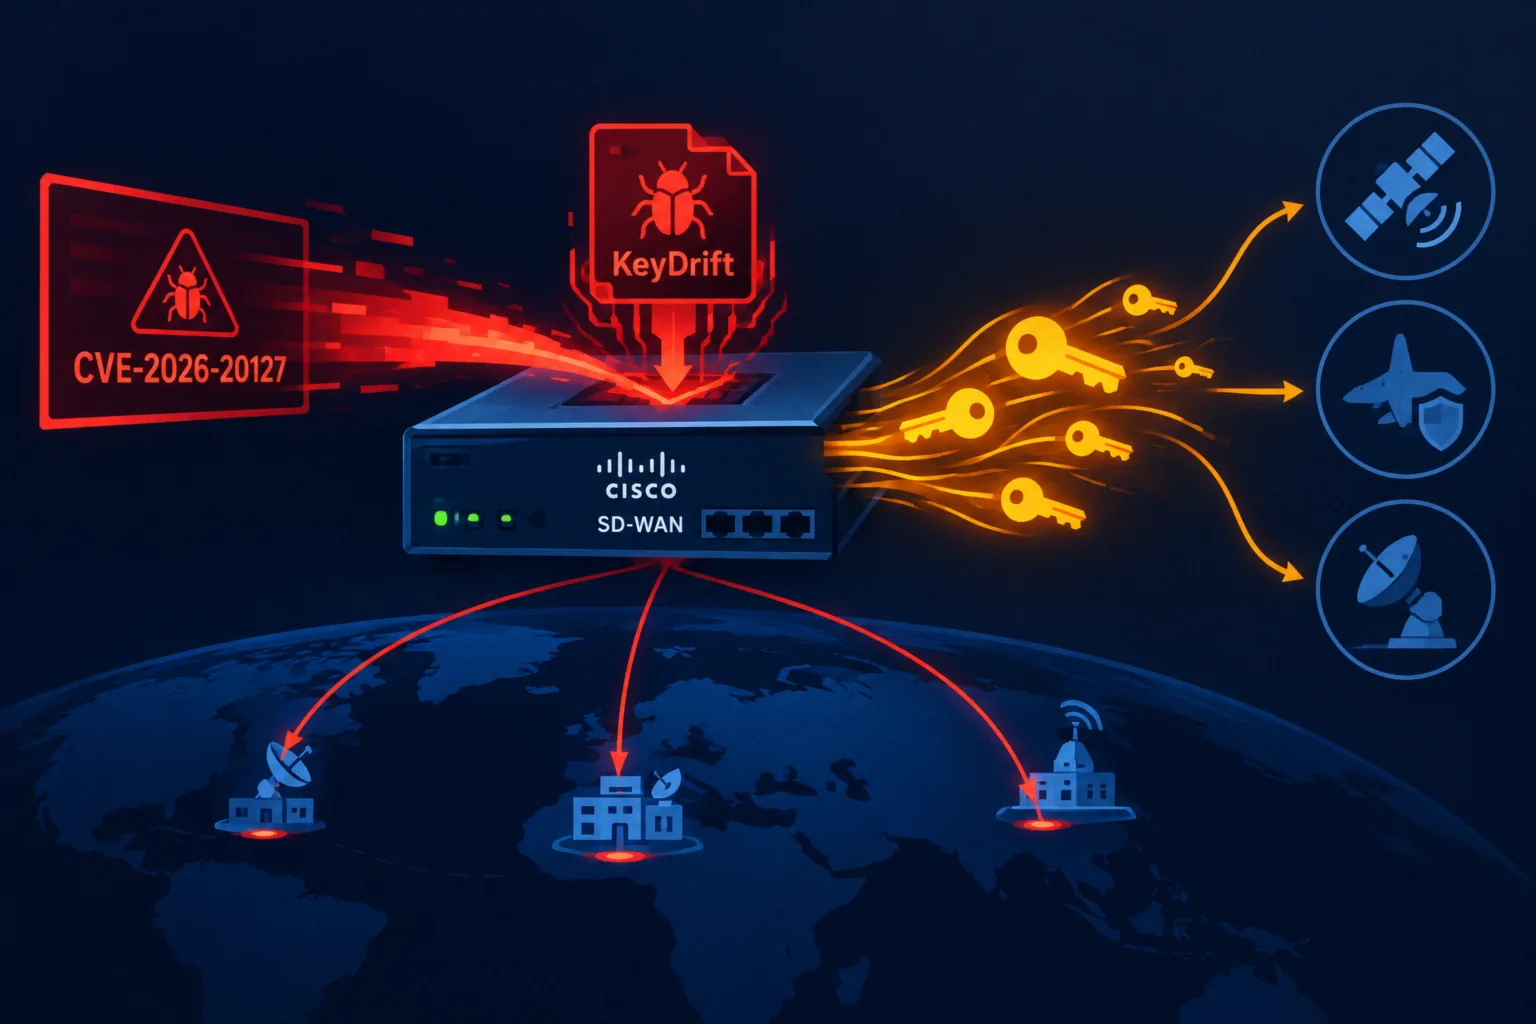
El malware KeyDrift extrae claves de cifrado de controladores Cisco SD-WAN comprometidos
La vulnerabilidad crítica CVE-2026-20127 (CVSS 10.0) en los componentes de gestión de Cisco Catalyst SD-WAN se utilizó para instalar el ...