Noticias de Ciberseguridad
Mantente informado sobre los últimos incidentes de ciberseguridad, vulnerabilidades y cambios en el panorama de amenazas. Cubrimos filtraciones de datos, campañas de ransomware, CVEs críticos y actualizaciones regulatorias – con contexto sobre qué significa para ti y cómo protegerte.
Ataques sin autenticación contra MikroTik RouterOS: aviso de CERT Polska
CERT Polska ha publicado una advertencia sobre la explotación activa de vulnerabilidades en MikroTik RouterOS que permiten a los atacantes ...

La gran actualización de Chrome 153 corrige 230 vulnerabilidades, incluidas 5 críticas en WebGL y Cast
El 8 de septiembre de 2026, Google lanzó la versión estable de Chrome 153 (153.0.8010.36 para Linux, 153.0.8010.36/.37 para Windows ...
Cadena de vulnerabilidades en PaperCut MF/NG bajo ataque activo
Dos vulnerabilidades recientemente reveladas en PaperCut MF/NG, CVE-2026-81578 (omisión de autenticación, CVSS v4.0: 8.8) y CVE-2026-82078 (remote code execution, CVSS ...
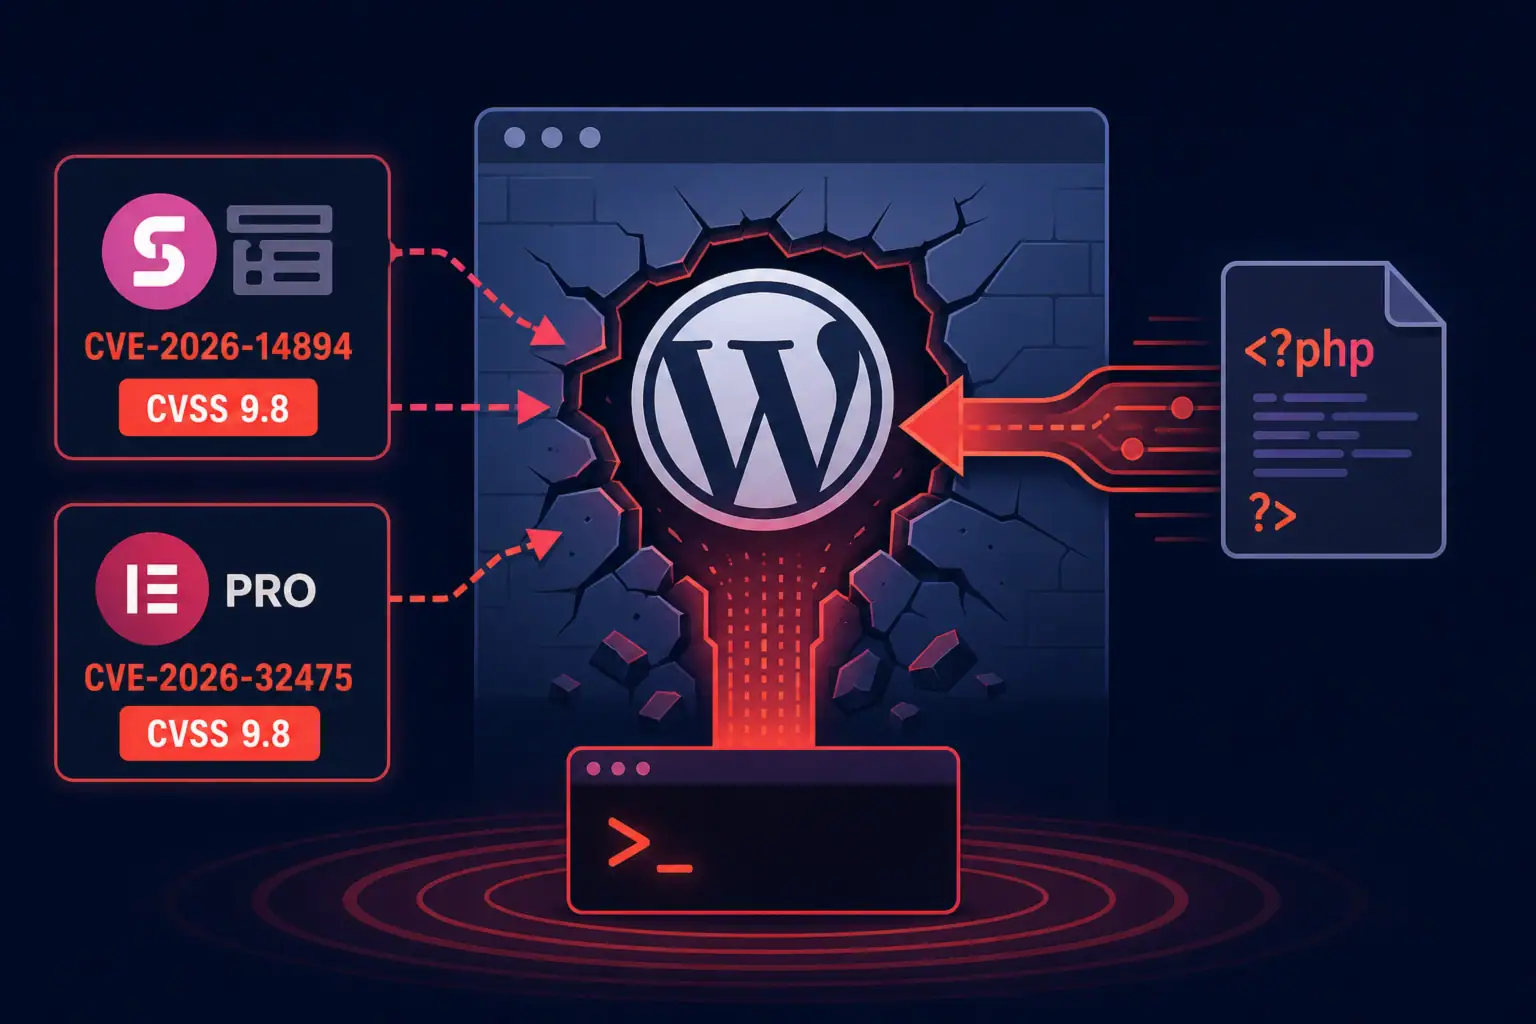
Super Forms y Elementor Pro bajo ataque por vulnerabilidades críticas RCE
Dos vulnerabilidades críticas en populares plugins de WordPress — Super Forms (CVE-2026-14894, CVSS 9.8) y Elementor Pro (CVE-2026-32475, CVSS 9.8) ...
CVE-2026-85046: fallo type confusion en V8 explotado en Chrome
El 3 de septiembre de 2026, Google publicó una actualización del canal estable de Chrome para plataformas de escritorio que ...
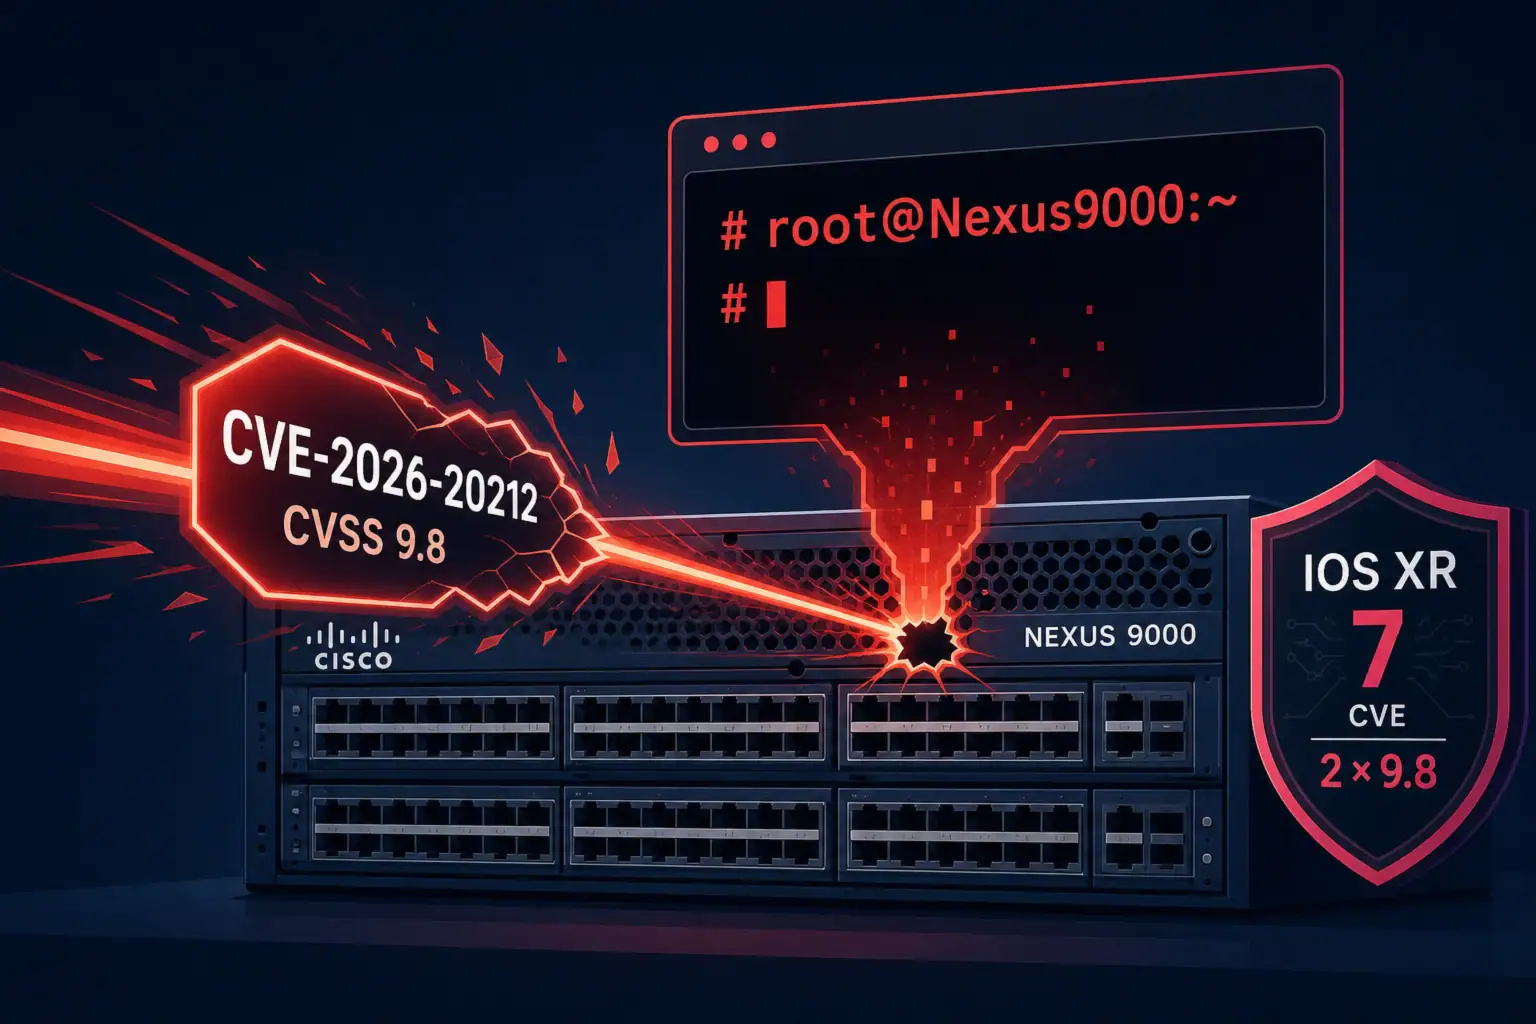
Parcheos urgentes de Cisco para Nexus 9000 e IOS XR y su impacto
El 2 de septiembre de 2026, Cisco publicó parches para la vulnerabilidad crítica CVE-2026-20212 (CVSS 9.8) en diez modelos de ...
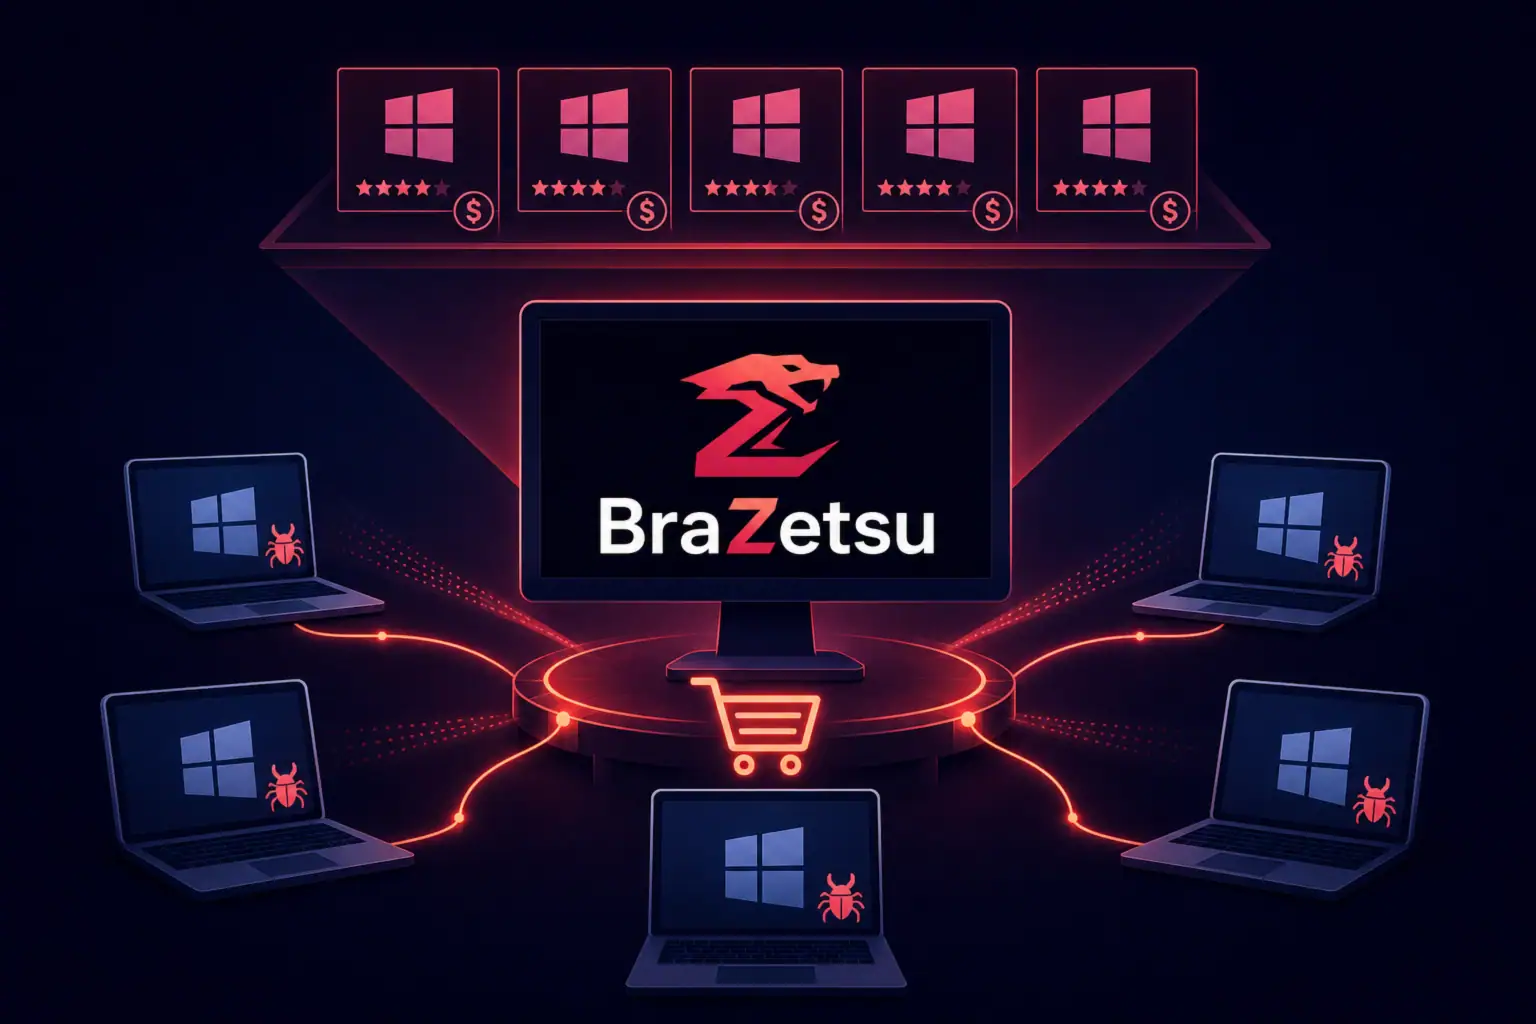
BraZetsu e Infected Marketplace: marco de acceso inicial con IA
Los investigadores de Group-IB han publicado un informe sobre el framework malicioso modular BraZetsu, una herramienta en Python para Windows ...
SonicWall SMA 1000: explotación activa de vulnerabilidades múltiples
La empresa SonicWall ha confirmado la explotación activa de múltiples vulnerabilidades en los dispositivos de la serie Secure Mobile Access ...
Ataques contra infraestructura de IA: nuevas vulnerabilidades en KEV
El organismo CISA añadió el 2 de septiembre de 2026 siete vulnerabilidades al catálogo Known Exploited Vulnerabilities (KEV), confirmando su ...
Análisis de FalconFlank, HardBreacher y ShieldBreak en soluciones de endpoint
Un investigador de seguridad, conocido bajo el seudónimo MSNightmare (INFINITE NIGHTMARE), publicó en GitHub un PoC de exploit público llamado ...