Noticias de Ciberseguridad
Mantente informado sobre los últimos incidentes de ciberseguridad, vulnerabilidades y cambios en el panorama de amenazas. Cubrimos filtraciones de datos, campañas de ransomware, CVEs críticos y actualizaciones regulatorias – con contexto sobre qué significa para ti y cómo protegerte.
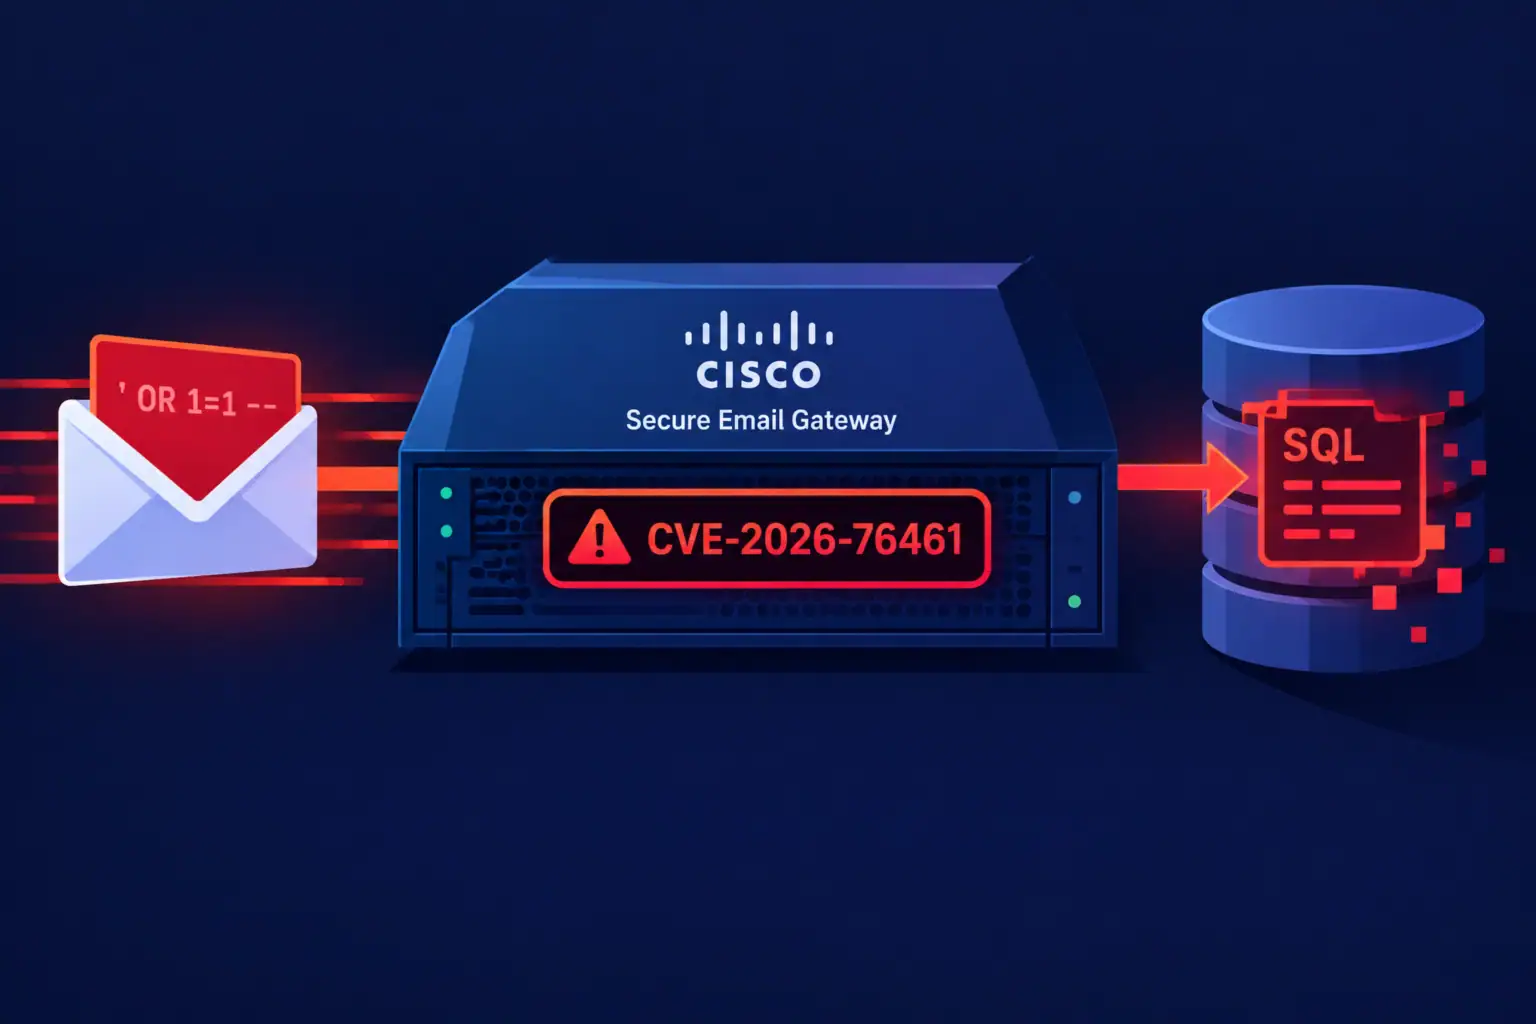
La vulnerabilidad crítica en Cisco Secure Email Gateway se explota activamente: parches disponibles
La compañía Cisco ha publicado un aviso sobre la vulnerabilidad crítica CVE-2026-76461 en el software AsyncOS para Cisco Secure Email ...
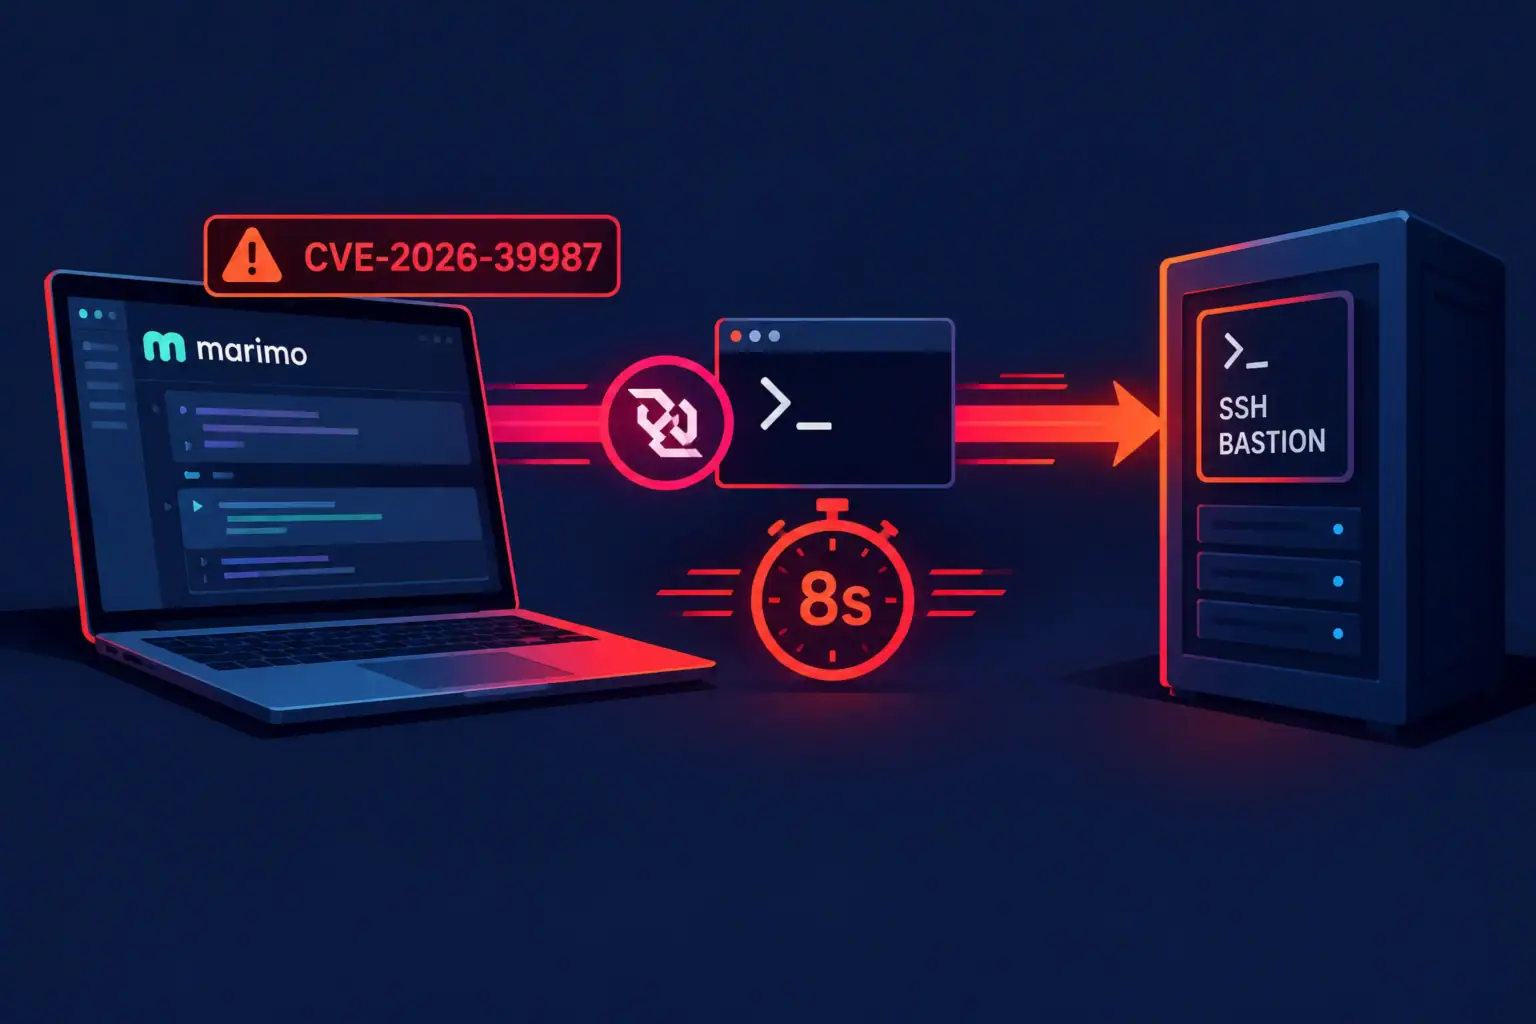
CVE-2026-39987 en Marimo: un operador humano esquivó las trampas y alcanzó el bastión SSH en ocho segundos
La vulnerabilidad crítica CVE-2026-39987 (CVSS 9.3) en los notebooks interactivos Marimo, una ejecución remota de código previa a la autenticación ...
CVE-2026-68820 — use-after-free en Windows AFD for WinSock con explotación confirmada
La vulnerabilidad CVE-2026-68820 en el componente Windows Ancillary Function Driver for WinSock (afd.sys) está siendo explotada activamente por atacantes. Según ...
CERT/CC advierte: los auriculares Skullcandy Dime 3 son vulnerables a emparejamientos Bluetooth no autorizados y no pueden actualizarse
El Coordinating Center CERT/CC ha publicado el boletín VU#859658, en el que describe una vulnerabilidad en los auriculares inalámbricos Skullcandy ...
CVE-2026-81963: vulnerabilidad de escalada de privilegios en Windows Update Stack explotada activamente
Microsoft informa sobre la explotación activa de la vulnerabilidad CVE-2026-81963 en el componente Windows Update Stack. La vulnerabilidad permite a ...
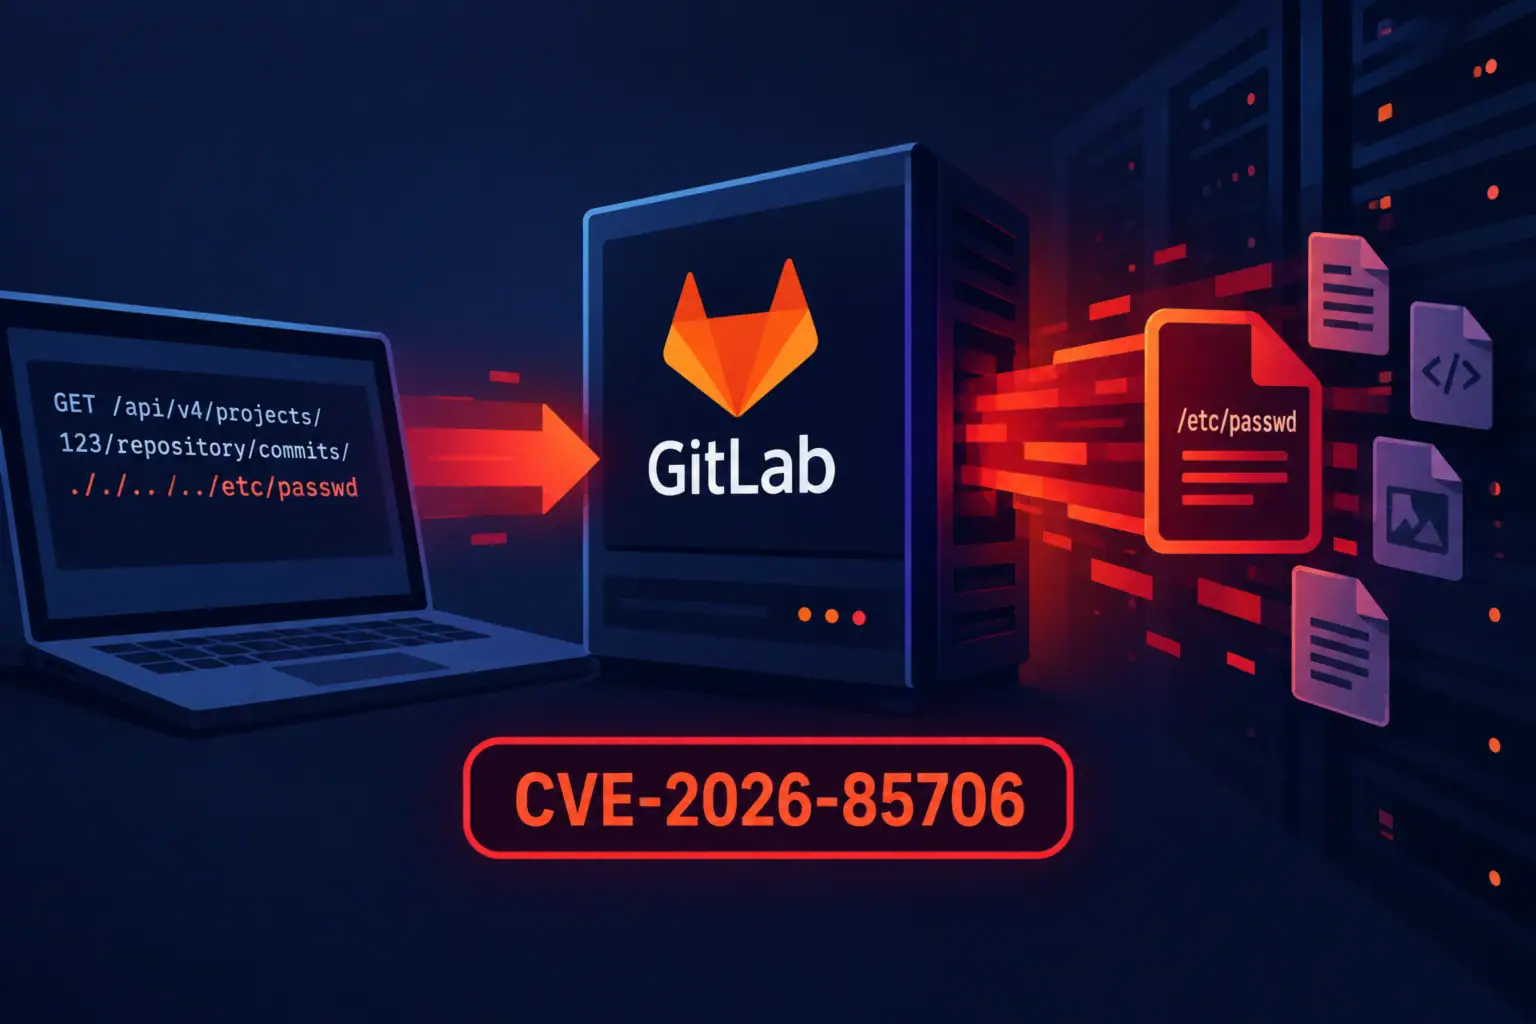
GitLab corrige una vulnerabilidad de lectura de archivos con CVSS máximo: el escaneo ya ha comenzado
GitLab ha publicado actualizaciones de seguridad de emergencia que corrigen varias vulnerabilidades, incluida CVE-2026-85706 con la puntuación máxima CVSS 10.0, ...
Fortinet revela una vulnerabilidad en FortiSandbox: acceso no autenticado a información confidencial
Fortinet ha publicado el aviso de seguridad FG-IR-26-166, que describe una vulnerabilidad de control de acceso inapropiado (CWE-284) en la ...
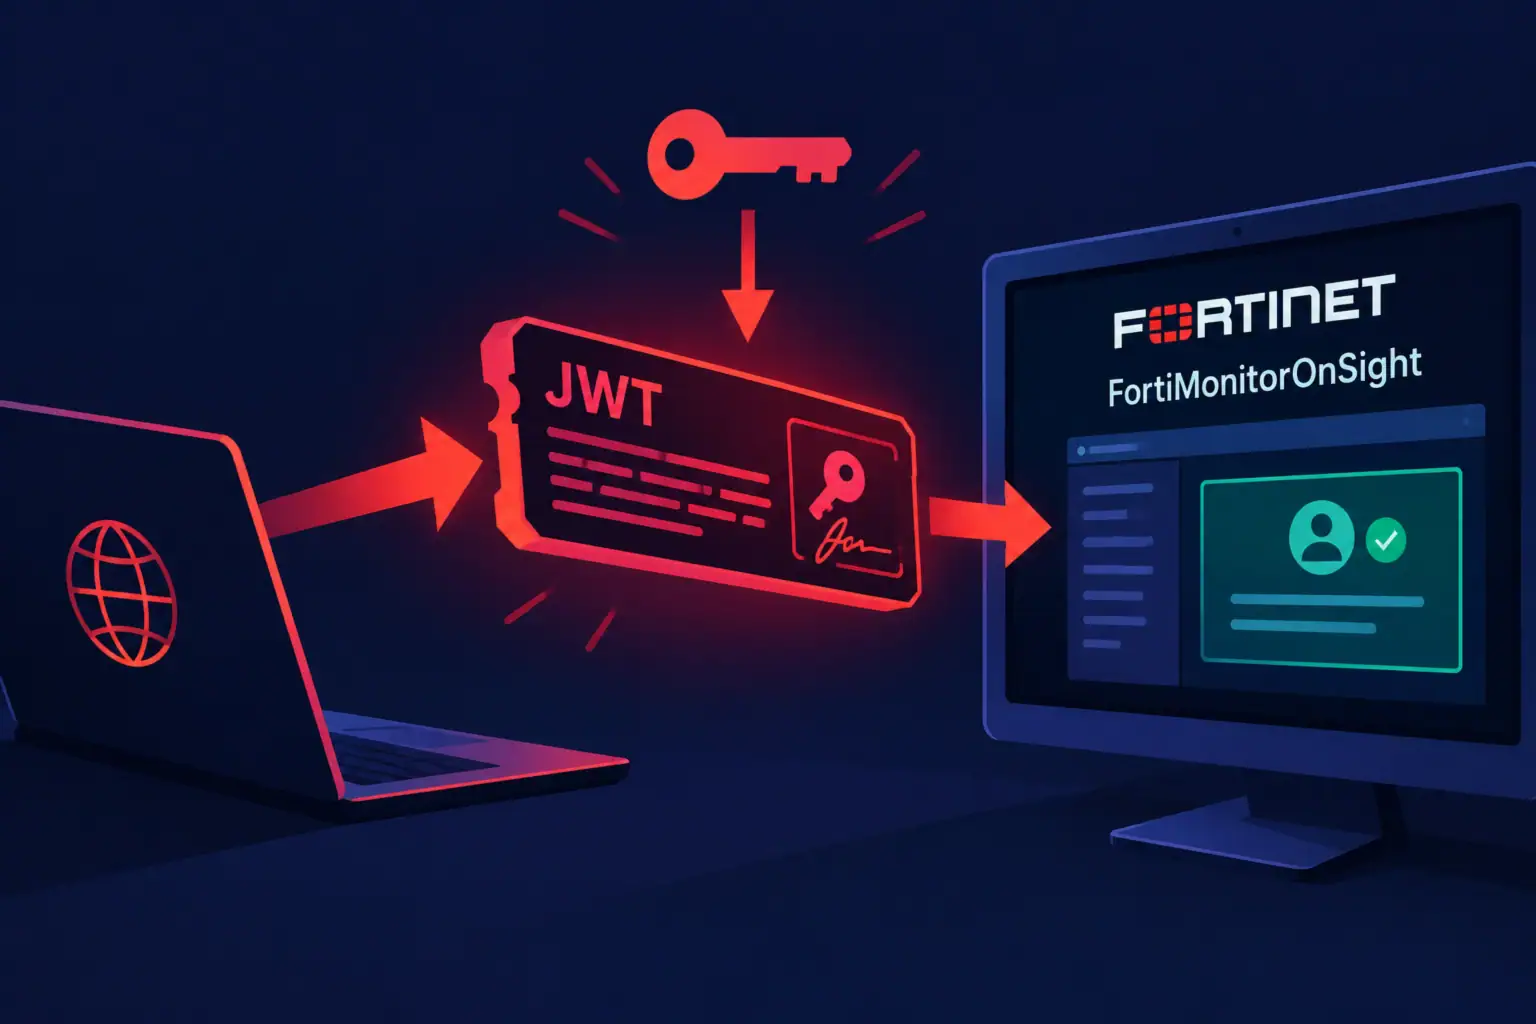
Una vulnerabilidad crítica en FortiMonitorOnSight permite eludir la autenticación mediante una clave JWT estática
La empresa Fortinet ha publicado el aviso de seguridad FG-IR-26-170, que describe una vulnerabilidad crítica en el portal web FortiMonitorOnSight. ...
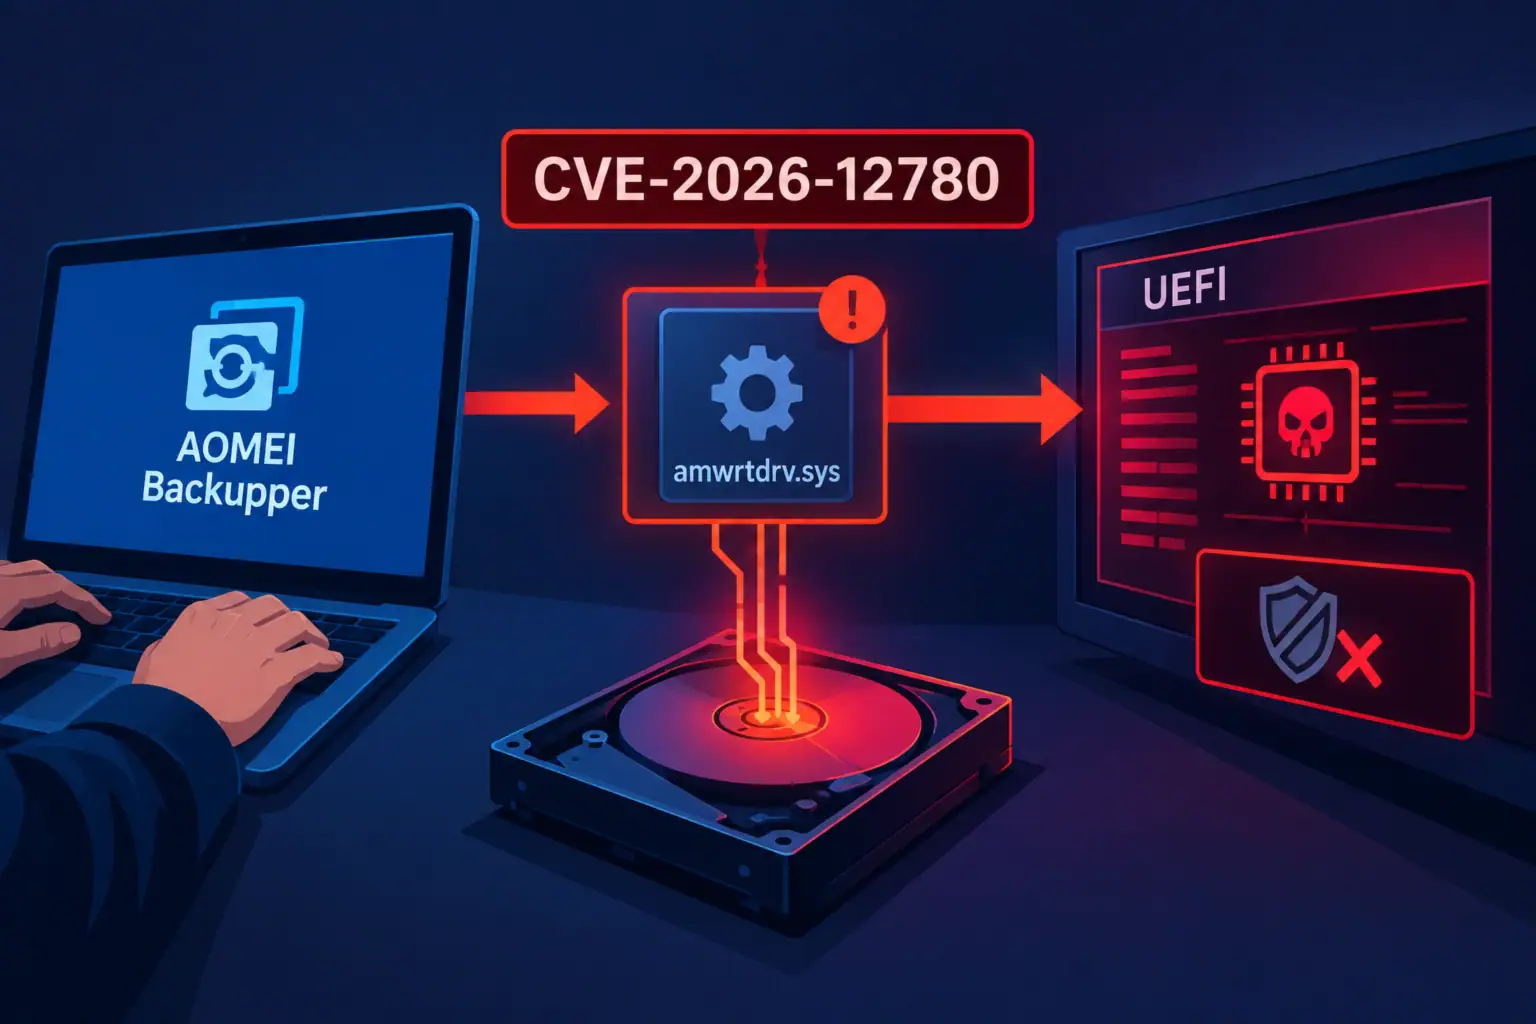
Una vulnerabilidad en el controlador de AOMEI Backupper permite escribir datos en el disco físico sin privilegios
El Coordination Center de CERT (CERT/CC) ha publicado el aviso VU#687587, en el que describe la vulnerabilidad CVE-2026-12780 en el ...
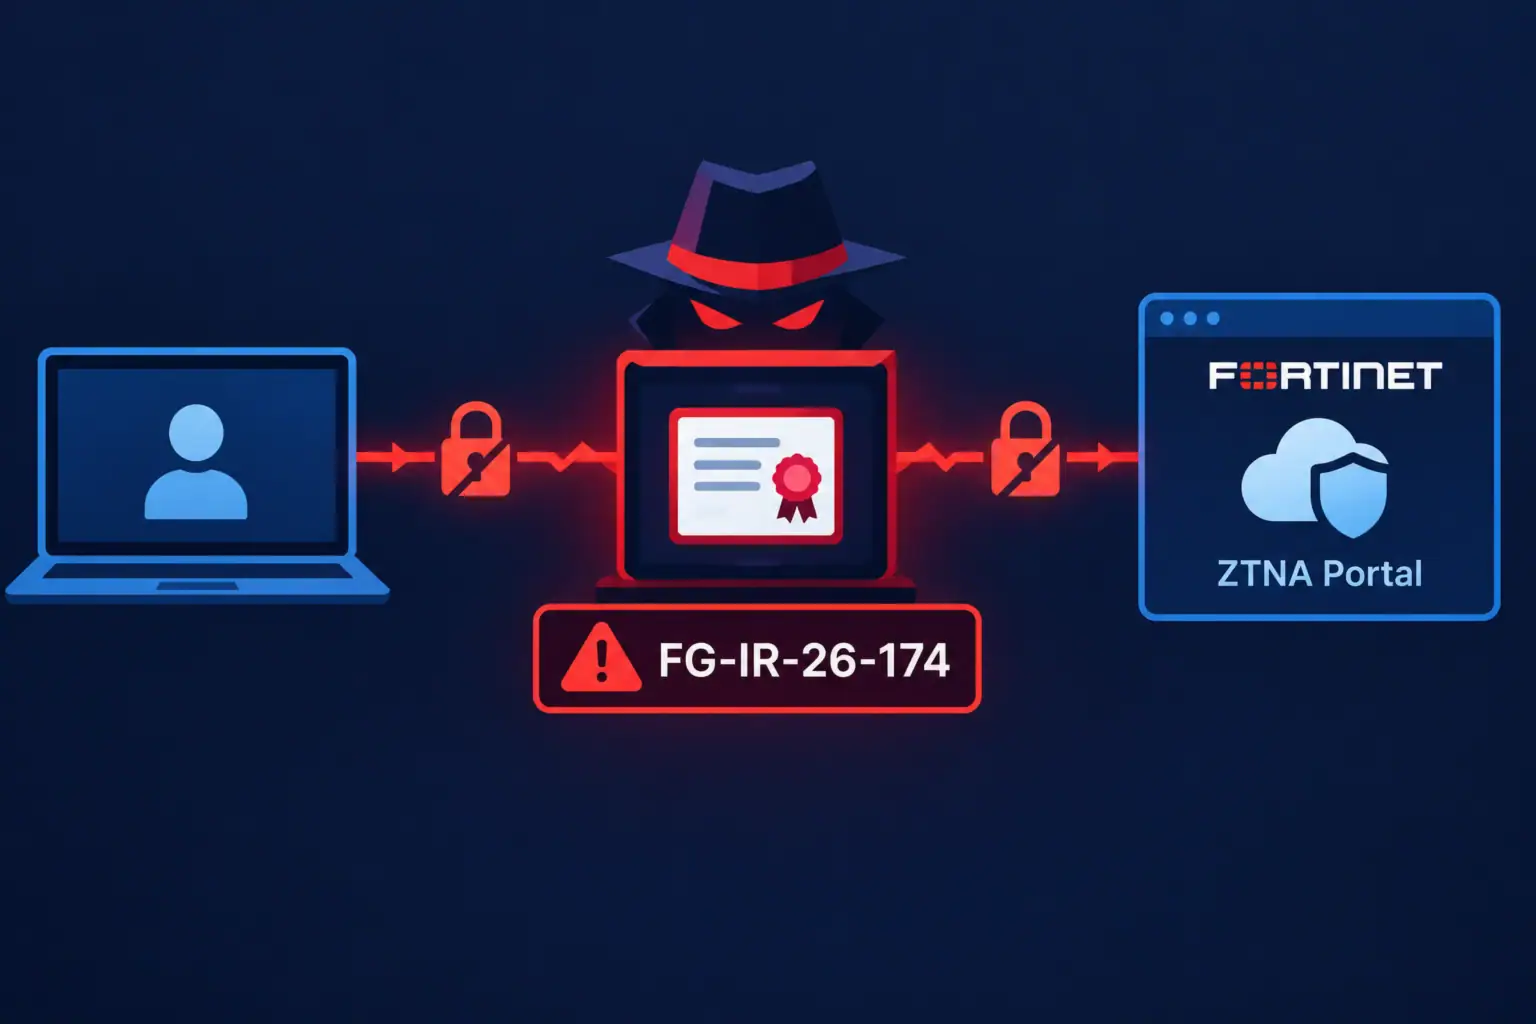
Una vulnerabilidad de validación de certificados en FortiOS y FortiProxy permite interceptar el tráfico del portal ZTNA
Fortinet ha publicado el aviso de seguridad FG-IR-26-174, que describe una vulnerabilidad de validación incorrecta de certificados (CWE-295) en el ...