Cybersicherheit Nachrichten
Bleiben Sie über die neuesten Cybersicherheitsvorfälle, Schwachstellen und Bedrohungen informiert. Wir berichten über Datenlecks, Ransomware-Kampagnen, kritische CVEs und regulatorische Updates – mit Kontext, was das für Sie bedeutet und wie Sie sich schützen können.
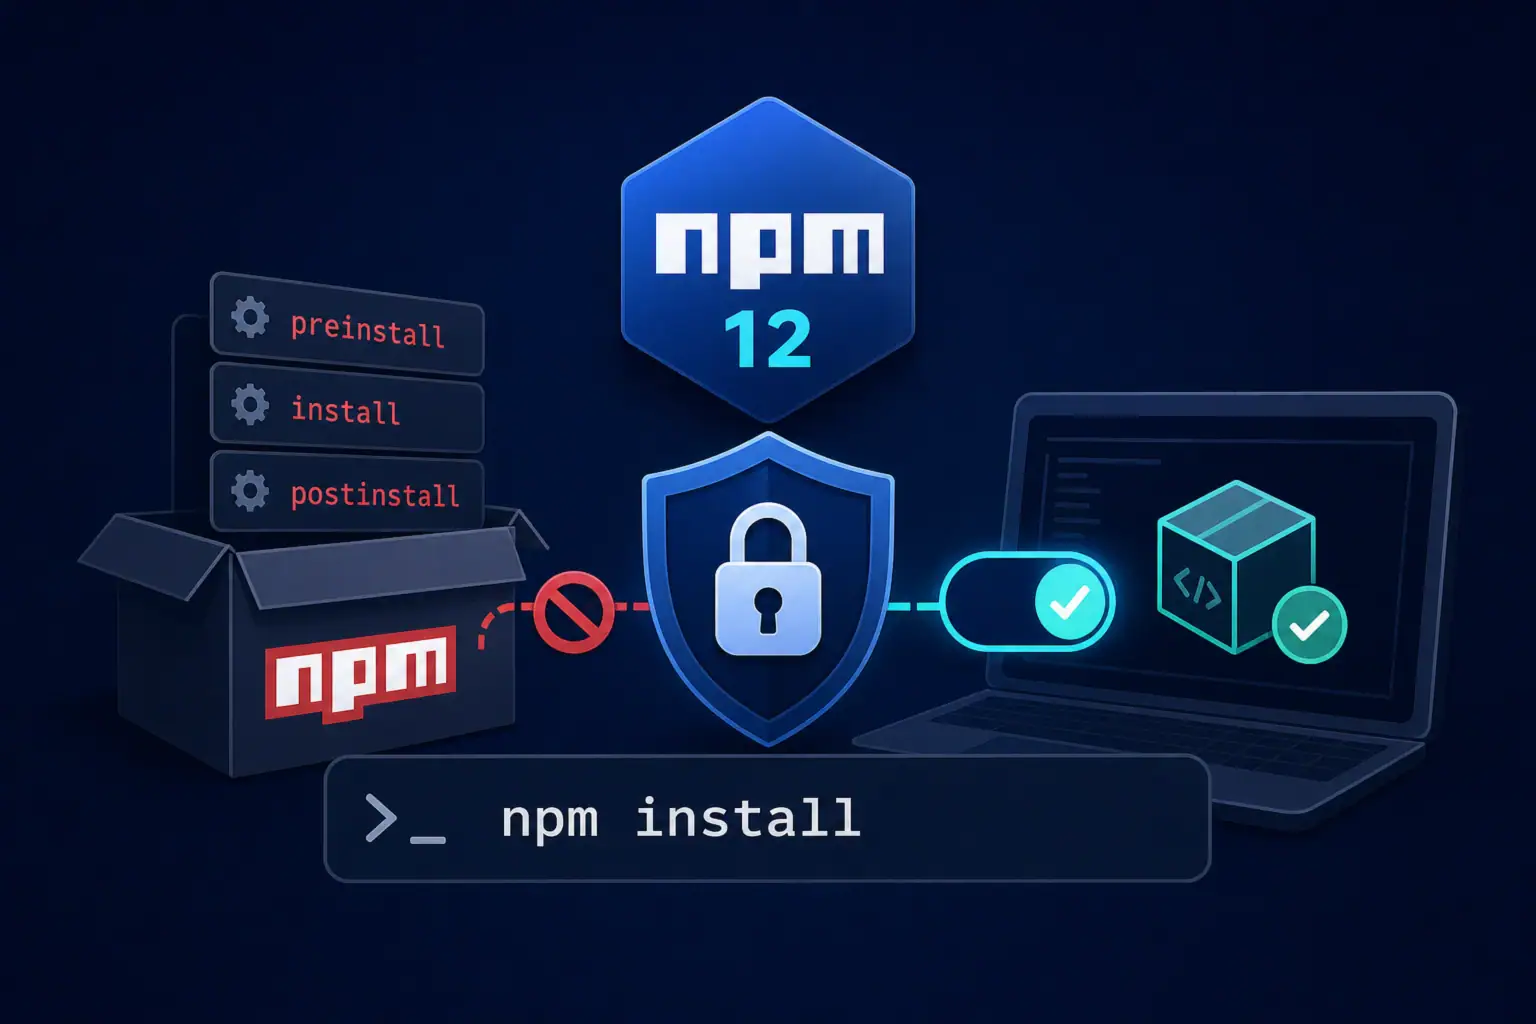
Was sich mit npm 12 ändert: explizite Freigabe für Skripte
GitHub hat eine Reihe kritischer Änderungen in npm Version 12 angekündigt, deren wichtigste die Deaktivierung der Ausführung von Install-Skripten von ...
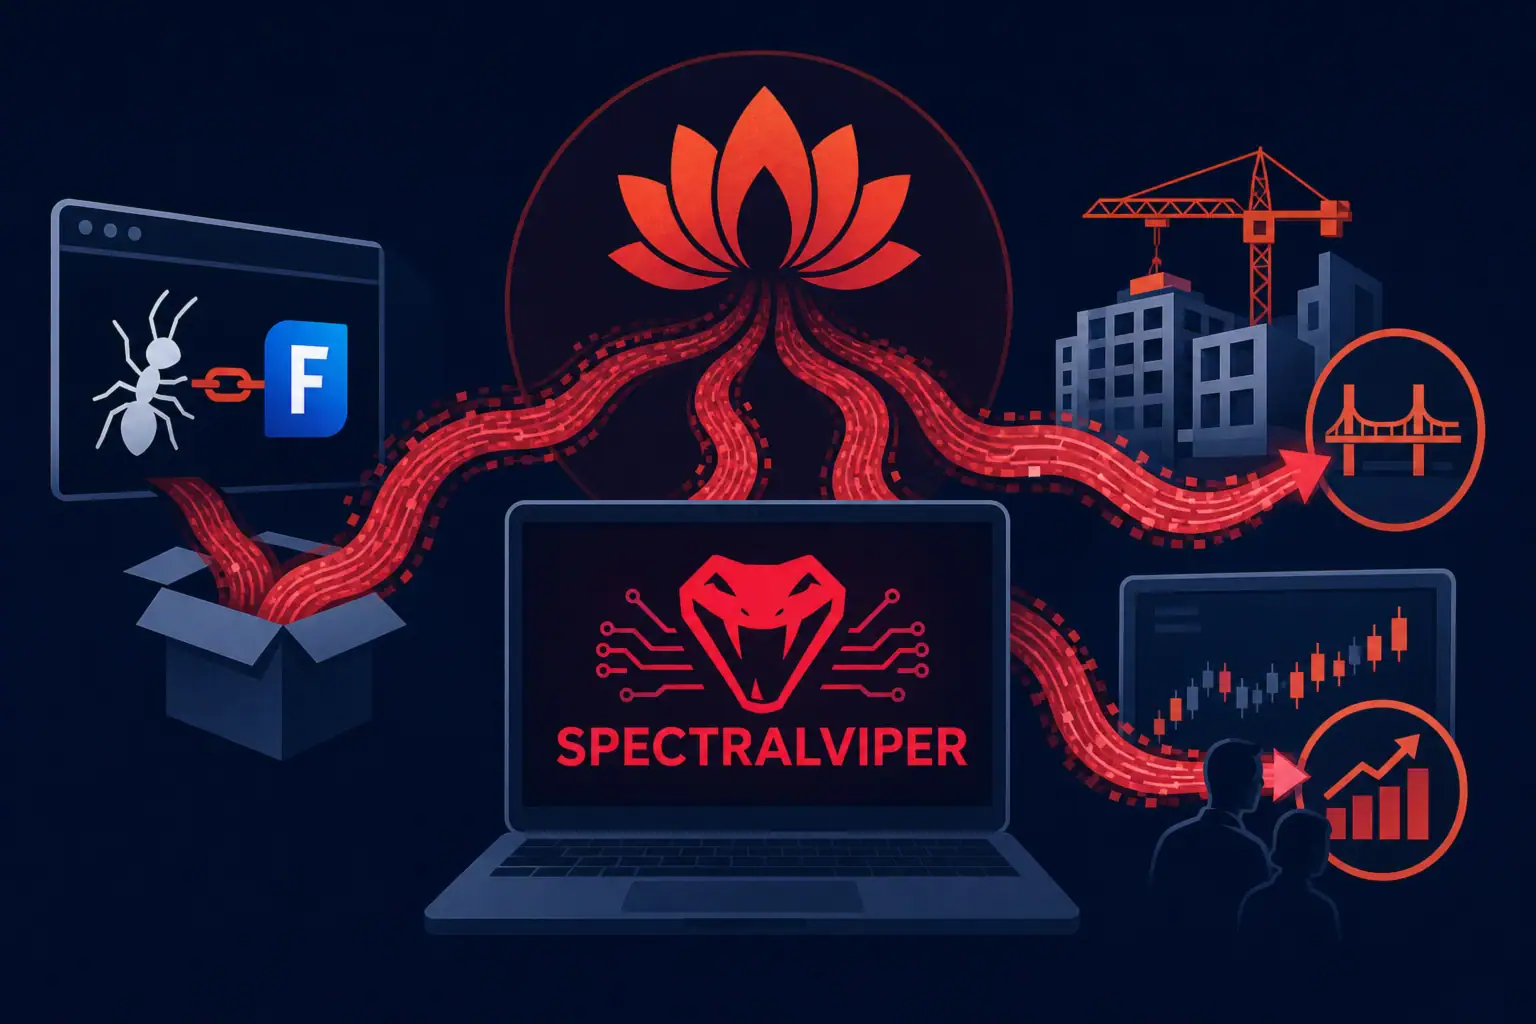
OceanLotus mit SPECTRALVIPER gegen vietnamesische Infrastruktur und Investoren
Forschende von ESET haben der Gruppierung OceanLotus (APT32) zwei Kampagnen der Jahre 2024–2026 zugeschrieben, die sich gegen vietnamesische Ziele im ...
Fortinet, Ivanti und SAP patchen kritische Schwachstellen in Kernprodukten
Drei große Hersteller — Fortinet, Ivanti und SAP — haben gleichzeitig Sicherheitsupdates veröffentlicht, die zusammen sieben kritische Schwachstellen mit CVSS-Werten ...
Arista ohne Patch, Chrome V8 und Cisco SD-WAN im CISA-KEV-Katalog
Am 9. Juni 2026 hat die US-Behörde für Cybersicherheit und Infrastruktursicherheit (CISA) drei Schwachstellen aufgenommen in den Katalog Known Exploited ...
Microsoft Patch Tuesday Juni 2026 mit kritischen RCE- und BitLocker-Lücken
Der Patch Tuesday im Juni 2026 fiel rekordverdächtig umfangreich aus: Microsoft hat 206 Schwachstellen in seinen Produkten behoben, von denen ...
Miasma: Supply-Chain-Kampagne trifft PyPI-Pakete und Microsoft-Open-Source
Microsoft hat die vorübergehende Entfernung einer Reihe von Repositories auf GitHub im Rahmen der Untersuchung eines Vorfalls bestätigt, der mit ...
Huntress entdeckt Phishing-Kette über Google DoubleClick zu .NET-Loader
Forschende des Unternehmens Huntress haben eine Kampagne mit massenhaften Phishing-Mailings beobachtet, in der Angreifer die legitime Domain Google DoubleClick als ...
Wie Forscher OpenClaw-Agenten über Kontakte und E-Mails kompromittierten
Zwei unabhängige Forscherteams — Imperva und Varonis — haben diese Woche Forschungsergebnisse veröffentlicht, die zeigen, dass OpenClaw, ein selbst gehosteter ...
Zerschlagung der kostenlosen Phishing-Plattform Sniper Dz (Operation Ramz)
Nach Angaben des Unternehmens Group-IB hat eine internationale, von INTERPOL geleitete Operation zur Zerschlagung von Sniper Dz geführt – einer ...
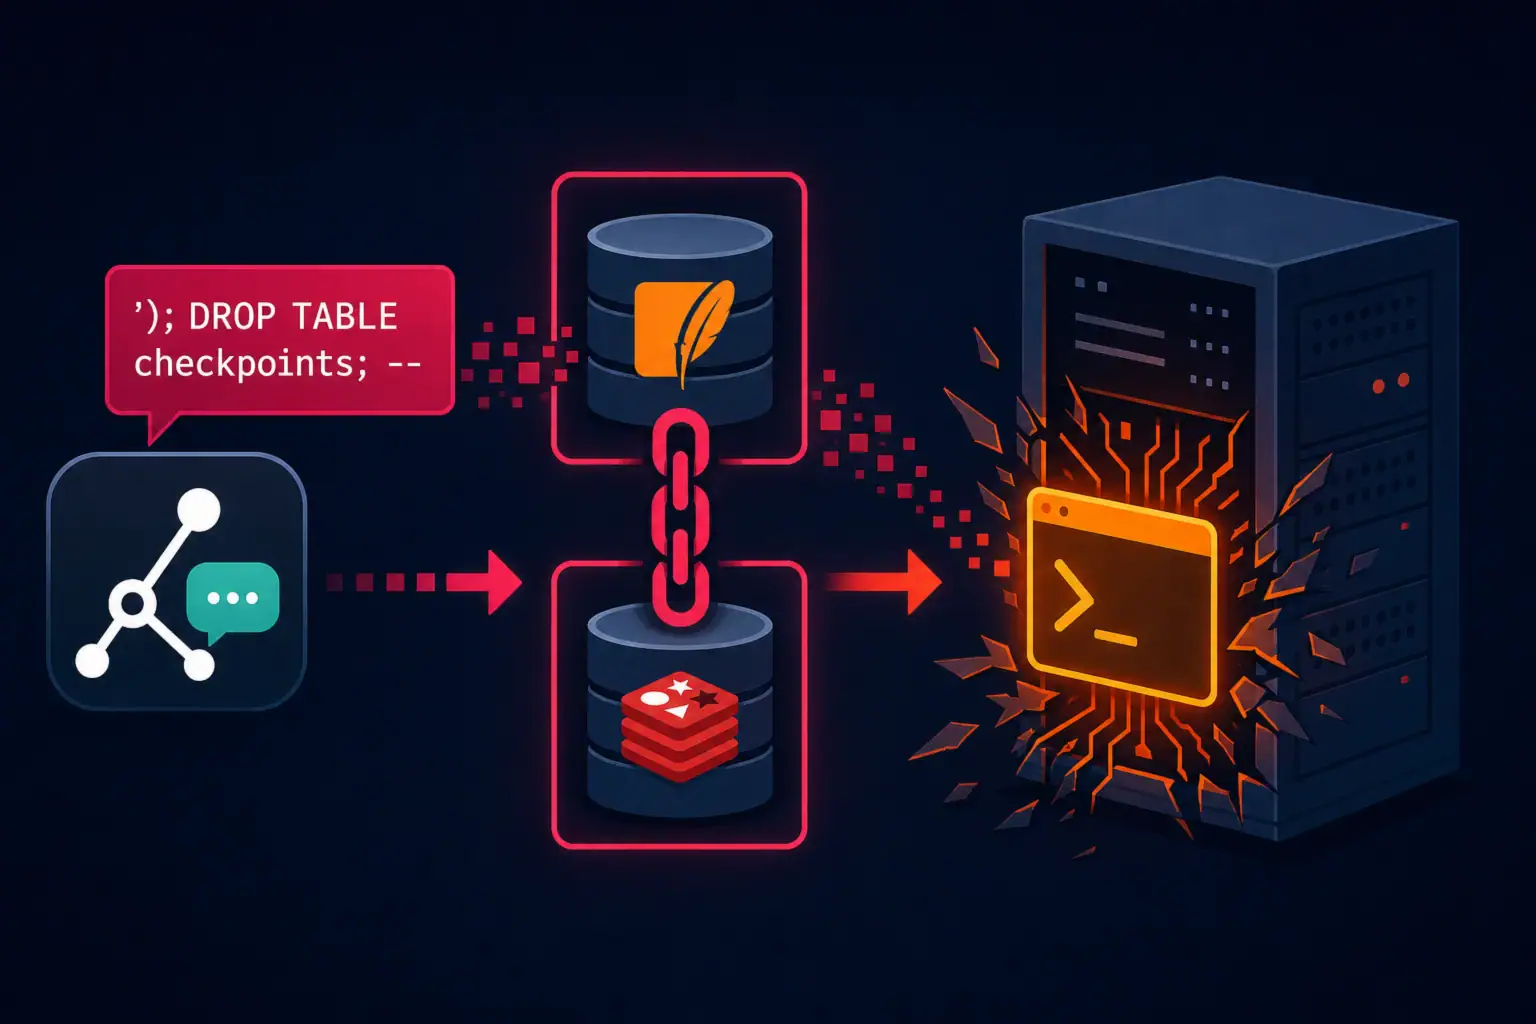
LangGraph-Checkpointer: Kettenangriff führt zu RCE in selbst gehosteten Umgebungen
Forschende von Check Point haben drei behobene Schwachstellen in LangGraph offengelegt – dem offenen LangChain-Framework zum Aufbau von Multi-Agent-KI-Anwendungen. Zwei ...