Cybersicherheit Nachrichten
Bleiben Sie über die neuesten Cybersicherheitsvorfälle, Schwachstellen und Bedrohungen informiert. Wir berichten über Datenlecks, Ransomware-Kampagnen, kritische CVEs und regulatorische Updates – mit Kontext, was das für Sie bedeutet und wie Sie sich schützen können.
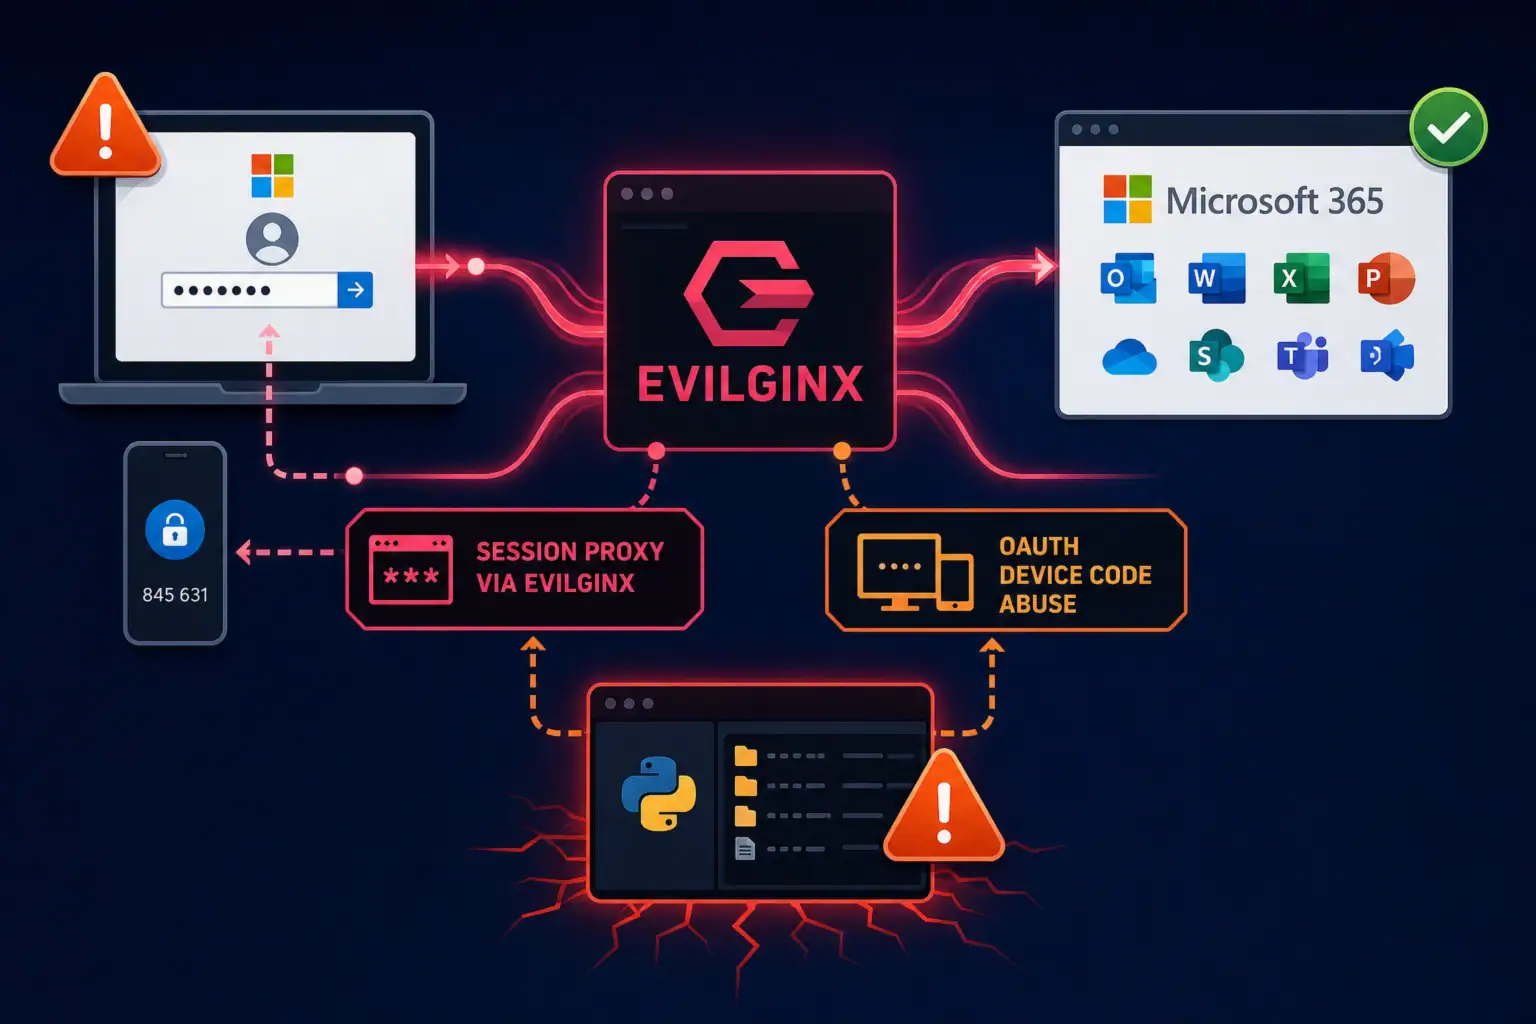
MFA-Bypass bei Microsoft 365: Evilginx-Proxy und Device-Code-Phishing
Das französische Unternehmen Lexfo hat drei aktive Phishingkampagnen gegen Microsoft 365 entdeckt, nachdem den Forschern ein Fehler eines Operators in ...
Forg365 und ForgCookie: PhaaS-Angriffe auf Microsoft‑365-Konten
Forschende von ZeroBAC haben Details offengelegt zu einer neuen Plattform „Phishing as a Service“ (PhaaS) namens Forg365, die auf Microsoft-365-Konten ...
CISA warnt vor aktiven RCE-Angriffen auf Joomla-Erweiterungen iCagenda und Balbooa Forms
Die Behörde CISA hat am 10. Juli 2026 zwei Schwachstellen mit maximaler Kritikalität – CVE-2026-48939 und CVE-2026-56291 – in den ...
Versteckter Verlaufssammler in ModHeader: Risiken für Entwickler
Google und Microsoft haben aus ihren Erweiterungs-Stores das beliebte Tool zur Bearbeitung von HTTP-Headern ModHeader (etwa 1,6 Mio. Installationen unter ...
RoguePlanet (CVE-2026-50656): Patch für Microsoft Defender und offene Fragen
Microsoft hat die kritische Privilegieneskalations-Schwachstelle CVE-2026-50656 (RoguePlanet) in Microsoft Defender mit einem CVSS-Score von 7,8 behoben. Nach nicht bestätigten Angaben ...
Stored-XSS-Luecke im Zimbra Classic Web Client mit Version 10.1.19 behoben
Zimbra hat das Update Zimbra Collaboration Suite 10.1.19 veröffentlicht, das eine stored XSS-Schwachstelle (gespeichertes Cross-Site-Scripting) in der Komponente Classic Web ...
XRING-Schwachstelle stürzt XQUIC-HTTP/3-Server mit 260 Byte ab
In der Bibliothek XQUIC – der von Alibaba veröffentlichten Open-Source-Implementierung der Protokolle QUIC und HTTP/3 – wurde eine Schwachstelle entdeckt, ...
GigaWiper-Backdoor verbindet Wiper, Pseudo-Ransomware und Spionage
Microsoft hat eine detaillierte Analyse des destruktiven Backdoors GigaWiper veröffentlicht – einer Schadsoftware für Windows, geschrieben in Go, die drei ...
Supply-Chain-Attacke auf Injective Labs: 18 npm-Pakete kompromittiert
Angreifer haben das offizielle GitHub-Repository des Projekts Injective Labs kompromittiert und im npm-Registry eine bösartige Version des SDK-Pakets @injectivelabs/[email protected] veröffentlicht, ...
Progress schaltet ShareFile Storage Zone Controller wegen Sicherheitsbedrohung ab
Progress Software hat Kunden von ShareFile aufgefordert, Windows-Server mit dem Bestandteil Storage Zone Controller umgehend abzuschalten und verweist dabei auf ...