Cybersicherheit Nachrichten
Bleiben Sie über die neuesten Cybersicherheitsvorfälle, Schwachstellen und Bedrohungen informiert. Wir berichten über Datenlecks, Ransomware-Kampagnen, kritische CVEs und regulatorische Updates – mit Kontext, was das für Sie bedeutet und wie Sie sich schützen können.
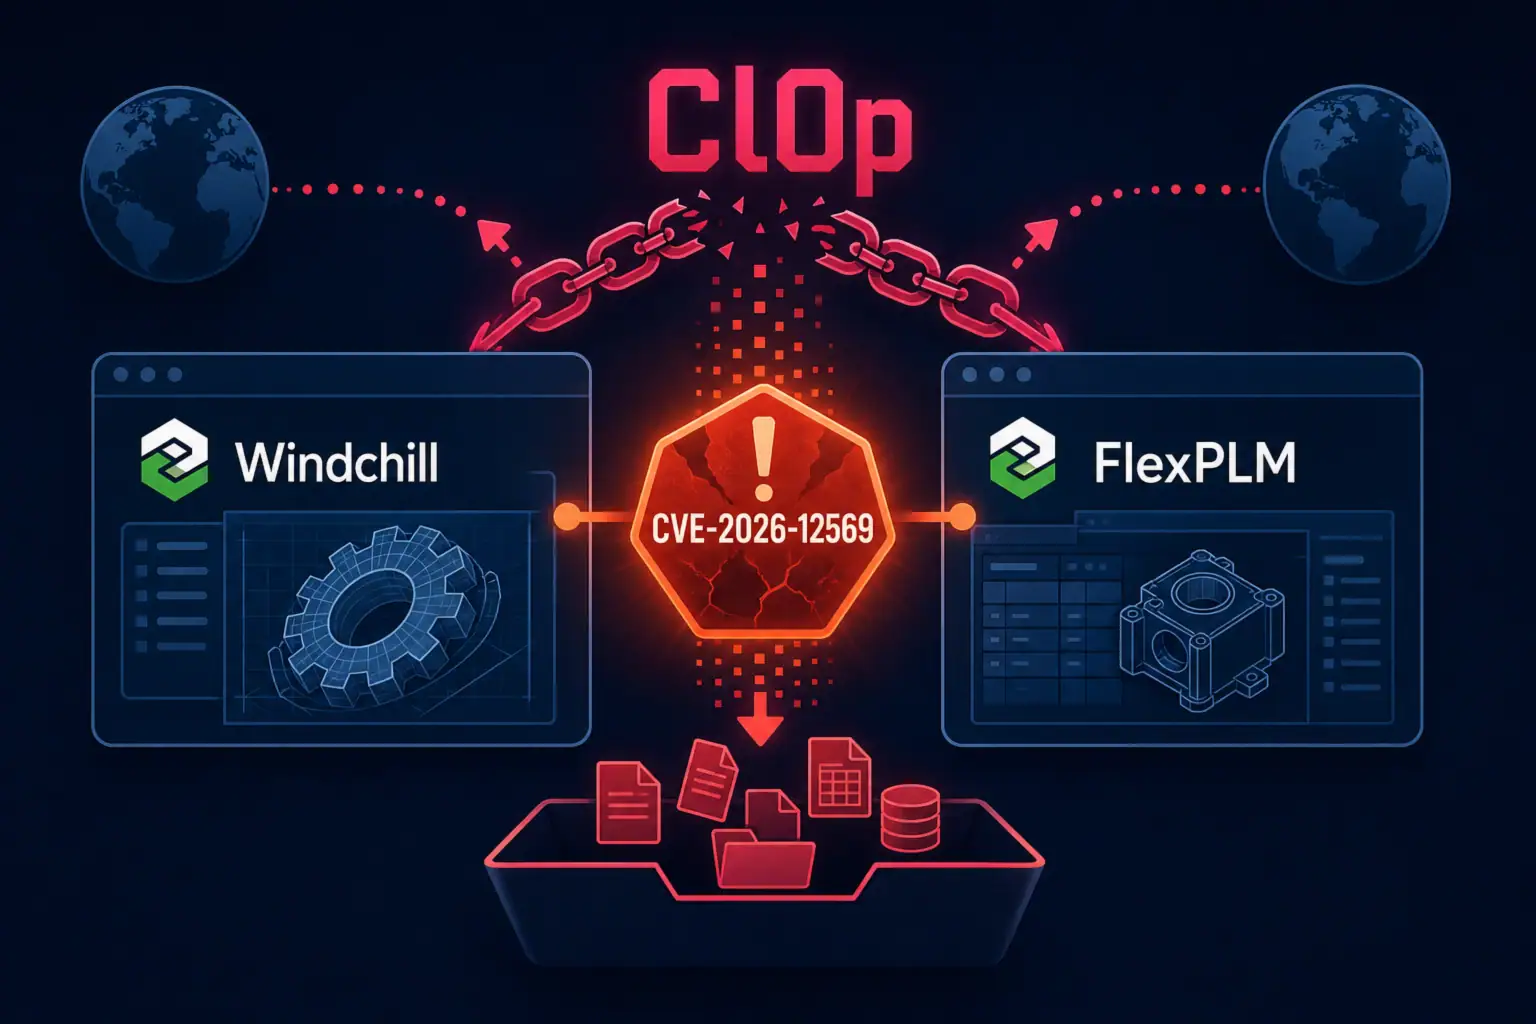
Aktive Ausnutzung von CVE-2026-12569 in PTC Windchill
Die kritische Schwachstelle CVE-2026-12569 im Produkt PTC Windchill wird aktiv im Rahmen einer Datendiebstahlkampagne ausgenutzt, die mutmaßlich mit der Gruppierung ...
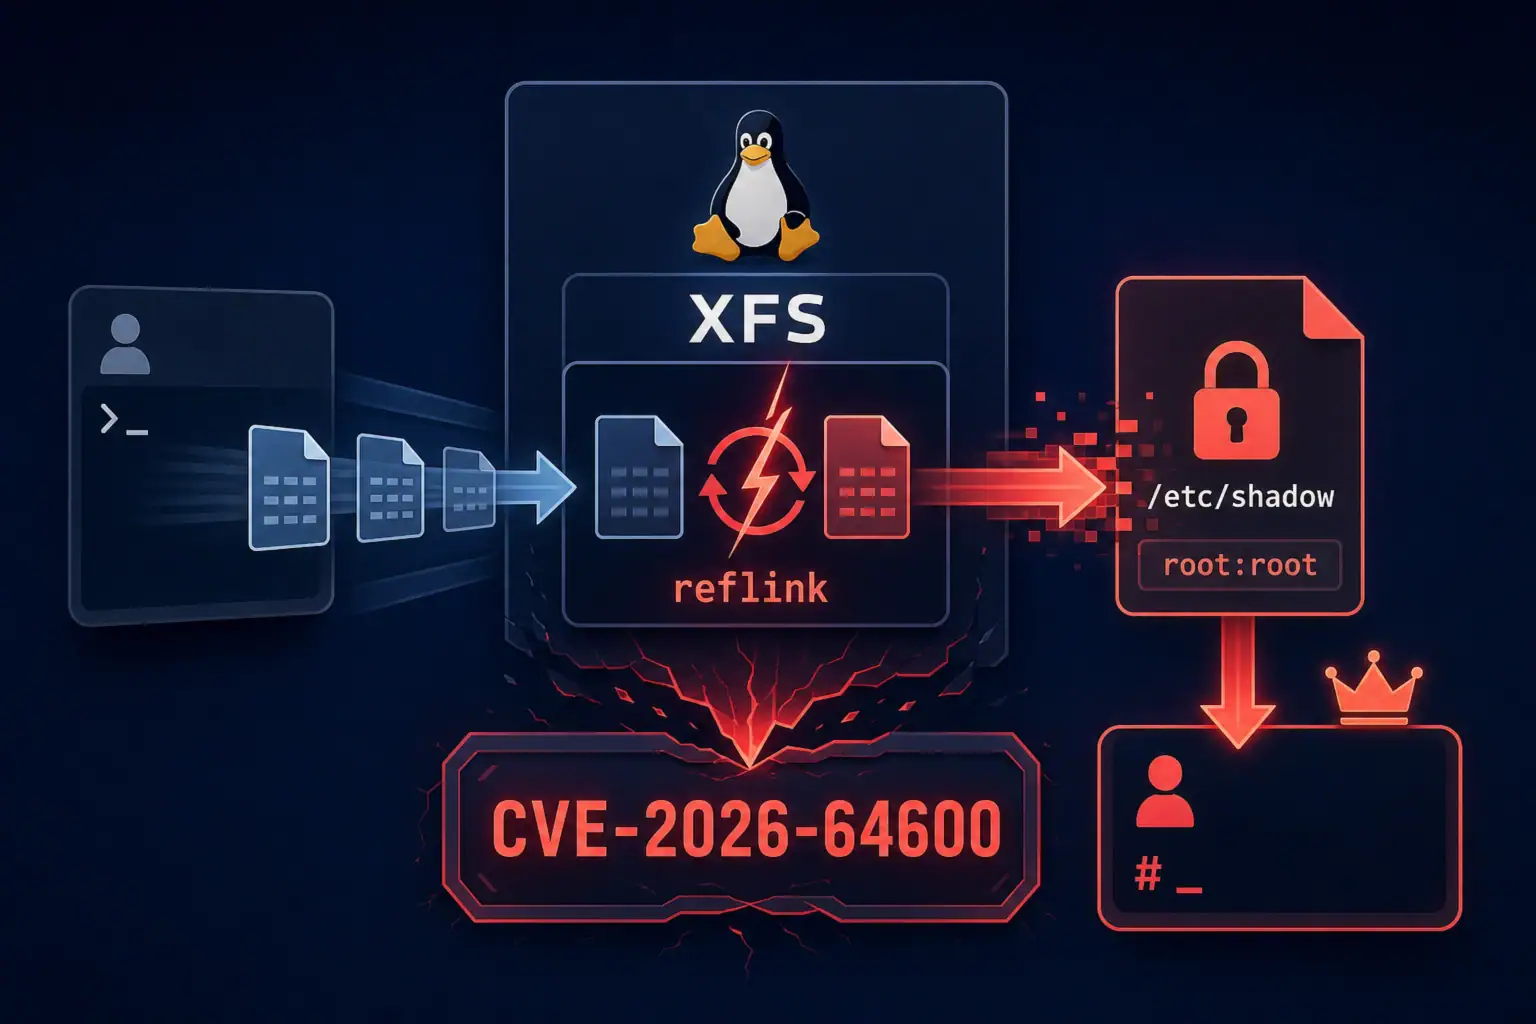
RefluXFS: Lokale Privilege Escalation zu Root in Linux-XFS
Am 22. Juli wurde die Schwachstelle CVE-2026-64600 (RefluXFS) im Linux-Kernel offengelegt: Eine Race Condition in der XFS-reflink-Subsystem ermöglicht es einem ...

SourTrade-Kampagne: Malvertising gegen Trader mit im Browser gebauter Malware
Forschende von Confiant haben Details offengelegt zu einer Malvertising-Kampagne namens SourTrade, bei der der Browser des Opfers die finale ausführbare ...

Kritische Fastjson 1.x RCE bedroht Spring-Boot-fat-JAR-Apps
Die kritische Remote-Code-Execution-Schwachstelle CVE-2026-16723 in der Bibliothek Alibaba Fastjson 1.x (Versionen 1.2.68–1.2.83) ermöglicht es einem Angreifer, ohne Authentifizierung beliebigen Code ...

Wie BlueNoroff Zoom- und Teams-Fakes nutzt, um Krypto-Firmen zu hacken
Forschende von JUMPSEC haben Details offengelegt zu einer aktiven Phishing-Plattform, die ihren Erkenntnissen zufolge mit der nordkoreanischen Gruppe BlueNoroff in ...

AgentForger: Wie eine CSRF-Schwachstelle versteckte ChatGPT-Agents einschleust
Forschende von Zenity Labs haben eine CSRF-Schwachstelle im Tool OpenAI ChatGPT Agent Builder offengelegt, die den Codenamen AgentForger erhielt. Nach ...
RCE in Bing-Bildsuche: Ausnutzung von CVE-2026-32194 und CVE-2026-32191
Microsoft hat zwei kritische CVEs — CVE-2026-32194 und CVE-2026-32191 — für Schwachstellen in der Bing-Infrastruktur zur Bildverarbeitung vergeben, jeweils mit ...
WordPress-0day-Kette wp2shell: Remote Code Execution ohne Plugins
Zwei kritische Schwachstellen in WordPress — CVE-2026-63030 und CVE-2026-60137 — werden von Angreifern aktiv in einer Kette ausgenutzt, die den ...
CVE-2026-6875 in ServiceNow: Pre-Auth sandbox escape mit RCE
In der ServiceNow AI Platform wurde die kritische Schwachstelle CVE-2026-6875 mit einem CVSS-Score von 9.5 entdeckt. Sie ermöglicht es einem ...
Wie FakeGit über falsche GitHub-Repos SmartLoader per KI verteilt
Forschende des Unternehmens Island haben eine groß angelegte Kampagne entdeckt, die den Namen FakeGit trägt: Ihren Angaben zufolge verbreiten rund ...