Cybersicherheit Nachrichten
Bleiben Sie über die neuesten Cybersicherheitsvorfälle, Schwachstellen und Bedrohungen informiert. Wir berichten über Datenlecks, Ransomware-Kampagnen, kritische CVEs und regulatorische Updates – mit Kontext, was das für Sie bedeutet und wie Sie sich schützen können.
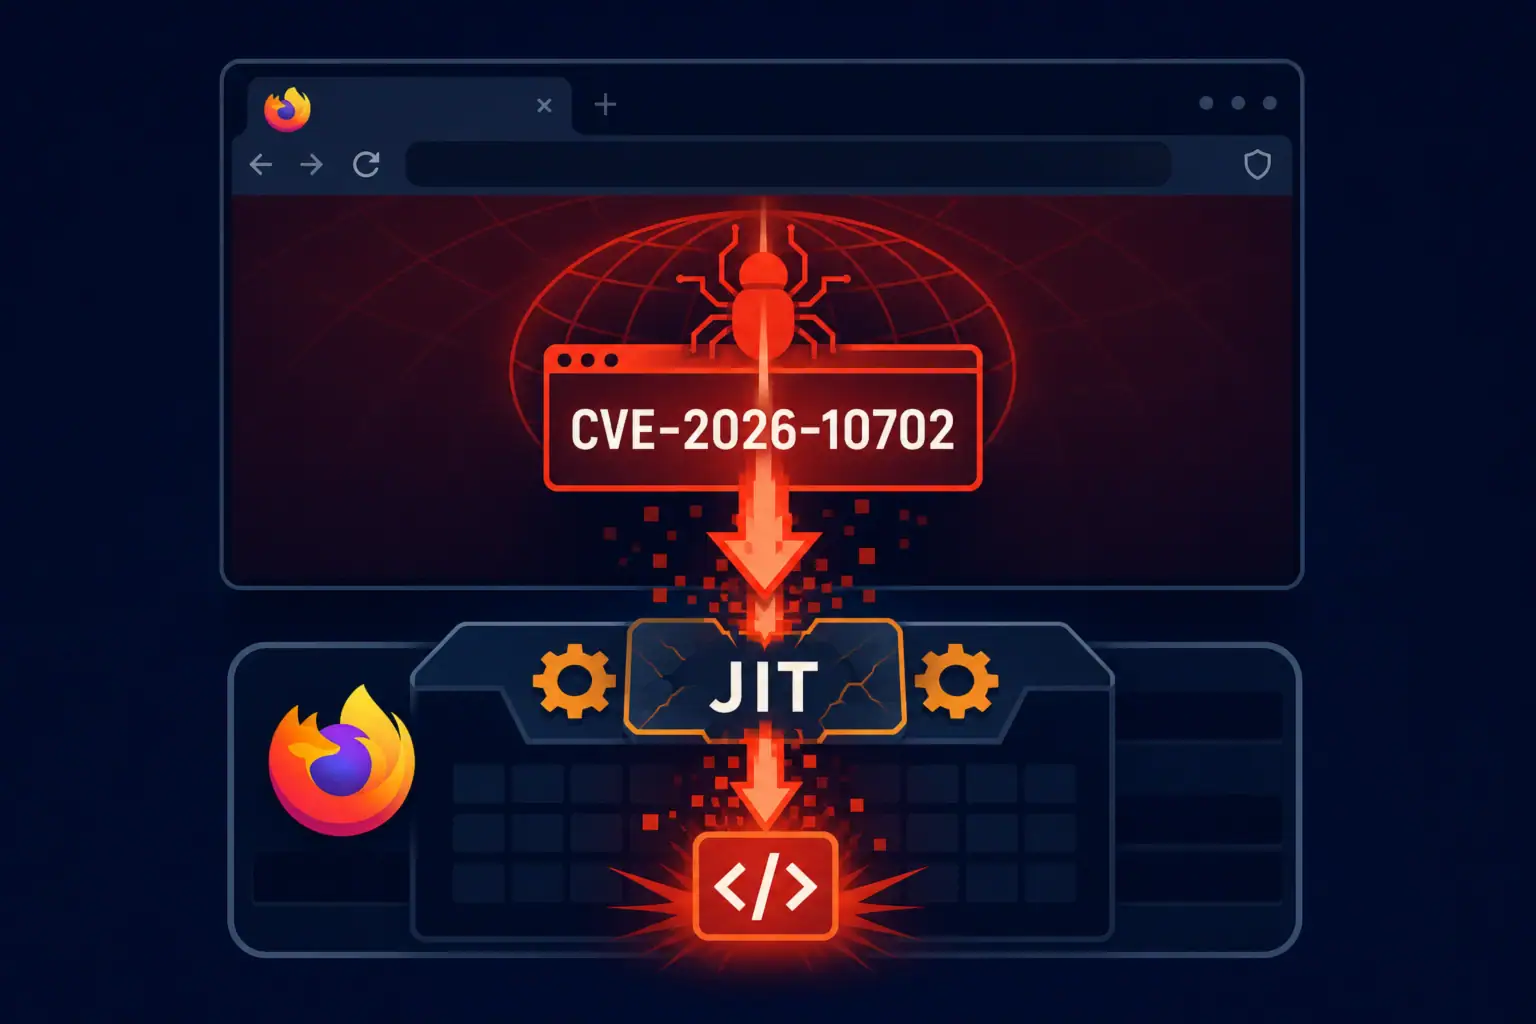
Firefox 151.0.3 schließt JIT-Exploit-Kette IonStack
Mozilla hat das außerplanmäßige Update Firefox 151.0.3 veröffentlicht, das die hochgradig kritische Schwachstelle CVE-2026-10702 im JIT-Compiler des Browsers behebt. Der ...
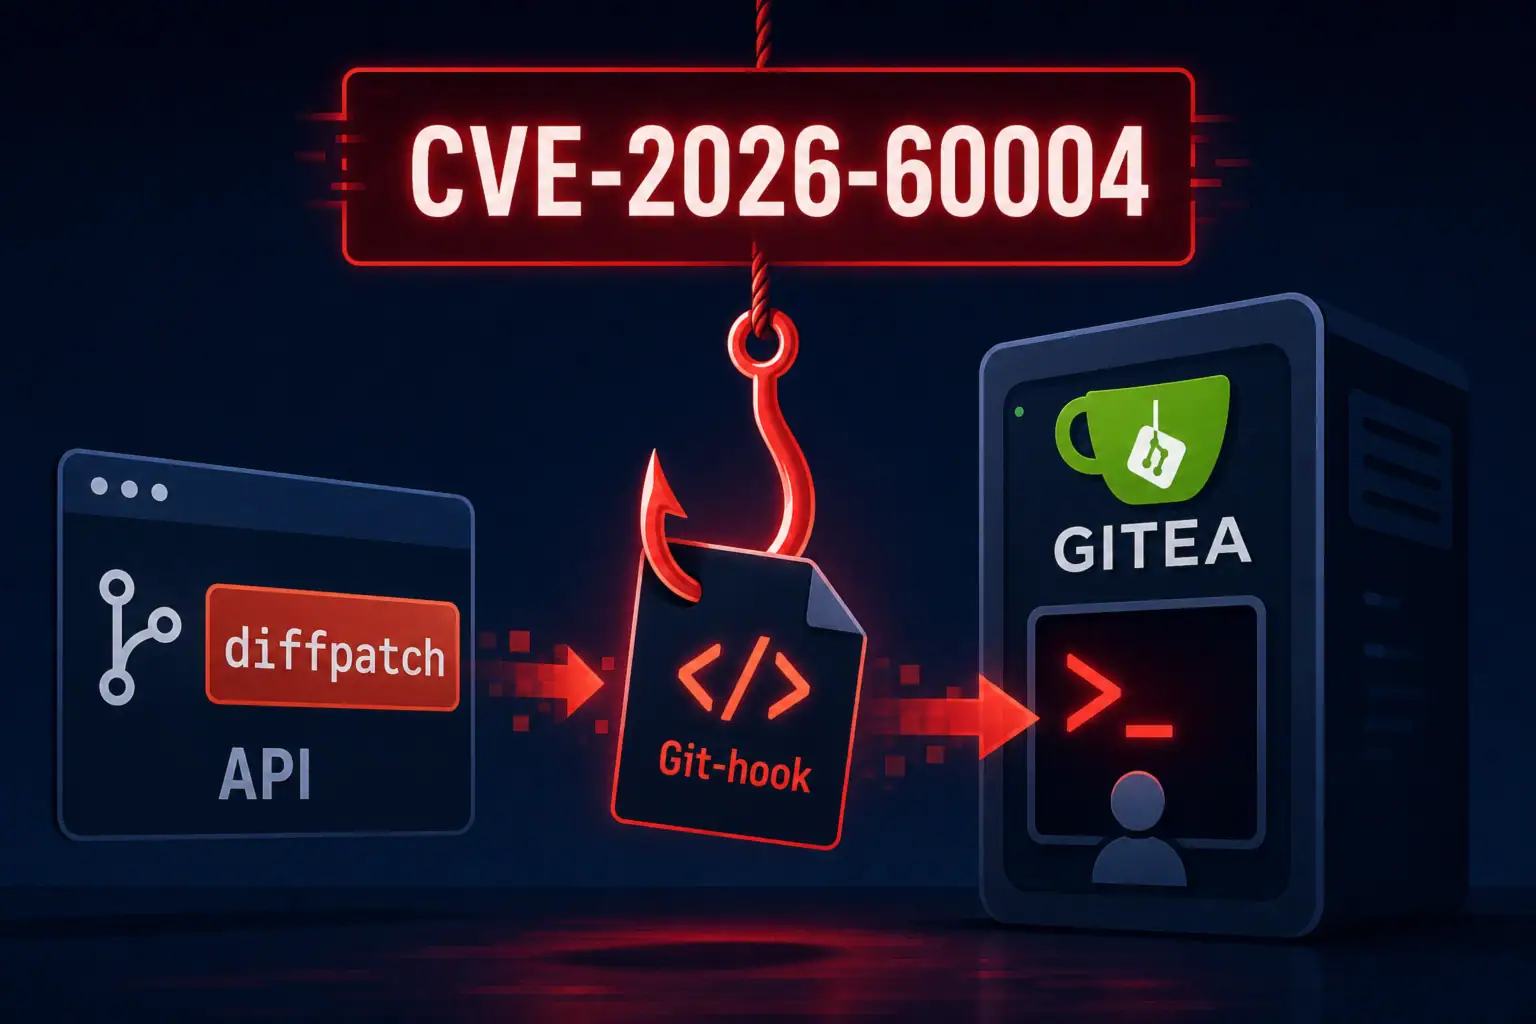
Kritische Gitea-Schwachstelle erlaubt RCE über diffpatch-Endpoint
Gitea hat eine kritische Schwachstelle für Remote Code Execution (CVE-2026-60004, CVSS 9.8) behoben, die es einem Benutzer mit Schreibrechten in ...
IPMI BMC-Controller exponiert: CVE-2013-4786 erlaubt Passwort-Cracking
Nach Angaben der Forschenden des Unternehmens Lava sind mehr als 36.000 Baseboard Management Controller (BMC) mit dem Protokoll IPMI aus ...
CVE-2026-53921 in odhcpd: Remote Code Execution auf OpenWrt-Routern
Das OpenWrt-Projekt hat die Version 24.10.8 veröffentlicht, die die kritische Schwachstelle CVE-2026-53921 (CVSS 3.1: 9.8) behebt – ein Stack-Buffer-Overflow im ...
Iranische APT Nimbus Manticore nutzt NightLedger und WebSocket-Tunnel
Nach Erkenntnissen führt die iranische Gruppierung Nimbus Manticore (auch bekannt als Mirage Kitten, Smoke Sandstorm, UNC1549) eine Reihe von Cyberangriffen ...
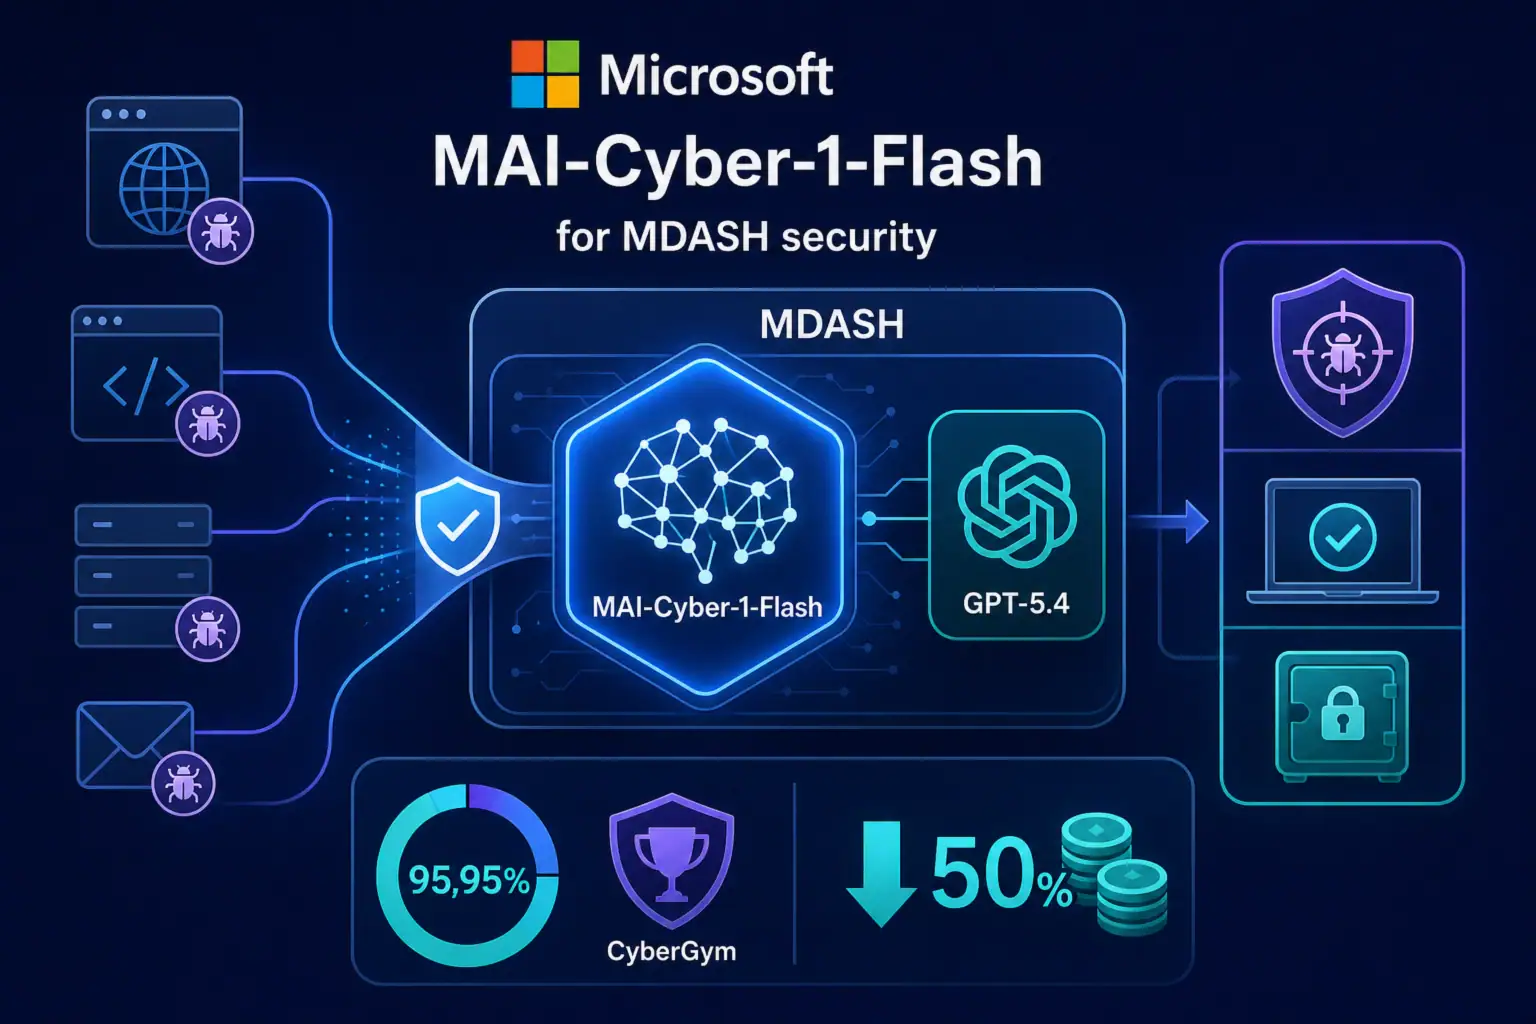
MAI-Cyber-1-Flash in MDASH: Benchmarks, Kosten und Grenzen
Microsoft hat MAI-Cyber-1-Flash vorgestellt – das erste KI-Modell des Unternehmens, das speziell für Aufgaben der Cybersicherheit entwickelt wurde. Das Modell ...
Aktiv ausgenutzte RCE-Luecke in Arista VeloCloud Orchestrator on-prem
Die kritische Schwachstelle CVE-2026-16812 mit der maximalen CVSS-Bewertung 10.0 in lokalen (on-premises) Versionen von Arista VeloCloud Orchestrator (VCO) wurde als ...
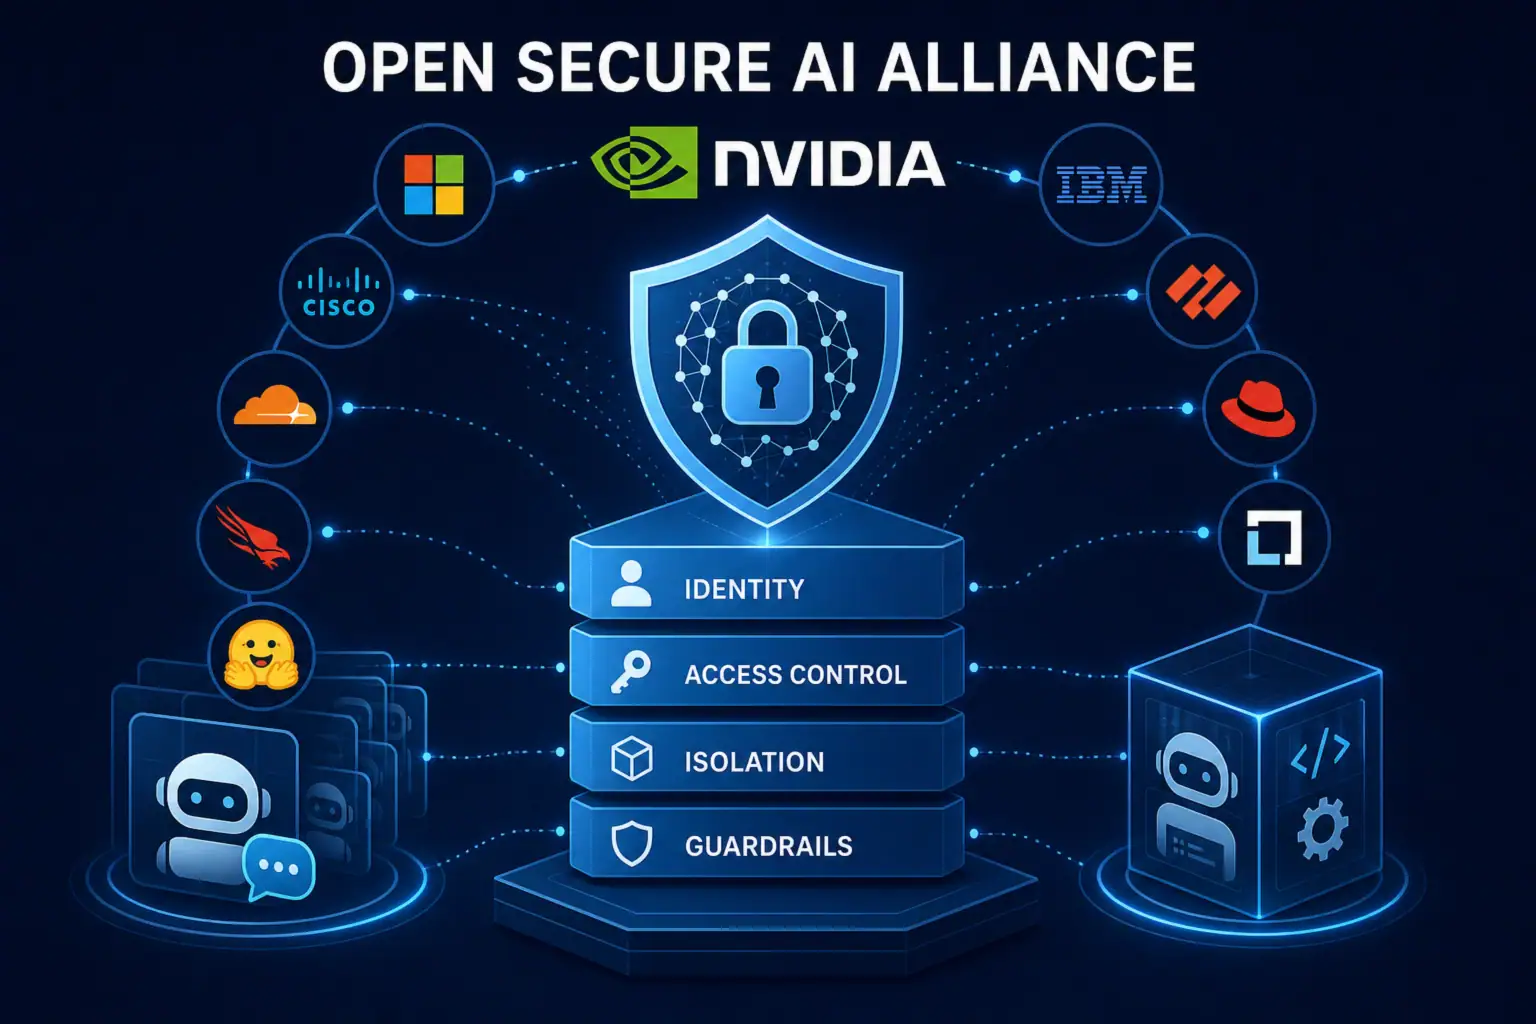
Open Secure AI Alliance: NOOA, Governance-Lücken und Lehren für Security-Teams
NVIDIA hat gemeinsam mit 36 Organisationen die Gründung der Open Secure AI Alliance bekanntgegeben – einer Koalition zur Entwicklung offener ...
Phishingkampagne Operation BlueDash missbraucht legitime RMM-Tools
Forschende des Unternehmens ZeroBEC haben Details offengelegt zur Phishing-Kampagne Operation BlueDash, in der Angreifer gefälschte Aktualisierungsseiten für Microsoft Teams nutzen, ...
Leak bei Suno: kompromittierte Nutzer- und Zahlungsdaten im Detail
Der Dienst Have I Been Pwned hat in seine Datenbank Informationen aufgenommen, die beim Hack von Suno – einem beliebten ...