Cybersicherheit Nachrichten
Bleiben Sie über die neuesten Cybersicherheitsvorfälle, Schwachstellen und Bedrohungen informiert. Wir berichten über Datenlecks, Ransomware-Kampagnen, kritische CVEs und regulatorische Updates – mit Kontext, was das für Sie bedeutet und wie Sie sich schützen können.
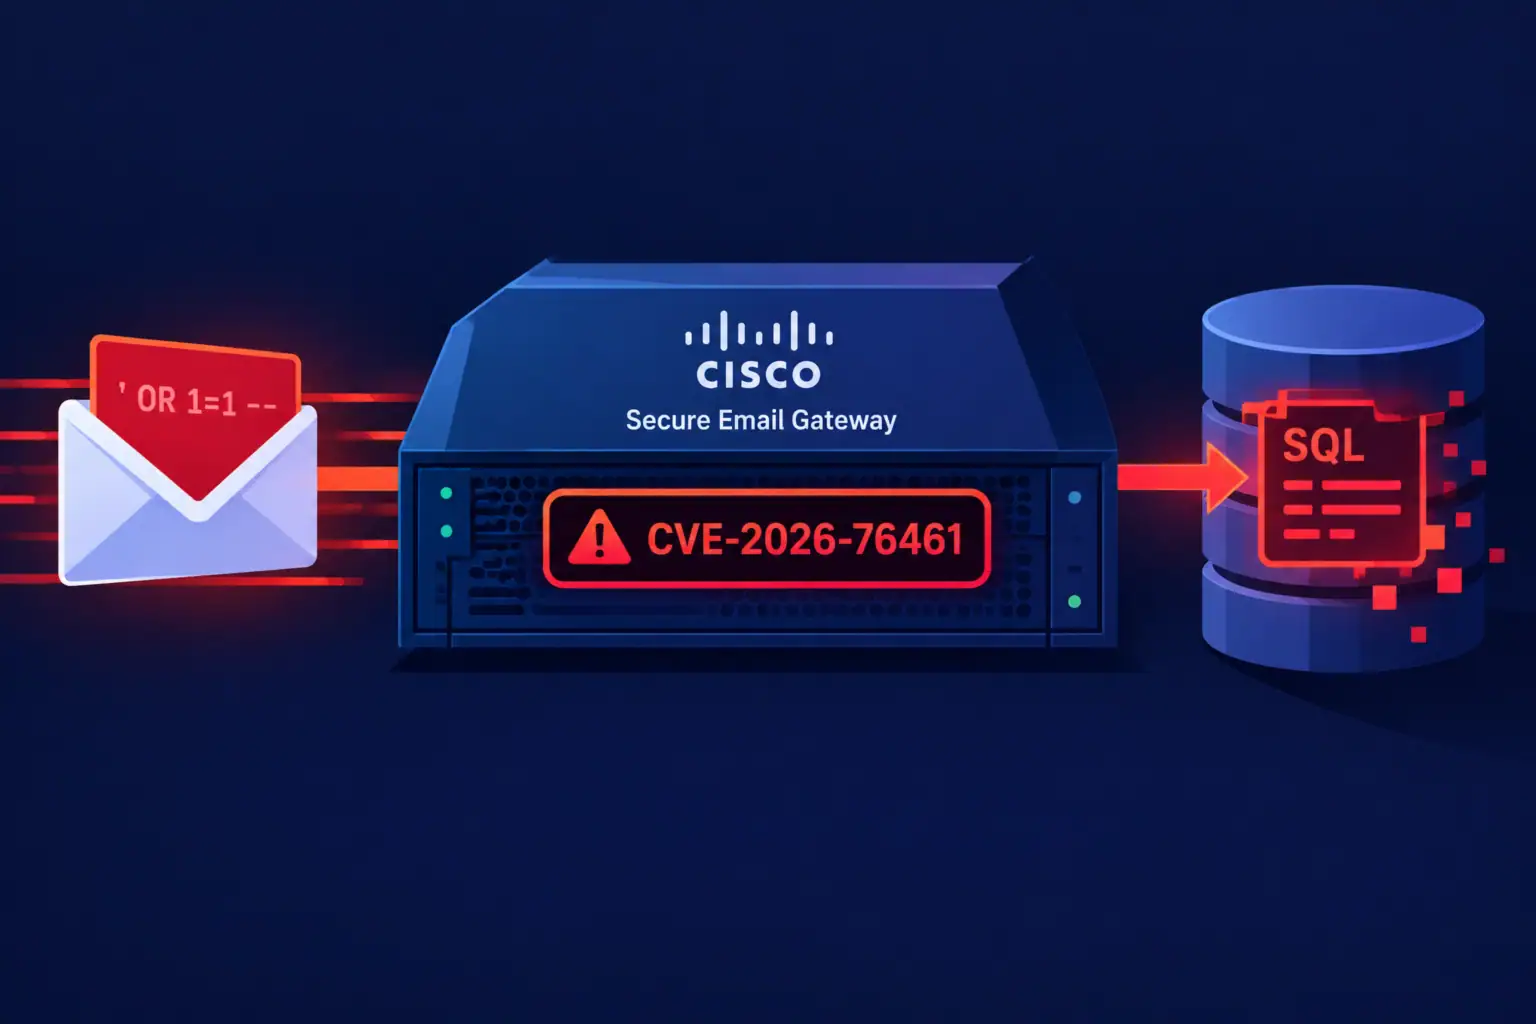
Kritische Schwachstelle in Cisco Secure Email Gateway wird aktiv ausgenutzt – Patches verfügbar
Das Unternehmen Cisco hat einen Sicherheitshinweis zu der kritischen Schwachstelle CVE-2026-76461 in der AsyncOS-Software für Cisco Secure Email Gateway veröffentlicht. ...
CVE-2026-39987 in Marimo: menschlicher Operator umgeht Fallen und erreicht SSH-Bastion in acht Sekunden
Die kritische Schwachstelle CVE-2026-39987 (CVSS 9.3) in interaktiven Notebooks von Marimo – prä-authentifizierte Remote Code Execution über den Terminal-WebSocket-Endpunkt – ...
CVE-2026-68820 — use-after-free in Windows AFD for WinSock mit bestätigter Ausnutzung
Die Schwachstelle CVE-2026-68820 in der Komponente Windows Ancillary Function Driver for WinSock (afd.sys) wird von Angreifern aktiv ausgenutzt. Laut dem ...
CERT/CC warnt: Skullcandy Dime 3 Ohrhörer sind anfällig für unautorisierte Bluetooth-Kopplung ohne Update-Möglichkeit
Das Koordinationszentrum CERT/CC hat den Sicherheitshinweis VU#859658 veröffentlicht, in dem eine Schwachstelle der kabellosen Ohrhörer Skullcandy Dime 3 (Modell S2DCW) ...
CVE-2026-81963: aktiv ausgenutzte Schwachstelle zur Rechteausweitung im Windows Update Stack
Microsoft berichtet über die aktive Ausnutzung der Schwachstelle CVE-2026-81963 in der Komponente Windows Update Stack. Die Schwachstelle ermöglicht es einem ...
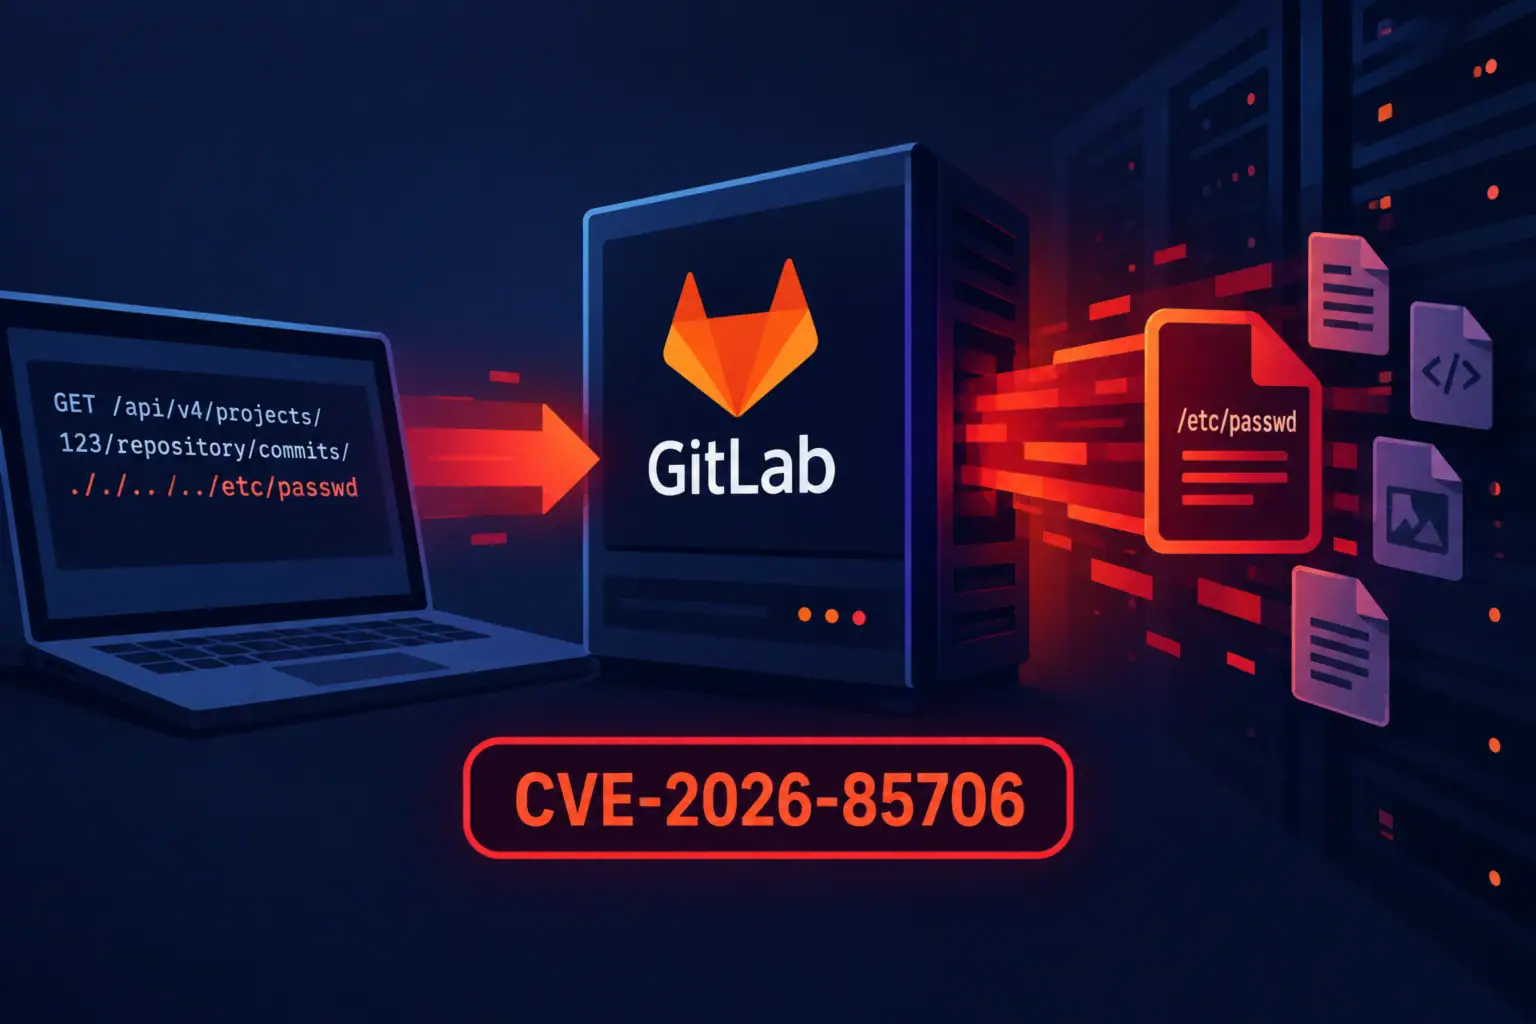
GitLab behebt CVE-2026-85706: Schwachstelle zur Dateilesung mit maximalem CVSS — Scans haben bereits begonnen
GitLab hat dringende Sicherheitsupdates veröffentlicht, die mehrere Schwachstellen beheben, darunter CVE-2026-85706 mit der maximalen Bewertung CVSS 10.0 — eine path ...
Fortinet veröffentlicht Schwachstelle in FortiSandbox – unauthentifizierter Zugriff auf vertrauliche Daten
Fortinet hat den Sicherheitshinweis FG-IR-26-166 veröffentlicht, der eine Schwachstelle des Typs Improper Access Control (CWE-284) im Web-Interface der Produkte FortiSandbox, ...
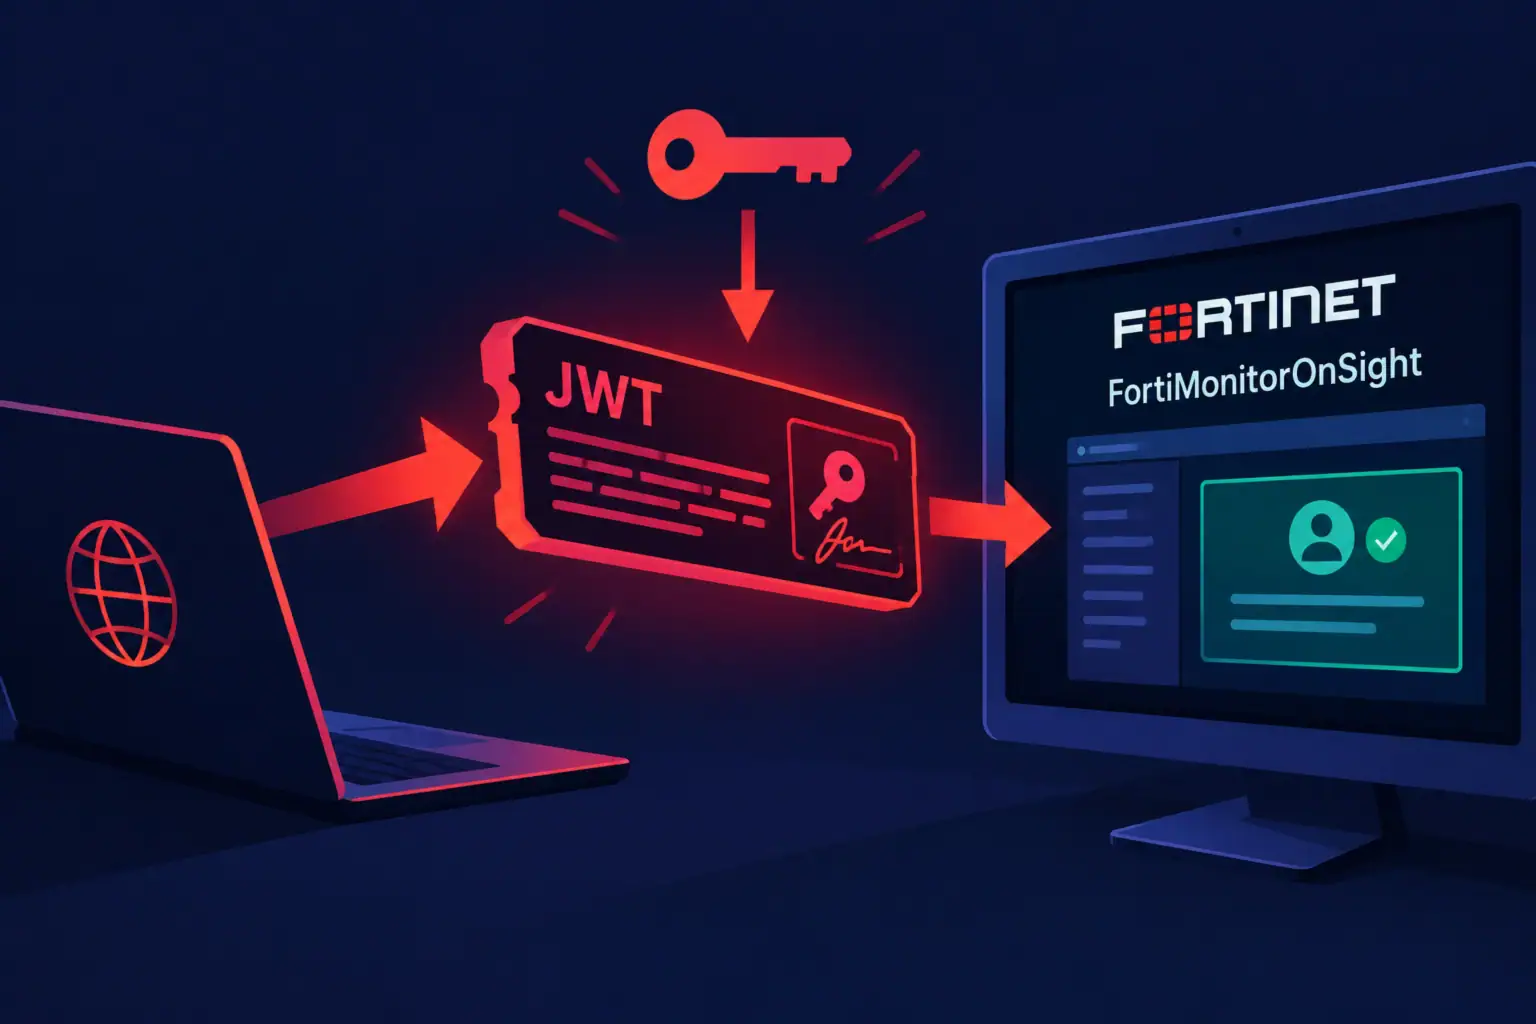
Kritische Schwachstelle in FortiMonitorOnSight erlaubt Umgehung der Authentifizierung über statischen JWT-Schlüssel
Das Unternehmen Fortinet hat den Sicherheitshinweis FG-IR-26-170 veröffentlicht, der eine kritische Schwachstelle im Web-Portal FortiMonitorOnSight beschreibt. Das Problem wurde mit ...
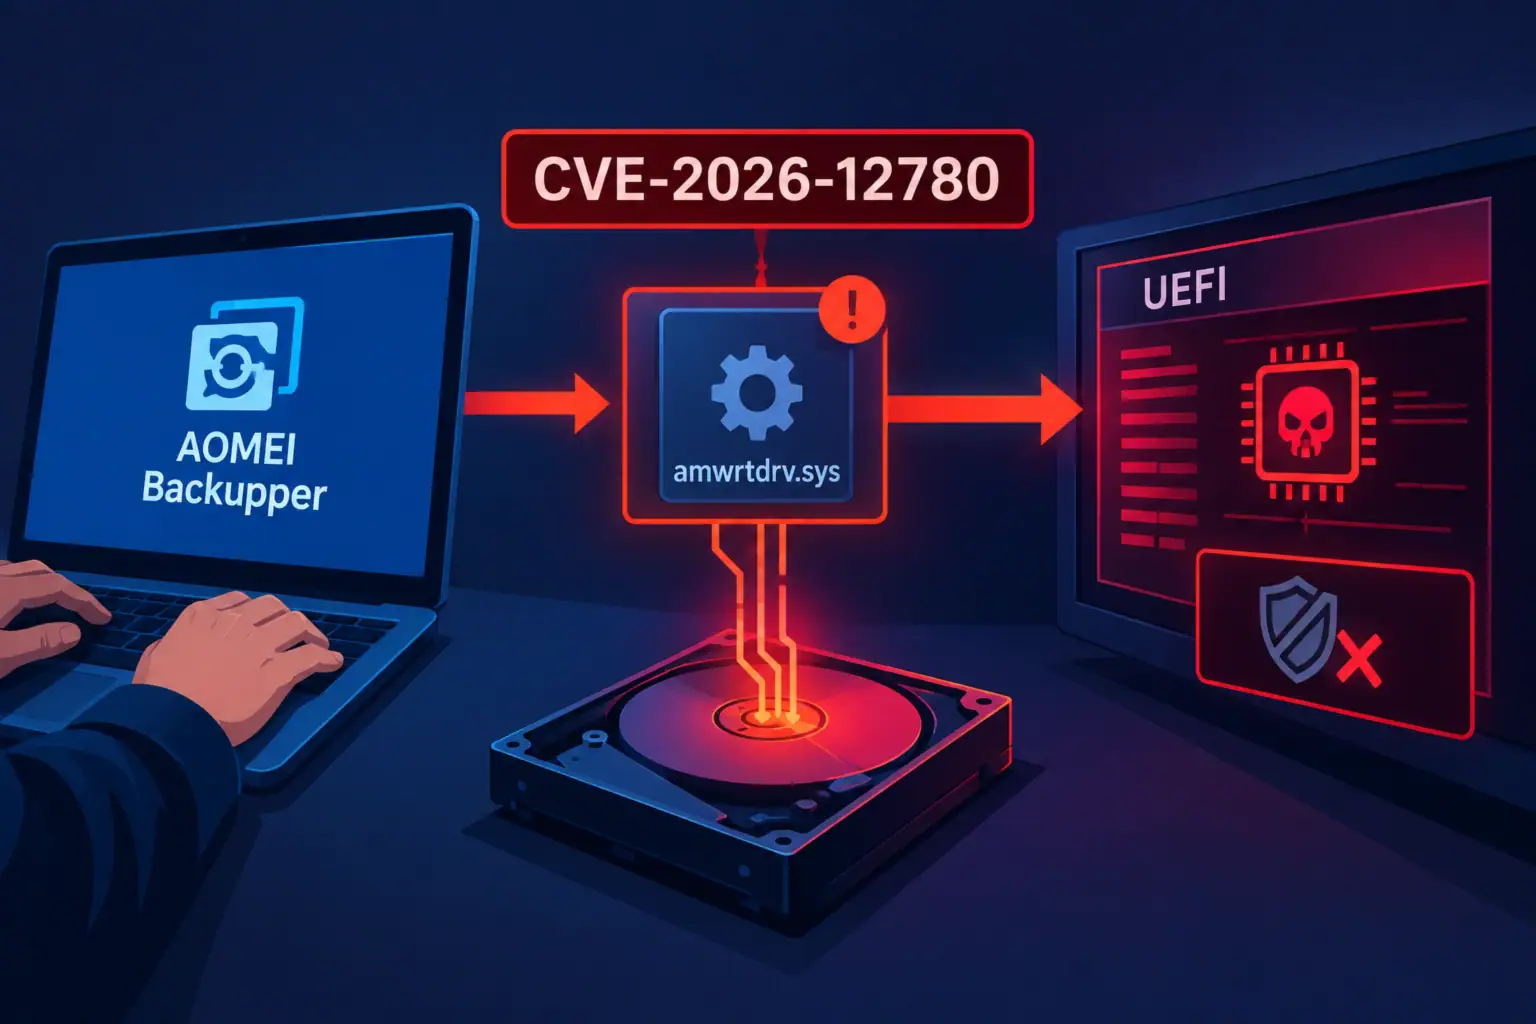
Schwachstelle im AOMEI-Backupper-Treiber erlaubt Schreibzugriffe auf physischen Datenträger ohne Privilegien
Das Coordination Center CERT (CERT/CC) hat einen Sicherheitshinweis VU#687587 veröffentlicht, in dem die Schwachstelle CVE-2026-12780 im Kernel-Treiber amwrtdrv.sys beschrieben wird, ...
Schwachstelle bei der Zertifikatsvalidierung in FortiOS und FortiProxy ermöglicht das Abfangen des ZTNA-Portal-Traffics
Fortinet hat einen Sicherheitshinweis FG-IR-26-174 veröffentlicht, in dem eine Schwachstelle der fehlerhaften Zertifikatsvalidierung (CWE-295) im Agentless ZTNA-Portal von FortiOS und ...