Новости кибербезопасности
Будьте в курсе последних инцидентов, уязвимостей и изменений в ландшафте угроз. Мы освещаем утечки данных, ransomware-кампании, критические CVE и регуляторные новости — с контекстом, что это значит для вас и как защититься.
Уязвимость CVE-2026-6875 в ServiceNow AI Platform — побег из песочницы с CVSS 9.5
В платформе ServiceNow AI Platform обнаружена критическая уязвимость CVE-2026-6875 с оценкой CVSS 9.5, позволяющая неаутентифицированному злоумышленнику выполнить произвольный код через ...
Кампания FakeGit использует поддельные MCP-серверы и ИИ-навыки для доставки малвари через GitHub
Исследователи из компании Island обнаружили масштабную кампанию, получившую название FakeGit: по их данным, около 7600 вредоносных репозиториев на GitHub, созданных ...
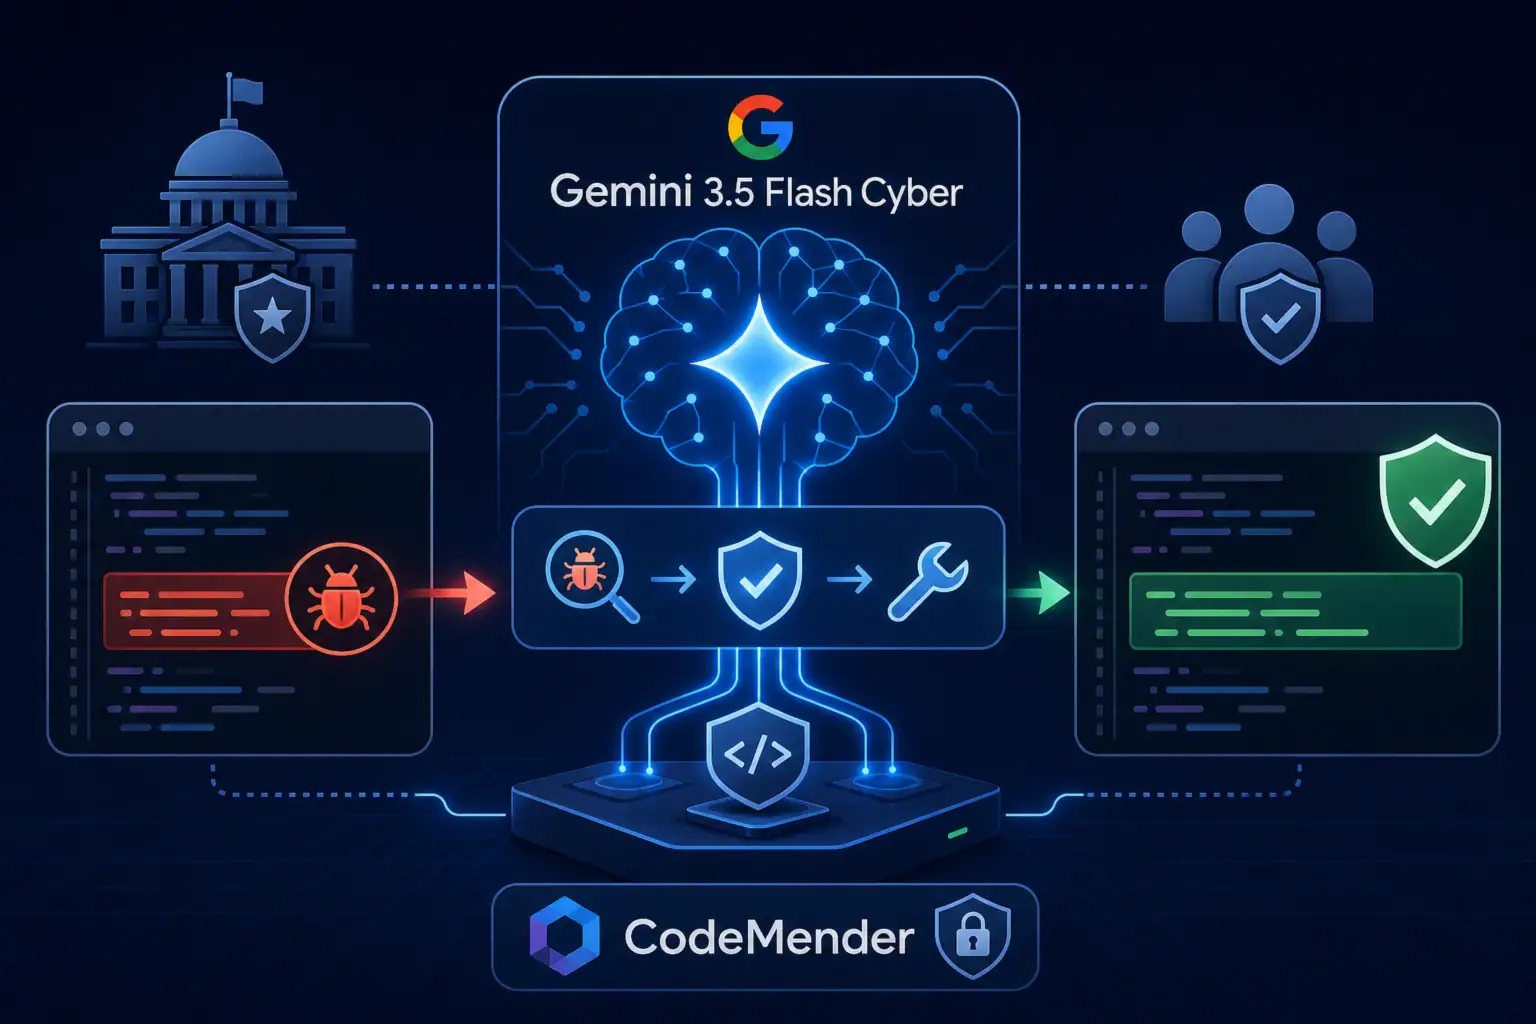
Google DeepMind выпустила специализированную ИИ-модель для обнаружения и устранения уязвимостей
Google DeepMind представила Gemini 3.5 Flash Cyber — специализированную модель искусственного интеллекта, предназначенную для обнаружения, валидации и устранения уязвимостей в ...
Уязвимость обхода аутентификации в PAN-OS эксплуатируется для доставки шифровальщика Qilin
Уязвимость обхода аутентификации CVE-2026-0257 (CVSS 7.8) в компонентах портала и шлюза Palo Alto Networks PAN-OS, по данным исследователей Arctic Wolf, ...
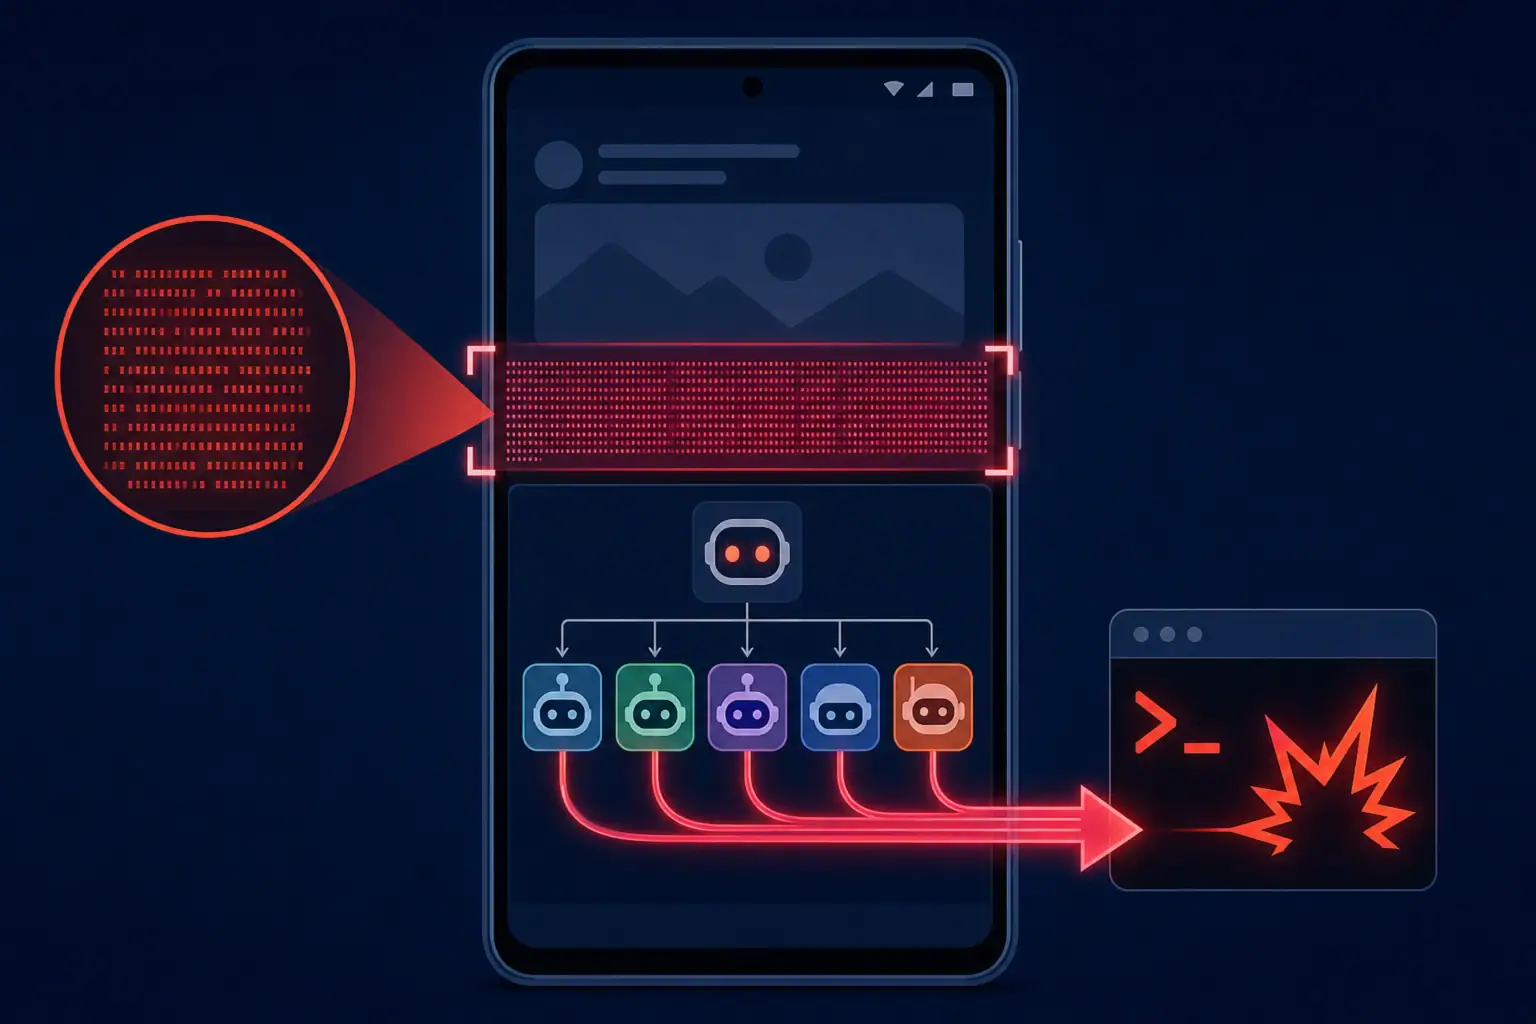
Невидимые инструкции для AI-агентов Android позволяют выполнить код на хосте оператора
Группа исследователей из Simon Fraser University, Китайского университета Гонконга, Шаньдунского университета и лаборатории Xingtu (QAX) опубликовала на arXiv работу, демонстрирующую ...
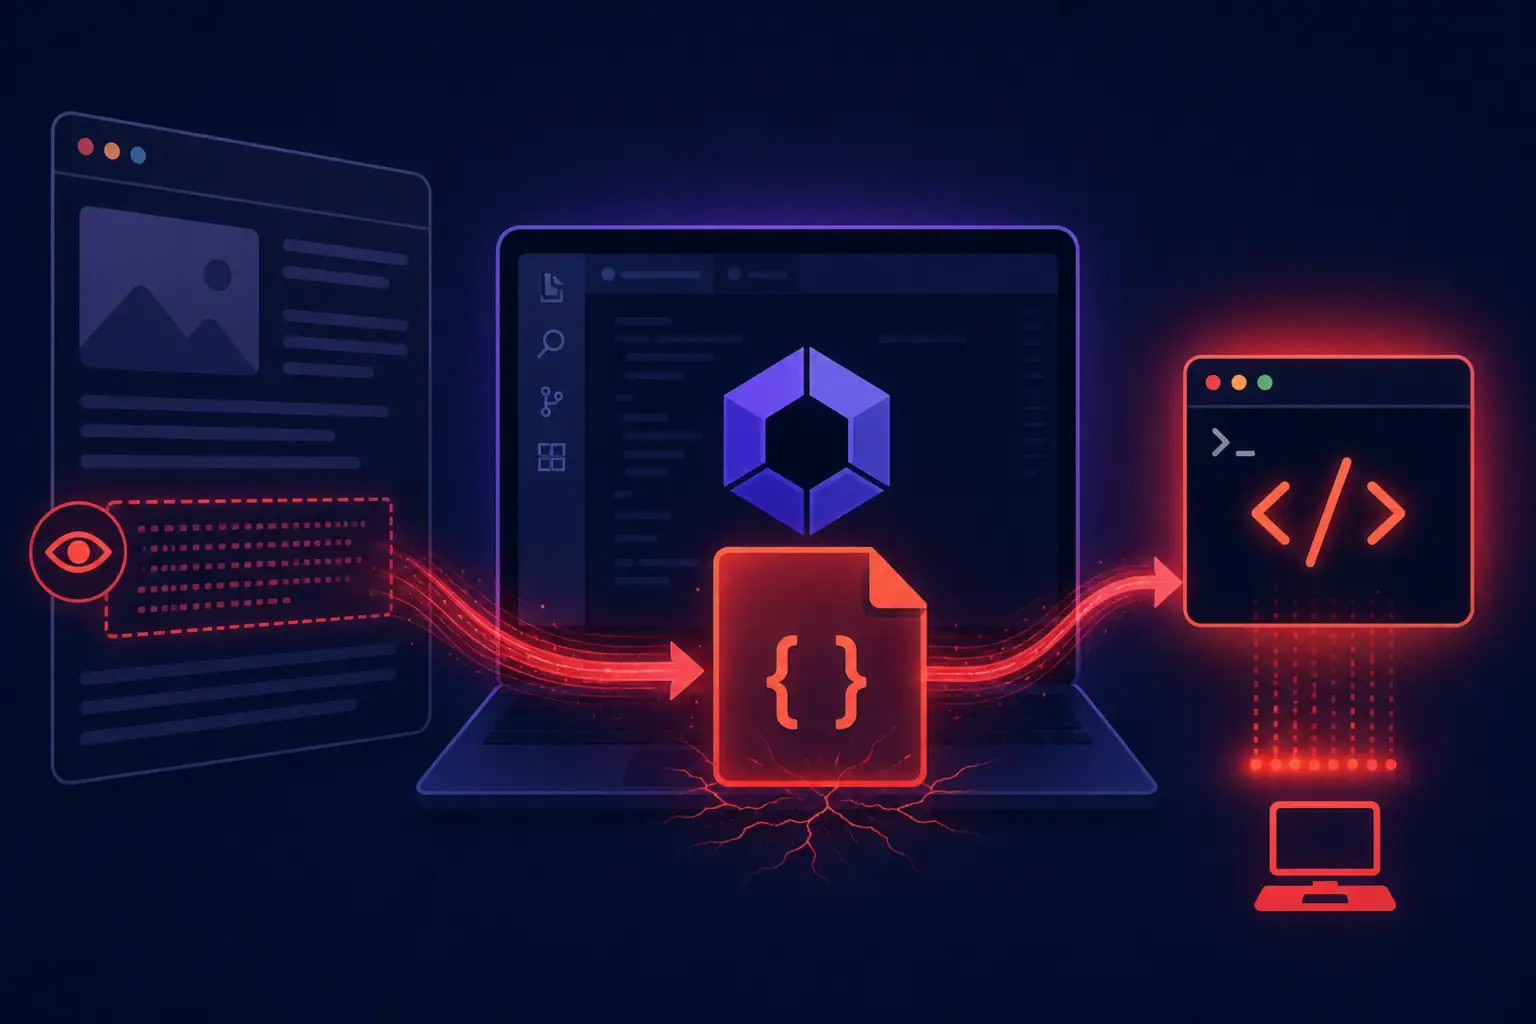
Удалённое выполнение кода в AWS Kiro: как скрытый текст на веб-странице перехватывал управление IDE
Исследователи из Intezer совместно с Kodem Security обнаружили в агентной IDE AWS Kiro цепочку атаки, позволявшую через скрытый текст на ...
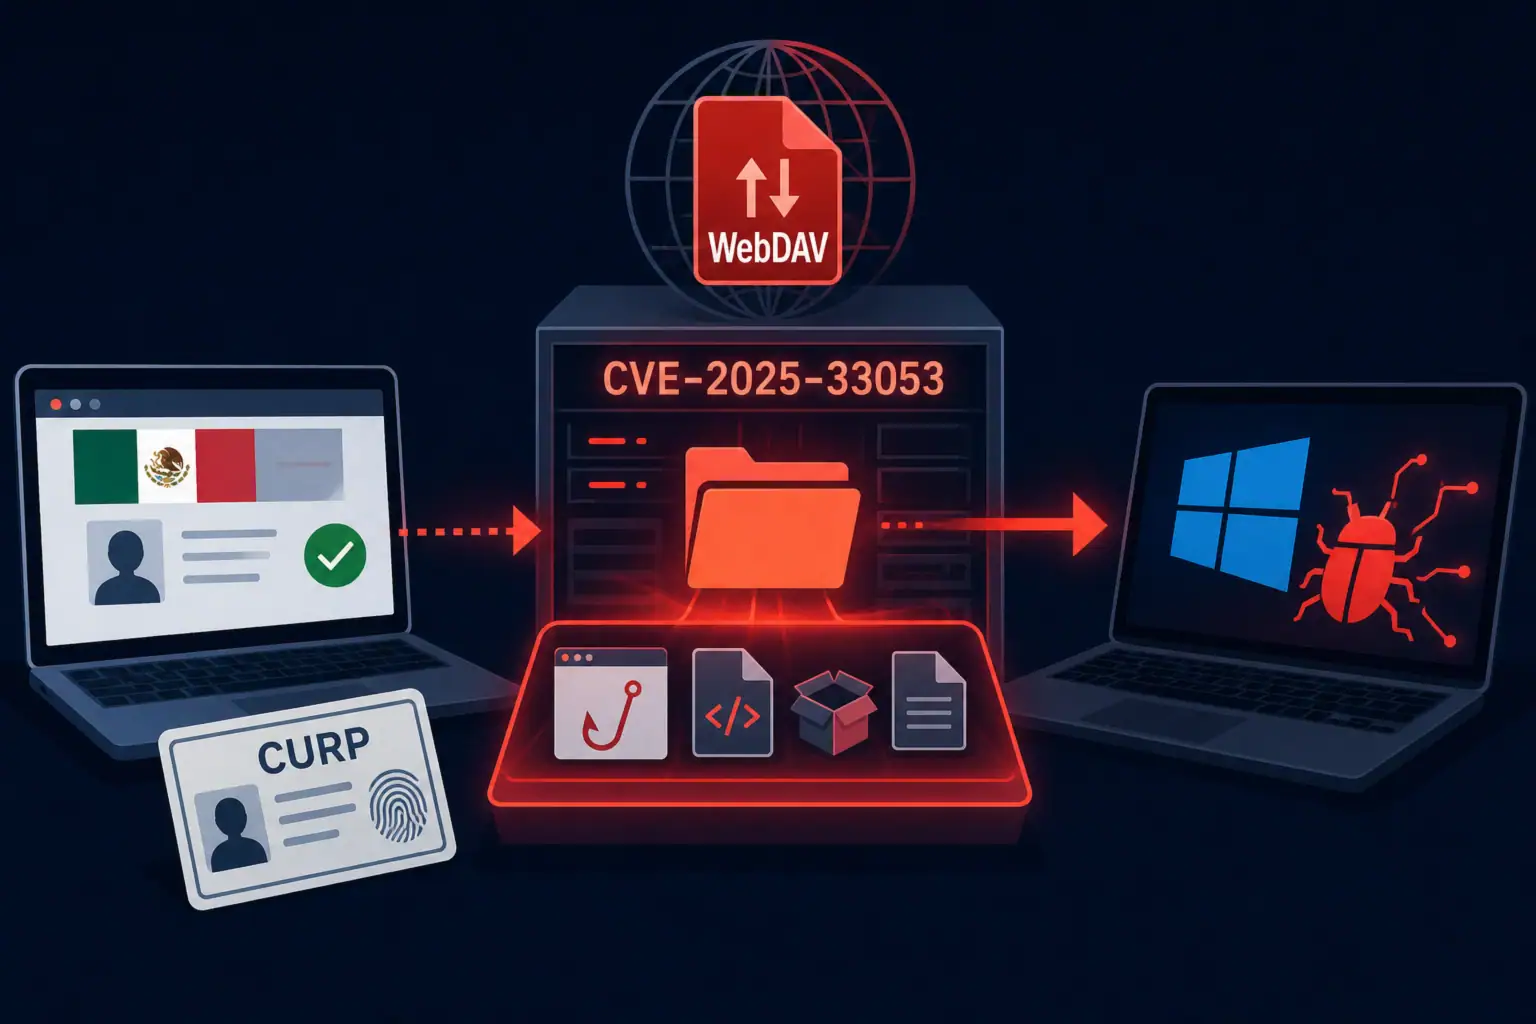
Rapid7 получила полный набор инструментов атакующего: ИИ-генерация фишинга, эксплуатация CVE-2025-33053 и кампания против пользователей в Мексике
Исследователи Rapid7 обнаружили незащищённый сервер доставки вредоносного ПО, содержавший 1 048 файлов — от шаблонов фишинговых приманок и тестов подмены ...
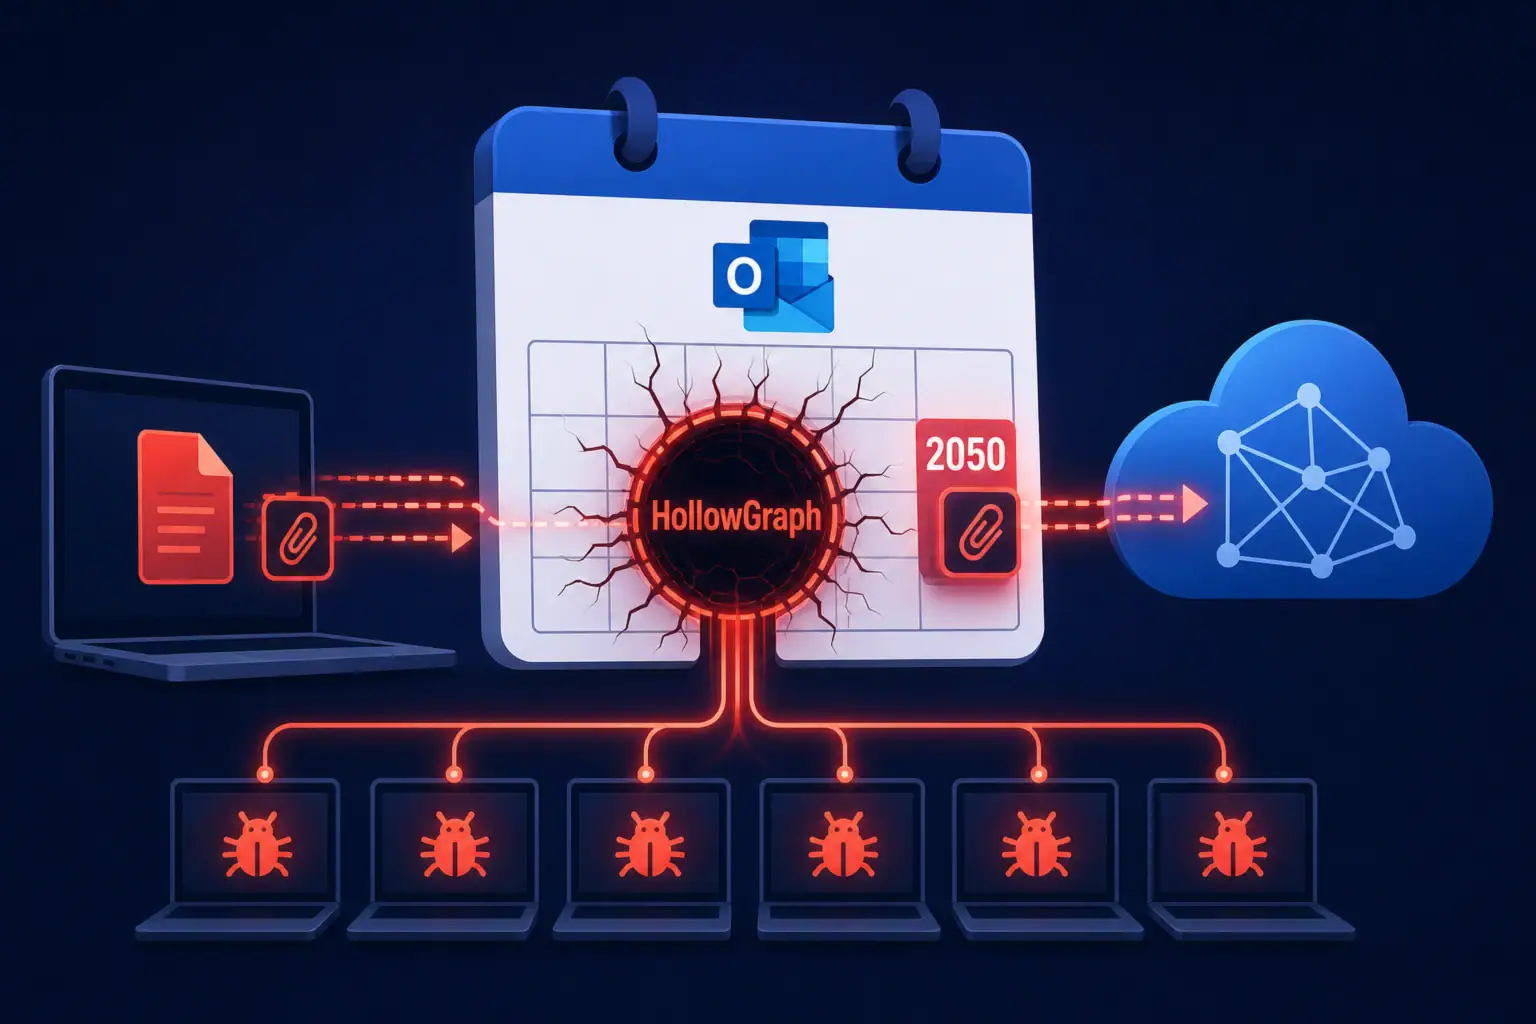
HollowGraph — как шпионский имплант использует календарь Microsoft 365 для скрытого управления и эксфильтрации
Исследователи Group-IB обнаружили шпионский имплант HollowGraph, который использует календарь скомпрометированной учётной записи Microsoft 365 в качестве двустороннего канала управления. Команды ...
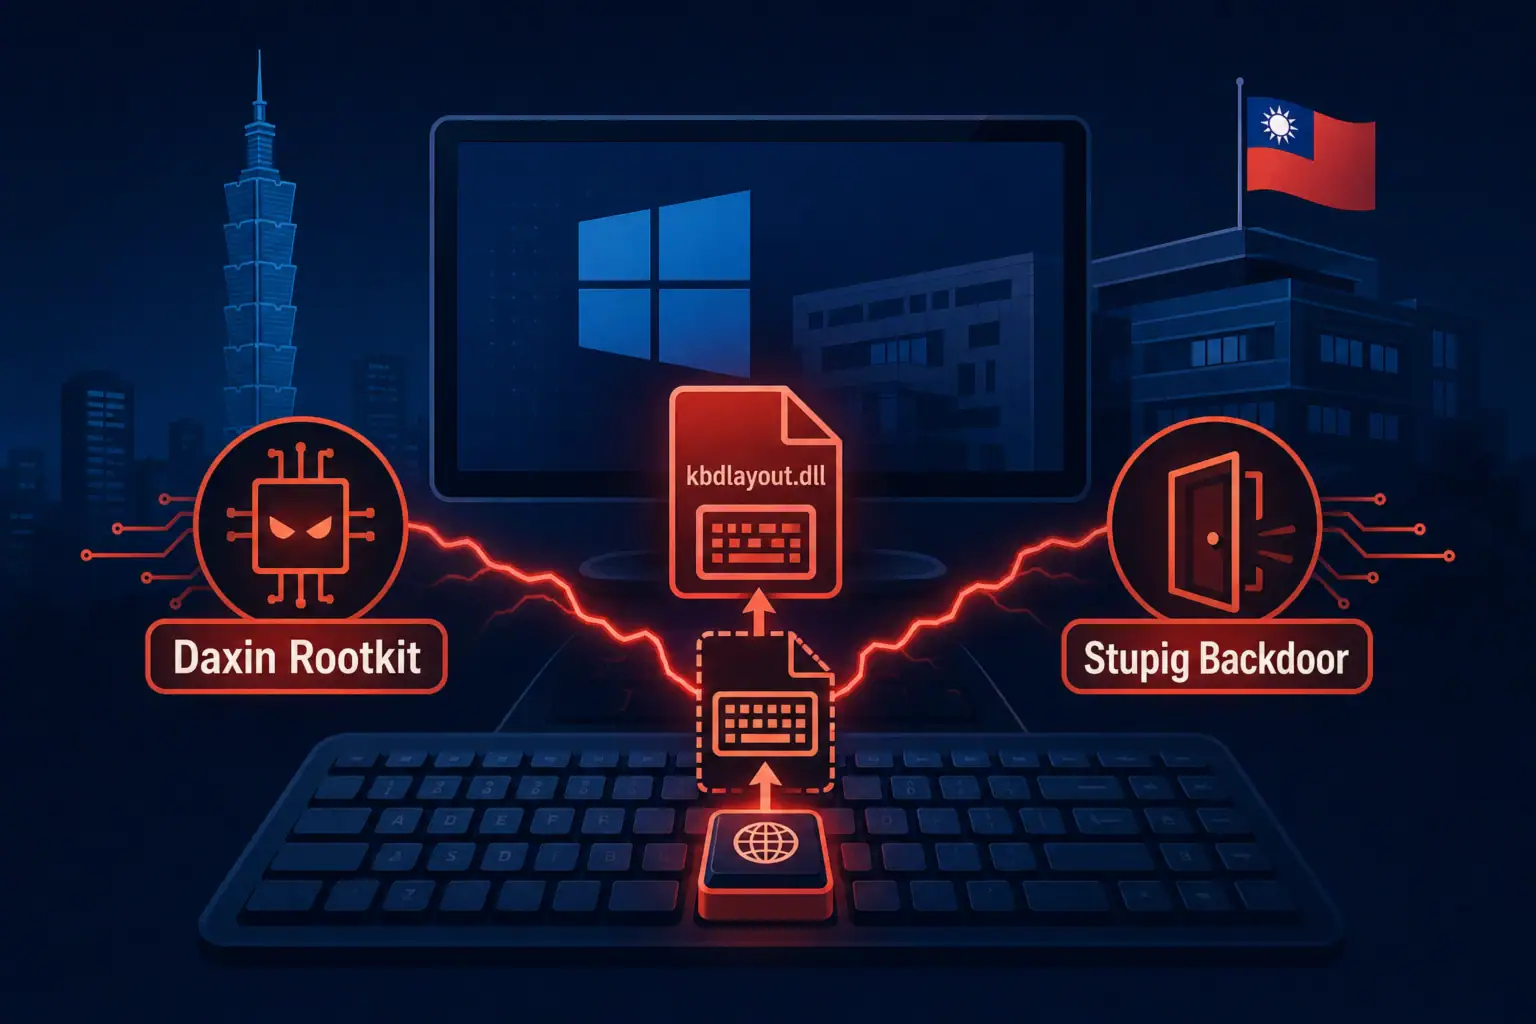
Руткит Daxin вернулся спустя четыре года — вместе с ранее неизвестным бэкдором Stupig
Команды Symantec и Carbon Black Threat Hunter Team обнаружили активный экземпляр руткита Daxin на скомпрометированном хосте тайваньской дочерней компании транснационального ...
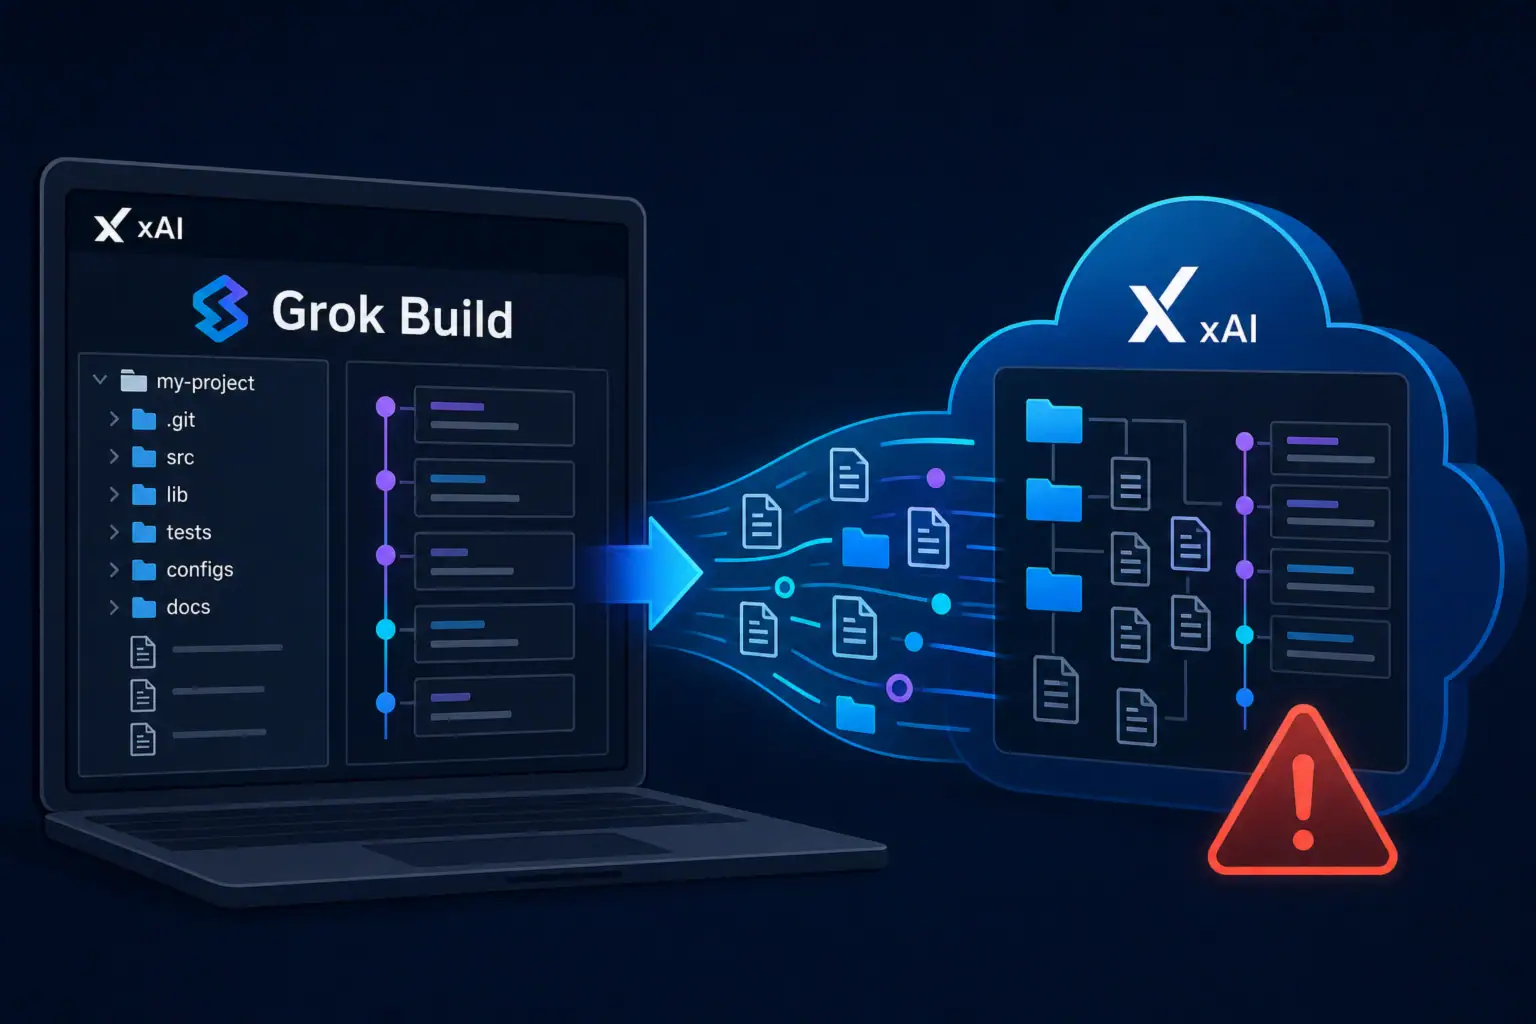
CLI-инструмент Grok Build отправлял полные Git-репозитории с историей коммитов в облако xAI без ведома пользователей
CLI-инструмент Grok Build от xAI, предназначенный для помощи в написании кода, по данным исследователя, загружал на облачное хранилище xAI не ...





