Новости кибербезопасности
Будьте в курсе последних инцидентов, уязвимостей и изменений в ландшафте угроз. Мы освещаем утечки данных, ransomware-кампании, критические CVE и регуляторные новости — с контекстом, что это значит для вас и как защититься.
Забытые UEFI-загрузчики с подписью Microsoft позволяют обойти Secure Boot на большинстве систем
Исследователи компании ESET выявили 11 устаревших UEFI-загрузчиков (так называемых shim), подписанных Microsoft, которые по-прежнему считаются доверенными на большинстве UEFI-систем и ...
CISA добавила критическую уязвимость SharePoint Server в каталог KEV — патч нужен до 19 июля
16 июля 2026 года Агентство по кибербезопасности и инфраструктурной безопасности США (CISA) внесло уязвимость CVE-2026-58644 в Microsoft SharePoint Server в ...
ClickLock Stealer — инфостилер для macOS, который убивает приложения до получения пароля
Исследователи Group-IB обнаружили новый macOS-инфостилер ClickLock Stealer, который использует принципиально иной подход к получению системного пароля: при отказе жертвы ввести ...
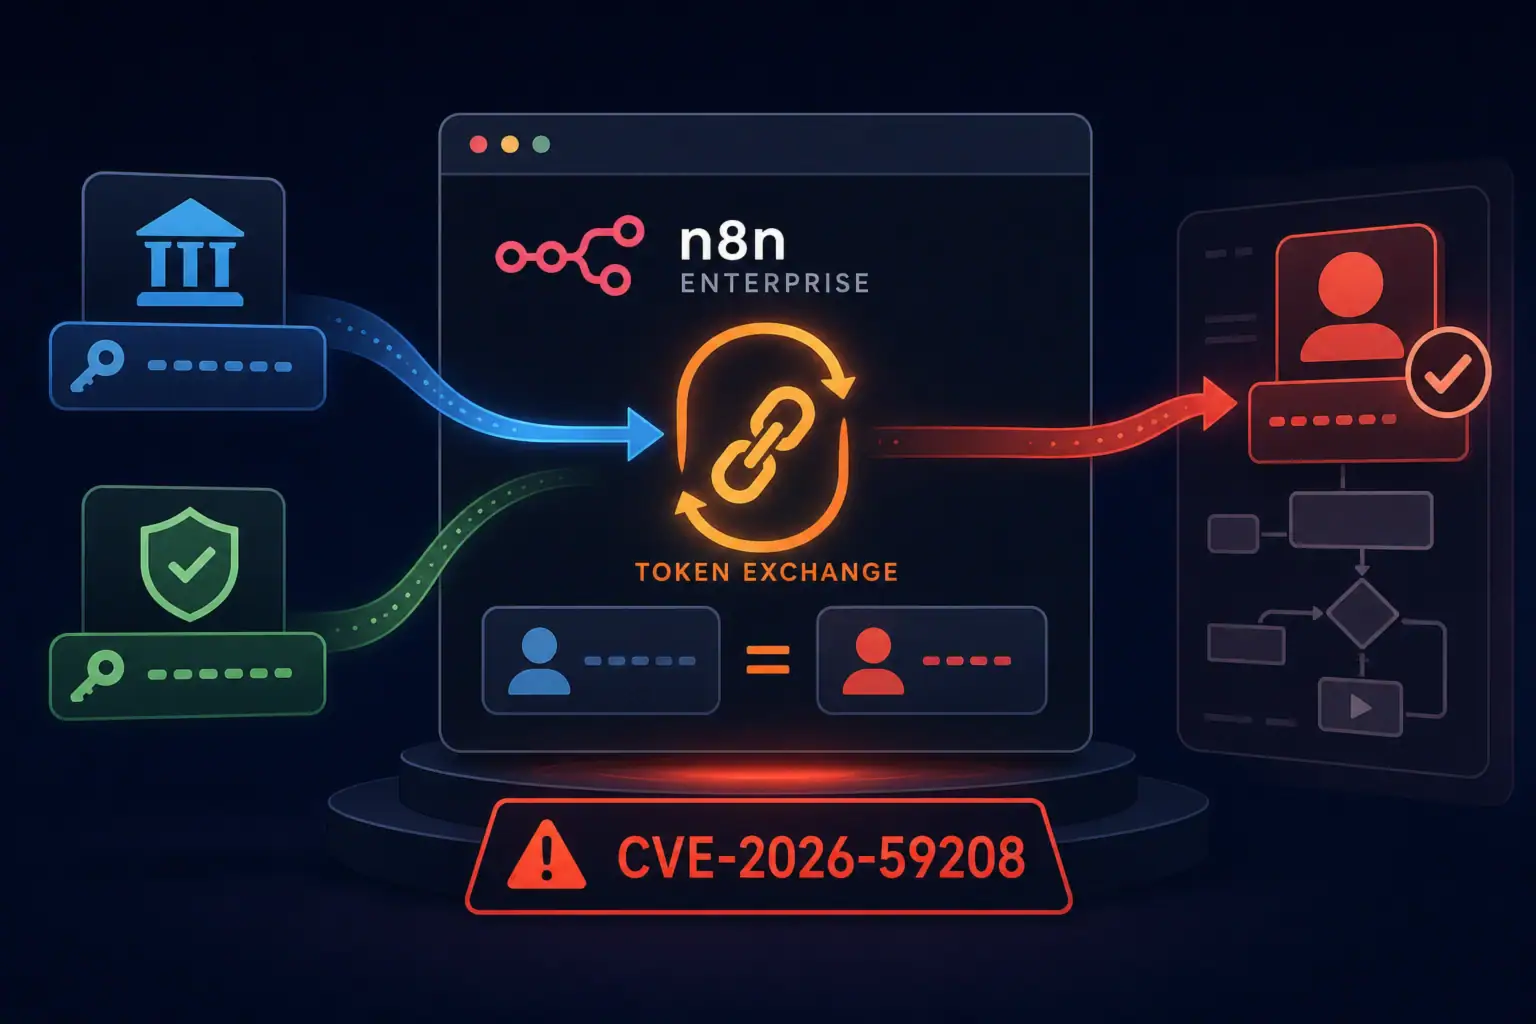
Уязвимость в n8n позволяет захватить чужой аккаунт через кросс-издательскую подмену JWT-токенов
В платформе автоматизации рабочих процессов n8n обнаружена уязвимость CVE-2026-59208, позволяющая злоумышленнику аутентифицироваться под чужой учётной записью без знания пароля. Проблема ...
SAP закрывает три критические уязвимости с CVSS до 9.9 — NetWeaver, Approuter и Commerce Cloud
Компания SAP опубликовала июльский пакет обновлений безопасности 2026 года, в котором устранены три критические уязвимости: повреждение памяти в SAP NetWeaver ...
Zoom устранил критическую уязвимость CVE-2026-53412 с оценкой CVSS 9.8 в клиентах для Windows
Zoom выпустил экстренные обновления безопасности, устраняющие критическую уязвимость CVE-2026-53412 с оценкой CVSS 9.8 в линейке продуктов Zoom Workplace для Windows. ...
Два хакера получили по 5,5 лет за атаку на Transport for London — первый приговор по статье 3ZA в Великобритании
16 июля 2026 года суд Woolwich Crown Court приговорил Оуэна Флауэрса (18 лет) и Талху Джубаира (20 лет) к пяти ...
Злоумышленники используют сгенерированный ИИ скрипт для разведки Active Directory: разбор инцидента
В начале июня 2025 года исследователи Huntress зафиксировали инцидент, в котором неизвестный злоумышленник применил предположительно сгенерированный с помощью большой языковой ...
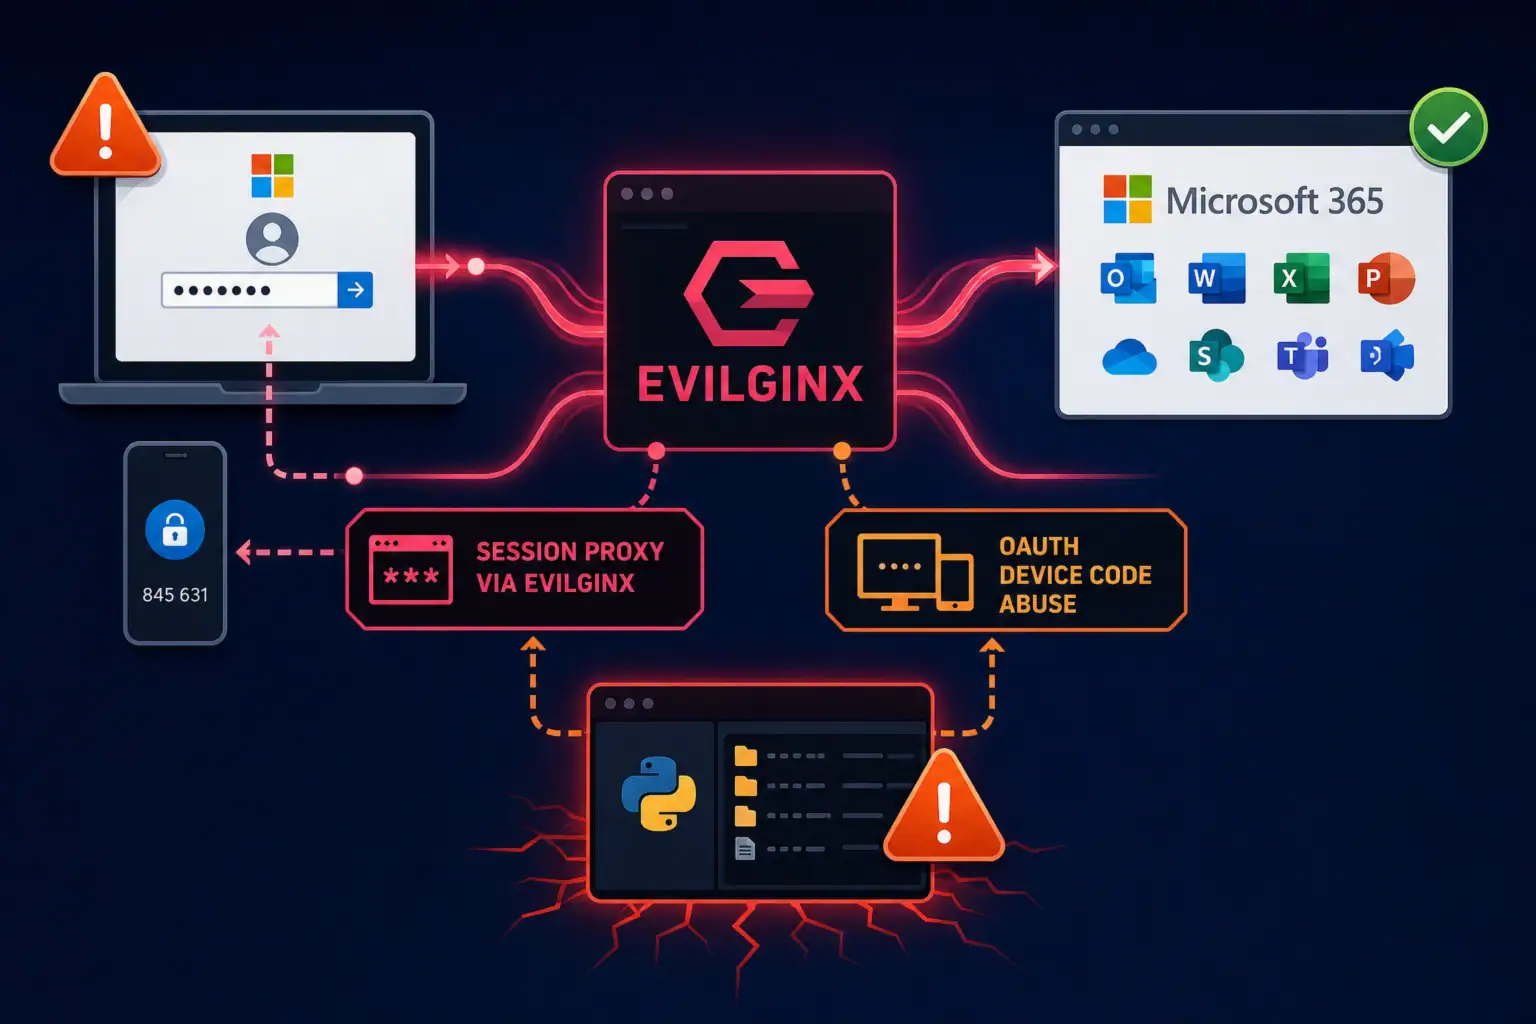
Открытый каталог на сервере атакующего раскрыл три фишинговые кампании против Microsoft 365
Французская компания Lexfo обнаружила три активные фишинговые кампании против Microsoft 365, воспользовавшись ошибкой одного из операторов: тот оставил на атакующем ...
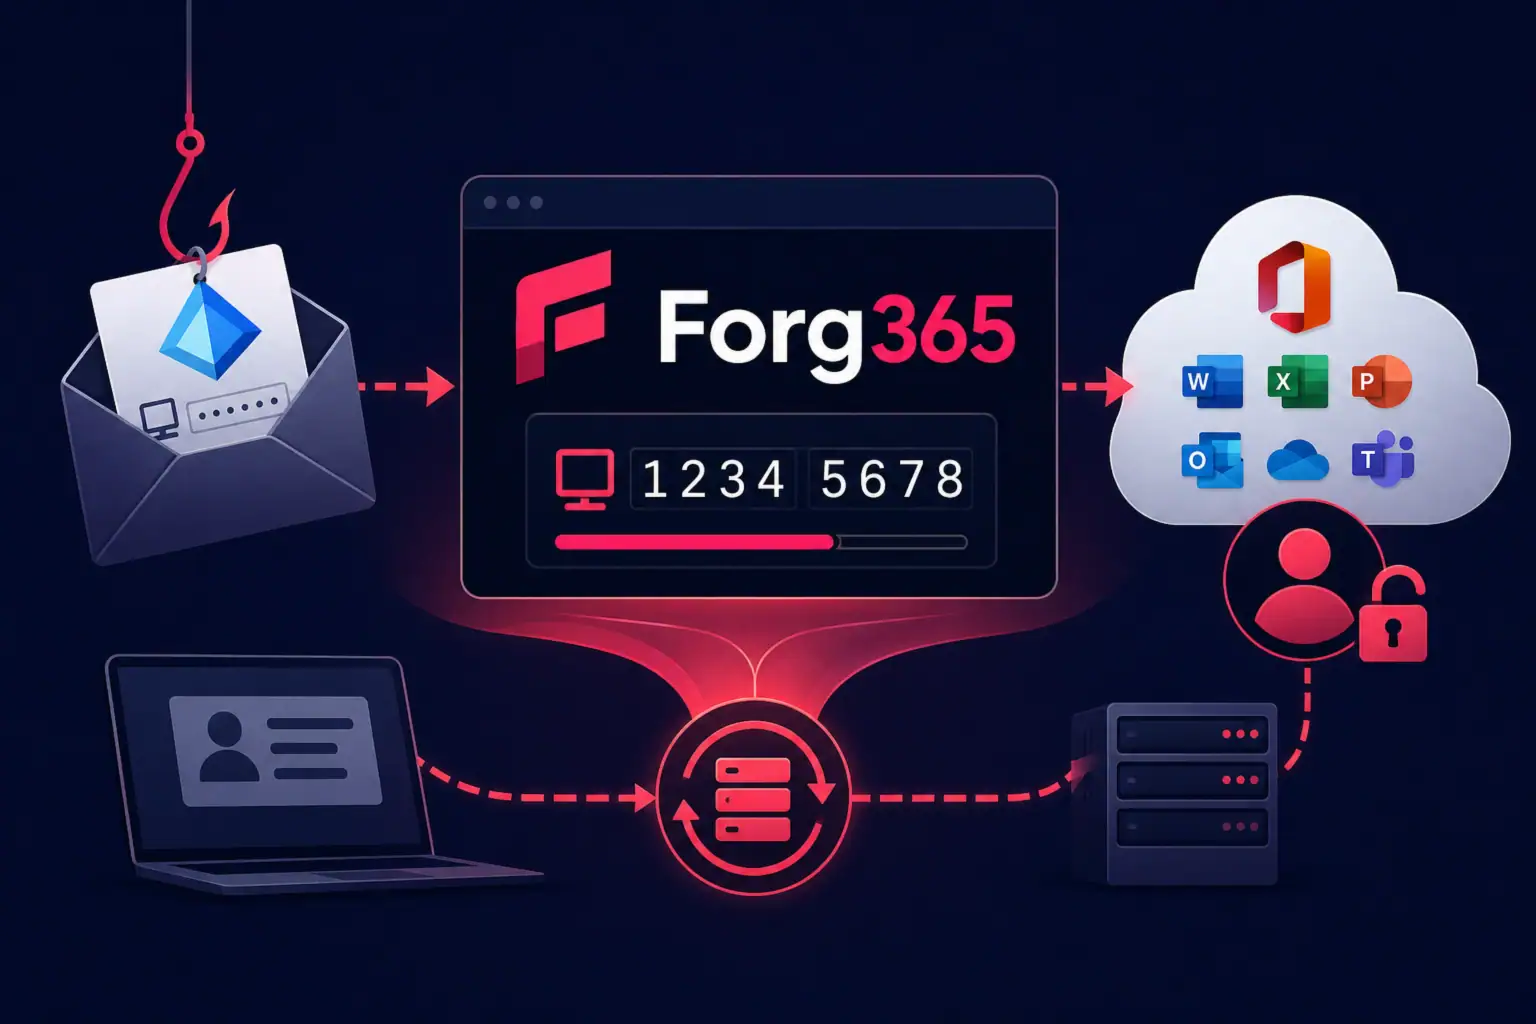
Forg365 — как подписная фишинговая платформа объединяет ИИ, обход MFA и постэксплуатацию
Исследователи из ZeroBAC раскрыли детали новой платформы «фишинг как услуга» (PhaaS) под названием Forg365, нацеленной на учётные записи Microsoft 365. ...





