Новости кибербезопасности
Будьте в курсе последних инцидентов, уязвимостей и изменений в ландшафте угроз. Мы освещаем утечки данных, ransomware-кампании, критические CVE и регуляторные новости — с контекстом, что это значит для вас и как защититься.
Критическая уязвимость десериализации в JetBrains TeamCity активно эксплуатируется — CISA требует патч до 8 августа
CISA 5 августа 2026 года внесла уязвимость CVE-2026-63077 в каталог Known Exploited Vulnerabilities (KEV), подтвердив её активную эксплуатацию. Уязвимость затрагивает ...
CISA внесла в каталог KEV три активно эксплуатируемые уязвимости — одну из них связывают с ИИ-атакой
CISA внесла в каталог Known Exploited Vulnerabilities (KEV) три уязвимости с подтверждённой активной эксплуатацией: критическую RCE в Langflow (CVE-2026-9198, CVSS ...
Активная эксплуатация уязвимостей N-able N-central: неполный патч, захват серверов и персистентность через Cloudflare
Компания N-able подтвердила активную эксплуатацию критических уязвимостей обхода аутентификации в платформе N-central — системе удалённого мониторинга и управления (RMM), которую ...
Самораспространяющийся червь в npm: как компрометация Keyv затронула сотни пакетов
4 августа 2026 года в экосистеме npm зафиксирована масштабная атака на цепочку поставок: вредоносный код, впервые обнаруженный в [email protected], распространился ...
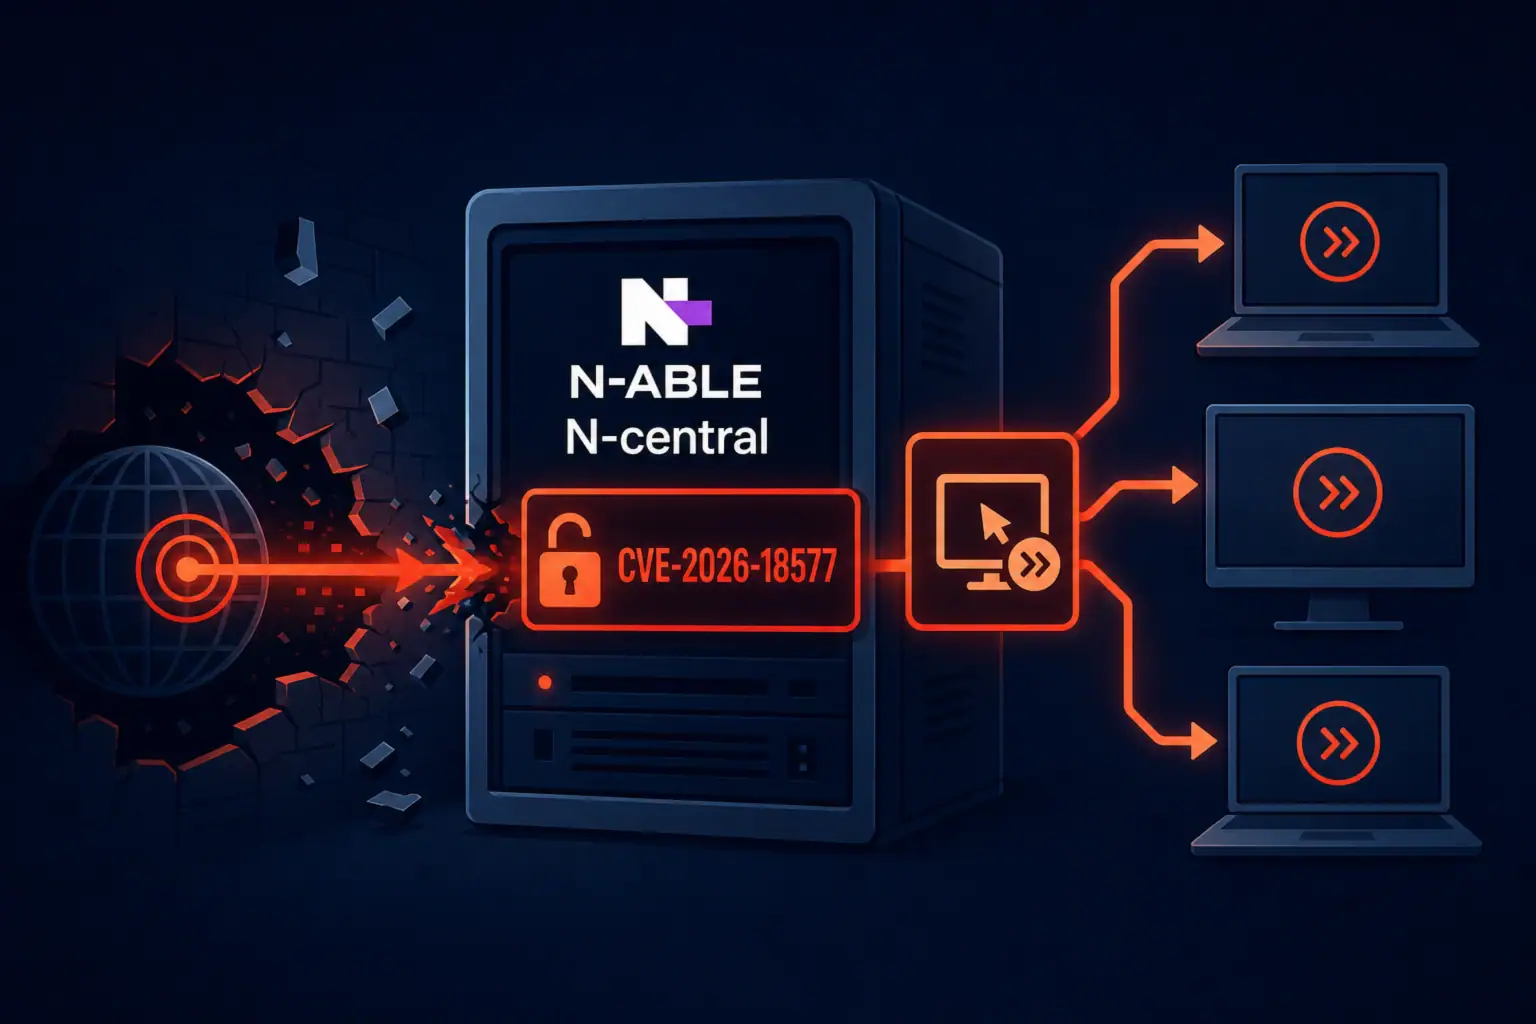
Уязвимость обхода аутентификации в N-able N-central активно эксплуатируется — CISA требует патч до 6 августа
CVE-2026-18577 — уязвимость обхода аутентификации в платформе удалённого мониторинга N-able N-central (CVSS 8.2) — внесена CISA в каталог Known Exploited ...
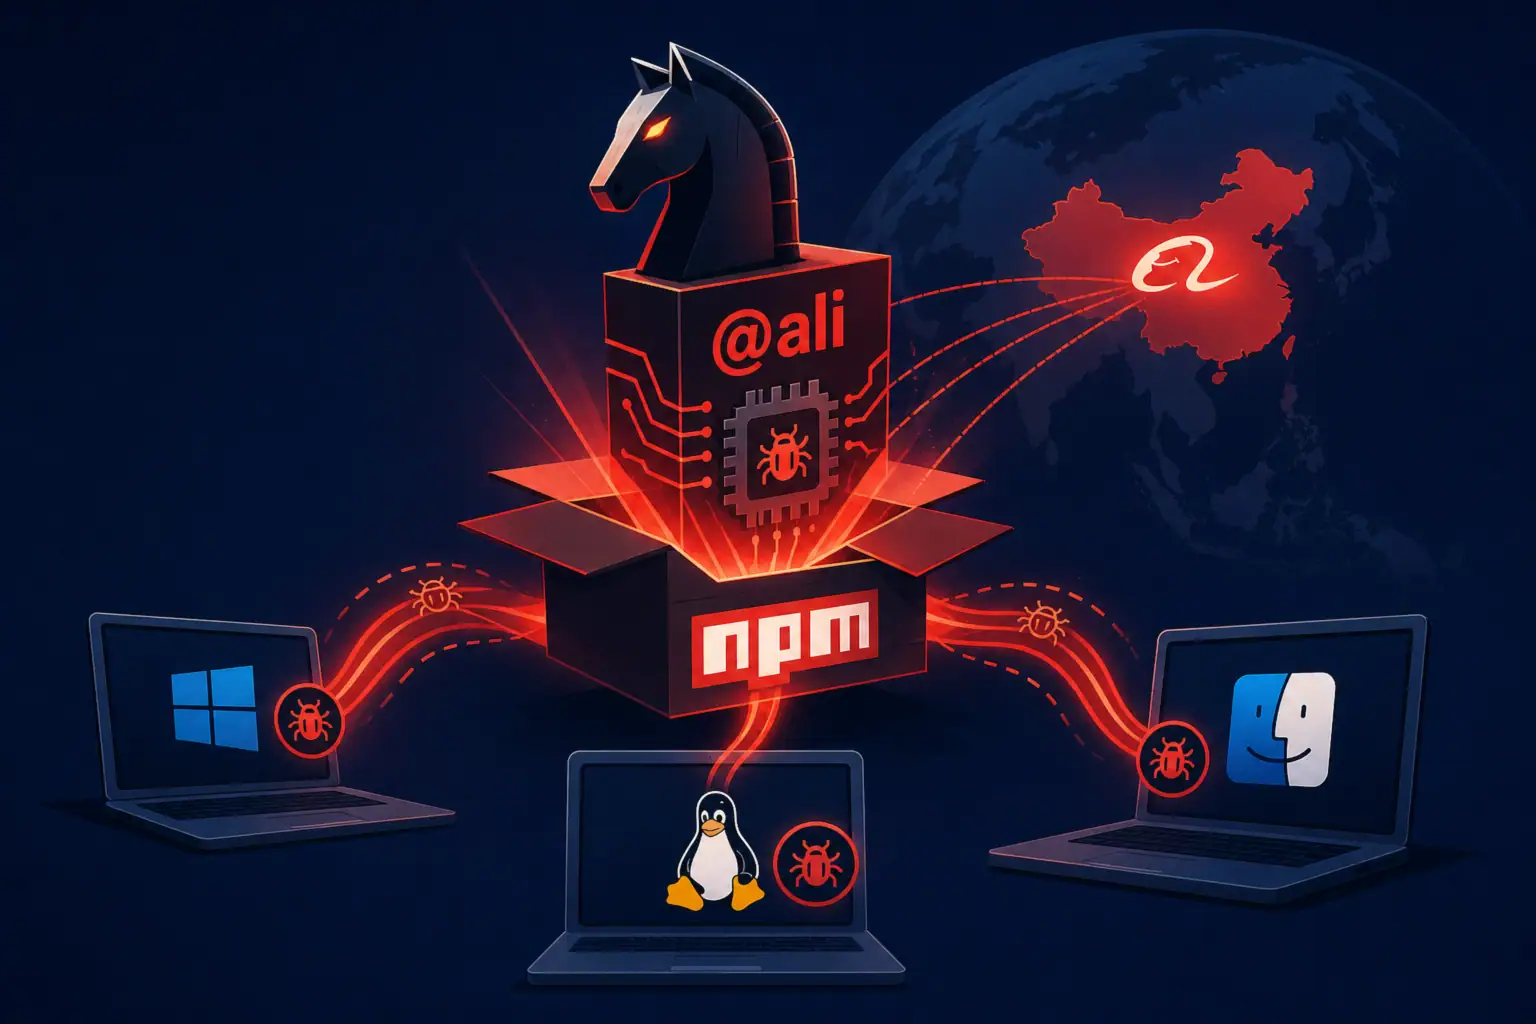
Вредоносные npm-пакеты имитируют инструменты Alibaba и доставляют кроссплатформенный RAT
Исследователи компании Socket обнаружили 18 вредоносных npm-пакетов, нацеленных на разработчиков, использующих инструменты экосистемы Alibaba Group. Пакеты имитируют приватные компоненты из ...
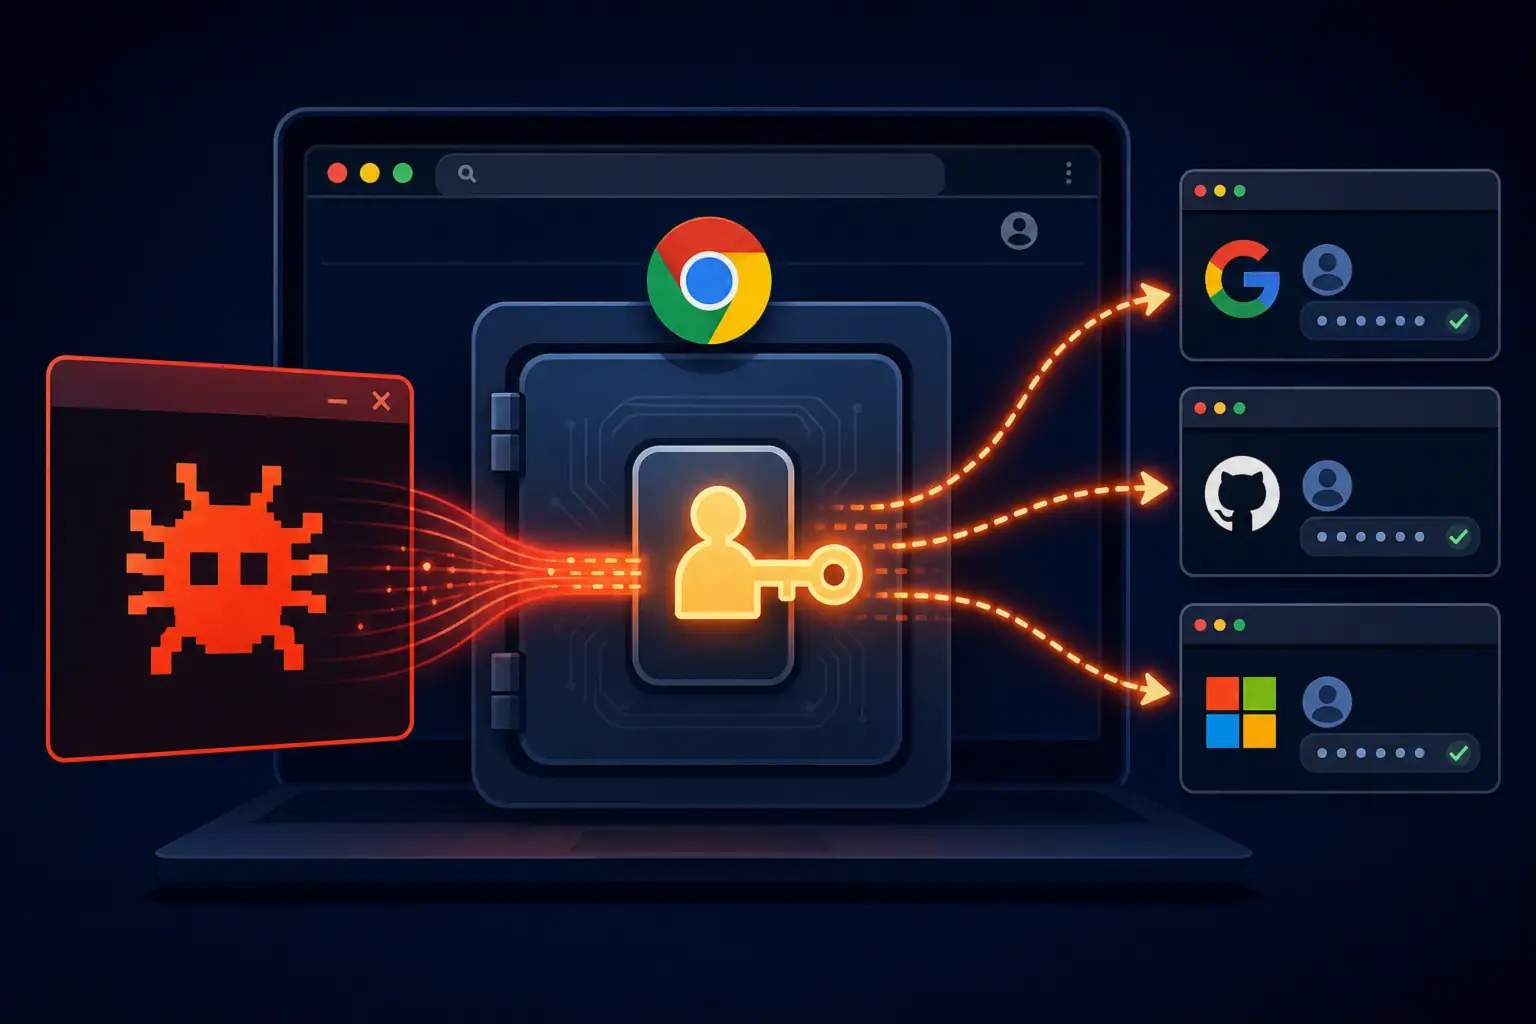
Pass-ta-key: как вредоносное ПО обходит защиту passkey в Google Password Manager на Windows
Исследователи Palo Alto Networks Unit 42 опубликовали исследование трёх постэксплуатационных техник, позволяющих вредоносному ПО, работающему с правами обычного пользователя на ...
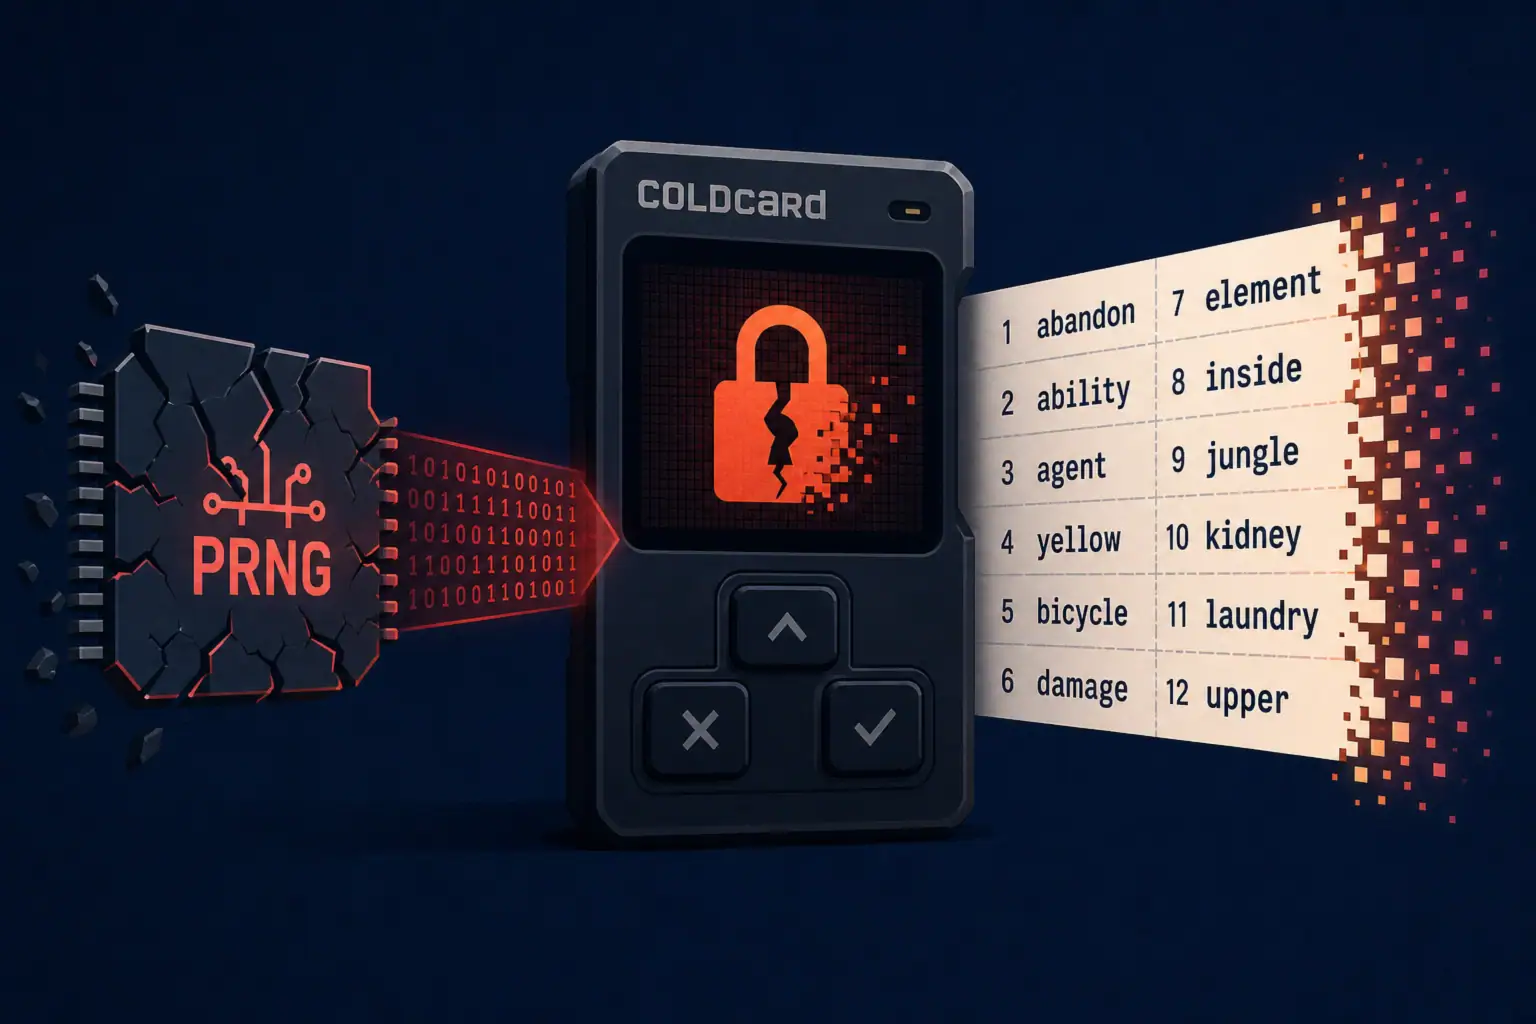
Уязвимость в прошивке Coldcard позволяла предсказать сид-фразы — связь с кражей $70 млн под вопросом
Исследователи Block раскрыли критическую ошибку в прошивке аппаратных кошельков Coldcard производства канадской компании Coinkite: начиная с марта 2021 года генерация ...
Статические учётные данные в Cisco Secure FMC эксплуатируются как zero-day — CISA требует патча до 1 августа
29 июля 2026 года Агентство по кибербезопасности и защите инфраструктуры США (CISA) внесло уязвимость CVE-2026-20316 в каталог известных эксплуатируемых уязвимостей ...
Adobe устранила критическую уязвимость максимальной серьёзности в Campaign Classic и восемь брешей в Bridge
Adobe выпустила обновления безопасности, устраняющие уязвимость максимальной критичности CVE-2026-48449 (CVSS 10.0) в платформе маркетинговой автоматизации Adobe Campaign Classic (ACC). Уязвимость ...





