Noticias de Ciberseguridad
Mantente informado sobre los últimos incidentes de ciberseguridad, vulnerabilidades y cambios en el panorama de amenazas. Cubrimos filtraciones de datos, campañas de ransomware, CVEs críticos y actualizaciones regulatorias – con contexto sobre qué significa para ti y cómo protegerte.
CISA añadió vulnerabilidades de WSO2 y Adobe Commerce a su catálogo de vulnerabilidades explotadas activamente: qué se sabe y qué genera dudas
El 24 de septiembre de 2026, la Agencia de Ciberseguridad y Seguridad de la Infraestructura de EE. UU. (CISA) añadió ...
CVE-2026-94127: vulnerabilidad crítica en F5 BIG-IP APM explotada para ejecución remota de código en servidores OAuth
La empresa F5 informó sobre la explotación activa de la vulnerabilidad crítica CVE-2026-94127 en el módulo BIG-IP Access Policy Manager ...
CVE-2026-87902: vulnerabilidad de inclusión de archivos locales en WordPress: a quién afecta y cómo protegerse
El 22 de septiembre de 2026, WordPress publicó una actualización de emergencia 7.1.2, que corrige la vulnerabilidad crítica CVE-2026-87902 (CVSS ...
ShinyHunters afirma haber hackeado al FBI: qué está confirmado y qué sigue siendo solo afirmaciones de los hackers
El 22 de septiembre de 2026, el grupo ShinyHunters declaró haber comprometido sistemas del Buró Federal de Investigación de Estados ...
BigDiskBuster: PoC público capaz de bloquear las actualizaciones de Microsoft Defender llenando el disco
El 19 de septiembre se publicó en GitHub la herramienta BigDiskBuster, un proof of concept diseñado para bloquear las actualizaciones ...
CVE-2026-65660 en SharePoint: spoofing o ejecución remota de código: qué se sabe y qué hacer
El 11 de agosto de 2026 Microsoft publicó actualizaciones de seguridad para SharePoint Server 2016, 2019 y Subscription Edition, que ...
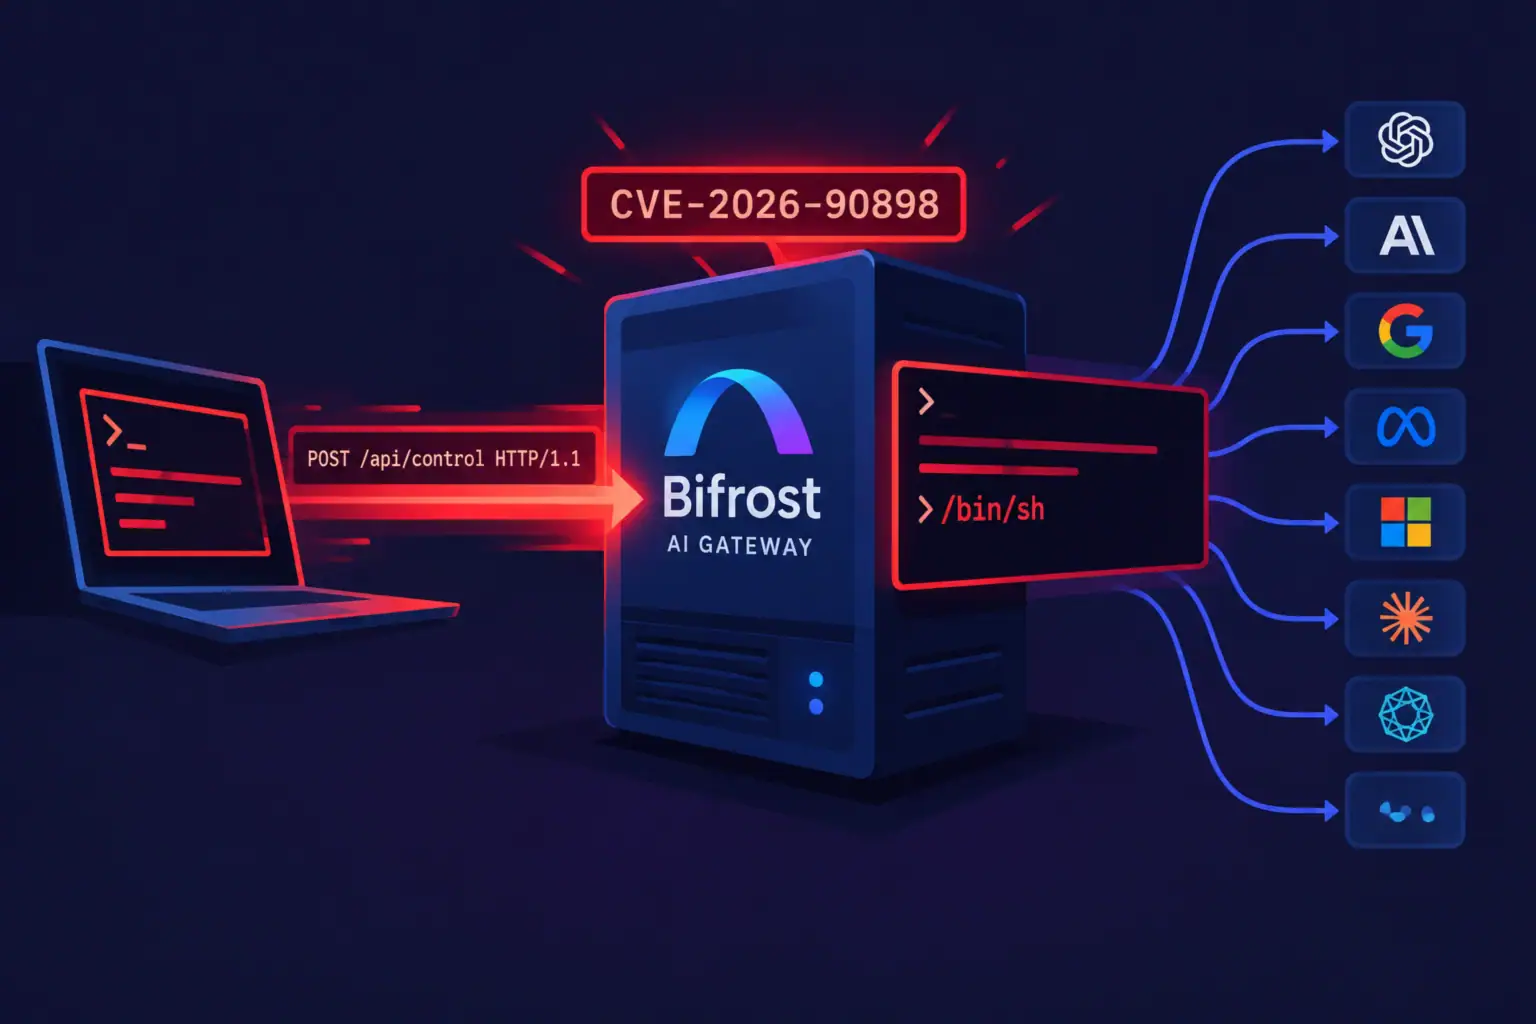
Una vulnerabilidad en Bifrost permite ejecutar comandos sin autenticación a través del registro MCP
En el AI gateway de código abierto Bifrost, que enruta solicitudes a más de 20 proveedores de grandes modelos de ...
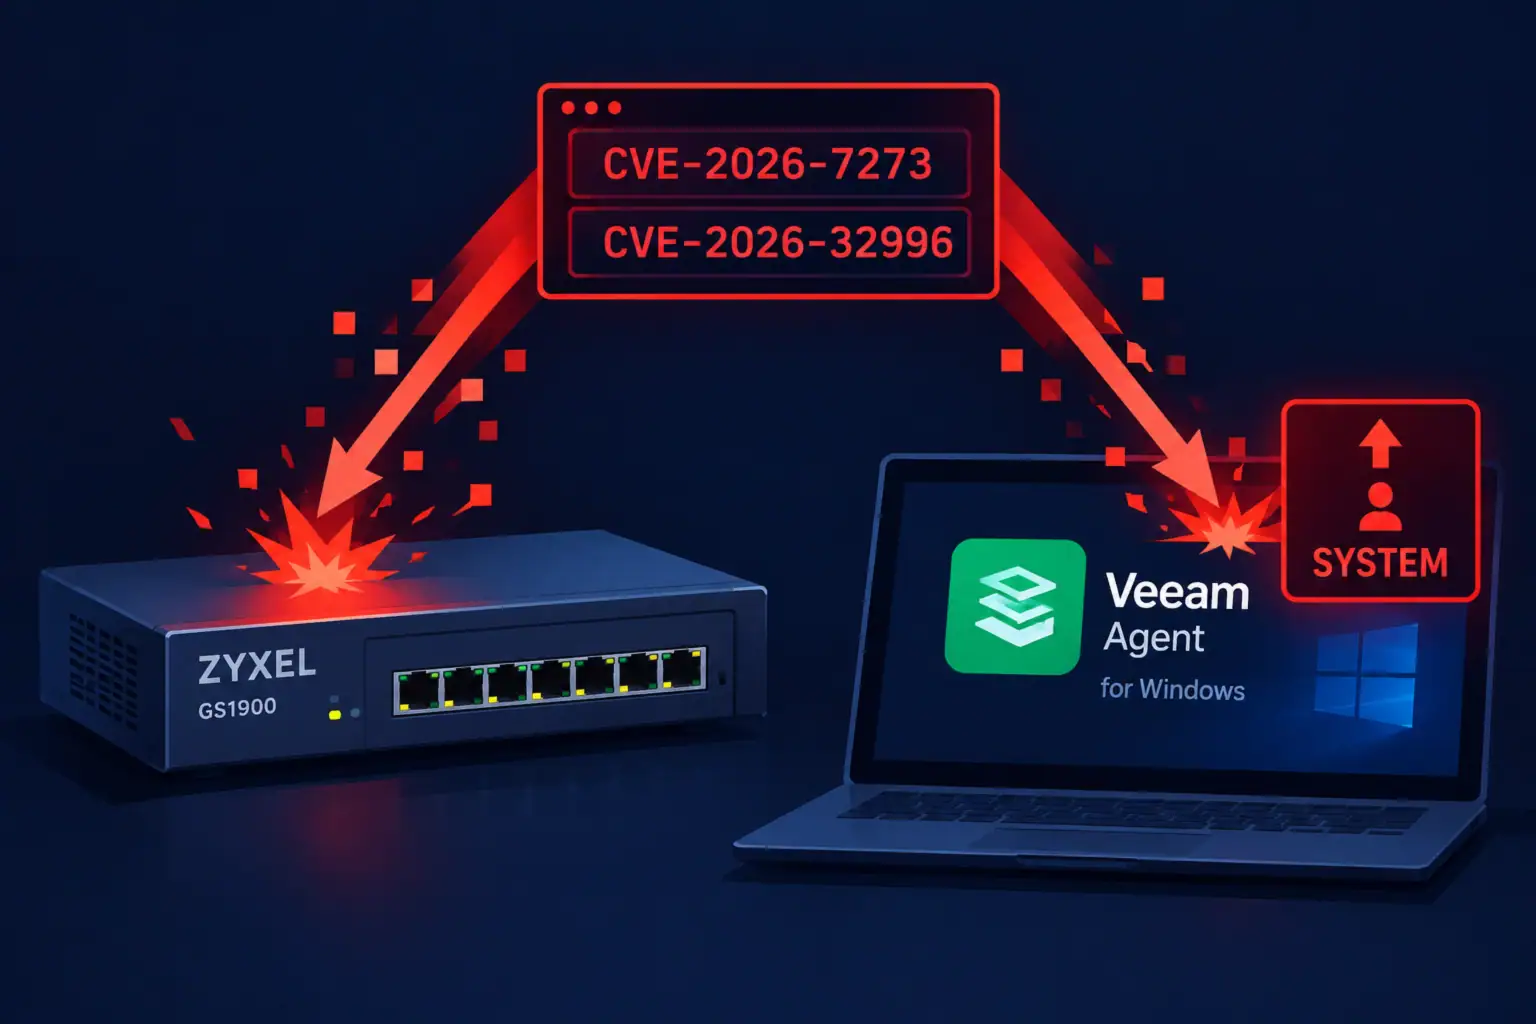
Explotación activa de vulnerabilidades en los switches Zyxel GS1900 y Veeam Agent para Windows
El 21 de septiembre de 2026, CISA añadió al catálogo de vulnerabilidades explotadas de forma conocida (KEV) la vulnerabilidad crítica ...
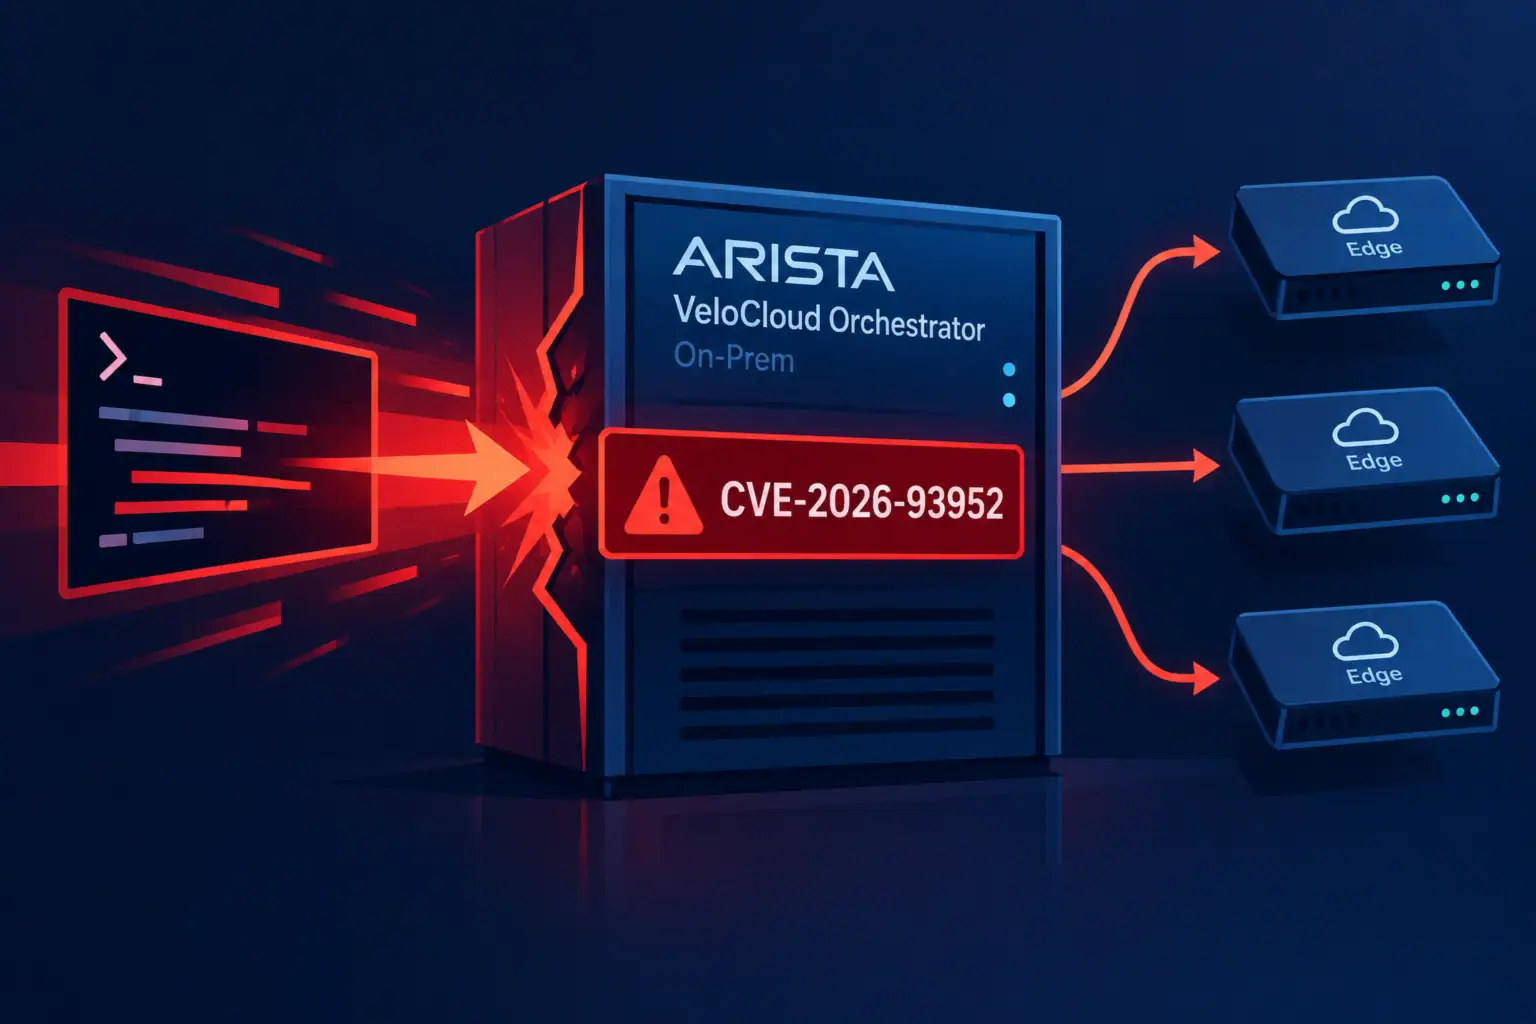
La vulnerabilidad crítica CVE-2026-93952 en VeloCloud Orchestrator se explota activamente: los parches no están disponibles para todas las versiones
El 22 de septiembre de 2026, Arista publicó el Security Advisory 0183, en el que describe la vulnerabilidad crítica CVE-2026-93952 ...
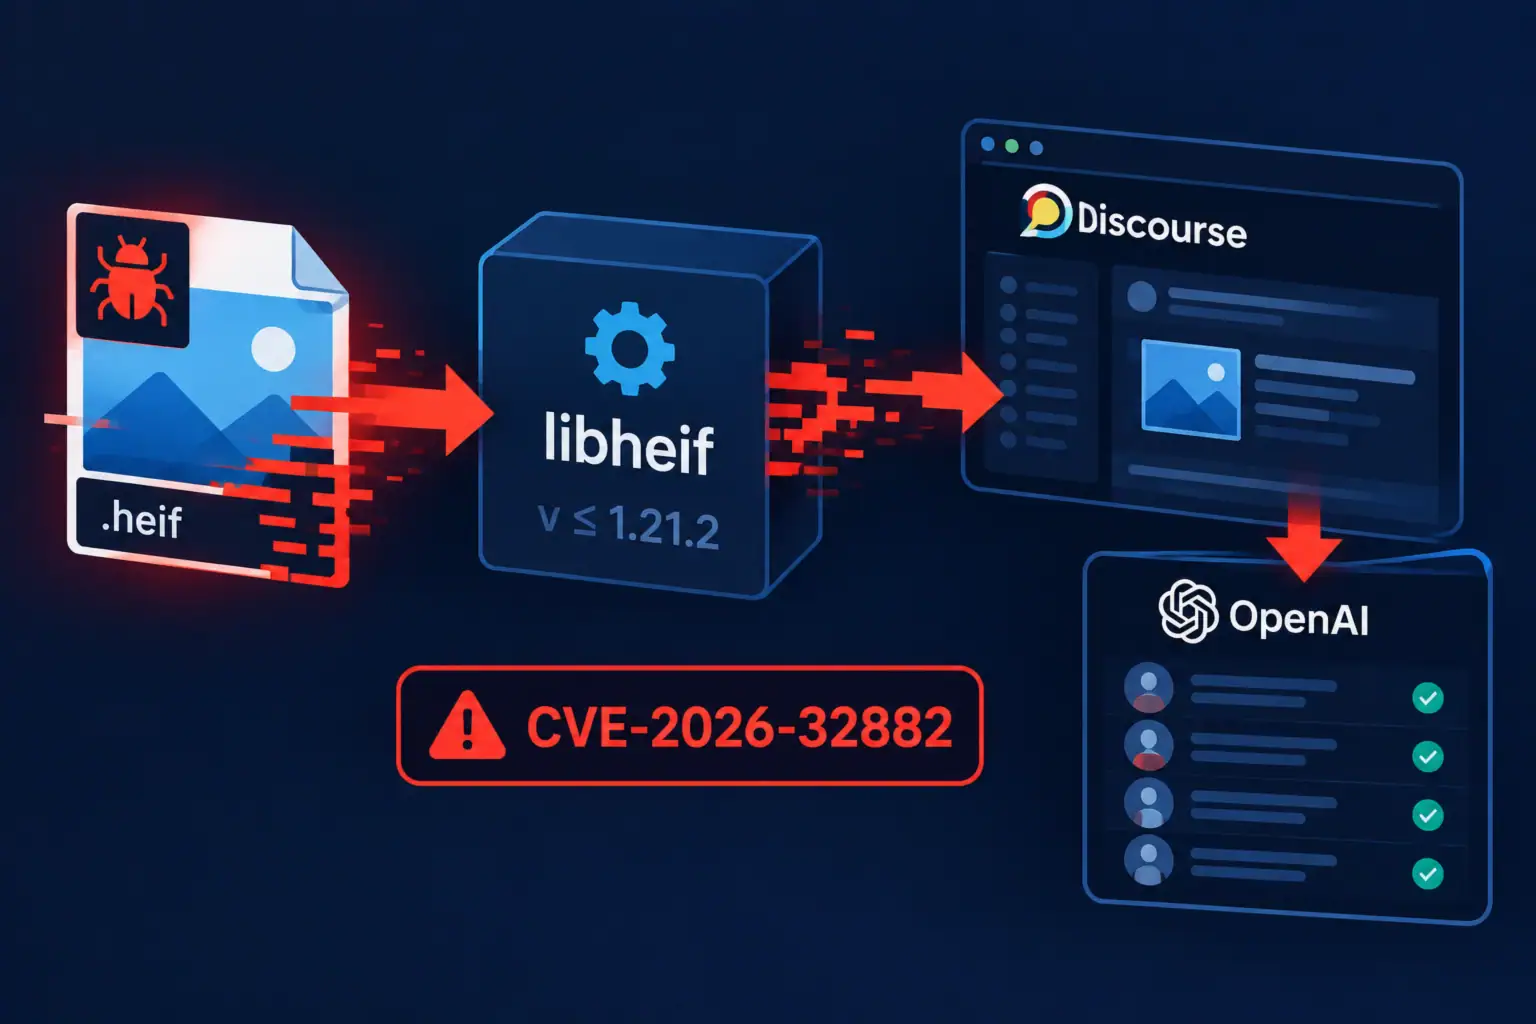
Una vulnerabilidad en libheif permitió a investigadores acceder a cuentas de empleados de OpenAI a través del foro
La vulnerabilidad CVE-2026-32882 en la biblioteca de procesamiento de imágenes libheif se convirtió en un eslabón clave en la cadena ...