Cybersicherheit Nachrichten
Bleiben Sie über die neuesten Cybersicherheitsvorfälle, Schwachstellen und Bedrohungen informiert. Wir berichten über Datenlecks, Ransomware-Kampagnen, kritische CVEs und regulatorische Updates – mit Kontext, was das für Sie bedeutet und wie Sie sich schützen können.
Cisco Secure FMC: Statische Zugangsdaten als Zero-Day in CISA-KEV aufgenommen
Am 29. Juli 2026 hat die US-Behörde für Cybersicherheit und Infrastruktursicherheit (CISA) die Schwachstelle CVE-2026-20316 nach Bestätigung der aktiven Ausnutzung ...
CVE-2026-48449: Adobe schliesst RCE-Lücke in Campaign Classic
Adobe hat Sicherheitsupdates veröffentlicht, die die Schwachstelle maximaler Kritikalität CVE-2026-48449 (CVSS 10.0) in der Marketing-Automatisierungsplattform Adobe Campaign Classic (ACC) beheben. ...
Ransomware-Angriff auf Fairlife: Anubis-Gruppe und Folgen
Coca-Cola hat offiziell bestätigt, dass der Erpressungsangriff auf ihre milchverarbeitende Tochtermarke Fairlife mit unbefugtem Zugriff auf Systeme und Datendiebstahl einherging. ...
BlueHammer (CVE-2026-33825) in Windows: Risiko, Kontext und Streit um MSRC
Die Schwachstelle der lokalen Privilegienerweiterung CVE-2026-33825, die Microsoft Windows betrifft, wurde zum Ausgangspunkt eines öffentlichen Konflikts zwischen dem Sicherheitsforscher, der ...
Firefox 151.0.3 schließt JIT-Exploit-Kette IonStack
Mozilla hat das außerplanmäßige Update Firefox 151.0.3 veröffentlicht, das die hochgradig kritische Schwachstelle CVE-2026-10702 im JIT-Compiler des Browsers behebt. Der ...
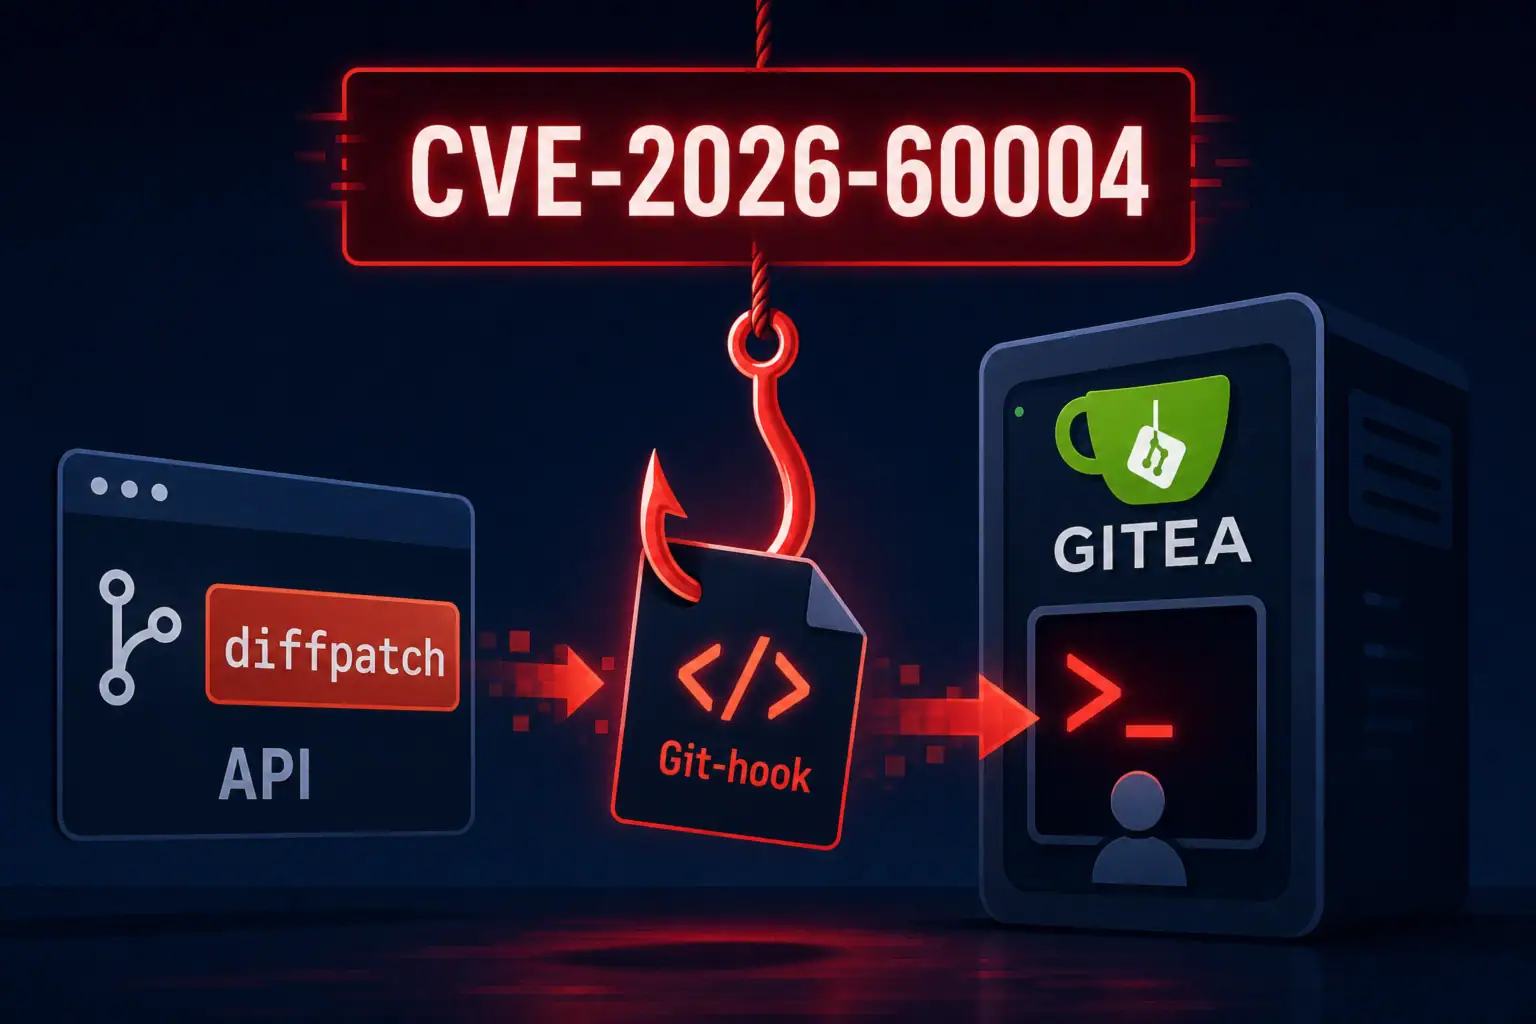
Kritische Gitea-Schwachstelle erlaubt RCE über diffpatch-Endpoint
Gitea hat eine kritische Schwachstelle für Remote Code Execution (CVE-2026-60004, CVSS 9.8) behoben, die es einem Benutzer mit Schreibrechten in ...
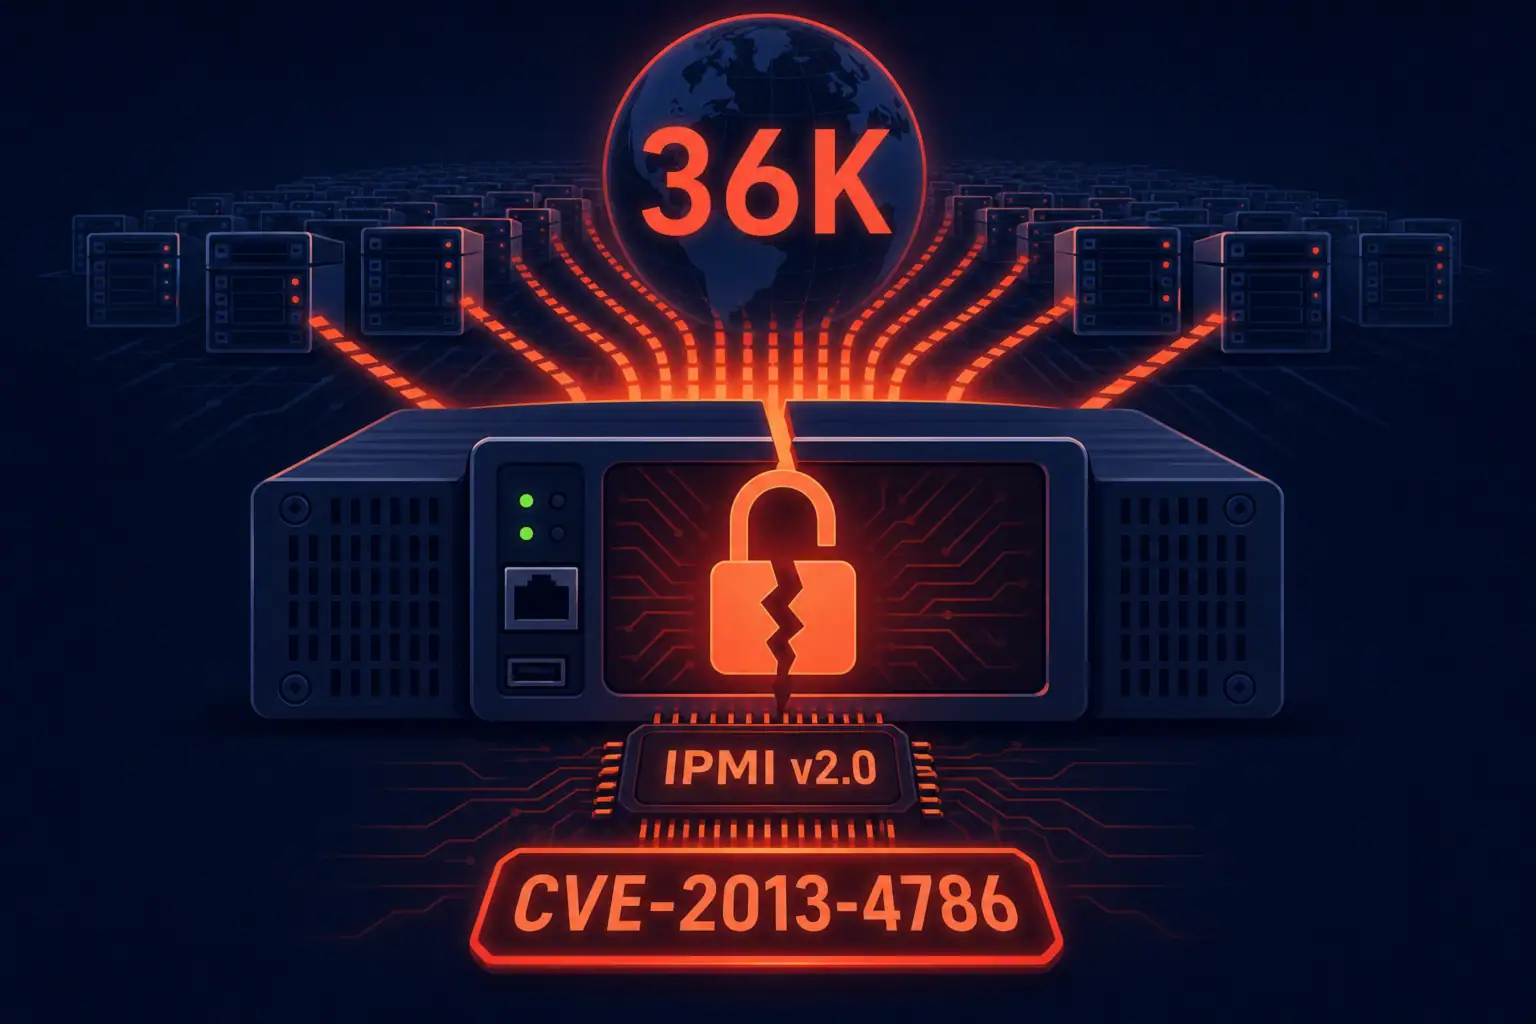
IPMI BMC-Controller exponiert: CVE-2013-4786 erlaubt Passwort-Cracking
Nach Angaben der Forschenden des Unternehmens Lava sind mehr als 36.000 Baseboard Management Controller (BMC) mit dem Protokoll IPMI aus ...
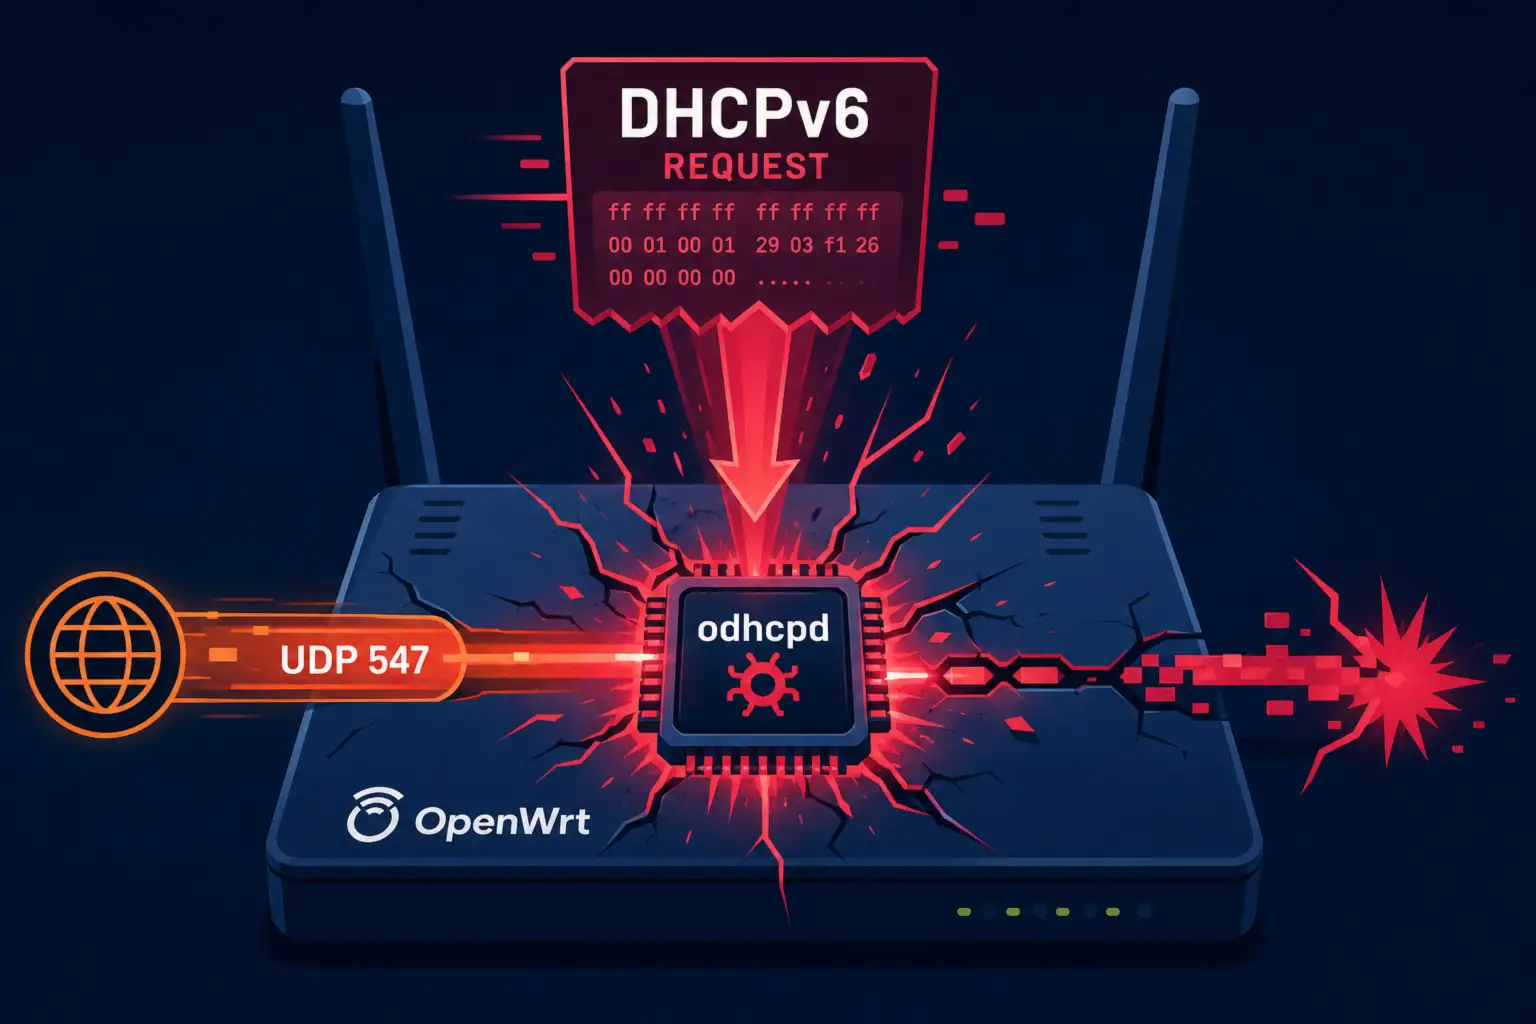
CVE-2026-53921 in odhcpd: Remote Code Execution auf OpenWrt-Routern
Das OpenWrt-Projekt hat die Version 24.10.8 veröffentlicht, die die kritische Schwachstelle CVE-2026-53921 (CVSS 3.1: 9.8) behebt – ein Stack-Buffer-Overflow im ...
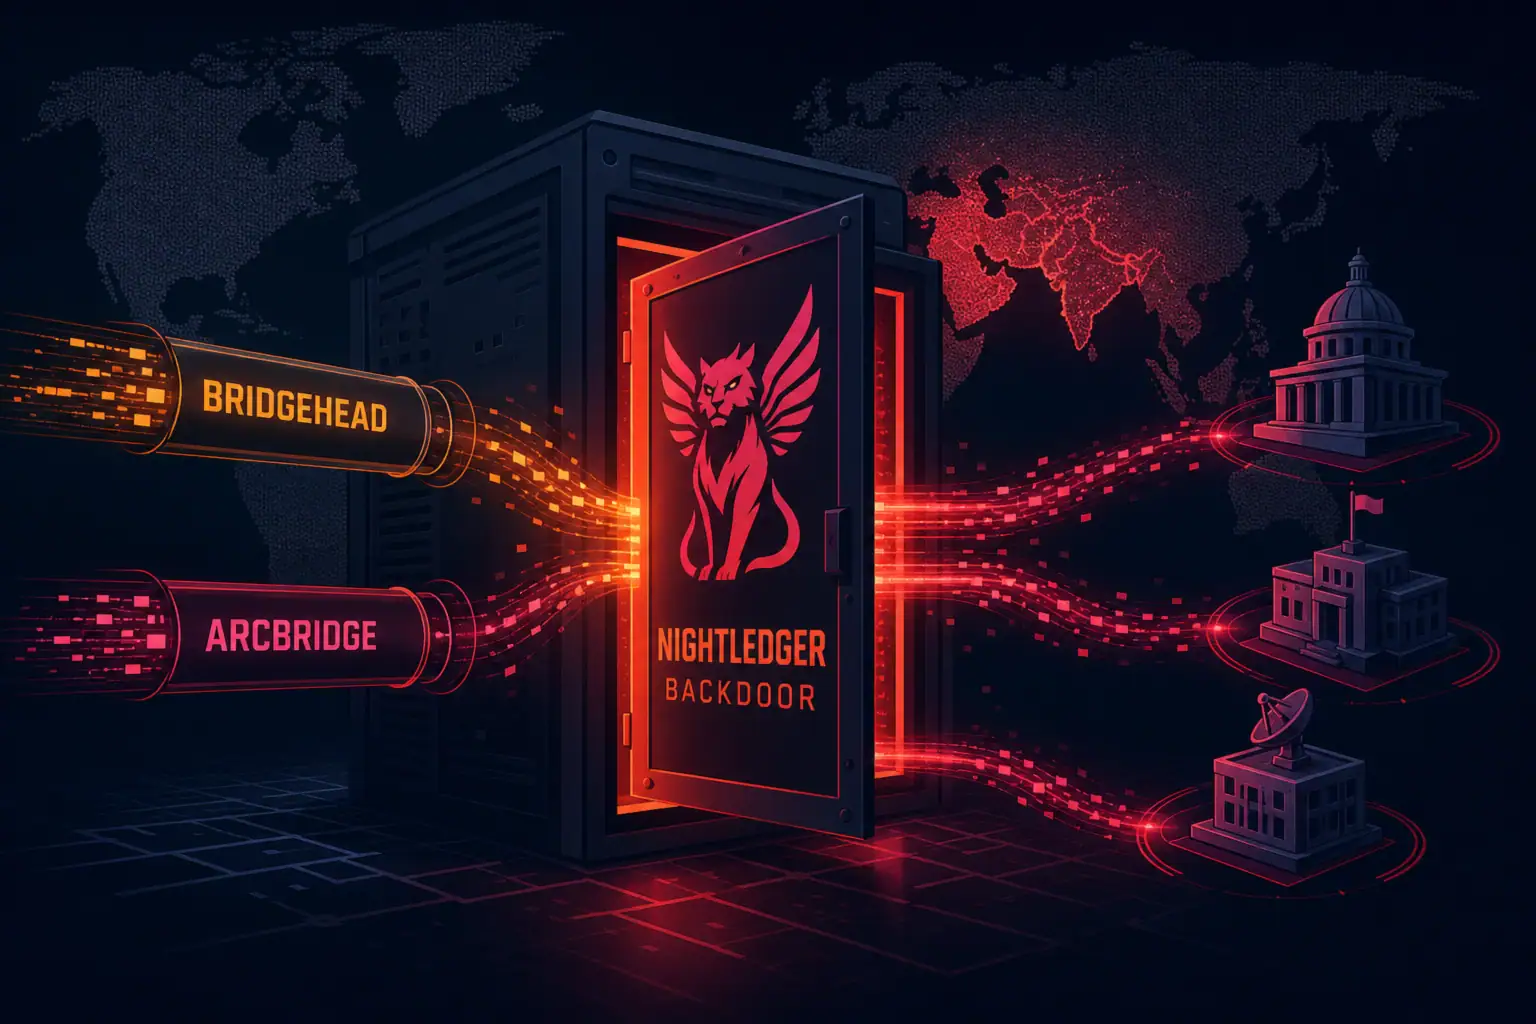
Iranische APT Nimbus Manticore nutzt NightLedger und WebSocket-Tunnel
Nach Erkenntnissen führt die iranische Gruppierung Nimbus Manticore (auch bekannt als Mirage Kitten, Smoke Sandstorm, UNC1549) eine Reihe von Cyberangriffen ...
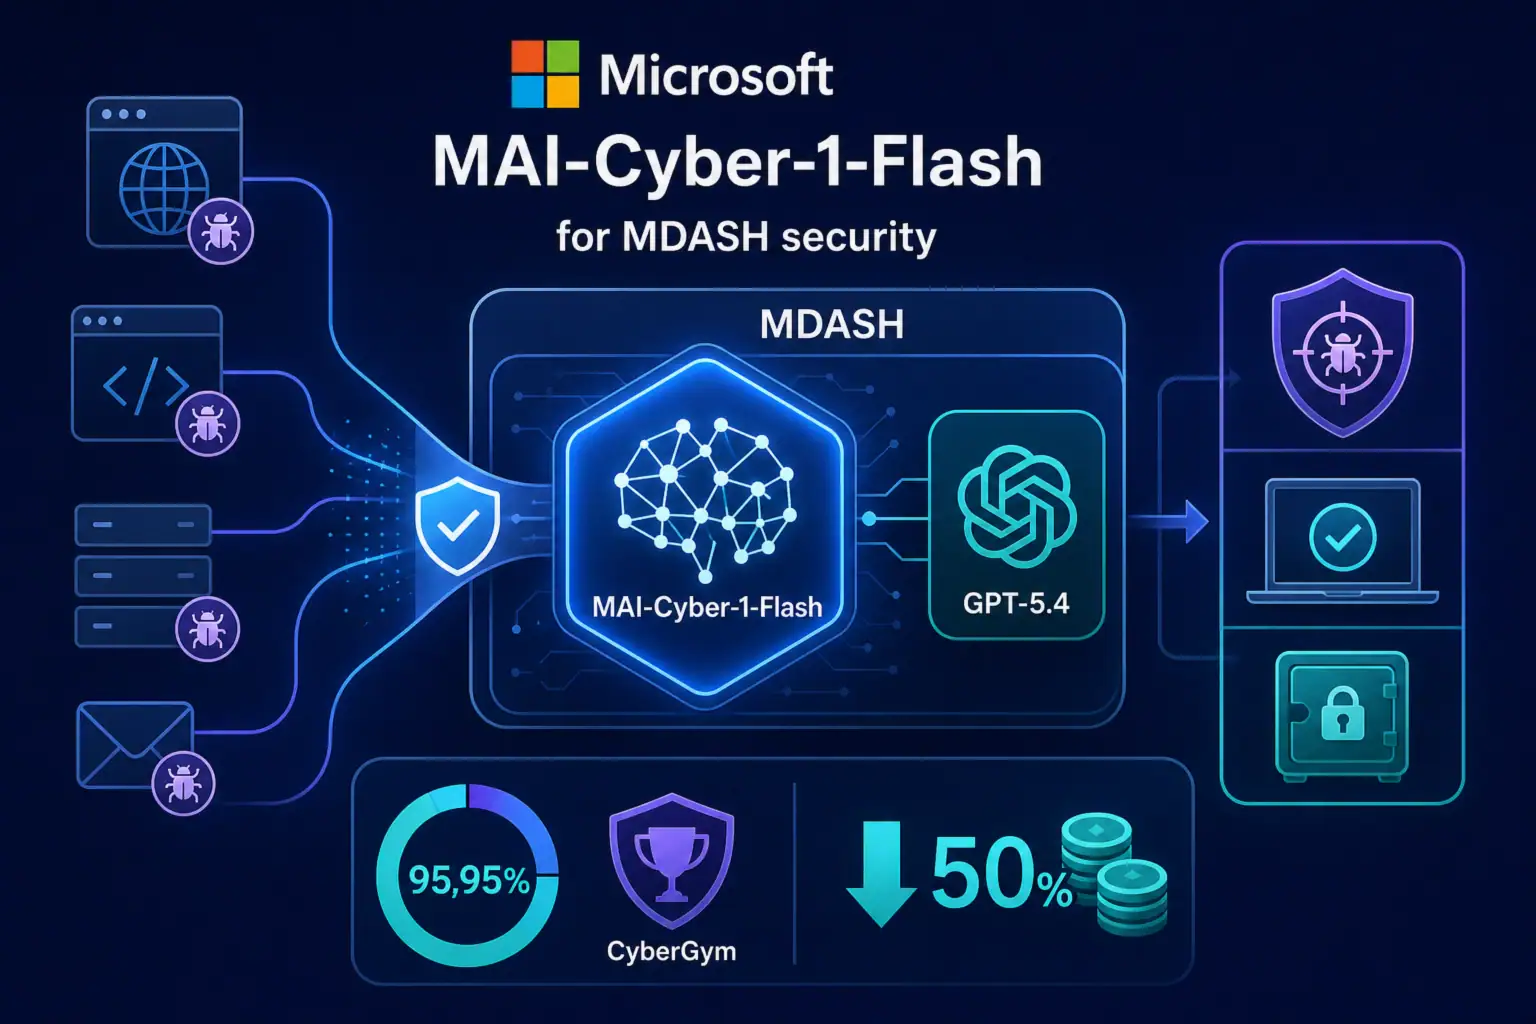
MAI-Cyber-1-Flash in MDASH: Benchmarks, Kosten und Grenzen
Microsoft hat MAI-Cyber-1-Flash vorgestellt – das erste KI-Modell des Unternehmens, das speziell für Aufgaben der Cybersicherheit entwickelt wurde. Das Modell ...