Новини кібербезпеки
Будьте в курсі останніх інцидентів, вразливостей та змін у ландшафті загроз. Ми висвітлюємо витоки даних, ransomware-кампанії, критичні CVE та регуляторні новини – з контекстом, що це означає для вас і як захиститися.
Компрометація сервісу підтримки Discord: що відомо, ризики та дії користувачів
20 вересня 2025 року Discord повідомив про інцидент інформаційної безпеки, спричинений компрометацією стороннього провайдера клієнтської підтримки. За попередніми даними, подія ...
MatrixPDF: фішинг через PDF і обхід фільтрів Gmail — як працює атака та як їй протидіяти
Кіберзлочинці дедалі частіше використовують легальні можливості формату PDF для фішингу. Дослідники Varonis повідомляють про MatrixPDF — комерційний білдер, що перетворює ...
Критична уразливість Unity Runtime (CVE-2025-59489): що відомо, ризики і як захиститися
У кросплатформному рушії Unity виявлено критичну уразливість CVE-2025-59489 з оцінкою CVSS 8.4, яка присутня щонайменше з версії Unity 2017.1. Помилка ...
Crimson Collective заявляє про витік 570 ГБ із GitLab Red Hat Consulting: що відомо, ризики CER і як захиститися
Група здирників Crimson Collective заявила про ексфільтрацію 570 ГБ даних із приблизно 28 000 внутрішніх репозиторіїв Red Hat. Компанія підтвердила ...
Outlook для Windows аварійно завершує роботу: Microsoft підтверджує інцидент із лімітом автентифікації LID: 49586
Класичний Outlook для Windows у частини клієнтів Microsoft 365 падає на старті: користувачі бачать повідомлення «Cannot start Microsoft Outlook», а ...
Верифікація розробників Android: нові правила Google, ризики для відкритих екосистем і поради з безпеки
Google оголосила, що з 2026 року на сертифікованих Android‑пристроях з увімкненим Play Protect встановлення буде дозволене лише для застосунків від ...
CometJacking: як URL-параметри дозволяють зламати агентний ШІ-браузер і вивести дані
Дослідники LayerX представили атаку CometJacking, що використовує приховані інструкції у URL-параметрах для керування поведінкою ШІ-браузера Perplexity Comet та витоку даних ...
Medusa намагалась завербувати співробітника BBC: інсайдерський доступ і атака через MFA-бомбінг
Оператори-вимагачі з угруповання Medusa спробували купити інсайдерський доступ до корпоративної мережі BBC, звернувшись до журналіста з кібербезпеки через зашифрований месенджер. ...
Akira проти SonicWall SSL VPN: як зловмисники проходять MFA та б’ють по резервних копіях
Arctic Wolf повідомляє про еволюцію кампанії викупника Akira, націленої на SonicWall SSL VPN: атакувальники фіксують успішні входи навіть за ввімкненої ...
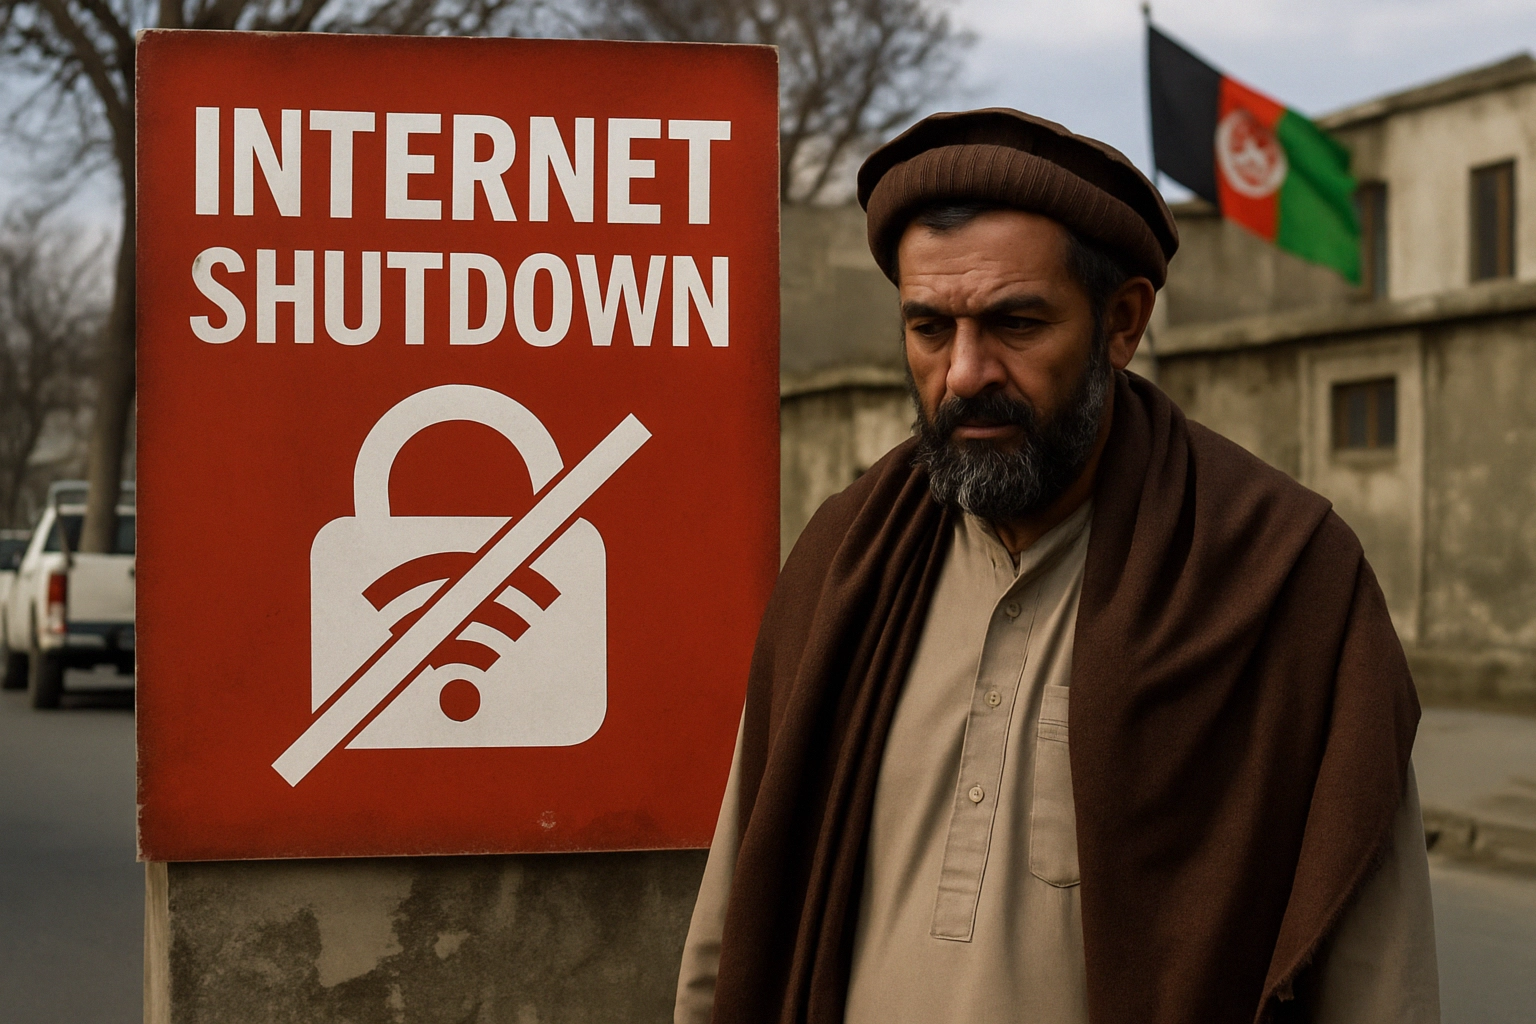
Повне блокування інтернету в Афганістані: технічні деталі, вплив і рекомендації
29 вересня 2025 року в Афганістані було зафіксовано повну втрату доступу до інтернету. За даними моніторингових платформ NetBlocks та Cloudflare ...