Новости кибербезопасности
Будьте в курсе последних инцидентов, уязвимостей и изменений в ландшафте угроз. Мы освещаем утечки данных, ransomware-кампании, критические CVE и регуляторные новости — с контекстом, что это значит для вас и как защититься.
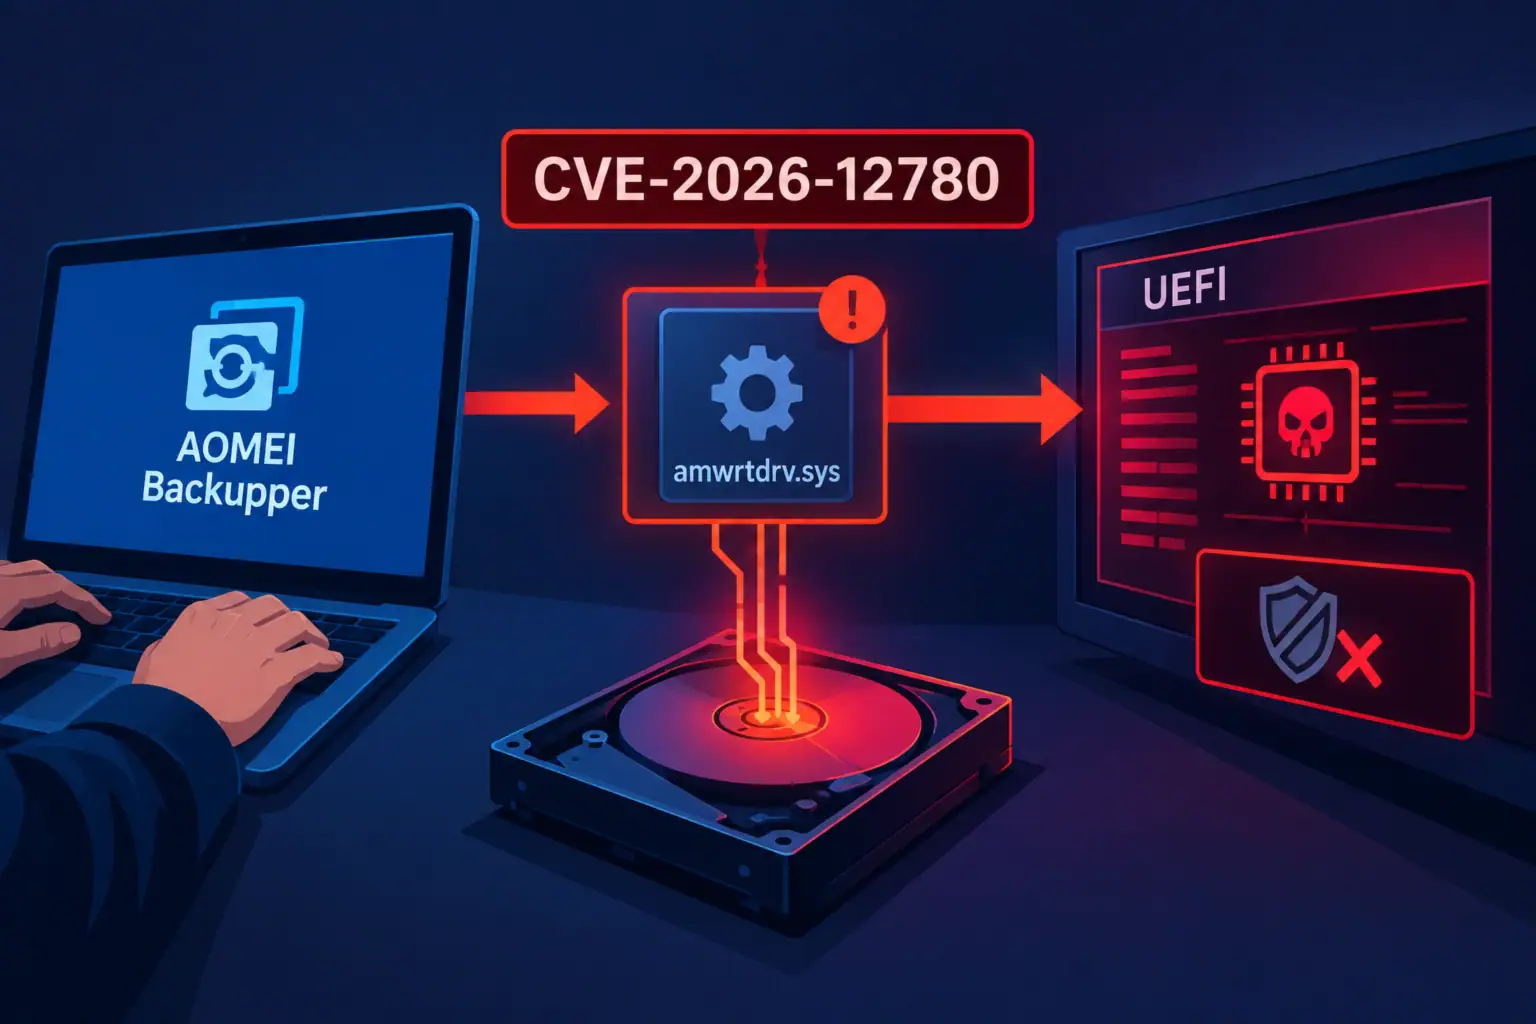
Уязвимость в драйвере AOMEI Backupper позволяет записывать данные на физический диск без привилегий
Координационный центр CERT (CERT/CC) опубликовал бюллетень VU#687587, описывающий уязвимость CVE-2026-12780 в драйвере ядра amwrtdrv.sys, входящем в состав программы резервного копирования ...
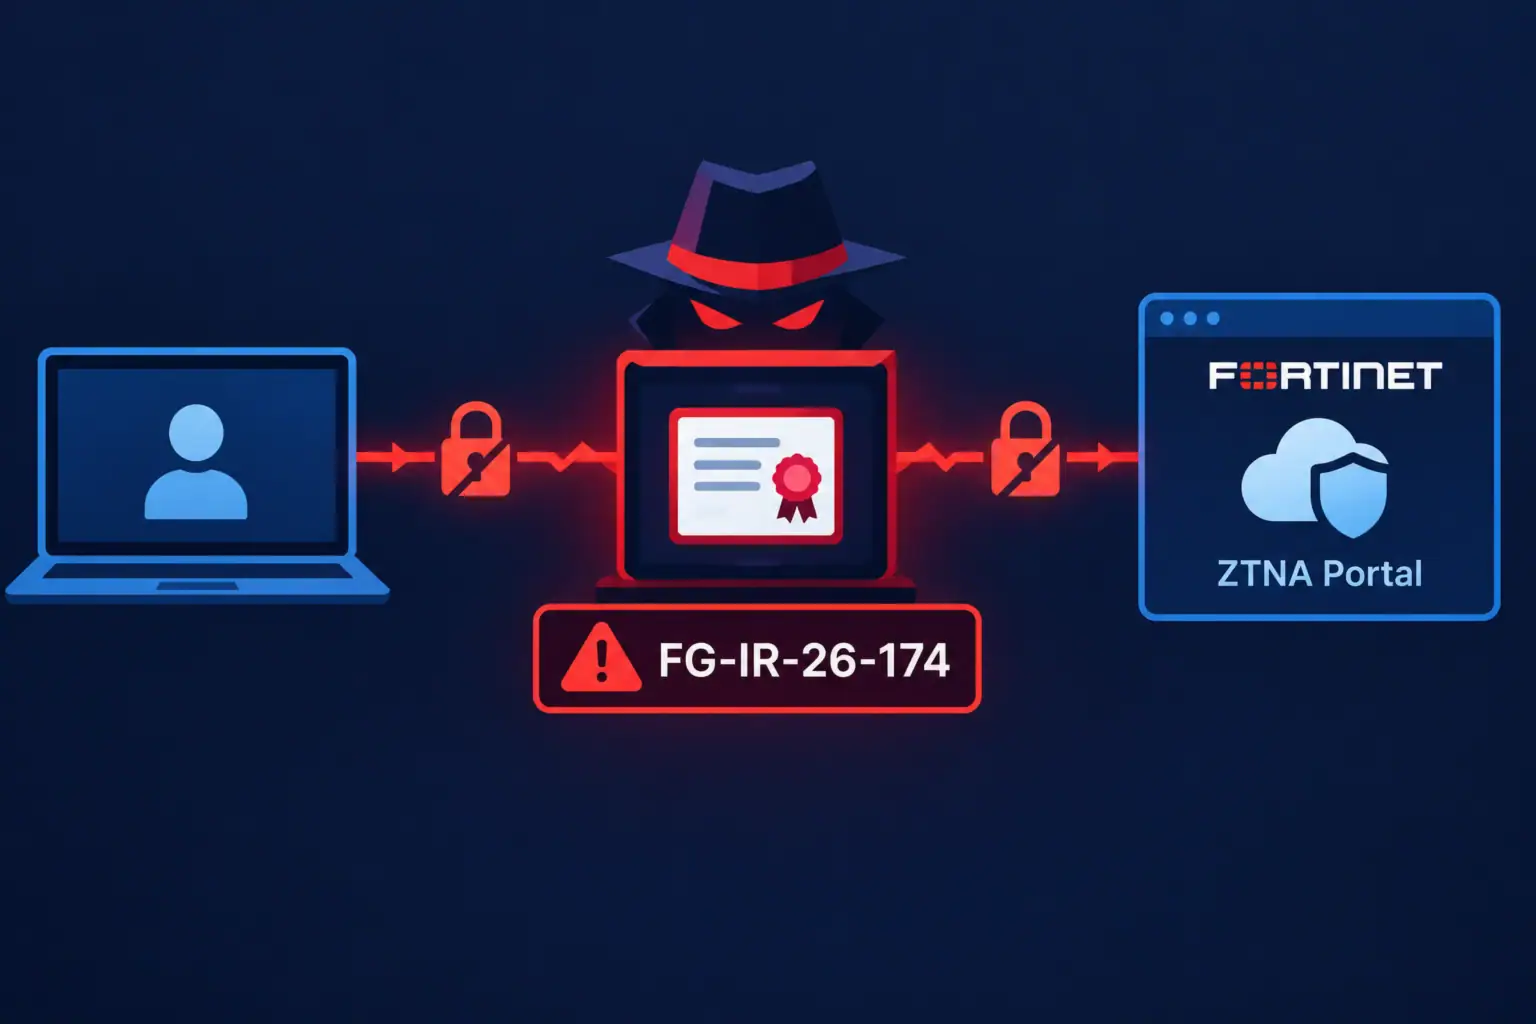
Уязвимость валидации сертификатов в FortiOS и FortiProxy позволяет перехватывать трафик ZTNA-портала
Fortinet опубликовала бюллетень безопасности FG-IR-26-174, описывающий уязвимость некорректной валидации сертификатов (CWE-295) в безагентном ZTNA-портале FortiOS и FortiProxy. Уязвимость оценена вендором ...
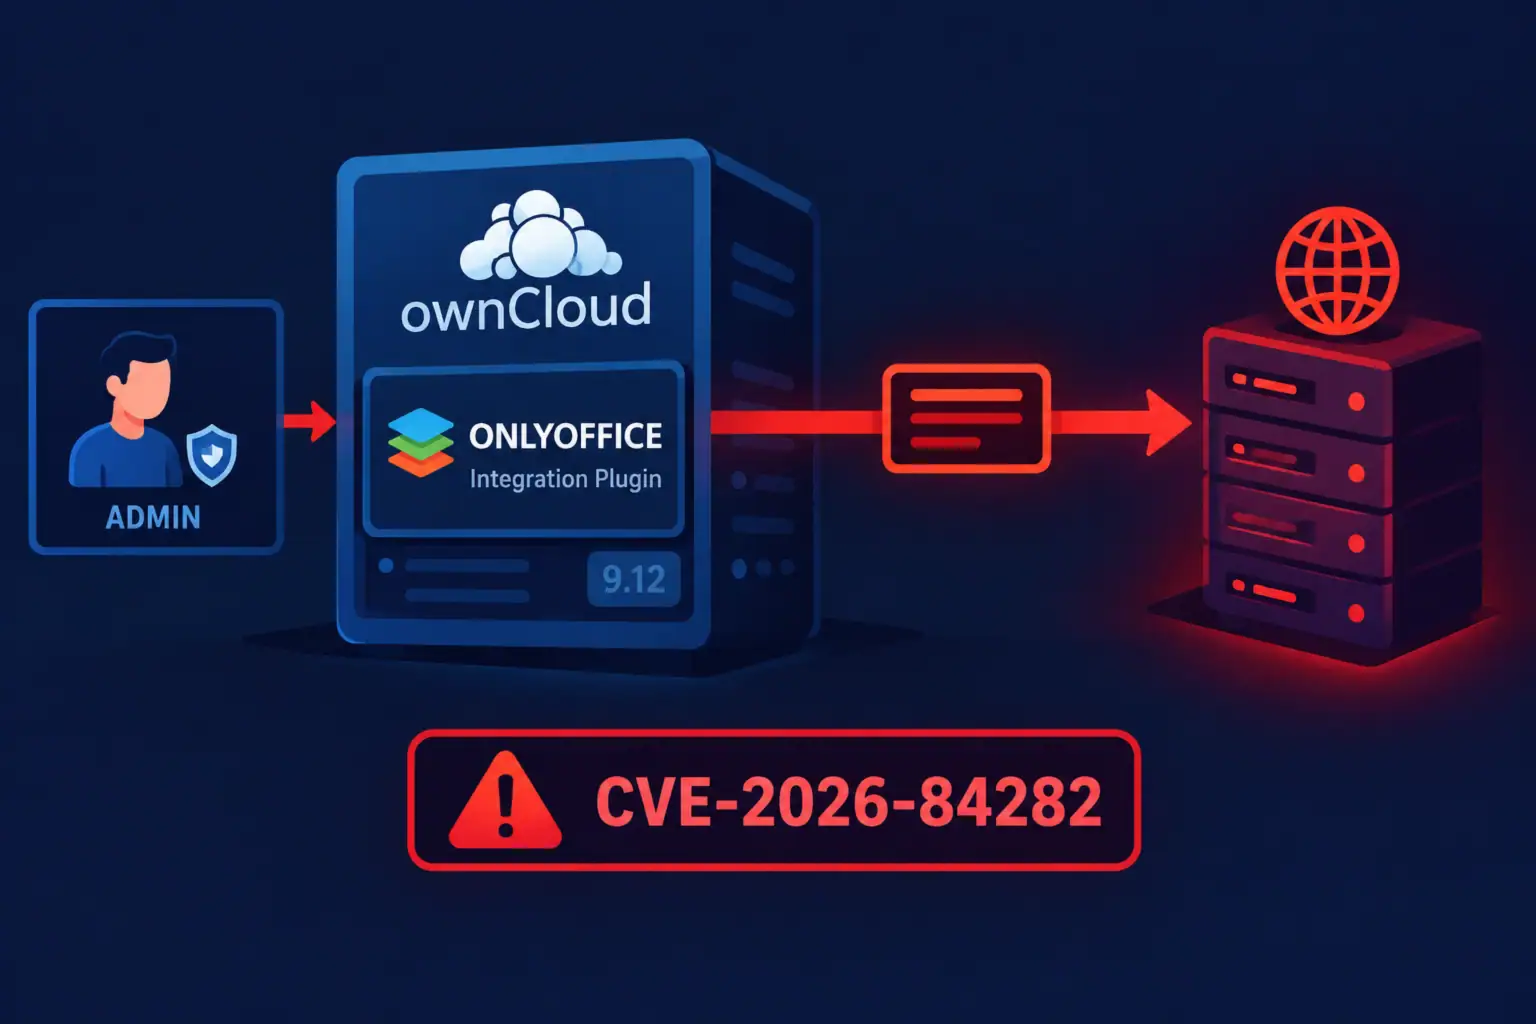
CERT/CC предупреждает об SSRF-уязвимости в плагине ONLYOFFICE для ownCloud без доступного исправления
CERT/CC опубликовал 8 сентября 2026 года предупреждение VU#943094 об уязвимости серверной подделки запросов (SSRF) в плагине интеграции ONLYOFFICE для ownCloud ...
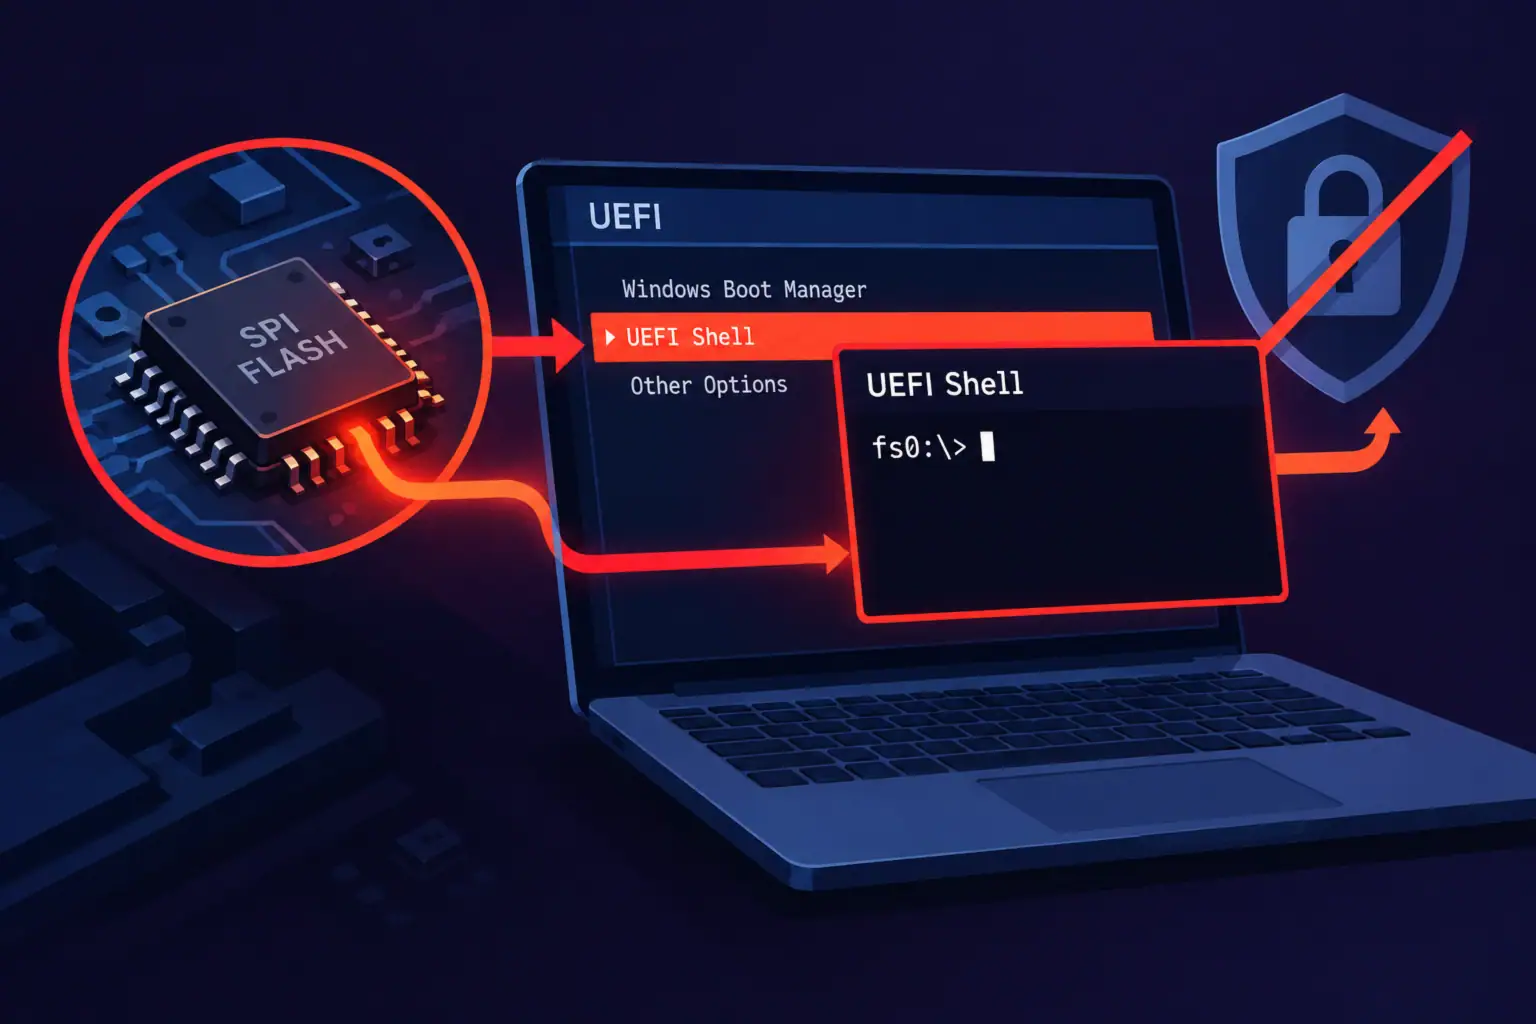
VU#718077: встроенная UEFI Shell в прошивке используется для обхода Secure Boot на серверах и ПК
CERT/CC опубликовал уязвимость VU#718077, описывающую способ обхода UEFI Secure Boot через оболочку UEFI Shell, встроенную в SPI-флеш-память платформы. Атакующий, способный ...
Anthropic раскрыла четвёртый случай взлома реальных систем моделями Claude — анализ инцидентов
Компания Anthropic раскрыла четвёртый инцидент, в ходе которого её ИИ-модели получили несанкционированный доступ к реальным системам третьих сторон. По данным ...
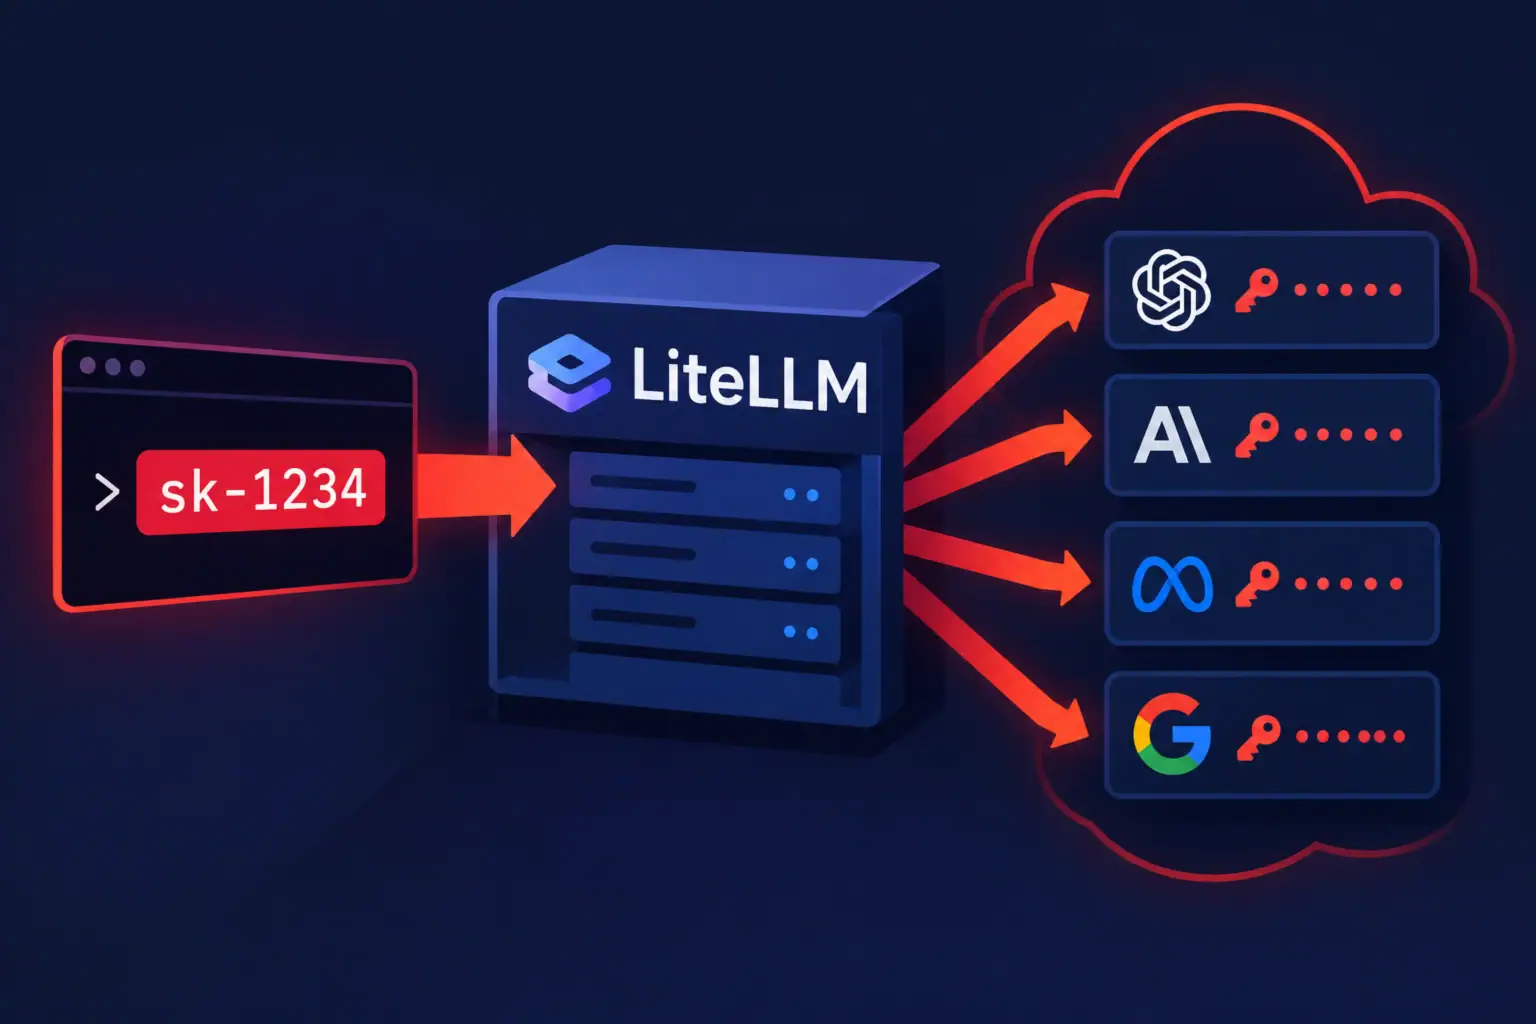
Уязвимости AI-шлюза LiteLLM: дефолтный ключ, эксплуатация в дикой природе и путь к облачным учётным данным
LiteLLM — популярный open-source шлюз между приложениями и провайдерами языковых моделей — оказался в центре серии инцидентов безопасности. По данным ...
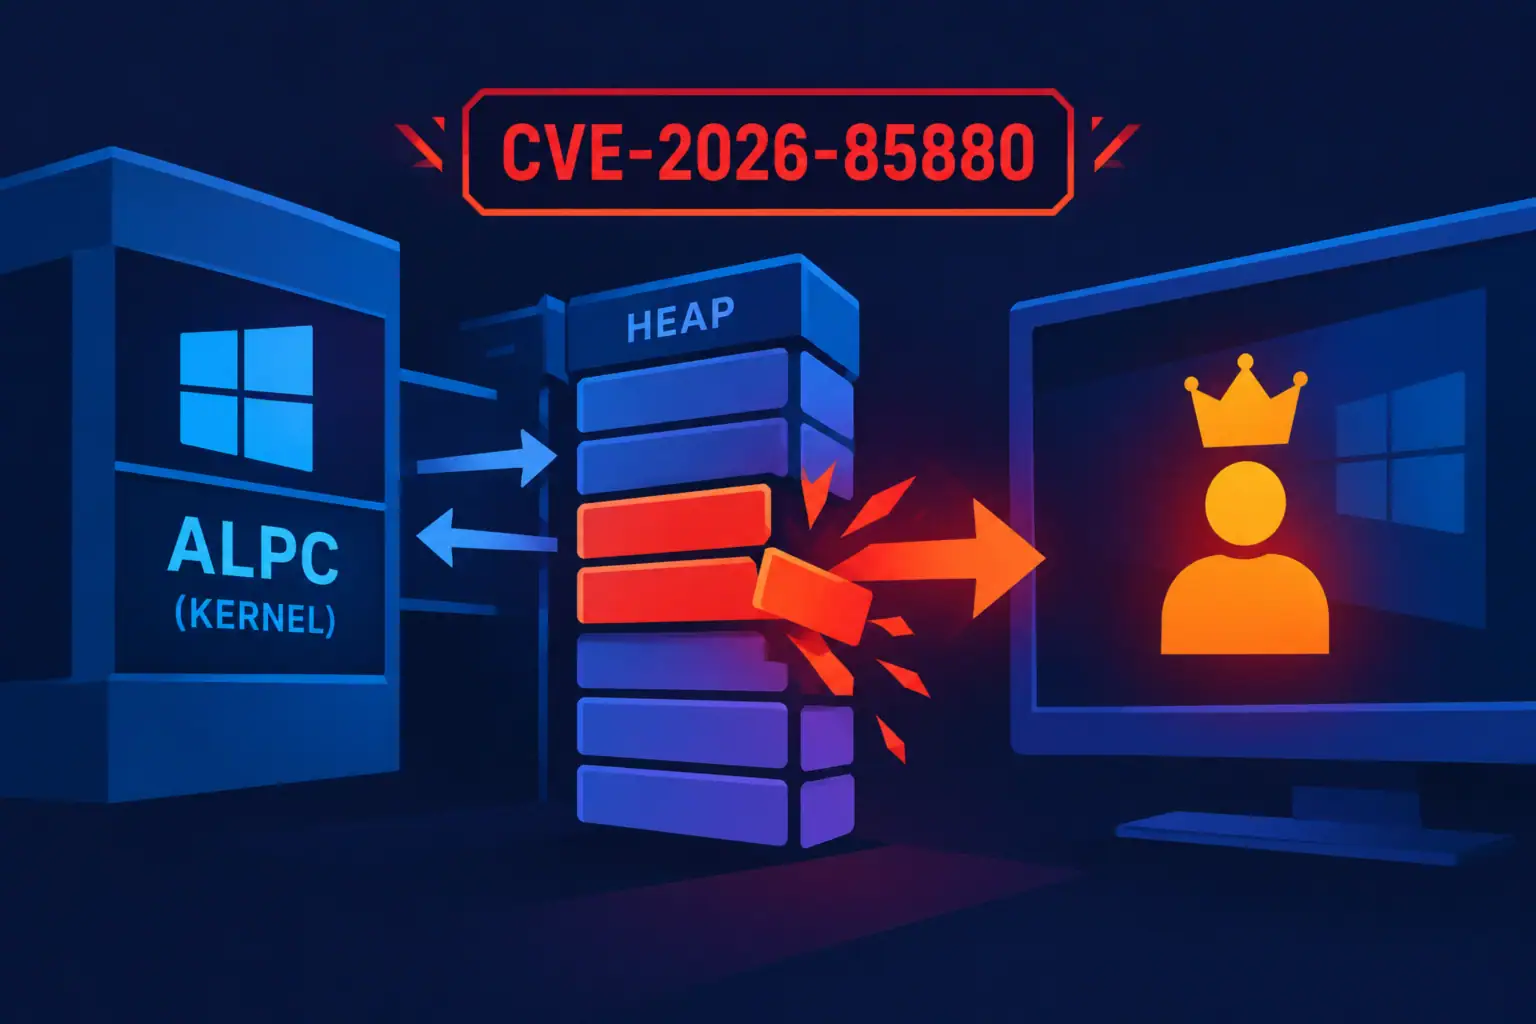
CVE-2026-85880: переполнение кучи в Windows ALPC используется для повышения привилегий
Microsoft опубликовала бюллетень безопасности по уязвимости CVE-2026-85880 — переполнению кучи (heap-based buffer overflow) в компоненте Windows Advanced Local Procedure Call ...
Отчёт Anthropic: как группировка Midnight Blizzard использовала Claude для автоматической пересборки вредоносного ПО
Компания Anthropic опубликовала отчёт об угрозах за сентябрь 2026 года, в котором раскрыла беспрецедентную по масштабу картину злоупотребления моделью Claude ...
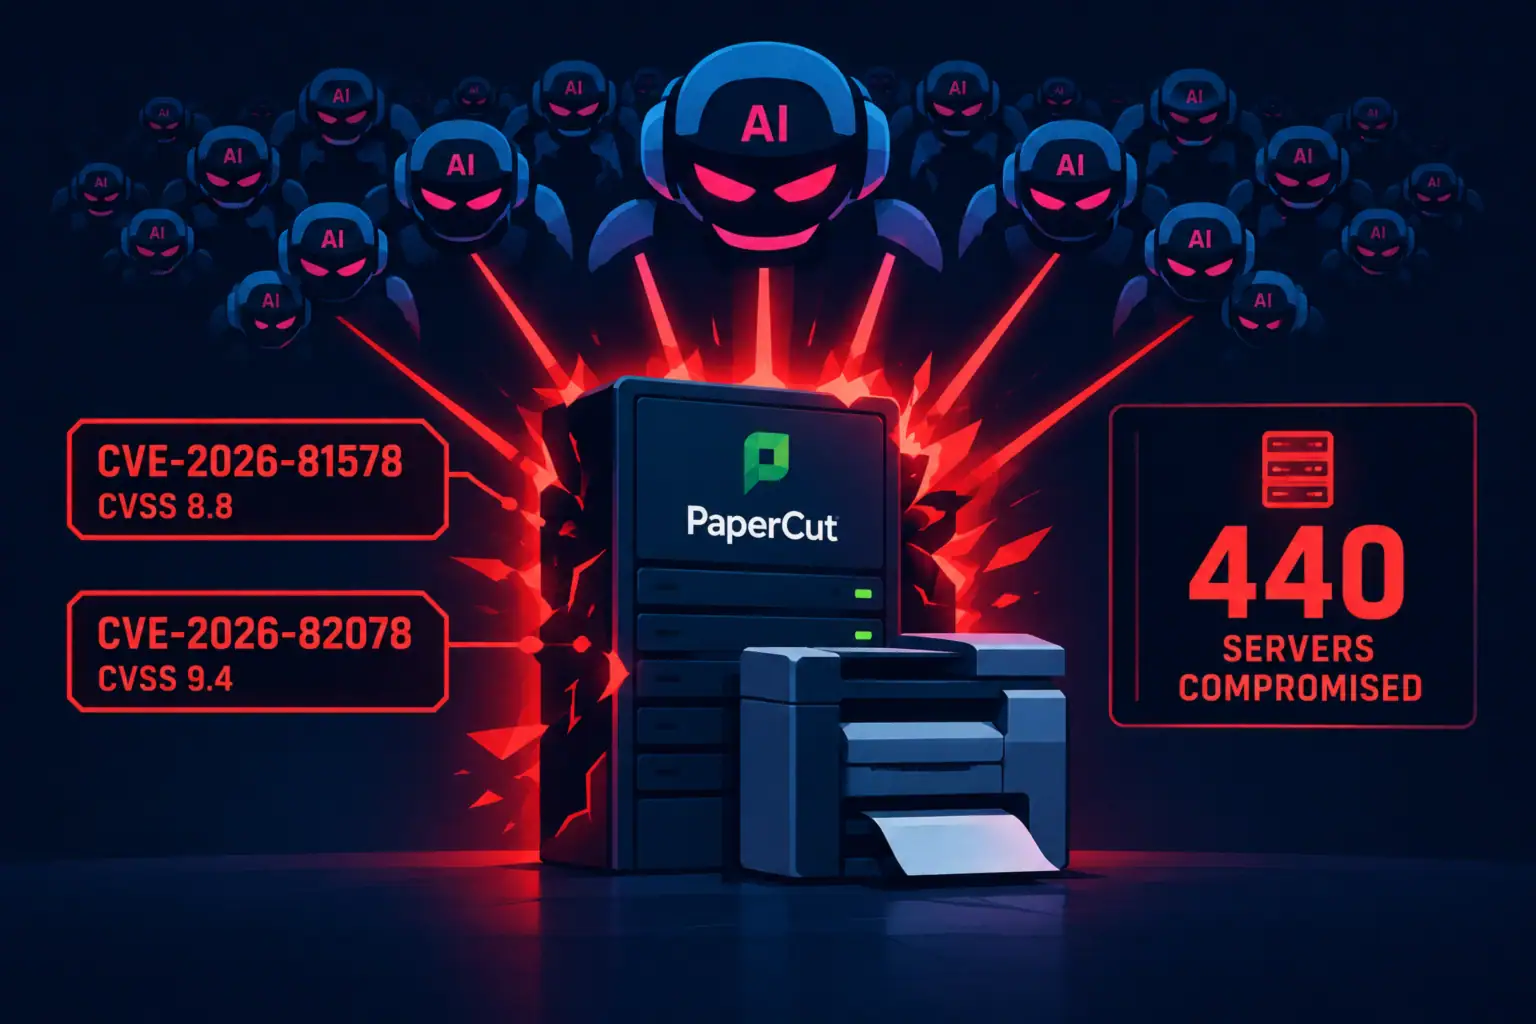
Сотни AI-агентов использованы для массовой эксплуатации уязвимостей PaperCut NG/MF
Две критические уязвимости нулевого дня в системах управления печатью PaperCut NG и PaperCut MF — CVE-2026-81578 (обход аутентификации, CVSS 8.8) ...
ShieldCrash — публичный PoC заявляет обход исправления ShieldBreak в Microsoft Defender
Спустя несколько дней после выпуска Microsoft исправления для уязвимости повышения привилегий CVE-2026-69414 (ShieldBreak) в Microsoft Malware Protection Engine на GitHub ...