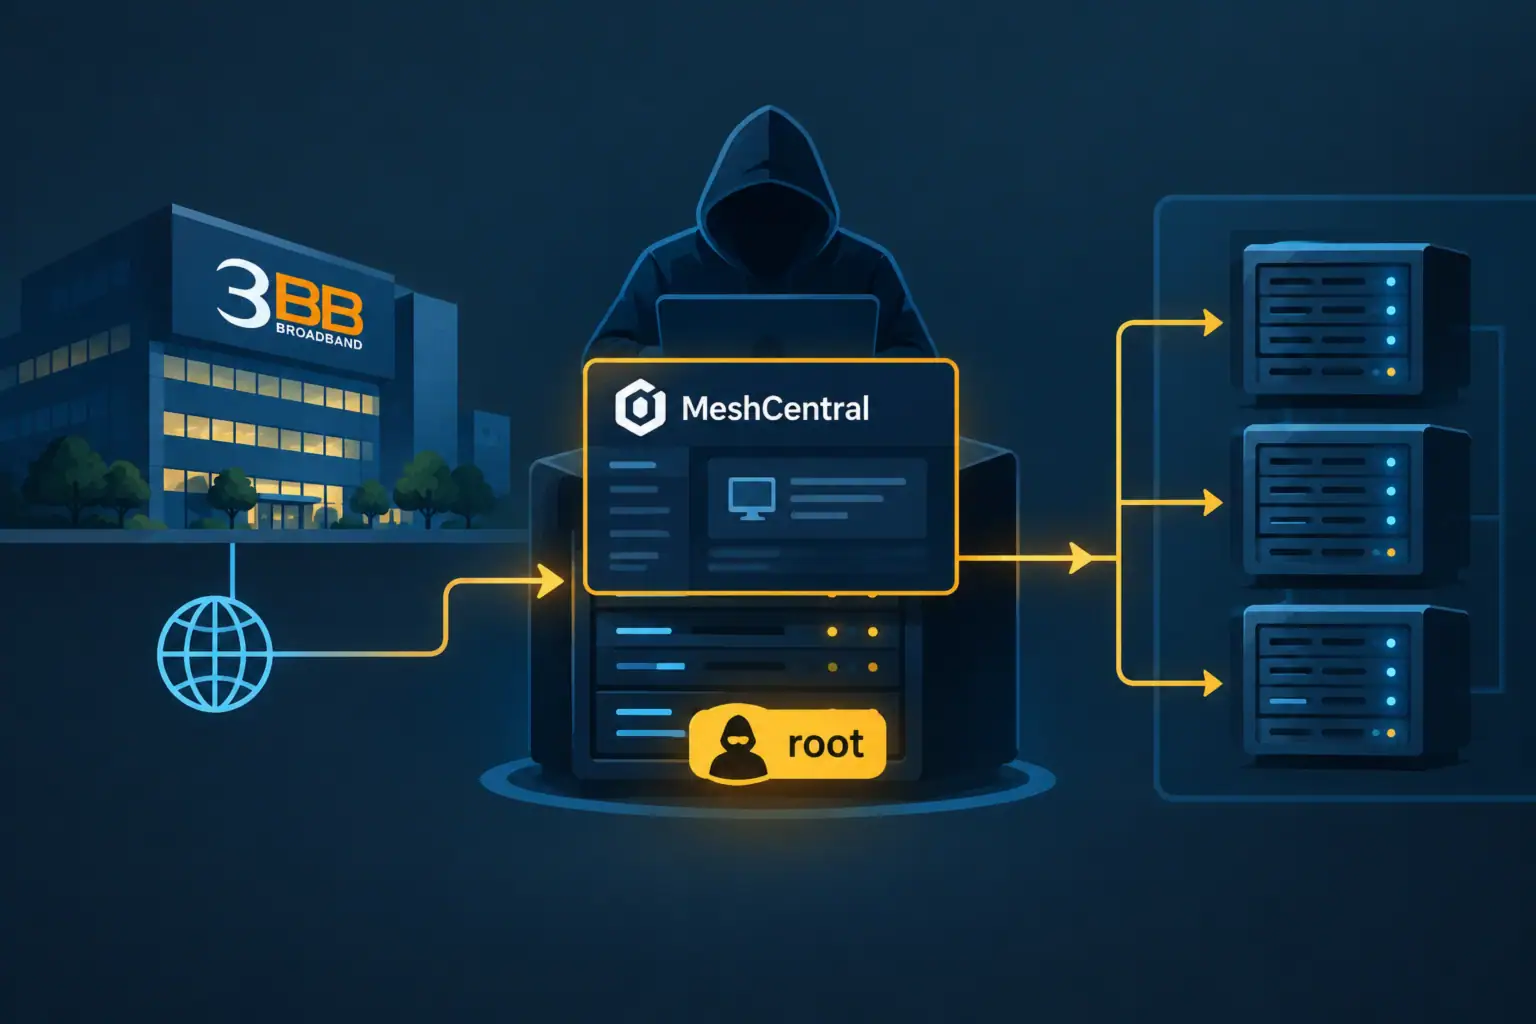
Das auf Bedrohungsanalyse spezialisierte Unternehmen Hunt.io hat ein aktives Eindringen in das Netz von 3BB entdeckt – einem der größten Breitbandprovider in Thailand. Nach Angaben der Forschenden erlangte der Angreifer vollständige administrative Kontrolle (Root) über interne Server des Unternehmens und setzte das legitime Remote-Management-Tool MeshCentral als versteckte Backdoor ein. Hauptziel des Angriffs waren demnach RADIUS-Datenbanken – Systeme, die Zugangsdaten von Abonnenten für den Internetzugang speichern. Der tatsächliche Erfolg eines Datendiebstahls von Teilnehmerdaten ist dabei nicht bestätigt.
Wie der Einbruch entdeckt wurde
Den Angaben von Hunt.io zufolge stellten die Forschenden am 3. Juni 2026 einen offenen Server des Angreifers fest, der 298 Dateien in 30 Verzeichnissen enthielt: Exploit-Skripte, Tools zur Rechteausweitung, die Konfiguration von MeshCentral und ein Inventarverzeichnis kompromittierter Maschinen. Die Tools wurden von einem Rechner innerhalb des 3BB-Netzes aus ausgeführt, und die Operation war zum Zeitpunkt der Entdeckung noch aktiv.
Taktik des Angreifers
Persistenz über MeshCentral
MeshCentral ist ein kostenloses Tool, das IT-Teams üblicherweise für Remote-Administration einsetzen. Der Angreifer konfigurierte es als versteckte Backdoor: Agents meldeten sich bei einem Steuerungsserver auf der Domain www.ayuthayatech[.]com in der Gerätegruppe TH-3BB. Laut der rekonstruierten Geräteliste waren mehrere Maschinen angebunden und liefen mit Root-Rechten, was auf eine aktive administrative Kontrolle zum Zeitpunkt des Exports des Inventars hinweist.
Ein separates Bereinigungsskript war so geschrieben, dass es Logs und andere Werkzeuge des Angreifers löschte, den MeshCentral-Agenten jedoch absichtlich beibehielt – und so den Fortbestand des Zugangs nach dem Beseitigen der Spuren sicherstellte.
Laterale Bewegung und Datensammlung
Den rekonstruierten Skripten zufolge führten diese laut Hunt.io SSH-Passwort-Bruteforce gegen mehr als 55 interne Hosts durch, sondierten das interne Sales-Portal von 3BB (agent.3bb.co[.]th) und suchten auf kompromittierten Maschinen nach gespeicherten Passwörtern, Datenbankzugangsdaten und SSH-Schlüsseln. Andere Skripte konnten Webshells installieren und SSH-Schlüssel als alternative Zugangskanäle hinzufügen.
Zielgerichtete RADIUS-Datenbanken
Die Skripte auf dem Server waren darauf ausgerichtet, Kopien von RADIUS-Datenbanken zu erstellen – Authentifizierungssystemen, die die Logins und Passwörter von Breitband-Abonnenten speichern. Wichtig ist: Die vorliegenden Belege bestätigen, dass diese Datenbanken anvisiert wurden, sie bestätigen jedoch nicht, dass eine Exfiltration der Daten erfolgreich war.
Mögliche Verbindung zu Jasmine
Auf dem Server wurde ein gültiges VPN-Zertifikat aus den Systemen von 3BB und aktive Sitzungen für Dienste des Jasmine-Netzes gefunden – eines Unternehmens, zu dem 3BB früher gehörte und mit dem weiterhin Infrastruktur geteilt wird. Hunt.io weist darauf hin, dass dies auf mögliche Aktivitäten des Angreifers gegen beide Organisationen hindeutet, allerdings ist eine Kompromittierung von Jasmine selbst nicht bestätigt.
Frage des initialen Zugangs und CVE-2024-21762
Die Methode des ersten Eindringens in das 3BB-Netz ist nicht geklärt. Auf dem Server befand sich ein vollständiger Satz von Tools für Angriffe auf das FortiGate SSL-VPN-Gateway (mail.3bb.co[.]th), darunter ein Exploit für CVE-2024-21762 – eine kritische Out-of-Bounds-Write-Schwachstelle in FortiOS mit einem CVSS-Score von 9.8, die Remote Code Execution ohne Authentifizierung ermöglicht. Das Ziel-Gateway lief auf einer verwundbaren Firmware-Version.
Hier gehen die Einschätzungen auseinander: Hunt.io berichtet in seinem Bericht von einer erfolgreichen Codeausführung über den Exploit mit Rückverbindung zum Server des Angreifers, während Medienberichte darauf hinweisen, dass die rekonstruierten Belege nicht bestätigen, dass der Exploit funktionierte oder als Vektor für das Eindringen diente. Eine unabhängige Bestätigung für keine der Positionen liegt vor. Die ausgewogenste Einschätzung: Das Toolset für FortiGate war der am weitesten entwickelte Teil des Pakets und zeigt die Fähigkeiten und Absichten des Angreifers, doch die Frage des initialen Zugangs bleibt offen.
Die Schwachstelle CVE-2024-21762 betrifft selbst eine breite Palette von FortiOS-Versionen (von 6.0.x bis 7.4.2) und FortiProxy (von 1.0.x bis 7.4.2). CISA nahm sie bereits im Februar 2024 in den Katalog der bekannten, ausgenutzten Schwachstellen auf, basierend auf bestätigter Ausnutzung in freier Wildbahn. Wir haben zuvor bereits Schwachstellen in Fortinet-Produkten beleuchtet, und dieser Vorfall bestätigt, dass Geräte dieses Herstellers weiterhin eine vorrangige Zielscheibe für Angreifer sind.
Auswirkungsanalyse
3BB bedient einen erheblichen Anteil des Breitbandmarktes in Thailand. Eine Kompromittierung der RADIUS-Infrastruktur eines Providers dieser Größenordnung gefährdet potenziell die Zugangsdaten von Millionen Abonnenten. Selbst ohne bestätigte Datenabflüsse schafft allein die Tatsache des Root-Zugriffs auf interne Server und die Fokussierung auf Authentifizierungsdatenbanken ernsthafte Risiken: von der massenhaften Verkehrsumleitung bis hin zur Nutzung kompromittierter Accounts für weitere Angriffe.
Das Vorhandensein antiforensischer Skripte, die gezielt Spuren vernichten und dabei den Zugang erhalten, weist auf einen gut vorbereiteten Angreifer hin, der an einer langfristigen Präsenz interessiert ist. Die Attribution des Angriffs ist ungeklärt – weder ein konkreter Akteur noch eine Gruppe wurden identifiziert.
Empfehlungen für Verteidiger
- Patchen von FortiGate SSL-VPN: Stellen Sie sicher, dass die Geräte aktualisiert sind und nicht mehr für CVE-2024-21762 anfällig sind. Laut Sicherheitshinweis von Fortinet gilt: Ist ein sofortiges Update nicht möglich, deaktivieren Sie SSL-VPN vollständig; das Abschalten nur des Web-Modus ist keine ausreichende Maßnahme.
- Suche nach unautorisierten MeshCentral-Agents: Prüfen Sie, ob es MeshCentral-Prozesse und -Dateien gibt, die nicht von Ihrem IT-Team installiert wurden, sowie Verbindungen zu unbekannten Steuerungsservern.
- Rotation von Zugangsdaten: Ersetzen Sie SSH-Schlüssel, Datenbankpasswörter, RADIUS-Passwörter, VPN-Zertifikate und Applikationsgeheimnisse. Die Installation eines Patches entfernt keinen bereits installierten Agenten und setzt keine bereits kopierten Passwörter zurück.
- Jagd auf versteckte Zugangskanäle: Suchen Sie nach unerwarteten SUID-Dateien, Webshells, veränderten SSH-Schlüsseln und neu installierter Remote-Management-Software.
- Sicherung von Logs: Stellen Sie die Unversehrtheit von Protokollen und Artefakten vor Beginn der Bereinigung sicher – das Skript des Angreifers war speziell auf deren Löschung ausgelegt.
Indikatoren einer Kompromittierung
- IP-Adresse: 92.63.180[.]133 (Port 8888 – offene Directory, Port 9443 – Rückverbindung des Exploits)
- C2-Domain: www.ayuthayatech[.]com (Steuerungsserver von MeshCentral)
- MeshCentral-Gruppe: TH-3BB
- Persistenzpfade:
/usr/local/bin/.rc,/usr/local/mesh_services/meshagent/ - Webshells:
/var/www/html/info.php,/var/www/dashboard/.r.php - Zielsysteme: mail.3bb.co[.]th (FortiGate SSL-VPN), agent.3bb.co[.]th (internes Portal)
Dieser Vorfall zeigt anschaulich, warum alleiniges Patchen von Perimetergeräten nicht ausreicht: Liegt Root-Zugriff vor und sind Persistenz-Agents und antiforensische Skripte installiert, erfordert die Wiederherstellung einen vollständigen Infrastruktur-Audit, die Rotation sämtlicher potenziell kompromittierter Zugangsdaten und eine gezielte Suche nach versteckten Rückkanälen. Organisationen, die FortiGate SSL-VPN einsetzen, sollten umgehend den Patch-Status für CVE-2024-21762 prüfen und ihre Netze nach unautorisierten Remote-Management-Agents durchsuchen.