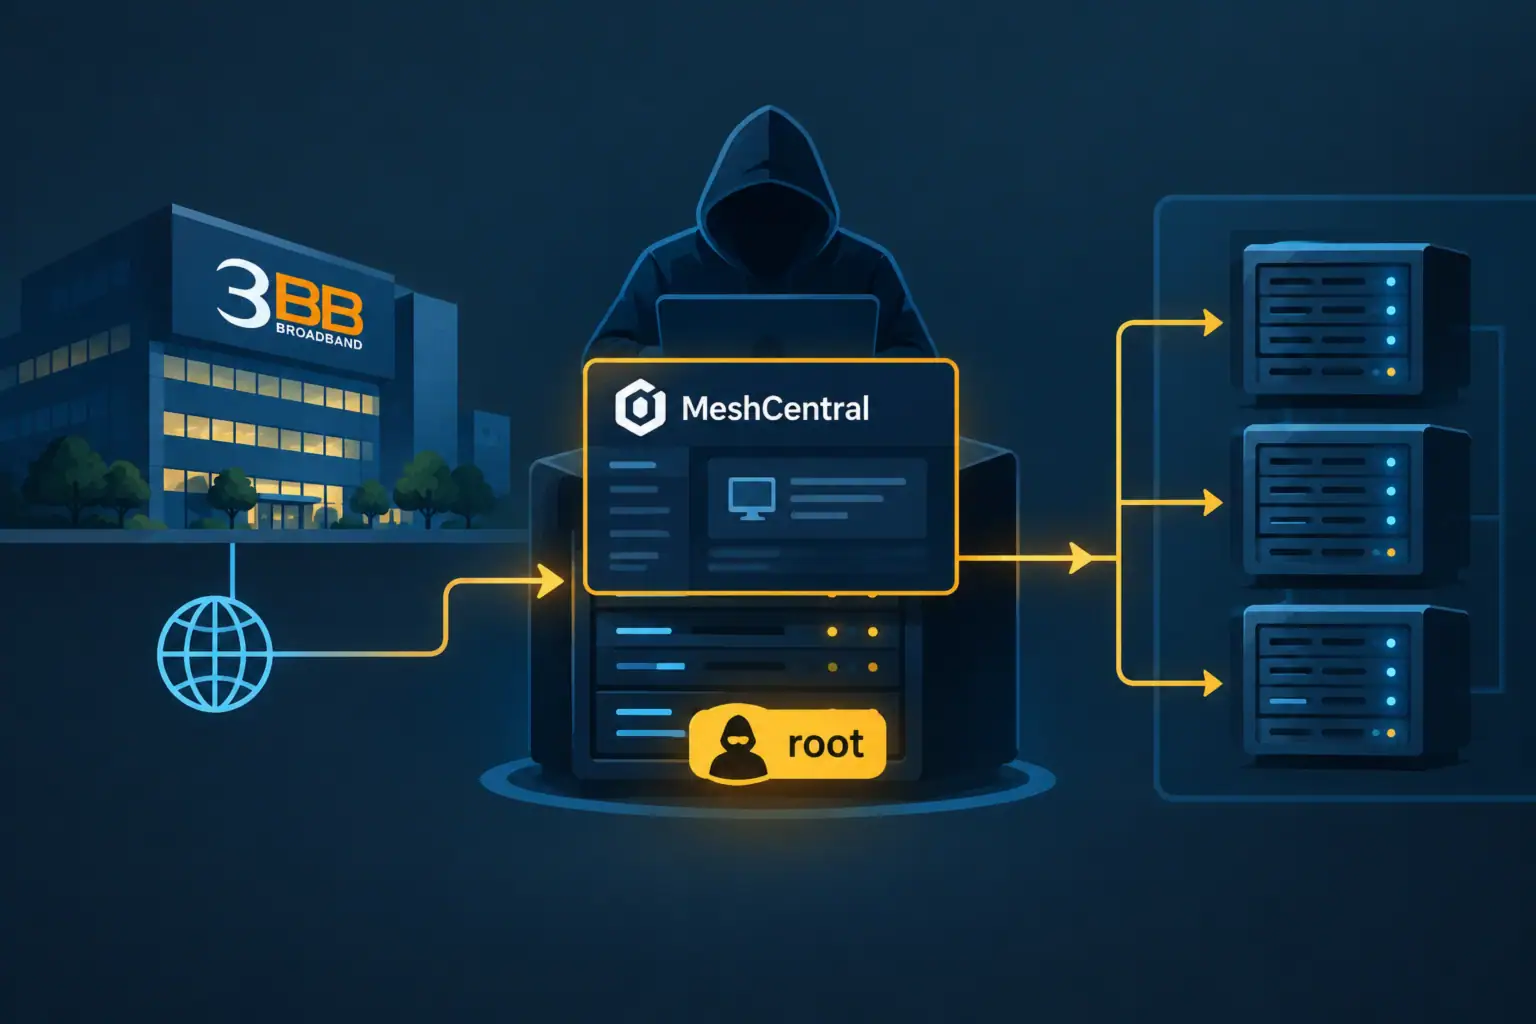
La empresa Hunt.io, especializada en análisis de amenazas, detectó una intrusión activa en la red de 3BB, uno de los mayores proveedores de banda ancha de Tailandia. Según los investigadores, el atacante obtuvo control administrativo completo (root) sobre los servidores internos de la compañía y utilizó la herramienta legítima de administración remota MeshCentral como un backdoor encubierto. El objetivo principal del ataque, según se informa, eran las bases de datos RADIUS, sistemas que almacenan las credenciales de los abonados para conectarse a Internet. Al mismo tiempo, el hecho de una sustracción exitosa de datos de los suscriptores no está confirmado.
Cómo se descubrió la intrusión
Según Hunt.io, el 3 de junio de 2026 los investigadores detectaron un servidor del atacante expuesto, que contenía 298 archivos en 30 directorios: scripts de explotación, herramientas de escalada de privilegios, la configuración de MeshCentral y un inventario de las máquinas comprometidas. Las herramientas se ejecutaban desde un equipo dentro de la red de 3BB y, en el momento del descubrimiento, la operación seguía activa.
Tácticas del atacante
Persistencia mediante MeshCentral
MeshCentral es una herramienta gratuita que los equipos de TI suelen utilizar para la administración remota. El atacante la configuró como un backdoor encubierto: los agentes se comunicaban con el servidor de mando y control en el dominio www.ayuthayatech[.]com dentro del grupo de dispositivos TH-3BB. De acuerdo con el inventario de dispositivos reconstruido, varias máquinas estaban conectadas y operaban con privilegios de root, lo que indica un control administrativo activo en el momento de exportar el inventario.
Se escribió un script de limpieza específico para eliminar logs y otras herramientas del atacante, conservando deliberadamente el agente MeshCentral, lo que garantizaba la continuidad del acceso después de borrar los rastros.
Movimiento lateral y recopilación de datos
Según Hunt.io, los scripts recuperados realizaban ataques de fuerza bruta de contraseñas por SSH contra más de 55 hosts internos, sondeaban el portal interno de ventas de 3BB (agent.3bb.co[.]th) y buscaban en las máquinas comprometidas contraseñas guardadas, credenciales de bases de datos y claves SSH. Otros scripts podían instalar web shells y añadir claves SSH como canales de acceso de reserva.
Bases RADIUS como objetivo
Los scripts presentes en el servidor estaban orientados a copiar bases de datos RADIUS, sistemas de autenticación que almacenan los usuarios y contraseñas de los abonados de banda ancha. Es importante subrayar que las pruebas disponibles confirman que estas bases fueron un objetivo, pero no confirman el hecho de una exfiltración exitosa de datos.
Posible relación con Jasmine
En el servidor se encontró un certificado VPN válido emitido por los sistemas de 3BB y sesiones activas para servicios de la red de Jasmine, empresa de la que 3BB formó parte anteriormente y con la que aún comparte infraestructura. Hunt.io señala que esto indica que el atacante podría estar operando contra ambas organizaciones; sin embargo, no hay confirmación de una posible intrusión en Jasmine.
La cuestión del acceso inicial y CVE-2024-21762
El método de acceso inicial a la red de 3BB no se ha establecido. En el servidor se encontraba un conjunto completo de herramientas para atacar el gateway FortiGate SSL-VPN (mail.3bb.co[.]th), incluido un exploit para CVE-2024-21762, una vulnerabilidad crítica de escritura fuera de límites en FortiOS con una puntuación CVSS 9.8, que permite ejecución remota de código sin autenticación. El gateway objetivo funcionaba con una versión de firmware vulnerable.
Aquí existe una discrepancia en las valoraciones: en su informe, Hunt.io indica que se logró ejecutar código mediante el exploit con una conexión inversa al servidor del atacante, mientras que las noticias señalan que las evidencias recuperadas no confirman que el exploit funcionara ni que fuera el vector de entrada. No se ha encontrado confirmación independiente de ninguna de las posturas. La valoración más equilibrada es que el conjunto de herramientas para FortiGate era la parte más desarrollada del arsenal y demuestra las capacidades e intenciones del atacante, pero la cuestión del acceso inicial sigue abierta.
La vulnerabilidad CVE-2024-21762 afecta a un amplio abanico de versiones de FortiOS (desde la 6.0.x hasta la 7.4.2) y FortiProxy (desde la 1.0.x hasta la 7.4.2). CISA la incluyó en el catálogo de vulnerabilidades explotadas conocidas ya en febrero de 2024, sobre la base de una explotación confirmada in the wild. Anteriormente hemos tratado las vulnerabilidades en productos Fortinet, y este incidente confirma que los dispositivos de este proveedor siguen siendo un objetivo prioritario para los atacantes.
Evaluación del impacto
3BB atiende a una parte significativa del mercado de banda ancha en Tailandia. La posible compromisión de la infraestructura RADIUS de un proveedor de este tamaño pone potencialmente en riesgo las credenciales de millones de abonados. Incluso sin una filtración confirmada, el mero hecho de disponer de acceso root a los servidores internos y de apuntar a las bases de autenticación crea riesgos graves: desde la interceptación masiva de tráfico hasta el uso de cuentas comprometidas para ataques posteriores.
La presencia de scripts antiforenses diseñados específicamente para destruir los rastros preservando el acceso indica un atacante preparado, interesado en una presencia a largo plazo. No se ha establecido la atribución del ataque: ni el actor ni el grupo han sido identificados.
Recomendaciones para defensores
- Aplicar parches a FortiGate SSL-VPN: asegúrese de que los dispositivos estén actualizados y no sean vulnerables a CVE-2024-21762. Según la recomendación de Fortinet, si no es posible actualizar de inmediato, desactive por completo SSL-VPN; desactivar únicamente el modo web no es una medida suficiente.
- Búsqueda de agentes MeshCentral no autorizados: compruebe la existencia de procesos y archivos de MeshCentral que no hayan sido instalados por su equipo de TI, así como conexiones a servidores de mando y control desconocidos.
- Rotación de credenciales: sustituya las claves SSH, las contraseñas de bases de datos, las contraseñas de RADIUS, los certificados VPN y los secretos de aplicaciones. La instalación de un parche no elimina un agente ya instalado ni restablece una contraseña que ya haya sido copiada.
- Búsqueda de canales de acceso encubiertos: investigue la presencia de archivos SUID inesperados, web shells, claves SSH modificadas y nuevo software de administración remota instalado.
- Conservación de logs: garantice la preservación de los registros y artefactos antes de iniciar la limpieza; el script del atacante fue escrito específicamente para destruirlos.
Indicadores de compromiso
- Dirección IP: 92.63.180[.]133 (puerto 8888: directorio abierto; puerto 9443: conexión inversa del exploit)
- Dominio C2: www.ayuthayatech[.]com (servidor de mando y control de MeshCentral)
- Grupo MeshCentral: TH-3BB
- Rutas de persistencia:
/usr/local/bin/.rc,/usr/local/mesh_services/meshagent/ - Web shells:
/var/www/html/info.php,/var/www/dashboard/.r.php - Hosts objetivo: mail.3bb.co[.]th (FortiGate SSL-VPN), agent.3bb.co[.]th (portal interno)
Este incidente ilustra claramente por qué no basta con aplicar parches a los dispositivos perimetrales: cuando ya se dispone de acceso root, existen agentes de persistencia instalados y scripts antiforenses desplegados, la recuperación requiere una auditoría completa de la infraestructura, la rotación de todas las credenciales potencialmente comprometidas y una búsqueda dirigida de canales de retorno encubiertos. Las organizaciones que utilizan FortiGate SSL-VPN deberían comprobar de inmediato el estado de parcheo de CVE-2024-21762 y realizar una búsqueda de agentes de administración remota no autorizados en sus redes.