Новости кибербезопасности
Будьте в курсе последних инцидентов, уязвимостей и изменений в ландшафте угроз. Мы освещаем утечки данных, ransomware-кампании, критические CVE и регуляторные новости — с контекстом, что это значит для вас и как защититься.
ZeroDayRAT: универсальный мобильный шпион для Android и iOS, способный красть деньги и данные в реальном времени
На теневых площадках в Telegram появилась новая коммерческая платформа для мобильного шпионажа ZeroDayRAT. По данным исследователей iVerify, это многофункциональное вредоносное ...
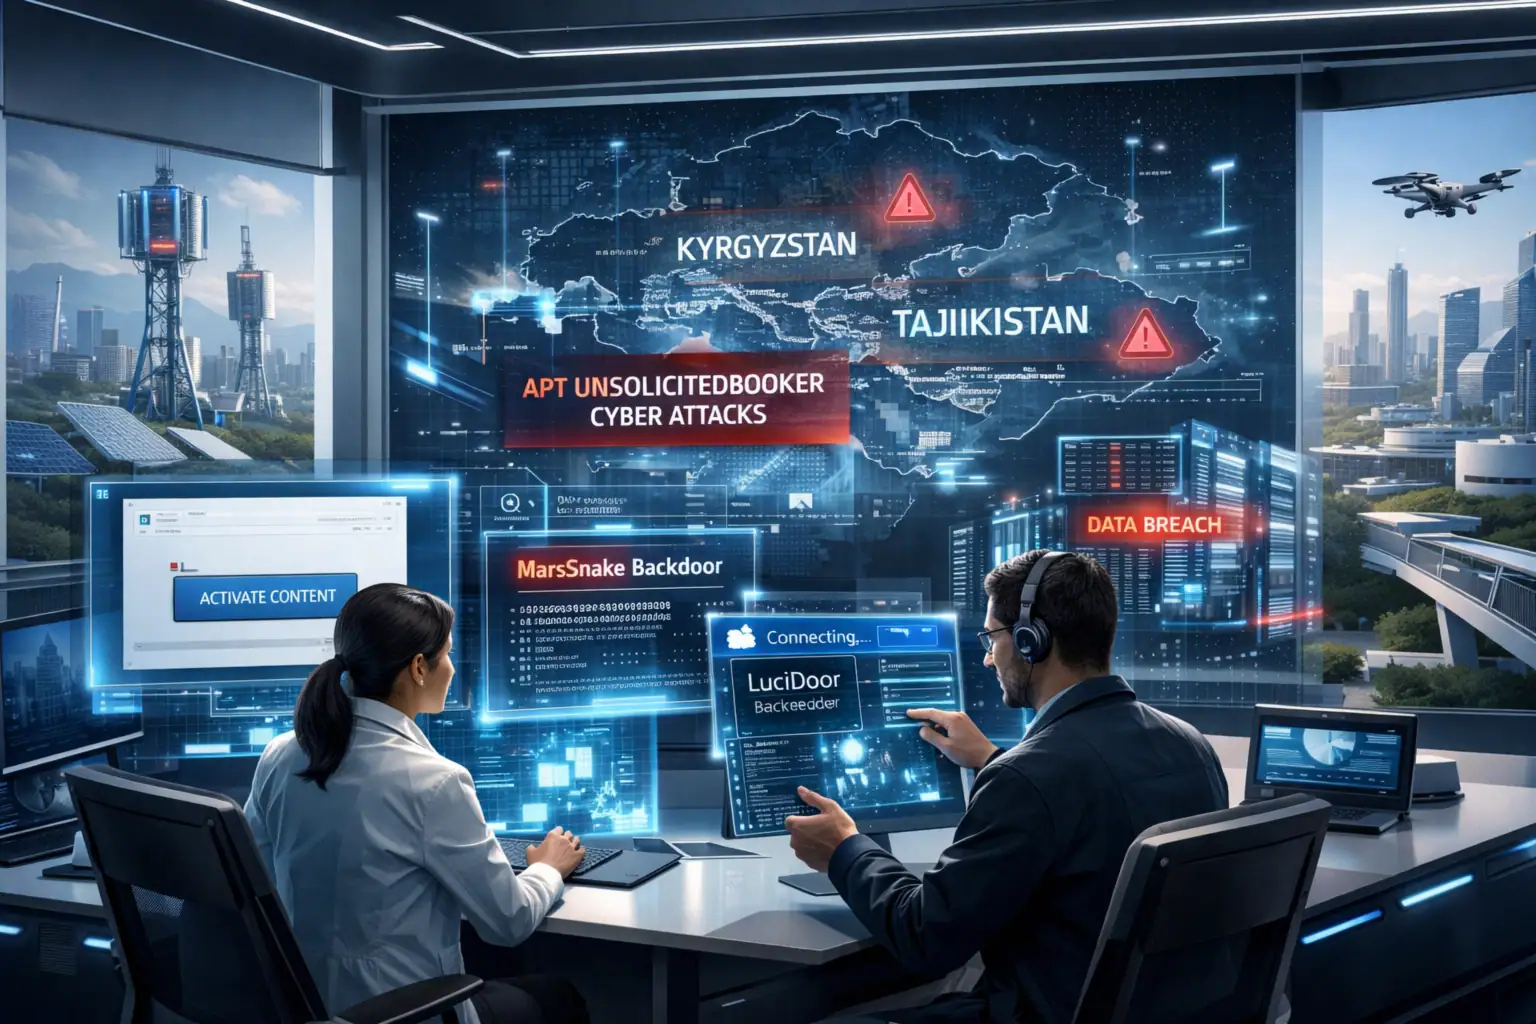
Новая серия APT-атак на телеком Кыргызстана и Таджикистана: LuciDoor, MarsSnake и фишинговые кампании
Исследователи Positive Technologies выявили продолжительную серию целевых атак на телекоммуникационные компании в Кыргызстане и Таджикистане. По набору техник и используемому ...
287 расширений Chrome передают историю браузера: под подозрением Similarweb, Semrush и другие
Масштабное исследование безопасности браузерных дополнений выявило 287 расширений для Google Chrome, которые незаметно для пользователей собирают и передают полную историю ...
0APT: как новая хак-группа строит репутацию на фейковых взломах и старых утечках
В конце января 2026 года на горизонте киберугроз появилась новая вымогательская группировка 0APT, моментально заявившая о взломе сотен крупных компаний ...
Утечка данных Tenga: взлом почты сотрудника поставил под угрозу конфиденциальность клиентов
Один из крупнейших мировых производителей товаров для взрослых, японская компания Tenga, уведомила часть своих клиентов о компрометации персональных данных. Инцидент ...
Новый Android-бэкдор Keenadu: опасный бэкдор в прошивках и приложениях
Исследователи сообщили об обнаружении сложного Android-бэкдора Keenadu, который распространяется сразу по нескольким каналам: через заводские прошивки, системные приложения и даже ...
Первый реальный взлом OpenClaw: как инфостилеры переходят к атакам на ИИ-агентов
Исследователи кибербезопасности зафиксировали первый подтвержденный случай кражи конфигурационных файлов ИИ-агента OpenClaw. Эти файлы содержат API-ключи, токены аутентификации и криптографические ключи, ...
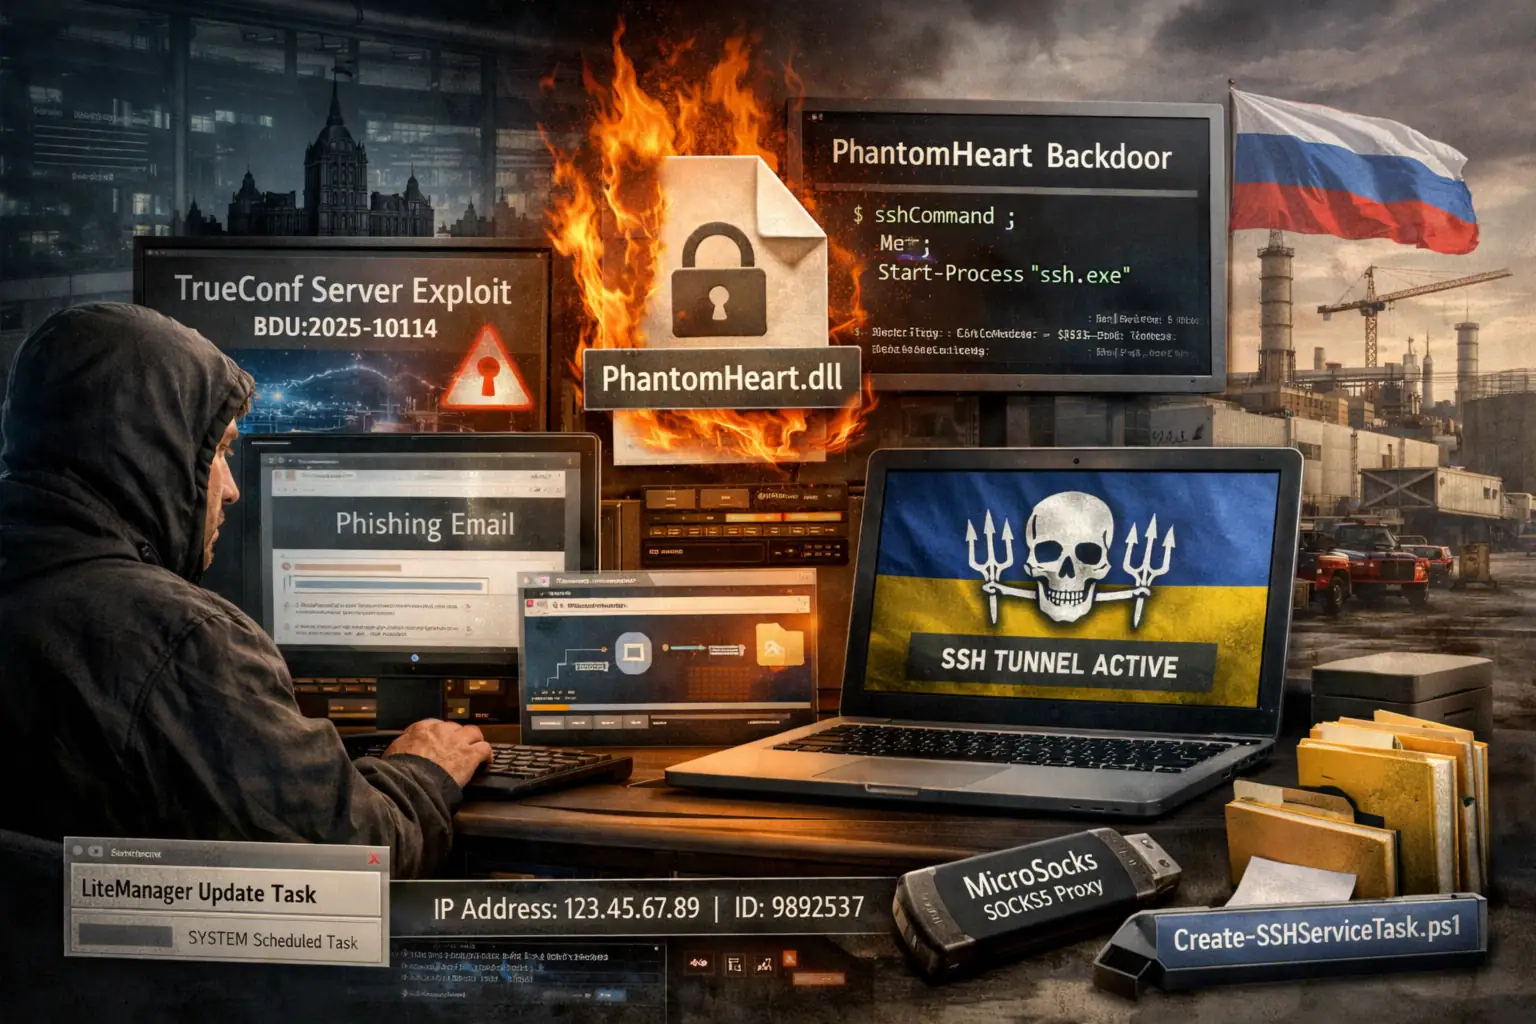
Head Mare переходит на PowerShell-бэкдоры: PhantomHeart и новый виток LOTL-атак на российские организации
В конце прошлого года аналитики зафиксировали очередную целевую кампанию проукраинской группировки Head Mare, нацеленной на российские государственные структуры, а также ...
Новый Linux-ботнет SSHStalker: атаки через SSH и охота за облачными серверами
Исследователи компании Flare выявили новый Linux-ботнет SSHStalker, ориентированный прежде всего на облачную инфраструктуру, включая инстансы в Oracle Cloud. Особую опасность ...
Вредоносное ПО на б/у технике: как подержанные устройства становятся частью ботнетов
Покупка подержанных ноутбуков, смартфонов и другой электроники все чаще приносит владельцам неожиданный «бонус» — предустановленное вредоносное ПО, которое превращает гаджет ...





